# Windows Update no funciona
**URL:** https://forospyware.com/t/windows-update-no-funciona/30522
**Category:** Eliminar Malwares
**Created:** [29 Abril, 2023 16:41 UTC](https://forospyware.com/t/windows-update-no-funciona/30522 "2023-04-29T16:41:31Z")
**Posts on this page:** 20
**Page:** 1
### Author:  [@Matias\_Benitez](https://forospyware.com/u/Matias_Benitez)
#### Post date: [29 Abril, 2023 16:41 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/1 "2023-04-29T16:41:32Z")
Hola! como andan? Estoy teniendo un problema hace mucho tiempo con mi notebook. Al intentar actualizar con windows Update aparece la siguiente frase: “Algo salió mal. Intenta volver a abrir la configuracion mas tarde”
De igual manera, la Microsoft store tampoco funciona.
Realmente es muy, muy molesto aunque parezca que se ocupa poco.
Espero puedan ayudarme
Muchas Gracias!!!
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [29 Abril, 2023 17:04 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/2 "2023-04-29T17:04:11Z")
Hola, buenas @Matias_Benitez bienvenido al **foro**. Al ser nuevo le recomiendo que se lea usted las [Click aquí: políticas](https://forospyware.com/faq) de este. No porque haya hecho usted nada mal, sino para saber más acerca del funcionamiento de este.
Aclarado esto, voy a intentar ayudarle pero antes necesito que me responda usted a algunas preguntas:
1️⃣ Le hago una pregunta @Matias_Benitez: ¿Le ha realizado usted un proceso de análisis con su Suite de Seguridad a su ordenador? ¿Dispone usted de los **Informes** y/o **Reportes** que le a generado las diferentes Suite de Seguridad cuando usted le ha realizado los procesos de análisis a su ordenador en busca de virus e infecciones? Mándeme usted los **Informes** y/o **Reportes** para que pueda revisarlos.
2️⃣ @Matias_Benitez: ¿Se ha descargado e instalado usted algún programa en su ordenador de alguna página no fiable?
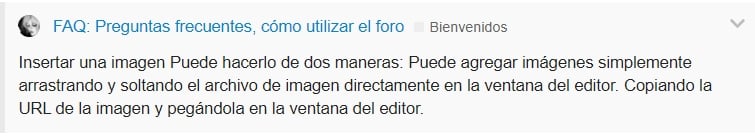 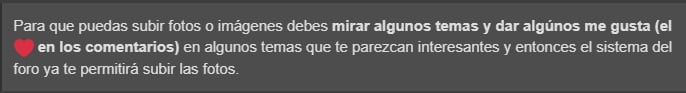
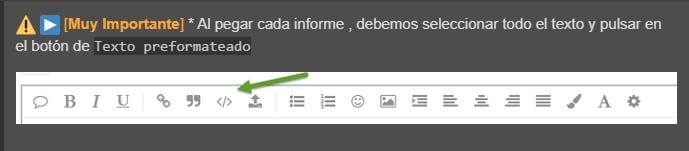
Para poder enviarme usted el **Informe** y/o **Reporte** correctamente que le solicite a partir de ahora en este tema realice usted los siguientes pasos que le indico a continuación:
Como se muestra en el siguiente **EJEMPLO:**
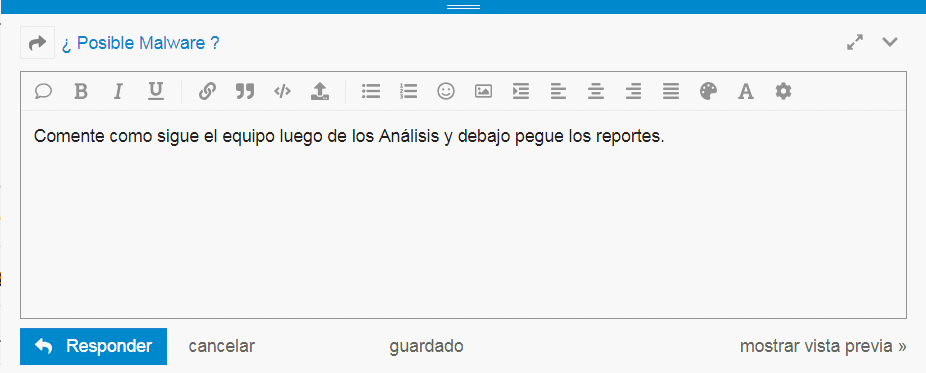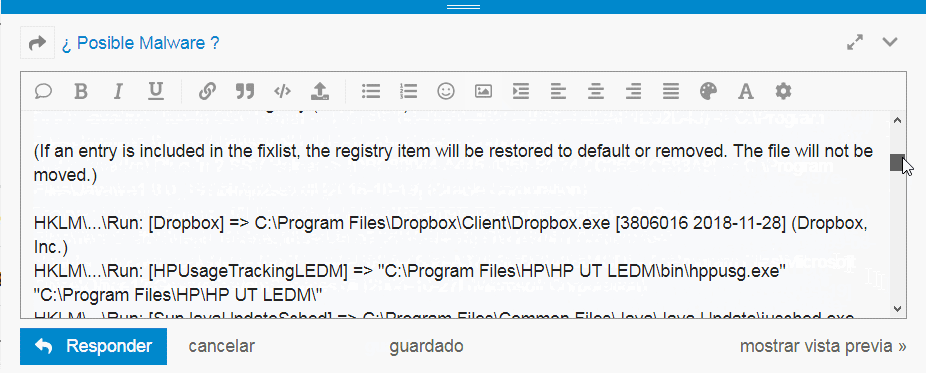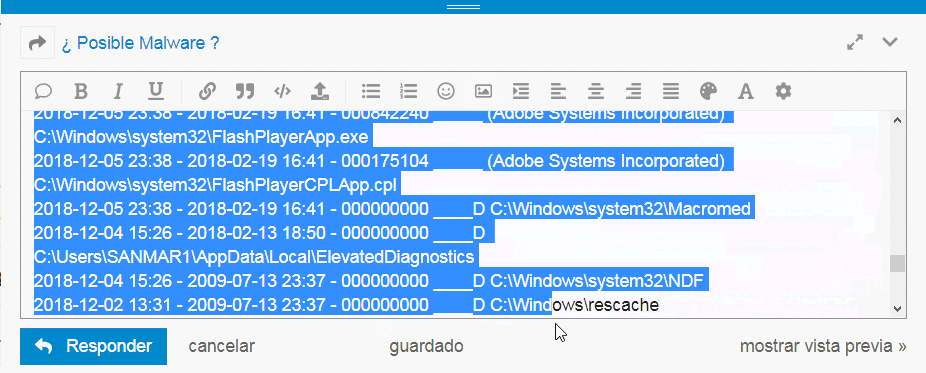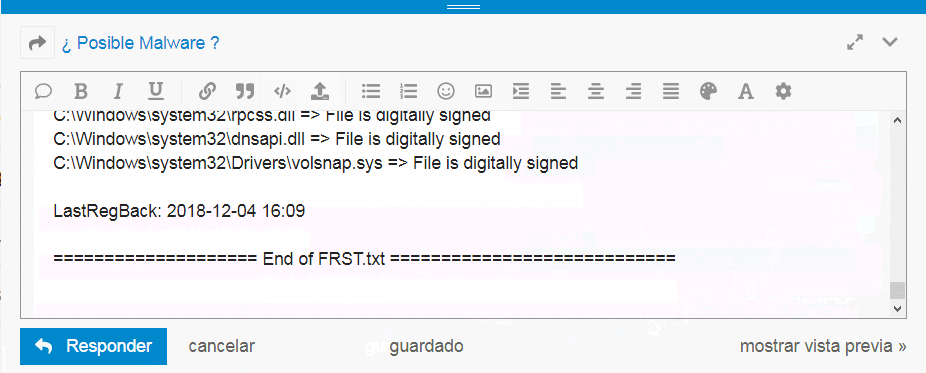
**Quedo a la espera de su respuesta!**
---
### Author:  [@Matias\_Benitez](https://forospyware.com/u/Matias_Benitez)
#### Post date: [30 Abril, 2023 21:38 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/3 "2023-04-30T21:38:54Z")
Estimado @Chicloi, ante todo, gracias x la rapida respuesta. Primeramente, lei luego de que lo propusiste las normas del foro y me comprometo a respetarlas.
Por otro lado, me encuentro corriendo en mi pc un analisis completo de virus, ya que no contaba con uno reciente, usando Avast, en su version free. Si sugeris que use otra, no tengo problemas, sino, en cuanto termine el análisis cargo el reporte generado.
En cuanto a tu consulta sobre programas de fuentes no seguras, no recuerdo haberlo hecho ultimamente, aunque en ocasiones descargo algún soft de internet, casi siempre de webs que ya conozco.
Saludos
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [2 Mayo, 2023 11:08 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/4 "2023-05-02T11:08:00Z")
> [@Matias\_Benitez](#):
>
> En cuanto a tu consulta sobre programas de fuentes no seguras, no recuerdo haberlo hecho ultimamente, aunque en ocasiones descargo algún soft de internet, casi siempre de webs que ya conozco.
>
> Saludos
👍
> [@Matias\_Benitez](#):
>
> Estimado @Chicloi, ante todo, gracias x la rapida respuesta. Primeramente, lei luego de que lo propusiste las normas del foro y me comprometo a respetarlas.
👍
> [@Matias\_Benitez](#):
>
> me encuentro corriendo en mi pc un analisis completo de virus, ya que no contaba con uno reciente, usando Avast, en su version free. Si sugeris que use otra, no tengo problemas, sino, en cuanto termine el análisis cargo el reporte generado.
👍 @Matias_Benitez en cuanto tenga usted realizado el proceso de análisis con su Suite de Seguridad **Avast** **elimine** usted **todo lo que encuentre la dicha Suite de Seguridad** **Avast** y me manda usted el **Informe** y/o **Reporte** que le haya generado a usted.
Para poder enviarme el **Informe** y/o **Reporte** correctamente que le solicito en este tema realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente **EJEMPLO:**

**Quedo a la espera de su respuesta!**
---
### Author:  [@Matias\_Benitez](https://forospyware.com/u/Matias_Benitez)
#### Post date: [2 Mayo, 2023 17:34 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/5 "2023-05-02T17:34:07Z")
@Chicloi adjunto el informe:
```auto
*
* Informe de análisis de Avast
* Este archivo es generado automáticamente
*
* Nombre del análisis: Análisis completo de virus
* Iniciado el: lunes, 1 de mayo de 2023 18:18:59
* VPS: 230501-6, 1/5/2023
*
C:\Users\Matias\OneDrive\Documentos\Libro1.xlsx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\Gastos cot 2052021.xlsx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\Gastos Firmat-LP.xlsx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\trabajos parada.xlsx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\Libro2.xlsx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\Libro3.xlsx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\Datos adjuntos de correo electrónico\IMG_4305.JPG [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Fotos de mi blog\cumple de joako.BMP [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Fotos de mi blog\cumple de joako 3.BMP [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Fotos de mi blog\cumple de joako 2.BMP [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Fotos de mi blog\52.JPG [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Fotos de mi blog\100_0644.JPG [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Vídeos\video-2014-05-10-21-31-52.mp4 [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\Datos adjuntos de correo electrónico\IMG_4309.JPG [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\Datos adjuntos de correo electrónico\IMG_4310.JPG [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\Datos adjuntos de correo electrónico\Coop. Concordia CONTRATO DE CONCESION.pdf [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\Datos adjuntos de correo electrónico\IMG_4307.JPG [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\Datos adjuntos de correo electrónico\IMG_4304.JPG [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\Distancias.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\64829.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\Promedios.xls [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\64813.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63929.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63926.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63918.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63916.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\64044.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\Informes Medidores Comunitarios.xlsx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63915.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63914.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62828.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62822.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\plano concordia.bak [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62819.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\plano concordia.dwg [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62817.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62818.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62812.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62809.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62808.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62807.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62818.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62806.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62816.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62800.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62802.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63938.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63945.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63934.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62811.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63933.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63930.xlsm [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62809.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63918.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63930.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63914.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63915.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62828.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62817.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62819.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62809 (2).docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62808.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62807.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62806.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63934.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\62800.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\OneDrive-2014-06-15\63938.docx [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\1N2A8312.jpg [E] Error 0x0000A416 (42006)
C:\Users\Matias\OneDrive\Documentos\Formulario Terceros - Real.xlsx [E] Error 0x0000A416 (42006)
C:\Users\Matias\Downloads\MediaGet_id1002170ids1s.exe [L] Win32:MiscX-gen [PUP] (0)
C:\Users\Matias\AppData\Local\Packages\microsoft.windowscommunicationsapps_8wekyb3d8bbwe\LocalState\Files\S0\1\Attachments\Pdf-docc[8533].html [L] HTML:Phishing-BYU [Phish] (0)
C:\Users\Matias\AppData\Local\Packages\microsoft.windowscommunicationsapps_8wekyb3d8bbwe\LocalState\Files\S0\1\Attachments\MSN Recuperación de correo[8891].htm [L] Other:SNH-gen [Phish] (0)
C:\Users\Matias\Downloads\X-FORCE 2019 - 32 y 64 bits - CivilArq.Com\X-FORCE 2019 - 32 y 64 bits - CivilArq.Com\X-FORCE 2019 - 32 y 64 bits - CivilArq.Com\xf-adesk19 32 bits.exe|>[UPX] [L] Win32:PUP-gen [PUP] (0)
C:\Users\Matias\AppData\Local\Programs\unMineable Miner\unmineable-miner-mfi\resources\miners\win32\NBMiner_Win_42.2\nbminer.exe [L] Win64:MiscX-gen [PUP] (0)
C:\Users\Matias\AppData\Local\Packages\microsoft.windowscommunicationsapps_8wekyb3d8bbwe\LocalState\Files\S0\1\Attachments\Pdf-docc[8595].html [L] HTML:Phishing-BYU [Phish] (0)
C:\Users\Matias\AppData\Local\Programs\unMineable Miner\unmineable-miner-mfi\resources\miners\win32\xmrig-6.17.0\xmrig.exe [L] Win64:CoinminerX-gen [Trj] (0)
C:\Users\Matias\AppData\Local\Packages\microsoft.windowscommunicationsapps_8wekyb3d8bbwe\LocalState\Files\S0\1\Attachments\Pdf-docc[8571].html [L] HTML:Phishing-BYU [Phish] (0)
C:\Users\Matias\AppData\Local\Packages\microsoft.windowscommunicationsapps_8wekyb3d8bbwe\LocalState\Files\S0\1\Attachments\Doc[8082].html [L] HTML:Phishing-BYU [Phish] (0)
C:\Users\Matias\AppData\Local\Packages\microsoft.windowscommunicationsapps_8wekyb3d8bbwe\LocalState\Files\S0\1\Attachments\Purchase order shipping.doc[8800].htm [L] HTML:Phishing-BTV [Phish] (0)
C:\Users\Matias\Downloads\ADBPDC20210120149MIP\ADBPDC20210120149MIP\Adobe.Acrobat.Pro.DC.2021.001.20149.Multilingual.Incl.Patch\Patch\Patch\Patch.exe|>[Embedded_R#0b7f0c] [L] Win64:CrypterX-gen [Trj] (0)
C:\Users\Matias\Downloads\ADBPDC20210120149MIP\ADBPDC20210120149MIP\Adobe.Acrobat.Pro.DC.2021.001.20149.Multilingual.Incl.Patch\Patch\Patch\Patch.exe [L] Win32:Evo-gen [Trj] (0)
C:\Users\Matias\AppData\Local\Programs\unMineable Miner\unmineable-miner-mfi\resources\miners\win32\xmrig-6.17.0\config.json [L] Other:Malware-gen [Trj] (0)
C:\Program Files\Google\Chrome\updater.exe [L] Win64:CrypterX-gen [Trj] (0)
C:\Program Files\KMSpico\Service_KMS.exe [L] Win32:MiscX-gen [PUP] (0)
C:\Users\Matias\AppData\Local\Packages\microsoft.windowscommunicationsapps_8wekyb3d8bbwe\LocalState\Files\S0\1\Attachments\Docc[8123].html [L] HTML:Phishing-BYU [Phish] (0)
C:\Program Files (x86)\augean1\Setup.exe [L] Win32:CrypterX-gen [Trj] (0)
C:\Program Files\Google\Chrome\updater.exe [L] Win64:CrypterX-gen [Trj] (0)
C:\Program Files\KMSpico\Service_KMS.exe [L] Win32:MiscX-gen [PUP] (0)
G:\Mi unidad\Trabajos\UP3\TABLERO UPN3.docx|>word\media\image1.emf [E] Error 0x0000A47E (42110)
G:\Mi unidad\Trabajos\UP3\INST. ELECTRICA UPN3.docx|>word\media\image1.emf [E] Error 0x0000A47E (42110)
G:\Mi unidad\Trabajos\Parque Solar\PARQUE SOLAR - ANTEPROYECTO.docx.gdoc [E] Función incorrecta (1)
G:\Mi unidad\Trabajos\Parque Solar\Parque Solar - Antreproyecto - Final (1).docx.gdoc [E] Función incorrecta (1)
G:\Mi unidad\Trabajos\Parque Solar\Parque Solar - Antreproyecto - Final.docx.gdoc [E] Función incorrecta (1)
G:\Mi unidad\Trabajos\Parque Solar\Parque Solar - Antreproyecto - Final.docx (1).gdoc [E] Función incorrecta (1)
G:\Mi unidad\Flujo D.I..gsheet [E] Función incorrecta (1)
G:\Mi unidad\IyE.gsheet [E] Función incorrecta (1)
G:\Mi unidad\Hoja de cálculo sin título.gsheet [E] Función incorrecta (1)
G:\Mi unidad\Hoja de cálculo sin título (1).gsheet [E] Función incorrecta (1)
G:\Mi unidad\MATIAS BENITEZ.gsheet [E] Función incorrecta (1)
G:\Mi unidad\Hoja de cálculo sin título (2).gsheet [E] Función incorrecta (1)
M:\Matu (no se sincroniza)\Trabajos\UP3\INST. ELECTRICA UPN3.docx|>word\media\image1.emf [E] Error 0x0000A47E (42110)
M:\Matu (no se sincroniza)\Trabajos\UP3\TABLERO UPN3.docx|>word\media\image1.emf [E] Error 0x0000A47E (42110)
Archivos infectados: 19
Archivos totales: 1452194
Carpetas totales: 168578
Tamaño total: 605,9 GB
*
* Análisis detenido: martes, 2 de mayo de 2023 13:56:38
* Tiempo de ejecución: 19 hora(s), 37 minuto(s), 39 segundo(s)
*
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [2 Mayo, 2023 22:36 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/6 "2023-05-02T22:36:30Z")
Ahora en primer lugar, **realice usted lo siguiente:**
1️⃣ **Un click** en el botón: **Inicio** ( ) **\>\>** de la lista que te sale **busca** y un **click** en la carpeta que pone:  **\>\>** **un click** en:  **\>\>** **un click** donde dice:  **\>\>** **un click** donde dice: **\>\>**
**Maximice** usted la pantalla y me manda una ó varias **Capturas de Pantalla** con todo lo que se refleje!
**Quedo a la espera de su respuesta!**
---
### Author:  [@Matias\_Benitez](https://forospyware.com/u/Matias_Benitez)
#### Post date: [4 Mayo, 2023 11:07 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/7 "2023-05-04T11:07:53Z")
Buen dia @Chicloi, adjunto las capturas solicitadas:
 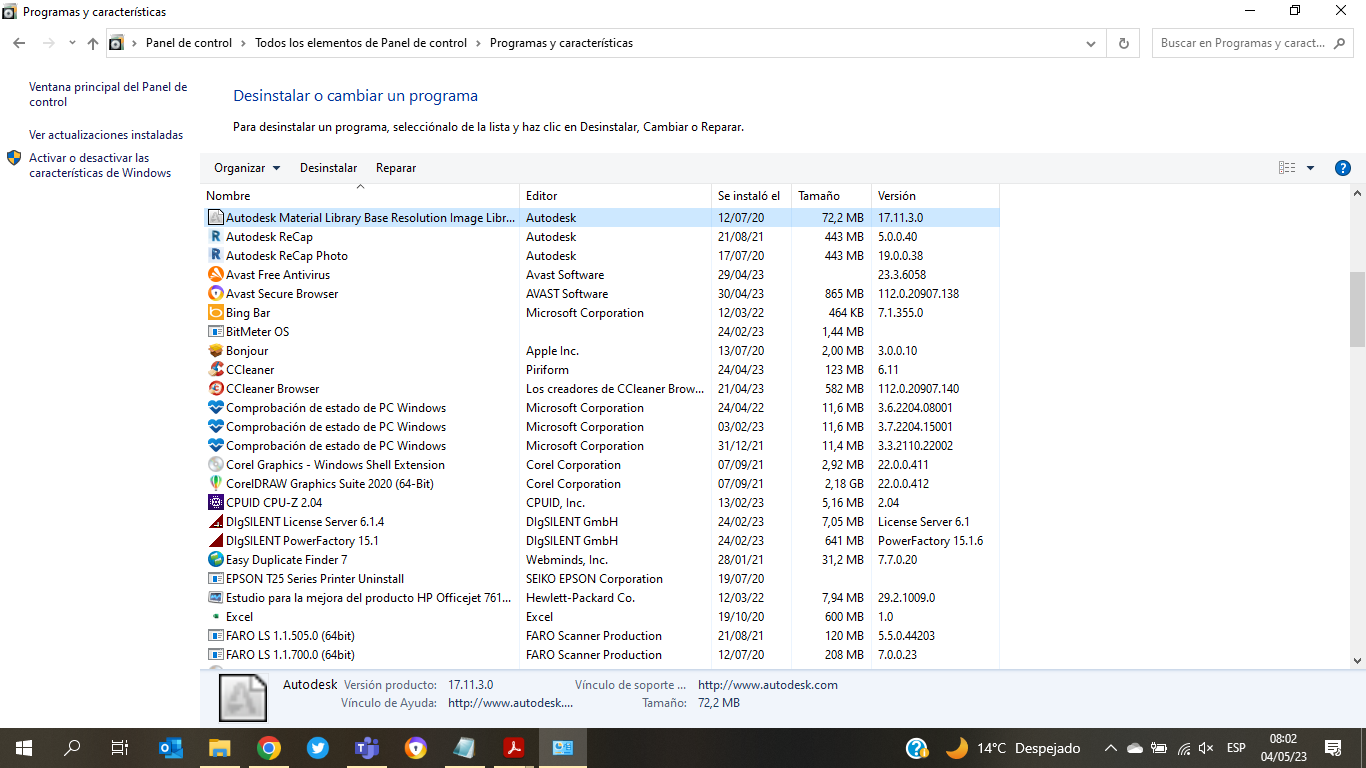 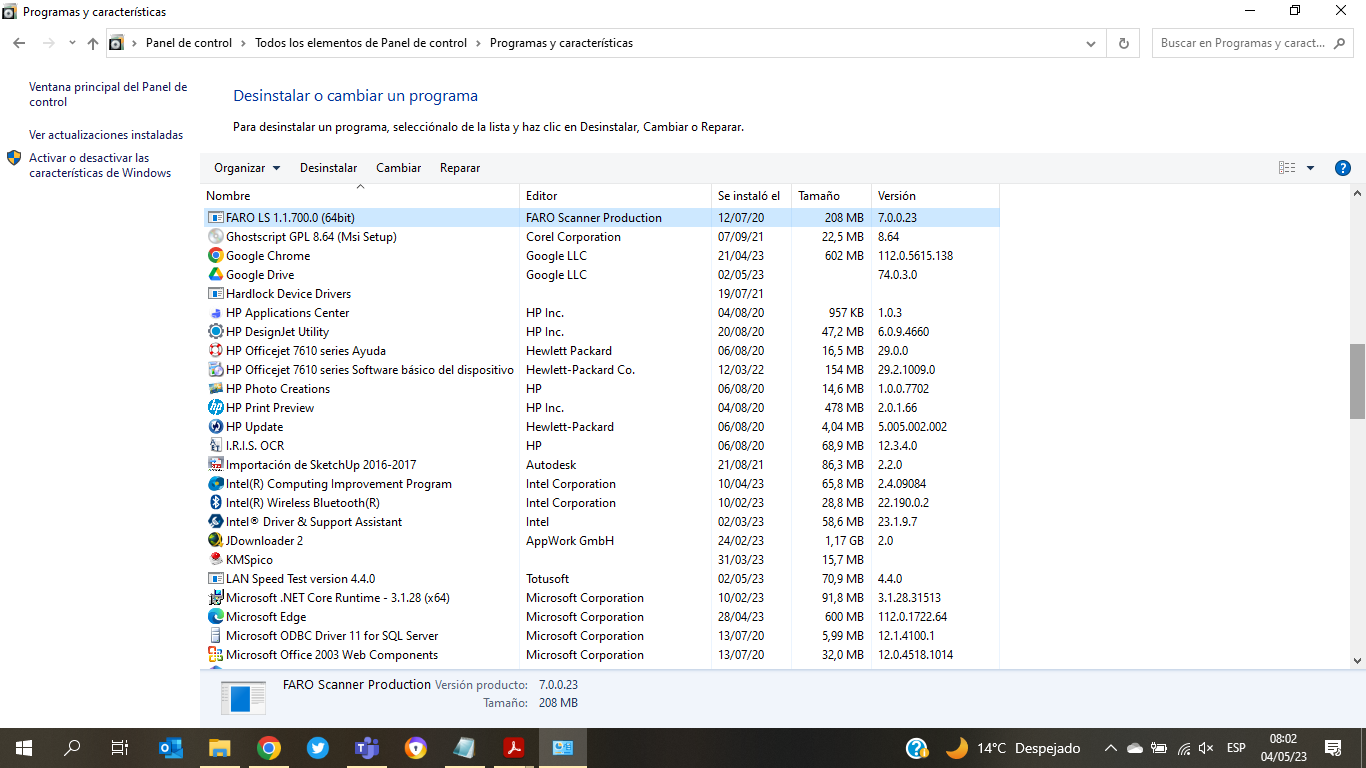 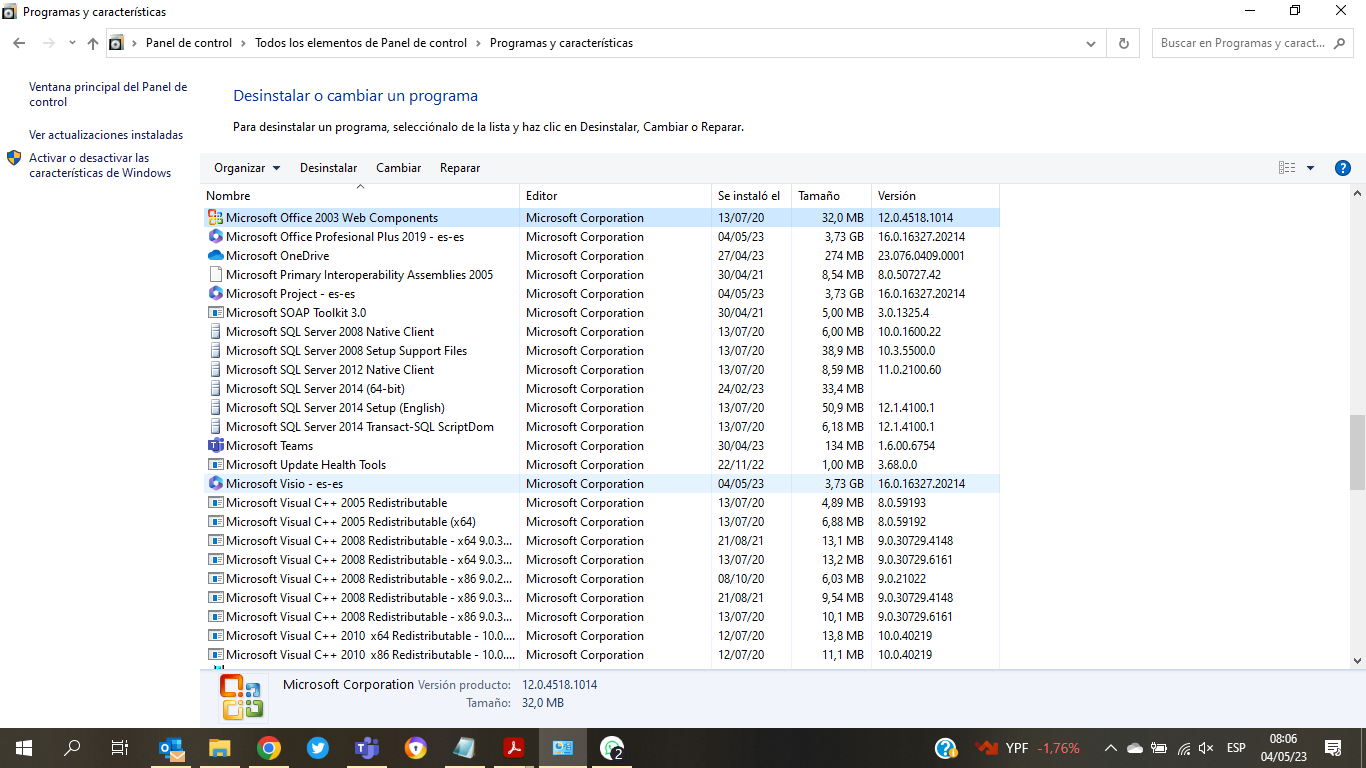  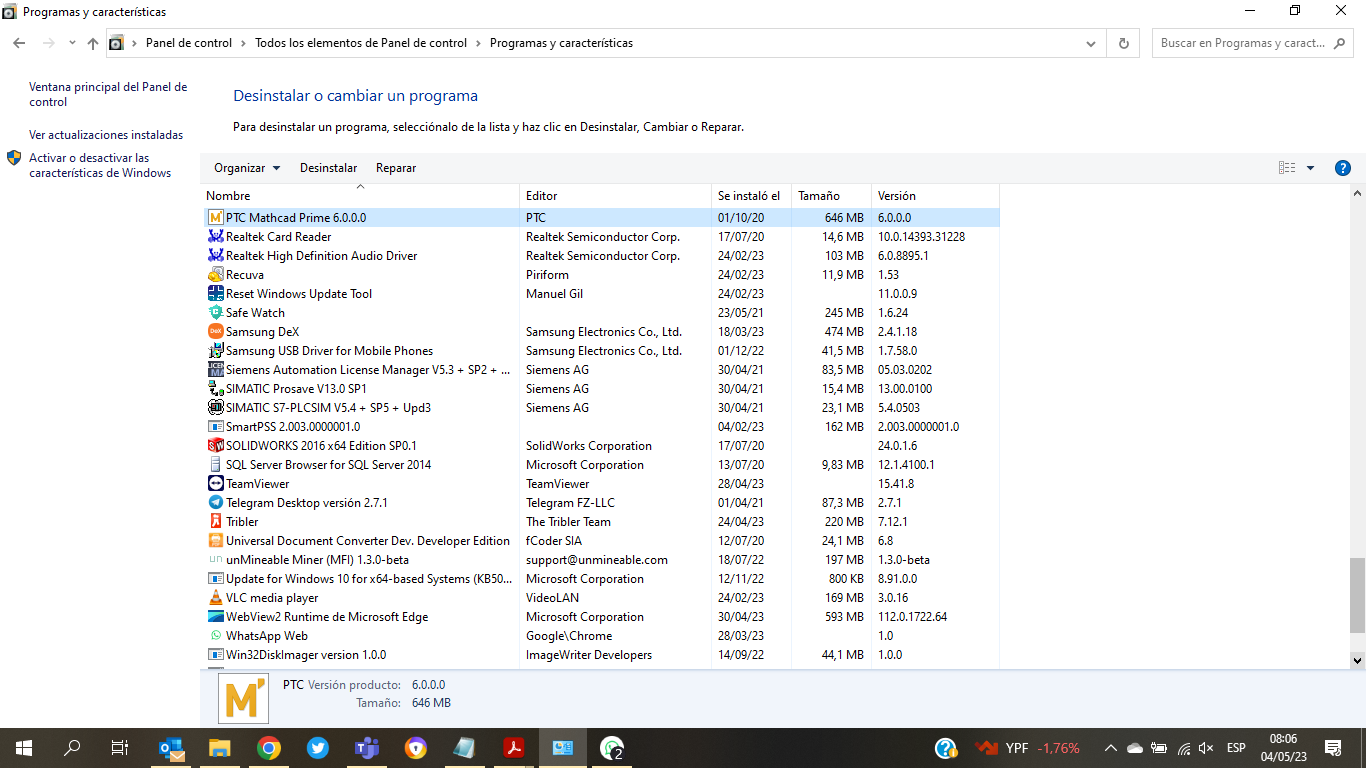 
Muchas gracias por tu tiempo!
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [4 Mayo, 2023 21:10 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/8 "2023-05-04T21:10:04Z")
Buenas @Matias_Benitez, acabo de revisar las **Capturas de Pantalla** que usted me ha enviado y comentarle que primeramente se va a proceder a realizarle un proceso exhaustivo para poder descartar la presencia de virus e infecciones en su ordenador y **seguidamente** se procederá a poder desinstalarle a usted todos aquellos programas de su ordenador que yo le indique que alguno de los dichos programas que he podido revisar en las **Capturas de Pantalla** que usted me ha enviado a este tema son Virus e Infecciones que usted tiene instalado en su ordenador.
@Matias_Benitez comencemos con el proceso exhaustivo de su ordenador con todas las indicaciones y pasos que le indique a continuación y debe usted seguir mis indicaciones al pie de la letra, sin saltarse usted ningún paso y en el orden indicado y sin invertir usted el orden que yo le indique en este tema.
Ahora, **realice usted los siguientes pasos que le indico a continuación:**
**IMPORTANTE:**
1️⃣ **SIGA USTED TODAS LAS INDICACIONES DADAS EN ESTE TEMA** Y SIGA USTED SU **MANUAL** **QUE LE DEJO JUNTO AL PROGRAMA EN ESTE TEMA EN EL ORDEN INDICADO.**
2️⃣ QUE SU ORDENADOR **NO** SE PONGA EN **ESTADO DE SUSPENSIÓN** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE TEMA, ES DECIR, QUE SU ORDENADOR **NO SE APAGUE LA PANTALLA** YA QUE **PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS** Y **NO** **ELIMINARSE CORRECTAMENTE TODAS LAS INFECCIONES Y VIRUS QUE ENCUENTRE EL DICHO PROGRAMA.**
3️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE DIGA EN ESTE TEMA **YA LOS TUVIERA INSTALADO USTED EN SU ORDENADOR** , **NO** HACE FALTA QUE LO INSTALE DE NUEVO, SIMPLEMENTE SIGA SU **MANUAL** QUE SE LE DEJA JUNTO AL PROGRAMA EN ESTE TEMA.
4️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUEN EN ESTE FORO LE PIDE **REINICIAR!** PROCEDES! PERO **SÓLO** **SI SE LO SOLICITA EL DICHO PROGRAMA.**
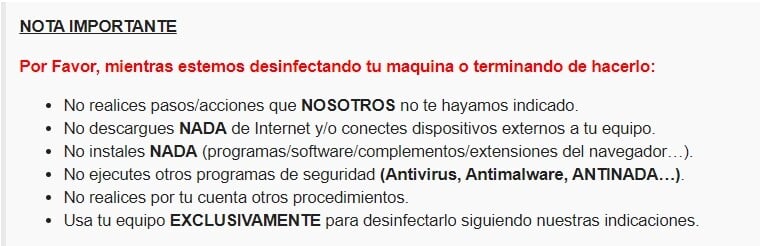
Una vez aclarado todo esto, **realice usted lo siguiente:**
**5️⃣ EN BUSCA / ELIMINACIÓN DE MALWARE**
**(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
**Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.**
Realiza los pasos que te pongo a continuación, **sin cambiar el orden y síguelos al pie de la letra:**
6️⃣ **Descarga** , **Instala** , y **ejecuta:**. Aquí le dejo la **Url de Descarga** del: , para que sepas cómo descargarlo y poder instalarlo correctamente: [Click aquí: MalwareBytes](https://downloads.malwarebytes.com/file/mb-windows). Aquí le dejo a usted su **Manual** del: , para que sepas cómo utilizar el programa y configurarlo correctamente: [Click aquí: **Manual del Malwarebytes**](https://forospyware.com/t/manual-de-malwarebytes-anti-malware/113) y seguidamente realice usted los siguientes pasos que le indico a continuación:
- Realizas un Análisis **PERSONALIZADO** , marcando **Todas las casillas** de la Derecha y de la Izquierda, actualizando si te lo pide. Es decir: **conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas, incluida la que me has dicho anteriormente** y marcas todas las **unidades de disco disponibles** y las siguientes casillas:
1. **Analizar objetos en memoria**
2. **Analizar configuracion de inicio y registro**
3. **Analizar dentro de los archivos**
4. **NO** **activar** la opción que pone:
- (Si dicha opción está activada muy probablemente se produzca una lentitud en el **Proceso de Análisis** que tarde muchas horas en realizar el **Análisis Personalizado** del . **(Pues esta puede hacer que el programa se cuelgue y no finalice el análisis o hacer que este tarde muchísimo.)**
- Finalizado el **Proceso de Análisis** por completo, si encuentra Amenazas **Pulsar en** **Cuarentena** para enviar las infecciones a la cuarentena y si el programa te pide que **reinicies** , procedes! pero **SÓLO** si te lo solicita dicho programa.)
- Para acceder posteriormente al **Informe** del análisis te diriges a: **Informes** **\>\>** **Registro de análisis** **\>\>** pulsas en **Exportar** **\>\>** **Copiar al Portapapeles** y pones el **Informe** en tu próxima respuesta.
Para poder enviarme usted el **Informe** y/o **Reporte** correctamente que le solicito a usted en este tema realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente **EJEMPLO:**

**Quedo a la espera de su respuesta!**
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [8 Mayo, 2023 03:25 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/9 "2023-05-08T03:25:45Z")
Buenas @Matias_Benitez: **¿Pudo usted realizar algún avance?**
**Quedo a la espera de su respuesta!**
---
### Author:  [@Matias\_Benitez](https://forospyware.com/u/Matias_Benitez)
#### Post date: [8 Mayo, 2023 11:28 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/10 "2023-05-08T11:28:33Z")
Buen dia Chicloi, me encontraba de viaje por motivos laborales, estoy retomando este tema. Te aviso en cuanto tenga novedades.
Saludos y gracias nuevamente por tu tiempo
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [8 Mayo, 2023 11:30 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/11 "2023-05-08T11:30:56Z")
> [@Matias\_Benitez](#):
>
> Buen dia Chicloi, me encontraba de viaje por motivos laborales, estoy retomando este tema. Te aviso en cuanto tenga novedades.
>
> Saludos y gracias nuevamente por tu tiempo
👍 @Matias_Benitez, en cuanto haya realizado usted los pasos e indicaciones que le he dejado en este tema siguiendo todos los pasos y procedimientos que le he indicado en este tema me manda usted lo que le he solicitado a este tema.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Matias\_Benitez](https://forospyware.com/u/Matias_Benitez)
#### Post date: [8 Mayo, 2023 13:01 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/12 "2023-05-08T13:01:14Z")
@Chicloi como estas? Adjunto reporte de analisis.
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 8/5/23
Hora del análisis: 8:30
Archivo de registro: b42fbf46-ed93-11ed-a266-7c67a2663ec3.json
-Información del software-
Versión: 4.5.24.248
Versión de los componentes: 1.0.1952
Versión del paquete de actualización: 1.0.69207
Licencia: Prueba
-Información del sistema-
SO: Windows 10 (Build 19045.2251)
CPU: x64
Sistema de archivos: NTFS
Usuario: Matias\Matias
-Resumen del análisis-
Tipo de análisis: Análisis personalizado
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 717045
Amenazas detectadas: 67
Amenazas en cuarentena: 67
Tiempo transcurrido: 58 min, 8 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 1
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UTORRENT.EXE, En cuarentena, 115, 1131981, , , , , 06E979A3D3CFF6F4C441E76E7C370A39, 7948F9F2DF50A551F377186FE22E955C2E4A6CC58BE51C46EC874C9318278AC2
Módulo: 1
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UTORRENT.EXE, En cuarentena, 115, 1131981, , , , , 06E979A3D3CFF6F4C441E76E7C370A39, 7948F9F2DF50A551F377186FE22E955C2E4A6CC58BE51C46EC874C9318278AC2
Clave del registro: 14
PUP.Optional.Restoro, HKLM\SOFTWARE\Restoro, En cuarentena, 9304, 551614, 1.0.69207, , ame, , ,
PUP.Optional.Restoro, HKLM\SOFTWARE\CLASSES\CLSID\{BA827421-E282-479E-AE60-34796877B8AE}, En cuarentena, 9304, 551619, , , , , ,
PUP.Optional.Restoro, HKLM\SOFTWARE\CLASSES\Restoro.Engine.1, En cuarentena, 9304, 551619, , , , , ,
PUP.Optional.Restoro, HKLM\SOFTWARE\CLASSES\Restoro.Engine, En cuarentena, 9304, 551619, 1.0.69207, , ame, , ,
PUP.Optional.Restoro, HKU\S-1-5-21-1164969008-3169305599-1457609007-1001\SOFTWARE\Local AppWizard-Generated Applications\Restoro, En cuarentena, 9304, 551612, 1.0.69207, , ame, , ,
PUP.Optional.Outbyte, HKLM\SOFTWARE\WOW6432NODE\OUTBYTE\PC Repair, En cuarentena, 11423, 799081, 1.0.69207, , ame, , ,
PUP.Optional.Restoro, HKU\S-1-5-21-1164969008-3169305599-1457609007-1001\SOFTWARE\Restoro, En cuarentena, 9304, 551610, 1.0.69207, , ame, , ,
PUP.Optional.BundleInstaller, HKU\S-1-5-21-1164969008-3169305599-1457609007-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\uTorrent, En cuarentena, 115, 1131981, , , , , ,
Trojan.Agent.TSK, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\dialersvc32, En cuarentena, 1816, 1046435, , , , , ,
Trojan.Agent.TSK, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{DCC3D245-32B1-44CB-8F01-BFF3478712AE}, En cuarentena, 1816, 1046435, , , , , ,
Trojan.Agent.TSK, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\BOOT\{DCC3D245-32B1-44CB-8F01-BFF3478712AE}, En cuarentena, 1816, 1046435, , , , , ,
Trojan.Agent.TSK, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\dialersvc64, En cuarentena, 1816, 1046435, , , , , ,
Trojan.Agent.TSK, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{679FA764-CFC7-4796-8CEB-32FF093B175C}, En cuarentena, 1816, 1046435, , , , , ,
Trojan.Agent.TSK, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\BOOT\{679FA764-CFC7-4796-8CEB-32FF093B175C}, En cuarentena, 1816, 1046435, , , , , ,
Valor del registro: 4
Trojan.Agent, HKLM\SOFTWARE|DIALERSTAGER, En cuarentena, 12, 1046527, 1.0.69207, , ame, , ,
Trojan.Agent, HKLM\SOFTWARE\WOW6432NODE|DIALERSTAGER, En cuarentena, 12, 1046527, 1.0.69207, , ame, , ,
PUP.Optional.BundleInstaller, HKU\S-1-5-21-1164969008-3169305599-1457609007-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\RUN|ut, En cuarentena, 115, 1131981, , , , , ,
PUP.Optional.BundleInstaller, HKU\S-1-5-21-1164969008-3169305599-1457609007-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\RUN|uTorrent, En cuarentena, 115, 1131981, , , , , ,
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 3
HackTool.KMSpico, C:\Program Files\KMSpico, En cuarentena, 13687, 921550, 1.0.69207, , ame, , ,
PUP.Optional.Restoro, C:\Program Files\Restoro, En cuarentena, 9304, 820698, 1.0.69207, , ame, , ,
HackTool.KMSpico, C:\ProgramData\Microsoft\Windows\Start Menu\Programs\KMSpico, En cuarentena, 13687, 921555, 1.0.69207, , ame, , ,
Archivo: 44
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\Microsoft\Internet Explorer\Quick Launch\µTorrent.lnk, En cuarentena, 115, 1131981, , , , , 02E841D26729407346EBDB48E8465004, E6B61546D37AB8DB0B5AE740ABF5E385C33327671921D5B96AADE6DC589257F5
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\Microsoft\Windows\Start Menu\µTorrent.lnk, En cuarentena, 115, 1131981, , , , , 55EB21F3C67113E40AE1DD04365D69D9, 5D4F999497B1746663C46039A6CAF8D8BA0CDD2E040995D2C58025286F5D9DED
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UTORRENT.EXE, Se eliminará al reiniciar, 115, 1131981, 1.0.69207, , ame, , 06E979A3D3CFF6F4C441E76E7C370A39, 7948F9F2DF50A551F377186FE22E955C2E4A6CC58BE51C46EC874C9318278AC2
Trojan.Agent.TSK, C:\WINDOWS\TASKS\dialersvc32.job, En cuarentena, 1816, 1046435, , , , , A91E87FF576DD888191B85D8DE59BD52, 2C9B60ECAF4370974C27712862AAF9CD7FBF70BC1188D5D72ADAB10DF104E080
Trojan.Agent.TSK, C:\WINDOWS\SYSTEM32\TASKS\dialersvc32, En cuarentena, 1816, 1046435, 1.0.69207, , ame, , 3403EEF9ECC18EACF4ECEF2AF3A05FC7, 8EA06A4730D1367680CB3E12125BFB76B524B0ACE732F84F45969B2B44EDAB0F
Trojan.Agent.TSK, C:\WINDOWS\TASKS\dialersvc64.job, En cuarentena, 1816, 1046435, , , , , D4B7CAFE116A84FD4380A088CFD3B6D2, 697F8FAAA2369AEE23231959F6AF543E3F2685DE5F7AE4CF4A9D47CCEB51AA17
Trojan.Agent.TSK, C:\WINDOWS\SYSTEM32\TASKS\dialersvc64, En cuarentena, 1816, 1046435, 1.0.69207, , ame, , 0EB1AD01F0EEA9B35B343A805180DE1F, 6DBBFBA4C5B10B5391A5238D127A2B1893834D1664BC1B1BE71D5713DA933325
Floxif.Virus.FileInfector.DDS, C:\USERS\MATIAS\APPDATA\LOCAL\PACKAGES\MICROSOFT.WINDOWSCOMMUNICATIONSAPPS_8WEKYB3D8BBWE\LOCALSTATE\FILES\S0\1\ATTACHMENTS\KMSAUTO_LITE_PORTABLE_V1.2.1[7635].ZIP, En cuarentena, 1000002, 0, 1.0.69207, 3A85047DD9A982473B7C18D4, dds, 02287368, ACB4DE7FF1800D6F2BD8E8B05820635F, D295AE00347843013B023AA67AD33144B9B0E2D5002BA27200553AB4DE8DD032
BitcoinMiner.Trojan.Miner.DDS, C:\USERS\MATIAS\APPDATA\LOCAL\PROGRAMS\UNMINEABLE MINER\UNMINEABLE-MINER-MFI\RESOURCES\MINERS\WIN32\PHOENIXMINER_5.9D_WINDOWS\PHOENIXMINER.EXE, En cuarentena, 1000002, 0, 1.0.69207, 1E70490D211E0FA9E682E300, dds, 02287368, DC9F59EB5F4D531D8B1D8EB119EA9F03, 2141044AA53F2F320AF2C6A2C61C9B71DE2A40076ACF090ED854444E55B7E290
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.5.5_46348.EXE, En cuarentena, 115, 1086270, 1.0.69207, , ame, , 600F20ABCC1FA9F5BDA0965D07B6855D, 7D89A16FC0D3AFA3CD78CC51E7AE6A81343CB14DE6FDCA9325142DECA5133515
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.5.5_45776.EXE, En cuarentena, 115, 1110427, 1.0.69207, , ame, , 1BF678B622715B47F55B4452C7179096, 7BDFE9BD77D2D838455EB775D9792A9677F50A277BEEF01BEF6CA20BE2001EF3
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.5.5_45988.EXE, En cuarentena, 115, 1123325, 1.0.69207, , ame, , 2DFF38F4CCA96A429EBDDD2E9AD02573, 071B745EFFCC08CF46B5FC3D29C0244F7A4DABF8C26FAFD800F5A50A9A10B475
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.6.0_46682.EXE, En cuarentena, 115, 1124933, 1.0.69207, , ame, , 21EA44D3A8D7CBCC07477A5C0D8795C8, 0CCF662DB06716FD3BA76CCC9178AB9AA613F41426EC69D69DDFCECC761E1A7E
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.6.0_46672.EXE, En cuarentena, 115, 1121241, 1.0.69207, , ame, , 437ED8763AE1A4D9FA62F3643927CCC6, 94D24CAD6B8E158DF73247376A420291E2D954CE387E4A6665670A4E8E586EE3
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.5.5_46200.EXE, En cuarentena, 115, 1107212, 1.0.69207, , ame, , 7C4F15EA0F16F5BFD2E868D70ADED600, D91E240254EBB233F7F23FA1AFE91C12089EED919E9FF85E4CB7A8AEB04B5A51
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.6.0_46590.EXE, En cuarentena, 115, 1116198, 1.0.69207, , ame, , 4B4149C544EA79ACCC7CB55015FCC0FA, 761BE1C00F156CAA8D04DB5BD0E2F7B3F12FD0B4B9F29BD4E0AF13125F2E4646
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.5.5_45838.EXE, En cuarentena, 115, 990390, 1.0.69207, , ame, , 6A8B93E27DCCFF2F250A22B8BDC93168, 50BAEE75B0BB181B5280A1F60B32F7E75ABDA8A4E06CBF32074B1444D73A9CF7
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.5.5_46514.EXE, En cuarentena, 115, 1095642, 1.0.69207, , ame, , CDAE52391B92667C9FA26BE90862DC24, 081198C6B5236260AEE9B1183F96EE765E3581724D90B1C5E4484EB1755E773C
PUP.Optional.ChinAd, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.6.0_46716.EXE, En cuarentena, 375, 1130009, 1.0.69207, , ame, , DB5A4011B86CE680FC16120B8B2FDABA, 70D8024DBE50A74714AC6A2E316E0C3F58FE7DB94C2AC2E6CCD513759E4BD386
Generic.Trojan.Dropper.DDS, C:\USERS\MATIAS\DESKTOP\NUEVA CARPETA (2)\_ACTIVAD_RES\KMSPICO.V10.2.0.FINAL-HELDIGARD\KMSPICO INSTALL.RAR, En cuarentena, 1000002, 0, 1.0.69207, E8EB30E324C9F784B397287A, dds, 02287368, F99F7F35A15DC91924FE53855BF6A633, 43B5FE9DD2C0C20A0C09DF0741F131BBE29B53D75DC0F5C2436B57F2FA3D12AA
Generic.Trojan.Malicious.DDS, C:\USERS\MATIAS\DOWNLOADS\X-FORCE 2019 - 32 Y 64 BITS - CIVILARQ.COM\X-FORCE 2019 - 32 Y 64 BITS - CIVILARQ.COM\X-FORCE 2019 - 32 Y 64 BITS - CIVILARQ.COM\XF-ADESK19 64 BITS.EXE, En cuarentena, 1000002, 0, 1.0.69207, 53D41A8953B6FE923E076C66, dds, 02287368, D7E19A629E102152CCB6EB2307DB8523, 52F756A73C0DB036B07D590708CC72D0D1AD5D4827B6F38345AFA17564AC85F8
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\DOWNLOADS\IOBITUNINSTALLER.EXE, En cuarentena, 115, 1130538, 1.0.69207, , ame, , 777651FB67B8163C2E9AA22AFAB66024, 8E36F365AA367D174901B6ADD2966F4CFAC58039A4C6724B3DD07C57B001C8D0
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.5.5_46304.EXE, En cuarentena, 115, 1082103, 1.0.69207, , ame, , DC207CC725BA775FE9A5D7FD3ABBF0D1, 8CE54612B6BA168908343FC29C89C6D4CADBB05BAB38B87876FF9FB3E98B4E4E
HackTool.Agent, C:\USERS\MATIAS\DOWNLOADS\MAGNITUDE\OTRAS MEDICINAS\!CRACK\!CRACK AUTODESK PRODUCTS 2019 X64\PATCH FOR AUTODESK PRODUCTS 2019 X64.EXE, En cuarentena, 42, 1570, 1.0.69207, 1673EF3549DBC99CAD4D0787, dds, 02287368, 30B3EB036737B9D522951CB3FED4216F, FC2AC007523C46A88E7BA16DF2B06E5A8593B38D81DEAE50FF087A041C255977
Malware.AI.3324056252, C:\USERS\MATIAS\DOWNLOADS\PW12-FREE.EXE, En cuarentena, 1000000, -970911044, 1.0.69207, 72EA43EC11E99782C62112BC, dds, 02287368, EF36E8FAEE5F932715D289BCC8A2A0C0, E55FE4AC1E29CB281BEBD3E89044C89C0287ADA0A6E3EA12F701C5E414B5C0E3
PUP.Optional.Restoro, C:\USERS\MATIAS\DOWNLOADS\RESTORO.EXE, En cuarentena, 9304, 551611, 1.0.69207, , ame, , 087F195DAE632E4384B681AAD25F4F08, F019DAB3172F6CE7808D45A5B5DEA92354352E302219C02A84A280978F6EB166
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.5.5_45704.EXE, En cuarentena, 115, 1131568, 1.0.69207, , ame, , A38E9D412D2482E12CAA4D8B5F42CAB2, A92A3379E70D2D39CF63AC6C8D9EE8BEDC9A27B3110C05D20CC55D99F33455E4
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.5.5_45852.EXE, En cuarentena, 115, 1145415, 1.0.69207, , ame, , 43085603A0706882A4FB79E442763E8B, FAAE421A6E1110AC673B9886A5DC254F84AA220AC7FCC23A94C23464098B1014
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.5.5_46542.EXE, En cuarentena, 115, 1104634, 1.0.69207, , ame, , 33A93C317CE7D83768BE259447B9D3DF, 74C45A5F2FFFFAD53CA82C3DAF94B5C21EF2E06BDBC2E6ECC8128124933CD6E5
PUP.Optional.ChinAd, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.6.0_46674.EXE, En cuarentena, 375, 1123315, 1.0.69207, , ame, , 6AB2DCB825A2EEF0023C2B606DA11E2E, 346B206A7FCB7F1E7D04E57DE8F5214218E04BC800A1114071619B508811BC7F
Generic.Trojan.Malicious.DDS, C:\USERS\MATIAS\DOWNLOADS\X-FORCE 2019 - 32 Y 64 BITS - CIVILARQ.COM\X-FORCE 2019 - 32 Y 64 BITS - CIVILARQ.COM.RAR, En cuarentena, 1000002, 0, 1.0.69207, 63EEB667455AEFCEF91DCD12, dds, 02287368, A274F25FCAF45475DF44949FA4DB5037, 8398C19535E2A639BF8C27D74DF8B4F9B98A0329D6FB4DAF3266488A055AAE86
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\3.6.0_46738.EXE, En cuarentena, 115, 1131981, 1.0.69207, , ame, , FD42379761A5DDA477083EBFB172286B, 9A27F17D859D7F60A26030C7A0EF3698FFA0FF5FF4230963E52AB79A6A4DACDF
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\APPDATA\ROAMING\UTORRENT\UPDATES\UTORRENT.EXE, En cuarentena, 115, 1131981, 1.0.69207, , ame, , 06E979A3D3CFF6F4C441E76E7C370A39, 7948F9F2DF50A551F377186FE22E955C2E4A6CC58BE51C46EC874C9318278AC2
PUP.Optional.Outbyte, C:\USERS\MATIAS\DOWNLOADS\WUAUSERV_DLL-OUTBYTE-PC-REPAIR.EXE, En cuarentena, 11423, 799072, 1.0.69207, , ame, , FB035D02CE251F8E3379E35A1156B959, 8ADB6583B456FF841108601748F3F5FF40E5AB097D3D15EB3888A23F293F77BC
Trojan.Crypt.Generic, C:\USERS\MATIAS\DOWNLOADS\UNKNOWN.ZIP, En cuarentena, 7071, 1134692, 1.0.69207, EFDE6D2A9C1C0CFFCD2D9D69, dds, 02287368, 68F4E4554E5C5D258F8139005B17CD85, 62FEBB263FCE2141B33B01BB8B90E28D86A052729399AB66AE988971FBDA2F89
PUP.Optional.Softonic, C:\USERS\MATIAS\DOWNLOADS\DAHUA-SMARTPSS-2.03.0-INSTALLER_GUXC-M1.EXE, En cuarentena, 6152, 1079703, 1.0.69207, , ame, , 3A77F6EBE95ABC2B25FDC7402AE9BB24, 37D66113776A6C810CC9CA63B1B9054227B33DA541CB79F80875DB7FBF963CAF
Generic.Trojan.Malicious.DDS, C:\USERS\MATIAS\DOWNLOADS\OFFICIAL_KMSPICO.ZIP, En cuarentena, 1000002, 0, 1.0.69207, 864BFEED806E1AF8BEF223FB, dds, 02287368, 5D0EAA0995C74D6F1F84FF994546A419, 40DA6A771E85CFBAA130D26B6C47435CFFB8F85E90D891826BABBA6E7A6E4F24
PUP.Optional.BundleInstaller, C:\USERS\MATIAS\DOWNLOADS\UTORRENT.EXE, En cuarentena, 115, 875791, 1.0.69207, , ame, , 7CB57ADBBE487FDFDCEC08B61CE60B5A, 3A42C2D24CE8E8AFBB9A1EDB93EFF7FEE87467FEA86A73969C44B1D3D9D97824
Ramnit.Virus.FileInfector.DDS, C:\USERS\MATIAS\PATCH.EXE, En cuarentena, 1000002, 0, 1.0.69207, C8D1114E3D60D1DDD494D3B2, dds, 02287368, B31679DB7DB878992B4553290A9E6C7C, 256C2A409C97448D168F3EB1BFB89AF3D259DFC05A510A3F464D8E4B348116D4
Generic.Trojan.Dropper.DDS, C:\USERS\MATIAS\DOWNLOADS\ADBPDC20210120149MIP\ADBPDC20210120149MIP\ADOBE.ACROBAT.PRO.DC.2021.001.20149.MULTILINGUAL.INCL.PATCH\PATCH.RAR, En cuarentena, 1000002, 0, 1.0.69207, 44231AE8BBD6EED28CC0AB64, dds, 02287368, B332863BE41DD936C18ABFAF9B6B2229, E615292360B545B1EE1DDDF057EDF01769301BA8E971BF441718AD3389ECCD6E
PUP.Optional.Outbyte, C:\USERS\MATIAS\DOWNLOADS\0X80070424-OUTBYTE-PC-REPAIR.EXE, En cuarentena, 11423, 799072, 1.0.69207, , ame, , CAEB3A8B568D31E264C7449875F74A2F, 714CF5C9D7ED66BB25D9F73785B2F88BCD08672C05D41B702515DA8D901F0BF4
PUP.Optional.ChinAd, C:\USERS\MATIAS\DOWNLOADS\LDPLAYER9_ES_COM.MM.ANDROID.DIRECT.GDMSSPHONELITE_3210_LD.EXE, En cuarentena, 375, 1144686, 1.0.69207, , ame, , 90276982CC921F646F74F8310EF8CD6A, 08FEE35F2462F93C96751755FF42F2F63525AD04E21543EFE52A159C800AB80A
PUP.Optional.Restoro, C:\WINDOWS\RESTORO.INI, En cuarentena, 9304, 551609, 1.0.69207, , ame, , 0F1DC6CCC71FFC12167CE9A84D388E37, 84F105F6C1572E472C33FA6FA7B8A8C0400D608CD00302F1D7B1EE15F12BD22B
Sality.Virus.FileInfector.DDS, M:\SOFTWARE\AUTOCAD 2017\ARTO17-64-MW\ATCD17-X64\MEDICINA.RAR, En cuarentena, 1000002, 0, 1.0.69207, 7F371EB90C7041F882355A10, dds, 02287368, F366E99DC710362F55EBE4F0321FBCB3, 4F666633873E8901CB9D9DEF663996C49BBA9C8E825187A6A41BDA77A814EFED
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
Te confirmo que el error continua persistiendo.
slds
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [8 Mayo, 2023 13:07 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/13 "2023-05-08T13:07:46Z")
> [@Matias\_Benitez](#):
>
> Te confirmo que el error continua persistiendo.
>
> slds
Buenas @Matias_Benitez, no se preocupe usted que esto sólo acaba de empezar, cualquier infección que se encuentre en su ordenador quedará frita! Se lo aseguro @Matias_Benitez! y seguidamente se aplicarán otros procedimientos para que pueda usted solucionar el problema que tiene usted en su ordenador con respecto al: **Windows Update**
Sigamos con la reparación de su ordenador!
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [8 Mayo, 2023 13:10 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/14 "2023-05-08T13:10:19Z")
Ahora, @Matias_Benitez, **realice usted los siguientes pasos a seguir:**
**IMPORTANTE:**
1️⃣ **SIGA USTED LAS INDICACIONES DADAS Y SU MANUAL QUE LE DEJO JUNTO AL PROGRAMA EN ESTE TEMA Y SIGA USTED TODOS LOS PASOS SIN INVERTIR EL ORDEN Y EN EL ORDEN INDICADO QUE LE DEJO EN ESTE TEMA.**
2️⃣ DURANTE TODO EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR, QUE **NO** SE APAGUE LA PANTALLA, ES DECIR, QUE SU PANTALLA **NO** SE PONGA EN **ESTADO DE SUSPENSION** YA QUE **PUEDE INTERRUMPIRSE EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR** Y **NO** ELIMINAR LAS AMENAZAS E INFECCIONES QUE ENCUENTRE.
3️⃣ **EJECUTE** USTED EL PROGRAMA QUE SE LE INDIQUE EN ESTE TEMA Y SIGA USTED TODAS **LAS INDICACINES Y EL MANUAL** QUE SE LE DEJA **JUNTO AL PROGRAMA EN ESTE TEMA.**
4️⃣ SI ALGUNO DE LOS PROGRAMA DE LOS QUE **SE LE INDIQUE EN ESTE TEMA** , **UNA VEZ FINALIZADO EL PROCESO DE ANALISIS** , LE INDICA QUE DEBE USTED **REINICIAR** PROCEDES! **PERO** **SÓLO SI SE LO INDICA DICHO PROGRAMA**.

Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
0️⃣ Descargue el programa de la siguiente Url: Le dejo **“2 Url de Descarga”** por si uno no le funciona el proceso de Instalación pueda probar con la segunda **Url de Descarga:**
**Url descarga 1:** [Click aquí: RogueKiller x64 Bits](https://www.adlice.com/download-start/?app=roguekiller&type=x64)
**Url descarga 2:** [Click aquí: RogueKiller x82 Bits](https://www.adlice.com/download-start/?app=roguekiller&type=x86)
Aquí le dejo a usted el **manual** del: **RogueKiller** **para que sepas cómo utilizarlo y configurarlo correctamente:** Siga usted el siguiente tutorial que le dejo a continuación:
1️⃣ **Abra** usted el programa: **RogueKiller** que ha descargado.
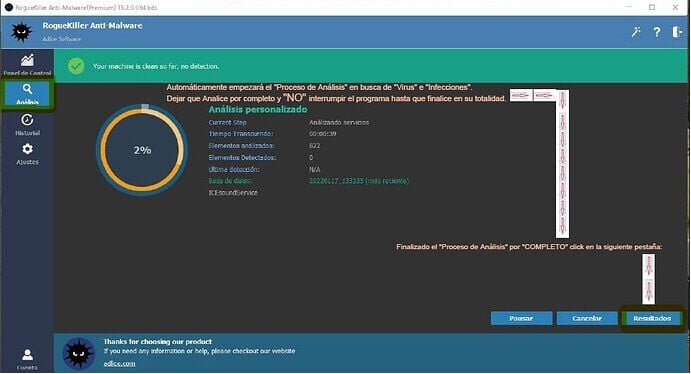
2️⃣ **Clikea** usted en la pestaña que pone: **Analizar.** , **click** en donde pone: **Análisis Completo (Full Scan)**. **Nota:** Si **NO** le deja realizar un **“Análisis Personalizado”** realice usted un Análisis **Análisis Completo (Full Scan)** (Tal y cómo se muestra en la imagen):
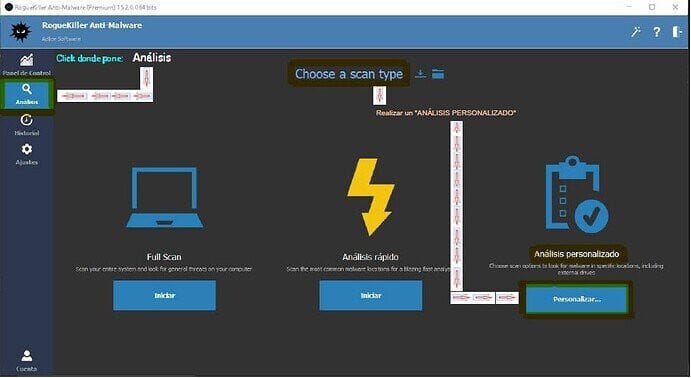
3️⃣ Automáticamente empezará el Proceso de Análisis en busca de **Virus** e **Infecciones** dejar que analice por completo y **NO** interrumpir el programa hasta que finalice en su totalidad. Finalizado el Proceso de Análisis por completo **clickea** en la pestaña que pone: **Resultados:** (Proceso tal y como se indica en la siguiente pantalla):
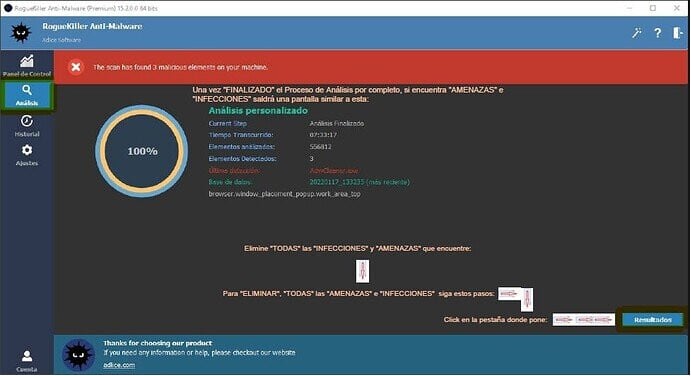
4️⃣ Una vez finalizado el Proceso de Análisis por completo, si encuentra **AMENAZAS** e **INFECCIONES** saldrá una pantalla similar a esta, **clicka** en la pestaña que pone: **Resultados** para poder eliminar dichas **INFECCIONES.** (Tal y como se muestra en esta pantalla):
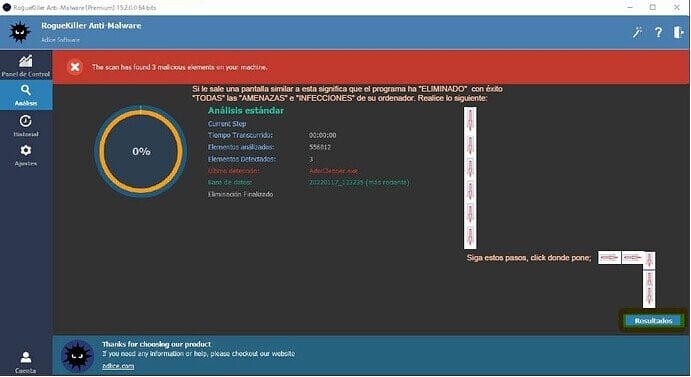
5️⃣ Si le sale una pantalla similar a esta significa que el programa ha **ELIMINADO** con éxito **TODAS** las **AMENAZAS** e **INFECCIONES** de su ordenador. Clickea en la pestaña que pone: **Resultados.** (Tal y cómo se indica en esta página):
6️⃣ Para **ELIMINAR** las **AMENAZAS** e **INFECCIONES** clickea en la pestaña que pone: **Eliminación.** (Tal y como se muestra en esta pantalla):
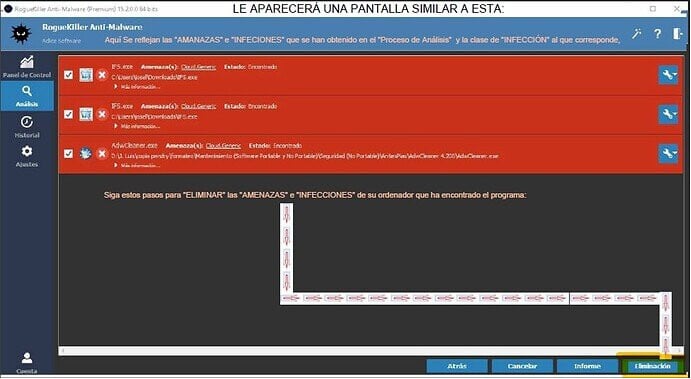
7️⃣ Le aparecerá una pantalla similar a esta, dejar **TODAS** las opciones marcadas que te salgan a ti. Para **ELIMINAR** todas las **INFECCIONES** clikea en la pestaña que pone: **Finalizar.** (Tal y cómo se muestra en la pantalla):
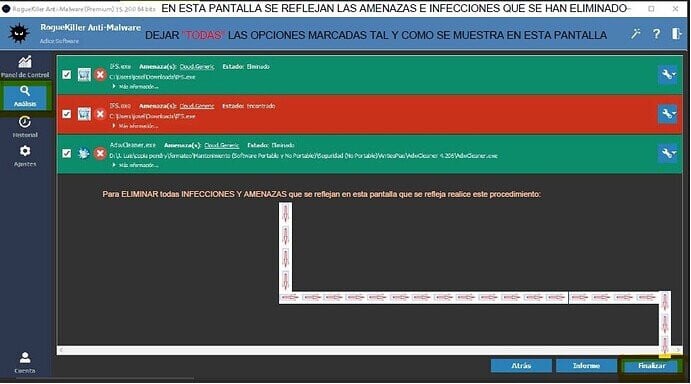
8️⃣ Para enviarme el **Informe** que ha generado el programa cuando haya finalizado por completo de Analizar siga estos pasos que se reflejan a continuación:
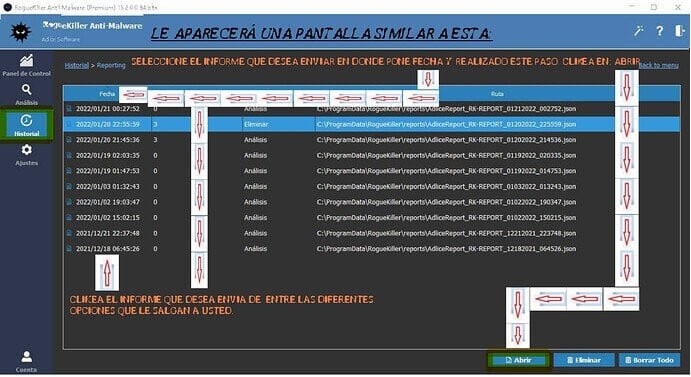
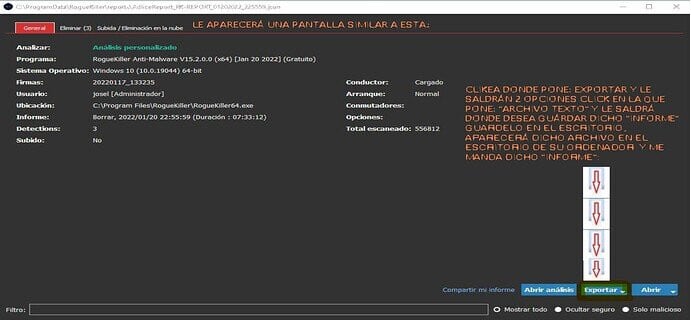
@Matias_Benitez, para poder enviarme usted el **Informe** y/o **Reporte** correctamente que le solicito en este tema realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente **EJEMPLO:**

**Quedo a la espera de su respuesta!**
---
### Author:  [@Matias\_Benitez](https://forospyware.com/u/Matias_Benitez)
#### Post date: [8 Mayo, 2023 13:32 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/15 "2023-05-08T13:32:53Z")
Estimado @Chicloi, adjunto informe:
```auto
Program : RogueKiller Anti-Malware
Version : 15.9.0.0
x64 : Yes
Program Date : Apr 24 2023
Location : C:\Users\Matias\Downloads\RogueKiller_portable64.exe
Premium : No
Company : Adlice Software
Website : https://www.adlice.com/
Contact : https://adlice.com/contact/
Website : https://adlice.com/download/roguekiller/
Operating System : Windows 10 (10.0.19045) 64-bit
64-bit OS : Yes
Startup : 0
WindowsPE : No
User : Matias
User is Admin : Yes
Date : 2023/05/08 13:31:18
Type : Removal
Aborted : No
Scan Mode : Standard
Duration : 876
Found items : 32
Total scanned : 60772
Signatures Version : 20230501_075410
Truesight Driver : Yes
Updates Count : 10
*************************Warnings*************************
*************************Removal*************************
[PUP.Popcorn (Potencialmente Malicioso)] Updater.exe -- %programfiles(x86)%\Popcorn Time\Updater.exe -> Terminado [Tree]
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : Updater.exe
[+] value : %programfiles(x86)%\Popcorn Time\Updater.exe
[+] Type : Process
[+] file_hash : 6F895E70E5E560B4B8189A8F7EDDF59EA1D237C3D69AF7C9E55CFBD76F334827
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 0
[+] status : 3
[+] status_str : Terminado [Tree]
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] Update service -- %programfiles(x86)%\Popcorn Time\Updater.exe -> Detenido
[+] scan_what : 0
[+] vendors : PUP.Popcorn
[+] Name : Update service
[+] value : %programfiles(x86)%\Popcorn Time\Updater.exe
[+] Type : Service
[+] file_hash : 6F895E70E5E560B4B8189A8F7EDDF59EA1D237C3D69AF7C9E55CFBD76F334827
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 1
[+] status : 3
[+] status_str : Detenido
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Restoro (Potencialmente Malicioso)] HKEY_CLASSES_ROOT\CLSID\{AE198C69-7358-4856-9029-F4C0FAD524C1} -- [%ProgramFiles%\Restoro\ax.dll] -> Borrado
[+] scan_what : 2
[+] vendors : PUP.Restoro
[+] Name : HKEY_CLASSES_ROOT\CLSID\{AE198C69-7358-4856-9029-F4C0FAD524C1}
[+] value : [%ProgramFiles%\Restoro\ax.dll]
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 2
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Outbyte (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\Software\Outbyte -- -> Borrado
[+] scan_what : 2
[+] vendors : PUP.Outbyte
[+] Name : HKEY_LOCAL_MACHINE\Software\Outbyte
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 3
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_USERS\S-1-5-21-1164969008-3169305599-1457609007-1001\Software\Popcorn Time -- -> Borrado
[+] scan_what : 2
[+] vendors : PUP.Popcorn
[+] Name : HKEY_USERS\S-1-5-21-1164969008-3169305599-1457609007-1001\Software\Popcorn Time
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 4
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_USERS\S-1-5-21-1164969008-3169305599-1457609007-1001\Software\PopcornTime -- -> Borrado
[+] scan_what : 2
[+] vendors : PUP.Popcorn
[+] Name : HKEY_USERS\S-1-5-21-1164969008-3169305599-1457609007-1001\Software\PopcornTime
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 5
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Uninstall\Popcorn Time_is1 -- -> Borrado
[+] scan_what : 2
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Uninstall\Popcorn Time_is1
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 6
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\Update service -- [%programfiles(x86)%\Popcorn Time\Updater.exe] -> Borrado
[+] scan_what : 2
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\Update service
[+] value : [%programfiles(x86)%\Popcorn Time\Updater.exe]
[+] Type : Registry
[+] file_hash : 6F895E70E5E560B4B8189A8F7EDDF59EA1D237C3D69AF7C9E55CFBD76F334827
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 7
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|TCP Query User{5916581F-BCC2-4413-BB33-31E87C54E3C1}C:\users\matias\appdata\local\popcorn-time\popcorn-time.exe -- [%localappdata%\popcorn-time\popcorn-time.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|TCP Query User{5916581F-BCC2-4413-BB33-31E87C54E3C1}C:\users\matias\appdata\local\popcorn-time\popcorn-time.exe
[+] value : [%localappdata%\popcorn-time\popcorn-time.exe]
[+] Type : Registry
[+] file_hash : 90B1526F0373BA53CD082C06F5C89B765FAAF51753F316DC2FF42A9ED6BF117D
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 8
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|UDP Query User{BD5F8F7D-7065-4036-A277-E18C5D6E02B3}C:\users\matias\appdata\local\popcorn-time\popcorn-time.exe -- [%localappdata%\popcorn-time\popcorn-time.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|UDP Query User{BD5F8F7D-7065-4036-A277-E18C5D6E02B3}C:\users\matias\appdata\local\popcorn-time\popcorn-time.exe
[+] value : [%localappdata%\popcorn-time\popcorn-time.exe]
[+] Type : Registry
[+] file_hash : 90B1526F0373BA53CD082C06F5C89B765FAAF51753F316DC2FF42A9ED6BF117D
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 9
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{21E70FB5-8EF7-4E72-BBDC-0805A68639D7} -- [%programfiles(x86)%\Popcorn Time\Updater.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{21E70FB5-8EF7-4E72-BBDC-0805A68639D7}
[+] value : [%programfiles(x86)%\Popcorn Time\Updater.exe]
[+] Type : Registry
[+] file_hash : 6F895E70E5E560B4B8189A8F7EDDF59EA1D237C3D69AF7C9E55CFBD76F334827
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 10
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{3B9865B7-2962-4477-868A-DA584F3FFD76} -- [%programfiles(x86)%\Popcorn Time\Updater.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{3B9865B7-2962-4477-868A-DA584F3FFD76}
[+] value : [%programfiles(x86)%\Popcorn Time\Updater.exe]
[+] Type : Registry
[+] file_hash : 6F895E70E5E560B4B8189A8F7EDDF59EA1D237C3D69AF7C9E55CFBD76F334827
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 11
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{90A505E1-71FA-4B24-B65F-4CFBB87B32FB} -- [%programfiles(x86)%\Popcorn Time\PopcornTimeDesktop.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{90A505E1-71FA-4B24-B65F-4CFBB87B32FB}
[+] value : [%programfiles(x86)%\Popcorn Time\PopcornTimeDesktop.exe]
[+] Type : Registry
[+] file_hash : C69737C9A45229934196EF96A73F44B40581A6ABEF03DBF1FF230CA3EE0D451B
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 12
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{009B3975-16AE-4FE4-A3DE-32A856FA82F5} -- [%programfiles(x86)%\Popcorn Time\PopcornTimeDesktop.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{009B3975-16AE-4FE4-A3DE-32A856FA82F5}
[+] value : [%programfiles(x86)%\Popcorn Time\PopcornTimeDesktop.exe]
[+] Type : Registry
[+] file_hash : C69737C9A45229934196EF96A73F44B40581A6ABEF03DBF1FF230CA3EE0D451B
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 13
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{0B75B8FB-3CFF-4C9E-A83F-D32EF69745AC} -- [%programfiles(x86)%\Popcorn Time\chromecast\node.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{0B75B8FB-3CFF-4C9E-A83F-D32EF69745AC}
[+] value : [%programfiles(x86)%\Popcorn Time\chromecast\node.exe]
[+] Type : Registry
[+] file_hash : FBD516AA3752DA8BFB14D557D4AE16315F500376C3688ED0CFB087C95C95EA20
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 14
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{F96D3B40-CE66-4099-8330-9F5CC5A7B8C6} -- [%programfiles(x86)%\Popcorn Time\nodejs\node.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{F96D3B40-CE66-4099-8330-9F5CC5A7B8C6}
[+] value : [%programfiles(x86)%\Popcorn Time\nodejs\node.exe]
[+] Type : Registry
[+] file_hash : 2CD11403C9976E45BE4F7F4785B96B0CB8126D7DD87DEE8B1F1FE9FA680126F1
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 15
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{38955416-A4B5-42F6-8E11-C226B7677D6F} -- [%programfiles(x86)%\Popcorn Time\nodejs\node.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{38955416-A4B5-42F6-8E11-C226B7677D6F}
[+] value : [%programfiles(x86)%\Popcorn Time\nodejs\node.exe]
[+] Type : Registry
[+] file_hash : 2CD11403C9976E45BE4F7F4785B96B0CB8126D7DD87DEE8B1F1FE9FA680126F1
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 16
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{E6EC9526-802D-4D3D-9E08-84BBE90AE5BF} -- [%programfiles(x86)%\Popcorn Time\chromecast\node.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{E6EC9526-802D-4D3D-9E08-84BBE90AE5BF}
[+] value : [%programfiles(x86)%\Popcorn Time\chromecast\node.exe]
[+] Type : Registry
[+] file_hash : FBD516AA3752DA8BFB14D557D4AE16315F500376C3688ED0CFB087C95C95EA20
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 17
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|TCP Query User{591D3AAA-3DA4-4592-B94F-5FA0B47283B7}C:\program files (x86)\popcorn time\nodejs\node.exe -- [%programfiles(x86)%\popcorn time\nodejs\node.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|TCP Query User{591D3AAA-3DA4-4592-B94F-5FA0B47283B7}C:\program files (x86)\popcorn time\nodejs\node.exe
[+] value : [%programfiles(x86)%\popcorn time\nodejs\node.exe]
[+] Type : Registry
[+] file_hash : 2CD11403C9976E45BE4F7F4785B96B0CB8126D7DD87DEE8B1F1FE9FA680126F1
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 18
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|UDP Query User{0DC34CA7-CDCC-4056-B226-CF195571B00A}C:\program files (x86)\popcorn time\nodejs\node.exe -- [%programfiles(x86)%\popcorn time\nodejs\node.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|UDP Query User{0DC34CA7-CDCC-4056-B226-CF195571B00A}C:\program files (x86)\popcorn time\nodejs\node.exe
[+] value : [%programfiles(x86)%\popcorn time\nodejs\node.exe]
[+] Type : Registry
[+] file_hash : 2CD11403C9976E45BE4F7F4785B96B0CB8126D7DD87DEE8B1F1FE9FA680126F1
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 19
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.HackTool (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{7E6F1F65-9C2E-44D1-98F1-CD1483C80E32} -- [%ProgramFiles%\KMSpico\Service_KMS.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.HackTool
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{7E6F1F65-9C2E-44D1-98F1-CD1483C80E32}
[+] value : [%ProgramFiles%\KMSpico\Service_KMS.exe]
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 20
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.HackTool (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{9DFF3B37-C87B-464D-9584-F77B1DD124D5} -- [%ProgramFiles%\KMSpico\Service_KMS.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.HackTool
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{9DFF3B37-C87B-464D-9584-F77B1DD124D5}
[+] value : [%ProgramFiles%\KMSpico\Service_KMS.exe]
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 21
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUM.Policies (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\System|ConsentPromptBehaviorAdmin -- -> Reemplazado (2)
[+] scan_what : 1
[+] vendors : PUM.Policies
[+] Name : HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\System|ConsentPromptBehaviorAdmin
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 4
[+] id : 22
[+] status : 3
[+] status_str : Reemplazado (2)
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] Uninstall Popcorn-Time.lnk -- %_Matias_appdata%\Microsoft\Windows\Start Menu\Programs\Popcorn-Time\Uninstall Popcorn-Time.lnk (lnk => C:\Users\Matias\AppData\Local\POPCOR~1\UNINST~1.EXE []) -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : Uninstall Popcorn-Time.lnk
[+] value : %_Matias_appdata%\Microsoft\Windows\Start Menu\Programs\Popcorn-Time\Uninstall Popcorn-Time.lnk (lnk => C:\Users\Matias\AppData\Local\POPCOR~1\UNINST~1.EXE [])
[+] Type : File/Folder
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 23
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] Popcorn-Time.lnk -- %_Matias_appdata%\Microsoft\Windows\Start Menu\Programs\Popcorn-Time\Popcorn-Time.lnk (lnk => C:\Users\Matias\AppData\Local\POPCOR~1\POPCOR~1.EXE []) -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : Popcorn-Time.lnk
[+] value : %_Matias_appdata%\Microsoft\Windows\Start Menu\Programs\Popcorn-Time\Popcorn-Time.lnk (lnk => C:\Users\Matias\AppData\Local\POPCOR~1\POPCOR~1.EXE [])
[+] Type : File/Folder
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 24
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] Popcorn-Time -- %localappdata%\Popcorn-Time -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : Popcorn-Time
[+] value : %localappdata%\Popcorn-Time
[+] Type : File/Folder
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 25
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] PopcornTime -- %localappdata%\PopcornTime -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : PopcornTime
[+] value : %localappdata%\PopcornTime
[+] Type : File/Folder
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 26
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[Miner.Gen (Malicioso)] Uninstall unMineable Miner (MFI).exe -- %localappdata%\Programs\unMineable Miner\unmineable-miner-mfi\Uninstall unMineable Miner (MFI).exe -> Borrado
[+] scan_what : 1
[+] vendors : Miner.Gen
[+] Name : Uninstall unMineable Miner (MFI).exe
[+] value : %localappdata%\Programs\unMineable Miner\unmineable-miner-mfi\Uninstall unMineable Miner (MFI).exe
[+] Type : File/Folder
[+] file_hash : 37B35FD803AAE701278DD5942B56C03A7B99B7CC6E79164A79E2111FE95B17B6
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 2
[+] id : 27
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[Miner.Gen (Malicioso)] installer.exe -- %localappdata%\unmineable-miner-updater\installer.exe -> Borrado
[+] scan_what : 1
[+] vendors : Miner.Gen
[+] Name : installer.exe
[+] value : %localappdata%\unmineable-miner-updater\installer.exe
[+] Type : File/Folder
[+] file_hash : 0D822A6CE6B74450F650BCA9D8F72C5ED234B165CA667B8734E0777EB109E3CE
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 2
[+] id : 28
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] Popcorn Time -- %programdata%\Microsoft\Windows\Start Menu\Programs\Popcorn Time -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : Popcorn Time
[+] value : %programdata%\Microsoft\Windows\Start Menu\Programs\Popcorn Time
[+] Type : File/Folder
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 29
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.Popcorn (Potencialmente Malicioso)] Popcorn Time -- %programfiles(x86)%\Popcorn Time -> Borrado
[+] scan_what : 1
[+] vendors : PUP.Popcorn
[+] Name : Popcorn Time
[+] value : %programfiles(x86)%\Popcorn Time
[+] Type : File/Folder
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 30
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[Miner.Gen (Malicioso)] unMineable Miner 1.3.0-beta.exe -- %USERPROFILE%\Downloads\unMineable.Miner.1.3.0-beta-main\unMineable Miner 1.3.0-beta.exe -> Borrado
[+] scan_what : 1
[+] vendors : Miner.Gen
[+] Name : unMineable Miner 1.3.0-beta.exe
[+] value : %USERPROFILE%\Downloads\unMineable.Miner.1.3.0-beta-main\unMineable Miner 1.3.0-beta.exe
[+] Type : File/Folder
[+] file_hash : 0D822A6CE6B74450F650BCA9D8F72C5ED234B165CA667B8734E0777EB109E3CE
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 2
[+] id : 31
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
```
Saludos
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [8 Mayo, 2023 14:15 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/16 "2023-05-08T14:15:01Z")
Ahora, @Matias_Benitez, **realice usted los siguientes pasos:**
**IMPORTANTE:**
1️⃣ **SIGA USTED LAS INDICACIONES DADAS Y SU MANUAL QUE LE DEJO EN ESTE TEMA Y EN EL ORDEN INDICADO Y SIN INVERTIR EL ORDEN QUE LE DEJO EN ESTE TEMA.**
2️⃣ QUE SU ORDENADOR **NO** SE PONGA EN **ESTADO DE SUSPENSIÓN** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE FORO, ES DECIR, QUE SU ORDENADOR **NO SE APAGUE LA PANTALLA** YA QUE **PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS** Y **NO** **ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.**
3️⃣ SIGA USTED TODAS LAS INDICACIONES QUE LE DEJO EN ESTE TEMA Y SU **MANUAL** QUE SE LE DEJA JUNTO AL PROGRAMA EN ESTE TEMA **EN EL ORDEN INDICADO Y SIN INVERTIR EL ORDEN QUE SE LE DEJA A USTED EN ESTE TEMA**.
4️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUEN EN ESTE TEMA LE PIDE **REINICIAR** PROCEDES! PERO **SÓLO** **SI SE LO SOLICITA DICHO PROGRAMA.**

Aclarado todo esto, @Matias_Benitez, **realice usted lo siguiente:**
**5️⃣ EN BUSCA / ELIMINACIÓN DE MALWARE**
**(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
**Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.**
Ahora, @Matias_Benitez, realice usted los siguientes pasos que te pongo a continuación, **sin cambiar el orden y síguelos al pie de la letra:**
6️⃣ **Descarga** , **Instala** , y **ejecuta:** **Eset Online Scaner**. Aquí le dejo la **Url de Descarga** del: **Eset Online Scaner** , para que sepa cómo descargar e instalar el programa correctamente: [Click aquí: Eset Online Scaner](https://download.eset.com/com/eset/tools/online_scanner/latest/esetonlinescanner_esl.exe). Es **MUY IMPORTANTE** @Matias_Benitez, que usted siga el: **Manual** que le dejo a continuación: Aquí le dejo su **Manual** del: **Eset Online Scaner** , para que sepa cómo utilizar el programa y configurarlo correctamente: [Click aquí: Manual de Eset Online Scaner](https://forospyware.com/t/manual-de-eset-online-scanner/971). ( **IMPORTANTE:** **Elimine** **TODO** lo que encuentre! y **NO** restaure **NADA** ).
**Finalizado el dicho programa completamente** envíeme usted **sólo** una **Captura de Pantalla** **reflejando** **todas** las infecciones y virus **que refleje** que haya eliminado **el dicho programa**.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Matias\_Benitez](https://forospyware.com/u/Matias_Benitez)
#### Post date: [10 Mayo, 2023 11:15 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/17 "2023-05-10T11:15:29Z")
hola @Chicloi, como te va? Adjunto el resultado de ESET
```auto
Archivos explorados: 629977
Archivos detectados: 2
Archivos desinfectados: 2
Tiempo total de exploración 11:32:51
Estado de la exploración: Finalizado
C:\Users\Matias\Desktop\Nueva carpeta (2)\_Activad_res\KMSpico.v10.2.0.FINAL-heldigard\KMSpico Portable.rar MSIL/HackTool.IdleKMS.O aplicación potencialmente no segura,MSIL/HackTool.IdleKMS.I aplicación potencialmente no segura eliminado
M:\Software\Microsoft.Office_2016_2019_x64_Multilanguage_16.0.11029.20079\Microsoft.Office_2016_2019_x64_Multilanguage_16.0.11029.20079.ISO una variante de Win32/HackTool.KMSAuto.E aplicación potencialmente no segura eliminado
```
Saludos
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [15 Mayo, 2023 15:27 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/18 "2023-05-15T15:27:29Z")
Ahora, **realice usted estos pasos que le indico a continuación:**
**IMPORTANTE:**
1️⃣ **SIGA USTED LAS INDICACIONES QUE SE LE INDIQUEN EN ESTE TEMA JUNTO CON EL:** **MANUAL** **QUE LE HE DEJADO JUNTO AL PROGRAMA EN ESTE TEMA.**
2️⃣ QUE SU ORDENADOR **NO** SE PONGA EN **ESTADO DE SUSPENSIÓN** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE TEMA, ES DECIR, QUE SU ORDENADOR **NO SE APAGUE LA PANTALLA** YA QUE **PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS** Y **NO** **ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.**
3️⃣ SI DICHO PROGRAMA LE PIDE **REINICIAR** PROCEDES! PERO **SÓLO** **SI SE LO SOLICITA DICHO PROGRAMA**.
Ahora, **realice usted los siguientes pasos:**
4️⃣ **Descarga** , **Instala** , y **ejecuta:** **Dr.Web Cureit!**. Aquí te dejo la **Url de Descarga** del: **Dr.Web Cureit!** , para que sepa cómo instalarlo y descargarlo correctamente: [Click aquí: Dr.Web Cureit!](https://free.drweb.com/download+cureit/gr/?lng=es). Aquí te dejo su **Manual** del: **Dr.Web Cureit!** , para que sepa cómo utilizar el programa y configurarlo correctamente: [Click aquí: Manual del Dr.Web Cureit!](https://forospyware.com/t/manual-dr-web-curelt/142). (Elimine **TODO** lo que encuentre! y **NO** restaure **NADA** ).
```
MUY IMPORTANTE:
```
✅ Cuando finalice el **proceso completo de análisis** el programa: **Dr.Web Cureit!,** en donde pone:  **un click** en la siguiente pestaña:  de la lista de opciones que ofrece el programa: **Dr.Web Cureit!** **un click** en la opción que pone: **Eliminar** ó **Delete** en: **´´TODOS´´** **los recuadros que le aparezcan a usted en dicho programa**. Si usted **no** está seguro de la acción a tomar **me lo comunica usted por aquí!** y aparecerá una pantalla **similar** a esta:
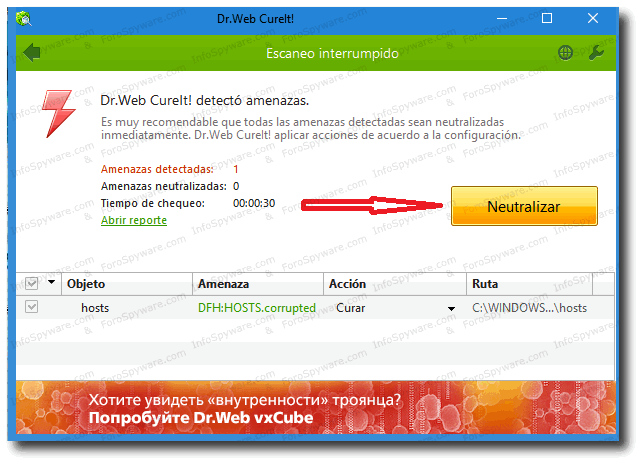
Pulsamos en donde pone:  tal como se indica en la pantalla anterior.
✅ Ahora, me manda usted una **Captura de Pantalla** con **´´todas´´** las infecciones y virus que **´´refleje´´** **el programa** : **Dr.Web Cureit!** que haya **´´eliminado´´.**
✅ Una vez finalizada la desinfección, **reiniciamos** el pc.
**P.D:** Para poder enviarme usted el **Informe** que genera el: **Dr.Web Cureit!** , realice usted el siguiente procedimiento que le indico a continuación:
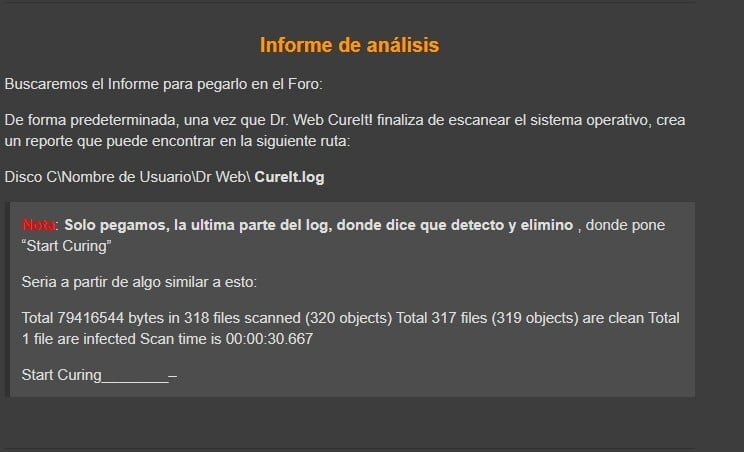
Para poder enviarme usted el **Informe** y/o **Reporte** correctamente que le solicito a usted en este tema realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente **EJEMPLO:**

**Quedo a la espera de su respuesta!**
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Mayo, 2023 22:10 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/19 "2023-05-25T22:10:23Z")
Buenas @Matias_Benitez: **¿Pudo usted realizar algún avance?**
**Quedo a la espera de su respuesta!**
---
### Author:  [@Matias\_Benitez](https://forospyware.com/u/Matias_Benitez)
#### Post date: [29 Mayo, 2023 11:34 UTC](https://forospyware.com/t/windows-update-no-funciona/30522/20 "2023-05-29T11:34:46Z")
Buen dia @Chicloi, disculpas por la desconexión pero tuve alguno problemas laborales que me llevaron lejos de mi ciudad y sin esta pc. En este momento esta corriendo el análisis nuevamente, ya que los anteriores finalizaron con algun error, del cual no saque captura. Si este finaliza igual tomo una captura y te la paso para que me comentes como proceder.
Gracias por tu tiempo!
Saludos
[Página siguiente](https://forospyware.com/t/windows-update-no-funciona/30522.md?page=2)