# Virus en mi pc
**URL:** https://forospyware.com/t/virus-en-mi-pc/28471
**Category:** Eliminar Malwares
**Created:** [16 Octubre, 2022 00:42 UTC](https://forospyware.com/t/virus-en-mi-pc/28471 "2022-10-16T00:42:16Z")
**Posts on this page:** 7
**Page:** 2
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [17 Noviembre, 2022 16:49 UTC](https://forospyware.com/t/virus-en-mi-pc/28471/21 "2022-11-17T16:49:05Z")
**Realice usted los siguientes pasos:**
**IMPORTANTE:**
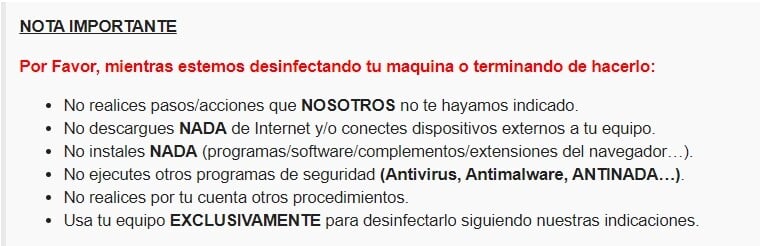
**IMPORTANTE:**
1️⃣ **PASELE CADA PROGRAMA POR SEPARADO, ES DECIR, PASALE EL PRIMER PROGRAMA Y UNA VEZ QUE HAYA REALIZADO POR COMPLETO EL PROCESO DE ANALISIS Y SIGUIENDO SU MANUAL, PASELE EL SEGUNDO PROGRAMA Y ASÍ CON EL RESTO DE PROGRAMAS.**
2️⃣ **RESPETE EL ORDEN DE LOS PROGRAMAS EN DICHO PROCESO DE ANALISIS.**
3️⃣ **SI ALGÚN PROGRAMA LE PIDE REINICIAR, REINICIAS PERO SOLO SI SE LO SOLICITA EL PROGRAMA.**
**Aclarado esto, realice lo siguiente:**
1️⃣ **Descargue** , **Instale** y **ejecute** el siguiente programa: **TDSSKiller**. A continuación, le dejo la **Url de Descarga** del programa **TDSSKiller** , para que pueda ejecutar e instalar el programa correctamente y su **Manual** del: **TDSSKiller** , para que sepas cómo utilizarlo y configurarlo correctamente:
1️⃣ . 1️⃣. **Url del Descarga** de **TDSSKiller** , para que pueda ejecutar e instalar el programa correctamente: [Click aquí: TDSSKiller](https://media.kaspersky.com/utilities/VirusUtilities/EN/tdsskiller.exe).
1️⃣ . 2️⃣. **Manual** del: **TDSSKiller** , para que sepas cómo utilizarlo y configurarlo correctamente: [Click aquí: Manual del TDSSKiller](https://forospyware.com/t/manual-de-tdsskiller/5059). ( **IMPORTANTE:** Elimine **TODAS** las amenazas e infecciones que refleje que encuentre dicho programa).
```
MUY IMPORTANTE:
```
Una vez acceda al **Manual** del: **TDSSKiller** deje marcadas ( **habilitte** ) en dicho programa **todas** estas casillas que se reflejan a continuación:
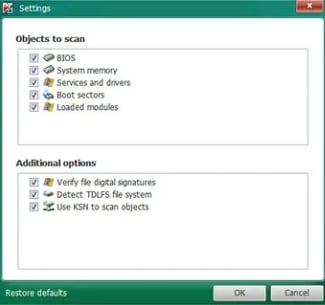
Si te pide que debe de **reiniciar** dicho programa procedes!
✅ Si el equipo **está infectado** :
- Le mostrará una ventana **similar** a esta:

✅ De la lista de opciones que ofrece el dicho programa elija usted la que pone:  tal y como se refleja en la imagen anterior.
✅ Seguidamente presione usted  para que se aplique la acción tal y como muestra el dicho programa.
✅ Seguidamente me manda usted una **Captura de Pantalla** reflejando las infecciones y virus que refleje que haya eliminado el dicho programa.
Para desinfectar correctamente el Sistema se le puede solicitar que **reinicie** el equipo, presione el botón 
**Quedo a la espera de su respuesta!**
---
### Author:  [@Elizabeth\_Olea](https://forospyware.com/u/Elizabeth_Olea)
#### Post date: [22 Noviembre, 2022 01:04 UTC](https://forospyware.com/t/virus-en-mi-pc/28471/22 "2022-11-22T01:04:50Z")
Buenas noches, va el informe, no me deja copiar tantos caracteres del reporte, pero no encontro nada , Not threat found Te copio lo ultimo del reporte:
```auto
21:44:24.0870 0x20c4 Scan finished
21:44:24.0871 0x20c4 ============================================================
21:44:24.0881 0x0b64 Detected object count: 0
21:44:24.0881 0x0b64 Actual detected object count: 0
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [23 Noviembre, 2022 23:07 UTC](https://forospyware.com/t/virus-en-mi-pc/28471/23 "2022-11-23T23:07:06Z")
**Realice usted los siguientes pasos que se indican a continuación:**
**IMPORTANTE:**
1️⃣ PASALE CADA PROGRAMA **POR SEPARADO** Y HASTA QUE **NO** ACABE EL PRIMER PROGRAMA DE ANALIZAR POR COMPLETO, **SIGUIENDO LAS INDICACIONES DADAS** , **NO** LE PASE EL SIGUIENTE Y **ASÍ CON EL RESTO DE PROGRAMAS.**
2️⃣ DURANTE TODO EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR, QUE **NO** SE APAGUE LA PANTALLA, ES DECIR, QUE SU PANTALLA **NO** SE PONGA EN **ESTADO DE SUSPENSION** YA QUE **PUEDE INTERRUMPIRSE EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR** Y **NO** ELIMINAR LAS AMENAZAS E INFECCIONES QUE ENCUENTRE.
3️⃣ **EJECUTE** EL PROGRAMA QUE SE LE INDIQUE EN ESTE FORO Y SIGA **LAS INDICACINES Y EL MANUAL** QUE SE LE DEJA **JUNTO AL PROGRAMA.**
4️⃣ SI ALGUNO DE LOS PROGRAMA DE LOS QUE **SE LE INDIQUE EN ESTE FORO** , **UNA VEZ FINALIZADO EL PROCESO DE ANALISIS** , LE INDICA QUE DEBE **REINICIAR!** PUES **REINICIE,** **PERO** **SÓLO SI SE LO INDICA DICHO PROGRAMA**.

Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
5️⃣ **Descargue,** **Instale** y **ejecute** el siguiente programa: **MalwareBytes Anti-Rootkit Beta**. A continuación, le dejo la **Url de Descarga** del programa: **MalwareBytes Anti-Rootkit Beta** , para que sepas cómo descargarlo e instalarlo correctamente y su **Manual** del: **MalwareBytes Anti-Rootkit Beta** , para que sepas cómo utilizarlo y configurarlo correctamente:
5️⃣ . 1️⃣. **Url de Descarga** de **MalwareBytes Anti-Rootkit Beta:** , para que sepas cómo descargarlo e instalarlo correctamente: [Click aquí: MalwareBytes Anti-Rookit Beta](https://downloads.malwarebytes.com/file/mbar/)
5️⃣ . 2️⃣. **Manual** del: **MalwareBytes Anti-Rootkit Beta** , para que sepas cómo utilizarlo y configurarlo correctamente: [Click aquí: Manual del MalwareBytes Anti-Rootkit Beta](https://forospyware.com/t/manual-malwarebytes-anti-rootkit-beta/143) ( **IMPORTANTE:** Elimine **TODAS** las amenazas e infecciones que encuentre y **NO** restaure **NADA** ).
Una vez finalizado, si el dicho programa encuentra amenazas, veremos una pantalla **similar** a esta:
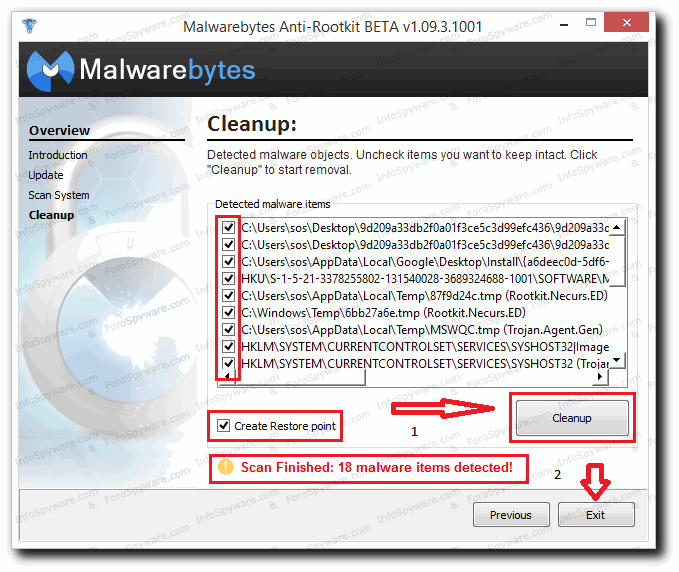
Nos aseguraremos que **todas las casillas** están marcadas de los elementos detectados y que la casilla  esta tildada como en la imagen.
A continuación, para eliminar las amenazas, pulsamos el botón 
Una vez finalizada la desinfección, pulsamos el botón  y **reiniciamos** el pc
5️⃣ . 3️⃣. Siga su **Manual** del: **MalwareBytes Anti-Rootkit Beta** al pie de la letra y me manda una **Captura de Pantalla** con **todas las amenazas e infecciones que se refleje que haya eliminado dicho programa.**
**Quedo a la espera de su respuesta!**
---
### Author:  [@Elizabeth\_Olea](https://forospyware.com/u/Elizabeth_Olea)
#### Post date: [3 Diciembre, 2022 18:39 UTC](https://forospyware.com/t/virus-en-mi-pc/28471/24 "2022-12-03T18:39:09Z")
Buenas tardes, Copio abajo el infirme, no encontro nada:
Slds,
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [13 Diciembre, 2022 13:20 UTC](https://forospyware.com/t/virus-en-mi-pc/28471/25 "2022-12-13T13:20:22Z")
Buenas @Elizabeth_Olea, disculpe la demora el trabajo me quita gran parte de mi tiempo, no se preocupe que su reparación quedará resuelta, realice usted el siguiente procedimiento que le indico a continuación:
**IMPORTANTE:**
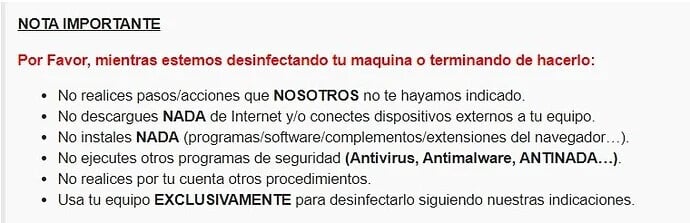
**IMPORTANTE:**
1️⃣ **PASELE CADA PROGRAMA POR SEPARADO, ES DECIR, PASALE EL PRIMER PROGRAMA Y UNA VEZ QUE HAYA REALIZADO POR COMPLETO EL PROCESO DE ANALISIS Y** **SIGUIENDO SU MANUAL,** **PASELE EL SEGUNDO PROGRAMA Y ASÍ CON EL RESTO DE PROGRAMAS.**
2️⃣ **RESPETE EL ORDEN DE LOS PROGRAMAS EN DICHO PROCESO DE ANALISIS.**
3️⃣ **SI EL DICHO PROGRAMA LE PIDE** **REINICIAR** , **PROCEDES! PERO** **SOLO** **SI SE LO SOLICITA EL DICHO PROGRAMA.**
**Aclarado esto, realice lo siguiente:**
1️⃣ **Descargue** , **instale** y **ejecute** el siguiente programa: **Kaspersky Virus Removal Tool**. A continuación, le dejo la **Url de Descarga** del programa: **Kaspersky Virus Removal Tool** , para que pueda ejecutar e instalar el programa correctamente y su **Manual** del: **Kaspersky Virus Removal Tool** , para que sepas cómo utilizarlo y configurarlo correctamente:
1️⃣ . 1️⃣. **Url de Descarga** del: **Kaspersky Virus Removal Tool** , para que pueda ejecutar e instalar el programa correctamente: [Click aquí: Kaspersky Virus Removal Tool](https://devbuilds.s.kaspersky-labs.com/devbuilds/KVRT/latest/full/KVRT.exe).
1️⃣ . 2️⃣. **Manual** del: **Kaspersky Virus Removal Tool** , para que sepa cómo utilizarlo y configurarlo correctamente: [Click aquí: Manual del Kaspersky Virus Removal Tool](https://forospyware.com/t/manual-de-kaspersky-virus-removal-tool/1623). ( **IMPOTANTE:** Elimine **TODAS** las amenazas e infecciones que encuentre).
1️⃣ . 3️⃣. Siga su **Manual** al pie de la letra y me manda una **Captura de Pantalla** y el **Informe** con **todas** las amenazas e infecciones que encuentre.
```
MUY IMPORTANTE:
```
✅ Una vez terminado el proceso completo, se abrirá una **ventana similar a esta** en donde se muestran las infecciones y virus que haya encontrado el dicho programa:
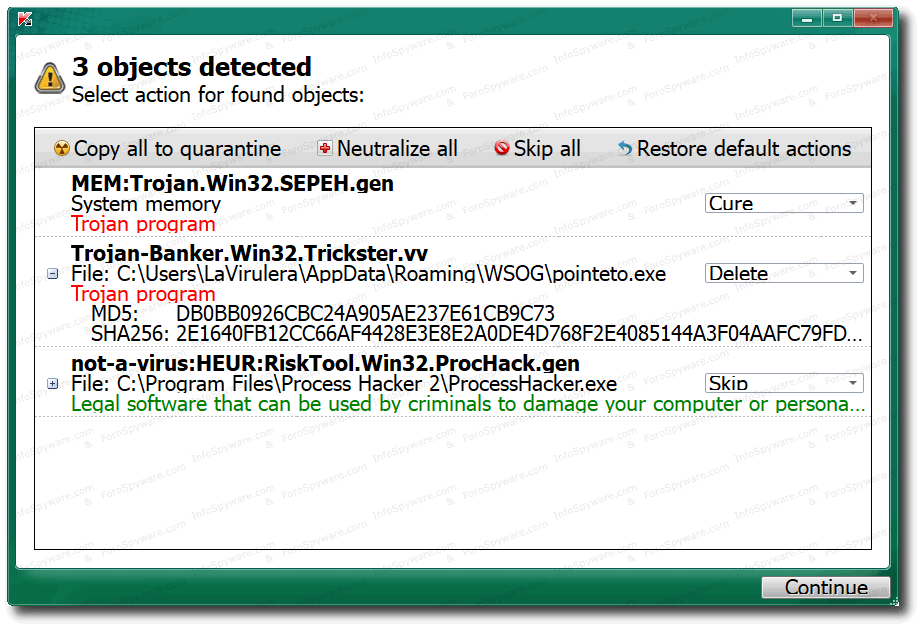
✅ Seguidamente, seleccione la siguiente acción que se muestra a continuación en **todas las columnas y casillas** que le salgan a usted en el dicho programa: 
✅ Una vez elegida las dichas columnas y casillas en **todas** las casillas y columnas que usted ha elegido:  , en la dicha herramienta se reflejará lo siguiente:

✅ Le da usted un click en la siguiente pestaña: 
✅ Seguidamente, la dicha herramienta empezará a **reiniciar** su ordenador.
✅ Me manda usted una **Captura de Pantalla** con todas las infecciones y virus que haya eliminado el dicho programa.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [27 Diciembre, 2022 02:11 UTC](https://forospyware.com/t/virus-en-mi-pc/28471/26 "2022-12-27T02:11:21Z")
Buenas @Elizabeth_Olea ¿Pudo usted realizar algún avance?
**Quedo a la espera de su respuesta!**
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [2 Agosto, 2023 23:37 UTC](https://forospyware.com/t/virus-en-mi-pc/28471/27 "2023-08-02T23:37:54Z")
[Página anterior](https://forospyware.com/t/virus-en-mi-pc/28471.md?page=1)