Virus, ayuda para eliminarlos!

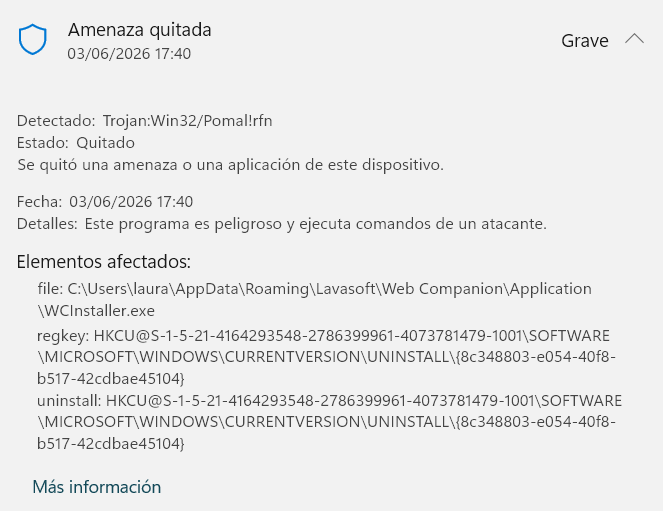
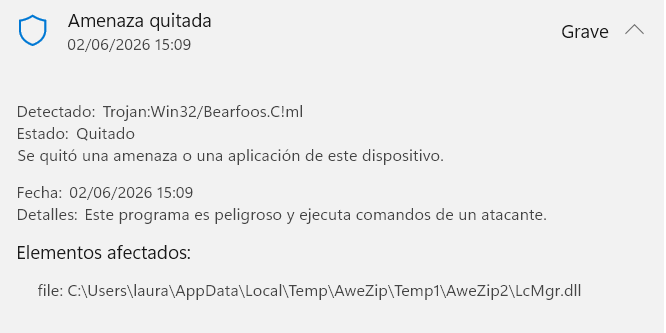
Hola, el otro dia me hackearon la cuenta de Instagram y también intentaron entrar en mi cuenta de Facebook y Microsoft. Pasé el Windows Defender y me detecto esto:

Troyano:Win32/Bearfoos.C!ml

Trojan:Win32/Pomal!rfn

Pasé también el Malwarebytes y parece que están eliminados pero no me fio de que todavía estén o haya algo más. Me podéis ayudar? Gracias.

Hola, buenas @Laurac bienvenida al foro, le recomiendo que se lea usted las Clic aquí: políticas de este. No porque haya hecho nada mal, sino para saber más acerca del funcionamiento de este.

Aclarado esto @Laurac voy a intentar ayudarle pero antes necesito que me responda a la siguiente pregunta:

:one: @Laurac comenta usted que le ha realizado un proceso de análisis a su ordenador con la Suite de Seguridad: MalwareBytes : ¿Dispone de los Informes y/o Reportes que le ha generado las Suite de Seguridad: MalwareByte para que pueda revisarlo en este tema?

capturada6100%75%50% capturada7capturada7100%75%50%

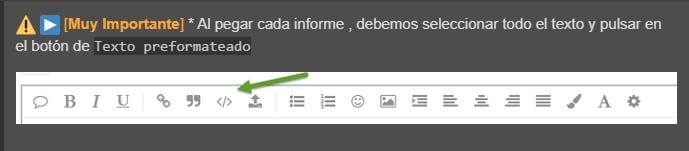
Para poder enviarme el Informe y/o Reporte correctamente que le solicite a partir de ahora en este tema realice los siguientes pasos que le indico a continuación:

capturada7100%75%50%

Como se muestra en el siguiente EJEMPLO:

Preformateado

Quedo a la espera de su respuesta!

1 me gusta

Hola, primero de todo, gracias por responder.

He pasado varios antivirus y hoy por hoy ya no me detecta nada. Los troyanos los detectó Windows Defender y los eliminó, o al menos eso espero. Han intentado entrar en algunas de mis cuentas sin éxito porque ya cambié todas las contraseñas. Dejo el informe de malwarebytes y las fotos de lo que me detectó Windows defender.

Malwarebytes
www.malwarebytes.com

-Detalles del registro-
Fecha del análisis: 03/06/2026
Hora del análisis: 17:46
Archivo de registro: 69eed58a-5f63-11f1-b630-088fc327c589.json

-Información del software-
Versión: 5.5.4.252
Versión de los componentes: 154.0.5578
Versión del paquete de actualización: 1.0.110452
Licencia: Gratis

-Información del sistema-
SO: Windows 11 (Build 26200.8524)
CPU: x64
Sistema de archivos: NTFS
Usuario: LauraCG\laura

-Resumen del análisis-
Tipo de análisis: Análisis profundo
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 895.931
Amenazas detectadas: 6
Amenazas en cuarentena: 6
Duración del análisis: 38 min, 30 seg

-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar

-Archivos escaneados-
C:\
D:\

-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)

Módulo: 0
(No hay elementos maliciosos detectados)

Clave del registro: 0
(No hay elementos maliciosos detectados)

Valor del registro: 1
PUP.Optional.WebCompanion, HKU\S-1-5-21-4164293548-2786399961-4073781479-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\RUN|WEB COMPANION, En cuarentena, 15673, 1374763, 1.0.110452, , ame, , , 

Datos del registro: 0
(No hay elementos maliciosos detectados)

Secuencia de datos: 0
(No hay elementos maliciosos detectados)

Carpeta: 1
PUP.Optional.WebCompanion, C:\Users\laura\AppData\Roaming\Lavasoft\Web Companion, En cuarentena, 15673, 1376190, 1.0.110452, , ame, , , 

Archivo: 4
PUP.Optional.WebCompanion, C:\USERS\LAURA\APPDATA\ROAMING\LAVASOFT\WEB COMPANION\APPLICATION\WEBCOMPANION.EXE, En cuarentena, 15673, 1374763, 1.0.110452, , ame, , 1A0CA50D4CC22A1D9B9CCF6979A6EFDD, 752243362586769A171CE265A1EDA6D1339153334347183F67118F9BF8D53749
PUP.Optional.WebCompanion, C:\USERS\LAURA\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\DEFAULT\CACHE\CACHE_DATA\F_0002EB, En cuarentena, 15673, 1391803, 1.0.110452, , ame, , 94529343227C2FC33EEA4A05F861AB31, 5E7BDF120C778032B05ED8D5DB2849512B3ABA45CCB989C4B99279BBCA76F689
PUP.Optional.WebCompanion, C:\USERS\LAURA\DOWNLOADS\SETUP.EXE, En cuarentena, 15673, 1391803, 1.0.110452, , ame, , 94529343227C2FC33EEA4A05F861AB31, 5E7BDF120C778032B05ED8D5DB2849512B3ABA45CCB989C4B99279BBCA76F689
Malware.AI.4287529329, C:\USERS\LAURA\ONEDRIVE\ESCRITORIO\LAURA\PROGRAMAS\ADOBE AUDITION CC 2019\ADOBE AUDITION CC 2018\REQUIRED\DATA\CACHE\MOD64A3P11.EXE, En cuarentena, 1000000, 0, 1.0.110452, FFECD9B5E65BCCFEFF8E8171, dds, 03902402, 64AD39A07FA8D5BF5B936A0CCA0BA8FA, 0493095A3A57B36F7E7FDED7CA0580DE0F3B4D61D8EA255750158D1175DE4EE0

Sector físico: 0
(No hay elementos maliciosos detectados)

WMI: 0
(No hay elementos maliciosos detectados)


(end)

Ahora @Laurac acabo de revisar los Informes y/o Reportes que usted me ha enviado a este tema y se le va a realizar un proceso de análisis PERSONALIZADO siguiendo los siguientes pasos que le indico a continuación que le indico a continuación y ahora realice usted los siguientes pasos que le indico a continuación en este tems:

:warning: IMPORTANTE: :warning:

:one: SIGA LAS INDICACIONES DADAS Y SU MANUAL QUE LE DEJO EN ESTE TEMA.

:two: QUE SU ORDENADOR NO SE PONGA EN ESTADO DE SUSPENSIÓN DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE TEMA, ES DECIR, QUE SU ORDENADOR NO SE APAGUE LA PANTALLA YA QUE PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS Y NO ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.

:three: SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUE EN ESTE TEMA LE PIDE REINICIAR! PROCEDES! PERO SÓLO SI SE LO SOLICITA DICHO PROGRAMA.

Una vez aclarado todo esto @Laurac ahora realice usted nuevamente lo siguiente:

:one: EN BUSCA / ELIMINACIÓN DE MALWARE

(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)

Ahora ejecutará una serie de herramientas respetando el orden los pasos con todos los programas cerrados incluidos los navegadores.

Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.

Realiza los pasos que te pongo a continuación, sin cambiar el orden y síguelos al pie de la letra:

@Laurac como usted ya tiene instalado el siguiente programa en su ordenador: Malwarebytes, NO hace falta que lo instale de nuevo y seguidamente siga los siguientes pasos que le indico a continuación:

@Laurac seguidamente, nuevamente, siga el siguiente Manual que le dejo a continuación reflejado a continuación:

Manual: MalwareByte: y siga usted los siguientes pasos que le indico a continuación:

  • Abra el programa: MalwareBytes que tiene instalado en su ordenador.

  • Se abrirá el programa, Clic sobre donde pone: Analizador

  • Clic donde pone: Análisis avanzados

  • Clic en donde sale: Configurar el análisis

    • Donde pone: Configurar análisis personalizado

    -. "Tildar" “(Habilitar)” las siguientes pestañas:

    -. Analizar objetos de memoria.
    -. Analizar registro y elementos de inicio.
    -. Analizar dentro de los archivos.
    

    :warning: IMPORTANTE: :warning:

    NO activar la opción que pone:

    Análisis en busca de rookits

  • (Si dicha opción está activada muy probablemente se produzca una lentitud en el Proceso de Análisis que tarde muchas horas en realizar el Análisis: PERSONALIZADO del MalwareBytes. (Pues esta puede hacer que el programa se cuelgue y no finalice el análisis o hacer que este tarde muchísimo.)

-. Donde pone: Programas potencialmente no deseados (PUP)

  -. "Marcar opción": "Considerar las detecciones como malware".

-. Donde pone: capturada6

  -. "Marcar opción": "Considerar las detecciones como malware".
  • En la PARTE DERECHA marcar todas las opciones que te salgan:

    -. C:

    -. D… y “Marcar” “(Tildar)” todas las opciones que te salgan a ti.

  • Clic en la pestaña que pone: “Analizar” ó Iniciar análisis personalizado

  • Empezará el Análisis en busca de infecciones dejar que analice por completo y NO interrumpir el programa hasta que finalice.

  • Una vez finalizado el Análisis, si encuentra amenazas, “HABILITAR” “(TILDAR)” “TODAS” las pestañas que salen y Clic en la pestaña que pone: “Cuarentena”.

  • Si te pide “Reiniciar el ordenador para poder eliminar las amenazas (Infecciones) encontradas”, “Reinicias”. -. Una vez reiniciado abrir de nuevo el programa y hacer Clic en el botón capturada8 , se muestra el informe de escaneado que acaba de completar, “Copiar” y “Pegar” dicho informe y “mándame dicho informe a este tema”.

P.D: Para poder enviarme usted el Informe que genera el programa: MalwareBytes, a este tema realice el siguiente procedimiento que le indico a continuación:

Para poder enviarme el Informe y/o Reporte correctamente que le solicito a este TEMA realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente EJEMPLO:

Preformateado

Quedo a la espera de su respuesta!

Malwarebytes

-Detalles del registro-
Fecha del análisis: 17/06/2026
Hora del análisis: 11:11
Archivo de registro: 9824e024-6a2c-11f1-8c26-088fc327c589.json

-Información del software-
Versión: 5.5.7.255
Versión de los componentes: 157.0.5633
Versión del paquete de actualización: 1.0.111056
Licencia: Gratis

-Información del sistema-
SO: Windows 11 (Build 26200.8524)
CPU: x64
Sistema de archivos: NTFS
Usuario: LauraCG\laura

-Resumen del análisis-
Tipo de análisis: Análisis personalizado
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 752.032
Amenazas detectadas: 0
Amenazas en cuarentena: 0
Duración del análisis: 14 min, 47 seg

-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar

-Archivos escaneados-
C:
D:\

-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)

Módulo: 0
(No hay elementos maliciosos detectados)

Clave del registro: 0
(No hay elementos maliciosos detectados)

Valor del registro: 0
(No hay elementos maliciosos detectados)

Datos del registro: 0
(No hay elementos maliciosos detectados)

Secuencia de datos: 0
(No hay elementos maliciosos detectados)

Carpeta: 0
(No hay elementos maliciosos detectados)

Archivo: 0
(No hay elementos maliciosos detectados)

Sector físico: 0
(No hay elementos maliciosos detectados)

WMI: 0
(No hay elementos maliciosos detectados)

(end)

Ahora @Laurac realice usted los siguientes pasos que le indico a continuación:

:warning: IMPORTANTE: :warning:

:one: SIGA USTED LAS INDICACIONES DADAS Y SU MANUAL QUE LE DEJO EN ESTE TEMA JUNTO AL DICHO PROGRAMA.

:two: DURANTE TODO EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR, QUE NO SE APAGUE LA PANTALLA, ES DECIR, QUE SU PANTALLA NO SE PONGA EN ESTADO DE SUSPENSION YA QUE PUEDE INTERRUMPIRSE EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR Y NO ELIMINAR LAS AMENAZAS E INFECCIONES QUE ENCUENTRE EL DICHO PROGRAMA.

:three: EJECUTE EL PROGRAMA QUE SE LE INDIQUE EN ESTE TEMA Y SIGA LAS INDICACIONES Y EL MANUAL QUE SE LE DEJA JUNTO AL PROGRAMA.

:four: SI ALGUNO DE LOS PROGRAMA DE LOS QUE SE LE INDIQUE EN ESTE TEMA, UNA VEZ FINALIZADO EL PROCESO DE ANALISIS, LE INDICA QUE DEBE REINICIAR! PROCEDES, PERO SÓLO SI SE LO INDICA DICHO PROGRAMA.

Ahora ejecutarás una serie de herramientas respetando el orden los pasos con todos los programas cerrados incluidos los navegadores.

Ahora @Laurac seguidamente realice usted los siguientes pasos que le indico a continuación:

Descargue el programa de la siguiente Url: Le dejo “2 Url de Descarga” por si uno no le funciona el proceso de Instalación pueda probar con la segunda Url de Descarga:

Url descarga 1: Clic aquí: RogueKiller x64 Bits

Url descarga 2: Clic aquí: RogueKiller x82 Bits

Aquí le dejo su manual de RogueKiller para que sepas cómo utilizarlo y configurarlo correctamente:

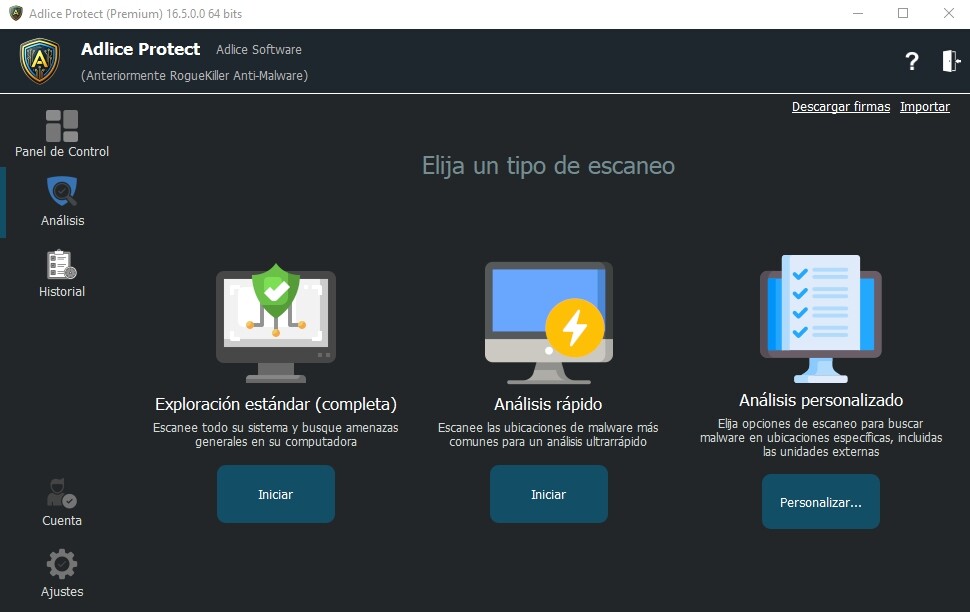
:one: “Abra” el programa: “RogueKiller” que ha descargado y saldrá la siguiente pantalla similar a esta:

:two: En la siguiente pantalla que aparece, tal como aparece en la pantalla anterior:

:three: Clika en la pestaña que pone: capturada5 tal como aparece en la pantalla anterior.

:four: Aparecerá la siguiente pantalla similar:

:five: En la pantalla anterior, en donde pone lo siguiente:

:six: Un clic en la pestaña que pone: capturada2 (Tal como se muestra en la pantalla anterior)

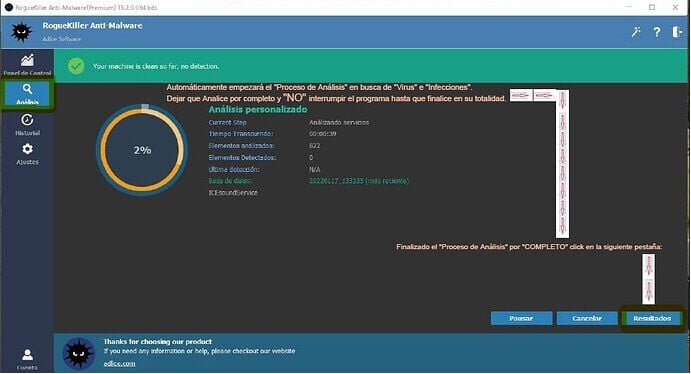
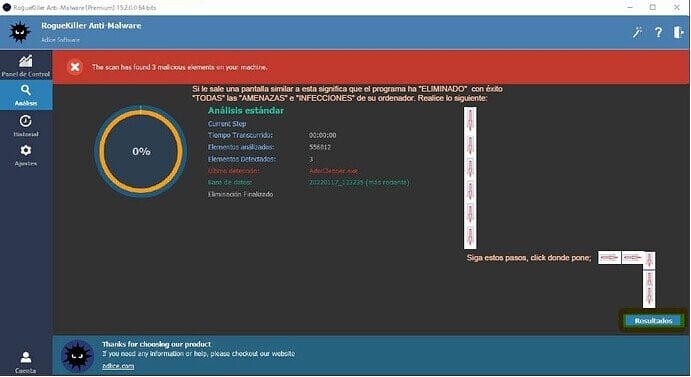
:seven: Automáticamente empezará el Proceso de Análisis en busca de Virus e Infecciones dejar que analice por completo y “NO” interrumpir el programa hasta que finalice en su totalidad. Finalizado el Proceso de Análisis por completo clicka en la pestaña que pone: Resultados: (Proceso tal y como se indica en la siguiente pantalla similar):

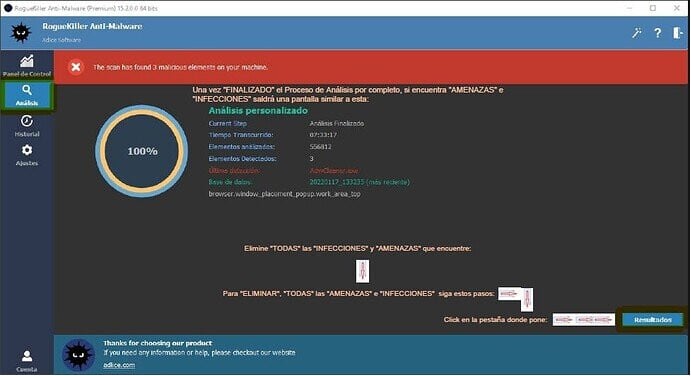
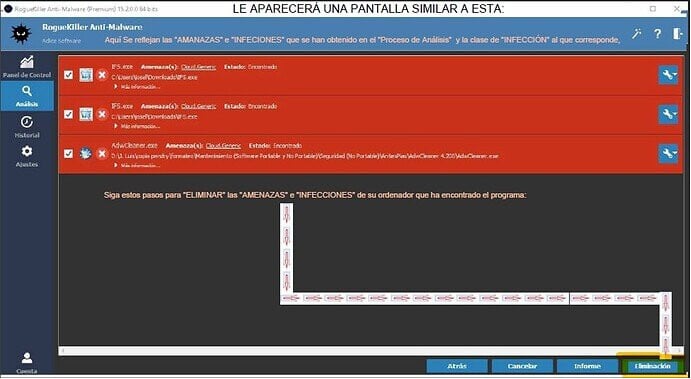
:eight: Una vez finalizado el Proceso de Análisis por completo, si encuentra “AMENAZAS” e “INFECCIONES” saldrá una pantalla similar a esta, clicka en la pestaña que pone: Resultados para poder eliminar dichas “INFECCIONES.” (Tal y como se muestra en esta pantalla similar):

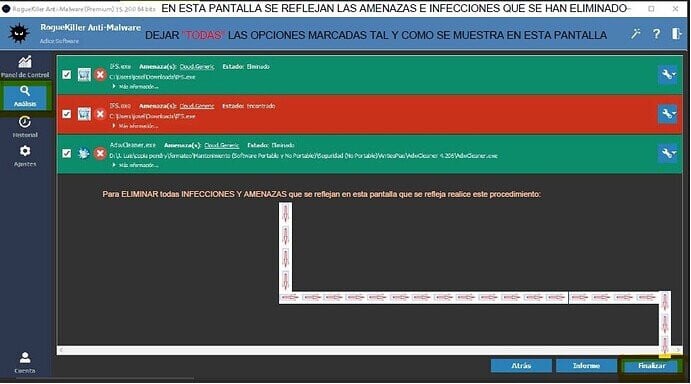
:nine: Si le sale una pantalla similar a esta significa que el programa ha “ELIMINADO” con éxito “TODAS” las “AMENAZAS” e “INFECCIONES” de su ordenador. Clicka en la pestaña que pone: Resultados. (Tal y cómo se indica en esta página similar):

:ten: Para “ELIMINAR” las AMENAZAS e “INFECCIONES” clicka en la pestaña que pone: Eliminación. (Tal y como se muestra en esta pantalla similar):

:one::one: Le aparecerá una pantalla similar a esta, dejar “TODAS” las opciones marcadas que te salgan a ti. Para “ELIMINAR” todas las “INFECCIONES” clikea en la pestaña que pone: Finalizar. (Tal y cómo se muestra en la pantalla similar):

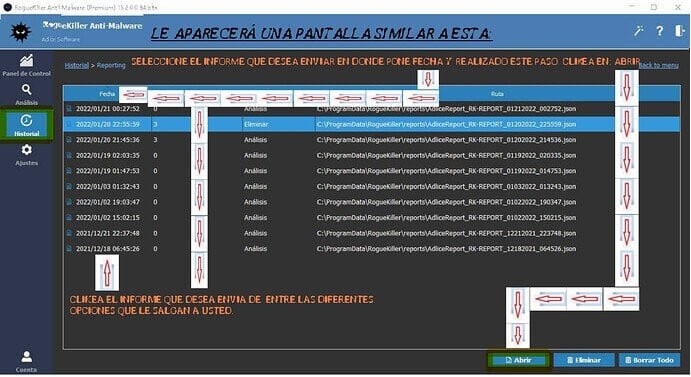
:one::two: Para enviarme el “Informe” que ha generado el programa cuando haya finalizado por completo de Analizar siga usted estos pasos que se reflejan a continuación:

Para poder enviarme usted el Informe que se le solicito en este tema siga estos pasos:

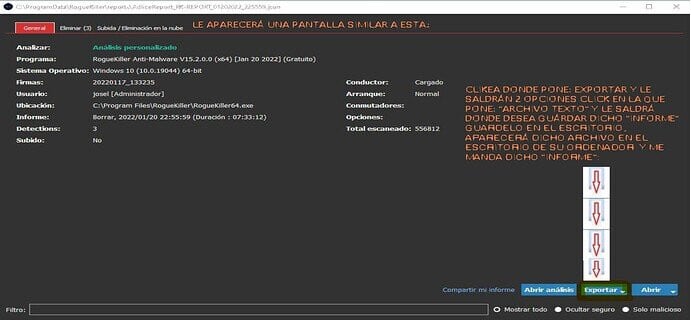
P.D: Para poder enviarme usted el Informe que genera el programa: RogueKiller, realice el siguiente procedimiento que le indico a continuación:

Para poder enviarme el Informe y/o Reporte correctamente que le solicito a este tema realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente EJEMPLO:

Preformateado

Quedo a la espera de su respuesta!

Program            : RogueKiller Anti-Malware
Version            : 16.6.2.0
x64                : Yes
Program Date       : Jun  1 2026
Location           : C:\Users\laura\Downloads\RogueKiller_portable64.exe
Premium            : No
Company            : Adlice Software
Website            : https://www.adlice.com/
Contact            : https://adlice.com/contact/
Website            : https://adlice.com/download/roguekiller/
Operating System   : Windows 11 (10.0.26200) 64-bit
64-bit OS          : Yes
Startup            : 0
WindowsPE          : No
User               : laura
User is Admin      : Yes
Date               : 2026/06/17 15:14:45
Type               : Removal
Aborted            : No
Scan Mode          : Standard
Duration           : 570
Found items        : 2
Total scanned      : 91797
removed_count      : 2
Signatures Version : 20260615_135410
Truesight Driver   : Yes
Updates Count      : 19
Custom Locations   : N/A
Arguments          : -nomutex

************************* Warnings *************************

************************* Removal *************************
[Suspicious.Path (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{F8E06B65-75F1-41F5-B7DA-A1C0D7467AAB} – [%localappdata%\Temp\bittorrent\bittorrent.exe] → Borrado
[+] scan_what       : reg_values
[+] vendors         : Suspicious.Path
[+] Name            : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{F8E06B65-75F1-41F5-B7DA-A1C0D7467AAB}
[+] value           : [%localappdata%\Temp\bittorrent\bittorrent.exe]
[+] Type            : Registry
[+] file_vtscore    : 0
[+] file_vttotal    : 0
[+] is_malicious    : Yes
[+] detection_level : 3
[+] id              : 0
[+] status          : 3
[+] status_str      : Borrado
[+] removed         : Yes
[+] status_choice   : 2
[+] malpe_score     : 0

[Suspicious.Path (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{AAE11ED2-646F-4029-86D8-B21601A8BCAA} – [%localappdata%\Temp\bittorrent\bittorrent.exe] → Borrado
[+] scan_what       : reg_values
[+] vendors         : Suspicious.Path
[+] Name            : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{AAE11ED2-646F-4029-86D8-B21601A8BCAA}
[+] value           : [%localappdata%\Temp\bittorrent\bittorrent.exe]
[+] Type            : Registry
[+] file_vtscore    : 0
[+] file_vttotal    : 0
[+] is_malicious    : Yes
[+] detection_level : 3
[+] id              : 1
[+] status          : 3
[+] status_str      : Borrado
[+] removed         : Yes
[+] status_choice   : 2
[+] malpe_score     : 0

Ahora, @Laurac realice usted los siguientes pasos:

:warning: IMPORTANTE: :warning:

:one: SIGA USTED LAS INDICACIONES DADAS Y SU MANUAL QUE LE DEJO EN ESTE TEMA Y EN EL ORDEN INDICADO Y SIN INVERTIR EL ORDEN QUE LE DEJO EN ESTE TEMA.

:two: QUE SU ORDENADOR NO SE PONGA EN ESTADO DE SUSPENSIÓN DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE TEMA, ES DECIR, QUE SU ORDENADOR NO SE APAGUE LA PANTALLA YA QUE PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS Y NO ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.

:three: SIGA USTED TODAS LAS INDICACIONES QUE LE DEJO EN ESTE TEMA Y SU MANUAL QUE SE LE DEJA JUNTO AL PROGRAMA EN ESTE TEMA EN EL ORDEN INDICADO Y SIN INVERTIR EL ORDEN QUE SE LE DEJA A USTED EN ESTE TEMA .

:four: SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUEN EN ESTE TEMA LE PIDE REINICIAR PROCEDES! PERO SÓLO SI SE LO SOLICITA DICHO PROGRAMA.

Aclarado todo esto, @Laurac realice usted lo siguiente:

:five: EN BUSCA / ELIMINACIÓN DE MALWARE

(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)

Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.

Ahora ejecutarás una serie de herramientas respetando el orden los pasos con todos los programas cerrados incluidos los navegadores.

Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.

Ahora @Laurac realice usted los siguientes pasos que le pongo a continuación, sin cambiar el orden y síguelos al pie de la letra:

:six: Descarga, Instala, y ejecuta: como ADMINISTRADOR: Eset Online Scaner. Aquí le dejo la Url de Descarga del: Eset Online Scaner, para que sepa cómo descargar e instalar el programa correctamente: Clic aquí: Eset Online Scaner. Es MUY IMPORTANTE que usted siga el: Manual que le dejo a continuación: Aquí le dejo su Manual del: Eset Online Scaner, para que sepa cómo utilizar el programa y configurarlo correctamente: Clic aquí: Manual de Eset Online Scaner. (IMPORTANTE: Elimine TODO lo que encuentre! y NO restaure NADA).

Finalizado el dicho programa completamente envíeme usted a este tema sólo una Captura de Pantalla reflejando todas las infecciones y virus que refleje que haya eliminado dicho programa.

Quedo a la espera de su respuesta!

Eset Online Scanner No ha encontrado nada:

18/06/2026 16:30:51
Archivos analizados: 680746
Archivos detectados: 0
Archivos desinfectados: 0
Tiempo total de análisis: 03:33:40
Estado del análisis: Finalizado

Buenas @Laurac, le ha faltado enviarme el Informe y/o Reporte del proceso de análisis: Eset Online Scaner a este tema. Para poder enviarme el Informe y/o Reporte a este tema tiene que realizarlo de la siguiente manera que le indico a continuación:

Informe de análisis:

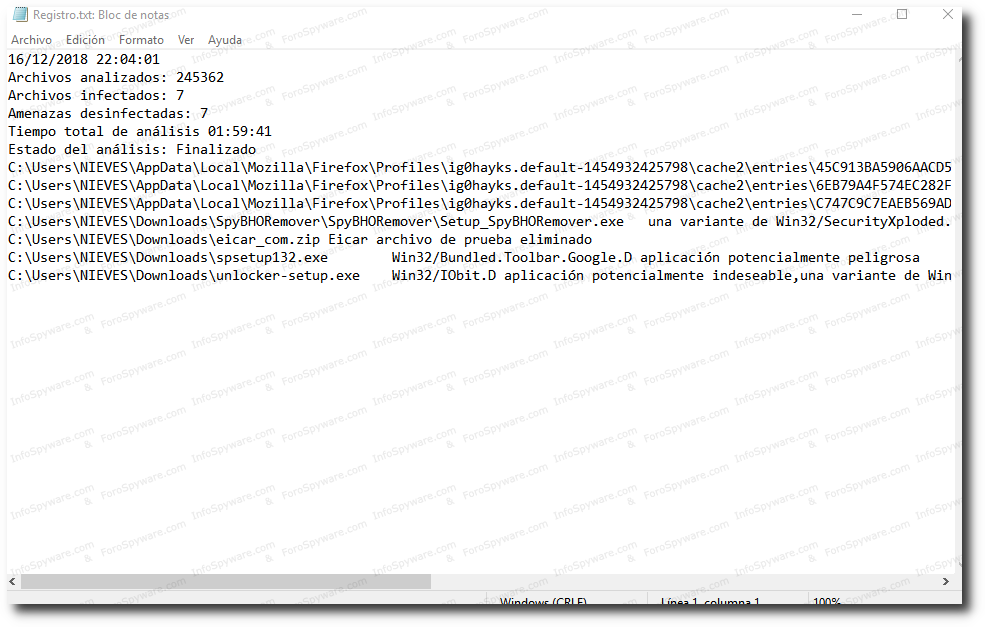
Para acceder al informe , deberá buscar el mismo guardado con anterioridad según el manual, el cual será SIMILAR al siguiente:

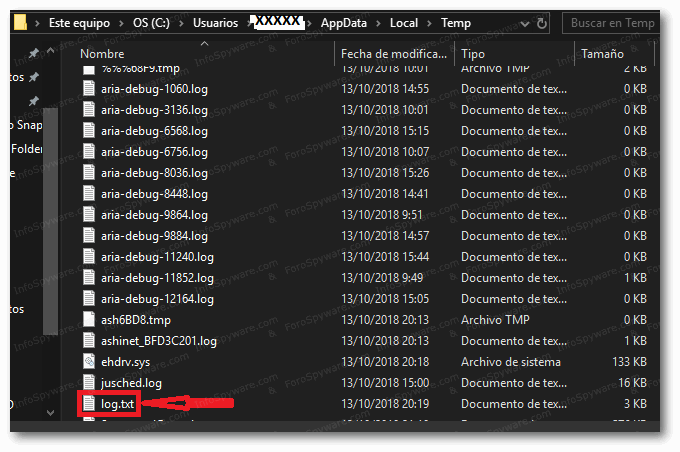
Una copia del log, también puede ser localizada en la siguiente ubicación tal como se muestra en la imagen:

Este Equipo\Disco C\Usuarios\ Tu Nombre de Usuario\AppData\Local\Temp\ Log.txt

Para poder ver esa ubicación, debe Mostrar archivos ocultos

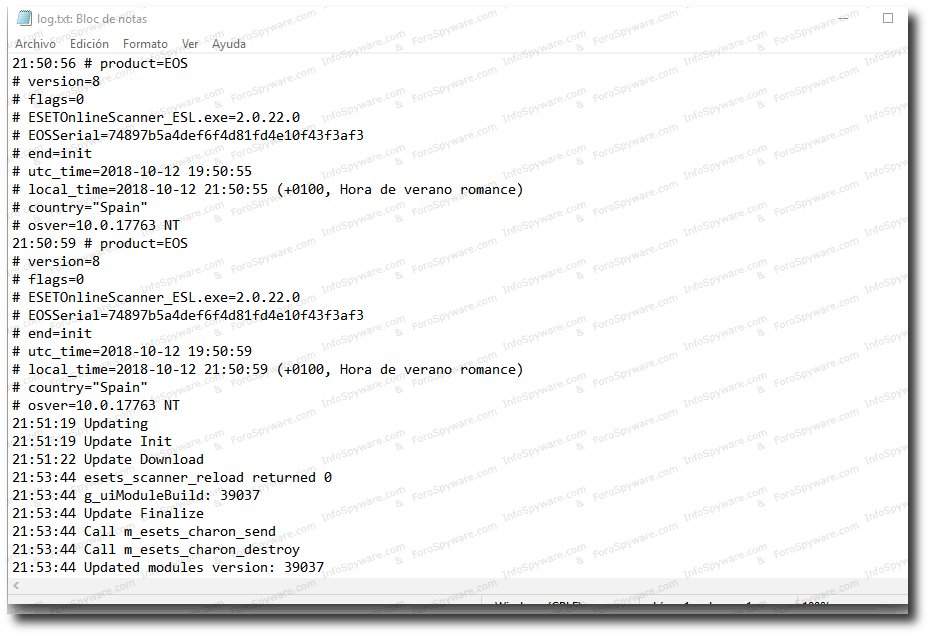
Abriremos el log, que será similar a este:

Para poder enviarme usted el Informe que se le solicito en este tema siga estos pasos:

P.D: Para poder enviarme usted el Informe que genera el programa: RogueKiller, realice el siguiente procedimiento que le indico a continuación:

Para poder enviarme el Informe y/o Reporte correctamente que le solicito a este tema realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente EJEMPLO:

Preformateado

@Laurac mándeme lo que le he solicitado a este tema

Quedo a la espera de su respuesta!

A ver si es correcto… El informe de RogueKiller ya lo envié anteriormente.

12:33:58 # product=EOS

version=8

ESETOnlineScanner.exe=3.7.9.0

EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2

end=init

utc_time=2026-06-18 10:33:57

local_time=2026-06-18 12:33:57 (+0100, Hora de verano romance)

country=“Spain”

lang=3082

12:33:58 Report saved
12:34:47 SendReportThread …
12:34:48 # product=EOS

version=8

flags=0

av=0

fw=7

admin=0

ESETOnlineScanner.exe=3.7.9.0

EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2

engine=0

end=finished

bannerClicked=0

remove_checked=false

archives_checked=false

unwanted_checked=false

unsafe_checked=false

antistealth_checked=false

sfx_checked=false

utc_time=2026-06-18 10:34:47

local_time=2026-06-18 12:34:47 (+0100, Hora de verano romance)

country=“Spain”

lang=3082

osver=10.0.26200 NT

compatibility_mode_1=‘’

compatibility_mode=5893 16776573 100 88 3532 69822760 0 0

compatibility_mode_1=‘Malwarebytes’

compatibility_mode=18434 16777214 66 98 3504 67916976 0 0

scanned=0

found=0

cleaned=0

scan_time=0

scan_type=0

flow=|scr|intro||promo|eis||scr|home||click|back||scr|home

periodic=1,1

test=default


stats_enabled=1

12:34:48 Report saved
12:34:54 SendReportThreadInit …
12:34:55 # product=EOS

version=8

ESETOnlineScanner.exe=3.7.9.0

EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2

end=init

utc_time=2026-06-18 10:34:54

local_time=2026-06-18 12:34:54 (+0100, Hora de verano romance)

country=“Spain”

lang=3082

12:34:55 Report saved
12:35:05 SendReportThread …
12:35:06 # product=EOS

version=8

flags=0

av=0

fw=7

admin=0

ESETOnlineScanner.exe=3.7.9.0

EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2

engine=0

end=finished

bannerClicked=0

remove_checked=false

archives_checked=false

unwanted_checked=false

unsafe_checked=false

antistealth_checked=false

sfx_checked=false

utc_time=2026-06-18 10:35:05

local_time=2026-06-18 12:35:05 (+0100, Hora de verano romance)

country=“Spain”

lang=3082

osver=10.0.26200 NT

compatibility_mode_1=‘’

compatibility_mode=5893 16776573 100 88 3550 69822778 0 0

compatibility_mode_1=‘Malwarebytes’

compatibility_mode=18434 16777214 66 98 3522 67916994 0 0

scanned=0

found=0

cleaned=0

scan_time=0

scan_type=0

flow=|scr|intro||promo|eis||scr|home

periodic=1,1

test=default


stats_enabled=1

12:35:06 Report saved
12:38:20 SendReportThreadInit …
12:38:20 # product=EOS

version=8

ESETOnlineScanner.exe=3.7.9.0

EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2

end=init

utc_time=2026-06-18 10:38:20

local_time=2026-06-18 12:38:20 (+0100, Hora de verano romance)

country=“Spain”

lang=3082

12:38:20 Report saved
12:38:44 SendReportThread …
12:38:44 # product=EOS

version=8

flags=0

av=0

fw=7

admin=1

ESETOnlineScanner.exe=3.7.9.0

EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2

engine=0

end=finished

bannerClicked=0

remove_checked=false

archives_checked=false

unwanted_checked=false

unsafe_checked=false

antistealth_checked=false

sfx_checked=false

utc_time=2026-06-18 10:38:44

local_time=2026-06-18 12:38:44 (+0100, Hora de verano romance)

country=“Spain”

lang=3082

osver=10.0.26200 NT

compatibility_mode_1=‘’

compatibility_mode=5893 16776573 100 88 3769 69822997 0 0

compatibility_mode_1=‘Malwarebytes’

compatibility_mode=18434 16777214 66 98 3741 67917213 0 0

scanned=0

found=0

cleaned=0

scan_time=0

scan_type=62824400

flow=|scr|h_periodic_settings||promo|eis

periodic=1,1

test=default


stats_enabled=1

12:38:44 Report saved
12:42:21 SendReportThreadInit …
12:42:22 # product=EOS

version=8

ESETOnlineScanner.exe=3.7.9.0

EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2

end=init

utc_time=2026-06-18 10:42:21

local_time=2026-06-18 12:42:21 (+0100, Hora de verano romance)

country=“Spain”

lang=3082

12:42:22 Report saved
12:42:53 SendReportThread …
12:42:54 # product=EOS

version=8

flags=0

av=0

fw=7

admin=0

ESETOnlineScanner.exe=3.7.9.0

EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2

engine=0

end=finished

bannerClicked=0

remove_checked=false

archives_checked=false

unwanted_checked=false

unsafe_checked=false

antistealth_checked=false

sfx_checked=false

utc_time=2026-06-18 10:42:53

local_time=2026-06-18 12:42:53 (+0100, Hora de verano romance)

country=“Spain”

lang=3082

osver=10.0.26200 NT

compatibility_mode_1=‘’

compatibility_mode=5893 16776573 100 88 4018 69823246 0 0

compatibility_mode_1=‘Malwarebytes’

compatibility_mode=18434 16777214 66 98 3990 67917462 0 0

scanned=0

found=0

cleaned=0

scan_time=0

scan_type=0

flow=|scr|intro||promo|eis||scr|home

periodic=1,1

test=default


stats_enabled=1

12:42:54 Report saved
12:43:05 SendReportThreadInit …
12:43:06 # product=EOS

version=8

ESETOnlineScanner.exe=3.7.9.0

EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2

end=init

utc_time=2026-06-18 10:43:05

local_time=2026-06-18 12:43:05 (+0100, Hora de verano romance)

country=“Spain”

lang=3082

12:43:06 Report saved
12:45:25 Updating
12:45:25 Update Init
12:45:25 Update Download
12:45:49 esdk_update_execute -1 esdk_gle=0
12:45:49 esets_scanner_update perform_update -1 esdk_gle=1
12:45:49 Update Finalize
12:45:50 Retrying Update
12:45:50 Updating
12:45:50 Update Init
12:45:50 Update Download
12:45:52 Update Finalize
12:45:52 Updated modules version: 69776
16:31:03 SendReportThread …
16:31:03 # product=EOS

version=8

flags=0

av=0

fw=7

admin=1

ESETOnlineScanner.exe=3.7.9.0

EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2

engine=0

end=finished

bannerClicked=0

remove_checked=true

archives_checked=true

unwanted_checked=true

unsafe_checked=true

antistealth_checked=true

sfx_checked=true

utc_time=2026-06-18 14:31:03

local_time=2026-06-18 16:31:03 (+0100, Hora de verano romance)

country=“Spain”

lang=3082

osver=10.0.26200 NT

compatibility_mode_1=‘’

compatibility_mode=5893 16776573 100 88 17708 69836936 0 0

compatibility_mode_1=‘Malwarebytes’

compatibility_mode=18434 16777214 66 98 17680 67931152 0 0

scanned=680746

found=0

cleaned=0

scan_time=12820

scan_type=3

flow=|scr|intro||promo|eis||scr|home||scr|scan_type||scr|default||scr|scan_type||scr|home||scr|settings||scr|h_consents||scr|settings||scr|home||scr|scan_type||scr|default||scr|pua||scr|adv_settings||scr|pua||scr|adv_settings||scr|pua||scr|updating||scr|scanning||scr|no_threats||click|save_report||scr|thanks_short

periodic=1,1

test=default


stats_enabled=1

16:31:03 Report saved

A ver si es correcto… El informe de RogueKiller ya lo envié anteriormente.

12:33:58 # product=EOS

version=8

ESETOnlineScanner.exe=3.7.9.0

EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2

end=init

utc_time=2026-06-18 10:33:57

local_time=2026-06-18 12:33:57 (+0100, Hora de verano romance)

country=“Spain”

lang=3082

12:33:58 Report saved
12:34:47 SendReportThread …
12:34:48 # product=EOS

version=8

flags=0

av=0

fw=7

Buenas @Laurac, con respecto a lo que usted me comenta en este tema el Informe que le ha generado el programa: RogueKiller me lo ha enviado correctamente a este tema a lo que me refiero es que me tiene que enviar de nuevo el Informe que le ha generado el programa: Eset Online Scanner para que pueda reviarlo en este tema de la siguiente manera que le indico a continuación:

Informe de análisis: del programa: Eset Online Scaner: y siga los siguientes pasos que le indico a continuación para enviarme dicho Informe:

Para acceder al informe , deberá buscar el mismo guardado con anterioridad según el manual, el cual será SIMILAR al siguiente:

Una copia del log, también puede ser localizada en la siguiente ubicación tal como se muestra en la imagen:

Este Equipo\Disco C\Usuarios\ Tu Nombre de Usuario\AppData\Local\Temp\ Log.txt

Para poder ver esa ubicación, debe Mostrar archivos ocultos

Abriremos el log, que será similar a este:

Para poder enviarme usted el Informe que se le solicito en este tema siga estos pasos:

P.D: Para poder enviarme usted el Informe que genera el programa: RogueKiller, realice el siguiente procedimiento que le indico a continuación:

Para poder enviarme el Informe y/o Reporte correctamente que le solicito a este tema realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente EJEMPLO:

Preformateado

@Laurac mándeme lo que le he solicitado a este tema

Quedo a la espera de su respuesta!

Buenas @Laurac, con respecto a lo que usted me comenta en este tema el Informe que le ha generado el programa: RogueKiller me lo ha enviado correctamente a este tema a lo que me refiero es que me tiene que enviar de nuevo el Informe que le ha generado el programa: Eset Online Scanner para que pueda reviarlo en este tema de la siguiente manera que le indico a continuación:

Informe de análisis: del programa: Eset Online Scaner: y siga los siguientes pasos que le indico a continuación para enviarme dicho Informe:

Para acceder al informe , deberá buscar el mismo guardado con anterioridad según el manual, el cual será SIMILAR al siguiente:

Una copia del log, también puede ser localizada en la siguiente ubicación tal como se muestra en la imagen:

Este Equipo\Disco C\Usuarios\ Tu Nombre de Usuario\AppData\Local\Temp\ Log.txt

Para poder ver esa ubicación, debe Mostrar archivos ocultos

Abriremos el log, que será similar a este:

Para poder enviarme usted el Informe que se le solicito en este tema siga estos pasos:

P.D: Para poder enviarme usted el Informe que genera el programa: RogueKiller, realice el siguiente procedimiento que le indico a continuación:

Para poder enviarme el Informe y/o Reporte correctamente que le solicito a este tema realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente EJEMPLO:

Preformateado

@Laurac mándeme lo que le he solicitado a este tema

Quedo a la espera de su respuesta!

Buenas @Laurac: ¿Pudo usted realizar algún avance con respecto a las indicaciones y pasos que le he dejado en este tema?

Quedo a la espera de su respuesta!

Hola, a ver si ahora está bien, porque sino, ya no sé qué enviar…

13:26:23 SendReportThreadInit …
13:26:24 # product=EOS

version=8

ESETOnlineScanner.exe=3.7.9.0

EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2

end=init

utc_time=2026-06-22 11:26:23

local_time=2026-06-22 13:26:23 (+0100, Hora de verano romance)

country=“Spain”

lang=3082

13:26:24 Report saved
13:27:45 Updating
13:27:45 Update Init
13:27:45 Update Download
13:27:59 esdk_update_execute -1 esdk_gle=0
13:27:59 esets_scanner_update perform_update -1 esdk_gle=1
13:27:59 Update Finalize
13:27:59 Retrying Update
13:27:59 Updating
13:27:59 Update Init
13:27:59 Update Download
13:28:01 Update Finalize
13:28:01 Updated modules version: 69816

Buenas @Laurac, si usted no sigue los pasos e indicaciones que le indico en este tema no podré seguir ayudándole en este tema ya que le he indicado los pasos e indicaciones en este tema muy claros y precisos con las instrucciones a seguir en este tema para que me pueda enviar el Informe y/o Reporte del dicho programa: Eset Online Scaner que le he indicado en este tema para que pueda revisarlo en este tema.

@Laurac el dicho Informe y/o Reporte que le indico que tiene que enviarme a este tema del dicho programa: Eset Online Scaner que me tiene que enviar usted e este tema tiene que ser SIMILAR al que le indico a continuación en el siguiente: EJEMPLO que le indico a continuación:

9/5/2026 15:20:10
Archivos explorados: 478649
Archivos detectados: 117
Archivos desinfectados: 112
Tiempo total de exploración 02:18:29
Estado de la exploración: Finalizado
C:\Program Files\3uTools9\3uLauncher.exe	Win32/Floxif.H virus	cleaned

C:\Program Files\CCleaner\CCUpdate.exe	Win32/Floxif.H virus	cleaned

C:\Program Files\Samsung\USB Drivers\28_ssconn2\conn\ss_conn_service2.exe	Win32/Floxif.H virus	cleaned

C:\Program Files (x86)\Amlogic\USB_Burning_Tool\MSVCR100.dll	Win32/Floxif.H virus	cleaned

C:\Program Files (x86)\BraveSoftware\Update\1.3.361.151\goopdate.dll	Win32/Floxif.H virus	cleaned

C:\Program Files (x86)\Microsoft\EdgeUpdate\1.3.215.9\msedgeupdate.dll	Win32/Floxif.H virus	cleaned

C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.26030.3011-0\X86\MpOav.dll	Win32/Floxif.H virus	cleaned

C:\Users\W10\Desktop\AnyDesk (1).exe	Win32/Floxif.H virus	cleaned

C:\Users\W10\Desktop\bat.rar	multiple detections,Win32/Floxif.H virus,Win32/Floxif.E virus,a variant of Android/Packed.Jiagu.D potentially unsafe application,Android/HackTool.Metasploit.BK potentially unsafe application	unable to clean

C:\Users\W10\Desktop\iexplorer.exe	Win32/Floxif.H virus	cleaned

C:\Users\W10\Downloads\Telegram Desktop\DOC-20260327-WA0021._	a variant of Android/Packed.Jiagu.D potentially unsafe application	cleaned by deleting

C:\Users\W10\Downloads\Telegram Desktop\TelePlay WorldTV2 (2).apk	Android/HackTool.Metasploit.BK potentially unsafe application	cleaned by deleting

C:\Users\W10\Downloads\itbg-v810-sft.rar	a variant of Win32/HackTool.Crack.KN potentially unsafe application	unable to clean

C:\Users\W10\Downloads\itubego_x64_installer.exe	Win32/Floxif.H virus	cleaned

D:\Boot\memtest.exe	Win32/Floxif.H virus	cleaned

E:\Archivos Utilizados AndroidTV13\legacy\BOOTICEx86_1.3.4.0.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\Android Utility v200\Android Utility v200\SPD_Driver_R4.20.4201\Win10\DPInst32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\Android Utility v200\Android Utility v200\SPD_Driver_R4.20.4201\Win10\DriverSetup.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\Android Utility v200\Android Utility v200\SPD_Driver_R4.20.4201\Win10\DriverUninstall32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\Android Utility v200\Android Utility v200\SPD_Driver_R4.20.4201\Win7\DPInst32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\Android Utility v200\Android Utility v200\SPD_Driver_R4.20.4201\Win7\DriverSetup.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\Android Utility v200\Android Utility v200\SPD_Driver_R4.20.4201\Win7\DriverUninstall32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\Android Utility v200\Android Utility v200\SPD_Driver_R4.20.4201\Win8\DPInst32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\Android Utility v200\Android Utility v200\SPD_Driver_R4.20.4201\Win8\DriverSetup.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\Android Utility v200\Android Utility v200\SPD_Driver_R4.20.4201\Win8\DriverUninstall32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\PrimeToolX26.1.8\_internal\edl_sb\Data\Process\fr.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\PrimeToolX26.1.8\_internal\edl_sb\adb.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\ADB\tmp\android_win_tools\cygbz2-1.dll	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\ADB\AdbWinApi.dll	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\amd64\libusb-1.0_x86.dll	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\bin\AdbWinApi.dll	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\amd64\Lib\distutils\command\wininst-10.0.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\amd64\Lib\distutils\command\wininst-14.0.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\amd64\Lib\distutils\command\wininst-6.0.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\amd64\Lib\distutils\command\wininst-7.1.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\amd64\Lib\distutils\command\wininst-8.0.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\amd64\Lib\distutils\command\wininst-9.0.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\amd64\Lib\site-packages\pip\_vendor\distlib\t32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\amd64\Lib\site-packages\pip\_vendor\distlib\w32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\amd64\Lib\site-packages\setuptools\cli-32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\amd64\Lib\site-packages\setuptools\cli.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\amd64\Lib\site-packages\setuptools\gui-32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\amd64\Lib\site-packages\setuptools\gui.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\distutils\command\wininst-10.0.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\distutils\command\wininst-14.0.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\distutils\command\wininst-6.0.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\distutils\command\wininst-7.1.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\distutils\command\wininst-8.0.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\distutils\command\wininst-9.0.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\site-packages\pip\_vendor\distlib\t32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\site-packages\pip\_vendor\distlib\w32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\site-packages\setuptools\cli-32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\site-packages\setuptools\cli.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\site-packages\setuptools\gui-32.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\site-packages\setuptools\gui.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\venv\scripts\nt\python.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Lib\venv\scripts\nt\pythonw.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Scripts\easy_install-3.8.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Scripts\easy_install.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Scripts\pip.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Scripts\pip3.8.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Scripts\pip3.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Scripts\pyjson5.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Scripts\pyserial-miniterm.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\Scripts\pyserial-ports.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\data\x86\python38.dll	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\libusb-win32-bin-1.2.6.0\bin\x86\libusb0_x86.dll	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\libusb-win32-bin-1.2.6.0\bin\inf-wizard.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\x86\libusb0.dll	Win32/Floxif.H virus	cleaned

E:\celulasres\SamFirm A.i.o v1.4.3 by repcel\lib\AdbWinApi.dll	Win32/Floxif.H virus	cleaned

E:\celulasres\Samsung frp reset Android 16\Samsung frp reset Android 16\2\data\AdbWinApi.dll	Win32/Floxif.H virus	cleaned

E:\celulasres\Samsung frp reset Android 16\Samsung frp reset Android 16\2\Android16SamsungFRP.exe	a variant of MSIL/Packed.VMProtect.E suspicious application	cleaned by deleting

E:\celulasres\zeroknoxremoval_setup_v2.4\zeroknoxremoval_setup_v2.4.exe	a variant of Win32/Packed.VMProtect.ACX trojan	cleaned by deleting

E:\celulasres\BFT TOOL 1.7.rar	a variant of Win32/Packed.VMProtect.ACR trojan	unable to clean

E:\celulasres\Qualcomm USB Driver v1.0.10065.1.exe	Win32/Floxif.H virus	cleaned

E:\celulasres\SAMSUNG_USB_Driver_for_Mobile_Phones_v1.9.0.0.exe	Win32/Floxif.H virus	cleaned

E:\DECOS\b866v2H\MetHOct\FLASH H14 CUSTOM  ROM SISTEMA BAT ANDROID TV\bin\AdbWinApi.dll	Win32/Floxif.H virus	cleaned

E:\DECOS\b866v2H\MetHOct\FLASH H14 CUSTOM  ROM SISTEMA BAT ANDROID TV\bin\mfc100u.dll	Win32/Floxif.H virus	cleaned

E:\DECOS\b866v2H\MetHOct\adb-setup-1.4.3.exe	Win32/Floxif.H virus	cleaned

E:\DECOS\b866v2H\BraveBrowserSetup-BRV090.exe	Win32/Floxif.H virus	cleaned

E:\DECOS\bat\ButtonMapperSetup\Tools\AdbWinApi.dll	Win32/Floxif.H virus	cleaned

E:\DECOS\bat\ButtonMapperSetup\ButtonMapperSetup.exe	Win32/Floxif.H virus	cleaned

E:\DECOS\bat\18moviflytv.apk	a variant of Android/Packed.Jiagu.D potentially unsafe application	cleaned by deleting

E:\DECOS\bat\adb.exe	Win32/Floxif.H virus	cleaned

E:\DECOS\bat\AdbWinApi.dll	Win32/Floxif.H virus	cleaned

E:\DECOS\bat\AnimeWorld_Premium_v9.1.apk	a variant of Android/Packed.Jiagu.D potentially unsafe application	cleaned by deleting

E:\DECOS\bat\apieventos.apk	a variant of Android/Packed.Jiagu.D potentially unsafe application	cleaned by deleting

E:\DECOS\bat\GDl32.dll	Win32/Floxif.E virus	unable to clean

E:\DECOS\bat\TVCLASIC.apk	Android/HackTool.Metasploit.BK potentially unsafe application	cleaned by deleting

E:\DECOS\bat\tvonline9septiembre.apk	Android/HackTool.Metasploit.BK potentially unsafe application	cleaned by deleting

E:\DECOS\MIK-main OK\bin\resize2fs\cygext2fs-2.dll	Win32/Floxif.H virus	cleaned

E:\DECOS\MIK-main OK\bin\7z.dll	Win32/Floxif.H virus	cleaned

E:\DECOS\MIK-main OK\MIK.exe	Win32/Floxif.H virus	cleaned

E:\DECOS\bat unlock - copi.rar	Win32/Floxif.H virus	unable to clean

E:\hboot\driveridentifier_setup.exe	Win32/PCHelpsoft.A potentially unwanted application	cleaned by deleting

E:\imageusb (1)\imageUSB.exe	Win32/Floxif.H virus	cleaned

E:\medicatusb\Antivirus\Malwarebytes\Malwarebytes.wim	Win64/mtpHelper.A potentially unsafe application	cleaned by deleting

E:\medicatusb\Backup_and_Recovery\EaseUS_Data_Recovery_Wizard\EaseUS_Data_Recovery_Wizard.wim	a variant of Win32/Keygen.AOO potentially unsafe application,a variant of Win32/HackTool.Patcher.AD potentially unsafe application	cleaned by deleting

E:\medicatusb\Backup_and_Recovery\EaseUS_Todo_Backup\EaseUS_Todo_Backup.wim	a variant of Win64/DongleHack.MultiKey.B potentially unsafe application	cleaned by deleting

E:\medicatusb\Backup_and_Recovery\Elcomsoft_System_Recovery\Elcomsoft_System_Recovery.iso	a variant of Win64/Packed.VMProtect.L suspicious application	unable to clean

E:\medicatusb\bin\QuickSFV.exe	Win32/Floxif.H virus	cleaned

E:\medicatusb\Live_Operating_Systems\Active@_Data_Studio\Active@_Data_Studio.iso	Win64/HackTool.Crack.ET potentially unsafe application	unable to clean

E:\medicatusb\Live_Operating_Systems\Mini_Windows\Mini_Windows_10.wim	Win64/mtpHelper.A potentially unsafe application	cleaned by deleting

E:\NordVPN Premium\Setup.exe	Win32/Floxif.H virus	cleaned

E:\telee\Flasher Gea\bin\7z.exe	Win32/Floxif.H virus	cleaned

E:\telee\Flasher Gea\bin\7za.dll	Win32/Floxif.H virus	cleaned

E:\telee\Flasher Gea\bin\AdbWinApi.dll	Win32/Floxif.H virus	cleaned

E:\telee\herramientapara flashear\EMMC DMC TOOL\simg2img.exe	Win32/Floxif.H virus	cleaned

E:\telee\TV Box Tool V3.0 por Mr. Tool\AdbWinApi.dll	Win32/Floxif.H virus	cleaned

E:\telee\TV Box Tool V3.0 por Mr. Tool\TV Box Tool V3.0 por Mr. Tool.exe	a variant of MSIL/Packed.VMProtect.D suspicious application	cleaned by deleting

E:\telee\Flasher Gea.zip	Win32/Floxif.H virus	contained infected files

E:\telee\TV Box Tool V3.0 por Mr. Tool.rar	multiple detections,a variant of MSIL/Packed.VMProtect.E suspicious application,Win32/Floxif.H virus	unable to clean

E:\AnyDesk.exe	Win32/Floxif.H virus	cleaned

G:\apieventos.apk	a variant of Android/Packed.Jiagu.D potentially unsafe application	cleaned by deleting

H:\boot\memtest.exe	Win32/Floxif.H virus	cleaned

H:\sources\dlmanifests\microsoft-windows-iasserver-migplugin\iasmigreader.exe	Win32/Floxif.H virus	cleaned

H:\apieventos.apk	a variant of Android/Packed.Jiagu.D potentially unsafe application	cleaned by deleting

@Laurac, mándeme usted lo que le he solicitado a este tema para seguir prestandole ayuda en este tema si no decida si desea que le siga prestando ayuda en este tema o dejemos la reparación de su ordenador aquí en este tema!

Saludos,

@Chicloi

Quedo a la espera de su respuesta!

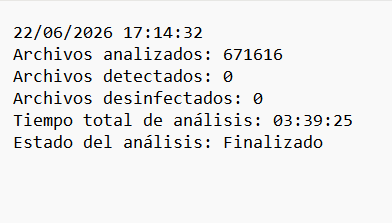
Cuando ESET ha acabado de analizar, que por cierto no ha encontrado nada, he guardado el informe y lo que se me ha guardado es la imagen que he enviado. He seguido todos los pasos, de hecho, hoy he vuelto a analizar el pc por si el otro día hice algo mal. Si sigue estando mal, algo falla porque repito, he seguido estrictamente todos los pasos.

INFORME

22/06/2026 17:14:32
Archivos analizados: 671616
Archivos detectados: 0
Archivos desinfectados: 0
Tiempo total de análisis: 03:39:25
Estado del análisis: Finalizado

LOG

13:26:23 SendReportThreadInit ...
13:26:24 # product=EOS
# version=8
# ESETOnlineScanner.exe=3.7.9.0
# EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2
# end=init
# utc_time=2026-06-22 11:26:23
# local_time=2026-06-22 13:26:23 (+0100, Hora de verano romance)
# country="Spain"
# lang=3082
13:26:24 Report saved
13:27:45 Updating
13:27:45 Update Init
13:27:45 Update Download
13:27:59 esdk_update_execute -1 esdk_gle=0
13:27:59 esets_scanner_update perform_update -1 esdk_gle=1
13:27:59 Update Finalize
13:27:59 Retrying Update
13:27:59 Updating
13:27:59 Update Init
13:27:59 Update Download
13:28:01 Update Finalize
13:28:01 Updated modules version: 69816
18:53:02 SendReportThread ...
18:53:03 # product=EOS
# version=8
# flags=0
# av=0
# fw=7
# admin=1
# ESETOnlineScanner.exe=3.7.9.0
# EOSSerial=48826d4b61651f48aba9b0ac50f4ebb2
# engine=0
# end=finished
# bannerClicked=0
# remove_checked=true
# archives_checked=true
# unwanted_checked=true
# unsafe_checked=true
# antistealth_checked=true
# sfx_checked=true
# utc_time=2026-06-22 16:53:02
# local_time=2026-06-22 18:53:02 (+0100, Hora de verano romance)
# country="Spain"
# lang=3082
# osver=10.0.26200 NT 
# compatibility_mode_1=''
# compatibility_mode=5893 16776573 100 88 22356 70191055 0 0
# compatibility_mode_1='Malwarebytes'
# compatibility_mode=18434 16777214 66 98 371799 68285271 0 0
# scanned=671616
# found=0
# cleaned=0
# scan_time=13165
# scan_type=3
# flow=|scr|scan_type||promo|eis||scr|default||scr|pua||scr|adv_settings||scr|pua||scr|updating||scr|scanning||scr|no_threats||click|save_report||scr|thanks_short||click|minimize
# periodic=1,1
# test=default
# [email protected]
# stats_enabled=1
18:53:03 Report saved

Buenas @Laurac, acabo de revisar el Informe y/o Reporte del dicho programa: Eset Online Scaner en este tema y lo ha realizado correctamente en este tema.

Ahora, @Laurac realice usted los siguientes pasos que le indico a continuación:

(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)

Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.

Ahora ejecutarás una serie de herramientas respetando el orden los pasos con todos los programas cerrados incluidos los navegadores.

Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.

Ahora, @Laurac realice los pasos que te pongo a continuación, sin cambiar el orden y síguelos al pie de la letra:

Ahora ejecutarás una serie de herramientas respetando el orden los pasos con todos los programas cerrados incluidos los navegadores.

Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.

Ahora, @Laurac realice usted estos pasos que le indico a continuación:

Realice usted estos pasos que le indico a continuación:

:warning: IMPORTANTE: :warning:

:one: SIGA LAS INDICACIONES QUE SE LE INDIQUEN EN ESTE TEMA JUNTO CON EL MANUAL QUE LE HE DEJADO JUNTO AL PROGRAMA .

:two: QUE SU ORDENADOR NO SE PONGA EN ESTADO DE SUSPENSIÓN DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE TEMA, ES DECIR, QUE SU ORDENADOR NO SE APAGUE LA PANTALLA YA QUE PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS Y NO ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.

:three: SIGA SU MANUAL QUE SE LE DEJA JUNTO AL PROGRAMA EN ESTE TEMA.

:four: SI DICHO PROGRAMA LE PIDE REINICIAR! PROCEDES! PERO SÓLO SI SE LO SOLICITA DICHO PROGRAMA.

Ahora, @Laurac Realice usted los siguientes pasos:

:five: Descarga, Instala, y ejecuta: Dr.Web Cureit!. Aquí te dejo la Url de Descarga del: Dr.Web Cureit!, para que sepa cómo instalarlo y descargarlo correctamente: Clic aquí: Dr.Web Cureit!.(Nota: La descarga empezará a descargarse automáticamente). Aquí te dejo su Manual del: Dr.Web Cureit!, para que sepa cómo utilizar el programa y configurarlo correctamente: Clic aquí: Manual del Dr.Web Cureit!. (Elimine TODO lo que encuentre! y NO restaure NADA).

:warning: MUY IMPORTANTE: :warning:

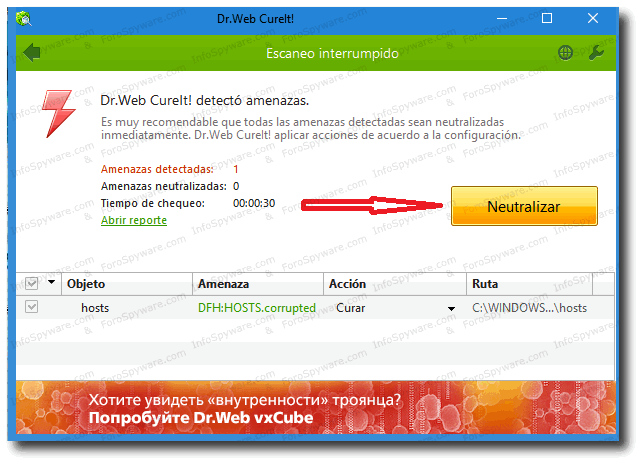
:white_check_mark: Cuando finalice el proceso completo de análisis el programa: Dr.Web Cureit!, en donde pone: capturada4 un clic en la siguiente pestaña: capturada13 de la lista de opciones que ofrece el programa: Dr.Web Cureit! un clic en la opción que pone: Eliminar ó Delete en: ´´TODOS´´ los recuadros que le aparezcan a usted en dicho programa. Si usted no está seguro de la acción a tomar me lo comunica usted por aquí! y aparecerá una pantalla similar a esta:
Pulsamos en donde pone: capturada2 tal como se indica en el apartado anterior.
:white_check_mark: Ahora, me manda usted una Captura de Pantalla con ´´todas´´ las infecciones y virus que ´´refleje´´ el programa: Dr.Web Cureit! que haya ´´eliminado´´.

:white_check_mark: Una vez finalizada la desinfección, reiniciamos el pc.

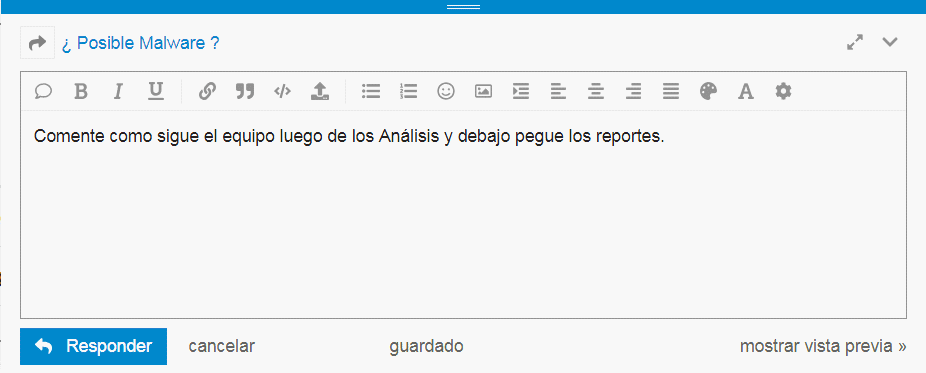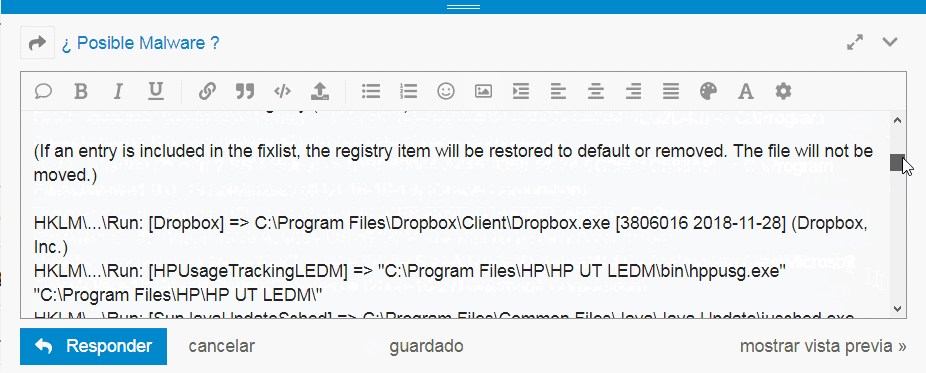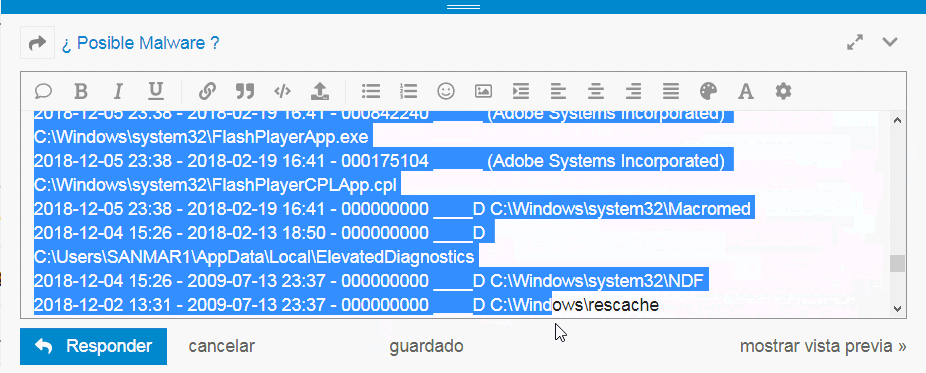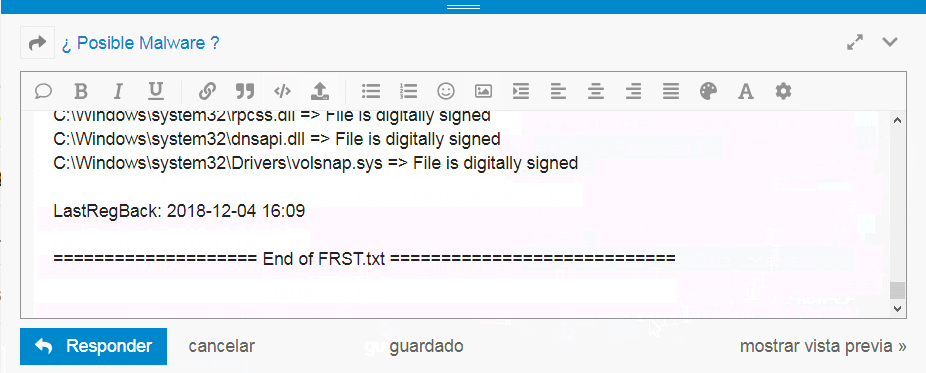
P.D: Para poder enviarme usted el Informe que genera el: Dr.Web Cureit! a este tema, realice el siguiente procedimiento que le indico a continuación:

Para poder enviarme el Informe y/o Reporte correctamente que le solicito a este tema realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente EJEMPLO:
Preformateado

Quedo a la espera de su respuesta!

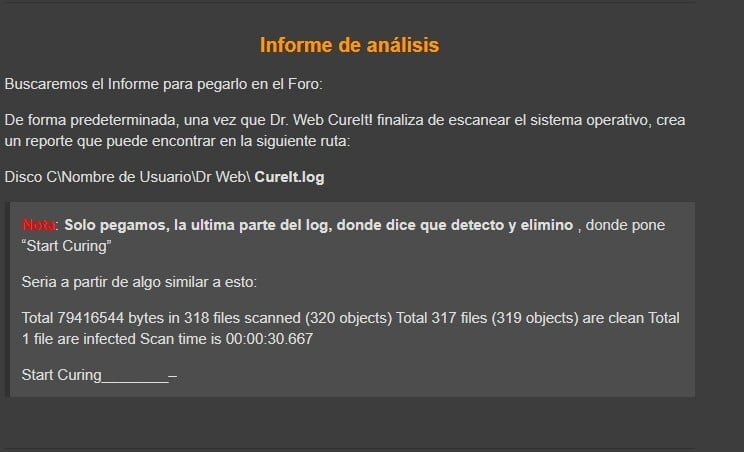
La última parte del log que se me pide no la encuentro tal cuál me pedís. Voy a dejar la parte del final que supongo que es lo que se necesita.

2026-06-26 12:49:35.371 [INF] [10296] [ScanManager] Scan completed
2026-06-26 12:50:27.281 [ERR] [12124] [UserEventSender] Has problem with process event: The ALPC port does not accept new request messages. (3221227271)
2026-06-26 12:53:48.382 [ERR] [12124] [UserEventSender] Has problem with process event: The ALPC port does not accept new request messages. (3221227271)
2026-06-26 12:53:49.354 [ERR] [12124] [UserEventSender] Has problem with process event: The ALPC port does not accept new request messages. (3221227271)
2026-06-26 12:53:57.372 [ERR] [12124] [UserEventSender] Has problem with process event: The ALPC port does not accept new request messages. (3221227271)
2026-06-26 12:55:11.661 [INF] [ 6808] [ScanArk] C:\WINDOWS\system32\drivers\etc\hosts - cured

Buenas @Laurac, acabo de revisar el Informe y/o Reporte que usted me ha enviado a este tema y esrá correctamente realizado y el proceso de análisis con el dicho programa: Dr.Web Cureit! se ha realizado correctamente.

Aclarado todo esto, ahora @Laurac realice usted los siguientes pasos que le indico a continuación:

:warning: IMPORTANTE: :warning:

:one: SIGA USTED LAS INDICACIONES DADAS Y SU MANUAL QUE LE DEJO EN ESTE TEMA Y EN EL ORDEN INDICADO Y SIN INVERTIR EL ORDEN QUE LE DEJO EN ESTE TEMA.

:two: QUE SU ORDENADOR NO SE PONGA EN ESTADO DE SUSPENSIÓN DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE TEMA, ES DECIR, QUE SU ORDENADOR NO SE APAGUE LA PANTALLA YA QUE PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS Y NO ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.

:three: SIGA USTED TODAS LAS INDICACIONES QUE LE DEJO EN ESTE TEMA Y SU MANUAL QUE SE LE DEJA JUNTO AL PROGRAMA EN ESTE TEMA EN EL ORDEN INDICADO Y SIN INVERTIR EL ORDEN QUE SE LE DEJA A EN ESTE TEMA .

:four: SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUE EN ESTE TEMA LE PIDE REINICIAR PROCEDES! PERO SÓLO SI SE LO SOLICITA DICHO PROGRAMA.

Aclarado todo esto @Laurac realice usted lo siguiente:

:five: EN BUSCA / ELIMINACIÓN DE MALWARE

(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)

Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.

Ahora ejecutarás una serie de herramientas respetando el orden los pasos con todos los programas cerrados incluidos los navegadores.

Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.

Ahora @Laurac realice usted los siguientes pasos que te pongo a continuación, sin cambiar el orden y síguelos al pie de la letra: Aclarado esto, realice lo siguiente:

:one: Descargue, instale y ejecute el siguiente programa: Kaspersky Virus Removal Tool. A continuación, le dejo la Url de Descarga del programa Kaspersky Virus Removal Tool, para que pueda ejecutar e instalar el programa correctamente y su Manual del Kaspersky Virus Removal Tool, para que sepas cómo utilizarlo y configurarlo correctamente en este tema:

:one: . :one:. Url de Descarga del Kaspersky Virus Removal Tool, para que pueda ejecutar e instalar el programa correctamente: Clic aquí: Kaspersky Virus Removal Tool.

:one: . :two:. Manual del: Kaspersky Virus Removal Tool, para que sepas cómo utilizarlo y configurarlo correctamente: Clic aquí: Manual del Kaspersky Virus Removal Tool. (IMPOTANTE: Elimine TODAS las amenazas e infecciones que encuentre).

:one: . :three:. Siga su Manual al pie de la letra y me manda una Captura de Pantalla y el Informe con TODAS las amenazas e infecciones que encuentre el dicho programa.

P.D: Para poder enviarme usted el Informe que genera el: Kaspersky Virus Removal Tool, realice el siguiente procedimiento que le indico a continuación:

Para poder enviarme el Informe y/o Reporte correctamente que le solicito en este tema realice usted los siguientes pasos que le indico a continuación en este tema:

Como se muestra en el siguiente EJEMPLO:

Preformateado

Quedo a la espera de su respuesta!