# Trojan:anagra.r!mtb
**URL:** https://forospyware.com/t/trojananagrarmtb/31141
**Category:** Eliminar Malwares
**Created:** [29 Junio, 2023 20:21 UTC](https://forospyware.com/t/trojananagrarmtb/31141 "2023-06-29T20:21:03Z")
**Posts on this page:** 20
**Page:** 3
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [4 Julio, 2023 17:52 UTC](https://forospyware.com/t/trojananagrarmtb/31141/46 "2023-07-04T17:52:58Z")
Buenas @Lechuguita, de todos estos programas que le indico a usted a continuación cuales **´´no´´** utiliza usted y pueden ser desinstalados de todos los siguientes programas que le indico a usted a continuación:
1️⃣  (Este programa ha sido identificado por las diferentes **Suite de Seguridad** como una **´´infección´´** y **´´virus´´** que tiene usted instalado en su ordenador por lo tanto se tiene que **´´desinstalar´´** de su ordenador)
2️⃣  (Este programa ha sido identificado por las diferentes **Suite de Seguridad** como una **´´infección´´** y **´´virus´´** que tiene usted instalado en su ordenador por lo tanto se tiene que **´´desinstalar´´** de su ordenador)
3️⃣  (Este programa **´´ralentiza´´** su ordenador por lo tanto es recomendable que se desinstale de su ordenador)
4️⃣  (Este programa **´´ralentiza´´** su ordenador por lo tanto es recomendable que se desinstale de su ordenador)
5️⃣  (Este programa **´´ralentiza´´** su ordenador por lo tanto es recomendable que se desinstale de su ordenador)
6️⃣  (Este programa ha sido identificado por las diferentes **Suite de Seguridad** como una **´´infección´´** y **´´virus´´** que tiene usted instalado en su ordenador por lo tanto se tiene que **´´desinstalar´´** de su ordenador)
7️⃣  (Este programa ha sido identificado por las diferentes **Suite de Seguridad** como una **´´infección´´** y **´´virus´´** que tiene usted instalado en su ordenador por lo tanto se tiene que **´´desinstalar´´** de su ordenador)
8️⃣  (Este programa ha sido identificado por las diferentes **Suite de Seguridad** como una **´´infección´´** y **´´virus´´** que tiene usted instalado en su ordenador por lo tanto se tiene que **´´desinstalar´´** de su ordenador)
9️⃣  (Este programa **´´ralentiza´´** su ordenador por lo tanto es recomendable que se desinstale de su ordenador)
🔟  (Este programa **´´ralentiza´´** su ordenador por lo tanto es recomendable que se desinstale de su ordenador)
1️⃣1️⃣  (Este programa **´´ralentiza´´** su ordenador por lo tanto es recomendable que se desinstale de su ordenador)
1️⃣2️⃣  (Este programa ha sido identificado por las diferentes **Suite de Seguridad** como una **´´infección´´** y **´´virus´´** que tiene usted instalado en su ordenador por lo tanto se tiene que **´´desinstalar´´** de su ordenador)
1️⃣3️⃣  (Este programa **´´ralentiza´´** su ordenador por lo tanto es recomendable que se desinstale de su ordenador)
**P.D.:** @Lechuguita **´´NO´´** desinstale usted ninguno de los programas que le he indicado en este tema en este mismo apartado sólo quiero que me responda usted a la pregunta que le he realizado a usted en este tema.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [4 Julio, 2023 17:56 UTC](https://forospyware.com/t/trojananagrarmtb/31141/47 "2023-07-04T17:56:37Z")
pues utilizo todos, en el caso de battle.net, es el lanzador oficial sacado de la pagina, warcraft reforged igualmente, en el caso de iobit unlocker no lo utilizo, free dowload manager lo utilizo como descargador de torrent y medi bang lo utilizo para dibujar, pero si es un virus lo desinstalare
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [4 Julio, 2023 18:06 UTC](https://forospyware.com/t/trojananagrarmtb/31141/48 "2023-07-04T18:06:01Z")
@Lechuguita resumiendo:
@Lechuguita los programas que pueden ser desinstalados de su ordenasdor son los siguientes:
6️⃣ 
7️⃣ 
8️⃣ 
1️⃣2️⃣ 
@Lechuguita: ¿Es correcto?
**Quedo a la espera de su respuesta!**
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [4 Julio, 2023 18:07 UTC](https://forospyware.com/t/trojananagrarmtb/31141/49 "2023-07-04T18:07:50Z")
efectivamente, e desinstalado terabox, iobit unlocker, ahora mismo eliminare los otros dos
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [4 Julio, 2023 18:12 UTC](https://forospyware.com/t/trojananagrarmtb/31141/50 "2023-07-04T18:12:28Z")
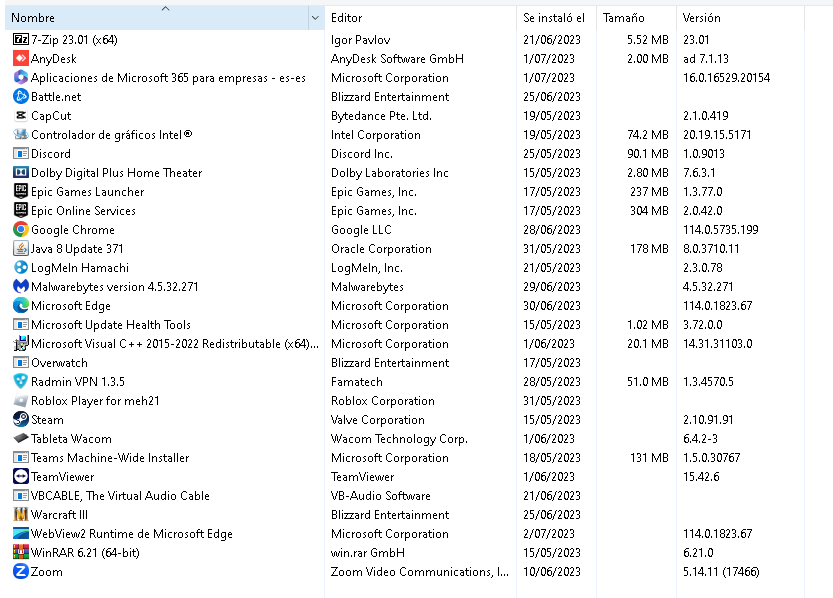adjunto imagen solo con los programas que conozco y utilizo
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [4 Julio, 2023 18:51 UTC](https://forospyware.com/t/trojananagrarmtb/31141/51 "2023-07-04T18:51:55Z")
**PASO 1:**
Ahora, @Lechuguita, **Realice usted el siguiente procedimiento:**
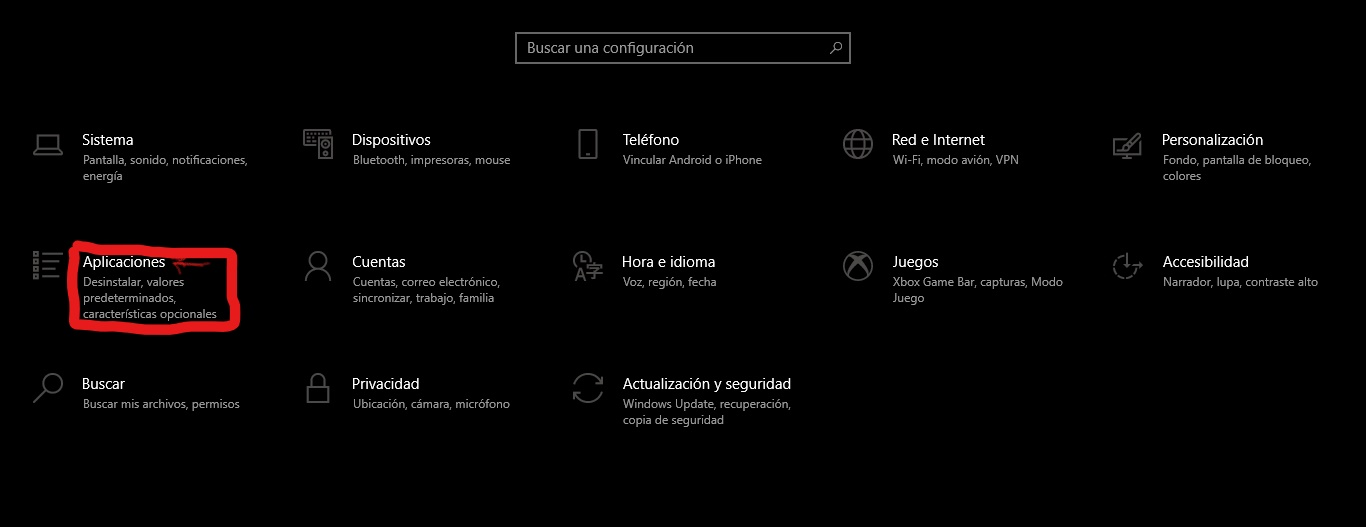
1️⃣ **Seleccione** usted el botón  y luego  **\>\>** **\>\>**. (Lista de Opciones que sale en la **parte izquierda** ) tal y como se muestra en una pantalla similar a esta:
1️⃣.1️⃣ 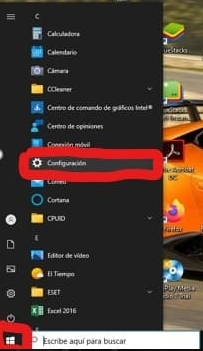
1️⃣.2️⃣
1️⃣.3️⃣
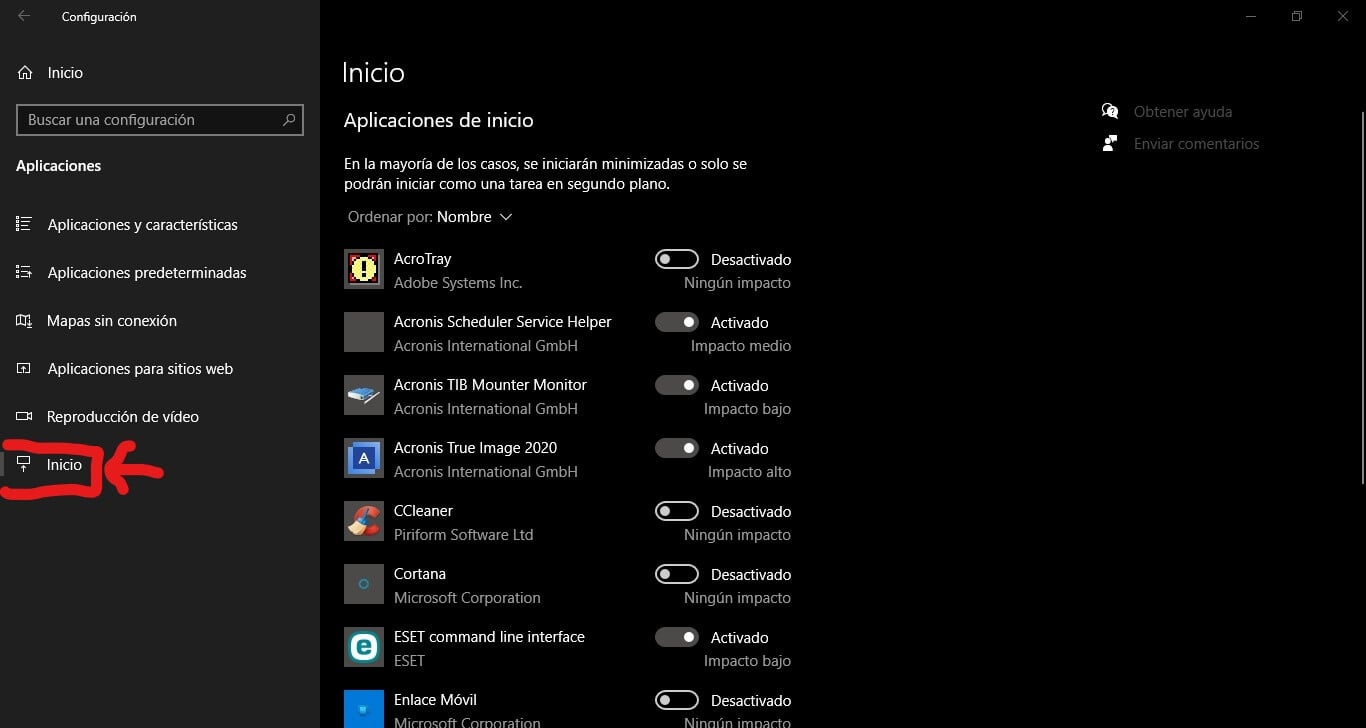
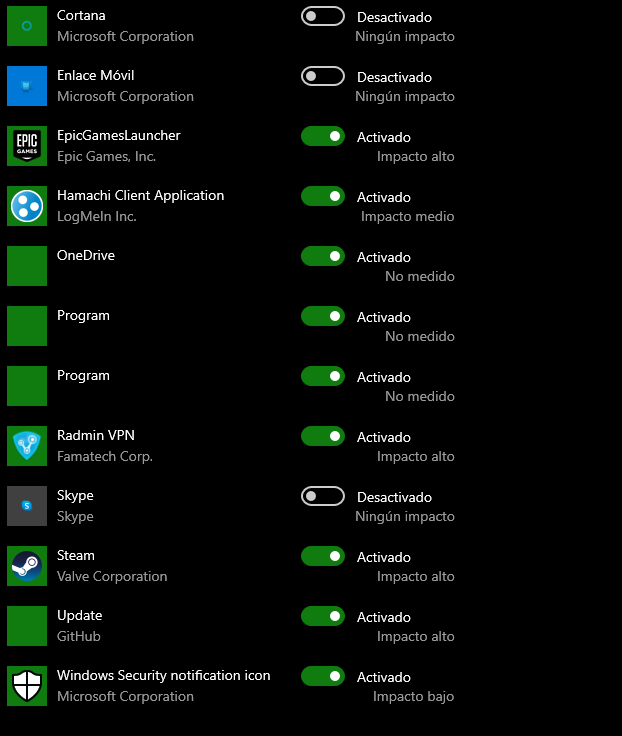
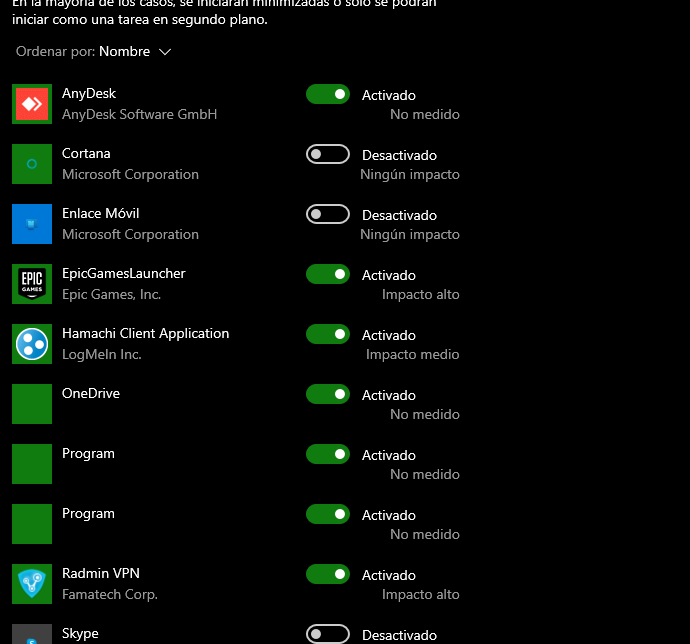
**Maximice** usted la pantalla y mándeme usted **varias** **Capturas de Pantalla** con **todo** lo que salga en la pantalla.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [4 Julio, 2023 18:53 UTC](https://forospyware.com/t/trojananagrarmtb/31141/52 "2023-07-04T18:53:52Z")
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [4 Julio, 2023 19:51 UTC](https://forospyware.com/t/trojananagrarmtb/31141/53 "2023-07-04T19:51:35Z")
Ahora, @Lechuguita, **realice usted los siguientes pasos:**
1️⃣ En estas pantallas en las que se encuentra usted:
 
2️⃣. En la pantalla anterior, **busque usted lo siguiente y realice usted los siguientes pasos:**
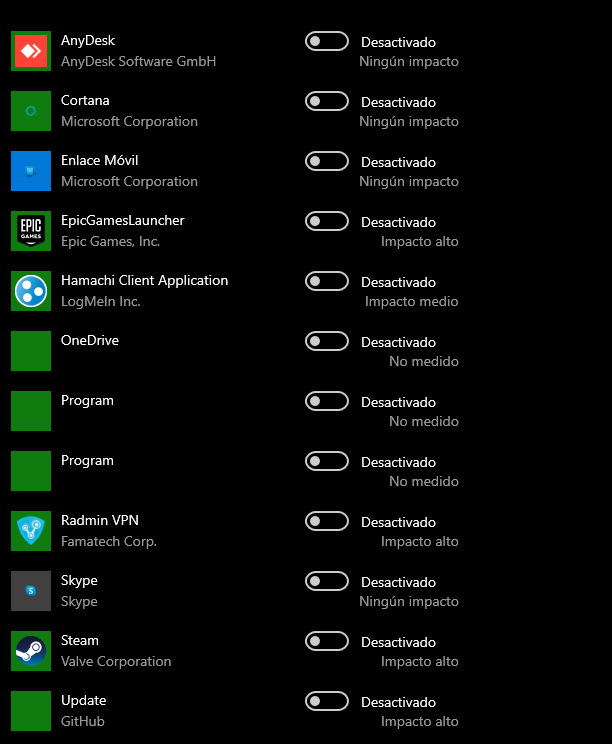
1️⃣  **Clic** en la opción que pone:  y automáticamente le tiene que aparecer la opción de: pues bien tiene que reflejar que está: 
2️⃣  **Clic** en la opción que pone:  y automáticamente le tiene que aparecer la opción de:  pues bien tiene que reflejar que está: 
3️⃣  **Clic** en la opción que pone:  y automáticamente le tiene que aparecer la opción de:  pues bien tiene que reflejar que está: 
4️⃣  **Clic** en la opción que pone:  y automáticamente le tiene que aparecer la opción de:  pues bien tiene que reflejar que está: 
5️⃣  **Clic** en la opción que pone:  y automáticamente le tiene que aparecer la opción de:  pues bien tiene que reflejar que está: 
6️⃣  **Clic** en la opción que pone:  y automáticamente le tiene que aparecer la opción de:  pues bien tiene que reflejar que está: 
7️⃣  **Clic** en la opción que pone:  y automáticamente le tiene que aparecer la opción de:  pues bien tiene que reflejar que está: 
8️⃣  **Clic** en la opción que pone:  y automáticamente le tiene que aparecer la opción de:  pues bien tiene que reflejar que está: 
9️⃣  **Clic** en la opción que pone:  y automáticamente le tiene que aparecer la opción de:  pues bien tiene que reflejar que está: 
🔟  **Clic** en la opción que pone:  y automáticamente le tiene que aparecer la opción de: pues bien tiene que reflejar que está: 
1️⃣1️⃣  **Clic** en la opción que pone:  y automáticamente le tiene que aparecer la opción de:  pues bien tiene que reflejar que está: 
Seguidamente, **Maximice** usted la pantalla y me manda usted **una** ó **varias** **Capturas de Pantalla** con **todo** lo que se refleje!
**Quedo a la espera de su respuesta!**
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [4 Julio, 2023 19:55 UTC](https://forospyware.com/t/trojananagrarmtb/31141/54 "2023-07-04T19:55:32Z")
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [4 Julio, 2023 20:01 UTC](https://forospyware.com/t/trojananagrarmtb/31141/55 "2023-07-04T20:01:35Z")
Ahora, @Lechuguita, **realice usted estos pasos que le indico a usted a continuación:**
⚠ **IMPORTANTE:** ⚠
1️⃣ **SIGA USTED LAS ´´INDICACIONES QUE SE LE INDIQUEN EN ESTE TEMA´´ JUNTO CON EL:** **´´MANUAL´´** **QUE LE HE DEJADO JUNTO AL PROGRAMA EN ´´ESTE TEMA.´´**
2️⃣ QUE SU ORDENADOR **´´NO´´** SE PONGA EN **´´ESTADO DE SUSPENSIÓN´´** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE TEMA, ES DECIR, QUE SU ORDENADOR **´´NO SE APAGUE LA PANTALLA´´** YA QUE **´´PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS´´** Y **´´NO´´** **´´ELIMINARSE´´ CORRECTAMENTE ´´LAS INFECCIONES Y VIRUS´´ QUE ENCUENTRE.**
3️⃣ SI DICHO PROGRAMA LE PIDE **´´REINICIAR´´** PROCEDES! PERO **´´SÓLO´´** **´´SI SE LO SOLICITA DICHO PROGRAMA´´**.
Ahora, @Lechuguita, **realice usted los siguientes pasos:**
4️⃣ **Descarga** , **Instala** , y **ejecuta:** **Dr.Web Cureit!**. Aquí te dejo la **Url de Descarga** del: **Dr.Web Cureit!** , para que sepa cómo instalarlo y descargarlo correctamente: [Clic aquí: Dr.Web Cureit!](https://free.drweb.com/download+cureit/gr/?lng=es). Aquí te dejo su **´´Manual´´** del: **Dr.Web Cureit!** , para que sepa cómo utilizar el programa y configurarlo correctamente: [Clic aquí: Manual del Dr.Web Cureit!](https://forospyware.com/t/manual-dr-web-curelt/142). ( **´´IMPORTANTE´´:** Elimine **TODO** lo que encuentre! y **´´NO´´** restaure **´´NADA´´** ).
⚠ **MUY IMPORTANTE:** ⚠
✅ Cuando finalice el **proceso completo de análisis** en su totalidad el programa: **Dr.Web Cureit!,** en donde pone:  **un clic** en la siguiente pestaña:  de la lista de opciones que ofrece el programa: **Dr.Web Cureit!** **un clic** en la opción que pone: **´´Eliminar´´** ó **´´Delete´´** en: **´´TODOS´´** **´´los recuadros´´ que le aparezcan a usted en dicho programa**. Si usted **no** está seguro de la acción a tomar **me lo comunica usted por aquí!** y aparecerá una pantalla **similar** a esta:
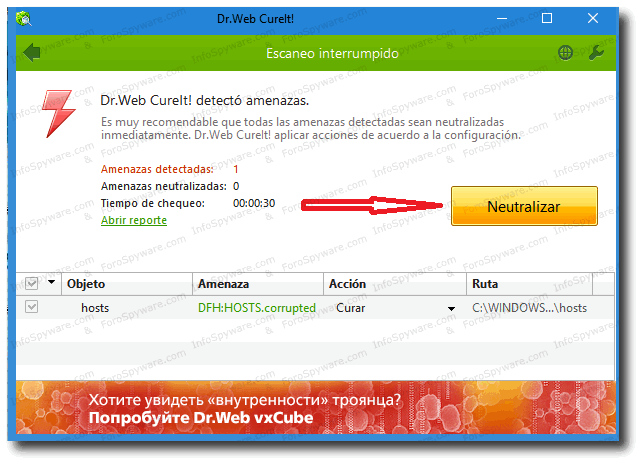
**Pulsamos** en donde pone:  tal como se indica en la pantalla anterior.
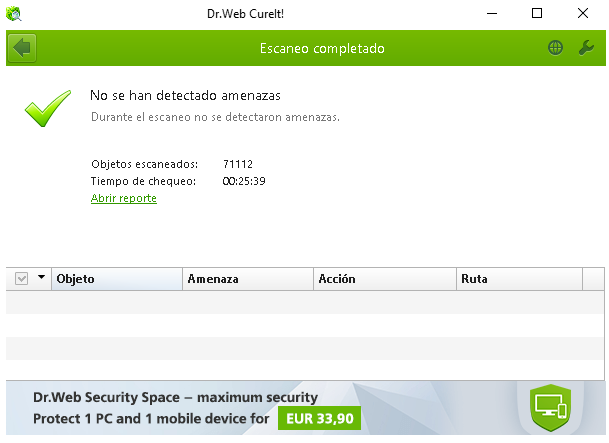
✅ Ahora, me manda usted una **Captura de Pantalla** con **´´todas´´** las infecciones y virus que **´´´´refleje´´´´** **´´el programa´´** : **Dr.Web Cureit!** que haya **´´eliminado´´.**
✅ Una vez finalizada la desinfección, **reiniciamos** el pc.
**P.D:** Para poder enviarme usted el **Informe** que genera el: **Dr.Web Cureit!** , realice usted el siguiente procedimiento que le indico a continuación:
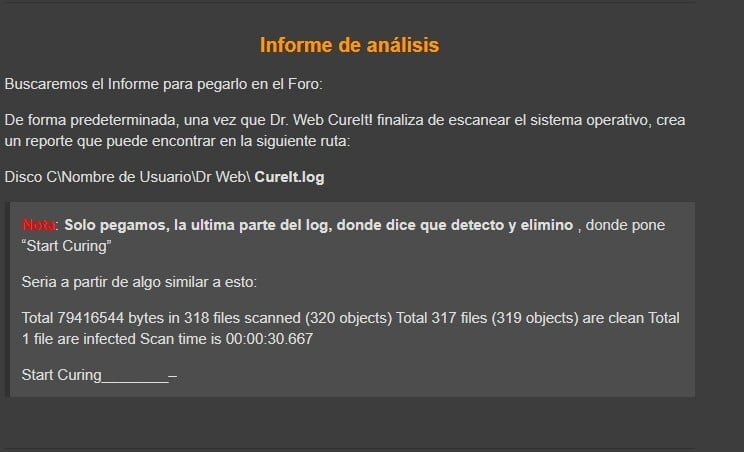
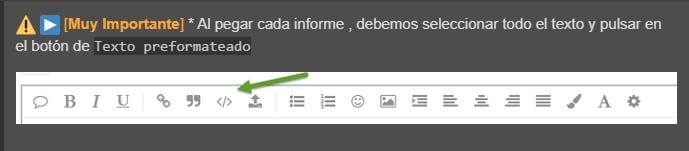
Para poder enviarme usted el **Informe** y/o **Reporte** correctamente que le solicito a usted en este tema realice usted los siguientes pasos que le indico a continuación:
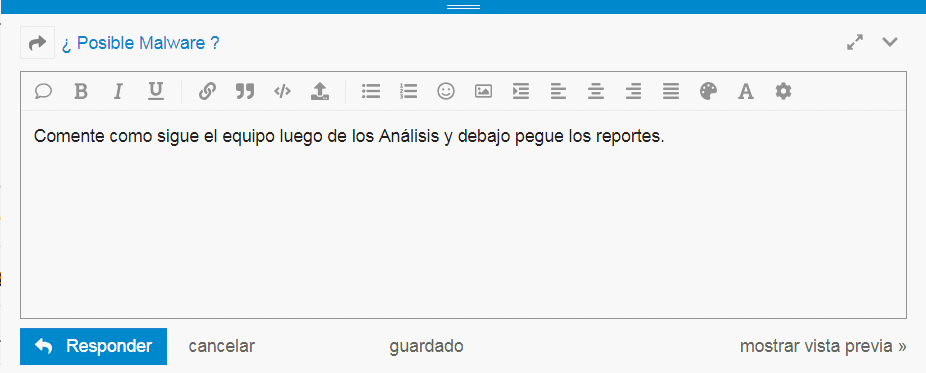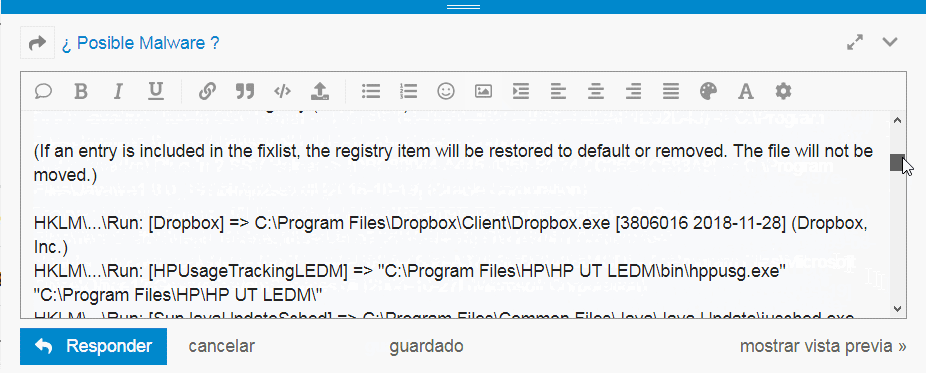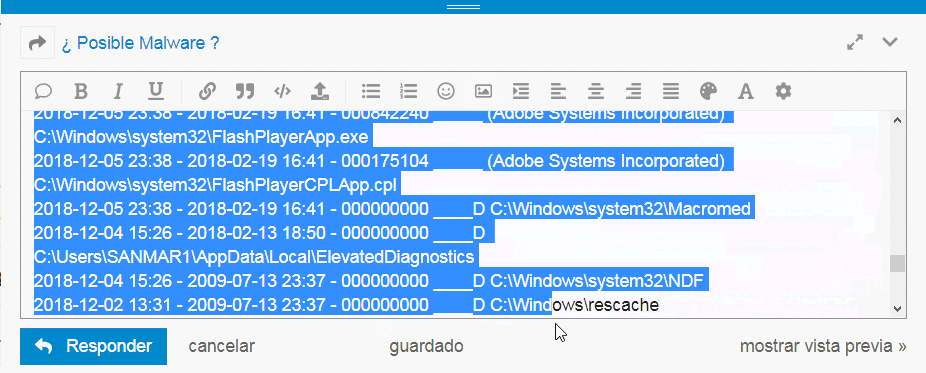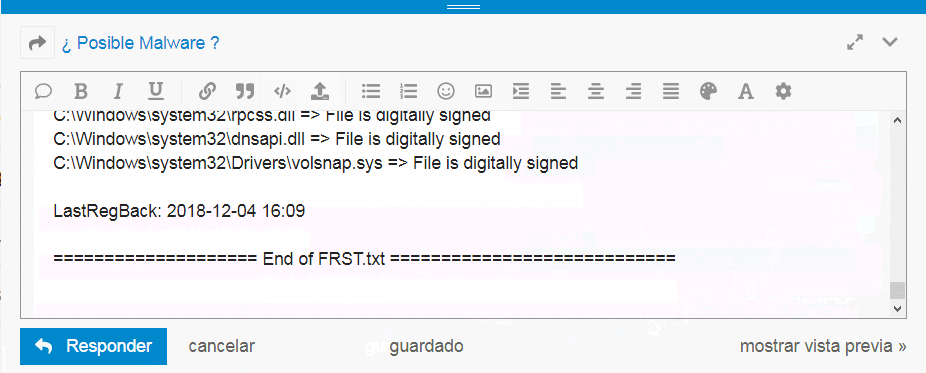
Como se muestra en el siguiente **EJEMPLO:**
**Quedo a la espera de su respuesta!**
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [4 Julio, 2023 22:10 UTC](https://forospyware.com/t/trojananagrarmtb/31141/56 "2023-07-04T22:10:25Z")
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [4 Julio, 2023 22:56 UTC](https://forospyware.com/t/trojananagrarmtb/31141/57 "2023-07-04T22:56:38Z")
Ahora, @Lechuguita, **realice usted los siguientes pasos que le indico a continuación:**
**IMPORTANTE:**
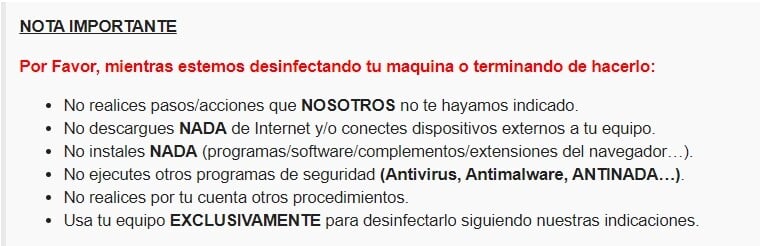
1️⃣ **SIGA USTED LAS INDICACIONES DADAS Y SU ´´MANUAL´´ QUE LE DEJO JUNTO AL PROGRAMA ´´EN ESTE TEMA´´ Y SIGA USTED ´´TODOS´´ LOS PASOS ´´SIN INVERTIR EL ORDEN´´ Y EN EL ´´ORDEN INDICADO´´ QUE LE DEJO A USTED ´´EN ESTE TEMA´´**.
2️⃣ DURANTE TODO EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR, QUE **´´NO´´** **´´SE APAGUE LA PANTALLA´´** , ES DECIR, QUE SU PANTALLA **´´NO´´** SE PONGA EN **´´ESTADO DE SUSPENSION´´** YA QUE **´´PUEDE INTERRUMPIRSE EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR´´** Y **´´NO´´** **´´ELIMINAR LAS AMENAZAS E INFECCIONES QUE ENCUENTRE´´**.
3️⃣ **EJECUTE** USTED EL PROGRAMA QUE SE LE INDIQUE **´´EN ESTE TEMA´´** Y SIGA USTED **´´TODAS´´** **´´LAS INDICACINES´´ Y EL ´´MANUAL´´** QUE SE LE DEJA A USTED **JUNTO AL PROGRAMA ´´EN ESTE TEMA.´´**
4️⃣ SI ALGUNO DE LOS PROGRAMA DE LOS QUE **SE LE INDIQUE EN ESTE TEMA** , **UNA VEZ FINALIZADO EL PROCESO DE ANALISIS** , LE INDICA QUE DEBE USTED **REINICIAR** PROCEDES! **PERO** **SÓLO SI SE LO INDICA DICHO PROGRAMA**.
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
0️⃣ Descargue el programa de la siguiente Url: Le dejo **“2 Url de Descarga”** por si uno no le funciona el proceso de Instalación pueda probar con la segunda **Url de Descarga:**
**Url descarga 1:** [Clic aquí: RogueKiller x64 Bits](https://www.adlice.com/download-start/?app=roguekiller&type=x64)
**Url descarga 2:** [Clic aquí: RogueKiller x82 Bits](https://www.adlice.com/download-start/?app=roguekiller&type=x86)
Aquí le dejo a usted el **´´manual´´** del: **RogueKiller** **para que sepas cómo utilizarlo y configurarlo correctamente:** Siga usted el siguiente tutorial que le dejo a continuación:
1️⃣ **Abra** usted el programa: **RogueKiller** que ha descargado.
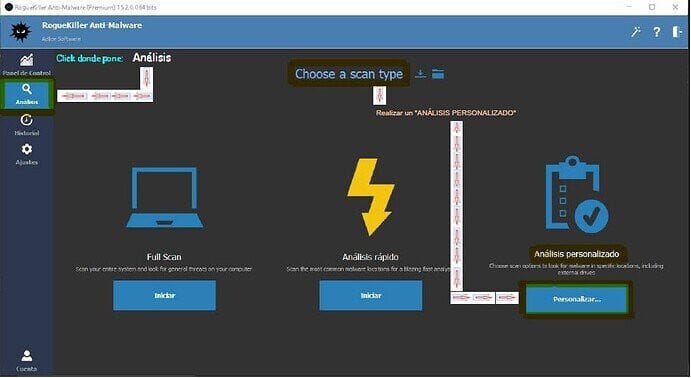
2️⃣ **Clikea** usted en la pestaña que pone: **Analizar.** , **click** en donde pone: **Análisis Completo (Full Scan)**. **Nota:** Si **NO** le deja realizar un **“Análisis Personalizado”** realice usted un Análisis **Análisis Completo (Full Scan)** (Tal y cómo se muestra en la imagen):
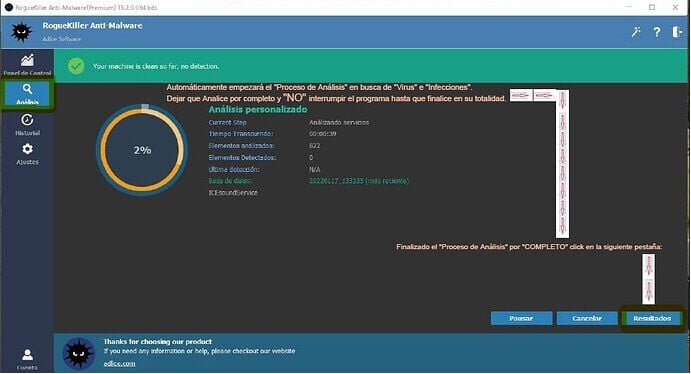
3️⃣ Automáticamente empezará el Proceso de Análisis en busca de **Virus** e **Infecciones** dejar que analice por completo y **´´NO´´** interrumpir el programa ´´hasta que finalice en su totalidad´´. Finalizado el Proceso de Análisis por completo **clickea** en la pestaña que pone: **Resultados:** (Proceso tal y como se indica en la siguiente pantalla):
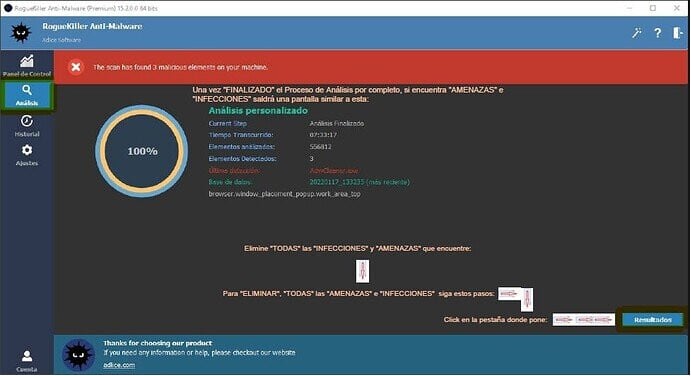
4️⃣ Una vez finalizado el Proceso de Análisis por completo, si encuentra **AMENAZAS** e **INFECCIONES** saldrá una pantalla similar a esta, **clicka** en la pestaña que pone: **Resultados** para poder eliminar dichas **INFECCIONES.** (Tal y como se muestra en esta pantalla):
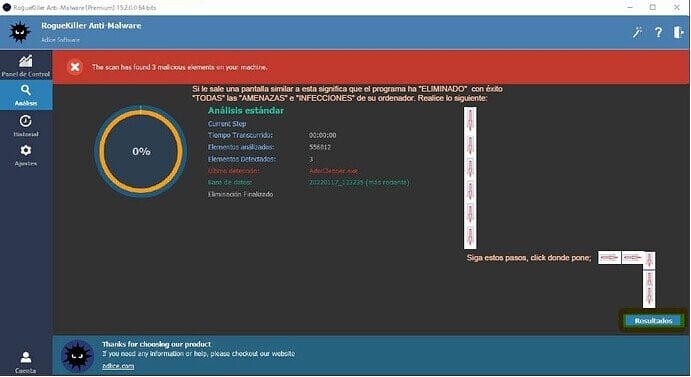
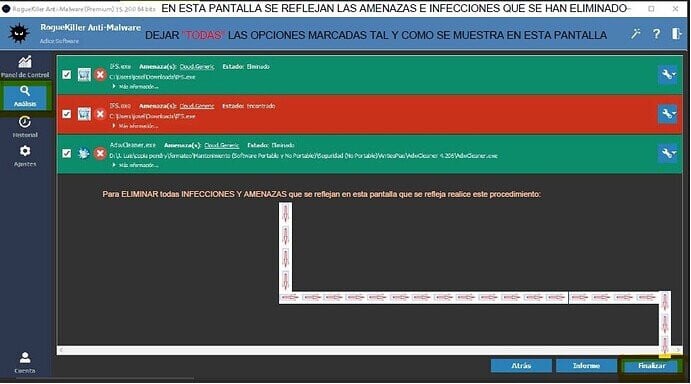
5️⃣ Si le sale una pantalla similar a esta significa que el programa ha **ELIMINADO** con éxito **TODAS** las **AMENAZAS** e **INFECCIONES** de su ordenador. Clickea en la pestaña que pone: **Resultados.** (Tal y cómo se indica en esta página):
6️⃣ Para **ELIMINAR** las **AMENAZAS** e **INFECCIONES** clickea en la pestaña que pone: **Eliminación.** (Tal y como se muestra en esta pantalla):
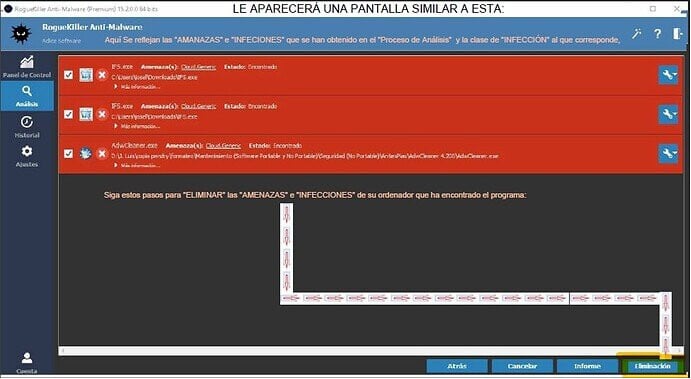
7️⃣ Le aparecerá una pantalla similar a esta, dejar **TODAS** las opciones marcadas que te salgan a ti. Para **ELIMINAR** todas las **INFECCIONES** clikea en la pestaña que pone: **Finalizar.** (Tal y cómo se muestra en la pantalla):
8️⃣ Para enviarme usted el **Informe** que ha generado el programa cuando haya finalizado por completo de Analizar siga usted estos pasos que se reflejan a continuación:
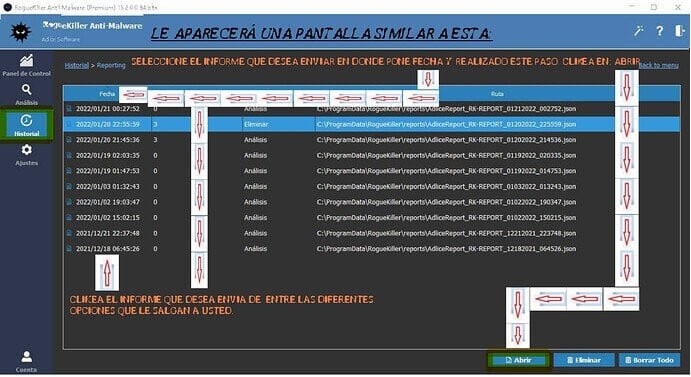
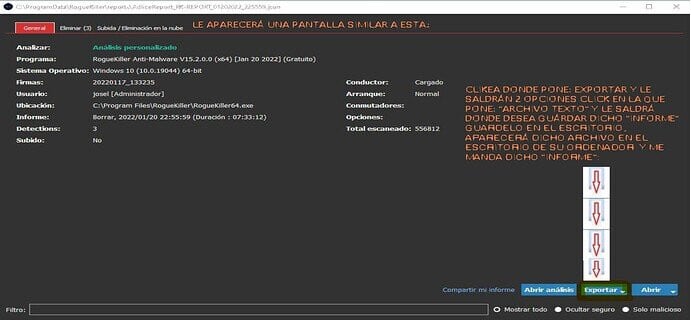
Para poder enviarme usted el **Informe** y/o **Reporte** correctamente que le solicito realice usted los siguientes pasos que le indico a usted a continuación:

Como se muestra en el siguiente **EJEMPLO:**

**Quedo a la espera de su respuesta!**
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [5 Julio, 2023 00:26 UTC](https://forospyware.com/t/trojananagrarmtb/31141/58 "2023-07-05T00:26:03Z")
```auto
Program : RogueKiller Anti-Malware
Version : 15.11.0.0
x64 : Yes
Program Date : Jun 22 2023
Location : C:\Users\meh21\Downloads\RogueKiller_portable64.exe
Premium : No
Company : Adlice Software
Website : https://www.adlice.com/
Contact : https://adlice.com/contact/
Website : https://adlice.com/download/roguekiller/
Operating System : Windows 10 (10.0.19045) 64-bit
64-bit OS : Yes
Startup : 0
WindowsPE : No
User : meh21
User is Admin : Yes
Date : 2023/07/05 00:24:06
Type : Removal
Aborted : No
Scan Mode : Standard
Duration : 2025
Found items : 5
Total scanned : 61140
Signatures Version : 20230704_071208
Truesight Driver : Yes
Updates Count : 3
*************************Warnings*************************
*************************Removal*************************
[Suspicious.Path (Potencialmente Malicioso)] YunShellExt64.dll -- %_meh21_appdata%\TeraBox\YunShellExt64.dll -> Descargado
[+] scan_what : 2
[+] vendors : Suspicious.Path
[+] Name : YunShellExt64.dll
[+] value : %_meh21_appdata%\TeraBox\YunShellExt64.dll
[+] Type : DLL
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 0
[+] status : 3
[+] status_str : Descargado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : -1
[Suspicious.Path (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|TCP Query User{6AFDE85B-70BA-486D-BE91-6145A7F82182}C:\users\meh21\appdata\roaming\terabox\teraboxrender.exe -- [%_meh21_appdata%\terabox\teraboxrender.exe] -> Borrado
[+] scan_what : 1
[+] vendors : Suspicious.Path
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|TCP Query User{6AFDE85B-70BA-486D-BE91-6145A7F82182}C:\users\meh21\appdata\roaming\terabox\teraboxrender.exe
[+] value : [%_meh21_appdata%\terabox\teraboxrender.exe]
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 1
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : -1
[Suspicious.Path (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|UDP Query User{8E7864C7-AD5C-41D6-B71C-D9F2757AAAA3}C:\users\meh21\appdata\roaming\terabox\teraboxrender.exe -- [%_meh21_appdata%\terabox\teraboxrender.exe] -> Borrado
[+] scan_what : 1
[+] vendors : Suspicious.Path
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|UDP Query User{8E7864C7-AD5C-41D6-B71C-D9F2757AAAA3}C:\users\meh21\appdata\roaming\terabox\teraboxrender.exe
[+] value : [%_meh21_appdata%\terabox\teraboxrender.exe]
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 2
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : -1
[Suspicious.Path (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|TCP Query User{F5FF99B6-D141-43D3-BA98-4A31A1F3E1AF}C:\users\meh21\appdata\roaming\terabox\teraboxhost.exe -- [%_meh21_appdata%\terabox\teraboxhost.exe] -> Borrado
[+] scan_what : 1
[+] vendors : Suspicious.Path
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|TCP Query User{F5FF99B6-D141-43D3-BA98-4A31A1F3E1AF}C:\users\meh21\appdata\roaming\terabox\teraboxhost.exe
[+] value : [%_meh21_appdata%\terabox\teraboxhost.exe]
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 3
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : -1
[Suspicious.Path (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|UDP Query User{5254424C-334A-4310-A518-ED0F259C296E}C:\users\meh21\appdata\roaming\terabox\teraboxhost.exe -- [%_meh21_appdata%\terabox\teraboxhost.exe] -> Borrado
[+] scan_what : 1
[+] vendors : Suspicious.Path
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|UDP Query User{5254424C-334A-4310-A518-ED0F259C296E}C:\users\meh21\appdata\roaming\terabox\teraboxhost.exe
[+] value : [%_meh21_appdata%\terabox\teraboxhost.exe]
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 4
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : -1
```
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [5 Julio, 2023 00:35 UTC](https://forospyware.com/t/trojananagrarmtb/31141/59 "2023-07-05T00:35:58Z")
quiero informar que hubo algo que me parecio sospechoso asi que realice otra vez el analisis, y justo el mismo archivo no se a eliminado, vere si ahora que termine de analizar pueda eliminarlo 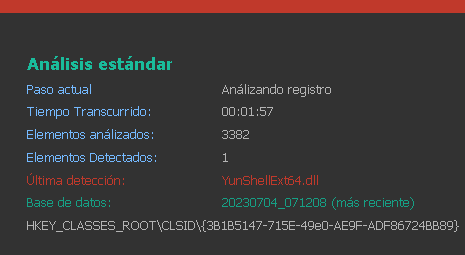
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [5 Julio, 2023 00:47 UTC](https://forospyware.com/t/trojananagrarmtb/31141/61 "2023-07-05T00:47:20Z")
> [@Lechuguita](#):
>
> quiero informar que hubo algo que me parecio sospechoso asi que realice otra vez el analisis, y justo el mismo archivo no se a eliminado, vere si ahora que termine de analizar pueda eliminarlo 
Buenas @Lechuguita, en respuesta a su pregunta, cuando finalice el dicho proceso de análisis en su totalidad siguiendo usted todas los pasos e indicaciones que le he indicado en este tema que tiene que seguir con el dicho programa: [color=orange] **´´RogueKiller´´** [/color] me manda usted de nuevo lo que le he solicitado.
[color=orange] **Quedo a la espera de su respuesta!** [/color]
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [5 Julio, 2023 01:24 UTC](https://forospyware.com/t/trojananagrarmtb/31141/62 "2023-07-05T01:24:23Z")
```auto
Program : RogueKiller Anti-Malware
Version : 15.11.0.0
x64 : Yes
Program Date : Jun 22 2023
Location : C:\Users\meh21\Downloads\RogueKiller_portable64.exe
Premium : No
Company : Adlice Software
Website : https://www.adlice.com/
Contact : https://adlice.com/contact/
Website : https://adlice.com/download/roguekiller/
Operating System : Windows 10 (10.0.19045) 64-bit
64-bit OS : Yes
Startup : 0
WindowsPE : No
User : meh21
User is Admin : Yes
Date : 2023/07/05 01:23:46
Type : Removal
Aborted : No
Scan Mode : Standard
Duration : 2367
Found items : 1
Total scanned : 61156
Signatures Version : 20230704_071208
Truesight Driver : Yes
Updates Count : 3
*************************Warnings*************************
*************************Removal*************************
[Suspicious.Path (Potencialmente Malicioso)] YunShellExt64.dll -- %_meh21_appdata%\TeraBox\YunShellExt64.dll -> Descargado
[+] scan_what : 2
[+] vendors : Suspicious.Path
[+] Name : YunShellExt64.dll
[+] value : %_meh21_appdata%\TeraBox\YunShellExt64.dll
[+] Type : DLL
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 0
[+] status : 3
[+] status_str : Descargado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : -1
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [5 Julio, 2023 01:35 UTC](https://forospyware.com/t/trojananagrarmtb/31141/63 "2023-07-05T01:35:08Z")
Ahora, @Lechuguita, **realice usted los siguientes pasos que le indico a usted a continuación:**
⚠ **IMPORTANTE:** ⚠
1️⃣ **SIGA USTED LAS INDICACIONES DADAS Y SU** **´´MANUAL´´** **QUE LE DEJO JUNTO AL PROGRAMA** , **EN EL ´´ORDEN INDICADO´´ Y ´´SIN INVERTIR EL ORDEN´´ EN ESTE TEMA**.
2️⃣ QUE SU ORDENADOR **´´NO´´** SE PONGA EN **´´ESTADO DE SUSPENSIÓN´´** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE TEMA, ES DECIR, QUE SU ORDENADOR **´´NO SE APAGUE LA PANTALLA´´** YA QUE **´´PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS´´** Y **´´NO´´** **´´ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.´´**
3️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE DIGA EN ESTE TEMA **´´YA LOS TUVIERA INSTALADO EN SU ORDENADOR´´** , **´´NO´´** HACE FALTA QUE LO INSTALE DE NUEVO, SIMPLEMENTE SIGA SU **´´MANUAL´´** QUE SE LE DEJA JUNTO AL PROGRAMA EN **´´ESTE TEMA´´**.
4️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUEN EN ESTE TEMA LE PIDE **´´REINIICAR´´!** PROCEDES! PERO **´´SÓLO´´** **SI SE LO SOLICITA ´´EL DICHO PROGRAMA.´´**

Aclarado todo esto, @Lechuguita, **realice usted lo siguiente:**
**5️⃣ EN BUSCA / ELIMINACIÓN DE MALWARE**
**(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
**Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.**
Ahora, @Lechuguita, realice usted los pasos que le pongo a continuación, sin cambiar el orden y síguelos al pie de la letra:
6️⃣ Como usted ya tiene instalado el siguiente programa en su ordenador:  **´´no´´** hace falta que lo instale usted de nuevo el dicho programa sólo **ejecuta:** usted el dicho programa: . Aquí le dejo su **´´Manual´´** del: , para que sepas cómo utilizar el programa y configurarlo correctamente: [Clic aquí: **Manual del Malwarebytes**](https://forospyware.com/t/manual-de-malwarebytes-anti-malware/113) y seguidamente realice usted los siguientes pasos que le indico a continuación:
- Realizas un Análisis **´´PERSONALIZADO´´** , marcando **Todas las casillas** de la Derecha y de la Izquierda, actualizando si te lo pide. Es decir: **conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas, incluida la que me has dicho anteriormente** y marcas todas las **unidades de disco disponibles** y las siguientes casillas:
1. **Analizar objetos en memoria**
2. **Analizar configuracion de inicio y registro**
3. **Analizar dentro de los archivos**
4. **NO** **activar** la opción que pone:
- (Si dicha opción está activada muy probablemente se produzca una lentitud en el **Proceso de Análisis** que tarde muchas horas en realizar el **Análisis Personalizado** del . **(Pues esta puede hacer que el programa se cuelgue y no finalice el análisis o hacer que este tarde muchísimo.)**
- Finalizado el **Proceso de Análisis** completo en su totalidad, si encuentra Amenazas **Pulsar en** **Cuarentena** para enviar las infecciones a la **´´cuarentena´´** y si el programa te pide que **´´reinicies´´** , procedes! pero **´´SÓLO´´** si te lo solicita dicho programa.)
- Para acceder posteriormente al **Informe** del análisis te diriges a: **Informes** **\>\>** **Registro de análisis** **\>\>** pulsas en **Exportar** **\>\>** **Copiar al Portapapeles** y pones el **Informe** en tu próxima respuesta.
Para poder enviarme ueted el **Informe** y/o **Reporte** correctamente que le solicito en este tema realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente **EJEMPLO:**

**Quedo a la espera de su respuesta!**
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [5 Julio, 2023 01:57 UTC](https://forospyware.com/t/trojananagrarmtb/31141/64 "2023-07-05T01:57:09Z")
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 4/7/23
Hora del análisis: 19:40
Archivo de registro: e2411b78-1ad4-11ee-bfe5-68f7283abd2e.json
-Información del software-
Versión: 4.5.32.271
Versión de los componentes: 1.0.2051
Versión del paquete de actualización: 1.0.71933
Licencia: Caducado
-Información del sistema-
SO: Windows 10 (Build 19045.3086)
CPU: x64
Sistema de archivos: NTFS
Usuario: DESKTOP-3PDJIGJ\meh21
-Resumen del análisis-
Tipo de análisis: Análisis personalizado
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 622045
Amenazas detectadas: 0
Amenazas en cuarentena: 0
Tiempo transcurrido: 13 min, 13 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 0
(No hay elementos maliciosos detectados)
Valor del registro: 0
(No hay elementos maliciosos detectados)
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 0
(No hay elementos maliciosos detectados)
Archivo: 0
(No hay elementos maliciosos detectados)
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [5 Julio, 2023 02:17 UTC](https://forospyware.com/t/trojananagrarmtb/31141/65 "2023-07-05T02:17:24Z")
Ahora, @Lechuguita, **realice usted los siguientes pasos de nuevo que le indico a usted a continuación:**
**IMPORTANTE:**
1️⃣ **SIGA USTED LAS** **´´INDICACIONES DADAS´´** **Y SU**** ´´MANUAL´´ **QUE LE DEJO A USTED** ´´EN ESTE TEMA´´ **Y** ´´EN EL ORDEN INDICADO´´ **Y** ´´SIN INVERTIR EL ORDEN EN ESTE TEMA´´**
2️⃣ QUE SU ORDENADOR **´´NO´´** SE PONGA EN **´´ESTADO DE SUSPENSIÓN´´** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE TEMA, ES DECIR, QUE SU ORDENADOR **´´NO SE APAGUE LA PANTALLA´´** YA QUE **´´PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS´´** Y **´´NO´´** **´´ELIMINARSE´´ CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.**
3️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE DIGA EN ESTE TEMA **YA LOS TUVIERA INSTALADO EN SU ORDENADOR** , **NO** HACE FALTA QUE LO INSTALE DE NUEVO, SIMPLEMENTE SIGA SU **MANUAL** QUE SE LE DEJA JUNTO AL PROGRAMA EN ESTE TEMA.
4️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUEN EN ESTE TEMA LE PIDE **´´REINICIAR´´** PROCEDES! PERO **´´SÓLO´´** **´´SI SE LO SOLICITA DICHO PROGRAMA.´´**

Aclarado todo esto, @Lechuguita, **realice usted lo siguiente:**
**5️⃣ EN BUSCA / ELIMINACIÓN DE MALWARE**
**(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
**Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.**
Realice usted los pasos que te pongo a continuación, **´´´´sin cambiar el orden´´´´** y **´´´´síguelos al pie de la letra´´´´** :
6️⃣ **Descarga** , **Instala** , y **ejecuta:** **Eset Online Scaner**. Aquí le dejo la **Url de Descarga** del: **Eset Online Scaner** , para que sepa cómo descargar e instalar el programa correctamente: [Clic aquí: Eset Online Scaner](https://download.eset.com/com/eset/tools/online_scanner/latest/esetonlinescanner_esl.exe). Es **´´´´MUY IMPORTANTE´´´´** que usted siga el: **´´´´Manual´´´´** que le dejo a continuación: Aquí le dejo su **´´´´Manual´´´´** del: **Eset Online Scaner** , para que sepa cómo utilizar el programa y configurarlo correctamente: [Clic aquí: Manual de Eset Online Scaner](https://forospyware.com/t/manual-de-eset-online-scanner/971). ( **´´´´IMPORTANTE´´´´:** **Elimine** **TODO** lo que encuentre! y **´´´´NO´´´´** restaure **´´´´NADA´´´´** ).
**Finalizado el dicho programa completamente en su totalidad** envíeme usted **´´´´sólo´´´´** una **´´´´Captura de Pantalla´´´´** **´´´´reflejando´´´´** **´´´´todas´´´´** las infecciones y virus **´´´´que refleje´´´´** **´´´´que haya eliminado´´´´** **´´´´el dicho programa´´´´**.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [5 Julio, 2023 22:18 UTC](https://forospyware.com/t/trojananagrarmtb/31141/66 "2023-07-05T22:18:03Z")
Solo vengo a actualizar de que debido a que el análisis de virus requiere internet para poder hacerse, demoraste un tiempo ya que actualmente no cuento con internet
[Página anterior](https://forospyware.com/t/trojananagrarmtb/31141.md?page=2)
[Página siguiente](https://forospyware.com/t/trojananagrarmtb/31141.md?page=4)