# Trojan:anagra.r!mtb
**URL:** https://forospyware.com/t/trojananagrarmtb/31141
**Category:** Eliminar Malwares
**Created:** [29 Junio, 2023 20:21 UTC](https://forospyware.com/t/trojananagrarmtb/31141 "2023-06-29T20:21:03Z")
**Posts on this page:** 20
**Page:** 1
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [29 Junio, 2023 20:21 UTC](https://forospyware.com/t/trojananagrarmtb/31141/1 "2023-06-29T20:21:04Z")
Se que ya hay 3 foros sobre este virus, pero los afectados nunca terminan ni concluyen el proceso, me pasó hace poco que querían meterse a mis correos y al hacer un análisis con Windows defender sin conexión me salio el troyano y que muchos archivos estaban afectados, formatear no es una opción ya que es demasiada información y ñose que archivos están comprometidos, si e realizado descargas de sitios poco confiables pero, la semana en la que ocurrió el suceso no había descargado nada, puede que por un archivo o una página se allá colado, pero no estoy seguro. E de decir que tome todas las indicaciones que decían para solucionarlo, y quiciera saber si aún lo tengo o aún debo preocuparme, muchas gracias
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [29 Junio, 2023 20:25 UTC](https://forospyware.com/t/trojananagrarmtb/31141/2 "2023-06-29T20:25:14Z")
Hola, buenas @Lechuguita bienvenido al **foro**. Al ser nuevo le recomiendo que se lea usted las [Clic aquí: políticas](https://forospyware.com/faq) de este. No porque haya hecho usted nada mal, sino para saber más acerca del funcionamiento de este.
Aclarado esto @Lechuguita, voy a intentar ayudarle pero antes necesito que me responda usted a algunas preguntas:
1️⃣ Le hago unas preguntas @Lechuguita: ¿Le ha realizado usted un proceso de análisis con su **Suite de Seguridad** a su ordenador? ¿Dispone usted de los **Informes** y/o **Reportes** que le a generado las diferentes **Suite de Seguridad** cuando usted le ha realizado los procesos de análisis a su ordenador en busca de virus e infecciones? Mándeme usted los **Informes** y/o **Reportes** para que pueda revisarlos.
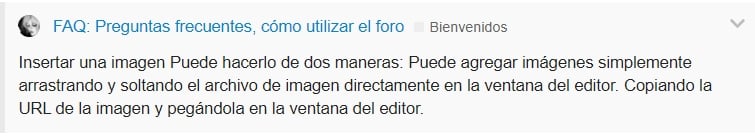 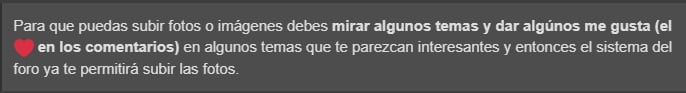
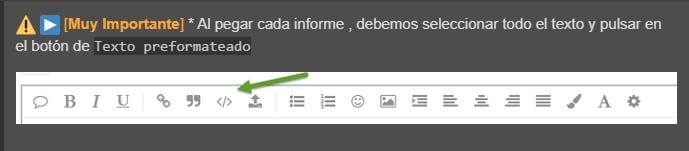
Para poder enviarme el **Informe** y/o **Reporte** correctamente que le solicite a partir de ahora en este tema realice usted los siguientes pasos que le indico a continuación:
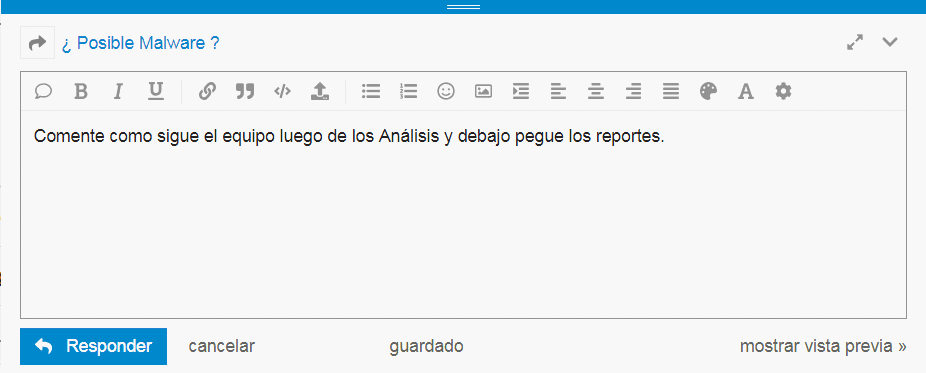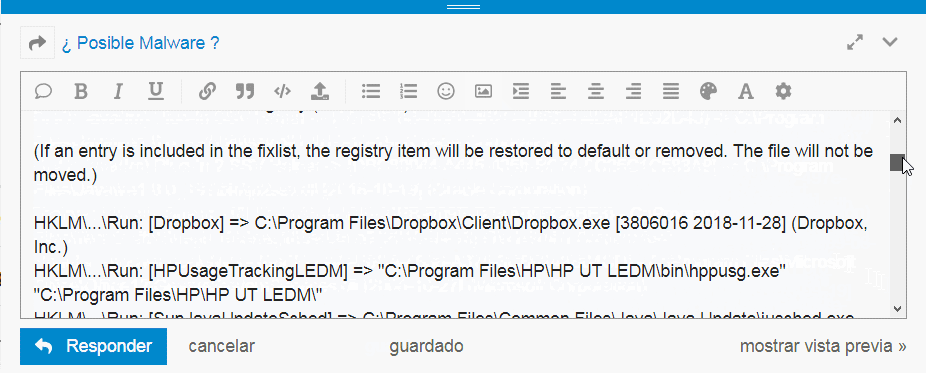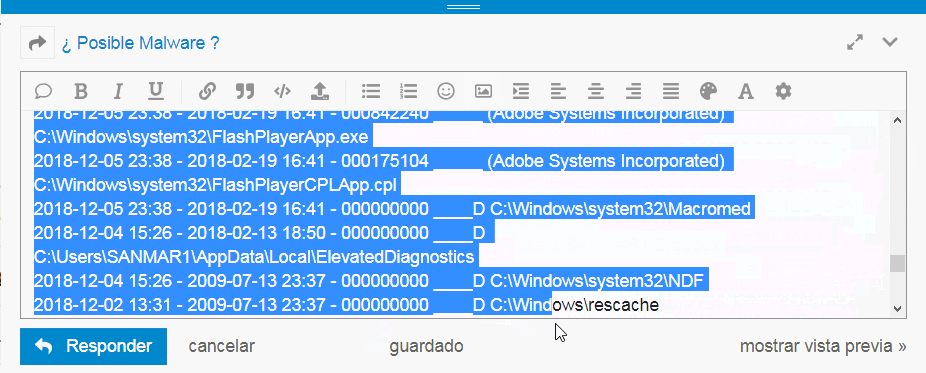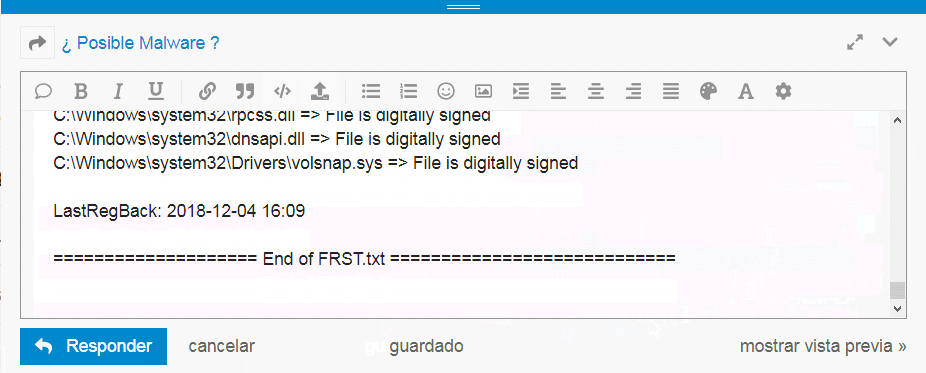
Como se muestra en el siguiente **EJEMPLO:**
**Quedo a la espera de su respuesta!**
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [29 Junio, 2023 20:45 UTC](https://forospyware.com/t/trojananagrarmtb/31141/3 "2023-06-29T20:45:53Z")
**Malwarebytes:**
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 29/6/23
Hora del análisis: 11:45
Archivo de registro: c2f5513c-16a4-11ee-b28f-68f7283abd2e.json
-Información del software-
Versión: 4.5.32.271
Versión de los componentes: 1.0.2051
Versión del paquete de actualización: 1.0.71711
Licencia: Gratis
-Información del sistema-
SO: Windows 10 (Build 19045.3086)
CPU: x64
Sistema de archivos: NTFS
Usuario: DESKTOP-3PDJIGJ\meh21
-Resumen del análisis-
Tipo de análisis: Análisis personalizado
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 132001
Amenazas detectadas: 0
Amenazas en cuarentena: 0
Tiempo transcurrido: 0 min, 44 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Desactivado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 0
(No hay elementos maliciosos detectados)
Valor del registro: 0
(No hay elementos maliciosos detectados)
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 0
(No hay elementos maliciosos detectados)
Archivo: 0
(No hay elementos maliciosos detectados)
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
```
E de decir que cometi 2 errores en este proceso que quiero mencionar, borre de la cuarentena dos archivos que decian Trojan generic y cosas referentas a Trojan, los elimine, no los restaure
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [29 Junio, 2023 20:47 UTC](https://forospyware.com/t/trojananagrarmtb/31141/4 "2023-06-29T20:47:30Z")
[uwu.txt](https://forospyware.com/uploads/short-url/2AeDTNrAB5LRKTOAWZGWvy3rXEX.txt) (6,1 KB) el de **Eset Online Scanner** **´´no´´ lo puedo reañlizar de nuevo ya que ´´tarda demasiado´´** , actualmente estoy realizando el de **dr.web Current!** , al acabar enviare informe
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [29 Junio, 2023 20:48 UTC](https://forospyware.com/t/trojananagrarmtb/31141/5 "2023-06-29T20:48:02Z")
Ese que acabo de enviar es el de **RogueKiller** :
```auto
Program : RogueKiller Anti-Malware
Version : 15.11.0.0
x64 : Yes
Program Date : Jun 22 2023
Location : C:\Users\meh21\Downloads\RogueKiller_portable64.exe
Premium : No
Company : Adlice Software
Website : https://www.adlice.com/
Contact : https://adlice.com/contact/
Website : https://adlice.com/download/roguekiller/
Operating System : Windows 10 (10.0.19045) 64-bit
64-bit OS : Yes
Startup : 0
WindowsPE : No
User : meh21
User is Admin : Yes
Date : 2023/06/29 17:49:09
Type : Removal
Aborted : No
Scan Mode : Standard
Duration : 1035
Found items : 3
Total scanned : 60978
Signatures Version : 20230619_080829
Truesight Driver : Yes
Updates Count : 3
*************************Warnings*************************
*************************Removal*************************
[PUP.HackTool (Potencialmente Malicioso)] 1030.lng_rad -- %programfiles(x86)%\Radmin VPN\1030.lng_rad -> Borrado
[+] scan_what : 1
[+] vendors : PUP.HackTool
[+] Name : 1030.lng_rad
[+] value : %programfiles(x86)%\Radmin VPN\1030.lng_rad
[+] Type : File/Folder
[+] file_hash : 46320AE1E520D56043946424E7E3893D7DA1E25568FDA8AFDDC53B197A076BF1
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 0
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.HackTool (Potencialmente Malicioso)] 1044.lng_rad -- %programfiles(x86)%\Radmin VPN\1044.lng_rad -> Borrado
[+] scan_what : 1
[+] vendors : PUP.HackTool
[+] Name : 1044.lng_rad
[+] value : %programfiles(x86)%\Radmin VPN\1044.lng_rad
[+] Type : File/Folder
[+] file_hash : 01D54377F8F08141E2A006FC3A285AACC93677AD19D9E42F58114299C7D44250
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 1
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.HackTool (Potencialmente Malicioso)] 1046.lng_rad -- %programfiles(x86)%\Radmin VPN\1046.lng_rad -> Borrado
[+] scan_what : 1
[+] vendors : PUP.HackTool
[+] Name : 1046.lng_rad
[+] value : %programfiles(x86)%\Radmin VPN\1046.lng_rad
[+] Type : File/Folder
[+] file_hash : 2B3791E2B965A8AEA46AB0524D25940627CAC899B5BA526624427CC9F2FA761D
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 2
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
```
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [29 Junio, 2023 20:57 UTC](https://forospyware.com/t/trojananagrarmtb/31141/6 "2023-06-29T20:57:21Z")
[uwu.txt](https://forospyware.com/uploads/short-url/2AeDTNrAB5LRKTOAWZGWvy3rXEX.txt) (6,1 KB) Una disculpa, este es el de **Malwarebytes** , el primero que diagnostique, el que subi lo analice luego, perdon por la confucion
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [29 Junio, 2023 21:02 UTC](https://forospyware.com/t/trojananagrarmtb/31141/7 "2023-06-29T21:02:41Z")
> [@Lechuguita](#):
>
> El de [color=orange] **Eset Online Scanner** [/color] [color=red] **´´no´´** [/color] lo puedo realizar de nuevo ya que [color=red] **´´tarda demasiado´´** [/color]
Buenas @Lechuguita con respecto a lo que usted me comenta se verá en este tema pero comentarle que la desinfección de cualquier ordenador lleva su tiempo incluso la desinfección completa de un ordenador puede demorar varios días por ello, @Lechuguita le comento a usted que tenga paciencia en la desinfección de su ordenador ya que puede demorar bastante durante todo el proceso de desinfección que se le va a realizar a su ordenador y @Lechuguita quiero que sea usted consciente de ello durante todo el proceso que se le va a realizar a su ordenador para poder eliminar todas las infecciones y virus que pueda tener su ordenador con todo el proceso que haya que realizarle a su ordenador con diferentes Suite de Seguridad que se van a emplear en este tema con la desinfección de su ordenador y quiero que sea usted consciente de todo ello.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [29 Junio, 2023 21:04 UTC](https://forospyware.com/t/trojananagrarmtb/31141/8 "2023-06-29T21:04:43Z")
> [@Lechuguita](#):
>
> E de decir que [color=red] **cometi 2 errores** [/color] en este proceso que quiero mencionar, [color=red]**´´borre´´ de la [color=orange]Cuarentena[/color] dos archivos que decian**[/color] [color=orange] **´´Trojan generic´´** [/color] y [color=red] **cosas referentas a:** [/color] [color=orange] **´´Trojan´´** [/color], los [color=red] **´´elimine´´** [/color], [color=orange] **´´no´´** [/color] los restaure
@Lechuguita en respuesta a su pregunta, no se preocupe usted que será revisado en este tema que le estoy prestando ayuda.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [29 Junio, 2023 21:09 UTC](https://forospyware.com/t/trojananagrarmtb/31141/9 "2023-06-29T21:09:08Z")
> [@Lechuguita](#):
>
> Actualmente estoy realizando el de [color=orange] **Dr.WebCureit!** [/color], al acabar enviare informe
@Lechuguita cuando usted haya realizado todo el proceso en su totalidad con la Suite de Seguridad: [color=orange] **Dr.WebCureit!** [/color] me manda usted el Informe y/o Reporte que le haya generado a este tema y también me manda usted una Captura de Pantalla reflejando las infecciones y virus que haya reflejado que haya eliminado la dicha Suite de Seguridad: [color=orange] **Dr.WebCureit!** [/color]
[color=orange] **Quedo a la espera de su respuesta!** [/color]
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [29 Junio, 2023 21:10 UTC](https://forospyware.com/t/trojananagrarmtb/31141/10 "2023-06-29T21:10:55Z")
Claro, a lo que me refería era, ya utilice ese programa, **trate de meterme al Informe como el manual indicaba, pero no me aparecía igual y al meterme a cuarentena, los 3 archivos que detecto, simplemente ya no estaban y no alle dónde darle para sacar ese Informe** , pero si es necesario realizaré el escaneo con eso
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [29 Junio, 2023 21:13 UTC](https://forospyware.com/t/trojananagrarmtb/31141/12 "2023-06-29T21:13:23Z")
Cuando acabe el análisis, le enviaré el **Informe** y la **Captura** , que si tengo muchos archivos y tarda su tiempo, en cuanto lo tenga lo enviare
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [29 Junio, 2023 21:13 UTC](https://forospyware.com/t/trojananagrarmtb/31141/13 "2023-06-29T21:13:37Z")
> [@Lechuguita](#):
>
> Claro, a lo que me refería era, ya utilice ese programa, trate de meterme al [color=orange] **Informe** [/color] como el manual indicaba, pero no me aparecía igual y al meterme a cuarentena, los 3 archivos que detecto, [color=red] **simplemente ya no estaban y no alle dónde darle para sacar ese Informe** [/color], pero si es necesario realizaré el escaneo con eso
@Lechuguita no se preocupe usted que será revisado en este tema.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [29 Junio, 2023 21:17 UTC](https://forospyware.com/t/trojananagrarmtb/31141/14 "2023-06-29T21:17:06Z")
> [@Lechuguita](#):
>
> Cuando acabe el análisis, le enviaré el [color=orange] **Informe** [/color] y la [color=orange] **Captura** [/color], que si tengo muchos archivos y tarda su tiempo, en cuanto lo tenga lo enviare
👍 @Lechuguita no se preocupe usted que tarda bastante en finalizar el dicho proceso de análisis de la dicha **Suite de Seguridad** : [color=orange] **Dr.WebCureit!** [/color] por eso no se preocupe usted, cuando haya finalizado en su totalidad el dicho proceso de la dicha **Suite de Seguridad** me manda usted lo que le he solicitado en este tema.
[color=orange] **Quedo a la espera de su respuesta!** [/color]
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [29 Junio, 2023 23:21 UTC](https://forospyware.com/t/trojananagrarmtb/31141/15 "2023-06-29T23:21:10Z")
Trate de subir la imagen pero **´´no´´** me lo permite, ahora que envie el reporte reiniciare la maquina
**´´No´´ me deja subir ´´ni´´ pegar el texto** , nose que deberia hacer
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [29 Junio, 2023 23:32 UTC](https://forospyware.com/t/trojananagrarmtb/31141/17 "2023-06-29T23:32:09Z")
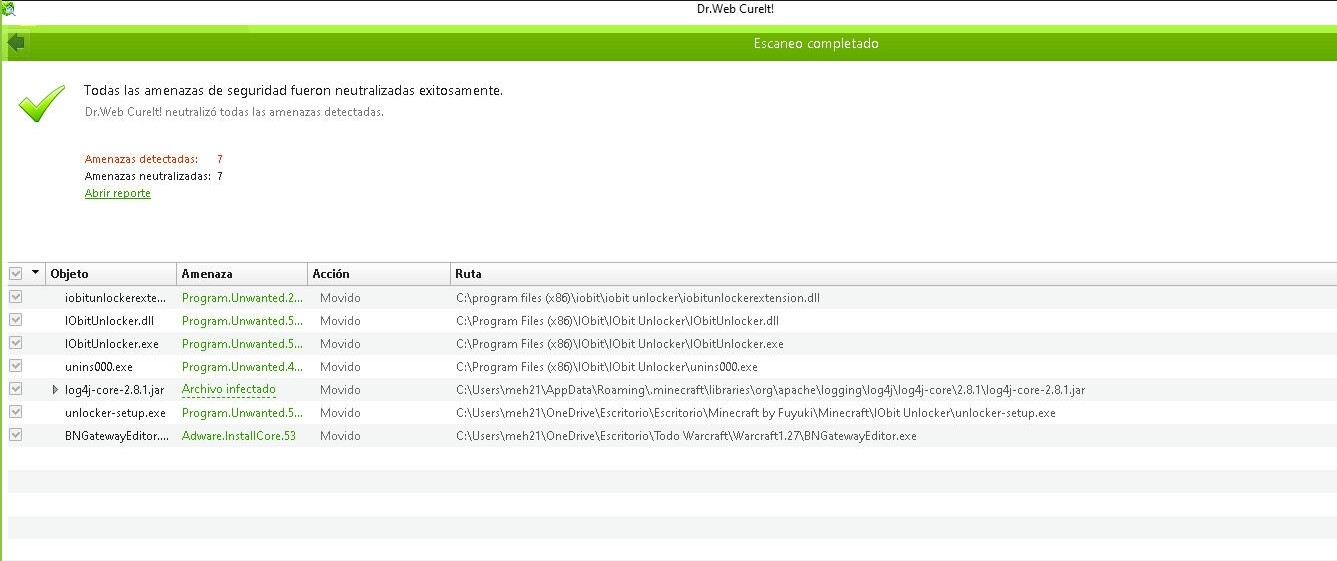
Informe: **Dr.WebCureit!** :
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [29 Junio, 2023 23:40 UTC](https://forospyware.com/t/trojananagrarmtb/31141/19 "2023-06-29T23:40:24Z")
> [@Lechuguita](#):
>
> Trate de subir la imagen pero [color=red] **´´no´´** [/color] me lo permite, ahora que envie el reporte reiniciare la maquina
Buenas @Lechuguita no se preocupe usted he accedido a la [color=orange] **Captura de Pantalla** [/color] que usted me ha enviado a este tema con respecto a la **Suite de Seguridad** : [color=orange] **Dr.WebCureit!** [/color] y se lo he solucionado yo pero **para la próxima vez que usted tenga que subir una** [color=orange] **Imagen** [/color] y/o [color=orange] **Captura de Pantalla** [/color] que yo le solicite a usted en este tema debe de realizarlo de la siguiente manera que le indico a continaución:


Salu2
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [30 Junio, 2023 01:23 UTC](https://forospyware.com/t/trojananagrarmtb/31141/21 "2023-06-30T01:23:43Z")
Buenas @Lechuguita acabo de revisar las **Capturas de Pantalla** y el **Informe** y/o **Reporte** que usted me ha enviado a este tema que le estoy prestando ayuda con respecto a la reparación de su ordenafor y con respecto a la **Suite de Seguridad** :  en el dicho **Informe** y/o **Reporte** que usted me ha enviado a este tema se refleja lo siguiente:
 por lo tanto usted **´´no´´** ha realizado correctamente el dicho procedimientos con la dicha **Suite de Seguridad** :  ya que se tiene que reflejar lo siguiente:  en la dicha **Suite de Seguridad** : 
```
Resumen:
```
@Lechuguita realice usted de nuevo un nuevo proceso de análisis con la dicha **Suite de Seguridad** :  siguiendo usted los pasos y procedimientos que le indico a usted a continuación:
Ahora @Lechuguita, **realice usted los siguientes pasos que le indico a usted a continuación:**
⚠ **IMPORTANTE:** ⚠
1️⃣ **SIGA USTED LAS INDICACIONES DADAS Y SU** **´´MANUAL´´** **QUE LE DEJO JUNTO AL PROGRAMA** , **EN EL ´´ORDEN INDICADO´´ Y ´´SIN INVERTIR EL ORDEN´´ EN ESTE TEMA**.
2️⃣ QUE SU ORDENADOR **´´NO´´** SE PONGA EN **´´ESTADO DE SUSPENSIÓN´´** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE TEMA, ES DECIR, QUE SU ORDENADOR **´´NO SE APAGUE LA PANTALLA´´** YA QUE **´´PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS´´** Y **´´NO´´** **´´ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.´´**
3️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE DIGA EN ESTE TEMA **´´YA LOS TUVIERA INSTALADO EN SU ORDENADOR´´** , **´´NO´´** HACE FALTA QUE LO INSTALE DE NUEVO, SIMPLEMENTE SIGA SU **´´MANUAL´´** QUE SE LE DEJA JUNTO AL PROGRAMA EN **´´ESTE TEMA´´**.
4️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUEN EN ESTE TEMA LE PIDE **´´REINIICAR´´!** PROCEDES! PERO **´´SÓLO´´** **SI SE LO SOLICITA ´´EL DICHO PROGRAMA.´´**
Aclarado todo esto @Lechuguita, **realice usted lo siguiente:**
**5️⃣ EN BUSCA / ELIMINACIÓN DE MALWARE**
**(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
**Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.**
Ahora, @Lechuguita, realice usted los pasos que le pongo a continuación, sin cambiar el orden y síguelos al pie de la letra:
6️⃣ Como usted ya tiene instalado el siguiente programa en su ordenador:  **´´no´´** hace falta que lo instale usted de nuevo el dicho programa sólo **ejecuta:** usted el dicho programa: . Aquí le dejo su **´´Manual´´** del: , para que sepas cómo utilizar el programa y configurarlo correctamente: [Clic aquí: **Manual del Malwarebytes**](https://forospyware.com/t/manual-de-malwarebytes-anti-malware/113) y seguidamente realice usted los siguientes pasos que le indico a continuación:
- Realizas un Análisis **´´PERSONALIZADO´´** , marcando **Todas las casillas** de la Derecha y de la Izquierda, actualizando si te lo pide. Es decir: **conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas, incluida la que me has dicho anteriormente** y marcas todas las **unidades de disco disponibles** y las siguientes casillas:
1. **Analizar objetos en memoria**
2. **Analizar configuracion de inicio y registro**
3. **Analizar dentro de los archivos**
4. **´´NO´´** **activar** la opción que pone:
- (Si dicha opción está activada muy probablemente se produzca una lentitud en el **Proceso de Análisis** que tarde muchas horas en realizar el **Análisis Personalizado** del . **(Pues esta puede hacer que el programa se cuelgue y no finalice el análisis o hacer que este tarde muchísimo.)**
- Finalizado el **Proceso de Análisis** completo en su totalidad, si encuentra Amenazas **Pulsar en** **Cuarentena** para enviar las infecciones a la **´´cuarentena´´** y si el programa te pide que **´´reinicies´´** , procedes! pero **´´SÓLO´´** si te lo solicita dicho programa.)
- Para acceder posteriormente al **Informe** del análisis te diriges a: **Informes** **\>\>** **Registro de análisis** **\>\>** pulsas en **Exportar** **\>\>** **Copiar al Portapapeles** y pones el **Informe** en tu próxima respuesta.
Para poder enviarme ueted el **Informe** y/o **Reporte** correctamente que le solicito en este tema realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente **EJEMPLO:**

**Quedo a la espera de su respuesta!**
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [30 Junio, 2023 20:47 UTC](https://forospyware.com/t/trojananagrarmtb/31141/22 "2023-06-30T20:47:52Z")
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 29/6/23
Hora del análisis: 19:42
Archivo de registro: 70f4832e-16e7-11ee-916d-68f7283abd2e.json
-Información del software-
Versión: 4.5.32.271
Versión de los componentes: 1.0.2051
Versión del paquete de actualización: 1.0.71727
Licencia: Caducado
-Información del sistema-
SO: Windows 10 (Build 19045.3086)
CPU: x64
Sistema de archivos: NTFS
Usuario: DESKTOP-3PDJIGJ\meh21
-Resumen del análisis-
Tipo de análisis: Análisis personalizado
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 534272
Amenazas detectadas: 0
Amenazas en cuarentena: 0
Tiempo transcurrido: 15 min, 0 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Desactivado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 0
(No hay elementos maliciosos detectados)
Valor del registro: 0
(No hay elementos maliciosos detectados)
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 0
(No hay elementos maliciosos detectados)
Archivo: 0
(No hay elementos maliciosos detectados)
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
vengo a dejar el malwarebytes y adjunto tambien el Roguekiller
```auto
Program : RogueKiller Anti-Malware
Version : 15.11.0.0
x64 : Yes
Program Date : Jun 22 2023
Location : C:\Users\meh21\OneDrive\Escritorio\RogueKiller_portable64.exe
Premium : No
Company : Adlice Software
Website : https://www.adlice.com/
Contact : https://adlice.com/contact/
Website : https://adlice.com/download/roguekiller/
Operating System : Windows 10 (10.0.19045) 64-bit
64-bit OS : Yes
Startup : 0
WindowsPE : No
User : meh21
User is Admin : Yes
Date : 2023/06/30 04:23:57
Type : Scan
Aborted : No
Scan Mode : Standard
Duration : 1533
Found items : 0
Total scanned : 61213
Signatures Version : 20230619_080829
Truesight Driver : Yes
Updates Count : 0
*************************Warnings*************************
*************************Updates*************************
*************************Processes*************************
*************************Modules*************************
*************************Services*************************
*************************Scheduled Tasks*************************
*************************Registry*************************
*************************WMI*************************
*************************Hosts File*************************
is_too_big : No
hosts_file_path : N/A
*************************Filesystem*************************
*************************Web Browsers*************************
*************************Antirootkit*************************
```
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [30 Junio, 2023 20:49 UTC](https://forospyware.com/t/trojananagrarmtb/31141/23 "2023-06-30T20:49:25Z")
esto fue l oque me dejo eset online scanner, nose si esta bien
```auto
30/06/2023 09:11:01
Archivos explorados: 628804
Archivos detectados: 2
Archivos desinfectados: 2
Tiempo total de exploración 03:33:51
Estado de la exploración: Finalizado
E:\Downloads\Among Us v2022.12.14i by Yellynaiden Studio-2023.rar una variante de Win32/GameHack.FRO aplicación potencialmente no segura eliminado
E:\Downloads\FPS-Unlocker.exe una variante de Win64/GameHack.HM aplicación potencialmente no segura desinfectado por eliminación
```
---
### Author:  [@Lechuguita](https://forospyware.com/u/Lechuguita)
#### Post date: [30 Junio, 2023 22:44 UTC](https://forospyware.com/t/trojananagrarmtb/31141/24 "2023-06-30T22:44:54Z")
que mas deberira hacer?
[Página siguiente](https://forospyware.com/t/trojananagrarmtb/31141.md?page=2)