# Toshiba Satellite super lenta después de meter usb y no actualiza Windows se queda cargando
**URL:** https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383
**Category:** Eliminar Malwares
**Created:** [9 Junio, 2020 22:41 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383 "2020-06-09T22:41:19Z")
**Posts on this page:** 20
**Page:** 1
### Author:  [@EmilynFert](https://forospyware.com/u/EmilynFert)
#### Post date: [9 Junio, 2020 22:41 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/1 "2020-06-09T22:41:19Z")
le metieorn una usb a mi toshiba satellite y anda lenta, quise actualizar el windows y se queda en buscando actualizaciones meti el programa malwarebyte y me salio esto
```
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 9/6/20
Hora del análisis: 15:11
Archivo de registro: 77fe48d6-aa8d-11ea-a9a2-d897ba88426b.json
-Información del software-
Versión: 4.1.0.56
Versión de los componentes: 1.0.931
Versión del paquete de actualización: 1.0.25274
Licencia: Prueba
-Información del sistema-
SO: Windows 8.1
CPU: x64
Sistema de archivos: NTFS
Usuario: EMILYN\EmilynFert
-Resumen del análisis-
Tipo de análisis: Análisis de amenazas
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 245428
Amenazas detectadas: 4
Amenazas en cuarentena: 0
Tiempo transcurrido: 18 min, 50 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 1
PUP.Optional.Trovi, HKU\S-1-5-21-3853453407-1505454050-2301051979-1001\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{3856A5ED-A705-11E4-8261-D897BA88426B}, Sin acciones por parte del usuario, 488, 244206, 1.0.25274, , ame,
Valor del registro: 3
PUP.Optional.Trovi, HKU\S-1-5-21-3853453407-1505454050-2301051979-1001\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{3856A5ED-A705-11E4-8261-D897BA88426B}|TOPRESULTURL, Sin acciones por parte del usuario, 488, 244206, 1.0.25274, , ame,
PUP.Optional.Trovi, HKU\S-1-5-21-3853453407-1505454050-2301051979-1001\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{3856A5ED-A705-11E4-8261-D897BA88426B}|URL, Sin acciones por parte del usuario, 488, 244206, 1.0.25274, , ame,
Trojan.Agent.E.Generic, HKU\S-1-5-21-3853453407-1505454050-2301051979-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\RUN|MICROSOFT, Sin acciones por parte del usuario, 3734, 354440, 1.0.25274, , ame,
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 0
(No hay elementos maliciosos detectados)
Archivo: 0
(No hay elementos maliciosos detectados)
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
total que me detecto esto en especifico
3 PUP TROVI Y UN TROJAN GENERIC
---
### Author:  [@Facundo](https://forospyware.com/u/Facundo)
#### Post date: [10 Junio, 2020 18:44 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/2 "2020-06-10T18:44:56Z")
Hola y bienvenida.
@EmilynFert Sigue los siguientes pasos, respetando el orden en que se indica, sin importar si ya has utilizado estos programas.
**===NOTAS===**
- **Nota 1:** Si utilizas **Windows 7** , **Windows 8/8.1** , **Windows 10** realiza click derecho sobre las herramientas a utilizar, y realiza click en: “ **Ejecutar como Administrador** ”.
- **Nota 2:** Mantén **DESACTIVADO** cualquier producto de Seguridad (AntiVirus, Anti-Malware, Anti-Todo) antes, mientras sigues los pasos indicados, y luego de terminar con los pasos \>\> **Manual:**** [Cómo deshabilitar temporalmente su Antivirus](https://forospyware.com/t/como-deshabilitar-temporalmente-su-antivirus/82/1)**.
- **Nota 3:** Lee a detalle, y atentamente cada uno de los pasos indicados.
**1)** Descarga, Instala, Ejecuta y Actualiza **[Malwarebytes’ Anti-Malware 4.0](https://www.infospyware.com/antivirus/malwarebytes/)** , revisa en detalle el **[manual](https://forospyware.com/t/manual-de-malwarebytes-anti-malware/113/1)** , para que sepas usarlo y configurarlo.
- Realiza un **Análisis personalizado** , marcando **TODAS** las casillas de **Izquierda** a **Derecha** (incluyendo la de **Rootkits** ), y seleccionando **TODAS** las UNIDADES, actualizando si te lo pide el programa. \>\> **Para esto aprietas en la mirilla que esta arriba del texto “Analizador”** , luego clickea sobre “ **Análisis avanzados** ”, click en el botón “ **Configurar análisis** ”.
- Pulsar en “ **Cuarentena seleccionado** ” para enviar a la cuarentena todo lo detectado, y Reinicias el sistema.
- En el apartado del manual “ **Historial de detecciones** ” encontrarás el reporte de Malwarebytes, clic en “ **Exportar** ” \>\> “ **Copiar al portapapeles** ”. .
**2)** Descarga **[AdwCleaner | InfoSpyware](https://www.infospyware.com/antispyware/adwcleaner/)** en el escritorio.
- Cierra también todos los programas que tengas abiertos.
- Ejecuta **Adwcleaner.exe** (Si usas Windows Vista/7 u 8 presiona clic derecho y selecciona “ **Ejecutar como Administrador** ”.)
- Pulsar en el botón **Escanear** , y espera a que se realice el proceso, inmediatamente pulsa sobre el botón “ **Limpiar** ”.
- Espera a que se complete y sigue las instrucciones, si te pidiera Reiniciar el sistema Aceptas.
- Guardas el reporte que te aparecerá, para copiarlo y pegarlo en tu próxima respuesta.
- El informe también se puede encontrar en **C:\AdwCleaner\AdwCleaner[C1].txt**
**3)** Descarga **[CCleaner](https://forospyware.com/t/ccleaner-manual-de-uso-simple-y-avanzado/103)**
- Instala Ccleaner
- Abres Ccleaner en la pestaña limpiador dejas como esta configurada predeterminadamente, haces clic en analizar esperas que termine \>\> clic en ejecutar limpiador
- Clic en la pestaña Registro \>\> clic en buscar problemas esperas que termine \>\> clic en Reparar Seleccionadas y haces una copia de seguridad
- Vuelves a darle clic en buscar problemas hasta que no encuentre ninguno.
Pega los reportes de Malwarebytes y AdwCleaner, **y nos comentas como va el problema**.
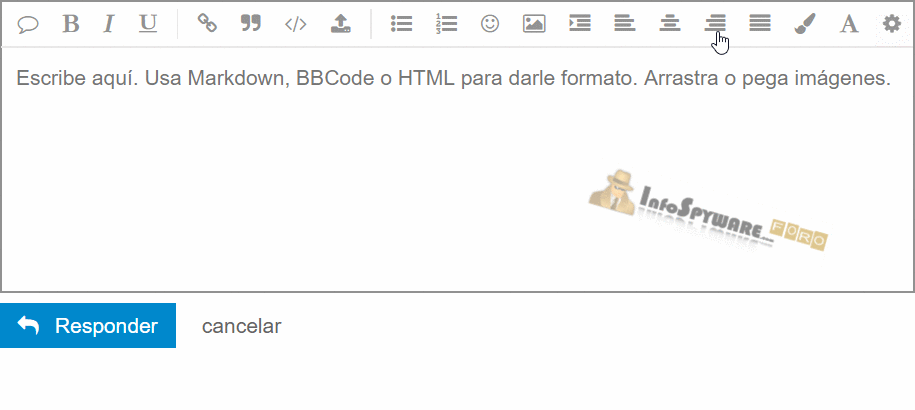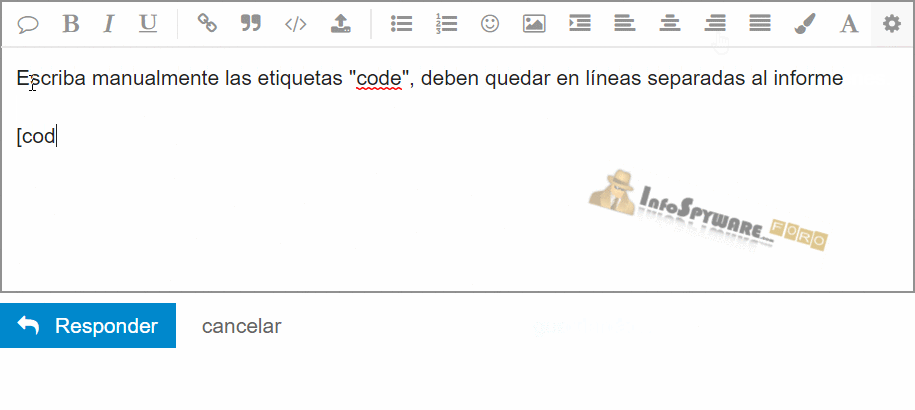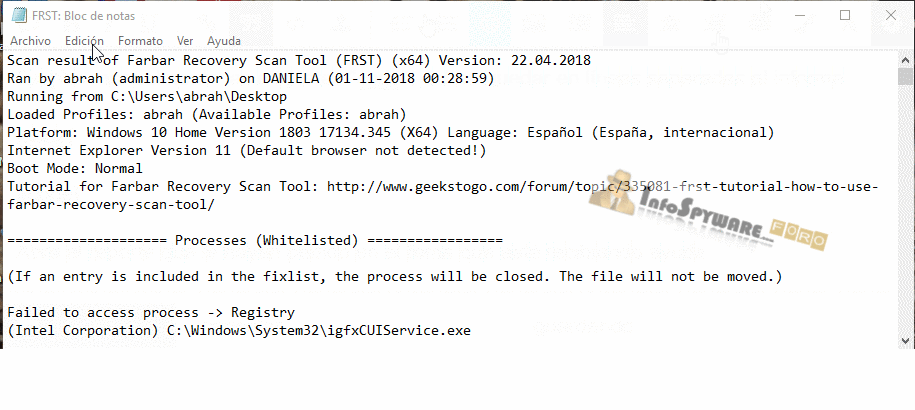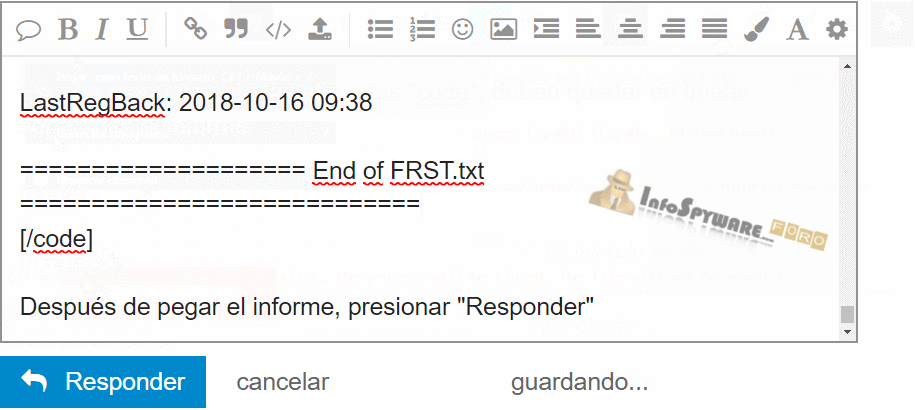
⚠ **Muy Importante:** envuelve cada uno de los informes con una etiqueta escrita  al inicio del informe y otra como este  al final del mismo, aquí tienes un ejemplo de como hacerlo :
Saludos.
---
### Author:  [@EmilynFert](https://forospyware.com/u/EmilynFert)
#### Post date: [10 Junio, 2020 19:15 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/3 "2020-06-10T19:15:30Z")
Perfecto. Ya lo estoy haciendo. Cuando intente desactivar el windows defender me apareció una leyenda que ese programa ya estaba desactivado 😭 no tengo ningún antivirus instalado. Pero gracias ya comencé y en cuanto tenga los reportes los envío. Gracias. Una pregunta, me recomiendan que posterior a esto, actualice el Windows ?? O ya lo dejo aid cómo está, creo que tengo el 8 pero les comentaba que se quedaba en cargando al buscar las actualizaciones jaja
---
### Author:  [@Facundo](https://forospyware.com/u/Facundo)
#### Post date: [10 Junio, 2020 20:28 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/4 "2020-06-10T20:28:20Z")
Lo de las actualizaciones lo veremos luego de ver los reportes.
No olvides de marcar todas las casillas, y de enviar todo lo detectado a la **Cuarentena** , reiniciar y pegarnos los reportes.
Saludos.
---
### Author:  [@EmilynFert](https://forospyware.com/u/EmilynFert)
#### Post date: [11 Junio, 2020 01:35 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/5 "2020-06-11T01:35:12Z")
No me abre el link de adwcleaner de hecho no me abr e ninguna página me dice que la página se ha re dirigido demasiadas veces ERR\_TOO\_MANY
---
### Author:  [@Facundo](https://forospyware.com/u/Facundo)
#### Post date: [11 Junio, 2020 19:19 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/6 "2020-06-11T19:19:51Z")
Te dejo el enlace oficial de Malwarebytes y AdwCleaner, realiza los pasos.
- [**AdwCleaner**](https://es.malwarebytes.com/adwcleaner/)
- [**MalwareBytes Anti-Malware**](https://es.malwarebytes.com/)
---
### Author:  [@EmilynFert](https://forospyware.com/u/EmilynFert)
#### Post date: [12 Junio, 2020 20:13 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/7 "2020-06-12T20:13:31Z")
Le envio mis reportes, del malware son dos reportes, los he searado con el CODE como me indicaron, y el de ADWARE que tambine me mando dos hojitas
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 10/6/20
Hora del análisis: 22:27
Archivo de registro: 6c789e4c-ab93-11ea-884d-d897ba88426b.json
-Información del software-
Versión: 4.1.0.56
Versión de los componentes: 1.0.931
Versión del paquete de actualización: 1.0.25338
Licencia: Prueba
-Información del sistema-
SO: Windows 8.1
CPU: x64
Sistema de archivos: NTFS
Usuario: EMILYN\EmilynFert
-Resumen del análisis-
Tipo de análisis: Análisis de amenazas
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 246849
Amenazas detectadas: 0
Amenazas en cuarentena: 0
Tiempo transcurrido: 10 min, 25 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Activado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 0
(No hay elementos maliciosos detectados)
Valor del registro: 0
(No hay elementos maliciosos detectados)
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 0
(No hay elementos maliciosos detectados)
Archivo: 0
(No hay elementos maliciosos detectados)
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 9/6/20
Hora del análisis: 15:11
Archivo de registro: 77fe48d6-aa8d-11ea-a9a2-d897ba88426b.json
-Información del software-
Versión: 4.1.0.56
Versión de los componentes: 1.0.931
Versión del paquete de actualización: 1.0.25274
Licencia: Prueba
-Información del sistema-
SO: Windows 8.1
CPU: x64
Sistema de archivos: NTFS
Usuario: EMILYN\EmilynFert
-Resumen del análisis-
Tipo de análisis: Análisis de amenazas
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 245428
Amenazas detectadas: 4
Amenazas en cuarentena: 4
Tiempo transcurrido: 18 min, 50 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 1
PUP.Optional.Trovi, HKU\S-1-5-21-3853453407-1505454050-2301051979-1001\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{3856A5ED-A705-11E4-8261-D897BA88426B}, En cuarentena, 488, 244206, 1.0.25274, , ame,
Valor del registro: 3
PUP.Optional.Trovi, HKU\S-1-5-21-3853453407-1505454050-2301051979-1001\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{3856A5ED-A705-11E4-8261-D897BA88426B}|TOPRESULTURL, En cuarentena, 488, 244206, 1.0.25274, , ame,
PUP.Optional.Trovi, HKU\S-1-5-21-3853453407-1505454050-2301051979-1001\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES\{3856A5ED-A705-11E4-8261-D897BA88426B}|URL, En cuarentena, 488, 244206, 1.0.25274, , ame,
Trojan.Agent.E.Generic, HKU\S-1-5-21-3853453407-1505454050-2301051979-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\RUN|MICROSOFT, En cuarentena, 3734, 354440, 1.0.25274, , ame,
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 0
(No hay elementos maliciosos detectados)
Archivo: 0
(No hay elementos maliciosos detectados)
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
```auto
# -------------------------------
# Malwarebytes AdwCleaner 8.0.5.0
# -------------------------------
# Build: 05-25-2020
# Database: 2020-05-19.1 (Local)
# Support: https://www.malwarebytes.com/support
#
# -------------------------------
# Mode: Scan
# -------------------------------
# Start: 06-12-2020
# Duration: 00:01:24
# OS: Windows 8.1 Single Language
# Scanned: 31863
# Detected: 31
*****[Services]*****
No malicious services found.
*****[Folders]*****
Adware.pokki C:\Users\Public\Pokki
*****[Files]*****
No malicious files found.
*****[DLL]*****
No malicious DLLs found.
*****[WMI]*****
No malicious WMI found.
*****[Shortcuts]*****
No malicious shortcuts found.
*****[Tasks]*****
No malicious tasks found.
*****[Registry]*****
PUP.Adware.Heuristic HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\TBDEn|SBOEM0
PUP.Optional.Legacy HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{BD6ECB00-7C4A-4F97-B425-44117F2A7AAE}
*****[Chromium (and derivatives)]*****
No malicious Chromium entries found.
*****[Chromium URLs]*****
No malicious Chromium URLs found.
*****[Firefox (and derivatives)]*****
No malicious Firefox entries found.
*****[Firefox URLs]*****
No malicious Firefox URLs found.
*****[Hosts File Entries]*****
No malicious hosts file entries found.
*****[Preinstalled Software]*****
Preinstalled.EpsonCustomerResearchParticipation Folder C:\ProgramData\EPSON\EPSONCUSTOMERRESEARCHPARTICIPATION
Preinstalled.LenovoPowerDVD Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\InstallShield_{B46BEA36-0B71-4A4E-AE41-87241643FA0A}
Preinstalled.LenovoPowerDVD Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{B46BEA36-0B71-4A4E-AE41-87241643FA0A}
Preinstalled.Pokki File C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Toshiba Start.lnk
Preinstalled.Pokki File C:\Users\EmilynFert\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\Toshiba Start.lnk
Preinstalled.TOSHIBAPasswordUtility Folder C:\Program Files (x86)\TOSHIBA\PASSWORDUTILITY
Preinstalled.TOSHIBAPasswordUtility Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\InstallShield_{78931270-BC9E-441A-A52B-73ECD4ACFAB5}
Preinstalled.TOSHIBAPasswordUtility Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{78931270-BC9E-441A-A52B-73ECD4ACFAB5}
Preinstalled.TOSHIBAQualityApplication Folder C:\Program Files (x86)\TOSHIBA\TOSHIBAFB
Preinstalled.TOSHIBAQualityApplication Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\InstallShield_{716C8275-A4A9-48CB-88C0-9829334CA3C5}
Preinstalled.TOSHIBAQualityApplication Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{716C8275-A4A9-48CB-88C0-9829334CA3C5}
Preinstalled.TOSHIBARegistration Folder C:\Program Files (x86)\TOSHIBA\TOSHIBAREGISTRATION
Preinstalled.TOSHIBARegistration Folder C:\ProgramData\TOSHIBA\TOSHIBAREGISTRATION
Preinstalled.TOSHIBARegistration Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{5AF550B4-BB67-4E7E-82F1-2C4300279050}
Preinstalled.TOSHIBASystemSettings Folder C:\Program Files (x86)\TOSHIBA\SYSTEM SETTING
Preinstalled.TOSHIBASystemSettings Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run|TCrdMain
Preinstalled.TOSHIBASystemSettings Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run|TSSSrv
Preinstalled.TOSHIBASystemSettings Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Run|TCrdMain
Preinstalled.TOSHIBASystemSettings Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Run|TSSSrv
Preinstalled.TOSHIBASystemSettings Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{4D57ED72-6B01-40BD-9CA9-012B8FC09CEB}
Preinstalled.TOSHIBAUser'sGuide Folder C:\Program Files (x86)\TOSHIBA\DOCUMENTATION
Preinstalled.TOSHIBAUser'sGuide Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{3384E1D9-3F18-4A98-8655-180FEF0DFC02}
Preinstalled.TOSHIBAUtilities Folder C:\ProgramData\Microsoft\Windows\Start Menu\Programs\TOSHIBA\UTILITIES
Preinstalled.ToshibaWildTangentGamesBundle Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\WildTangentGDF-toshiba-darkorbit
Preinstalled.ToshibaWildTangentGamesBundle Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\WildTangentGDF-toshiba-worldofwarcraft
Preinstalled.ToshibaWildTangentGamesBundle Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\WildTangentGameProvider-toshiba-genres
Preinstalled.WildTangentGamesBundle Folder C:\Program Files (x86)\WILDTANGENT GAMES
Preinstalled.WildTangentGamesBundle Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\WildTangentGDF-toshiba-mahjonggdarkdimensions
########## EOF - C:\AdwCleaner\Logs\AdwCleaner[S00].txt ##########
```
```auto
# -------------------------------
# Malwarebytes AdwCleaner 8.0.5.0
# -------------------------------
# Build: 05-25-2020
# Database: 2020-05-19.1 (Local)
# Support: https://www.malwarebytes.com/support
#
# -------------------------------
# Mode: Clean
# -------------------------------
# Start: 06-12-2020
# Duration: 00:00:11
# OS: Windows 8.1 Single Language
# Cleaned: 31
# Failed: 0
*****[Services]*****
No malicious services cleaned.
*****[Folders]*****
Deleted C:\Users\Public\Pokki
*****[Files]*****
No malicious files cleaned.
*****[DLL]*****
No malicious DLLs cleaned.
*****[WMI]*****
No malicious WMI cleaned.
*****[Shortcuts]*****
No malicious shortcuts cleaned.
*****[Tasks]*****
No malicious tasks cleaned.
*****[Registry]*****
Deleted HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{BD6ECB00-7C4A-4F97-B425-44117F2A7AAE}
Deleted HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\TBDEn|SBOEM0
*****[Chromium (and derivatives)]*****
No malicious Chromium entries cleaned.
*****[Chromium URLs]*****
No malicious Chromium URLs cleaned.
*****[Firefox (and derivatives)]*****
No malicious Firefox entries cleaned.
*****[Firefox URLs]*****
No malicious Firefox URLs cleaned.
*****[Hosts File Entries]*****
No malicious hosts file entries cleaned.
*****[Preinstalled Software]*****
Deleted Preinstalled.EpsonCustomerResearchParticipation Folder C:\ProgramData\EPSON\EPSONCUSTOMERRESEARCHPARTICIPATION
Deleted Preinstalled.LenovoPowerDVD Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\InstallShield_{B46BEA36-0B71-4A4E-AE41-87241643FA0A}
Deleted Preinstalled.LenovoPowerDVD Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{B46BEA36-0B71-4A4E-AE41-87241643FA0A}
Deleted Preinstalled.Pokki File C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Toshiba Start.lnk
Deleted Preinstalled.Pokki File C:\Users\EmilynFert\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\Toshiba Start.lnk
Deleted Preinstalled.TOSHIBAPasswordUtility Folder C:\Program Files (x86)\TOSHIBA\PASSWORDUTILITY
Deleted Preinstalled.TOSHIBAPasswordUtility Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\InstallShield_{78931270-BC9E-441A-A52B-73ECD4ACFAB5}
Deleted Preinstalled.TOSHIBAPasswordUtility Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{78931270-BC9E-441A-A52B-73ECD4ACFAB5}
Deleted Preinstalled.TOSHIBAQualityApplication Folder C:\Program Files (x86)\TOSHIBA\TOSHIBAFB
Deleted Preinstalled.TOSHIBAQualityApplication Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\InstallShield_{716C8275-A4A9-48CB-88C0-9829334CA3C5}
Deleted Preinstalled.TOSHIBAQualityApplication Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{716C8275-A4A9-48CB-88C0-9829334CA3C5}
Deleted Preinstalled.TOSHIBARegistration Folder C:\Program Files (x86)\TOSHIBA\TOSHIBAREGISTRATION
Deleted Preinstalled.TOSHIBARegistration Folder C:\ProgramData\TOSHIBA\TOSHIBAREGISTRATION
Deleted Preinstalled.TOSHIBARegistration Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{5AF550B4-BB67-4E7E-82F1-2C4300279050}
Deleted Preinstalled.TOSHIBASystemSettings Folder C:\Program Files (x86)\TOSHIBA\SYSTEM SETTING
Deleted Preinstalled.TOSHIBASystemSettings Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run|TCrdMain
Deleted Preinstalled.TOSHIBASystemSettings Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run|TSSSrv
Deleted Preinstalled.TOSHIBASystemSettings Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Run|TCrdMain
Deleted Preinstalled.TOSHIBASystemSettings Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Run|TSSSrv
Deleted Preinstalled.TOSHIBASystemSettings Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{4D57ED72-6B01-40BD-9CA9-012B8FC09CEB}
Deleted Preinstalled.TOSHIBAUser'sGuide Folder C:\Program Files (x86)\TOSHIBA\DOCUMENTATION
Deleted Preinstalled.TOSHIBAUser'sGuide Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{3384E1D9-3F18-4A98-8655-180FEF0DFC02}
Deleted Preinstalled.TOSHIBAUtilities Folder C:\ProgramData\Microsoft\Windows\Start Menu\Programs\TOSHIBA\UTILITIES
Deleted Preinstalled.ToshibaWildTangentGamesBundle Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\WildTangentGDF-toshiba-darkorbit
Deleted Preinstalled.ToshibaWildTangentGamesBundle Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\WildTangentGDF-toshiba-worldofwarcraft
Deleted Preinstalled.ToshibaWildTangentGamesBundle Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\WildTangentGameProvider-toshiba-genres
Deleted Preinstalled.WildTangentGamesBundle Folder C:\Program Files (x86)\WILDTANGENT GAMES
Deleted Preinstalled.WildTangentGamesBundle Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\WildTangentGDF-toshiba-mahjonggdarkdimensions
*************************
[+] Delete Tracing Keys
[+] Reset Winsock
*************************
AdwCleaner[S00].txt - [5343 octets] - [12/06/2020 14:57:17]
########## EOF - C:\AdwCleaner\Logs\AdwCleaner[C00].txt ##########
```
---
### Author:  [@Facundo](https://forospyware.com/u/Facundo)
#### Post date: [12 Junio, 2020 21:15 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/8 "2020-06-12T21:15:14Z")
Has realizado un **Análisis de Amenazas** , cuando te he pedido un **Análisis Personalizado** , con todas las casillas, y unidades marcadas. Lee de nuevo el paso de **MalwareBytes Anti-Malware** detalladamente, y pégame el log, envía todo a cuarentena.
Y **NO** olvides comentar como sigue el funcionamiento
---
### Author:  [@EmilynFert](https://forospyware.com/u/EmilynFert)
#### Post date: [13 Junio, 2020 01:37 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/9 "2020-06-13T01:37:16Z")
Entiendo, yya mismo lo hago
---
### Author:  [@EmilynFert](https://forospyware.com/u/EmilynFert)
#### Post date: [13 Junio, 2020 07:04 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/10 "2020-06-13T07:04:03Z")
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 12/6/20
Hora del análisis: 21:28
Archivo de registro: 85e2d862-ad1d-11ea-a6c5-d897ba88426b.json
-Información del software-
Versión: 4.1.0.56
Versión de los componentes: 1.0.931
Versión del paquete de actualización: 1.0.25462
Licencia: Prueba
-Información del sistema-
SO: Windows 8.1
CPU: x64
Sistema de archivos: NTFS
Usuario: EMILYN\EmilynFert
-Resumen del análisis-
Tipo de análisis: Análisis personalizado
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 294022
Amenazas detectadas: 0
Amenazas en cuarentena: 0
Tiempo transcurrido: 4 hr, 29 min, 7 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Activado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 0
(No hay elementos maliciosos detectados)
Valor del registro: 0
(No hay elementos maliciosos detectados)
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 0
(No hay elementos maliciosos detectados)
Archivo: 0
(No hay elementos maliciosos detectados)
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
listo ta solo me flata hcer lo del cleaer en general l a compue va lenta.
---
### Author:  [@Facundo](https://forospyware.com/u/Facundo)
#### Post date: [13 Junio, 2020 11:51 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/11 "2020-06-13T11:51:55Z")
Termina lo de CCleaner, que no era necesario repetir 🙄 , pero bueno. Nos avisas cuando termines
---
### Author:  [@EmilynFert](https://forospyware.com/u/EmilynFert)
#### Post date: [13 Junio, 2020 13:56 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/12 "2020-06-13T13:56:13Z")
Es que lo del CCleaner no lo había hecho me espere hasta que me comentaras si había realizado bien lo de Malware y El adware.
---
### Author:  [@EmilynFert](https://forospyware.com/u/EmilynFert)
#### Post date: [13 Junio, 2020 14:30 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/13 "2020-06-13T14:30:51Z")
Listo, ya termine, en general si está más rápida, word continúa tardando en iniciar, pero lo demás parece que va bien. Ahora mi duda es, los programas que ahora instale los dejo? Ya no activo el windows defender? Y apareció un antivirus en mi escritorio que yo no instale apareció jutno con el Cclenaer
---
### Author:  [@Facundo](https://forospyware.com/u/Facundo)
#### Post date: [14 Junio, 2020 16:35 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/14 "2020-06-14T16:35:12Z")
Hola
Sigue los siguientes pasos, sin cambiar el orden.
-
1. Realiza un análisis con [**ESET Online Scanner [Manual]**](https://forospyware.com/t/manual-de-eset-online-scanner/971).
-
1. Realiza un análisis con [**Kaspersky Virus Removal Tool [Manual]**](https://forospyware.com/t/manual-de-kaspersky-virus-removal-tool/1623)
Me pegas los reportes de cada uno, si no los encuentras, saca antes una captura de las amenazas detectadas y sube la imagen aquí. Manda **todo** lo detectado a cuarentena, reinicia y nos comentas como sigue el funcionamiento del PC.
- [**¿Como insertar una imagen?**](https://forospyware.com/t/faq-preguntas-frecuentes-c%C3%B3mo-utilizar-el-foro/153/20)
Un saludo
---
### Author:  [@EmilynFert](https://forospyware.com/u/EmilynFert)
#### Post date: [15 Junio, 2020 13:30 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/15 "2020-06-15T13:30:15Z")
En ESET me salió esto
No me deja pegar la imagen ni arrastrarla se congela la pantalla, escribí desde el cel, en general la compu esta peor pero sólo al cargar Google. Lo demás es notablemente rápido.
Win32/Bundled.Toolbar.Google.D
Que hago con todo lo que me pidieron instalar ? Ya no debo activar windows defender ?
---
### Author:  [@Facundo](https://forospyware.com/u/Facundo)
#### Post date: [15 Junio, 2020 13:36 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/16 "2020-06-15T13:36:16Z")
Puedes enviar lo detectado a la **Cuarentena** lo que detecta **ESET**? Si puedes, envia lo que detecta a cuarentena y reinicias.
Sigue solo y unicamente el paso de **Kaspersky** ahora.
---
### Author:  [@EmilynFert](https://forospyware.com/u/EmilynFert)
#### Post date: [15 Junio, 2020 13:57 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/17 "2020-06-15T13:57:10Z")
Ah perdón olvide comentar, Kaspersky no me detectó nada. Ya reinicie solo me aparece una leyenda al iniciar la compu que dice “ESPERA” y se quita casi de inmediato.
---
### Author:  [@Facundo](https://forospyware.com/u/Facundo)
#### Post date: [15 Junio, 2020 20:11 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/18 "2020-06-15T20:11:53Z")
La lentitud solo ocurre con Google Chrome?
---
### Author:  [@EmilynFert](https://forospyware.com/u/EmilynFert)
#### Post date: [16 Junio, 2020 02:29 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/19 "2020-06-16T02:29:48Z")
Hola, Ya anda mejor desde el segundo reinicio. QuE procede ?
---
### Author:  [@Facundo](https://forospyware.com/u/Facundo)
#### Post date: [16 Junio, 2020 12:57 UTC](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383/20 "2020-06-16T12:57:34Z")
Windows ya se actualiza?)
[Página siguiente](https://forospyware.com/t/toshiba-satellite-super-lenta-despu%C3%A9s-de-meter-usb-y-no-actualiza-windows-se-queda-cargando/17383.md?page=2)