# Tengo un virus en mi lapto ayudaaa
**URL:** https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359
**Category:** Eliminar Malwares
**Created:** [25 Febrero, 2022 17:08 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359 "2022-02-25T17:08:12Z")
**Posts on this page:** 20
**Page:** 1
### Author:  [@Alix](https://forospyware.com/u/Alix)
#### Post date: [25 Febrero, 2022 17:08 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/1 "2022-02-25T17:08:12Z")
tengo un problema en mi pc y creo que el window defender no lo elimino del todo no estoy seguro entonces quiero saber si me pueden por favor recomendar algún programa que me ayude a verificar que todo este bien !
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Febrero, 2022 18:12 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/2 "2022-02-25T18:12:10Z")
Hola, buenas @Alix bienvenido al **foro**. Al ser nuevo te recomiendo que te leas las [políticas](https://forospyware.com/faq) de este. No porque hayas hecho nada mal, sino para saber más acerca del funcionamiento de este.
Una vez aclarado esto, voy a intentar ayudare pero antes necesito que me respondas a algunas preguntas:
1. ¿Cuénteme más acerca de su problema, qué es lo que realmente le ocurre a su ordenador?
2. ¿Ha descargado e instalado algún programa últimamente de alguna página poco fiable?
3. ¿Desde cuando le ocurre dicho problema que me comenta?
4. ¿Puede abrir las carpetas correctamente de su ordenador o no le deja abrirlas?
**Quedo a la espera de su respuesta!**
---
### Author:  [@Alix](https://forospyware.com/u/Alix)
#### Post date: [25 Febrero, 2022 18:39 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/3 "2022-02-25T18:39:04Z")
Hola, estuve tratando de descargar, un juego llamado need for speed most wanted, yo tenia el window defender desactivado y no me di cuenta que tenia virus, luego la pc se puso algo lenta sobre todo el navegador de google y luego active window defender y me salio una amenaza grave Trojan:Script/Phonzy.C!ml, supuestamente lo elimino pero sigo sintiendo la pc y el navegador lento despues de esto
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Febrero, 2022 18:40 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/4 "2022-02-25T18:40:38Z")
> [@Chicloi](#):
>
> ¿Puede abrir las carpetas correctamente de su ordenador o no le deja abrirlas?
No me ha respondido a la última pregunta que le he dicho:
1. ¿Puede abrir las carpetas correctamente de su ordenador o no le deja abrirlas?
**Quedo a la espera de su respuesta!**
---
### Author:  [@Alix](https://forospyware.com/u/Alix)
#### Post date: [25 Febrero, 2022 18:56 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/5 "2022-02-25T18:56:04Z")
si las puedro abrir con normalidad, en el navegador google crhome tengo una extension llamada find-it.pro que no se como eliminarla y el buscador esta super lento, la tuve que haber instalado por error cuando intente descargar el juego!
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Febrero, 2022 19:05 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/6 "2022-02-25T19:05:14Z")
Bien, voy a intentar ayudarlo, vamos a ir por orden, en primer lugar vamos a proceder a ver si su ordenador está infectado para poder eliminar las infecciones y/o virus de raíz. Una vez realizado dichos procedimientos se procederá a restaurar los navegadores para poder solucionar el problema de las extensiones que no puede eliminar.
**IMPORTANTE:**
PASALE CADA PROGRAMA POR SEPARADO Y HASTA QUE **"NO"** ACABE EL PRIMER PROGRAMA DE ANALIZAR POR COMPLETO, SIGUIENDO LAS INDICACIONES DADAS Y SU MANUAL, NO LE PASES EL SIGUIENTE Y ASÍ CON EL RESTO DE PROGRAMAS.
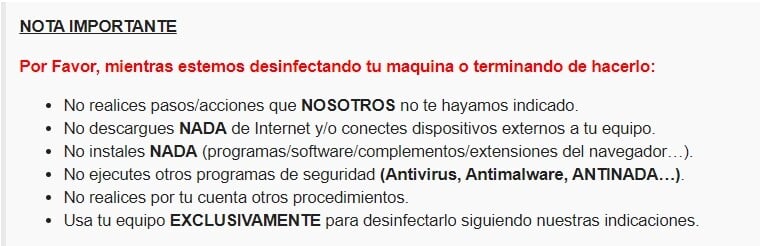
**0️⃣ EN BUSCA / ELIMINACIÓN DE MALWARE**
**(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
**Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.**
Realiza los pasos que te pongo a continuación, sin cambiar el orden y síguelos al pie de la letra:
1️⃣ **Descarga** , **Instala** , y **ejecuta:** **Malwarebytes’ Anti-Malware**. Aquí te dejo su manual: [**Manual de Malwarebytes**](https://forospyware.com/t/manual-de-malwarebytes-anti-malware/113), para que sepas como usarlo y configurarlo correctamente. Aquí le dejo la **Url de Descarga** de: **MalwareBytes** para que sepas cómo descargarlo y poder instalarlo: [Url de Descarga: MalwareBytes](https://es.malwarebytes.com/premium/).
- Realizas un Análisis **Personalizado** , marcando **“Todas las casillas”** de la Derecha y de la Izquierda, actualizando si te lo pide. Es decir: **conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas, incluida la que me has dicho anteriormente** y marcas todas las **unidades de disco disponibles** y las siguientes casillas:
1. **Analizar objetos en memoria**
2. **Analizar configuracion de inicio y registro**
3. **Analizar dentro de los archivos**
4. **"NO"** **activar** la opción que pone:
- (Si dicha opción está activada muy probablemente se produzca una lentitud en el **Proceso de Análisis** que tarde muchas horas en realizar el **Análisis Personalizado** del **MalwareBytes**. **(Pues esta puede hacer que el programa se cuelgue y no finalice el análisis o hacer que este tarde muchísimo.)**
- Finalizado el **"Proceso de Análisis"** por completo, si encuentra Amenazas **Pulsar en** **"Eliminar Seleccionados"** para enviar las infecciones a la cuarentena y si el programa te pide que reinicies, **Reinicias** pero **"SÓLO"** si te lo pide dicho programa.)
- Para acceder posteriormente al informe del análisis te diriges a: **Informes** \>\> **Registro de análisis** \>\> pulsas en **Exportar** \>\> **Copiar al Portapapeles** y pones el **informe** en tu próxima respuesta.
2️⃣ **Descarga** , **Instala** , y **ejecuta:** **Eset Online Scaner**. Aquí te dejo su **manual:** [Manual de Eset Online Scaner](https://www.infospyware.com/eset-online-scanner/), para que sepas como usarlo y configurarlo correctamente. (Elimine **"TODO"** lo que encuentre! y **"NO"** restaure **"NADA"** ).
3️⃣ **Descarga** , **Instala** , y **ejecuta:** **Dr.Web Cureit!**. Aquí te dejo la **Url de Descarga** del: **Dr.Web Cureit!:** [Url de Descarga: Dr.Web Cureit!](https://free.drweb-av.es/download+cureit+free/?ph=2ed84f7ee06dfd81407413b312e4156e). Aquí te dejo su **manual:** [Manual de Dr.Web Cureit!](https://forospyware.com/t/manual-dr-web-curelt/142), para que sepas como usarlo y configurarlo correctamente. (Elimine **"TODO"** lo que encuentre! y **"NO"** restaure **"NADA"** ).
**P.D:** Para poder enviarme el **Informe** que genere, dicho programa, el programa: **Dr.Web Cureit!** realice el siguiente procedimiento que se indica a continuación:
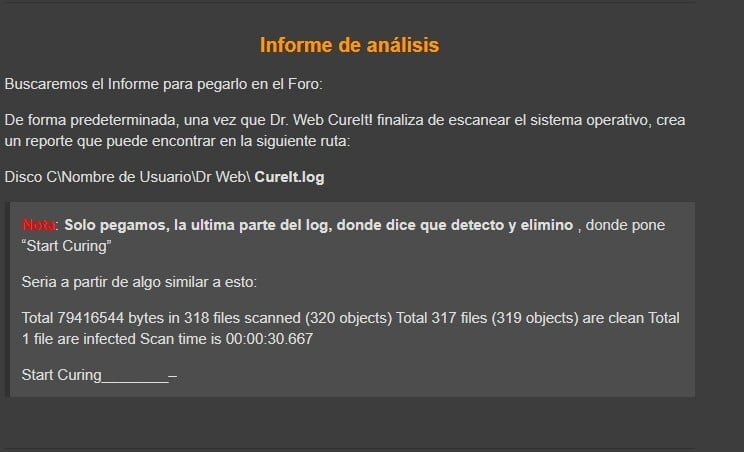
Para poder enviarme los Informes que se le soliciten en este foro con respecto a los diferentes programas siga estos pasos:
Aquí le dejo los **Códigos** para que me pueda enviar el **Informe** que se le solicite en este mismo foro como se refleja en el: **Ejemplo:**
[code]
[/code].
**Ejemplo:**
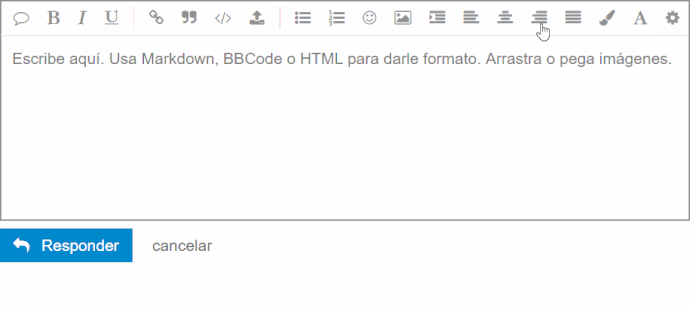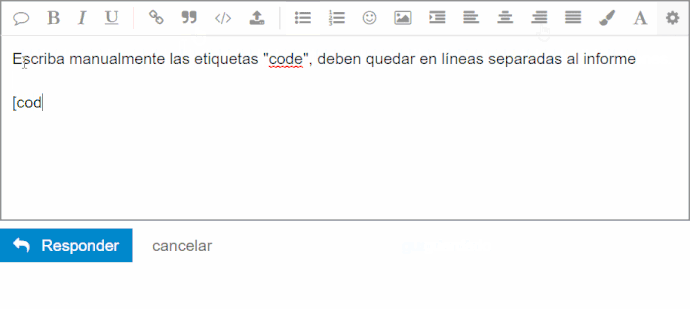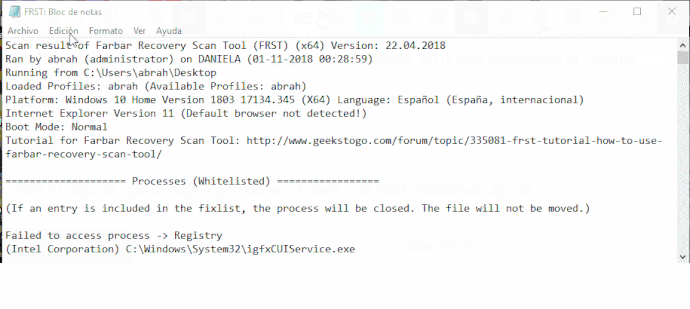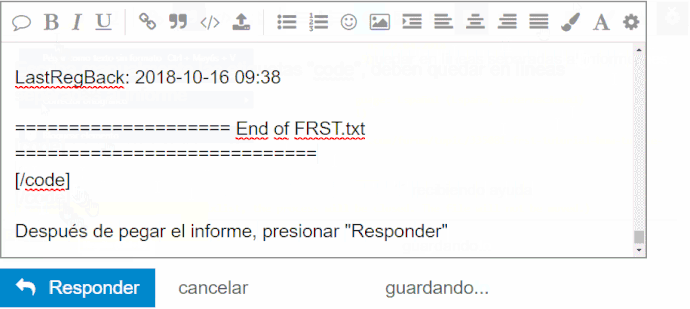
Me mandas dichos **Informes** y una **Captura de Pantalla** cuando finalicen dichos **Procesos de Análisis**.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Alix](https://forospyware.com/u/Alix)
#### Post date: [25 Febrero, 2022 19:52 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/7 "2022-02-25T19:52:21Z")
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 25/2/22
Hora del análisis: 13:35
Archivo de registro: 0e286090-9672-11ec-8358-b05adad7399c.json
-Información del software-
Versión: 4.5.4.168
Versión de los componentes: 1.0.1599
Versión del paquete de actualización: 1.0.51649
Licencia: Prueba
-Información del sistema-
SO: Windows 10 (Build 19043.1526)
CPU: x64
Sistema de archivos: NTFS
Usuario: DESKTOP-OK8QJ93\HP
-Resumen del análisis-
Tipo de análisis: Análisis de amenazas
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 323370
Amenazas detectadas: 170
Amenazas en cuarentena: 0
Tiempo transcurrido: 7 min, 14 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 24
Adware.Neoreklami.Generic.TskLnk, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\IDYkZyofbCtan2, Sin acciones por parte del usuario, 3527, 771910, , , , , ,
Adware.Neoreklami.Generic.TskLnk, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{25793030-EDB6-46D6-8B35-5F6CF6C4BC5E}, Sin acciones por parte del usuario, 3527, 771910, , , , , ,
Adware.Neoreklami.Generic.TskLnk, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\LOGON\{25793030-EDB6-46D6-8B35-5F6CF6C4BC5E}, Sin acciones por parte del usuario, 3527, 771910, , , , , ,
Adware.Neoreklami.ChrPRST, HKLM\SOFTWARE\POLICIES\GOOGLE\CHROME, Sin acciones por parte del usuario, 392, -1, 0.0.0, , action, , ,
Adware.Neoreklami.ChrPRST, HKLM\SOFTWARE\WOW6432NODE\POLICIES\GOOGLE\CHROME, Sin acciones por parte del usuario, 392, -1, 0.0.0, , action, , ,
Trojan.MalPack.GS, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\etulfnsb, Sin acciones por parte del usuario, 7944, 1029404, , , , , ,
Trojan.BrowserHijack, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\Microsoft\OneCore\DirectX\camexdminGrid.ni, Sin acciones por parte del usuario, 2579, 944578, , , , , ,
Trojan.BrowserHijack, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{FC8AA4CE-C888-4B38-9B90-CED775C20AB7}, Sin acciones por parte del usuario, 2579, 944578, , , , , ,
Trojan.BrowserHijack, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\BOOT\{FC8AA4CE-C888-4B38-9B90-CED775C20AB7}, Sin acciones por parte del usuario, 2579, 944578, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\IhLOtlwfTjLaFHY2, Sin acciones por parte del usuario, 652, 990074, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{CB8A3DE5-26AC-431E-8E96-6A5F1377B262}, Sin acciones por parte del usuario, 652, 990074, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\LOGON\{CB8A3DE5-26AC-431E-8E96-6A5F1377B262}, Sin acciones por parte del usuario, 652, 990074, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\AihfYBODtxWThLBdJXg2, Sin acciones por parte del usuario, 652, 989864, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{71A9FCD8-1988-460C-B938-32FA07DF8E89}, Sin acciones por parte del usuario, 652, 989864, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\LOGON\{71A9FCD8-1988-460C-B938-32FA07DF8E89}, Sin acciones por parte del usuario, 652, 989864, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\ELFNwXxGBYtpHo, Sin acciones por parte del usuario, 652, 989864, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{EFADA804-49BE-4645-A46C-1FA76D85DB98}, Sin acciones por parte del usuario, 652, 989864, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\LOGON\{EFADA804-49BE-4645-A46C-1FA76D85DB98}, Sin acciones por parte del usuario, 652, 989864, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\KwkatjflTkqiHZqLX2, Sin acciones por parte del usuario, 652, 989864, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{971770C5-538D-4D70-A609-6AEFBB637A6D}, Sin acciones por parte del usuario, 652, 989864, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\LOGON\{971770C5-538D-4D70-A609-6AEFBB637A6D}, Sin acciones por parte del usuario, 652, 989864, , , , , ,
RiskWare.Ammyy, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\IMAGE FILE EXECUTION OPTIONS\SVCHOST.EXE, Sin acciones por parte del usuario, 7461, 934003, , , , , ,
RiskWare.Ammyy, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\WINDOWS NT\CURRENTVERSION\IMAGE FILE EXECUTION OPTIONS\SVCHOST.EXE, Sin acciones por parte del usuario, 7461, 934003, , , , , ,
Adware.Neoreklami, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\A7F1F569-E11E-4A10-8AC0-D2FAA380130F, Sin acciones por parte del usuario, 652, 989864, , , , , ,
Valor del registro: 2
PUM.Optional.MSExclusion, HKLM\SOFTWARE\MICROSOFT\WINDOWS DEFENDER\EXCLUSIONS\PATHS|C:\WINDOWS\SYSWOW64\ETULFNSB, Sin acciones por parte del usuario, 6690, 692398, 1.0.51649, , ame, , ,
Trojan.Downloader, HKU\S-1-5-21-1474322162-4057939131-3398063062-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\RUN|FontForge1_2_3, Sin acciones por parte del usuario, 522, 1030018, , , , , ,
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 10
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 2\Extensions\meejmcfbiapijdfaadackoblffmidlig, Sin acciones por parte del usuario, 196, 595105, , , , , ,
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 3\Extensions\meejmcfbiapijdfaadackoblffmidlig, Sin acciones por parte del usuario, 196, 595105, , , , , ,
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Extensions\meejmcfbiapijdfaadackoblffmidlig, Sin acciones por parte del usuario, 196, 595105, , , , , ,
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Extensions\meejmcfbiapijdfaadackoblffmidlig, Sin acciones por parte del usuario, 196, 595105, , , , , ,
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\EXTENSIONS\meejmcfbiapijdfaadackoblffmidlig, Sin acciones por parte del usuario, 196, 595105, 1.0.51649, , ame, , ,
Adware.Neoreklami.Generic.TskLnk, C:\PROGRAMDATA\GKRfdfPgktwkhHVB, Sin acciones por parte del usuario, 3527, 771910, 1.0.51649, , ame, , ,
HackTool.KMSpico, C:\PROGRAM FILES\KMSPICO, Sin acciones por parte del usuario, 6828, 921550, 1.0.51649, , ame, , ,
HackTool.KMSpico, C:\PROGRAMDATA\MICROSOFT\WINDOWS\START MENU\PROGRAMS\KMSPICO, Sin acciones por parte del usuario, 6828, 921555, 1.0.51649, , ame, , ,
Trojan.Dropper, C:\USERS\HP\APPDATA\ROAMING\PROFCLEANER, Sin acciones por parte del usuario, 546, 1016029, 1.0.51649, , ame, , ,
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\x64WDV, Sin acciones por parte del usuario, 1329, 1024533, , , , , ,
Archivo: 134
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\UM3N6FAY.DEFAULT\EXTENSIONS\{C4C9B8F3-3C9B-41C2-827E-569E556FCB8A}.XPI, Sin acciones por parte del usuario, 196, 595107, 1.0.51649, , ame, , 9C0D6E74C56FC8B338E5D8D00AB27D4C, 5FA9EF5A2F7C5C80EAF00382BF14BC7ACA86C2FDC339DDEDFCDE7F3740DD0EC2
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Secure Preferences, Sin acciones por parte del usuario, 196, 595105, , , , , D6BB58E6E8DDABD76BB5D633FFAAA2AD, D7ECAD5BB6C430F2E643103747A272F4E5545E7433E3044B199B3CA2F8162AEC
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 2\Secure Preferences, Sin acciones por parte del usuario, 196, 595105, , , , , E28F917F68594B46FD32A7DDAC7178AD, AAC8957EEE444E3FC430A5031F7C73D3FC5EDDEB6113A8FBB1816C18A20E818B
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 3\Secure Preferences, Sin acciones por parte del usuario, 196, 595105, , , , , 32EDB5727CEC6F0F17542E30E37E13F1, AF21F607C2A89B6628BAC772E2AE84D54DA84A9BBA07C44F42CA1CC59AB525AF
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Secure Preferences, Sin acciones por parte del usuario, 196, 595105, , , , , 29E0C10B2F123BD1C2B32A1C19A5D6F9, 6F52FE0956A6286A9D1D39CCF4ED557F947F185FF28DEDDD8EBB911A94BADCC9
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Secure Preferences, Sin acciones por parte del usuario, 196, 595105, , , , , 910722F77F6607EBD4681A8A73B8FFF0, 51BB23F6104C91BC433409CF1239F5FC3BE23129211F62746BBBEB84D8A456FD
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Preferences, Sin acciones por parte del usuario, 196, 595105, , , , , 3F727AC3B3DEC709AABEC0061AFADF96, E4D32FD745267E6D0BB279E3647B21409CBB311F4524C89006DEEC4DB2799590
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Preferences, Sin acciones por parte del usuario, 196, 595105, , , , , 944CE08C0C1D088201F592084F472A5B, 7B45ED9024F7CA88C339E4A4E5577DAEA00C619048E0A8E26A4B17172E267964
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Preferences, Sin acciones por parte del usuario, 196, 595105, , , , , F80D6CD8650B2B05B13772B9698A3AFC, 80E0C6DB5035A797F70D41D8BD70256F817DDE3BCAB82646C710BEDCA907D4A0
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Preferences, Sin acciones por parte del usuario, 196, 595105, , , , , 9924EBD6B88F50768A198405455C69D6, 9AFA9B820CD9E95A5E099AC7E1C7B5512E1AF635F4D055FA6A7C388CC8A2AC4E
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\IVS4WIZX.DEFAULT-RELEASE\EXTENSIONS\{C4C9B8F3-3C9B-41C2-827E-569E556FCB8A}.XPI, Sin acciones por parte del usuario, 196, 595107, 1.0.51649, , ame, , 9C0D6E74C56FC8B338E5D8D00AB27D4C, 5FA9EF5A2F7C5C80EAF00382BF14BC7ACA86C2FDC339DDEDFCDE7F3740DD0EC2
Adware.Agent, C:\PROGRAM FILES\MOZILLA FIREFOX\BROWSER\FEATURES\{469DEDC5-791B-41B7-99CA-EB25B08298D1}.XPI, Sin acciones por parte del usuario, 80, 1005083, 1.0.51649, , ame, , 735691FA93B3314F18B06E86F671DB3E, 23DAE04CAF512C7655EC548A2B1190F76BE85F38F59E147E4BAC4C51B588EDFB
Adware.Neoreklami.Generic.TskLnk, C:\ProgramData\GKRfdfPgktwkhHVB\eXsQFmo.wsf, Sin acciones por parte del usuario, 3527, 771910, , , , , 432DECE7A0B41E38D0FA958BD5B2218F, 1CC0B6F67500D2888BA4A947DCB028616EA8B897721066B65302B3564C86EAF7
Adware.Neoreklami.Generic.TskLnk, C:\WINDOWS\SYSTEM32\TASKS\IDYkZyofbCtan2, Sin acciones por parte del usuario, 3527, 771910, , , , , 4EECDD343B6EA268BDE182A471398A1A, EEA27ED3D2619676E7CD88685DCF6CA5185B205C3CA6B924F5B6FB4E72C4D493
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\x64TAP1\devcon.exe, Sin acciones por parte del usuario, 1329, 1024533, , , , , 3904D0698962E09DA946046020CBCB17, A51E25ACC489948B31B1384E1DC29518D19B421D6BC0CED90587128899275289
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\x64TAP1\OemVista.inf, Sin acciones por parte del usuario, 1329, 1024533, , , , , 87868193626DC756D10885F46D76F42E, B5728E42EA12C67577CB9188B472005EE74399B6AC976E7F72B48409BAEE3B41
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\x64TAP1\tap0901.sys, Sin acciones por parte del usuario, 1329, 1024533, , , , , D765F43CBEA72D14C04AF3D2B9C8E54B, 89C5CA1440DF186497CE158EB71C0C6BF570A75B6BC1880EAC7C87A0250201C0
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\x64TAP2\devcon.exe, Sin acciones por parte del usuario, 1329, 1024533, , , , , 7F0C8F7B6F6D22ECD83013F2F26A71AE, A4E561F666C08353C2226E8E264555C406893B0AD1B74FD05F4F29655E128809
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\x64TAP2\tapoas.inf, Sin acciones por parte del usuario, 1329, 1024533, , , , , 61243CB103543EE3163BF16DF69BCB54, 1652B1DE2F15EEACBD06E0AB14ADA5A466316FFD3AB88D4A2A46CFCBD25FDFA1
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\x64TAP2\tapoas.sys, Sin acciones por parte del usuario, 1329, 1024533, , , , , 927D0CDB3F96EFC1E98FB1A2C9FB67AD, 58F14DAA0EA21EA2F2A1D3D62C88BD8E5A0E0EF498B7B8D367BEEADE6A46843C
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\x64WDV\FakeClient.exe, Sin acciones por parte del usuario, 1329, 1024533, , , , , B85F4CE841F3AE1EBDF76835D2EADBEF, CE28748F6AE7B54AB35FC31D825E80A26E143737CF4748FFF523781E04C1EE79
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\x64WDV\WdfCoInstaller01009.dll, Sin acciones por parte del usuario, 1329, 1024533, , , , , BE566E174EAF5B93B0474593CD8F2715, CEE8496BFA1080FD84FC48BA4375625238900FE93EA739B2DC0300206FDE8330
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\x64WDV\WinDivert.dll, Sin acciones por parte del usuario, 1329, 1024533, , , , , 3F0C03E5076C7E6B404F894FF4DC5BB1, 4E7EBED8410C83B73A23185AA94680143DA2933305CD6DEEFE8EC0B51B7EE6F3
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\x64WDV\WinDivert.inf, Sin acciones por parte del usuario, 1329, 1024533, , , , , A94D989905A248AFCA52BC3CBFCB248B, 6C9F7DEA4F9A47788D5D2BA110B08457FD00DBABE4812EBCA6F022300843A75D
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\x64WDV\WinDivert.sys, Sin acciones por parte del usuario, 1329, 1024533, , , , , A0D15D8727D0780C51628DF46B7268B3, 5E23F3ED1D6620C39A644F9879404A22DED86B3B076EC4A898B4B6BE244AFD64
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\driver\oas_sert.cer, Sin acciones por parte del usuario, 1329, 1024533, , , , , 0041584E5F66762B1FA9BE8910D0B92B, BB27684B569CBB72DEC63EA6FDEF8E5F410CDAEB73717EEE1B36478DBCFF94CC
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\KMSSS.exe, Sin acciones por parte del usuario, 1329, 1024533, , , , , 01A80AAD5DABED1C1580F7E00213CF9D, FD7499214ABAA13BF56D006AB7DE78EB8D6ADF17926C24ACE024D067049BC81D
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\TunMirror.exe, Sin acciones por parte del usuario, 1329, 1024533, , , , , 2ED9C12A91E795804B1B770958C647AC, CB56C248A38292C234D1AABE5E33A671FE8AE8AED28E0C8C4FBE767E4E7B82F5
HackTool.KMS, C:\ProgramData\KMSAutoS\bin\TunMirror2.exe, Sin acciones por parte del usuario, 1329, 1024533, , , , , 3B33E3AB6E91806DF4CAE19405AB8846, D9CD47831FABA4053225DAC181709FD7AB9D066C3DE6F541968FFFEEEE4A9BF9
HackTool.KMS, C:\ProgramData\KMSAutoS\kmsauto.ini, Sin acciones por parte del usuario, 1329, 1024533, , , , , 387851B09EF0EF5716FF2DE212D208D1, E9EC6D44518670EB0EC3463DD0E44D5E4A68A2C2167C81210C75310122A40B3D
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\UM3N6FAY.DEFAULT\SEARCHPLUGINS\CDNSEARCH.XML, Sin acciones por parte del usuario, 392, 879433, 1.0.51649, , ame, , 2869F887319D49175FF94EC01E707508, 49DD61E19D4541F1E695B66847D0BF99BC08952BA41B33A69C2E297DFA282D15
Adware.Neoreklami.ChrPRST, C:\DOCUMENTS AND SETTINGS\ALL USERS\NTUSER.POL, Sin acciones por parte del usuario, 392, -1, 0.0.0, , action, , 80C795C0BF08A44B8549219B99A41B80, A699B47465E3ABC7C4ADFFA715E44A0B0BB8C344313C89D6BA80DB064D15D630
Adware.Neoreklami.ChrPRST, C:\WINDOWS\SYSTEM32\GROUPPOLICY\MACHINE\REGISTRY.POL, Sin acciones por parte del usuario, 392, -1, 0.0.0, , action, , F45452453F7BF1F1342B80B71352C909, DE60D3260B42B4049CA5FDB288E33832B610D6AFF83C4F06DEBAA87DB8C8F399
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\IVS4WIZX.DEFAULT-RELEASE\SEARCHPLUGINS\CDNSEARCH.XML, Sin acciones por parte del usuario, 392, 879433, 1.0.51649, , ame, , 2869F887319D49175FF94EC01E707508, 49DD61E19D4541F1E695B66847D0BF99BC08952BA41B33A69C2E297DFA282D15
PUP.Optional.FindItPro, C:\USERS\HP\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\IVS4WIZX.DEFAULT-RELEASE\PREFS.JS, Sin acciones por parte del usuario, 14076, 610797, 1.0.51649, , ame, , 8D88D0A187A3F7E31413654D7FFD8C57, E9F450BC4F71543656C82DAB4451B660FF437BA292A432BC60E0E23ACFE2707F
Trojan.MalPack.GS, C:\WINDOWS\SYSWOW64\ETULFNSB\IUDWMMQH.EXE, Sin acciones por parte del usuario, 7944, 1029404, 1.0.51649, FAB663F76840540E44CA17A1, dds, 01657984, 4337C84AD0AFB68F240F81C9C497482C, EBC261E3D8F7204B592DFC6DC165D0B96AE609F1DBD80B9D8B367C6430BD5CA5
Trojan.BrowserHijack, C:\WINDOWS\SYSTEM32\TASKS\Microsoft\OneCore\DirectX\camexdminGrid.ni, Sin acciones por parte del usuario, 2579, 944578, , , , , 7284518E3AC4A650219F5BC3954C4269, BC1DEF4490D25963B4C9DF442F6790DF0485FE35887BB0F237E141E4A4110B38
Trojan.BrowserHijack, C:\USERS\HP\APPDATA\LOCAL\IMPORTSPEECH\SBRUCTEREACJIVE\ORXDSWS_CES.DLL, Sin acciones por parte del usuario, 2579, 944578, 1.0.51649, , ame, , 62E94D350ED85C9EBD2125FA9F701E2A, 5CADB6970D2D918FF9D28B6FAAEF2369C446AEA700A6BC36A10EA6600A1EA3FE
Trojan.Downloader, C:\USERS\HP\APPDATA\ROAMING\FONT\FONTFORGE1_2_3.EXE, Sin acciones por parte del usuario, 522, 1030018, 1.0.51649, , ame, , 3F6EAE62AC045ED614CF45051776159E, 62527EBB7AC8C021BE15FE22A127F97EE165383BDD66BAE39F5EB9FC360A6EB7
Adware.Neoreklami, C:\WINDOWS\SYSTEM32\TASKS\IhLOtlwfTjLaFHY2, Sin acciones por parte del usuario, 652, 990074, , , , , 445F2629D4CA7A33758B907FF83C0765, BB97AE33D3FC328545E77D2E1B0F38C0A8A30DE91D0EAA00C5907035BF7E2C3D
Adware.Neoreklami, C:\PROGRAM FILES (X86)\RKPOXZZTU\VGHDAK.DLL, Sin acciones por parte del usuario, 652, 990074, 1.0.51649, , ame, , 20D790F956A938D49222A572FAFEAF1B, 629D5A57741AD69DA99FCBD19F794D8AA3BD3F58FFAC0FCCAE5269687A6308D6
Adware.Neoreklami, C:\WINDOWS\SYSTEM32\TASKS\AihfYBODtxWThLBdJXg2, Sin acciones por parte del usuario, 652, 989864, , , , , 6EF39810439A8EBB3167CB8BE983EF1F, 9F499BB85BBA3319A18243BA787C6F7236C5F53224392DFCCD99AED7DF3D3FD8
Adware.Neoreklami, C:\PROGRAM FILES (X86)\IBTVEEPHQDQWC\SITDOUT.DLL, Sin acciones por parte del usuario, 652, 989864, 1.0.51649, , ame, , 6BAF9E7D338A65C58E7CD468CB56ED85, 6B4FF02EC88F5CCDA0A70B146E5C25D927D598E440C68249B14DC44A0CDBFE0F
Adware.Neoreklami, C:\WINDOWS\SYSTEM32\TASKS\ELFNwXxGBYtpHo, Sin acciones por parte del usuario, 652, 989864, , , , , 2C6EC194EE6B4DA988156379AC901606, CB9AD1CD5899606E6A8EE9D0CF795DAD3A5F84913921BF0C887FED948439DF51
Adware.Neoreklami, C:\PROGRAM FILES (X86)\ZKWLQVWLEOUU2\YVUGXHWDKATKE.DLL, Sin acciones por parte del usuario, 652, 989864, 1.0.51649, , ame, , 22A5053A842FAD01AAFEEA2D09298377, B9C29EC0FD85A3D165D9B8C969D0DADC4FDB0217ECB41053E203FEE508F6B09C
Adware.Neoreklami, C:\WINDOWS\SYSTEM32\TASKS\KwkatjflTkqiHZqLX2, Sin acciones por parte del usuario, 652, 989864, , , , , 5772855FFA6CAA4B4F21B14342DE0380, CBE8B7A9783A2163695916624E6A51CC62CFA3C56FBF5F8934C190D2ED1565AE
Adware.Neoreklami, C:\PROGRAM FILES (X86)\MQKSUMUGZETWJIRBMAR\UPDDBJK.DLL, Sin acciones por parte del usuario, 652, 989864, 1.0.51649, , ame, , 08920B3BD3D9B28B997C930D7CCB2DD1, 5C0BDFDAE1FF625BB74F6A20400CC44E53FE05436030005384ACF3A8C8DCF35F
Trojan.SmokeLoader, C:\PROGRAMDATA\UTORRENT\USERENV.DLL, Sin acciones por parte del usuario, 813, 1028927, 1.0.51649, 98DC137D0BC6B875FF09A609, dds, 01657984, FCD5B7D922A96E20179C8BFA4599BA74, 3D0C44CC618F556FC6869BEC0013B9D271949CA96BFED4859987BFA4844BE43D
MachineLearning/Anomalous.96%, C:\USERS\HP\APPDATA\LOCAL\MICROSOFT\WINDOWS\INETCACHE\IE\9E08K87C\ROLLE4[1].EXE, Sin acciones por parte del usuario, 0, 392687, 1.0.51649, , shuriken, , 6760C06E9D0E77B72B443946EB9F6B7E, 880381B965F21AAE4D26D4CF4F62151139752AE5F79B2431496A083D202AF64D
Generic.Malware/Suspicious, C:\USERS\HP\APPDATA\LOCAL\MICROSOFT\WINDOWS\INETCACHE\IE\SQE8FAAA\SERVICE[1].BMP, Sin acciones por parte del usuario, 0, 392686, 1.0.51649, , shuriken, , DABAE535097A94F593D5AFAD04ACD5EA, E0A33241F5C4AC8F304AF0387DDC54DA264C0A5101C822D0FC71B10AF947B391
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , 42728C55B56E35A05731270E5944A7F5, 7EEAD07DD3A6E03234FCA094864A808C4E35535B9E6248E9664D8E3F85BC0990
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Preferences, Sin acciones por parte del usuario, 296, 1005179, 1.0.51649, , ame, , 3F727AC3B3DEC709AABEC0061AFADF96, E4D32FD745267E6D0BB279E3647B21409CBB311F4524C89006DEEC4DB2799590
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Preferences, Sin acciones por parte del usuario, 296, 1005180, 1.0.51649, , ame, , 3F727AC3B3DEC709AABEC0061AFADF96, E4D32FD745267E6D0BB279E3647B21409CBB311F4524C89006DEEC4DB2799590
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , D6BB58E6E8DDABD76BB5D633FFAAA2AD, D7ECAD5BB6C430F2E643103747A272F4E5545E7433E3044B199B3CA2F8162AEC
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , D6BB58E6E8DDABD76BB5D633FFAAA2AD, D7ECAD5BB6C430F2E643103747A272F4E5545E7433E3044B199B3CA2F8162AEC
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Preferences, Sin acciones por parte del usuario, 296, 1005185, 1.0.51649, , ame, , 944CE08C0C1D088201F592084F472A5B, 7B45ED9024F7CA88C339E4A4E5577DAEA00C619048E0A8E26A4B17172E267964
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 2\Secure Preferences, Sin acciones por parte del usuario, 392, 878860, 1.0.51649, , ame, , E28F917F68594B46FD32A7DDAC7178AD, AAC8957EEE444E3FC430A5031F7C73D3FC5EDDEB6113A8FBB1816C18A20E818B
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , 29E0C10B2F123BD1C2B32A1C19A5D6F9, 6F52FE0956A6286A9D1D39CCF4ED557F947F185FF28DEDDD8EBB911A94BADCC9
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , 29E0C10B2F123BD1C2B32A1C19A5D6F9, 6F52FE0956A6286A9D1D39CCF4ED557F947F185FF28DEDDD8EBB911A94BADCC9
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Preferences, Sin acciones por parte del usuario, 296, 1005184, 1.0.51649, , ame, , F80D6CD8650B2B05B13772B9698A3AFC, 80E0C6DB5035A797F70D41D8BD70256F817DDE3BCAB82646C710BEDCA907D4A0
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Preferences, Sin acciones por parte del usuario, 296, 1005182, 1.0.51649, , ame, , 9924EBD6B88F50768A198405455C69D6, 9AFA9B820CD9E95A5E099AC7E1C7B5512E1AF635F4D055FA6A7C388CC8A2AC4E
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Preferences, Sin acciones por parte del usuario, 296, 1005186, 1.0.51649, , ame, , 9924EBD6B88F50768A198405455C69D6, 9AFA9B820CD9E95A5E099AC7E1C7B5512E1AF635F4D055FA6A7C388CC8A2AC4E
Trojan.Dropper, C:\USERS\HP\APPDATA\LOCAL\MICROSOFT\WINDOWS\INETCACHE\IE\SQE8FAAA\QQDCXDB[1].EXE, Sin acciones por parte del usuario, 546, 1028803, 1.0.51649, , ame, , D7F42FAD55E84AB59664980F6C196AE8, 7CF4F598E7262F55AADECE6DF8BED6656CBFA97274CA2F2AB4B6CB961C809FC6
Adware.Csdimonetize, C:\USERS\HP\PICTURES\ADOBE FILMS\EMJHB1YWX515NG4XWDRSEYXL.EXE, Sin acciones por parte del usuario, 2905, 1028711, 1.0.51649, 2A9DAE2F7E3332903C9BD994, dds, 01657984, 8FB90B254CFD1F8DFF3111113C713D14, 1D6CB4031EB5B3268B945A352F386A699F3E82A635B19B9EB58DB0416735D605
Trojan.MalPack.Asprotect, C:\USERS\HP\PICTURES\ADOBE FILMS\WU52DRWH42SPH3O64VBGHTRN.EXE, Sin acciones por parte del usuario, 8589, 1028249, 1.0.51649, AF42E151038B55A9E88B4AEB, dds, 01657984, 127E06FFCF0919CAB41EFC53A0747721, CFC5FB82DE299F374E4C9C40A86EE1DB05399324124CA872A6741E87E8F6BA1A
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Preferences, Sin acciones por parte del usuario, 296, 1005184, 1.0.51649, , ame, , 3F727AC3B3DEC709AABEC0061AFADF96, E4D32FD745267E6D0BB279E3647B21409CBB311F4524C89006DEEC4DB2799590
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Secure Preferences, Sin acciones por parte del usuario, 392, 878860, 1.0.51649, , ame, , D6BB58E6E8DDABD76BB5D633FFAAA2AD, D7ECAD5BB6C430F2E643103747A272F4E5545E7433E3044B199B3CA2F8162AEC
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Preferences, Sin acciones por parte del usuario, 296, 1005183, 1.0.51649, , ame, , 944CE08C0C1D088201F592084F472A5B, 7B45ED9024F7CA88C339E4A4E5577DAEA00C619048E0A8E26A4B17172E267964
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 2\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , E28F917F68594B46FD32A7DDAC7178AD, AAC8957EEE444E3FC430A5031F7C73D3FC5EDDEB6113A8FBB1816C18A20E818B
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 2\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , E28F917F68594B46FD32A7DDAC7178AD, AAC8957EEE444E3FC430A5031F7C73D3FC5EDDEB6113A8FBB1816C18A20E818B
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 3\Secure Preferences, Sin acciones por parte del usuario, 392, 878860, 1.0.51649, , ame, , 32EDB5727CEC6F0F17542E30E37E13F1, AF21F607C2A89B6628BAC772E2AE84D54DA84A9BBA07C44F42CA1CC59AB525AF
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Secure Preferences, Sin acciones por parte del usuario, 392, 878860, 1.0.51649, , ame, , 29E0C10B2F123BD1C2B32A1C19A5D6F9, 6F52FE0956A6286A9D1D39CCF4ED557F947F185FF28DEDDD8EBB911A94BADCC9
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Preferences, Sin acciones por parte del usuario, 296, 1005181, 1.0.51649, , ame, , F80D6CD8650B2B05B13772B9698A3AFC, 80E0C6DB5035A797F70D41D8BD70256F817DDE3BCAB82646C710BEDCA907D4A0
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , 910722F77F6607EBD4681A8A73B8FFF0, 51BB23F6104C91BC433409CF1239F5FC3BE23129211F62746BBBEB84D8A456FD
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , 910722F77F6607EBD4681A8A73B8FFF0, 51BB23F6104C91BC433409CF1239F5FC3BE23129211F62746BBBEB84D8A456FD
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Preferences, Sin acciones por parte del usuario, 296, 1005185, 1.0.51649, , ame, , 9924EBD6B88F50768A198405455C69D6, 9AFA9B820CD9E95A5E099AC7E1C7B5512E1AF635F4D055FA6A7C388CC8A2AC4E
Trojan.Downloader.MSIL.Generic, C:\USERS\HP\APPDATA\ROAMING\MICROSOFT\WINDOWS\START MENU\PROGRAMS\HHZ\LLP_4_5.EXE, Sin acciones por parte del usuario, 10724, 987381, 1.0.51649, , ame, , 49B1B2EE1483FD3E7E348B91673E62D1, B257A0ABCA67FBEAF5BEB3E113E97AD43362B242BDE0D3CAA103BF1FC0161F8B
Trojan.Crypt.MSIL, C:\USERS\HP\APPDATA\LOCAL\MICROSOFT\WINDOWS\INETCACHE\IE\SQE8FAAA\FILE3[1].EXE, Sin acciones por parte del usuario, 5681, 1021205, 1.0.51649, , ame, , E581A27AFF9CEB5073F07BA9A4F73852, D63C19155AF0A329CD61CD832D7C4D2D5BBCB61067EA764283B664605979864F
Spyware.RedLineStealer, C:\USERS\HP\PICTURES\ADOBE FILMS\26XQAAHMAUPX5EVOXM_4OQ4J.EXE, Sin acciones por parte del usuario, 570, 918832, 1.0.51649, 5682D63CF0E5F37D588631FD, dds, 01657984, 575770AACACF40D06B95CC879450EAF2, 0F1D9C01EAFA26B792721217BC1311D97CCFD274D17C5544EC05E64C984CFE11
Trojan.MalPack.Asprotect, C:\USERS\HP\PICTURES\ADOBE FILMS\CTZGT4JUIWVORCJ434CHLVXK.EXE, Sin acciones por parte del usuario, 8589, 1027220, 1.0.51649, C7AD2AFB2D750BE6FF0EF997, dds, 01657984, 64C9A04ABD56851AEFB69E65B19FE968, B13C6A6B836657C1FB1F4C06FF680663ADE7E85D1389BC3F7B5169CB1AEBC0DD
Trojan.Dropper, C:\USERS\HP\PICTURES\ADOBE FILMS\WOKQMELJIHEIDCU6KJLK4E61.EXE, Sin acciones por parte del usuario, 546, 1028803, 1.0.51649, 8131DCAFBDAC2617FA419F3C, dds, 01657984, D7F42FAD55E84AB59664980F6C196AE8, 7CF4F598E7262F55AADECE6DF8BED6656CBFA97274CA2F2AB4B6CB961C809FC6
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Preferences, Sin acciones por parte del usuario, 296, 1005183, 1.0.51649, , ame, , 3F727AC3B3DEC709AABEC0061AFADF96, E4D32FD745267E6D0BB279E3647B21409CBB311F4524C89006DEEC4DB2799590
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Secure Preferences, Sin acciones por parte del usuario, 392, 878860, 1.0.51649, , ame, , D6BB58E6E8DDABD76BB5D633FFAAA2AD, D7ECAD5BB6C430F2E643103747A272F4E5545E7433E3044B199B3CA2F8162AEC
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Preferences, Sin acciones por parte del usuario, 296, 1005181, 1.0.51649, , ame, , 944CE08C0C1D088201F592084F472A5B, 7B45ED9024F7CA88C339E4A4E5577DAEA00C619048E0A8E26A4B17172E267964
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 2\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , E28F917F68594B46FD32A7DDAC7178AD, AAC8957EEE444E3FC430A5031F7C73D3FC5EDDEB6113A8FBB1816C18A20E818B
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Secure Preferences, Sin acciones por parte del usuario, 392, 878860, 1.0.51649, , ame, , 29E0C10B2F123BD1C2B32A1C19A5D6F9, 6F52FE0956A6286A9D1D39CCF4ED557F947F185FF28DEDDD8EBB911A94BADCC9
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Preferences, Sin acciones por parte del usuario, 296, 1005182, 1.0.51649, , ame, , F80D6CD8650B2B05B13772B9698A3AFC, 80E0C6DB5035A797F70D41D8BD70256F817DDE3BCAB82646C710BEDCA907D4A0
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Preferences, Sin acciones por parte del usuario, 296, 1005186, 1.0.51649, , ame, , F80D6CD8650B2B05B13772B9698A3AFC, 80E0C6DB5035A797F70D41D8BD70256F817DDE3BCAB82646C710BEDCA907D4A0
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Preferences, Sin acciones por parte del usuario, 296, 1005184, 1.0.51649, , ame, , 9924EBD6B88F50768A198405455C69D6, 9AFA9B820CD9E95A5E099AC7E1C7B5512E1AF635F4D055FA6A7C388CC8A2AC4E
Adware.Csdimonetize, C:\USERS\HP\APPDATA\LOCAL\MICROSOFT\WINDOWS\INETCACHE\IE\F80DODU4\KEEPERWW[1].EXE, Sin acciones por parte del usuario, 2905, 1028711, 1.0.51649, , ame, , 8FB90B254CFD1F8DFF3111113C713D14, 1D6CB4031EB5B3268B945A352F386A699F3E82A635B19B9EB58DB0416735D605
Trojan.MalPack.GS, C:\USERS\HP\APPDATA\LOCAL\MICROSOFT\WINDOWS\INETCACHE\IE\F80DODU4\ROLLE2[1].EXE, Sin acciones por parte del usuario, 7944, 1029404, 1.0.51649, , ame, , D5F34E959467B6613CC08EAFD73A3EF0, B07C20F0BF6635B884AADEF8AF9CF45B44DEBB06850CD513DFEC2DB801A73EC7
Malware.AI.3766314338, C:\USERS\HP\DESKTOP\ELFBOT 8.60 CIROSCRIPT.COM 123\LOADER.EXE, Sin acciones por parte del usuario, 1000000, 0, 1.0.51649, 3427AB17056ADC2AE07D6562, dds, 01657984, F3A16FA61D62B459DB2BAE79B00653F2, 0A91198E1496E4B02CCD2BA57EC16FC61BFEDC6506486581AD9A6180AD484995
RiskWare.Ammyy, C:\USERS\HP\APPDATA\LOCAL\TEMP\BDF3.TMP\SVCHOST.EXE, Sin acciones por parte del usuario, 7461, 934003, 1.0.51649, , ame, , 90AADF2247149996AE443E2C82AF3730, EE573647477339784DCEF81024DE1BE1762833A20E5CC2B89A93E47D05B86B6A
Trojan.Downloader.MSIL.Generic, C:\USERS\HP\APPDATA\LOCAL\TEMP\8EBF.EXE, Sin acciones por parte del usuario, 10724, 998701, 1.0.51649, A85E7866A87678AFD6CD21C7, dds, 01657984, D2CAED94B5CC310056B06352AB24122B, A38EF9A0F1C4871DEFA9C1CFC257A04A67FDF77366CAA87A32563F912A468330
Trojan.Downloader, C:\USERS\HP\PICTURES\ADOBE FILMS\7IDUFOBPAY_1XKG_SHRFSGIT.EXE, Sin acciones por parte del usuario, 522, 1030018, 1.0.51649, , ame, , 3F6EAE62AC045ED614CF45051776159E, 62527EBB7AC8C021BE15FE22A127F97EE165383BDD66BAE39F5EB9FC360A6EB7
Spyware.RedLineStealer, C:\USERS\HP\PICTURES\ADOBE FILMS\KZODC2XJVUDZTKWHVEO4QFTQ.EXE, Sin acciones por parte del usuario, 570, 1028916, 1.0.51649, 0000000000000000000003EB, dds, 01657984, 65B198FFC44A3FC8E02AE6612A39FC5B, D0EF7FA1AA754F10F9741C69239EC10BD0D5214AF04BC65F2708CCD679EF2A92
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Preferences, Sin acciones por parte del usuario, 296, 1005181, 1.0.51649, , ame, , 3F727AC3B3DEC709AABEC0061AFADF96, E4D32FD745267E6D0BB279E3647B21409CBB311F4524C89006DEEC4DB2799590
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Preferences, Sin acciones por parte del usuario, 296, 1005185, 1.0.51649, , ame, , 3F727AC3B3DEC709AABEC0061AFADF96, E4D32FD745267E6D0BB279E3647B21409CBB311F4524C89006DEEC4DB2799590
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Preferences, Sin acciones por parte del usuario, 296, 1005186, 1.0.51649, , ame, , 3F727AC3B3DEC709AABEC0061AFADF96, E4D32FD745267E6D0BB279E3647B21409CBB311F4524C89006DEEC4DB2799590
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Preferences, Sin acciones por parte del usuario, 296, 1005184, 1.0.51649, , ame, , 944CE08C0C1D088201F592084F472A5B, 7B45ED9024F7CA88C339E4A4E5577DAEA00C619048E0A8E26A4B17172E267964
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 3\Secure Preferences, Sin acciones por parte del usuario, 392, 878860, 1.0.51649, , ame, , 32EDB5727CEC6F0F17542E30E37E13F1, AF21F607C2A89B6628BAC772E2AE84D54DA84A9BBA07C44F42CA1CC59AB525AF
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Preferences, Sin acciones por parte del usuario, 296, 1005183, 1.0.51649, , ame, , F80D6CD8650B2B05B13772B9698A3AFC, 80E0C6DB5035A797F70D41D8BD70256F817DDE3BCAB82646C710BEDCA907D4A0
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , 910722F77F6607EBD4681A8A73B8FFF0, 51BB23F6104C91BC433409CF1239F5FC3BE23129211F62746BBBEB84D8A456FD
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Preferences, Sin acciones por parte del usuario, 296, 1005179, 1.0.51649, , ame, , 9924EBD6B88F50768A198405455C69D6, 9AFA9B820CD9E95A5E099AC7E1C7B5512E1AF635F4D055FA6A7C388CC8A2AC4E
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Preferences, Sin acciones por parte del usuario, 296, 1005180, 1.0.51649, , ame, , 9924EBD6B88F50768A198405455C69D6, 9AFA9B820CD9E95A5E099AC7E1C7B5512E1AF635F4D055FA6A7C388CC8A2AC4E
Trojan.Injector, C:\USERS\HP\APPDATA\LOCAL\MICROSOFT\WINDOWS\INETCACHE\IE\CRM3LUX7\NICEPROCESSX64[1].BMP, Sin acciones por parte del usuario, 724, 985021, 1.0.51649, , ame, , 3F22BD82EE1B38F439E6354C60126D6D, 265C2DDC8A21E6FA8DFAA38EF0E77DF8A2E98273A1ABFB575AEF93C0CC8EE96A
Trojan.Downloader, C:\USERS\HP\APPDATA\LOCAL\MICROSOFT\WINDOWS\INETCACHE\IE\F80DODU4\WAM[1].EXE, Sin acciones por parte del usuario, 522, 1030018, 1.0.51649, , ame, , 3F6EAE62AC045ED614CF45051776159E, 62527EBB7AC8C021BE15FE22A127F97EE165383BDD66BAE39F5EB9FC360A6EB7
Adware.Neoreklami, C:\PROGRAM FILES (X86)\GIGKLFKWJXUN\EJLLAPP.DLL, Sin acciones por parte del usuario, 652, 989864, 1.0.51649, , ame, , 2ACE888DFB1C551C534B4E878D5B54F3, DCD1A1530A57AF103C11720B6F5D42DD03B14117167F338A05CC83A39FEAC747
Trojan.MalPack.Asprotect, C:\USERS\HP\PICTURES\ADOBE FILMS\BYESIC_KZWKFB38MZ3T5XILL.EXE, Sin acciones por parte del usuario, 8589, 1027220, 1.0.51649, 9AEC9DBC70A1731BEDF4D03A, dds, 01657984, 89A942B4D76B4566001915D5BE4B4CDB, 0E8CA50590DF27AF4C46DFFBBD5445022707B0DF5677039F9AE6B4DDEBD5B662
Trojan.MalPack.Obsidium, C:\USERS\HP\PICTURES\ADOBE FILMS\OG6PDTZMOUYI96QFTRTZJOHR.EXE, Sin acciones por parte del usuario, 8098, 1022856, 1.0.51649, C676E74C07C0B965C3826180, dds, 01657984, 89D23A186C49EFB69750227D23674B48, 605E1096B60089C456E10BE716364CF051D6409AC82D69F128594EB92B66D0DB
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Sin acciones por parte del usuario, 392, 878860, 1.0.51649, , ame, , 2E13A74DC1EC2DB95FEBC8A53474CC62, 8338C30A01523E3C0AEC8CC9D3F87CDC0310CF756A9E57B59865AA1E945FF1D0
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Preferences, Sin acciones por parte del usuario, 296, 1005182, 1.0.51649, , ame, , 944CE08C0C1D088201F592084F472A5B, 7B45ED9024F7CA88C339E4A4E5577DAEA00C619048E0A8E26A4B17172E267964
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Preferences, Sin acciones por parte del usuario, 296, 1005186, 1.0.51649, , ame, , 944CE08C0C1D088201F592084F472A5B, 7B45ED9024F7CA88C339E4A4E5577DAEA00C619048E0A8E26A4B17172E267964
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 3\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , 32EDB5727CEC6F0F17542E30E37E13F1, AF21F607C2A89B6628BAC772E2AE84D54DA84A9BBA07C44F42CA1CC59AB525AF
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 3\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , 32EDB5727CEC6F0F17542E30E37E13F1, AF21F607C2A89B6628BAC772E2AE84D54DA84A9BBA07C44F42CA1CC59AB525AF
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Preferences, Sin acciones por parte del usuario, 296, 1005179, 1.0.51649, , ame, , F80D6CD8650B2B05B13772B9698A3AFC, 80E0C6DB5035A797F70D41D8BD70256F817DDE3BCAB82646C710BEDCA907D4A0
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Preferences, Sin acciones por parte del usuario, 296, 1005180, 1.0.51649, , ame, , F80D6CD8650B2B05B13772B9698A3AFC, 80E0C6DB5035A797F70D41D8BD70256F817DDE3BCAB82646C710BEDCA907D4A0
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Secure Preferences, Sin acciones por parte del usuario, 392, 878860, 1.0.51649, , ame, , 910722F77F6607EBD4681A8A73B8FFF0, 51BB23F6104C91BC433409CF1239F5FC3BE23129211F62746BBBEB84D8A456FD
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Preferences, Sin acciones por parte del usuario, 296, 1005183, 1.0.51649, , ame, , 9924EBD6B88F50768A198405455C69D6, 9AFA9B820CD9E95A5E099AC7E1C7B5512E1AF635F4D055FA6A7C388CC8A2AC4E
Trojan.MalPack.GS, C:\USERS\HP\APPDATA\LOCAL\MICROSOFT\WINDOWS\INETCACHE\IE\9E08K87C\RUV8EB7ROLAOBS[1].EXE, Sin acciones por parte del usuario, 7944, 1029404, 1.0.51649, , ame, , 37578F226115ED70143CF5F945138A65, 0252C4411593AE974D2BE2A765FEBAE043D6F6827E37E63E3CB5FFA9DBE76F42
Spyware.RedLineStealer, C:\USERS\HP\APPDATA\LOCAL\MICROSOFT\WINDOWS\INETCACHE\IE\F80DODU4\TRDNGANLZR9562[1].EXE, Sin acciones por parte del usuario, 570, 1028916, 1.0.51649, , ame, , 65B198FFC44A3FC8E02AE6612A39FC5B, D0EF7FA1AA754F10F9741C69239EC10BD0D5214AF04BC65F2708CCD679EF2A92
Spyware.RedLineStealer, C:\USERS\HP\PICTURES\ADOBE FILMS\ASG9OYTGL7DG2RXVJX3IM5DU.EXE, Sin acciones por parte del usuario, 570, 918832, 1.0.51649, 2BE762113D5FDC3CF6455CF0, dds, 01657984, B968E49E66B54D90F060FBD48BAC6D55, 188CCE1C4D0EFE1264FB661D7CA92CEDDE3B450BE02E84E99A4D5E5FAB28CC0D
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Web Data, Sin acciones por parte del usuario, 392, 878860, 1.0.51649, , ame, , 2E13A74DC1EC2DB95FEBC8A53474CC62, 8338C30A01523E3C0AEC8CC9D3F87CDC0310CF756A9E57B59865AA1E945FF1D0
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Preferences, Sin acciones por parte del usuario, 296, 1005182, 1.0.51649, , ame, , 3F727AC3B3DEC709AABEC0061AFADF96, E4D32FD745267E6D0BB279E3647B21409CBB311F4524C89006DEEC4DB2799590
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , D6BB58E6E8DDABD76BB5D633FFAAA2AD, D7ECAD5BB6C430F2E643103747A272F4E5545E7433E3044B199B3CA2F8162AEC
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Preferences, Sin acciones por parte del usuario, 296, 1005179, 1.0.51649, , ame, , 944CE08C0C1D088201F592084F472A5B, 7B45ED9024F7CA88C339E4A4E5577DAEA00C619048E0A8E26A4B17172E267964
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Guest Profile\Preferences, Sin acciones por parte del usuario, 296, 1005180, 1.0.51649, , ame, , 944CE08C0C1D088201F592084F472A5B, 7B45ED9024F7CA88C339E4A4E5577DAEA00C619048E0A8E26A4B17172E267964
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 2\Secure Preferences, Sin acciones por parte del usuario, 392, 878860, 1.0.51649, , ame, , E28F917F68594B46FD32A7DDAC7178AD, AAC8957EEE444E3FC430A5031F7C73D3FC5EDDEB6113A8FBB1816C18A20E818B
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 3\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , 32EDB5727CEC6F0F17542E30E37E13F1, AF21F607C2A89B6628BAC772E2AE84D54DA84A9BBA07C44F42CA1CC59AB525AF
PUP.Optional.FindIt, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Secure Preferences, Sin acciones por parte del usuario, 196, 595099, 1.0.51649, , ame, , 29E0C10B2F123BD1C2B32A1C19A5D6F9, 6F52FE0956A6286A9D1D39CCF4ED557F947F185FF28DEDDD8EBB911A94BADCC9
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Profile 4\Preferences, Sin acciones por parte del usuario, 296, 1005185, 1.0.51649, , ame, , F80D6CD8650B2B05B13772B9698A3AFC, 80E0C6DB5035A797F70D41D8BD70256F817DDE3BCAB82646C710BEDCA907D4A0
Adware.Neoreklami.ChrPRST, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Secure Preferences, Sin acciones por parte del usuario, 392, 878860, 1.0.51649, , ame, , 910722F77F6607EBD4681A8A73B8FFF0, 51BB23F6104C91BC433409CF1239F5FC3BE23129211F62746BBBEB84D8A456FD
PUP.Optional.ForcedNotifications, C:\USERS\HP\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\System Profile\Preferences, Sin acciones por parte del usuario, 296, 1005181, 1.0.51649, , ame, , 9924EBD6B88F50768A198405455C69D6, 9AFA9B820CD9E95A5E099AC7E1C7B5512E1AF635F4D055FA6A7C388CC8A2AC4E
Malware.Heuristic.1001, C:\USERS\HP\APPDATA\LOCAL\IMPORTSPEECH\TEAMVIEWER_DESKTOP.EXE, Sin acciones por parte del usuario, 1000001, 0, 1.0.51649, 0000000000000000000003E9, dds, 01657984, C75C5BC49FB6C8F5AD9617037953A829, E8E7C8B5E0E6206FB91B9B0969F705AF3EF7F166D7B9BD3FDCC1CE9FBAD59587
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Febrero, 2022 20:19 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/8 "2022-02-25T20:19:56Z")
> [@Alix](#):
>
> Sin acciones por parte del usuario
Acabo de ver el **Informe** que me ha enviado y no se ha realizado correctamente por los siguientes motivos:
1️⃣ Tipo de análisis: **Análisis de amenazas** Cuando yo en las indicaciones que le he indicado en dicho **manual** que siguiera pone: pone que le tenías que hacer un tipo de Análisis: **PERSONALIZADO** y usted ha realizado un tipo de **Análisis de Amenazas**
2️⃣ De las amenazas que ha encontrado dicho programa: **MalwareBytes** que han sido en total: **Amenazas detectadas: 170** pone lo siguiente: **Amenazas en cuarentena: 0** y pone lo siguiente: **Sin acciones por parte del usuario** cuando yo en el **manual** de dicho programa le puse claramente que le diera a la opción que pone: **CUARENTENA** para que dicho programa pudiera eliminar **TODAS** las infecciones y/o virus que encontrara, por lo tanto, el programa **NO** ha eliminado ninguno de los virus y/o Infecciones que ha encontrado.
**RESUMIENDO:**
**CUANDO ACABE EL PROCESO DE ANALISIS DEL PROGRAMA QUE SE ESTÁ PASANDO EN ESTE MOMENTO, ME MANDA DICHO INFORME QUE GENERE Y REALICE EL SIGUIENTE PROCEDIMIENTO:**
1️⃣ Realice de nuevo un **Proceso de Análisis** con el programa: **MalwareBytes** un análisis **PERSONALIZADO** , siguiendo su **manual** , y una vez finalizado el programa por completo de analizar le da a la opción que pone: **CUARENTENA** para que empiece a eliminar **TODAS** las infecciones y/o Virus que encuentre dicho programa y me manda dicho **Informe** que genere.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Alix](https://forospyware.com/u/Alix)
#### Post date: [25 Febrero, 2022 21:26 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/9 "2022-02-25T21:26:33Z")
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 25/2/22
Hora del análisis: 15:21
Archivo de registro: d7eb760c-9680-11ec-8f64-b05adad7399c.json
-Información del software-
Versión: 4.5.4.168
Versión de los componentes: 1.0.1599
Versión del paquete de actualización: 1.0.51649
Licencia: Prueba
-Información del sistema-
SO: Windows 10 (Build 19043.1526)
CPU: x64
Sistema de archivos: NTFS
Usuario: DESKTOP-OK8QJ93\HP
-Resumen del análisis-
Tipo de análisis: Análisis personalizado
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 121498
Amenazas detectadas: 8
Amenazas en cuarentena: 8
Tiempo transcurrido: 0 min, 24 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Desactivado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 4
Trojan.BrowserHijack, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\Microsoft\OneCore\DirectX\camexdminGrid.ni, En cuarentena, 2579, 944578, , , , , ,
Trojan.BrowserHijack, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TASKS\{FC8AA4CE-C888-4B38-9B90-CED775C20AB7}, En cuarentena, 2579, 944578, , , , , ,
Trojan.BrowserHijack, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\BOOT\{FC8AA4CE-C888-4B38-9B90-CED775C20AB7}, En cuarentena, 2579, 944578, , , , , ,
Trojan.MalPack.GS, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\etulfnsb, En cuarentena, 7944, 1029404, , , , , ,
Valor del registro: 1
PUM.Optional.MSExclusion, HKLM\SOFTWARE\MICROSOFT\WINDOWS DEFENDER\EXCLUSIONS\PATHS|C:\WINDOWS\SYSWOW64\ETULFNSB, En cuarentena, 6690, 692398, 1.0.51649, , ame, , ,
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 0
(No hay elementos maliciosos detectados)
Archivo: 3
Trojan.BrowserHijack, C:\WINDOWS\SYSTEM32\TASKS\Microsoft\OneCore\DirectX\camexdminGrid.ni, En cuarentena, 2579, 944578, , , , , 7284518E3AC4A650219F5BC3954C4269, BC1DEF4490D25963B4C9DF442F6790DF0485FE35887BB0F237E141E4A4110B38
Trojan.BrowserHijack, C:\USERS\HP\APPDATA\LOCAL\IMPORTSPEECH\SBRUCTEREACJIVE\ORXDSWS_CES.DLL, En cuarentena, 2579, 944578, 1.0.51649, , ame, , 62E94D350ED85C9EBD2125FA9F701E2A, 5CADB6970D2D918FF9D28B6FAAEF2369C446AEA700A6BC36A10EA6600A1EA3FE
Trojan.MalPack.GS, C:\WINDOWS\SYSWOW64\ETULFNSB\IUDWMMQH.EXE, En cuarentena, 7944, 1029404, 1.0.51649, FAB663F76840540E44CA17A1, dds, 01657984, 4337C84AD0AFB68F240F81C9C497482C, EBC261E3D8F7204B592DFC6DC165D0B96AE609F1DBD80B9D8B367C6430BD5CA5
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
```auto
25/2/2022 15:15:54 p. m.
Archivos explorados: 448958
Archivos detectados: 42
Archivos desinfectados: 42
Tiempo total de exploración 00:40:56
Estado de la exploración: Finalizado
C:\Program Files\KMSpico\scripts\AddExceptionsWD.reg Win32/HackKMS.AZ aplicación potencialmente no segura desinfectado por eliminación
C:\Program Files\KMSpico\scripts\Install_Service.cmd Win32/HackKMS.AZ aplicación potencialmente no segura desinfectado por eliminación
C:\Program Files\KMSpico\scripts\Install_Task.cmd Win32/HackKMS.AZ aplicación potencialmente no segura desinfectado por eliminación
C:\Program Files\KMSpico\scripts\Silent.cmd Win32/HackKMS.AZ aplicación potencialmente no segura desinfectado por eliminación
C:\Program Files (x86)\GiGklFKwjXUn\EJlLaPP.dll una variante de Win32/Adware.Neoreklami.KQ aplicación desinfectado por eliminación
C:\Program Files (x86)\IbTVEepHQDQWC\SiTDOUt.dll una variante de Win32/Adware.Neoreklami.KQ aplicación desinfectado por eliminación
C:\Program Files (x86)\mqksUmuGzetwJirbMaR\uPDDBjK.dll una variante de Win32/Adware.Neoreklami.KQ aplicación desinfectado por eliminación
C:\Program Files (x86)\RKpoxZzTU\VghDAk.dll una variante de Win32/Adware.Neoreklami_AGen.H aplicación desinfectado por eliminación
C:\Program Files (x86)\ZkWLQVWleOUU2\yVugxhwDKATke.dll una variante de Win32/Adware.Neoreklami.KQ aplicación desinfectado por eliminación
C:\ProgramData\GKRfdfPgktwkhHVB\eXsQFmo.wsf VBS/TrojanDownloader.Agent.UMX troyano desinfectado por eliminación
C:\ProgramData\KMSAutoS\bin\KMSSS.exe una variante de Win32/HackKMS.AL aplicación potencialmente no segura desinfectado por eliminación
C:\ProgramData\KMSAutoS\bin\TunMirror.exe una variante de MSIL/HackTool.TunMirror.A aplicación potencialmente no segura desinfectado por eliminación
C:\ProgramData\KMSAutoS\bin\TunMirror2.exe una variante de MSIL/HackTool.TunMirror.A aplicación potencialmente no segura desinfectado por eliminación
C:\ProgramData\uTorrent\uTorrent.exe una variante de Win32/uTorrent.D aplicación potencialmente no deseada desinfectado por eliminación
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\9E08K87C\rolle4[1].exe una variante de Win32/Packed.Themida.IBV troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\9E08K87C\ruv8eb7rolaobs[1].exe una variante de Win32/Kryptik.HOMW troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\CRM3LUX7\NiceProcessX64[1].bmp una variante de Win64/Agent.AUN troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\F80DODU4\BlackCleanerSetp6546[1].exe una variante de MSIL/TrojanDownloader.Agent_AGen.KV troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\F80DODU4\keeperWW[1].exe detecciones múltiples,Win32/TrojanDownloader.Agent.FUA troyano,una variante de Win32/TrojanDownloader.Adload.NUT troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\F80DODU4\rolle2[1].exe una variante de Win32/Kryptik.HOMW troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\F80DODU4\TrdngAnlzr9562[1].exe una variante de Win32/Packed.Obsidium.HG troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\F80DODU4\wam[1].exe una variante de MSIL/TrojanDownloader.Agent.KOS troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\SQE8FAAA\file3[1].exe una variante de MSIL/GenKryptik.FQGK troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\SQE8FAAA\Qqdcxdb[1].exe detecciones múltiples,Win32/Packed.7Zip.AC troyano,VBS/Starter.NDW troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\SQE8FAAA\Service[1].bmp una variante de Win32/TrojanDownloader.Agent.FWC troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\Temp\7ZipSfx.000\Detto.xla VBS/Starter.NDW troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\Temp\BDF3.tmp\svchost.exe una variante de Win32/RemoteAdmin.Ammyy.B aplicación potencialmente no segura desinfectado por eliminación
C:\Users\HP\AppData\Local\Temp\8EBF.exe una variante de MSIL/TrojanDownloader.Agent.KOU troyano desinfectado por eliminación
C:\Users\HP\AppData\Local\VirtualStore\Program Files (x86)\Counter-Strike 1.6\cstrike_spanish\cs_nuke2.bsp VBS/TrojanDownloader.Agent.UDY troyano desinfectado por eliminación
C:\Users\HP\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\hhl\llp_4_5.exe una variante de MSIL/TrojanDownloader.Agent.KOU troyano desinfectado por eliminación
C:\Users\HP\Pictures\Adobe Films\26XQAaHMAuPx5eVoxm_4oQ4j.exe una variante de Win32/Packed.Obsidium.CP troyano desinfectado por eliminación
C:\Users\HP\Pictures\Adobe Films\7iduFObpaY_1xKg_shRFSgIt.exe una variante de MSIL/TrojanDownloader.Agent.KOS troyano desinfectado por eliminación
C:\Users\HP\Pictures\Adobe Films\aSG9oyTGl7DG2RxvJX3Im5Du.exe una variante de Win32/Packed.Obsidium.CP troyano desinfectado por eliminación
C:\Users\HP\Pictures\Adobe Films\byESic_KzwkfB38mZ3T5xiLL.exe una variante de Win32/Packed.Asprotect.LV troyano desinfectado por eliminación
C:\Users\HP\Pictures\Adobe Films\cTzGt4juiWVorcj434cHlVxk.exe una variante de Win32/Packed.Asprotect.LW troyano desinfectado por eliminación
C:\Users\HP\Pictures\Adobe Films\emjhb1YWx515nG4XwDRSeYxL.exe detecciones múltiples,Win32/TrojanDownloader.Agent.FUA troyano,una variante de Win32/TrojanDownloader.Adload.NUT troyano desinfectado por eliminación
C:\Users\HP\Pictures\Adobe Films\kZodC2XJvUDzTKwhVeo4qftq.exe una variante de Win32/Packed.Obsidium.HG troyano desinfectado por eliminación
C:\Users\HP\Pictures\Adobe Films\MfryiJdaP9SLZ3_iCwqxfbt0.exe una variante de MSIL/TrojanDownloader.Agent_AGen.KV troyano desinfectado por eliminación
C:\Users\HP\Pictures\Adobe Films\Og6pdTZMOUyI96qfTRtZJoHR.exe una variante de Win32/Packed.Obsidium.CP troyano desinfectado por eliminación
C:\Users\HP\Pictures\Adobe Films\wOkQMELjIHeIdcu6KJLK4E61.exe detecciones múltiples,Win32/Packed.7Zip.AC troyano,VBS/Starter.NDW troyano desinfectado por eliminación
C:\Users\HP\Pictures\Adobe Films\WU52drWH42sph3O64VbghTRN.exe una variante de Win32/Packed.Asprotect.LW troyano desinfectado por eliminación
Memoria operativa detecciones múltiples,una variante de Win32/Tofsee.BU troyano,una variante de Win32/Tofsee.BL troyano,una variante de Win32/Tofsee.BR troyano,una variante de Win32/Tofsee.BS troyano,una variante de Win32/Tofsee.BQ troyano,una variante de Win32/CoinMiner.HS aplicación potencialmente no deseada contenía archivos infectados (tras el próximo reinicio)
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Febrero, 2022 22:09 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/14 "2022-02-25T22:09:29Z")
Ahora me falta que me mande el **Informe** que ha generado el programa del: **Dr.Web Cureit!** y una **Captura de Pantalla** de todo lo que salga, y una vez que finalice por completo el programa el Proceso de Análisis por completo le da a la opción que pone: **Neutralizar**
Me manda dicho **Informe** y una Captura de Pantalla con todo lo que se refleje en el programa.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Alix](https://forospyware.com/u/Alix)
#### Post date: [25 Febrero, 2022 22:52 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/15 "2022-02-25T22:52:53Z")
que captura seria? deque programa?
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Febrero, 2022 22:53 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/16 "2022-02-25T22:53:34Z")
Del programa: **Dr.Web Cureit!** y le da a la opción que pone: **Neutralizar** una vez que finalice dicho programa todo el Proceso de Análisis por completo y si te pide reiniciar dicho programa para poder eliminar todas las infecciones que haya encontrado lo reinicias pero sólo si te lo pide dicho programa.
Seguidamente me mandas dicho **Informe** que haya generado dicho programa y una **Captura de Pantalla** con todas las Infecciones y Virus que haya encontrado!
Para poder enviarme dicho **Informe** del programa: **Dr.Web Cureit!** que haya generado dicho programa siga el siguiente procedimiento:
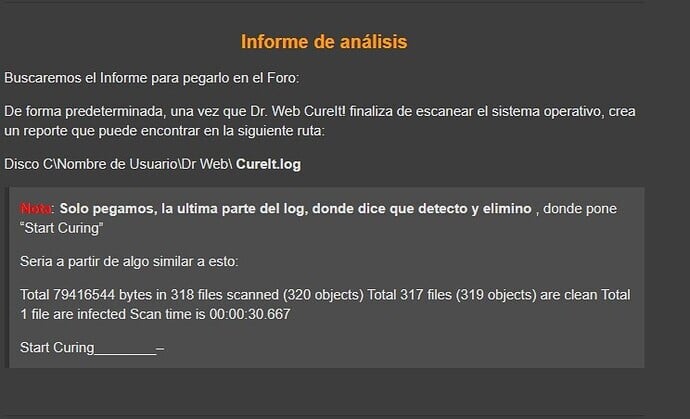
Para enviarme dicho **Informe** , y **poder subirlo a este foro,** realice el siguiente procedimiento como lo ha estado realizando correctamente:
Aquí le dejo los **Códigos** para que me pueda enviar el **Informe** que se le solicite en este mismo foro como se refleja en el: **Ejemplo:**
[code] **(copie este primer código y peguelo en en informe que este recibiendo ayuda).**
**Aquí pega el Informe del programa que le he solicitado.**
[/code]. **(Copie este segundo código y peguelo en el informe que este recibiendo ayuda).**
**Ejemplo:**

**Quedo a la espera de su respuesta!**
---
### Author:  [@Alix](https://forospyware.com/u/Alix)
#### Post date: [25 Febrero, 2022 23:11 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/17 "2022-02-25T23:11:52Z")
```auto
Total 188476161697 bytes in 906498 files scanned (1034994 objects)
Total 906392 files (1034694 objects) are clean
Total 8 files (16 objects) are infected
Total 279 files are raised error condition
Scan time is 01:26:59.576
-----------------------------------------------------------------------------
Start curing
-----------------------------------------------------------------------------
C:\Users\HP\AppData\Local\Google\Chrome\User Data\Guest Profile\Extensions\meejmcfbiapijdfaadackoblffmidlig\1.0.0.6_0\js\background.js - quarantined
C:\Users\HP\AppData\Local\Google\Chrome\User Data\Profile 2\Extensions\meejmcfbiapijdfaadackoblffmidlig\1.0.0.6_0\js\background.js - quarantined
C:\Users\HP\AppData\Local\Google\Chrome\User Data\Profile 3\Extensions\meejmcfbiapijdfaadackoblffmidlig\1.0.0.6_0\js\background.js - quarantined
C:\Users\HP\AppData\Local\Google\Chrome\User Data\Profile 4\Extensions\meejmcfbiapijdfaadackoblffmidlig\1.0.0.6_0\js\background.js - quarantined
C:\Users\HP\AppData\Local\Google\Chrome\User Data\System Profile\Extensions\meejmcfbiapijdfaadackoblffmidlig\1.0.0.6_0\js\background.js - quarantined
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\9E08K87C\8f_2201[1].bmp - quarantined
C:\Users\HP\AppData\Local\Microsoft\Windows\INetCache\IE\9E08K87C\help2301[1].bmp - quarantined
C:\Users\HP\Desktop\Elfbot 8.60 Ciroscript.com 123\loader.exe - quarantined
Total 188476161697 bytes in 906498 files scanned (1034994 objects)
Total 906392 files (1034694 objects) are clean
Total 8 files (16 objects) are infected
Total 8 files are neutralized
Total 279 files are raised error condition
Scan time is 01:26:59.576
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Febrero, 2022 23:14 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/19 "2022-02-25T23:14:33Z")
Perfecto! El programa ha realizado correctamente su función! 🙂
**Te pongo los siguientes pasos.**
**IMPORTANTE:**
1. **PASELE CADA PROGRAMA POR SEPARADO, ES DECIR, PASALE EL PRIMER PROGRAMA Y UNA VEZ QUE HAYA REALIZADO POR COMPLETO EL PROCESO DE ANALISIS Y SIGUIENDO SU MANUAL PASELE EL SEGUNDO PROGRAMA Y ASÍ CON EL RESTO DE PROGRAMAS.**
2. **RESPETE EL ORDEN DE LOS PROGRAMAS EN DICHO PROCESO DE ANALISIS.**
3. **SI ALGÚN PROGRAMA LE PIDE REINICIAR, REINICIAS PERO SOLO SI SE LO SOLICITA EL PROGRAMA.**
**Aclarado esto, siga estos procedimientos:**
1️⃣ **Descargue** , **instale** y **ejecute** el siguiente programa: **Kaspersky Virus Removal Tool**. Aquí le dejo su **manual** para que sepa cómo utilizarlo y configurarlo correctamente: [Manual Kaspersky Virus Removal Tool](https://forospyware.com/t/manual-de-kaspersky-virus-removal-tool/1623) (Elimine **TODAS** las amenazas e infecciones que encuentre).
2️⃣ **Descargue** , **Instale** y **ejecute** el siguiente programa: **TDSSKiller**. Aquí te dejo su **manual:** [Manual TDSSKiller](https://forospyware.com/t/manual-de-tdsskiller/5059/2) para que sepas cómo instalar el programa y configurarlo correctamente. (Elimine **TODAS** las amenazas e infecciones que encuentre).
**Descargue** e **Instale** el programa **TDSSKiller** de la siguiente **Url de Descarga** que le dejo a continuación: [Url de Descarga: TDSSKiller](https://latam.kaspersky.com/downloads/tdsskiller) para que sepa cómo instalarlo correctamente.
Descarga el que pone: **TDSSKiller Version 3.1.0.28**
el que pone esto:

el que pone EXE, 4,82 MB
Siga su **manual** al pie de la letra y me manda una **Captura de Pantalla** con todas las amenazas e infecciones que encuentre.
3️⃣ **Descargue,** **Instale** y **ejecute** el siguiente programa: **MALWAREBYTES ANTI-ROOTKIT BETA**. Aquí le dejo su **manual** para que sepa cómo utilizarlo y configurarlo correctamente: [Manual MalwareBytes Anti-Rootkit Beta](https://es.malwarebytes.com/antirootkit/) (Elimine **TODAS** las amenazas e infecciones que encuentre).
Al finalizar los Procesos de Análisis por completo, siguiendo su **manual** , mándeme los **Informes** que generen cada uno de los programas que le he solicitado y una **Captura de Pantalla** de cada uno de ellos.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Alix](https://forospyware.com/u/Alix)
#### Post date: [27 Febrero, 2022 18:58 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/20 "2022-02-27T18:58:55Z")
buenas amigo, te cuento, yo hago anuncios en facebook ad, me habían hackeado la cuenta y estaban haciendo anuncios en mi cuenta publicitaria y me dejaron con una deuda de 120 dólares, que dolor de cabeza todo este tema, quiero preguntar me recomiendas formatear mi pc???
el programa de kaspersky no logro descargarlo!
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [27 Febrero, 2022 22:40 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/21 "2022-02-27T22:40:33Z")
> [@Alix](#):
>
> buenas amigo, te cuento, yo hago anuncios en facebook ad, me habían hackeado la cuenta y estaban haciendo anuncios en mi cuenta publicitaria y me dejaron con una deuda de 120 dólares, que dolor de cabeza todo este tema, quiero preguntar me recomiendas formatear mi pc???
En respuesta a su pregunta, el realizarle el formateo sería la última opción. Aunque usted formatee su ordenador, según qué clase de virus sea puede volver a infectarse de nuevo una vez formateado su equipo.
No se preocupe, si sigue mis indicaciones las Infecciones y Virus que usted tenga serán eliminados de raíz pero para eso debe de seguir todas las indicaciones que le indique por aquí con respecto a los procedimientos que tiene que seguir.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [27 Febrero, 2022 22:43 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/22 "2022-02-27T22:43:18Z")
> [@Alix](#):
>
> el programa de kaspersky no logro descargarlo!
No se preocupe, ahora le pongo los pasos a seguir para que pueda descargar todos los programas que no ha podido descargar. Para ello, **realice los siguientes pasos a seguir:**
**IMPORTANTE:**
1. **PASELE CADA PROGRAMA POR SEPARADO, ES DECIR, PASALE EL PRIMER PROGRAMA Y UNA VEZ QUE HAYA REALIZADO POR COMPLETO EL PROCESO DE ANALISIS Y SIGUIENDO SU MANUAL PASELE EL SEGUNDO PROGRAMA Y ASÍ CON EL RESTO DE PROGRAMAS.**
2. **RESPETE EL ORDEN DE LOS PROGRAMAS EN DICHO PROCESO DE ANALISIS.**
3. **SI ALGÚN PROGRAMA LE PIDE REINICIAR, REINICIAS PERO SOLO SI SE LO SOLICITA EL PROGRAMA.**
**Aclarado esto, realice lo siguiente:**
1️⃣ **Descargue** , **instale** y **ejecute** el siguiente programa: **Kaspersky Virus Removal Tool**. A continuación, le dejo la **Url de Descarga** del programa: **Kaspersky Virus Removal Tool** y su **Manual** para que sepas cómo utilizarlo y configurarlo correctamente:
1️⃣ . 1️⃣. **Url de Descarga** de **Kaspersky Virus Removal Tool:** [Url de Descarga: Kaspersky Virus Removal Tool](https://devbuilds.s.kaspersky-labs.com/devbuilds/KVRT/latest/full/KVRT.exe) para que pueda ejecutar e instalar el programa correctamente.
1️⃣ . 2️⃣. **Manual** del **Kaspersky Virus Removal Tool** para que sepas cómo utilizarlo y configurarlo correctamente: [Manual Kaspersky Virus Removal Tool](https://forospyware.com/t/manual-de-kaspersky-virus-removal-tool/1623) (Elimine **TODAS** las amenazas e infecciones que encuentre).
1️⃣ . 3️⃣. Siga su **manual** al pie de la letra y me manda una **Captura de Pantalla** y el **Informe** con todas las amenazas e infecciones que encuentre.
2️⃣ **Descargue** , **Instale** y **ejecute** el siguiente programa: **TDSSKiller**. A continuación, le dejo la **Url de Descarga** del programa: **TDSSKiller** y su **Manual** para que sepas cómo utilizarlo y configurarlo correctamente:
2️⃣ . 1️⃣. **Url de Descarga** de **TDSSKiller:** [Url de Descarga: TDSSKiller](https://media.kaspersky.com/utilities/VirusUtilities/EN/tdsskiller.exe) para que pueda ejecutar e instalar el programa correctamente.
2️⃣ . 2️⃣. **Manual** del **TDSSKiller** para que sepas cómo utilizarlo y configurarlo correctamente: [Manual TDSSKiller](https://forospyware.com/t/manual-de-tdsskiller/5059/2) (Elimine **TODAS** las amenazas e infecciones que encuentre).
2️⃣ . 3️⃣. Siga su **manual** al pie de la letra y me manda una **Captura de Pantalla** y el **Informe** con todas las amenazas e infecciones que encuentre.
3️⃣ **Descargue,** **Instale** y **ejecute** el siguiente programa: **MALWAREBYTES ANTI-ROOTKIT BETA**. A continuación, le dejo la **Url de Descarga** del programa: **MALWAREBYTES ANTI-ROOTKIT BETA** y su **Manual** para que sepas cómo utilizarlo y configurarlo correctamente:
3️⃣ . 1️⃣. **Url de Descarga** de **MALWAREBYTES ANTI-ROOTKIT BETA:** [Url de Descarga: MALWAREBYTES ANTI-ROOTKIT BETA](https://es.malwarebytes.com/antirootkit/) para que pueda ejecutar e instalar el programa correctamente.
3️⃣ . 2️⃣. **Manual** del **MALWAREBYTES ANTI-ROOTKIT BETA** para que sepas cómo utilizarlo y configurarlo correctamente: [Manual MALWAREBYTES ANTI-ROOTKIT BETA](https://forospyware.com/t/manual-malwarebytes-anti-rootkit-beta/143) (Elimine **TODAS** las amenazas e infecciones que encuentre).
3️⃣ . 3️⃣. Siga su **Manual** al pie de la letra y me manda una **Captura de Pantalla** con todas las amenazas e infecciones que encuentre.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Alix](https://forospyware.com/u/Alix)
#### Post date: [28 Febrero, 2022 04:13 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/24 "2022-02-28T04:13:40Z")
```auto
22:06:46.0643 0x2c74 TDSS rootkit removing tool 3.1.0.28 Apr 9 2019 21:11:46
22:06:46.0643 0x2c74 UEFI system
22:07:21.0362 0x2c74 ============================================================
22:07:21.0362 0x2c74 Current date / time: 2022/02/27 22:07:21.0362
22:07:21.0369 0x2c74 SystemInfo:
22:07:21.0369 0x2c74
22:07:21.0369 0x2c74 OS Version: 10.0.19043 ServicePack: 0.0
22:07:21.0369 0x2c74 Product type: Workstation
22:07:21.0369 0x2c74 ComputerName: DESKTOP-OK8QJ93
22:07:21.0369 0x2c74 UserName: HP
22:07:21.0369 0x2c74 Windows directory: C:\Windows
22:07:21.0369 0x2c74 System windows directory: C:\Windows
22:07:21.0369 0x2c74 Running under WOW64
22:07:21.0369 0x2c74 Processor architecture: Intel x64
22:07:21.0369 0x2c74 Number of processors: 4
22:07:21.0369 0x2c74 Page size: 0x1000
22:07:21.0369 0x2c74 Boot type: Normal boot
22:07:21.0369 0x2c74 CodeIntegrityOptions = 0x0000C001
22:07:21.0369 0x2c74 ============================================================
22:07:21.0450 0x2c74 KLMD registered as C:\Windows\system32\drivers\85864822.sys
22:07:21.0450 0x2c74 KLMD ARK init status: drvProperties = 0xF0F02, osBuild = 19043.0, osProperties = 0x1D
22:07:21.0606 0x2c74 System UUID: {58F6397A-2403-2E2E-C7B7-7FCF4825845E}
22:07:21.0979 0x2c74 !crdlk
22:07:21.0984 0x2c74 Drive \Device\Harddisk0\DR0 - Size: 0x3B9E656000 ( 238.47 Gb ), SectorSize: 0x200, Cylinders: 0x799A, SectorsPerTrack: 0x3F, TracksPerCylinder: 0xFF, Type 'A'
22:07:21.0985 0x2c74 ============================================================
22:07:21.0985 0x2c74 \Device\Harddisk0\DR0:
22:07:21.0986 0x2c74 GPT partitions:
22:07:21.0986 0x2c74 \Device\Harddisk0\DR0\Partition1: GPT, TypeGUID: {C12A7328-F81F-11D2-BA4B-00A0C93EC93B}, UniqueGUID: {5CF9E620-27E2-4A0A-AB4E-CDDA79A441D4}, Name: EFI system partition, StartLBA 0x800, BlocksNum 0x32000
22:07:21.0986 0x2c74 \Device\Harddisk0\DR0\Partition2: GPT, TypeGUID: {E3C9E316-0B5C-4DB8-817D-F92DF00215AE}, UniqueGUID: {E6D09843-F1C8-4031-A0F2-015D21622EC7}, Name: Microsoft reserved partition, StartLBA 0x32800, BlocksNum 0x8000
22:07:21.0986 0x2c74 \Device\Harddisk0\DR0\Partition3: GPT, TypeGUID: {EBD0A0A2-B9E5-4433-87C0-68B6B72699C7}, UniqueGUID: {E8AF334A-5973-49A7-9D78-72CBD28B6974}, Name: Basic data partition, StartLBA 0x3A800, BlocksNum 0x1DBB3034
22:07:21.0986 0x2c74 \Device\Harddisk0\DR0\Partition4: GPT, TypeGUID: {DE94BBA4-06D1-4D40-A16A-BFD50179D6AC}, UniqueGUID: {23CC3448-0B4B-4DA5-89F9-FAB616C09CAF}, Name: , StartLBA 0x1DBEE000, BlocksNum 0x104800
22:07:21.0986 0x2c74 MBR partitions:
22:07:21.0986 0x2c74 ============================================================
22:07:21.0988 0x2c74 C: <-> \Device\Harddisk0\DR0\Partition3
22:07:21.0988 0x2c74 ============================================================
22:07:21.0988 0x2c74 Initialize success
22:07:21.0988 0x2c74 ============================================================
22:08:29.0184 0x2bbc ============================================================
22:08:29.0184 0x2bbc Scan started
22:08:29.0184 0x2bbc Mode: Manual;
22:08:29.0184 0x2bbc ============================================================
22:08:29.0184 0x2bbc KSN ping started
22:08:29.0403 0x2bbc KSN ping finished: true
22:08:30.0749 0x2bbc ================ Scan BIOS =================================
22:08:30.0749 0x2bbc BIOS info: vendor = Insyde, version = F.54, releaseDate = 09/22/2015
22:08:30.0749 0x2bbc Base board info: manufacturer = HP, product = 80A1, version = 91.19
22:08:32.0796 0x2bbc [5834704F18777993840C8592C4C1AE0E, 8F13A08C6AA5E740A109E6F0F78C47D9F6A9CA215424E5C167BB582EB5956F11] BIOS
22:08:32.0796 0x2bbc BIOS - ok
22:08:32.0796 0x2bbc ================ Scan system memory ========================
22:08:32.0796 0x2bbc System memory - ok
22:08:32.0796 0x2bbc ================ Scan services =============================
22:08:32.0843 0x2bbc [AF50A9D10FF7B1D999BA99D00CC128B3, 3D6E0579821BFA91B7F0A6E6DDC6E03BD3389202AD1A079B825D18D2A76250A0] 1394ohci C:\Windows\System32\drivers\1394ohci.sys
22:08:32.0843 0x2bbc 1394ohci - ok
22:08:32.0858 0x2bbc [1C29610EDF5FE3C9D313207BD65BCDD0, 5A29D80AF47D08998125CB81BC1D4E84093291A74DE422B63F7BBDA7BDE95311] 3ware C:\Windows\system32\drivers\3ware.sys
22:08:32.0858 0x2bbc 3ware - ok
22:08:32.0874 0x2bbc [8EE76295B4D0D5ED3B941856934C74E9, 2ADB9DC74DD971D325EF962EF8572915BF93A54B312A11EEAA9B98272CAA5C34] AarSvc C:\Windows\System32\AarSvc.dll
22:08:32.0889 0x2bbc AarSvc - ok
22:08:32.0889 0x2bbc [79A0EABFCD3C36FD85EEEC4069A3B902, 6F7F527A9E148885AC4F357524085B49CADF9CDAFDD25B4F39D1E0BDFD40B927] Accelerometer C:\Windows\System32\drivers\Accelerometer.sys
22:08:32.0889 0x2bbc Accelerometer - ok
22:08:32.0921 0x2bbc [43FB8BB52B9333E8C6A76DDEC0BF8CFC, 37328E9BDF7242B8A44CE71A2750FFB7BB7B3C761BD3214C16A36D4E2944840B] ACPI C:\Windows\system32\drivers\ACPI.sys
22:08:32.0936 0x2bbc ACPI - ok
22:08:32.0936 0x2bbc [6A424E6ABD1970E23ECF3DA85725B6BF, 1D576471A8035AD3FF5B0616F47B79E43AA367ECDF009D7CADDA0F11F13A1345] AcpiDev C:\Windows\System32\drivers\AcpiDev.sys
22:08:32.0936 0x2bbc AcpiDev - ok
22:08:32.0936 0x2bbc [70D9FC69CED08E86B888717CC5C37367, 34856C805B67F3EE4ABFD81B61879112344C343BC7E76A7A466FAD276E0E5165] acpiex C:\Windows\system32\Drivers\acpiex.sys
22:08:32.0952 0x2bbc acpiex - ok
22:08:32.0952 0x2bbc [EF7CB34FB2D56305EF942012499AB8F7, 3A9A504797FD22BB5447BB36597D5001320ABC0D4A1853D478C038EAC6847913] acpipagr C:\Windows\System32\drivers\acpipagr.sys
22:08:32.0952 0x2bbc acpipagr - ok
22:08:32.0952 0x2bbc [33B5ED555018128792AFFCDC9AF7AFD2, 1E7C5FADA2486EE31289A4BEFB70AEA173190671C64995441651903CF31E5033] AcpiPmi C:\Windows\System32\drivers\acpipmi.sys
22:08:32.0952 0x2bbc AcpiPmi - ok
22:08:32.0967 0x2bbc [85A86944A6163F0B7A8B10203B70CB9A, 72D35F5DB8714D38E4050A7F7A457C4AD99E3EA212040704F1C1ECBB70E865E9] acpitime C:\Windows\System32\drivers\acpitime.sys
22:08:32.0968 0x2bbc acpitime - ok
22:08:32.0985 0x2bbc [494072BF9EC1FDFFD54C47A80821FE6E, 8F302F43314C2F5C80E1D22B17C0246EF8A275C63FDB3C1CDC0DD999C4715A77] Acx01000 C:\Windows\system32\drivers\Acx01000.sys
22:08:32.0997 0x2bbc Acx01000 - ok
22:08:32.0998 0x2bbc [437A1C97D7A8A11006C4458408DE4A9E, 8771A5C865FBD2B1FF9315665BB17A87B3D22C237A35A1A22B72C64326A48700] AdobeARMservice C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe
22:08:32.0998 0x2bbc AdobeARMservice - ok
22:08:33.0014 0x2bbc [B85CC4BD2633315CF6E5713B9478D25B, 90B1B46AB29FF0284B7DD83994E19C1AD58BAB86ECECA678268199EA2A5BFD2B] AdobeUpdateService C:\Program Files (x86)\Common Files\Adobe\Adobe Desktop Common\ElevationManager\AdobeUpdateService.exe
22:08:33.0029 0x2bbc AdobeUpdateService - ok
22:08:33.0061 0x2bbc [B4B75D49BFBCFB2762593F77E5BD7789, B83072D77685F973701EC6629D8AC2626FDEFD657A4DB9AA7D532960A29FC67C] ADP80XX C:\Windows\system32\drivers\ADP80XX.SYS
22:08:33.0076 0x2bbc ADP80XX - ok
22:08:33.0092 0x2bbc [7ED7173309D68A454B3107009660AD0D, EC04DF25E0189EFE9BEE04158642B6E321A45A8E8E8981B30833C07BD6CE4726] AFD C:\Windows\system32\drivers\afd.sys
22:08:33.0108 0x2bbc AFD - ok
22:08:33.0123 0x2bbc [A4640B17A07A42820E634930067079F0, 6BFDEF1D94497260160EE2F4E4A4D02D16BEDE802E76DB52365628BEBBCB7177] afunix C:\Windows\system32\drivers\afunix.sys
22:08:33.0123 0x2bbc afunix - ok
22:08:33.0123 0x2bbc [E6C21EB564C1A177B484C3A53AEA49BF, F2BBD6F46E55B64F0F5798A029DD51433E961712C1FED12999199FA49058776D] ahcache C:\Windows\system32\DRIVERS\ahcache.sys
22:08:33.0139 0x2bbc ahcache - ok
22:08:33.0139 0x2bbc [526FE18DB976D9A1AE19FBC53FA690B1, 4E2623243A9BB61F7211E591C24EDB70B07974A7FA21E3F14C683F27E975777F] AJRouter C:\Windows\System32\AJRouter.dll
22:08:33.0139 0x2bbc AJRouter - ok
22:08:33.0139 0x2bbc [551C155F4FCE82BBA4CC92E56F1ECB84, 6ABE94DF833EC0E6D145429BBA99FDCA9AD3FCBB685A432B20C04F74DE9A42A5] ALG C:\Windows\System32\alg.exe
22:08:33.0154 0x2bbc ALG - ok
22:08:33.0154 0x2bbc [55578CF027B0AE9F0D653B209C9F1B6D, 46A53925BAA34FA9D87E7C3157504A4557D81CD8B8608E7AB6CAF02F482F7792] amdgpio2 C:\Windows\System32\drivers\amdgpio2.sys
22:08:33.0154 0x2bbc amdgpio2 - ok
22:08:33.0154 0x2bbc [D0E26E590DE1424CCC4F77D1687049EF, 387811D57DEF06C9736D9F0BAB0DFB0F83DBAB19E5489BF9A6DCDCBD682DD8FE] amdi2c C:\Windows\System32\drivers\amdi2c.sys
22:08:33.0154 0x2bbc amdi2c - ok
22:08:33.0170 0x2bbc [532C470012279A4E43BB2ECFB5485F95, 1DE9419C351546F4B8747AA46422311F8D1610CCA4FD050D2E2D63B6A5A839C3] AmdK8 C:\Windows\System32\drivers\amdk8.sys
22:08:33.0170 0x2bbc AmdK8 - ok
22:08:33.0186 0x2bbc [6EAC24D762ED653A5FB78B9BD871C200, DBAA893F1889C5B433786A1F0A5491389A8ED465E1BF2E9C486605F0D4F054CF] AmdPPM C:\Windows\System32\drivers\amdppm.sys
22:08:33.0186 0x2bbc AmdPPM - ok
22:08:33.0186 0x2bbc [70D7BE6BB8D22A38AD0040A1EC41C1FE, D5231F97E5432234A8A19904E59C324E825AF04881AA195C19CCC9E6A7684B14] amdsata C:\Windows\system32\drivers\amdsata.sys
22:08:33.0186 0x2bbc amdsata - ok
22:08:33.0201 0x2bbc [C47EDC5D81546677A772CFC86281ED29, 71C7E7E5AA74596A6725D8F70F1DE9A0C63D3C3E120D9CCF8A508854AC340A23] amdsbs C:\Windows\system32\drivers\amdsbs.sys
22:08:33.0201 0x2bbc amdsbs - ok
22:08:33.0217 0x2bbc [F1A1CA86A1E3782A0CABB07EF3663C70, 1FC1D4287DB56A387BDF917C0CB3BFC30CA5D792A350E2EDBBDDEBF8127E1AF9] amdxata C:\Windows\system32\drivers\amdxata.sys
22:08:33.0217 0x2bbc amdxata - ok
22:08:33.0217 0x2bbc [073186A55E60479C11D1E1DB8126CD50, F2CA3533F63456C48BAD5ED38761DDBEF0161CDA7DB942F80D0FCAF201EB41DF] AppID C:\Windows\system32\drivers\appid.sys
22:08:33.0217 0x2bbc AppID - ok
22:08:33.0233 0x2bbc [E77EEABBECF7F3E761A3665E2D55A9B8, 22B178A762B301C87214E067C5D9FFEE464D48047170B58B97D1EDE3F2097C7E] AppIDSvc C:\Windows\System32\appidsvc.dll
22:08:33.0233 0x2bbc AppIDSvc - ok
22:08:33.0248 0x2bbc [88D8CC430978EA865CA77D1D31D92921, E12074A9C73F9D1089E057EE7BDAA95E3AD9EBDF8BAD8B69829136ACBF490640] Appinfo C:\Windows\System32\appinfo.dll
22:08:33.0248 0x2bbc Appinfo - ok
22:08:33.0248 0x2bbc [2CC49C9DCDDD8C2A5292E9DC7631724F, 4FDDCACD7B74F79C92F265F4977784C0A8DCAD9D5AEFC401BFD3FA0972AE6CA0] applockerfltr C:\Windows\system32\drivers\applockerfltr.sys
22:08:33.0248 0x2bbc applockerfltr - ok
22:08:33.0264 0x2bbc [9F7F9EF3CB7B2DB1DE97A8DC2A8053E7, 51EB3E2C8266AE07FDB1B69E3550FFD7B8500E0469A33D2064C4ECCAA942988C] AppMgmt C:\Windows\System32\appmgmts.dll
22:08:33.0264 0x2bbc AppMgmt - ok
22:08:33.0279 0x2bbc [188973F42C88B759B60AB3C39231C9DC, C406658C076AB5295F5B3830125D39E3A8049EF4E01C453FE4CB411C31D50C78] AppReadiness C:\Windows\system32\AppReadiness.dll
22:08:33.0295 0x2bbc AppReadiness - ok
22:08:33.0311 0x2bbc [7E0ED6B4BA3F0AAC1C861E8A875FCFF8, 6E17899E7D3C7BF80CDC31DBDDA8E9B880B54ECBF5842C907E764A267ADFFCC0] AppVClient C:\Windows\system32\AppVClient.exe
22:08:33.0326 0x2bbc AppVClient - ok
22:08:33.0326 0x2bbc [BDA55F89B69757320BC125FF1CB53B26, 60C3C1F6FBB8B96773F3E66B7FCDA732EF64DD628A86F570D63C7A36F08BDCE9] AppvStrm C:\Windows\system32\drivers\AppvStrm.sys
22:08:33.0326 0x2bbc AppvStrm - ok
22:08:33.0342 0x2bbc [E70EE9B57F8D771E2F4D6E6B535F6757, B0711E3B3062504065F08CC094DE6E8C0E4DBAF734E52E85A3C2D363B3665A84] AppvVemgr C:\Windows\system32\drivers\AppvVemgr.sys
22:08:33.0342 0x2bbc AppvVemgr - ok
22:08:33.0342 0x2bbc [2CBABD729D5E746B6BD8DC1B4B4DB1E1, 8B1A73AFD300E0212E37F866029D5EF0505BAB733F7FBF628611554FEDECE8F2] AppvVfs C:\Windows\system32\drivers\AppvVfs.sys
22:08:33.0342 0x2bbc AppvVfs - ok
22:08:33.0420 0x2bbc [C6F42EBCB40EE1B96C173EB7DDF1450A, E7F5FA00130159DE851C6116121C0193CD31AB2705C93F2B0588A913283B5910] AppXSvc C:\Windows\system32\appxdeploymentserver.dll
22:08:33.0482 0x2bbc AppXSvc - ok
22:08:33.0498 0x2bbc [46FD8469080917EE12425AF692C4BC20, 96DCA25AE619F38640B22702A10BC3191626F3A36DE0E1B0EDA3B079EA9DEB24] arcsas C:\Windows\system32\drivers\arcsas.sys
22:08:33.0498 0x2bbc arcsas - ok
22:08:33.0514 0x2bbc [24E63139A0618426066F5A3E78464DB0, DCD46105FFFCE1275C0B4492F6A6104F2F04A1B40E09F89E3E19278C64B6E7AA] AssignedAccessManagerSvc C:\Windows\System32\assignedaccessmanagersvc.dll
22:08:33.0529 0x2bbc AssignedAccessManagerSvc - ok
22:08:33.0529 0x2bbc [D930AAE80A55116D07C41E95DE5671DB, 14985D6D2D52689C1B012F64ED0D7C9C5F6BADB51C4528BF6456D3EAE2FE69A7] AsyncMac C:\Windows\System32\drivers\asyncmac.sys
22:08:33.0545 0x2bbc AsyncMac - ok
22:08:33.0545 0x2bbc [AF0AA60DD36E4FA227F3C441B008336E, 60B57B228841F81D26E6025094211596BB725F79033A439E3F19394A3A5BDC30] atapi C:\Windows\system32\drivers\atapi.sys
22:08:33.0545 0x2bbc atapi - ok
22:08:33.0561 0x2bbc [E1B50482D6D705573FF4EB77A8D83566, 69B0F97D95E16BA7693F41DCC57EA30D3347359733C7FC4F2D4F2E5C075F90C6] AudioEndpointBuilder C:\Windows\System32\AudioEndpointBuilder.dll
22:08:33.0576 0x2bbc AudioEndpointBuilder - ok
22:08:33.0607 0x2bbc [E4E25118BFA0D162148B7C05BC966508, CB5DB504CD5713B48CFC2EA4A15E25BFFAE4BD0DF89BC52808A4270C15461FFB] Audiosrv C:\Windows\System32\Audiosrv.dll
22:08:33.0646 0x2bbc Audiosrv - ok
22:08:33.0651 0x2bbc [A0F7C552FA2B0D848758F5010A7B3AE3, 7DBF94761B806AB47DBC948E723D718852416DC0E311CB40F31A55DA0DCB267F] autotimesvc C:\Windows\System32\autotimesvc.dll
22:08:33.0651 0x2bbc autotimesvc - ok
22:08:33.0651 0x2bbc [FCE104053ECADACF4AFAFEC2FE805DBB, EB39D46FA07E7DC9028C671F45C5B51D8DC9B41977AC26D318AB39CD4382A0FB] AxInstSV C:\Windows\System32\AxInstSV.dll
22:08:33.0651 0x2bbc AxInstSV - ok
22:08:33.0666 0x2bbc [638C59D330A7AF943074678A70F22E7C, FEB2771428706126FEA1CC9A50EBE3CF4F8E8FB6FCB3CA19996497CA44FDAC45] b06bdrv C:\Windows\system32\drivers\bxvbda.sys
22:08:33.0682 0x2bbc b06bdrv - ok
22:08:33.0682 0x2bbc [26E2320D24C66EB72B36EB71EBEF2558, 7D06B6499FE915480DF4DAD658281C8B85F7AD71F49B089A270AE0B45713F2E9] bam C:\Windows\system32\drivers\bam.sys
22:08:33.0698 0x2bbc bam - ok
22:08:33.0710 0x2bbc [22AB02CEB277A793603A1AF748D2486D, 9AAC2211BE296E8F5DD105CA6F06BA590B005BEFF1DB32E5D163151143BCCB90] BasicDisplay C:\Windows\System32\DriverStore\FileRepository\basicdisplay.inf_amd64_65ab9a260dbf7467\BasicDisplay.sys
22:08:33.0713 0x2bbc BasicDisplay - ok
22:08:33.0719 0x2bbc [045E627AE5033B924B79CB451A792EE5, 215FF8E0F393DF8992BF2A278F581F62A8D2ED0A10B30A45FBD96242B468BD27] BasicRender C:\Windows\System32\DriverStore\FileRepository\basicrender.inf_amd64_df49c4daa6251397\BasicRender.sys
22:08:33.0720 0x2bbc BasicRender - ok
22:08:33.0743 0x2bbc [FE15FF2E506D865BE2F793267A2325A5, 076ADEF84623BA977DD86CE5FC47D19A95E986FE5A394B423D5E4A21F3672000] BcastDVRUserService C:\Windows\System32\BcastDVRUserService.dll
22:08:33.0759 0x2bbc BcastDVRUserService - ok
22:08:33.0775 0x2bbc [739D089777D2B66DBE7201E5EA4BA2D7, 9AD12E18A042C5B8EFB19297BC2E7BD1FEF75A138FEFB64C6BF0261FD3E53AB1] bcmfn2 C:\Windows\System32\drivers\bcmfn2.sys
22:08:33.0775 0x2bbc bcmfn2 - ok
22:08:33.0790 0x2bbc [774E0D8A4A85CCA3397B29FC5138A9BC, 0A032E51962A3459BB9F6B320DF1AB74BC38D0A67CB00ACCCD8999068C1E4F76] BDESVC C:\Windows\System32\bdesvc.dll
22:08:33.0806 0x2bbc BDESVC - ok
22:08:33.0806 0x2bbc [4280B427B81EB8C265F3206E2298761E, 121AF03BBE6ECC1622C2540805A30AE9555EB5D5FE25B55939C045ECE7FC37EB] Beep C:\Windows\system32\drivers\Beep.sys
22:08:33.0806 0x2bbc Beep - ok
22:08:33.0822 0x2bbc [01AAEE5C5C7EFCA83E92D913070842F4, 7E8B331CCAA80CB9E003DBCA4C5A9CD15F44DDB1DDF5C1EFC26291F8D36C1521] BFE C:\Windows\System32\bfe.dll
22:08:33.0837 0x2bbc BFE - ok
22:08:33.0853 0x2bbc [BB9F9C688592E67A2C33C8453AE1D99C, 2E196811D670D3E48D29B467BF36865524BE3D4ADB303DFF72C307E3D060E0BA] bindflt C:\Windows\system32\drivers\bindflt.sys
22:08:33.0853 0x2bbc bindflt - ok
22:08:33.0884 0x2bbc [3BDAEF58FB1CE7B0A4580E59BD7D6911, 23564C36F4DC2FFDC5FB165BEE0B6F73684C86A1F871FA9A3020C5A1F19CCAEC] BITS C:\Windows\System32\qmgr.dll
22:08:33.0900 0x2bbc BITS - ok
22:08:33.0915 0x2bbc [399F428646DE8D9B82B9C833FD9DBC32, E8034B600E9E1A56A8DE14988476B8C5556128E35967F95EBAF8DF153FA9ECB6] BluetoothUserService C:\Windows\System32\Microsoft.Bluetooth.UserService.dll
22:08:33.0931 0x2bbc BluetoothUserService - ok
22:08:33.0931 0x2bbc [1D80B5B997D6BCC6844C30A9066A9006, 2E2A8606AC938D08BB7480D00925281D25C3C5F9C3A0CF54A1B2E32C9ED8F126] bowser C:\Windows\system32\DRIVERS\bowser.sys
22:08:33.0946 0x2bbc bowser - ok
22:08:33.0946 0x2bbc [666794D3C28A67355B71406ACAC34C54, 172A1392937C7B8BEB91427918B5A47B1AD7FC329AD410527C3683289C739AA5] BrokerInfrastructure C:\Windows\System32\psmsrv.dll
22:08:33.0946 0x2bbc BrokerInfrastructure - ok
22:08:33.0978 0x2bbc [B3EEA459B367A168F8769625A76BF792, 0002AEED8641E41CB078E421177E359B801776206582FA0BE0EF7AF01D6ACC8A] BTAGService C:\Windows\System32\BTAGService.dll
22:08:33.0993 0x2bbc BTAGService - ok
22:08:34.0009 0x2bbc [CAFB8FA9B91590728B0F242BC3BF7D3F, E13BD30BFC316BE04AC61185FDE62EC21283C92C02203D41BBA10585473F5B5D] BthA2dp C:\Windows\System32\drivers\BthA2dp.sys
22:08:34.0009 0x2bbc BthA2dp - ok
22:08:34.0025 0x2bbc [B5A2928B43DDD07B8DFEB3F325A0F7DC, 4FB4F9CD18C90B7D4804CC973CDFD5F81C24DA48ACD490A02541D9221BB70B70] BthAvctpSvc C:\Windows\System32\BthAvctpSvc.dll
22:08:34.0025 0x2bbc BthAvctpSvc - ok
22:08:34.0040 0x2bbc [80DADE804876B949FF026FE4D931B54C, 21A7C74DFD6FEDD96570C17E0953238391C5ABFE51293B482990088C67EF4114] BthEnum C:\Windows\System32\drivers\BthEnum.sys
22:08:34.0040 0x2bbc BthEnum - ok
22:08:34.0040 0x2bbc [42CD3EBF3B05E940B95BA45424BB8856, 3CB3CFEF5BD910F60423E372353B34580A84B63F7B776450F54C81C6B2024D32] BthHFAud C:\Windows\System32\drivers\BthHfAud.sys
22:08:34.0040 0x2bbc BthHFAud - ok
22:08:34.0056 0x2bbc [99B42DCFE39E701B9074C7CCF7E024DB, B024B8B2A2D5AB53CCA2EA628E52A0345E300D0FD92928FF31460DE265F545EF] BthHFEnum C:\Windows\System32\drivers\bthhfenum.sys
22:08:34.0056 0x2bbc BthHFEnum - ok
22:08:34.0056 0x2bbc [0825C3B0D4A788E95DE80739E52C9174, 7B2C116DB586ADF3175AE4DC630C2BB9043CF3EE57A22A8DBFE55127F6065A51] BthLEEnum C:\Windows\System32\drivers\Microsoft.Bluetooth.Legacy.LEEnumerator.sys
22:08:34.0056 0x2bbc BthLEEnum - ok
22:08:34.0071 0x2bbc [B07835410281BF0AC818535AF6431958, 501BD8D65FAAF3434539C7F42C13B1F98D61FF83D34F4348F96A59E9677DA13E] BthMini C:\Windows\System32\drivers\BTHMINI.sys
22:08:34.0071 0x2bbc BthMini - ok
22:08:34.0071 0x2bbc [11D609CC74F0EB1DF6C0171331CDE9A1, 9412DC92F16C0B8A937D6FB1AD83D7169F4EC0F08FAE0E2B244346428CE99EE1] BTHMODEM C:\Windows\System32\drivers\bthmodem.sys
22:08:34.0071 0x2bbc BTHMODEM - ok
22:08:34.0087 0x2bbc [3AB6DD0A13F9AA1BC6A71E942CC45770, C39E471BD757CA12635F283FFC4407989447739D36830E81E8DD3E63E363B3D7] BthPan C:\Windows\System32\drivers\bthpan.sys
22:08:34.0087 0x2bbc BthPan - ok
22:08:34.0118 0x2bbc [20F27FDDFC48F8F46CD8D90111F227A0, F0B9E8463E46ED2E7876918800D37710AEC802800E02B8A3A8473355007AE4B0] BTHPORT C:\Windows\System32\drivers\BTHport.sys
22:08:34.0134 0x2bbc BTHPORT - ok
22:08:34.0150 0x2bbc [D293AC628357F2F75B8579087F732970, 1E536D8863D695944214D55E9B0B4BFE04F705DB7ECA18A0CF8B37AAF4893B1E] bthserv C:\Windows\system32\bthserv.dll
22:08:34.0150 0x2bbc bthserv - ok
22:08:34.0165 0x2bbc [F58F1CD41A5AA48E1BEAC1944834C66B, D8B08FD511DD64BF4C53B62F56A20B8F1C46836B600CCE750014596B345E6BAE] BTHUSB C:\Windows\System32\drivers\BTHUSB.sys
22:08:34.0165 0x2bbc BTHUSB - ok
22:08:34.0165 0x2bbc [4FF20E869FE2B5A0B8CE2E8BE61C7F7F, 8DE3B7C87D88CF375417355A7C5052B2DE38805B563D61D0E483DB4AD96BD741] bttflt C:\Windows\system32\drivers\bttflt.sys
22:08:34.0165 0x2bbc bttflt - ok
22:08:34.0181 0x2bbc [EF2A1F3C5EC4EFFFBE9A69B892FBA29C, 16A900FBAB30D008F01F4CAE96347BF313D9D13C7FE430249A0BF4322534CB18] buttonconverter C:\Windows\System32\drivers\buttonconverter.sys
22:08:34.0181 0x2bbc buttonconverter - ok
22:08:34.0181 0x2bbc [E7690568D2A5FA3D4E6D28B42358A122, CDBD820B6D383EC0A8151EA4300435C2BAD085EC55DB185C5E16CAF961443888] CAD C:\Windows\System32\drivers\CAD.sys
22:08:34.0181 0x2bbc CAD - ok
22:08:34.0196 0x2bbc [54C6958CF06D6BB1776844811C34868C, D3681399A0458B9183C12B7F26980959EBD4BB0AEA1084497F2436339AD9E758] camsvc C:\Windows\system32\CapabilityAccessManager.dll
22:08:34.0196 0x2bbc camsvc - ok
22:08:34.0212 0x2bbc [D73124119E80A2E13A1D5A7B7CD00889, 196215BFE0F198C8201B407C7E39A15E3180E8D03A051B3CEBE88FFFAB4072CE] CaptureService C:\Windows\System32\CaptureService.dll
22:08:34.0212 0x2bbc CaptureService - ok
22:08:34.0228 0x2bbc [37A8837CC731399AE7B3D141CF4ABF87, 9B1172915398724B30516A5A268FF25C19D35EF7A4C1BD39CF2366F565001FCF] cbdhsvc C:\Windows\System32\cbdhsvc.dll
22:08:34.0243 0x2bbc cbdhsvc - ok
22:08:34.0259 0x2bbc [764FE2149251A246F6B047A0F09F5F0B, 9E0B3102BE75FB571A884D8CDD79F3A104DD63A53C8A6815C0992232A888321E] cdfs C:\Windows\system32\DRIVERS\cdfs.sys
22:08:34.0259 0x2bbc cdfs - ok
22:08:34.0275 0x2bbc [6B63D9B10FA9DB29E21CF24704A1D31A, 083E401584A137B4B9F181BC2D8E0DE0FB9826ADD3642B40F5933DA5EFE3F2FB] CDPSvc C:\Windows\System32\CDPSvc.dll
22:08:34.0290 0x2bbc CDPSvc - ok
22:08:34.0290 0x2bbc [2E11334C23BBC5B3EDC2D850AC66E006, D2C2C55D1973AF685F1B4B8BF01465A77EB5F1494C0EFE5F8145940D63FBAE7C] CDPUserSvc C:\Windows\System32\CDPUserSvc.dll
22:08:34.0306 0x2bbc CDPUserSvc - ok
22:08:34.0321 0x2bbc [054ABC6C64AE969D033B7876C04D52B4, 492E4FD7A7CCE38D5A7E51C7B069FC0497BE3EFD2EEFEB6AFA3EA81D2A11BC0F] cdrom C:\Windows\System32\drivers\cdrom.sys
22:08:34.0321 0x2bbc cdrom - ok
22:08:34.0321 0x2bbc [90A4F493C691ABF5A0C231A62F309D88, 9319B5AA78248E53DA529567CBA4D57DD7D93A43218FD66C9EFE2A10C7430581] CertPropSvc C:\Windows\System32\certprop.dll
22:08:34.0337 0x2bbc CertPropSvc - ok
22:08:34.0337 0x2bbc [198D403332FB8F2DA289BEBFEC8199AD, 5A7FD2D58C433B9B498A1B37A2F2D877061215360D8E6A752601F2ED4F283A8F] cht4iscsi C:\Windows\system32\drivers\cht4sx64.sys
22:08:34.0353 0x2bbc cht4iscsi - ok
22:08:34.0384 0x2bbc [77065056FBE4E29054CB1D20303B9F59, 83E2C81274DDBE695EF845E541F7A2DB60EF5E195AE14FACDEEEBD30C0EF4E67] cht4vbd C:\Windows\System32\drivers\cht4vx64.sys
22:08:34.0415 0x2bbc cht4vbd - ok
22:08:34.0415 0x2bbc [93313CD150F319BE934495E0D9347E04, 6B931C6FBB18086A26279C368C228732A9EB7739E0D46B68D12F52EB5403C24E] CimFS C:\Windows\system32\drivers\CimFS.sys
22:08:34.0415 0x2bbc CimFS - ok
22:08:34.0431 0x2bbc [115CC1E142CE29C9006D59943108DF47, 564FA08C5BEC6DAF1A83C80C9139A6E1AA7E05D251DB3BA379B57C9FDAE83E1B] circlass C:\Windows\System32\drivers\circlass.sys
22:08:34.0431 0x2bbc circlass - ok
22:08:34.0446 0x2bbc [7FB6BC2BA1D70CAA89B17D152B6FA128, 69F5AF846903C5D68BDAD686EBB6FD6A122CFED613EDE1101CD01805DA44438D] CldFlt C:\Windows\system32\drivers\cldflt.sys
22:08:34.0446 0x2bbc CldFlt - ok
22:08:34.0462 0x2bbc [E9242C7755CCCA6B8A7520753D188C36, 40FA616CE45F74E7876A46CAD7A21CE1D7E6F59B2A726BA38FF8CD908558A834] CLFS C:\Windows\system32\drivers\CLFS.sys
22:08:34.0462 0x2bbc CLFS - ok
22:08:34.0493 0x2bbc [565DB02DB9A872658321EF57FC534A0C, FE4B3476508094DAF7A7B64E13F10144AF76FB7E5FF149A08B4E29B95D7F3228] ClipSVC C:\Windows\System32\ClipSVC.dll
22:08:34.0509 0x2bbc ClipSVC - ok
22:08:34.0509 0x2bbc [14922B86135A5FE433FA9B0B23DB7E0E, 6CCC073FDDF755E8D7B8DE3DE154F869873DE23C79632785CBD70CE4801EAE80] cloudidsvc C:\Windows\system32\cloudidsvc.dll
22:08:34.0524 0x2bbc cloudidsvc - ok
22:08:34.0524 0x2bbc [E127E772A705CD32BE34166F679C61C8, 209723632369404308EF6DF734077A99A295C2E380DB85AD1F8498CC8DFBC88A] CmBatt C:\Windows\System32\drivers\CmBatt.sys
22:08:34.0524 0x2bbc CmBatt - ok
22:08:34.0556 0x2bbc [770EA637733278A115E730F335C34DBD, 8898D567060F4DEB19E263E953532A6F6CCECB13FA73691403331C5C1D318993] CNG C:\Windows\system32\Drivers\cng.sys
22:08:34.0571 0x2bbc CNG - ok
22:08:34.0571 0x2bbc [A46B4D1484227900F7615FE2A569D828, A06B8002E7A708890222C777DDF8B67FED7015C0943C1FC4F9036E9F9DC14494] cnghwassist C:\Windows\system32\DRIVERS\cnghwassist.sys
22:08:34.0571 0x2bbc cnghwassist - ok
22:08:34.0587 0x2bbc [99392FDADF3CE5EB47403E5A52866E6F, 63CEF51971EB85D9823CE9A95F1ED9907D20525ED8E32230068CC36E9082A8C3] CompositeBus C:\Windows\System32\DriverStore\FileRepository\compositebus.inf_amd64_7500cffa210c6946\CompositeBus.sys
22:08:34.0587 0x2bbc CompositeBus - ok
22:08:34.0587 0x2bbc COMSysApp - ok
22:08:34.0587 0x2bbc [37BAC4413D147BAC2C0DDA67890F0F10, E4AE23EB73BB9F525822DFAB09D3DED0E921255467FA1341267B6AE9BCAA01F7] condrv C:\Windows\system32\drivers\condrv.sys
22:08:34.0587 0x2bbc condrv - ok
22:08:34.0603 0x2bbc [30567F197E1E1415FD5813FCE895E332, CAAC41134F6E01815888707D2FB76703B7A869912832D2173726B17511C3B17F] ConsentUxUserSvc C:\Windows\System32\ConsentUxClient.dll
22:08:34.0603 0x2bbc ConsentUxUserSvc - ok
22:08:34.0634 0x2bbc [724677D5055D40798DB093C26CEFD179, C01C15C82A8568BA99BF193FBC4893D990102B0CBAAFE04F4F02B9FE44AE6C76] CoreMessagingRegistrar C:\Windows\system32\coremessaging.dll
22:08:34.0649 0x2bbc CoreMessagingRegistrar - ok
22:08:34.0665 0x2bbc [5E7EA9CA8FBA5925C184BE86EC90D2C5, 4C70FE80BD988B2A40C2EAA51CB6CA4B601B8B4F8DA7C28450735D30E823FF74] cphs C:\Windows\System32\DriverStore\FileRepository\iigd_dch.inf_amd64_a086f01cc7be643a\IntelCpHeciSvc.exe
22:08:34.0665 0x2bbc cphs - ok
22:08:34.0681 0x2bbc [B9B6CA44BB89F814084D04B7DCF85ED6, 7E68C61B1F71586B2800AE93C087CF6DDB912B5CEC66D1446CE6D40FFC1A551B] cplspcon C:\Windows\System32\DriverStore\FileRepository\iigd_dch.inf_amd64_a086f01cc7be643a\IntelCpHDCPSvc.exe
22:08:34.0696 0x2bbc cplspcon - ok
22:08:34.0696 0x2bbc [33915D0533AE7883BD50657C99EA45A4, 2063A8145D63798B948ECF755D2592B4751D8386B2B47B3D13D42B5D95557DCF] CredentialEnrollmentManagerUserSvc C:\Windows\system32\CredentialEnrollmentManager.exe
22:08:34.0712 0x2bbc CredentialEnrollmentManagerUserSvc - ok
22:08:34.0728 0x2bbc [33915D0533AE7883BD50657C99EA45A4, 2063A8145D63798B948ECF755D2592B4751D8386B2B47B3D13D42B5D95557DCF] CredentialEnrollmentManagerUserSvc_52de2 C:\Windows\system32\CredentialEnrollmentManager.exe
22:08:34.0728 0x2bbc CredentialEnrollmentManagerUserSvc_52de2 - ok
22:08:34.0728 0x2bbc [8AB3568419872D1A8A7B45153AF7B3D4, 5171ED876E0EC5CAE2BE9161ACC90F4865FF6416EFA376C82D8A5B65724A8910] CryptSvc C:\Windows\system32\cryptsvc.dll
22:08:34.0743 0x2bbc CryptSvc - ok
22:08:34.0743 0x2bbc [B0DFE56C4F3D365E30CE29FB894C3F09, F6AAA2BFE41DD0A44EBC7C82107923B45D7509280250B52C5F565D1A04768FC5] CSC C:\Windows\system32\drivers\csc.sys
22:08:34.0759 0x2bbc CSC - ok
22:08:34.0774 0x2bbc [26FC0AFFBA1051FEF73BBA040ACC6D12, 0BBBFDE91B48844B38B5C9A515D759C9D686CA1C22E835DA306C97CA1C1A1250] CscService C:\Windows\System32\cscsvc.dll
22:08:34.0790 0x2bbc CscService - ok
22:08:34.0790 0x2bbc [4233BF1BA4FDD55A14DA16BE864B7504, 7B34CD50996D7F1B9636C8CD6612991039C4806B7094CC66CEECBB28E5F8D3F3] dam C:\Windows\system32\drivers\dam.sys
22:08:34.0806 0x2bbc dam - ok
22:08:34.0821 0x2bbc [A581987DEF38785B8D86B949DFB7426A, 95811EC7C652A0BC805AC80345B273D8474C214658330894DB228D95C3046CE0] DcomLaunch C:\Windows\system32\rpcss.dll
22:08:34.0853 0x2bbc DcomLaunch - ok
22:08:34.0868 0x2bbc [AE765527B071D717CA592B8A807AE249, 7147A58EB9BB4D3B524408F35CD9D5B3D3D06733CDF30A851BFD19D5D45A8019] defragsvc C:\Windows\System32\defragsvc.dll
22:08:34.0868 0x2bbc defragsvc - ok
22:08:34.0884 0x2bbc [972BAD4EF3561D3E8E5B34C1E563D9A9, 8ECC1BFC020320F45AB8CC8CDDFF36E0A656C013C6777A1F5CF3644B48C7143C] DeviceAssociationBrokerSvc C:\Windows\System32\deviceaccess.dll
22:08:34.0884 0x2bbc DeviceAssociationBrokerSvc - ok
22:08:34.0899 0x2bbc [0CE0E536400C33F01675B1B553388338, 50663E38F9E5207F3F4B57AEDD6710DC7326514F8CE8A220C8046108A5B46128] DeviceAssociationService C:\Windows\system32\das.dll
22:08:34.0915 0x2bbc DeviceAssociationService - ok
22:08:34.0915 0x2bbc [47997A891009AD881DFA69E018D3DF41, 954BBFB9E4C7FF79A811123D31954840590837ECDC9108161717EE29C8EFB676] DeviceInstall C:\Windows\system32\umpnpmgr.dll
22:08:34.0931 0x2bbc DeviceInstall - ok
22:08:34.0931 0x2bbc [E028B669FEC9762B5D7D93E5933BBBBA, 284C05EEF03BC72B5C2E847B83476328DDDE1063C77E711925F1D1992EC689F9] DevicePickerUserSvc C:\Windows\System32\Windows.Devices.Picker.dll
22:08:34.0946 0x2bbc DevicePickerUserSvc - ok
22:08:34.0962 0x2bbc [1FB4EE20C9D333C3F8D90C3726C60E3E, 1B5B06E47CBEFA8495BEF86F00AF926D3039039CCE8DB740537F757907BDE475] DevicesFlowUserSvc C:\Windows\System32\DevicesFlowBroker.dll
22:08:34.0977 0x2bbc DevicesFlowUserSvc - ok
22:08:34.0977 0x2bbc [F8BE99B9EA9B110F7CB3F46BA844C1FF, EABF953864C0AE4FB6426C0B7E92DD81EE4A8852081F9D2EA02B61D4C8DB6188] DevQueryBroker C:\Windows\system32\DevQueryBroker.dll
22:08:34.0977 0x2bbc DevQueryBroker - ok
22:08:34.0993 0x2bbc [3D3CCAFC76E02403E2963A2CB45D61F7, 32B76819586DEE9C50215CC74E2BCD41F29BD29A5225F67A363FA40EC93F7E21] Dfsc C:\Windows\system32\Drivers\dfsc.sys
22:08:34.0993 0x2bbc Dfsc - ok
22:08:34.0993 0x2bbc [E11A98B7D066FA4AE5D2BCC2FB657521, A1050704920E29E0823E1F51BA87EE537C4976BBCB3EB307320296DDCB7D95E2] dg_ssudbus C:\Windows\system32\DRIVERS\ssudbus2.sys
22:08:35.0009 0x2bbc dg_ssudbus - ok
22:08:35.0009 0x2bbc [8AC7ACB73C07E9AEAE67CF340B2E465B, 27249AD224AE3017638E3F39411B7F2DD200F65F18484CD234D819E913AA25EF] Dhcp C:\Windows\system32\dhcpcore.dll
22:08:35.0024 0x2bbc Dhcp - ok
22:08:35.0024 0x2bbc [834FFB6194446D80212613701D50A07D, BF3B5723E80356CAF6777462705398DA52981FC7D80C467AA3BE6A5F06B36887] diagnosticshub.standardcollector.service C:\Windows\system32\DiagSvcs\DiagnosticsHub.StandardCollector.Service.exe
22:08:35.0024 0x2bbc diagnosticshub.standardcollector.service - ok
22:08:35.0040 0x2bbc [35E000747F640BB0B7D6927412DC2DE5, B2D45086057136680551D9A0FC18A15764F020483D69C4C23FDD9D59DCE3BF70] diagsvc C:\Windows\system32\DiagSvc.dll
22:08:35.0040 0x2bbc diagsvc - ok
22:08:35.0102 0x2bbc [1C2C461A6E3BB8FA3847DF367B012034, 8630025E90FEDE2476C7DD3BF2EDCF3F69EC06C56ED984EBEFC6329FF8EA08BE] DiagTrack C:\Windows\system32\diagtrack.dll
22:08:35.0165 0x2bbc DiagTrack - ok
22:08:35.0181 0x2bbc [8E04A5BA1CAE5C84D0038AF531388647, 2111D2A37B7BD024C16C8B15F4F11B7874E5AD87EBE528B4B2A99AD7C64B8C2F] DialogBlockingService C:\Windows\System32\DialogBlockingService.dll
22:08:35.0181 0x2bbc DialogBlockingService - ok
22:08:35.0196 0x2bbc [E16969E7B0C2759CBFA48DDFF758FD9B, 30451B36BB163EF5C03EA596B3DE1C658326094FDAF3BEF712D1660CF64F2D4A] disk C:\Windows\system32\drivers\disk.sys
22:08:35.0196 0x2bbc disk - ok
22:08:35.0196 0x2bbc [DDF114FF09E178EC8483EC487778081B, 543EF2A924F1E7800C9D8A093763F40DD610D2DCEAC17693C722E5148703753A] DispBrokerDesktopSvc C:\Windows\System32\DispBroker.Desktop.dll
22:08:35.0212 0x2bbc DispBrokerDesktopSvc - ok
22:08:35.0227 0x2bbc [38D8C032C7AFBA2725A98719C2E03FCE, 43E01AEC265954E5E47EED1F9CA4872A1AEE9DCCE8536993AEA2CD5440BAF2CA] DisplayEnhancementService C:\Windows\system32\Microsoft.Graphics.Display.DisplayEnhancementService.dll
22:08:35.0259 0x2bbc DisplayEnhancementService - ok
22:08:35.0274 0x2bbc [3FD0BC3295409554FAB710F585240395, EE9296E6B430F5323A29B9B697AF0336286354EE664C415A75E0D238C53F07FF] DmEnrollmentSvc C:\Windows\system32\Windows.Internal.Management.dll
22:08:35.0290 0x2bbc DmEnrollmentSvc - ok
22:08:35.0306 0x2bbc [48AA813AAA7E347CD7D6D56FE32144C6, 6604DC0E7607E46B83F1239934646AC4ADF5CA4CC463FB9DF521B243F434579B] dmvsc C:\Windows\System32\drivers\dmvsc.sys
22:08:35.0306 0x2bbc dmvsc - ok
22:08:35.0306 0x2bbc [2E8A026D6680C301ADF6D4B301A4CE8B, 2FDB34E2A61457308B0FEC938A2D6351F63D02BB67DC87FE4F2534E0048C8E89] dmwappushservice C:\Windows\system32\dmwappushsvc.dll
22:08:35.0306 0x2bbc dmwappushservice - ok
22:08:35.0321 0x2bbc [F444D39DFB66A7546C1D2948F7F75719, 5C14715B7FECADB03A66410322DE191245E42FD1C0CD52C866BF327600983BA4] Dnscache C:\Windows\System32\dnsrslvr.dll
22:08:35.0321 0x2bbc Dnscache - ok
22:08:35.0337 0x2bbc [B7E8A053B906DD10077571FAC5E89A81, 5FFEDF20BAC06D5287D892001C88BF505FF83B0A61F329D4E38695156895913C] dot3svc C:\Windows\System32\dot3svc.dll
22:08:35.0352 0x2bbc dot3svc - ok
22:08:35.0352 0x2bbc [9E65C33CB7FB50453F7F4407070EAF53, A8707BD19D584DAECA39990A2E791194140AFCA4FCE31F23CC7E931DF8C17361] DPS C:\Windows\system32\dps.dll
22:08:35.0352 0x2bbc DPS - ok
22:08:35.0368 0x2bbc [C1283B0BEE35F9AF3511E0EBA71F311C, 542D560B654EA4E4708837231A4A967FB4DF5CDB190B7D763E92B1F6FCB255B4] dptf_cpu C:\Windows\System32\drivers\dptf_cpu.sys
22:08:35.0368 0x2bbc dptf_cpu - ok
22:08:35.0368 0x2bbc [6ADB3F56899519673D735C3C09476234, 8A97F4C5FC8BB83C819409B1E3F70F87D13034B9E6F8F0A041E38ADAADED1D8D] drmkaud C:\Windows\System32\drivers\drmkaud.sys
22:08:35.0368 0x2bbc drmkaud - ok
22:08:35.0384 0x2bbc [25260949377D51A7DF55CC4116D1E328, 3C0FE5F039318C57C06FE733FAC00C2753B25905833DC4D76304757EBA5155A5] DsmSvc C:\Windows\System32\DeviceSetupManager.dll
22:08:35.0384 0x2bbc DsmSvc - ok
22:08:35.0384 0x2bbc [4B903583999E571ED2B3B1CB6D694605, 30B4DD37228E0FE50C200F511505C09D3FD5B3395E5AE49931E752463424C302] DsSvc C:\Windows\System32\DsSvc.dll
22:08:35.0399 0x2bbc DsSvc - ok
22:08:35.0399 0x2bbc [81DF23EC4009D307479D5C169539CD67, 65AEE1E876CBE801A763F14930D15CF2E6A10697620B5903AA04BA30585A5676] DusmSvc C:\Windows\System32\dusmsvc.dll
22:08:35.0415 0x2bbc DusmSvc - ok
22:08:35.0477 0x2bbc [D0727B110830569EEF875B0E19593193, B1DD59BC0FAEEA99C3FEC5123B007F97245921F19B49A94BBBE0CFB33351A43B] DXGKrnl C:\Windows\System32\drivers\dxgkrnl.sys
22:08:35.0540 0x2bbc DXGKrnl - ok
22:08:35.0540 0x2bbc [AF7B5676A104F8A7D87DDA84DDFD5240, C89BE2506C647924E94FA2F44AA4AF9EAA2F794FA444C8854FEA5B3F563AC185] Eaphost C:\Windows\System32\eapsvc.dll
22:08:35.0556 0x2bbc Eaphost - ok
22:08:35.0602 0x2bbc [E7B7E38AD720352CFE9A5FF3A82AB124, 48D9F61E943A7855562950FF26B866BD51A27D980757B065504FCD3F1A1D6F07] ebdrv C:\Windows\system32\drivers\evbda.sys
22:08:35.0665 0x2bbc ebdrv - ok
22:08:35.0680 0x2bbc [608EE5E04B780CA18E9266C0CE7DA3B2, 945F276F4055CBC95DD9DBD29AEEC98EC746410BE0A082E59BB97454CCF1FC98] edgeupdate C:\Program Files (x86)\Microsoft\EdgeUpdate\MicrosoftEdgeUpdate.exe
22:08:35.0680 0x2bbc edgeupdate - ok
22:08:35.0680 0x2bbc [608EE5E04B780CA18E9266C0CE7DA3B2, 945F276F4055CBC95DD9DBD29AEEC98EC746410BE0A082E59BB97454CCF1FC98] edgeupdatem C:\Program Files (x86)\Microsoft\EdgeUpdate\MicrosoftEdgeUpdate.exe
22:08:35.0680 0x2bbc edgeupdatem - ok
22:08:35.0696 0x2bbc [8EA6FE0CDAC6DD3BAE1FADC04D168A4F, B77AA726ACD44C7C89D32DD46AA07583B88FBE2C34AED394EB6E005824E40893] EFS C:\Windows\System32\lsass.exe
22:08:35.0696 0x2bbc EFS - ok
22:08:35.0696 0x2bbc [75335F1918D78A10B8DBD220F394FA75, 7F5E80B866BAF62CD4A5667F91F05B6AF094BE2EBD4067BBBABA7A9C1C1E6ECB] EhStorClass C:\Windows\system32\drivers\EhStorClass.sys
22:08:35.0712 0x2bbc EhStorClass - ok
22:08:35.0712 0x2bbc [9F04CF369B93A78B2E56A3DF9B41F25F, 514A0687D2ABE6C52D6BFF8F0F5E47DD77EBEEDC4E6C6539B05BD0EC27B6704D] EhStorTcgDrv C:\Windows\system32\drivers\EhStorTcgDrv.sys
22:08:35.0712 0x2bbc EhStorTcgDrv - ok
22:08:35.0727 0x2bbc [48066A0A516271CF80868075216A7A41, DEC15E25420771EC4CB2D724D5F5B8627E9DFA3F56C4ACFFB01D8DF688D3617F] embeddedmode C:\Windows\System32\embeddedmodesvc.dll
22:08:35.0727 0x2bbc embeddedmode - ok
22:08:35.0743 0x2bbc [3516194A9D8FD789E0CCFD41618242B3, 34FE8619C698B597D574DC758FAD86EA9EAB0BC9E44C208E0F1D636323A72D82] EntAppSvc C:\Windows\system32\EnterpriseAppMgmtSvc.dll
22:08:35.0743 0x2bbc EntAppSvc - ok
22:08:35.0759 0x2bbc [E87F3FA1F9133DEEC1B3692976487777, BF14DB2762B48ACE54977E98DC2A4060B8B1122B58FDEFBB4C84546ABEB410A5] ErrDev C:\Windows\System32\drivers\errdev.sys
22:08:35.0759 0x2bbc ErrDev - ok
22:08:35.0805 0x2bbc [736A4D2C8CF4A1C27BBDBC187CD40297, 4C85CB86EE49B4834345ABB720FF84BC158967DAFE8DCE8E06693E46EBC16E52] esifsvc C:\Windows\SysWOW64\esif_uf.exe
22:08:35.0821 0x2bbc esifsvc - ok
22:08:35.0837 0x2bbc [99984B5D3378F8236F3A85E51ACEDD16, 73EE5B93C27C09F15BBAEADC8A293CB14FDD1E3DC65DDC0C665549D71F307D33] esif_lf C:\Windows\system32\DRIVERS\esif_lf.sys
22:08:35.0837 0x2bbc esif_lf - ok
22:08:35.0852 0x2bbc [35228E19C2AA466B0F6DAE9DBC90A886, 29F5C14685C3D240CC777BDE532DB6AF0C5EBC48A18B3CAE56CFF7F3ECDB1312] ESProtectionDriver C:\Windows\system32\drivers\mbae64.sys
22:08:35.0852 0x2bbc ESProtectionDriver - ok
22:08:35.0884 0x2bbc [9953CBD94AAE8954807F2796BFDDFCE0, 77D1E26B90711C538183C37F6214F50322AE2498BA97A1BA99B25F5AF10D6208] EventLog C:\Windows\System32\wevtsvc.dll
22:08:35.0915 0x2bbc EventLog - ok
22:08:35.0930 0x2bbc [05A5DD3CE32301182B329D837D245A67, 9C739F0D994793D05F3D74AB5027BB79ADE64444172C885E9A42224328622F7D] EventSystem C:\Windows\system32\es.dll
22:08:35.0930 0x2bbc EventSystem - ok
22:08:35.0946 0x2bbc [860FF8700CB98BA523EAC763E71BCD03, 6C3C3355384E8BBDB7F65CAD976973974AD3755586A2107359DEF1150FB3EC1F] exfat C:\Windows\system32\drivers\exfat.sys
22:08:35.0962 0x2bbc exfat - ok
22:08:35.0962 0x2bbc [774EAF51818C419710A94333840902E3, 47F0183670A9191EE15D00DA4AB04361E51642BD7D118FA1946D48AA0036A05D] fastfat C:\Windows\system32\drivers\fastfat.sys
22:08:35.0977 0x2bbc fastfat - ok
22:08:35.0993 0x2bbc [BAF9A183EB3A3BF5EC0F2137BF389922, F5F1381269A303798D5C879CCA0F7F627BE5081AB292FE652A86564010CD7E6E] Fax C:\Windows\system32\fxssvc.exe
22:08:36.0008 0x2bbc Fax - ok
22:08:36.0008 0x2bbc [F567A0C101AECF4548E0BF61EE25D332, 26BC9C2F1D42CE5BEF55E98DC0DA557F09B747186580C796003CF84229F6D151] fdc C:\Windows\System32\drivers\fdc.sys
22:08:36.0008 0x2bbc fdc - ok
22:08:36.0008 0x2bbc [0439B82F6034ADA3E71C0C9F169082BD, 0918728669077235B2F2DB7EE22CE819FA570D8A7A497BA5F11E76774EA75099] fdPHost C:\Windows\system32\fdPHost.dll
22:08:36.0008 0x2bbc fdPHost - ok
22:08:36.0024 0x2bbc [AD64C91B3CC71226785DCE688842E5AB, 056E1091468D268E7970045AB329EB3DFF48BB6B22448046A14C309678847B6E] FDResPub C:\Windows\system32\fdrespub.dll
22:08:36.0024 0x2bbc FDResPub - ok
22:08:36.0024 0x2bbc [3AA883D460D1A6169A2A654C9596172F, 737195664878BBB629F731DC9805754FD42CABA36F9D72EAF562DDCC3E7AD567] fhsvc C:\Windows\system32\fhsvc.dll
22:08:36.0040 0x2bbc fhsvc - ok
22:08:36.0040 0x2bbc [8E59D944EE4EFAED65A341A71297C4CD, CFFFD7007AB7FB04ECB44D0079BFE8EEB53AECC988135199C388AF425EBCF2AD] FileCrypt C:\Windows\system32\drivers\filecrypt.sys
22:08:36.0040 0x2bbc FileCrypt - ok
22:08:36.0040 0x2bbc [EE7605E60374CBD2DDAAA120FA2E458A, 832BF32B9EFA04FBDD9638D00B209DFC88C4C69E0AEC7FF1B5AD4DDEC0F20878] FileInfo C:\Windows\system32\drivers\fileinfo.sys
22:08:36.0040 0x2bbc FileInfo - ok
22:08:36.0055 0x2bbc [C7F6F4B73E410087C6DE5658AAD70232, 42C56B93FF52CAC5B74CE0A16D9D4425E8B3E690B3BD76A5A3C657655B62A34A] Filetrace C:\Windows\system32\drivers\filetrace.sys
22:08:36.0055 0x2bbc Filetrace - ok
22:08:36.0055 0x2bbc [C867FE1865F45469DD96957900073361, 1534A840C56912D34DEC8F487683C0A782070A89726BF87DFAAF7F953A18A1DA] flpydisk C:\Windows\System32\drivers\flpydisk.sys
22:08:36.0055 0x2bbc flpydisk - ok
22:08:36.0071 0x2bbc [725631B0B848B0208F19B829E044633F, EBA437BDFEAF9AEDA05B29A237718A00918BD0ED48897B8880202BD389F9426C] FltMgr C:\Windows\system32\drivers\fltmgr.sys
22:08:36.0087 0x2bbc FltMgr - ok
22:08:36.0102 0x2bbc [6FDD08ECE908B078B92E67A05E1D6C84, AC6019DE98C410EE8069F20216404629D3EE5BDD2BAC6F3C42E4B37E4F7F607F] FontCache C:\Windows\system32\FntCache.dll
22:08:36.0133 0x2bbc FontCache - ok
22:08:36.0133 0x2bbc [91857D4F6633493CF03C22BD86ED7F81, 80982C4DA12FDD501C234782A14243DFFA8AA4D6EB94BA5E37E3575ADE53000D] FontCache3.0.0.0 C:\Windows\Microsoft.Net\Framework64\v3.0\WPF\PresentationFontCache.exe
22:08:36.0133 0x2bbc FontCache3.0.0.0 - ok
22:08:36.0165 0x2bbc [A3CCAE333F3637080D5E3DD984EA4985, 067EE83B82B524802EB8954B631A055101E980A19DD359224EDC501E7E493A0B] FrameServer C:\Windows\system32\FrameServer.dll
22:08:36.0180 0x2bbc FrameServer - ok
22:08:36.0180 0x2bbc [D444357297A81C6A23BFF8090F03DBC7, A5BBD7AC9F33D59DA8DB084E24EB7DA9EC76BB25A27A511FF0271EFC9B590A7D] FsDepends C:\Windows\system32\drivers\FsDepends.sys
22:08:36.0180 0x2bbc FsDepends - ok
22:08:36.0196 0x2bbc [A3631ADDD926826110A436D6A04B31CA, 2073327E5C1E542EA2740CA0D43204940EB72652619B5209A2E4A4A0FB18D20A] Fs_Rec C:\Windows\system32\drivers\Fs_Rec.sys
22:08:36.0196 0x2bbc Fs_Rec - ok
22:08:36.0212 0x2bbc [65A59E501FECEEEDAC7BCCC4030F5DC7, 0C485DF04F54D2ADBBCD41C7A73CDFE3578D245872C2C92A5AD811A2EB13E86B] fvevol C:\Windows\system32\DRIVERS\fvevol.sys
22:08:36.0227 0x2bbc fvevol - ok
22:08:36.0227 0x2bbc [A1E06E4E8CB863C74DE428D4D6681185, DA46502C009FD4C847A547610DEE2684A5A583467BF76009BD46104AAE2F6B1B] gencounter C:\Windows\System32\drivers\vmgencounter.sys
22:08:36.0227 0x2bbc gencounter - ok
22:08:36.0243 0x2bbc [DF2344160D1E58AB5E1DDB174D46853D, B263D352479812A4DEB6BB8AF573150491EA9F5D55DCD00185AF6759FF2601F6] genericusbfn C:\Windows\System32\DriverStore\FileRepository\genericusbfn.inf_amd64_53931f0ae21d6d2c\genericusbfn.sys
22:08:36.0243 0x2bbc genericusbfn - ok
22:08:36.0274 0x2bbc [2BBEA463B65B3569E34E0FA97D38E3AC, 352EE971D152DB7A10EAD25EA4B53113674E3FB675910E2E06E9BDF0AFD77688] GoogleChromeElevationService C:\Program Files\Google\Chrome\Application\98.0.4758.102\elevation_service.exe
22:08:36.0305 0x2bbc GoogleChromeElevationService - ok
22:08:36.0305 0x2bbc [E0C0B02E56EE1E639CA3928F55D59D59, 1019FF6F1B423CBF1512F15EA72536F93D0380B052D5C679313F5FFF8BB0A4DF] GPIOClx0101 C:\Windows\system32\Drivers\msgpioclx.sys
22:08:36.0305 0x2bbc GPIOClx0101 - ok
22:08:36.0337 0x2bbc [1ECDBE132F5964885C76EE597E88F07C, 1FCDCEB07D52260F50D32399297BE9FE01FEA5F9D068F9D6C5A413FAF4C03AEF] gpsvc C:\Windows\System32\gpsvc.dll
22:08:36.0352 0x2bbc gpsvc - ok
22:08:36.0368 0x2bbc [8C06046B6A8C1ACDAEA15682058FDFB4, 3E0CC301249B7D8D5BEB932F4DFD1EAB8037679EC153772F63B430713903B0AC] GpuEnergyDrv C:\Windows\system32\drivers\gpuenergydrv.sys
22:08:36.0368 0x2bbc GpuEnergyDrv - ok
22:08:36.0368 0x2bbc [98C05369D9E8AFF249F6AB0837E87912, 7C059098A69C513CB93BF15583C9D11E4E83096FB94FD5C46584E74A988D6828] GraphicsPerfSvc C:\Windows\System32\GraphicsPerfSvc.dll
22:08:36.0368 0x2bbc GraphicsPerfSvc - ok
22:08:36.0383 0x2bbc [84E8954D8AFA6B6F5025EC059144CDE2, 7B03A99631843989C71E6F133BD71E243F33F86516BDA3455784FB11D4FF6736] gupdate C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
22:08:36.0383 0x2bbc gupdate - ok
22:08:36.0383 0x2bbc [84E8954D8AFA6B6F5025EC059144CDE2, 7B03A99631843989C71E6F133BD71E243F33F86516BDA3455784FB11D4FF6736] gupdatem C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
22:08:36.0399 0x2bbc gupdatem - ok
22:08:36.0399 0x2bbc [6A3D89AC2F01A375CC6F12FEC588EFC9, 3BAB7BEB30ED64634587B6EBE625FB78A8C58058AED4151FF83231E0D5CBEFDE] HdAudAddService C:\Windows\System32\drivers\HdAudio.sys
22:08:36.0415 0x2bbc HdAudAddService - ok
22:08:36.0415 0x2bbc [DE91793D8101F7D3B93D461EA1B56FC5, 9966D998035DAAE02622E88657F848E6CD2FF8205A9C391B2C9C9F024F20D8DF] HDAudBus C:\Windows\System32\drivers\HDAudBus.sys
22:08:36.0415 0x2bbc HDAudBus - ok
22:08:36.0430 0x2bbc [05FC1B768ACB2D5CADDCA2F2E89F579C, D773640F980BF832D74FBB5E19FC1FFC06F9401C10698C0C26CFB7C067F3DB73] HidBatt C:\Windows\System32\drivers\HidBatt.sys
22:08:36.0430 0x2bbc HidBatt - ok
22:08:36.0430 0x2bbc [BAA82FAEFCCA50270C6F38D4108403A3, 7704F6F7716D9DF1C3CD81A228B361574A5783DC89A8DFE9B27318EBE3131345] HidBth C:\Windows\System32\drivers\hidbth.sys
22:08:36.0430 0x2bbc HidBth - ok
4754266D964B7C2B7C4BF16B96FBBF790D90C2A96394544272444ECE9FF97DE6 ] xinputhid C:\Windows\System32\drivers\xinputhid.sys
22:08:46.0813 0x2bbc xinputhid - ok
22:08:46.0844 0x2bbc [8A765F33C2B61D0B505150708A1D1385, 7F3FA647507D3E50496FED4E7516D2F08650D480A3208C8492D38286124B8D24] XTU3SERVICE C:\Windows\SysWOW64\XtuService.exe
22:08:46.0844 0x2bbc XTU3SERVICE - ok
22:08:46.0844 0x2bbc [63EB83E566C4D0AADB429D3C19FE9118, 811B464FDCEE8628B3A0A57E96B681B94C4FD5FF2D0D7B4895D58AD3687E158B] XTUComponent C:\Windows\System32\drivers\iocbios2.sys
22:08:46.0859 0x2bbc XTUComponent - ok
22:08:46.0859 0x2bbc ================ Scan global ===============================
22:08:46.0859 0x2bbc [522F9EFF8C957F906154B91A8DA698AE, FCB686BB58782506BA6A8C4F924B0872608249091C8FF9DD7129D0146ACC2BFE] C:\Windows\system32\basesrv.dll
22:08:46.0859 0x2bbc [19979E1729CFA0E56EB4CCCB198DFD05, 7F2A683F28877562409D810946DDCA2F069715CDFB249602251DFA50065FFF7A] C:\Windows\system32\winsrv.dll
22:08:46.0875 0x2bbc [1985068B049D1FFBB8D3F837393DF81F, B99151A18AAA83C0D6931245E6DA250346F1A61B0F8F058123E47D9BC5C12BE8] C:\Windows\system32\sxssrv.dll
22:08:46.0891 0x2bbc [D8E577BF078C45954F4531885478D5A9, DFBEA9E8C316D9BC118B454B0C722CD674C30D0A256340200E2C3A7480CBA674] C:\Windows\system32\services.exe
22:08:46.0906 0x2bbc [Global] - ok
22:08:46.0906 0x2bbc ================ Scan MBR ==================================
22:08:46.0906 0x2bbc [5FB38429D5D77768867C76DCBDB35194] \Device\Harddisk0\DR0
22:08:46.0922 0x2bbc \Device\Harddisk0\DR0 - ok
22:08:46.0922 0x2bbc ================ Scan VBR ==================================
22:08:46.0922 0x2bbc [99DA821BCDE8B98EF3C3EBB55E85A99C] \Device\Harddisk0\DR0\Partition1
22:08:46.0922 0x2bbc \Device\Harddisk0\DR0\Partition1 - ok
22:08:46.0922 0x2bbc [B1E27AA018409DE6BFD73F8AFB883A65] \Device\Harddisk0\DR0\Partition2
22:08:46.0922 0x2bbc \Device\Harddisk0\DR0\Partition2 - ok
22:08:46.0922 0x2bbc [B59AFB8548ADFC5164AB77FC226EBA54] \Device\Harddisk0\DR0\Partition3
22:08:46.0937 0x2bbc \Device\Harddisk0\DR0\Partition3 - ok
22:08:46.0937 0x2bbc [5325C027F1EDF7C519C175237F1000EC] \Device\Harddisk0\DR0\Partition4
22:08:46.0937 0x2bbc \Device\Harddisk0\DR0\Partition4 - ok
22:08:46.0937 0x2bbc ================ Scan generic autorun ======================
22:08:46.0937 0x2bbc [783C99AFD4C2AE6950FA5694389D2CFA, 570B37A7A3FFDAFCCECCC33CBC1968FEB857B73CA3CB4DFFEDC2E67E9ABD0878] C:\Windows\system32\SecurityHealthSystray.exe
22:08:46.0937 0x2bbc SecurityHealth - ok
22:08:47.0097 0x2bbc [BEF2C36A44611686775DC120D8C6D257, 7FF5203D9840C24E57BDAFBF7A94AEB58B1AF6A29F7F32FA56BCA382DEB9827A] C:\Program Files\Realtek\Audio\HDA\RtkNGUI64.exe
22:08:47.0237 0x2bbc RTHDVCPL - ok
22:08:47.0253 0x2bbc [D19F86525A8E5DC0BC853F7FBB5D564E, 6C4B356BA5B85961C03CDC7819E8E03E057F01F48F8214F43692C6C57B78D925] C:\Program Files (x86)\Adobe\Adobe Creative Cloud Experience\CCXProcess.exe
22:08:47.0253 0x2bbc Adobe CCXProcess - ok
22:08:47.0269 0x2bbc [62FDAAE41B0C5407BF9DFCFC75B7293E, CEDDF67B403C744AB958791BD5B3D5B6855B2121ECCDA23AD025671D129C4D31] C:\Program Files\Adobe\Adobe Creative Cloud\ACC\Creative Cloud.exe
22:08:47.0284 0x2bbc Adobe Creative Cloud - ok
22:08:47.0284 0x2bbc OneDriveSetup - ok
22:08:47.0284 0x2bbc OneDriveSetup - ok
22:08:47.0284 0x2bbc Waiting for KSN requests completion. In queue: 24
22:08:48.0315 0x2bbc AV detected via SS2: Windows Defender, windowsdefender:// ( ), 0x60100 ( disabled : updated )
22:08:48.0315 0x2bbc AV detected via SS2: Malwarebytes, C:\Program Files\Malwarebytes\Anti-Malware\MBAMWsc.exe ( 3.0.0.207 ), 0x61000 ( enabled : updated )
22:08:48.0331 0x2bbc Win FW state via NFP2: enabled ( trusted )
22:08:48.0768 0x2bbc ============================================================
22:08:48.0768 0x2bbc Scan finished
22:08:48.0768 0x2bbc ============================================================
22:08:48.0778 0x1258 Detected object count: 0
22:08:48.0778 0x1258 Actual detected object count: 0
```
---
### Author:  [@Alix](https://forospyware.com/u/Alix)
#### Post date: [28 Febrero, 2022 05:56 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/27 "2022-02-28T05:56:02Z")
```auto
Malwarebytes Anti-Rootkit BETA 1.10.3.1001
www.malwarebytes.org
Database version:
main: v2022.02.26.03
rootkit: v2022.02.26.03
Windows 10 x64 NTFS
Internet Explorer 11.789.19041.0
HP :: DESKTOP-OK8QJ93 [administrator]
27/2/2022 10:19:36 p. m.
mbar-log-2022-02-27 (22-19-36).txt
Scan type: Quick scan
Scan options enabled: Anti-Rootkit | Drivers | MBR | Physical Sectors | Memory | Startup | Registry | File System | Heuristics/Extra | Heuristics/Shuriken
Scan options disabled:
Objects scanned: 188129
Time elapsed: 26 minute(s), 55 second(s)
Memory Processes Detected: 0
(No malicious items detected)
Memory Modules Detected: 0
(No malicious items detected)
Registry Keys Detected: 0
(No malicious items detected)
Registry Values Detected: 0
(No malicious items detected)
Registry Data Items Detected: 0
(No malicious items detected)
Folders Detected: 5
C:\ProgramData\KMSAutoS (HackTool.KMS) -> Delete on reboot. [9338836f5c98c96d331556bc0df39070]
C:\ProgramData\KMSAutoS\bin (HackTool.KMS) -> Delete on reboot. [9338836f5c98c96d331556bc0df39070]
C:\ProgramData\KMSAutoS\bin\driver (HackTool.KMS) -> Delete on reboot. [9338836f5c98c96d331556bc0df39070]
C:\ProgramData\KMSAutoS\bin\driver\x64TAP1 (HackTool.KMS) -> Delete on reboot. [9338836f5c98c96d331556bc0df39070]
C:\ProgramData\KMSAutoS\bin\driver\x64TAP2 (HackTool.KMS) -> Delete on reboot. [9338836f5c98c96d331556bc0df39070]
Files Detected: 2
C:\ProgramData\KMSAutoS\bin\driver\x64TAP1\tap0901.cat (HackTool.KMS) -> Delete on reboot. [9338836f5c98c96d331556bc0df39070]
C:\ProgramData\KMSAutoS\bin\driver\x64TAP2\tapoas.cat (HackTool.KMS) -> Delete on reboot. [9338836f5c98c96d331556bc0df39070]
Physical Sectors Detected: 0
(No malicious items detected)
(end)
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [28 Febrero, 2022 20:58 UTC](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359/28 "2022-02-28T20:58:18Z")
> [@Alix](#):
>
> `por alguna extraña razon no logro copia el informe para poder compartirlo aqui`
No se preocupe, para poder enviarme la **Captura de Pantalla** correctamente primero realice la **Captura de Pantalla** , botón secundario sobre la **Captura de Pantalla** y botón secundario y la pega en este mismo foro.
Mándeme así la **Captura de Pantalla** como le indico.
**Quedo a la espera de su respuesta!**
[Página siguiente](https://forospyware.com/t/tengo-un-virus-en-mi-lapto-ayudaaa/26359.md?page=2)