# Se abre una pestaña nueva con publicidad
**URL:** https://forospyware.com/t/se-abre-una-pesta%C3%B1a-nueva-con-publicidad/13679
**Category:** Eliminar Malwares
**Created:** [5 Febrero, 2020 12:44 UTC](https://forospyware.com/t/se-abre-una-pesta%C3%B1a-nueva-con-publicidad/13679 "2020-02-05T12:44:10Z")
**Posts on this page:** 5
**Page:** 1
### Author:  [@crigar](https://forospyware.com/u/crigar)
#### Post date: [5 Febrero, 2020 12:44 UTC](https://forospyware.com/t/se-abre-una-pesta%C3%B1a-nueva-con-publicidad/13679/1 "2020-02-05T12:44:11Z")
Buenos días, hace un tiempo que al abrir Chrome sin tocar nada se abre una pestaña nueva con publicidad y luego me empezó a aparecer Autoit.V3 Pasé antivirus y aparentemente Autoit ya no está pero sigue abriéndose nueva pestaña Qué puedo hacer? Gracias
---
### Author:  [@Miguelgrado](https://forospyware.com/u/Miguelgrado)
#### Post date: [5 Febrero, 2020 12:47 UTC](https://forospyware.com/t/se-abre-una-pesta%C3%B1a-nueva-con-publicidad/13679/2 "2020-02-05T12:47:38Z")
Realiza los siguientes pasos, , sin cambiar el orden
1) Descarga, instala y ejecuta [Malwarebytes’ Anti-Malware](https://www.infospyware.com/antivirus/malwarebytes/).
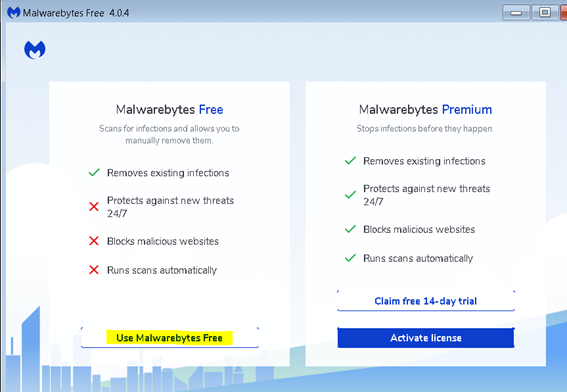
- Presiona clic en “ **Use Malewarebytes Free** ” (Usar Malewarebyte gratis).
- Pulsa en el botón **“Open Malewarebytes Free”**.
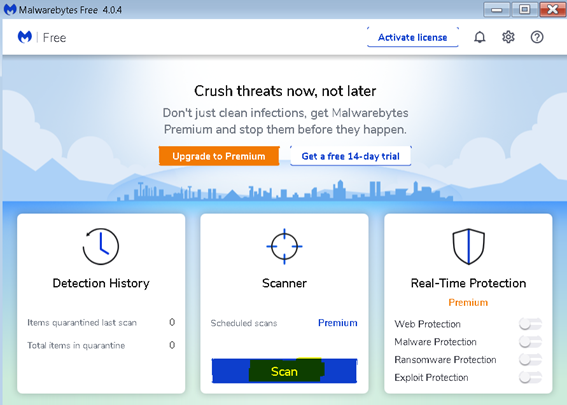
- Presiona el **botón “Scan”** (Escaneo).
Una vez finalizado el escaneo aparecerá la siguiente pantalla:
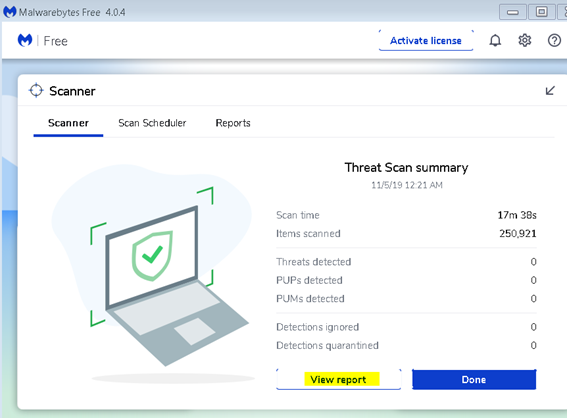
- Pulsa en **“View report”** (Ver informe).
- Luego presionar el botón **“Export”** (Exportar). Elijes **“Text file”** (fichero de texto). Elijes un nombre y guardas ese archivo en el escritorio…
2) Descarga **[Adwcleaner](https://www.infospyware.com/antispyware/adwcleaner/)** **en el escritorio.**
- Desactiva tu antivirus ▶**[Como deshabilitar temporalmente un antivirus](https://forospyware.com/t/como-deshabilitar-temporalmente-su-antivirus/82/2)** y cualquier programa de seguridad.
- Ejecuta Adwcleaner.exe (Si usas Windows Vista/7 u 8 presiona clic derecho y selecciona "Ejecutar como Administrador.")
- Pulsar en el botón Analizar Ahora, y espera a que se realice el proceso, inmediatamente pulsa sobre el botón Iniciar Reparacion.
- Espera a que se complete y sigue las instrucciones, si te pidiera Reiniciar el sistema Aceptas.
- Si no encuentra nada, pulsamos “Omitir Reparación”
- El log lo encontramos en la pestaña “Informes”, volviendo a abrir el programa, si es necesario o en"C:\AdwCleaner\Logs\AdwCleaner[C0].txt"
Puedes mirar su manual \>\> **[Manual de Adwcleaner](https://forospyware.com/t/manual-de-adwcleaner/98)**
3) Descarga **[Ccleaner](https://www.infospyware.com/herramientas/ccleaner/)**
Instalalo y ejecútalo. En la pestaña limpiador dejas como esta configurada predeterminadamente, haces clic en analizar esperas que termine \> clic en ejecutar limpiador. Clic en la pestaña Registro \> clic en buscar problemas esperas que termine \> clic en Reparar Seleccionadas y haces una copia de seguridad.
Pega los reportes de Malwarebytes, AdwCleaner y comentas como va el problema.
> [@](#):
>
> ⚠ ▶ [**Muy Importante**] \* Al pegar cada informe , debemos seleccionar todo el texto y pulsar en el botón de `Texto preformateado`
>
> 
> [@](#):
>
> **_NOTA IMPORTANTE_**
>
> Por Favor, mientras estemos desinfectando tu maquina o terminando de hacerlo :
>
> - No realices pasos/acciones que NOSOTROS no te hayamos indicado
> - No descargues NADA de Internet y/o conectes dispositivos externos a tu equipo.
> - No instales NADA(programas/software/complementos/extensiones del navegador…)
> - No ejecutes otros programas de seguridad (Antivirus, Antimalware, ANTINADA…)
> - No realices por tu cuenta otros procedimientos.
> - Usa tu equipo EXCLUSIVAMENTE para desinfectarlo siguiendo nuestras indicaciones.
---
### Author:  [@crigar](https://forospyware.com/u/crigar)
#### Post date: [5 Febrero, 2020 17:30 UTC](https://forospyware.com/t/se-abre-una-pesta%C3%B1a-nueva-con-publicidad/13679/3 "2020-02-05T17:30:18Z")
```
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 5/2/20
Hora del análisis: 14:56
Archivo de registro: 4dac3442-481f-11ea-8c0d-68f728ab40f1.json
-Información del software-
Versión: 4.0.4.49
Versión de los componentes: 1.0.810
Versión del paquete de actualización: 1.0.18742
Licencia: Gratis
-Información del sistema-
SO: Windows 10 (Build 18362.592)
CPU: x64
Sistema de archivos: NTFS
Usuario: CRIS\cristian
-Resumen del análisis-
Tipo de análisis: Análisis de amenazas
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 372612
Amenazas detectadas: 77
Amenazas en cuarentena: 0
Tiempo transcurrido: 22 min, 26 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 24
PUP.Optional.Vitruvian, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\itdrvr_vw_1_10_0_25, Sin acciones por parte del usuario, 3482, 186404, , , ,
PUP.Optional.DriverToolkit, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\{D66BF89F-B0A2-48F5-A2E4-242EB645AB76}_is1, Sin acciones por parte del usuario, 1091, 512876, , , ,
PUP.Optional.DriverToolkit, HKU\S-1-5-21-691769818-2606770206-2962077128-1001\SOFTWARE\DriverToolkit, Sin acciones por parte del usuario, 1091, 512874, 1.0.18742, , ame,
PUP.Optional.Vitruvian, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\itdrvr_vw_1_10_0_25, Sin acciones por parte del usuario, 3482, 186115, 1.0.18742, , ame,
PUP.Optional.IntelliTerm, HKLM\SOFTWARE\WOW6432NODE\IntelliTerm_1.10.0.25, Sin acciones por parte del usuario, 3111, 239583, 1.0.18742, , ame,
Adware.IStartSurf, HKLM\SOFTWARE\WOW6432NODE\istartsurfSoftware, Sin acciones por parte del usuario, 670, 399553, 1.0.18742, , ame,
PUP.Optional.WdsManPro, HKLM\SOFTWARE\WOW6432NODE\WdsManPro, Sin acciones por parte del usuario, 6999, 245723, 1.0.18742, , ame,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\WOW6432NODE\APPDATALOW\SOFTWARE\AMAZON\Amazon1ButtonApp, Sin acciones por parte del usuario, 3192, 441168, 1.0.18742, , ame,
PUP.Optional.InstallCore, HKU\S-1-5-21-691769818-2606770206-2962077128-1001\SOFTWARE\PRODUCTSETUP, Sin acciones por parte del usuario, 493, 481004, 1.0.18742, , ame,
PUP.Optional.InstallCore, HKU\S-1-5-21-691769818-2606770206-2962077128-1001\SOFTWARE\CSASTATS\ic, Sin acciones por parte del usuario, 493, 586068, 1.0.18742, , ame,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\CLASSES\TYPELIB\{EB2BEAEF-150C-4DE4-9D09-F16403C22769}, Sin acciones por parte del usuario, 3192, 456680, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\CLASSES\INTERFACE\{3268A00F-D329-42E1-ABF0-E78D5656BA2A}, Sin acciones por parte del usuario, 3192, 456680, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\CLASSES\INTERFACE\{571139B2-8D93-4B29-9AA9-496EF27D6AF8}, Sin acciones por parte del usuario, 3192, 456680, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\CLASSES\INTERFACE\{BC87ADED-E2FC-4B7E-B21B-F2578F51D78E}, Sin acciones por parte del usuario, 3192, 456680, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\CLASSES\WOW6432NODE\INTERFACE\{3268A00F-D329-42E1-ABF0-E78D5656BA2A}, Sin acciones por parte del usuario, 3192, 456680, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\CLASSES\WOW6432NODE\INTERFACE\{571139B2-8D93-4B29-9AA9-496EF27D6AF8}, Sin acciones por parte del usuario, 3192, 456680, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\CLASSES\WOW6432NODE\INTERFACE\{BC87ADED-E2FC-4B7E-B21B-F2578F51D78E}, Sin acciones por parte del usuario, 3192, 456680, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\WOW6432NODE\CLASSES\INTERFACE\{3268A00F-D329-42E1-ABF0-E78D5656BA2A}, Sin acciones por parte del usuario, 3192, 456680, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\WOW6432NODE\CLASSES\INTERFACE\{571139B2-8D93-4B29-9AA9-496EF27D6AF8}, Sin acciones por parte del usuario, 3192, 456680, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\WOW6432NODE\CLASSES\INTERFACE\{BC87ADED-E2FC-4B7E-B21B-F2578F51D78E}, Sin acciones por parte del usuario, 3192, 456680, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\WOW6432NODE\CLASSES\TYPELIB\{EB2BEAEF-150C-4DE4-9D09-F16403C22769}, Sin acciones por parte del usuario, 3192, 456680, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\CLASSES\WOW6432NODE\TYPELIB\{EB2BEAEF-150C-4DE4-9D09-F16403C22769}, Sin acciones por parte del usuario, 3192, 456680, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\CLASSES\CLSID\{26B19FA4-E8A1-4A1B-A163-1A1E46F830DD}, Sin acciones por parte del usuario, 3192, 456680, 1.0.18742, , ame,
PUP.Optional.WinYahoo.TskLnk, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\{4106A9C6-1186-7846-A006-08C67086DB46}, Sin acciones por parte del usuario, 865, 542290, , , ,
Valor del registro: 5
PUP.Optional.Vitruvian, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\itdrvr_vw_1_10_0_25|IMAGEPATH, Sin acciones por parte del usuario, 3482, 186115, 1.0.18742, , ame,
PUP.Optional.InstallCore, HKU\S-1-5-21-691769818-2606770206-2962077128-1001\SOFTWARE\PRODUCTSETUP|TB, Sin acciones por parte del usuario, 493, 481004, 1.0.18742, , ame,
PUP.Optional.DriverToolkit, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\{D66BF89F-B0A2-48F5-A2E4-242EB645AB76}_IS1|DISPLAYNAME, Sin acciones por parte del usuario, 1091, 512878, 1.0.18742, , ame,
Trojan.Agent.AutoIt.Generic, HKU\S-1-5-21-691769818-2606770206-2962077128-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\RUN|376c19fc, Sin acciones por parte del usuario, 5620, 781622, , , ,
PUP.Optional.Amazon1Button, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\INTERNET EXPLORER\MAIN\FEATURECONTROL\FEATURE_BROWSER_EMULATION|AMAZON1BUTTONTASKBARAPP.EXE, Sin acciones por parte del usuario, 3192, 493348, 1.0.18742, , ame,
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 6
PUP.Optional.DriverToolkit, C:\Program Files (x86)\DriverToolkit\Download, Sin acciones por parte del usuario, 1091, 512876, , , ,
PUP.Optional.DriverToolkit, C:\Program Files (x86)\DriverToolkit\Backup, Sin acciones por parte del usuario, 1091, 512876, , , ,
Trojan.Agent.AutoIt.Generic, C:\ProgramData\Intel\Wireless\e4c39ed\a59d881, Sin acciones por parte del usuario, 5620, 781622, , , ,
Trojan.Agent.AutoIt.Generic, C:\PROGRAMDATA\INTEL\WIRELESS\e4c39ed, Sin acciones por parte del usuario, 5620, 781622, 1.0.18742, , ame,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\USERS\CRISTIAN\APPDATA\LOCAL\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}, Sin acciones por parte del usuario, 865, 542290, 1.0.18742, , ame,
Archivo: 42
PUP.Optional.Vitruvian, C:\WINDOWS\SYSTEM32\DRIVERS\itdrvr_vw_1_10_0_25.sys, Sin acciones por parte del usuario, 3482, 186404, 1.0.18742, , ame,
PUP.Optional.DriverToolkit, C:\Program Files (x86)\DriverToolkit\7z.dll, Sin acciones por parte del usuario, 1091, 512876, , , ,
PUP.Optional.DriverToolkit, C:\Program Files (x86)\DriverToolkit\DriverToolkit.exe, Sin acciones por parte del usuario, 1091, 512876, , , ,
PUP.Optional.DriverToolkit, C:\Program Files (x86)\DriverToolkit\extract.exe, Sin acciones por parte del usuario, 1091, 512876, , , ,
PUP.Optional.DriverToolkit, C:\Program Files (x86)\DriverToolkit\network.dll, Sin acciones por parte del usuario, 1091, 512876, , , ,
PUP.Optional.DriverToolkit, C:\Program Files (x86)\DriverToolkit\RemoveDT.exe, Sin acciones por parte del usuario, 1091, 512876, , , ,
PUP.Optional.DriverToolkit, C:\Program Files (x86)\DriverToolkit\unins000.dat, Sin acciones por parte del usuario, 1091, 512876, , , ,
PUP.Optional.DriverToolkit, C:\Program Files (x86)\DriverToolkit\unins000.exe, Sin acciones por parte del usuario, 1091, 512876, , , ,
PUP.Optional.DriverToolkit, C:\Program Files (x86)\DriverToolkit\zlibwapi.dll, Sin acciones por parte del usuario, 1091, 512876, , , ,
PUP.Optional.DriverToolkit, C:\DOCUMENTS AND SETTINGS\PUBLIC\Desktop\DriverToolkit.lnk, Sin acciones por parte del usuario, 1091, 512876, , , ,
PUP.Optional.DriverToolkit, C:\USERS\PUBLIC\Desktop\DriverToolkit.lnk, Sin acciones por parte del usuario, 1091, 512876, , , ,
PUP.Optional.Vitruvian, C:\WINDOWS\SYSTEM32\DRIVERS\ITDRVR_VW_1_10_0_25.SYS, Sin acciones por parte del usuario, 3482, 186115, , , ,
PUP.Optional.DriverToolkit, C:\WINDOWS\TASKS\DriverToolkit Autorun.job, Sin acciones por parte del usuario, 1091, 559428, 1.0.18742, , ame,
Trojan.Agent.AutoIt.Generic, C:\PROGRAMDATA\INTEL\WIRELESS\e4c39ed\a3d14a0.au3, Sin acciones por parte del usuario, 5620, 781622, 1.0.18742, , ame,
Trojan.Agent.AutoIt.Generic, C:\ProgramData\Intel\Wireless\e4c39ed\a59d881\20-12-2019.log, Sin acciones por parte del usuario, 5620, 781622, , , ,
Trojan.Agent.AutoIt.Generic, C:\ProgramData\Intel\Wireless\e4c39ed\a59d881\23-12-2019.log, Sin acciones por parte del usuario, 5620, 781622, , , ,
Trojan.Agent.AutoIt.Generic, C:\ProgramData\Intel\Wireless\e4c39ed\a59d881\25-12-2019.log, Sin acciones por parte del usuario, 5620, 781622, , , ,
Trojan.Agent.AutoIt.Generic, C:\ProgramData\Intel\Wireless\e4c39ed\a59d881\26-12-2019.log, Sin acciones por parte del usuario, 5620, 781622, , , ,
Trojan.Agent.AutoIt.Generic, C:\ProgramData\Intel\Wireless\e4c39ed\a59d881\4f14628, Sin acciones por parte del usuario, 5620, 781622, , , ,
Trojan.Agent.AutoIt.Generic, C:\ProgramData\Intel\Wireless\e4c39ed\a59d881\f418471, Sin acciones por parte del usuario, 5620, 781622, , , ,
Trojan.Agent.AutoIt.Generic, C:\ProgramData\Intel\Wireless\e4c39ed\pe.bin, Sin acciones por parte del usuario, 5620, 781622, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\USERS\CRISTIAN\APPDATA\ROAMING\Microsoft\Windows\Start Menu\Programs\HowToRemove.lnk, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\USERS\CRISTIAN\APPDATA\LOCAL\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HOWTOREMOVE\HOWTOREMOVE.HTML, Sin acciones por parte del usuario, 865, 542290, 1.0.18742, , ame,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove\chromium-min.jpg, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove\control panel-min-min.JPG, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove\down.png, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove\ff menu.JPG, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove\ff search engine-min.png, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove\hp-min ff.png, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove\hp-min ie.png, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove\search engine.gif, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove\setup pages.gif, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove\sp-min.png, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove\start-min.jpg, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\HowToRemove\up.png, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\lanotero, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\lelenece, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\uninst.exe, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.WinYahoo.TskLnk, C:\Users\cristian\AppData\Local\{B4EC82B0-9044-EE08-FDDC-CBE0D9B43778}\uninstp.dat, Sin acciones por parte del usuario, 865, 542290, , , ,
PUP.Optional.InstallCore, C:\USERS\CRISTIAN\APPDATA\ROAMING\1H1Q1V0B1L1G1N1V0M1P1Q1L1T0D1P1E2Z\SPOTIFY PACKAGES\UNINSTALLER.EXE, Sin acciones por parte del usuario, 493, 81571, 1.0.18742, , ame,
PUP.Optional.DriverToolkit, C:\USERS\CRISTIAN\DOWNLOADS\DRIVERTOOLKITINSTALLER (1).EXE, Sin acciones por parte del usuario, 1091, 512879, 1.0.18742, , ame,
PUP.Optional.DriverToolkit, C:\USERS\CRISTIAN\DOWNLOADS\DRIVERTOOLKITINSTALLER.EXE, Sin acciones por parte del usuario, 1091, 512879, 1.0.18742, , ame,
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)Texto preformateado
# -------------------------------
# Malwarebytes AdwCleaner 8.0.2.0
# -------------------------------
# Build: 01-27-2020
# Database: 2020-01-24.1 (Cloud)
# Support: https://www.malwarebytes.com/support
#
# -------------------------------
# Mode: Clean
# -------------------------------
# Start: 02-05-2020
# Duration: 00:03:04
# OS: Windows 10 Home
# Cleaned: 97
# Failed: 1
*****[Services]*****
No malicious services cleaned.
*****[Folders]*****
Deleted C:\Program Files (x86)\DriverToolkit
Deleted C:\Program Files (x86)\Yahoo!\yset
Deleted C:\ProgramData\FWDSMANPROF
Deleted C:\ProgramData\Microsoft\Windows\Start Menu\Programs\DriverToolkit
Deleted C:\ProgramData\Pokki
Deleted C:\Users\Public\Pokki
Deleted C:\Users\cristian\AppData\Local\DriverToolkit
Deleted C:\Users\cristian\AppData\Local\Pokki
Deleted C:\Users\cristian\AppData\Local\YSearchUtil
Deleted C:\Users\cristian\AppData\Roaming\AdvertismentImages
Deleted C:\Users\losot\AppData\Local\Pokki
Deleted C:\Windows\ServiceProfiles\LocalService\AppData\Local\Pokki
Deleted C:\Windows\ServiceProfiles\NetworkService\AppData\Local\Pokki
*****[Files]*****
Deleted C:\ProgramData\{262E20B8-6E20-4CEF-B1FD-D022AB1085F5}.dat
Deleted C:\Users\Public\Desktop\DriverToolkit.lnk
Deleted C:\Users\cristian\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\PC App Store.lnk
Deleted C:\Users\cristian\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\PC App Store.lnk
Deleted C:\Users\cristian\Downloads\DriverToolkitInstaller.exe
*****[DLL]*****
No malicious DLLs cleaned.
*****[WMI]*****
No malicious WMI cleaned.
*****[Shortcuts]*****
No malicious shortcuts cleaned.
*****[Tasks]*****
Deleted C:\Windows\Tasks\DRIVERTOOLKIT AUTORUN.JOB
*****[Registry]*****
Deleted HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Pokki_04bb6df446330549a2cb8d67fbd1a745025b7bd1
Deleted HKCU\Software\Classes\AllFileSystemObjects\shell\pokki
Deleted HKCU\Software\Classes\Directory\shell\pokki
Deleted HKCU\Software\Classes\Drive\shell\pokki
Deleted HKCU\Software\Classes\lnkfile\shell\pokki
Deleted HKCU\Software\Classes\pokki
Deleted HKCU\Software\DriverToolkit
Deleted HKCU\Software\Microsoft\Internet Explorer\DOMStorage\castplatform.com
Deleted HKCU\Software\Microsoft\Internet Explorer\DOMStorage\cdn.castplatform.com
Deleted HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{BD6ECB00-7C4A-4F97-B425-44117F2A7AAE}
Deleted HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Pokki
Deleted HKCU\Software\PRODUCTSETUP
Deleted HKCU\Software\Pokki
Deleted HKCU\Software\Vittalia
Deleted HKCU\Software\csastats
Deleted HKLM\SOFTWARE\Classes\AppID\AmazonAppIE.dll
Deleted HKLM\Software\Classes\CLSID\{26B19FA4-E8A1-4A1B-A163-1A1E46F830DD}
Deleted HKLM\Software\Classes\CLSID\{BD6ECB00-7C4A-4F97-B425-44117F2A7AAE}
Deleted HKLM\Software\Classes\CLSID\{E4ADC61E-D06A-4E0E-8582-78C809CC8450}
Deleted HKLM\Software\Classes\Interface\{3268A00F-D329-42E1-ABF0-E78D5656BA2A}
Deleted HKLM\Software\Classes\Interface\{571139B2-8D93-4B29-9AA9-496EF27D6AF8}
Deleted HKLM\Software\Classes\TypeLib\{EB2BEAEF-150C-4DE4-9D09-F16403C22769}
Deleted HKLM\Software\Wow6432Node\APPDATALOW\SOFTWARE\AMAZON\Amazon1ButtonApp
Deleted HKLM\Software\Wow6432Node\WdsManPro
Deleted HKLM\Software\Wow6432Node\\Classes\AppID\AmazonAppIE.dll
Deleted HKLM\Software\Wow6432Node\\Classes\CLSID\{BD6ECB00-7C4A-4F97-B425-44117F2A7AAE}
Deleted HKLM\Software\Wow6432Node\\Classes\CLSID\{E4ADC61E-D06A-4E0E-8582-78C809CC8450}
Deleted HKLM\Software\Wow6432Node\\Classes\Interface\{3268A00F-D329-42E1-ABF0-E78D5656BA2A}
Deleted HKLM\Software\Wow6432Node\\Classes\Interface\{571139B2-8D93-4B29-9AA9-496EF27D6AF8}
Deleted HKLM\Software\Wow6432Node\\Classes\TypeLib\{EB2BEAEF-150C-4DE4-9D09-F16403C22769}
Deleted HKLM\Software\Wow6432Node\\Microsoft\Internet Explorer\Main\FeatureControl\FEATURE_BROWSER_EMULATION|Amazon1ButtonTaskbarApp.exe
Deleted HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\Yahoo! SearchSet
Deleted HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{D66BF89F-B0A2-48F5-A2E4-242EB645AB76}_is1
Deleted HKLM\Software\Wow6432Node\istartsurfSoftware
Deleted HKLM\System\CurrentControlSet\Services\EventLog\Application\WdsManPro
*****[Chromium (and derivatives)]*****
No malicious Chromium entries cleaned.
*****[Chromium URLs]*****
No malicious Chromium URLs cleaned.
*****[Firefox (and derivatives)]*****
No malicious Firefox entries cleaned.
*****[Firefox URLs]*****
No malicious Firefox URLs cleaned.
*****[Hosts File Entries]*****
No malicious hosts file entries cleaned.
*****[Preinstalled Software]*****
Deleted Preinstalled.LenovoCCSDK Folder C:\ProgramData\LENOVO\CCSDK
Deleted Preinstalled.LenovoCCSDK Registry HKLM\Software\Wow6432Node\\Classes\CLSID\{67827BB6-4B05-6181-921A-E49FC484E859}
Deleted Preinstalled.LenovoCCSDK Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{AE75190B-11B4-4F90-8254-DAB275CF2557}_is1
Deleted Preinstalled.LenovoIMController Folder C:\Program Files (x86)\LENOVO\IMCONTROLLER
Deleted Preinstalled.LenovoIMController Folder C:\Program Files\LENOVO\IMCONTROLLER
Deleted Preinstalled.LenovoIMController Folder C:\ProgramData\LENOVO\IMCONTROLLER
Deleted Preinstalled.LenovoIMController Folder C:\Users\cristian\AppData\Local\LENOVO\IMCONTROLLER
Deleted Preinstalled.LenovoIMController Folder C:\Users\losot\AppData\Local\LENOVO\IMCONTROLLER
Deleted Preinstalled.LenovoIMController Folder C:\Windows\System32\Tasks\LENOVO\IMCONTROLLER
Deleted Preinstalled.LenovoIMController Folder C:\Windows\System32\drivers\LENOVO\IMCONTROLLER
Deleted Preinstalled.LenovoIMController Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\Lenovo Dependency Package_is1
Deleted Preinstalled.LenovoIMController Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{3117B53D-A409-4D99-A0DE-11A1A40696FA}
Deleted Preinstalled.LenovoPhoneCompanion Folder C:\Program Files (x86)\LENOVO PHONECOMPANION
Deleted Preinstalled.LenovoPhoneCompanion Folder C:\Program Files\LENOVO PHONECOMPANION
Deleted Preinstalled.LenovoPhoneCompanion Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run|PhoneCompanion
Deleted Preinstalled.LenovoPhoneCompanion Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\InstallShield_{0F82EA83-B0C5-4AB9-9695-DFE92C5FD57B}
Deleted Preinstalled.LenovoPhoneCompanion Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{0F82EA83-B0C5-4AB9-9695-DFE92C5FD57B}
Deleted Preinstalled.LenovoPhotoMaster File C:\Users\Public\Desktop\Lenovo Photo Master.lnk
Deleted Preinstalled.LenovoPhotoMaster Folder C:\Program Files (x86)\LENOVO\LENOVO PHOTO MASTER
Deleted Preinstalled.LenovoPhotoMaster Registry HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run|PhotoMasterImportAgent
Deleted Preinstalled.LenovoPhotoMaster Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{BC94C56A-3649-420C-8756-2ADEBE399D33}
Deleted Preinstalled.LenovoPower2Go Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run32|CLMLServer_For_P2G8
Deleted Preinstalled.LenovoPower2Go Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run32|CLVirtualDrive
Deleted Preinstalled.LenovoPowerDVD File C:\Users\Public\Desktop\Lenovo PowerDVD 10.lnk
Deleted Preinstalled.LenovoPowerDVD Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\InstallShield_{DEC235ED-58A4-4517-A278-C41E8DAEAB3B}
Deleted Preinstalled.LenovoPowerDVD Registry HKLM\Software\Wow6432Node\\Microsoft\Windows\CurrentVersion\Uninstall\{DEC235ED-58A4-4517-A278-C41E8DAEAB3B}
Deleted Preinstalled.LenovoSHAREit File C:\Users\Public\Desktop\SHAREit.lnk
Deleted Preinstalled.LenovoSHAREit Registry HKLM\Software\Classes\CLSID\{430BD134-576D-4E75-87CD-0F5C6221A82B}
Deleted Preinstalled.LenovoSettings Folder C:\Program Files (x86)\LENOVO\LENOVO SETTINGS
Deleted Preinstalled.LenovoSettings Folder C:\ProgramData\LENOVO\LENOVO SETTINGS
Deleted Preinstalled.LenovoSettings Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{86045A6C-C156-4349-A3E2-47A88A42F5C2}_is1
Deleted Preinstalled.LenovoSolutionCenter Folder C:\Program Files\LENOVO\LENOVO SOLUTION CENTER
Deleted Preinstalled.LenovoSolutionCenter Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{4C2B6F96-3AED-4E3F-8DCE-917863D1E6B1}
Deleted Preinstalled.LenovoSolutionCenter Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{558E50EE-5E2D-479A-A455-8A826191583B}
Deleted Preinstalled.LenovoThinkVantageCommunicationsUtility Folder C:\Program Files\LENOVO\COMMUNICATIONS UTILITY
Deleted Preinstalled.LenovoThinkVantageCommunicationsUtility Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run|LENOVO.TPKNRRES
Deleted Preinstalled.LenovoThinkVantageCommunicationsUtility Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run|LMCSSTART1
Deleted Preinstalled.LenovoThinkVantageCommunicationsUtility Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Run|LMCSSTART1
Deleted Preinstalled.LenovoThinkVantageCommunicationsUtility Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{88C6A6D9-324C-46E8-BA87-563D14021442}_is1
Deleted Preinstalled.LenovoUtility Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run|LenovoUtility
Deleted Preinstalled.LenovoUtility Registry HKLM\Software\Microsoft\Windows\CurrentVersion\Run|LenovoUtility
Deleted Preinstalled.Pokki File C:\Users\cristian\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\Start Menu.lnk
Deleted Preinstalled.Pokki File C:\Users\cristian\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Start Menu.lnk
Not Deleted Preinstalled.LenovoCCSDK Folder C:\Program Files (x86)\LENOVO\CCSDK
*************************
[+] Delete Tracing Keys
[+] Reset Winsock
*************************
AdwCleaner[S00].txt - [11455 octets] - [05/02/2020 17:36:03]
########## EOF - C:\AdwCleaner\Logs\AdwCleaner[C00].txt ##########
```
---
### Author:  [@crigar](https://forospyware.com/u/crigar)
#### Post date: [5 Febrero, 2020 17:31 UTC](https://forospyware.com/t/se-abre-una-pesta%C3%B1a-nueva-con-publicidad/13679/4 "2020-02-05T17:31:55Z")
Creo que se ha solucionado, al menos ya no aparecen pantallas nuevas Muchas gracias!!!
---
### Author:  [@Miguelgrado](https://forospyware.com/u/Miguelgrado)
#### Post date: [5 Febrero, 2020 19:55 UTC](https://forospyware.com/t/se-abre-una-pesta%C3%B1a-nueva-con-publicidad/13679/5 "2020-02-05T19:55:54Z")
Primero, Malwarebytes pone que sin acciones por el usuario…enviaste todo a cuarentena?’
Compruébalo mirando en la pestaña cuarentena y si no, repites el análisis y eliminas todo
Antes de dar por solucionado y dado que tienes bastantes infecciones, habria que revisar que no quede nada
- **[Desactiva Temporalmente tu antivirus](https://forospyware.com/t/como-deshabilitar-temporalmente-su-antivirus/82)** y cualquier programa de seguridad.
- Descarga a Tu Escritorio \>\> Esto es **muy importante** \<\<.,**[Fabar Recovery Scan Tool](https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/)**, considerando la versión adecuada para tu equipo. (32 o 64 bits) ▶ ¿Cómo saber si mi Windows es de 32 o 64 bits?
- Doble clic para ejecutar Frst.exe. En la ventana del Disclaimer, presiona Si.
- En la nueva ventana que se abre, presiona el botón Analizar y espera a que concluya el análisis.
- Se abrirán dos (2) archivos (Logs), Frst.txt y Addition.txt, que estarán grabados en Tu escritorio.
En Tu próxima respuesta, copias y pegas los dos reportes Frst.txt y Addition.txt de FRST
_ **Nota:** Si el/los reportes solicitados **no entraran en una sola respuesta** porque superan la cantidad de caracteres permitidos, puedes utilizar dos o mas respuestas para pegarlos completamente._
> [@](#):
>
> ⚠ ▶ [**Muy Importante**] \* Al pegar cada informe , debemos seleccionar todo el texto y pulsar en el botón de `Texto preformateado`
>
> 