# PUP.Optional.Legacy
**URL:** https://forospyware.com/t/pupoptionallegacy/6196
**Category:** Eliminar Malwares
**Created:** [6 Marzo, 2019 10:51 UTC](https://forospyware.com/t/pupoptionallegacy/6196 "2019-03-06T10:51:53Z")
**Posts on this page:** 20
**Page:** 1
### Author:  [@joselito7](https://forospyware.com/u/joselito7)
#### Post date: [6 Marzo, 2019 10:51 UTC](https://forospyware.com/t/pupoptionallegacy/6196/1 "2019-03-06T10:51:53Z")
Buenos días,
llevo unos días teniendo problemas con el pc debido a este virus PUP.Optional.Legacy, lo encontré haciendo un escaneo con el malwarybytes adwcleaner, el antivirus lo encuentra, me da la opción de reparar y reiniciar… lo hago y al abrir google de nuevo me sale nuevamente y no puedo quitarlo del ordenador
pego el reporte, muchas gracias por la ayuda
```auto
# -------------------------------
# Malwarebytes AdwCleaner 7.2.7.0
# -------------------------------
# Build: 01-30-2019
# Database: 2019-03-04.3 (Cloud)
# Support: https://www.malwarebytes.com/support
#
# -------------------------------
# Mode: Scan
# -------------------------------
# Start: 03-06-2019
# Duration: 00:00:07
# OS: Windows 10 Pro
# Scanned: 31858
# Detected: 1
*****[Services]*****
No malicious services found.
*****[Folders]*****
No malicious folders found.
*****[Files]*****
No malicious files found.
*****[DLL]*****
No malicious DLLs found.
*****[WMI]*****
No malicious WMI found.
*****[Shortcuts]*****
No malicious shortcuts found.
*****[Tasks]*****
No malicious tasks found.
*****[Registry]*****
No malicious registry entries found.
*****[Chromium (and derivatives)]*****
PUP.Optional.Legacy Avira SafeSearch Plus
*****[Chromium URLs]*****
No malicious Chromium URLs found.
*****[Firefox (and derivatives)]*****
No malicious Firefox entries found.
*****[Firefox URLs]*****
No malicious Firefox URLs found.
AdwCleaner[S00].txt - [1266 octets] - [06/03/2019 11:37:33]
########## EOF - C:\AdwCleaner\Logs\AdwCleaner[S01].txt ##########
```
---
### Author:  [@SanMar](https://forospyware.com/u/SanMar)
#### Post date: [6 Marzo, 2019 10:57 UTC](https://forospyware.com/t/pupoptionallegacy/6196/2 "2019-03-06T10:57:27Z")
Hola @joselito7
Utilizas el antivirus Avira?
Salu2
---
### Author:  [@joselito7](https://forospyware.com/u/joselito7)
#### Post date: [6 Marzo, 2019 10:58 UTC](https://forospyware.com/t/pupoptionallegacy/6196/3 "2019-03-06T10:58:44Z")
hola, lo instalé hace un tiempo y lo borre @SanMar
sólo tengo el windows defender
---
### Author:  [@SanMar](https://forospyware.com/u/SanMar)
#### Post date: [6 Marzo, 2019 11:04 UTC](https://forospyware.com/t/pupoptionallegacy/6196/4 "2019-03-06T11:04:13Z")
Hola:
Como lo borraste?
Revisa en la configuración de Chrome busca en las extensiones y desactiva y elimina la de Avira.
Salu2
---
### Author:  [@joselito7](https://forospyware.com/u/joselito7)
#### Post date: [6 Marzo, 2019 11:08 UTC](https://forospyware.com/t/pupoptionallegacy/6196/5 "2019-03-06T11:08:44Z")
de esto ya hace tiempo, lo intenté borrar a través de agregar o quitar programas de windows, creo que al principio no me dejaba y tuve que ir quitando las carpetas manualmente a traves de a prueba de errores
en las extensiones no aparece nada
ahora llevo unos días que el puntero del ratón se mueve sólo a veces y pasando el malwarybytes adweclener me detectó eso pero no consigue borrarlo
muchas gracias
---
### Author:  [@SanMar](https://forospyware.com/u/SanMar)
#### Post date: [6 Marzo, 2019 11:13 UTC](https://forospyware.com/t/pupoptionallegacy/6196/6 "2019-03-06T11:13:25Z")
Hola:
Descarga la herramienta específica para desinstalar Avira.
> [@¿Como desinstalar un antivirus que no se termina de desinstalar correctamente?](https://forospyware.com/t/como-desinstalar-un-antivirus-que-no-se-termina-de-desinstalar-correctamente/100):
>
> ¿Como desinstalar un antivirus, que no se termina de desinstalar correctamente? Si por alguna razón, aun después de desinstalar su Antivirus desde Panel de Control - Agregar/Quitar Programas o utilizando sus arrow_forward[Herramientas especificas de Desinstalación](https://forospyware.com/t/herramientas-de-desinstalacion-de-antivirus-antispyware-y-firewall), siguen detectándose en su equipo como instalados ya sea por el Centro de Seguridad, o cuando desea instalar otro AV, pruebe lo siguiente: Vaya a : Inicio \>\>\> Ejecutar. Escribe tal cual : wbemtest Se abrirá la ventana de l…
La ejecutas.
Salu2
---
### Author:  [@joselito7](https://forospyware.com/u/joselito7)
#### Post date: [6 Marzo, 2019 11:31 UTC](https://forospyware.com/t/pupoptionallegacy/6196/7 "2019-03-06T11:31:38Z")
hola, he seguido paso por paso y no aparece nada
he vuelto a pasar el adware cleaner y lo sigue detectando… limpio, reinicio como me dice el programa y al abrir google chrome me aparece en la parte superior todo esto
avira safesearch plus anadida
otro programa de tu ordenador ha añadido una extensión que puede cambiar el funcionamiento de chrome
puede
leer y modificar todo los datos de los sitios web que visites
cambiar la página que ves al abrir una nueva pestaña
cambiar configuración de busqueda por search avira
habilitar extension o desinstalar de chrome
---
### Author:  [@SanMar](https://forospyware.com/u/SanMar)
#### Post date: [6 Marzo, 2019 11:38 UTC](https://forospyware.com/t/pupoptionallegacy/6196/8 "2019-03-06T11:38:29Z")
Hola:
En el cartel que te sale elegiste desinstalar de Google Chrome?
Realiza los pasos indicados para restaurar Google Chrome.
> [@Guía de cómo eliminar Adwares/PUPs](https://forospyware.com/t/guia-de-como-eliminar-adwares-pups/166/6):
>
> PUP/Adware en: Google Chrome [imagen] Google Chrome te permite restablecer la configuración del navegador fácilmente con un solo clic. En algunos casos, los programas que instalas pueden modificar la configuración de Chrome sin tu conocimiento. Es posible que aparezcan extensiones y barras de herramientas adicionales, o un motor de búsqueda diferente. Si restableces la configuración del navegador, se eliminarán los cambios no deseados causados por la instalación de otros programas. No obstante…
Salu2
---
### Author:  [@joselito7](https://forospyware.com/u/joselito7)
#### Post date: [6 Marzo, 2019 12:00 UTC](https://forospyware.com/t/pupoptionallegacy/6196/9 "2019-03-06T12:00:51Z")
hola, muchas gracias por la ayuda he seguido los pasos pero sigue igual
he llegado a desinstalar google chrome también lo he vuelto a instalar y nada
---
### Author:  [@SanMar](https://forospyware.com/u/SanMar)
#### Post date: [6 Marzo, 2019 15:08 UTC](https://forospyware.com/t/pupoptionallegacy/6196/10 "2019-03-06T15:08:56Z")
Hola @joselito7:
No te preocupes tanto que no es un malware. Es molestoso pero no es virus.
De todas maneras vamos a quitarlo.
Realiza lo siguiente:
**1.-** [Desactiva temporalmente](https://forospyware.com/t/como-deshabilitar-temporalmente-su-antivirus/82) tu antivirus y cualquier programa de seguridad.
**2.-** Descarga [**Farbar Recovery Scan Tool.**](https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/) en el escritorio, seleccionando la versión adecuada para la arquitectura (32 o 64bits) de su equipo. [**\>\> Como saber si mi Windows es de 32 o 64 bits.?**](https://forospyware.com/t/como-saber-si-mi-windows-es-de-32-o-64-bits)
- Ejecuta **FRST.exe.**
- En el mensaje de la ventana del **Disclaimer** , pulsamos **Yes**
- En la ventana principal pulsamos en el botón **Scan** y esperamos a que concluya el proceso.
- Se abrirán dos(2) archivos(Logs), **Frst.txt** y **Addition.txt** , estos quedaran grabados **en el escritorio**.
**Guía:** [Como Ejecutar FRST](https://forospyware.com/t/como-ejecutar-farbar-recovery-scan-tool/2393/2)
**3.-** En tu próxima respuesta, pega los reportes generados.
**Guía** : **[¿Como Pegar reportes en el Foro?](https://forospyware.com/t/como-pegar-reportes-en-el-foro/3497)**
Esperamos esos reporte.
Salu2
---
### Author:  [@joselito7](https://forospyware.com/u/joselito7)
#### Post date: [6 Marzo, 2019 15:52 UTC](https://forospyware.com/t/pupoptionallegacy/6196/11 "2019-03-06T15:52:10Z")
buenas tardes, antes de esta respuesta tuya pasé el superantispyware, reinicié y de momento ha desaparecido…
he intentado instalar el farbar recovery scan tool y no me deja ( me salta un mensaje de que puede ser dañino y no se instala
de momento lo voy a dejar porque ha desaparecido, si volviera a sucedereme lo comentaré
agradecerte una vez más la ayuda proporcionada, gracias por tu tiempo
---
### Author:  [@SanMar](https://forospyware.com/u/SanMar)
#### Post date: [6 Marzo, 2019 15:54 UTC](https://forospyware.com/t/pupoptionallegacy/6196/12 "2019-03-06T15:54:48Z")
Hola:
Debes leer los pasos al pie de la letra, especialmente donde dice **“Desactivar el Antivirus”**
> [@joselito7](#):
>
> me salta un mensaje de que puede ser dañino y no se instala
Es un Falso Positivo, por ello debes desactivar el antivirus.
> [@joselito7](#):
>
> de momento lo voy a dejar porque ha desaparecido, si volviera a sucedereme lo comentaré
Si quieres asegurarte que todo esta en orden, corre FRST, si no nos comentas para dar por resuelto el tema.
Salu2.
---
### Author:  [@SanMar](https://forospyware.com/u/SanMar)
#### Post date: [6 Marzo, 2019 16:14 UTC](https://forospyware.com/t/pupoptionallegacy/6196/14 "2019-03-06T16:14:05Z")
Hola:
Revisa bien el reporte no esta completo, te deje los pasos de como hacerlo.
Ademas también tienes que pegar el reporte Addition.
Salu2
---
### Author:  [@joselito7](https://forospyware.com/u/joselito7)
#### Post date: [6 Marzo, 2019 17:08 UTC](https://forospyware.com/t/pupoptionallegacy/6196/16 "2019-03-06T17:08:40Z")
[Addition.txt](https://forospyware.com/uploads/default/original/2X/c/c7c9aa0b635fb8060c3e8bd8810793382111b9c7.txt) (54,7 KB)
[FRST.txt](https://forospyware.com/uploads/default/original/2X/a/a8109e3d2d1531a8c3f11bd70518379ddf9c84b5.txt) (86,1 KB)
creo que ahora lo he hecho bien @SanMar
---
### Author:  [@SanMar](https://forospyware.com/u/SanMar)
#### Post date: [7 Marzo, 2019 04:24 UTC](https://forospyware.com/t/pupoptionallegacy/6196/17 "2019-03-07T04:24:27Z")
Hola @joselito7
Con mucha atención deberás realizar los próximos pasos.
**a)** Prepara el ordenador para arrancar posteriormente en **Modo Seguro:**
> Windows 10 tiene el mismo método que usa su antecesor Windows 8.1 para hacer que aparezca el menú para elegir el **“Modo a prueba de fallos”.**
>
> Para activar dicho menú, debe realizar los siguientes pasos:
>
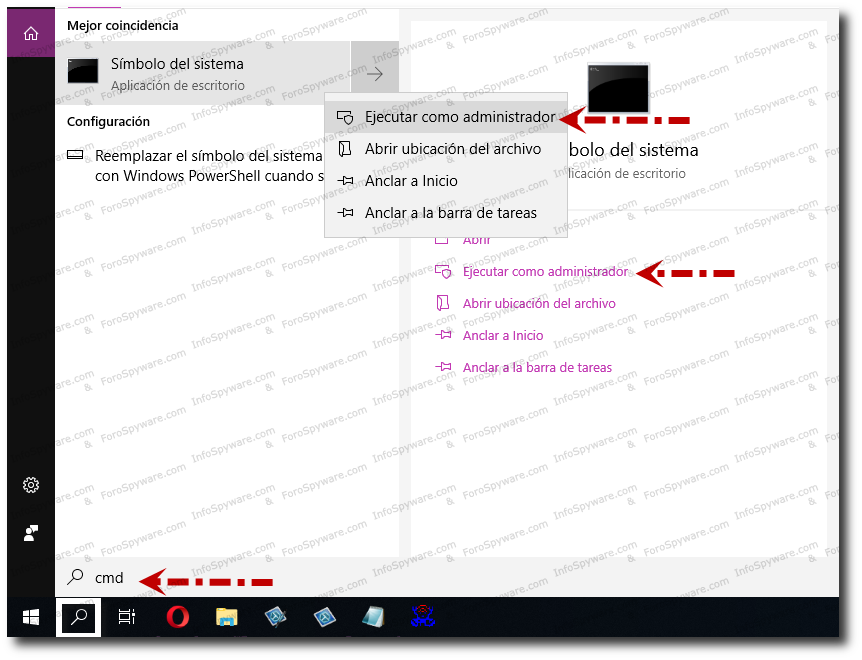
> **1.-** Presione la lupa en su **“Barra de Tareas”** o el icono de **“Cortana”** según su caso. Escriba **cmd**
>
> **2.-** En la pantalla que aparece, sobre **“Símbolo del Sistema”** presione:
>
> > **Botón derecho \>\>\> “Ejecutar como Administrador”.**
>
> 
>
>
>
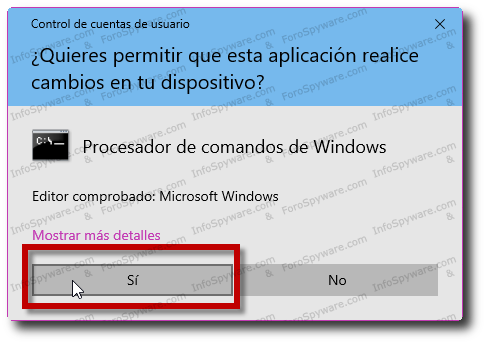
> Verá la ventana del **Control de cuentas de usuario** , presione en “Si”
>
> 
>
>
>
> **3.-** Se abrirá la interfaz de línea de comandos escriba tal cual:
>
> > **bcdedit /set bootmenupolicy Legacy**
>
> Luego presione **Enter.** (esto activará el arranque con el F8 tal como en Windows Seven)
>
> 
>
>
>
> **4.-** Cerrar la interfaz de línea de comandos y **reiniciar el ordenador.**
>
> **5.-** Como en Windows 7 al comienzo, presionar la tecla **F8** para entrar a **Modo Seguro a prueba de fallos** cuando te lo indique en los pasos mas abajo.
**b)** **Atención:** \>\>\> FRST no esta en el escritorio, lo pusiste en una carpeta, y esto es **incorrecto.**
> C:\Users\Usuario\*_Downloads_\*
Corta el ejecutable **y lo pegas en el escritorio.**
**c)** Sigue con lo siguiente (En Modo Normal)
**1.-** Muy Importante **\>\>\>** Realizar una **copia de Seguridad de su Registro.**
- Descarga [DelFix](http://www.infospyware.com/utiles/delfix/) en el escritorio de Windows.
- Clic Derecho, **“Ejecutar como Administrador”**.
- En la ventana principal, marca solamente la casilla “Create Registry Backup”.
- Clic en Run.
Al terminar se abrirá un reporte llamado DelFix.txt, guárdelo por si fuera necesario y cierre la herramienta…
**d.-** Luego vaya a::
**Inicio \>\>\> Ejecutar \>\>\>** Escribe notepad.exe o abra un nuevo archivo **Notepad** y copie y pegue lo siguiente:
```auto
Start
CloseProcesses:
SearchScopes: HKU\S-1-5-21-3087908810-4033223051-3795370541-1001 -> {FA921BD0-C5C5-4817-B2BF-61F193DBBA27} URL = hxxps://es.search.yahoo.com/search?p={searchTerms}&intl=es&fr=yset_ie_syc_oracle&type=orcl_default&partnerexternal-oracle=external-oracle
FF Extension: (Avira Browser Safety) - C:\Users\Usuario\AppData\Roaming\Mozilla\Firefox\Profiles\26q5xf5t.default-1527453028335\Extensions\abs@avira.com [2019-03-06] [hxxps://download.avira.com/package/absnooffers/firefox/update_webext_no_offers.rdf]
FF Extension: (Avira Navegación segura) - C:\Users\Usuario\AppData\Roaming\Mozilla\Firefox\Profiles\26q5xf5t.default-1527453028335\Extensions\abs@avira.com.xpi [2019-02-18] [UpdateUrl:hxxps://download.avira.com/package/absnooffers/firefox/update_webext_no_offers.rdf]
FF Extension: (Avira Password Manager) - C:\Users\Usuario\AppData\Roaming\Mozilla\Firefox\Profiles\26q5xf5t.default-1527453028335\Extensions\passwordmanager@avira.com [2018-08-24] [hxxps://s3.eu-central-1.amazonaws.com/avira-pwm-extensions/update.rdf]
CHR DefaultSearchURL: Default -> hxxps://es.search.yahoo.com/search?p={searchTerms}&fr=yset_chr_syc_oracle&type=default
CHR DefaultSearchKeyword: Default -> Yahoo
CHR DefaultSuggestURL: Default -> hxxps://es.search.yahoo.com/sugg/ie?output=fxjson&command={searchTerms}&nResults=10
CHR HKLM\...\Chrome\Extension: [caljgklbbfbcjjanaijlacgncafpegll] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM\...\Chrome\Extension: [flliilndjeohchalpbbcdekjklbdgfkk] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM\...\Chrome\Extension: [ipmkfpcnmccejididiaagpgchgjfajgp] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [caljgklbbfbcjjanaijlacgncafpegll] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [fabhkdeopjkcpkmofliimbjckmocfiom] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [flliilndjeohchalpbbcdekjklbdgfkk] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [ipmkfpcnmccejididiaagpgchgjfajgp] - hxxps://clients2.google.com/service/update2/crx
S2 AntivirProtectedService; "C:\Program Files (x86)\Avira\Antivirus\ProtectedService.exe" [X]
2019-03-06 11:53 - 2019-03-06 11:24 - 011514112 _____ (SurfRight B.V.) C:\Users\Usuario\AppData\Local\Temp\HitmanPro.exe
2019-02-25 20:48 - 2019-02-20 12:27 - 000641520 ____ N (NVIDIA Corporation) C:\Users\Usuario\AppData\Local\Temp\nvSCPAPI.dll
2019-02-25 20:48 - 2019-02-20 12:27 - 000731120 ____ N (NVIDIA Corporation) C:\Users\Usuario\AppData\Local\Temp\nvSCPAPI64.dll
2019-03-06 13:25 - 2019-02-20 12:27 - 000399344 _____ (NVIDIA Corporation) C:\Users\Usuario\AppData\Local\Temp\nvStInst.exe
Task: {95DC2032-9680-408F-A287-0B4B76528FF9} - \Microsoft\Windows\UNP\RunCampaignManager -> No File <==== ATTENTION
Task: {969EA71D-870D-4A83-AB0E-5FDE895B1FBF} - System32\Tasks\Avira_Antivirus_Systray => C:\Program Files (x86)\Avira\Antivirus\avgnt.exe
MSCONFIG\Services: Avira.ServiceHost => 2
HKLM\...\StartupApproved\Run32: => "Avira SystrayStartTrigger"
FirewallRules: [{313158C8-B149-4E95-BF8C-EFDB1C9E2AB9}] => (Block) C:\Program Files (x86)\Avira\SoftwareUpdater\avirasoftwareupdatertoastnotificationsbridge.exe No File
C:\Program Files (x86)\Avira
FirewallRules: [{F7FF8EED-1856-44D5-8455-4BC678626CD6}] => (Allow) C:\Program Files (x86)\Avira\SoftwareUpdater\avirasoftwareupdatertoastnotificationsbridge.exe No File
FirewallRules: [{46BCB63F-1857-47F0-B8BB-E219DCE8A524}] => (Allow) C:\Program Files (x86)\Avira\SoftwareUpdater\avirasoftwareupdatertoastnotificationsbridge.exe No File
ShellIconOverlayIdentifiers: [00asw] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> No File
ShellIconOverlayIdentifiers: [00avg] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> No File
ContextMenuHandlers1: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} => -> No File
ContextMenuHandlers1: [Glary Utilities] -> {B3C418F8-922B-4faf-915E-59BC14448CF7} => -> No File
ContextMenuHandlers2: [Glary Utilities] -> {B3C418F8-922B-4faf-915E-59BC14448CF7} => -> No File
ContextMenuHandlers6: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} => -> No File
ContextMenuHandlers6: [Glary Utilities] -> {B3C418F8-922B-4faf-915E-59BC14448CF7} => -> No File
Task: {7F645ADB-2B53-443E-8C16-92D19390ECB8} - System32\Tasks\AVG\Overseer => C:\Program Files\Common Files\AVG\Overseer\overseer.exe
Task: {68CD3C77-0166-43CD-B2B3-5746815A1C3F} - System32\Tasks\Antivirus Emergency Update => C:\Program Files\AVG\Antivirus\AvEmUpdate.exe
C:\Program Files\AVG
CMD: ipconfig /flushdns
CMD: ipconfig /renew
CMD: bitsadmin /reset /allusers
CMD: netsh winsock reset
CMD: netsh advfirewall set allprofiles state ON
CMD: netsh int ipv4 reset
CMD: netsh int ipv6 reset
RemoveProxy:
EmptyTemp:
Hosts:
END
```
- Lo guarda bajo el nombre de fixlist.txt en el escritorio \<\<\< Esto es muy importante.
> Nota: Es necesario que el ejecutable Frst.exe/Frst64.exe y fixlist.txt se encuentren en la misma ubicación (escritorio) o si no la herramienta no trabajará.
**e)** Inicie su ordenador en **\>\>\>**** Modo Seguro** tal como se te indico anteriormente.
**f)** Estando en **Modo Seguro:**
- Ejecute Frst.exe o Frst64.exe. según el caso.
- Presione el botón Fix y aguarde a que termine.
- La Herramienta guardará el reporte en su escritorio (Fixlog.txt).
- Reinicia y lo pega en su próxima respuesta.
Nos comentas… Cualquier duda, pregunta primero 👍
> **Nota:** al reiniciar vienes y nos traes el reporte, aun **NO ejecutes nuevamente AdwCleaner.**
Salu2
---
### Author:  [@joselito7](https://forospyware.com/u/joselito7)
#### Post date: [7 Marzo, 2019 12:51 UTC](https://forospyware.com/t/pupoptionallegacy/6196/18 "2019-03-07T12:51:03Z")
[Fixlog.txt](https://forospyware.com/uploads/default/original/2X/6/6ed9937f89b3e361c7ed0eab8501a2a7f04248cc.txt) (14,0 KB)
hola, muchas gracias por la ayuda
he seguido paso a paso lo descrito y aquí adjunto el reporte
---
### Author:  [@SanMar](https://forospyware.com/u/SanMar)
#### Post date: [7 Marzo, 2019 13:08 UTC](https://forospyware.com/t/pupoptionallegacy/6196/19 "2019-03-07T13:08:44Z")
Hola @joselito7:
1.- Para eliminar las herramientas utilizadas:
Descargas **\>\>** **[[size=2]Delfix[/size]](https://www.infospyware.com/utiles/delfix/)**, **a tu escritorio.**
- Doble clic para ejecutarlo.**(Si usas Windows Vista/7 /8 /10,presiona clic derecho y selecciona \>\> “Ejecutar como Administrador”)**
- Marca las casilla **Remove disinfection tools y Purgue Sistem Restore**
- Pulsar en **Run**.
Se abrirá el informe (DelFix.txt), nos pegas su reporte.
2.- Esto eliminara todas las herramientas utilizadas, ademas de desinstalar tu versiòn de AdwCleaner…
Luego la reinstalas y la ejecutas para ver si se elimino el problema.
> [@Manual de AdwCleaner](https://forospyware.com/t/manual-de-adwcleaner/98):
>
> Manual de AdwCleaner AdwCleaner es un programa que busca y elimina adware, barras de herramientas, programas potencialmente no deseados (PUP), y secuestradores de navegador de su ordenador. Mediante el uso de AdwCleaner fácilmente puedes eliminar muchos de estos tipos de programas adware para una mejor experiencia de usuario en el equipo y mientras navegas por la web. Con AdwCleaner podrás no sólo detectar automáticamente y eliminar los [adwares](https://www.infospyware.com/articulos/que-son-los-adware/) que incluyen algunos programas, sin…
Salu2.
---
### Author:  [@joselito7](https://forospyware.com/u/joselito7)
#### Post date: [7 Marzo, 2019 13:16 UTC](https://forospyware.com/t/pupoptionallegacy/6196/20 "2019-03-07T13:16:43Z")
[DelFix4.txt](https://forospyware.com/uploads/default/original/2X/7/723df2ada03672f80a3d507945b729163463b8f5.txt) (1,3 KB)
hola, aquí adjunto el reporte
he hecho también el paso 2 y ya no aparece el pup avira
así que creo que está solucionado
muchas gracias de nuevo
---
### Author:  [@SanMar](https://forospyware.com/u/SanMar)
#### Post date: [7 Marzo, 2019 13:19 UTC](https://forospyware.com/t/pupoptionallegacy/6196/21 "2019-03-07T13:19:34Z")
Hola @joselito7
Que bueno que hayamos podido resolver tu consulta…👍
Para otros problemas, ya sabes donde encontrarnos. 😉
**Tema Solucionado**
> [@](#):
>
> Te recomendamos mantenerte informado en [InfoSpyware Blog](http://www.infospyware.com/blog) y siguiendo tambien nuestras vías de difusión [E-Mail](http://feedburner.google.com/fb/a/mailverify?uri=infospyware) - [Facebook](https://www.facebook.com/InfoSpyware) - [Twitter](http://twitter.com/InfoSpyware) y [Google+](https://plus.google.com/+infospyware/posts).
Salu2.
---
### Author:  [@SanMar](https://forospyware.com/u/SanMar)
#### Post date: [7 Marzo, 2019 13:19 UTC](https://forospyware.com/t/pupoptionallegacy/6196/22 "2019-03-07T13:19:56Z")