# Open captcha here.top, ayuda por favor!
**URL:** https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591
**Category:** Eliminar Malwares
**Created:** [4 Mayo, 2023 19:14 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591 "2023-05-04T19:14:33Z")
**Posts on this page:** 20
**Page:** 2
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [8 Mayo, 2023 18:55 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/22 "2023-05-08T18:55:44Z")
Hola Chicloi, si estoy en lo cierto maximizar y minimizar se hace del boton que hay entre este simbolo - y este x, no hay mas , he probado lo que se , es un simbolo en forma de rectangulo
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [8 Mayo, 2023 19:17 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/23 "2023-05-08T19:17:21Z")
👍 @hermanet a lo largo del día de hoy le mando a usted a este tema las indicaciones y pasos que usted tiene que seguir.
Salu2
---
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [8 Mayo, 2023 19:21 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/24 "2023-05-08T19:21:55Z")
Muchas gracias Chicloi
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [8 Mayo, 2023 22:31 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/25 "2023-05-08T22:31:07Z")
Ahora, **realice usted los siguientes pasos:**
1️⃣ Diríjase usted a la siguiente ubicación en su ordenador:
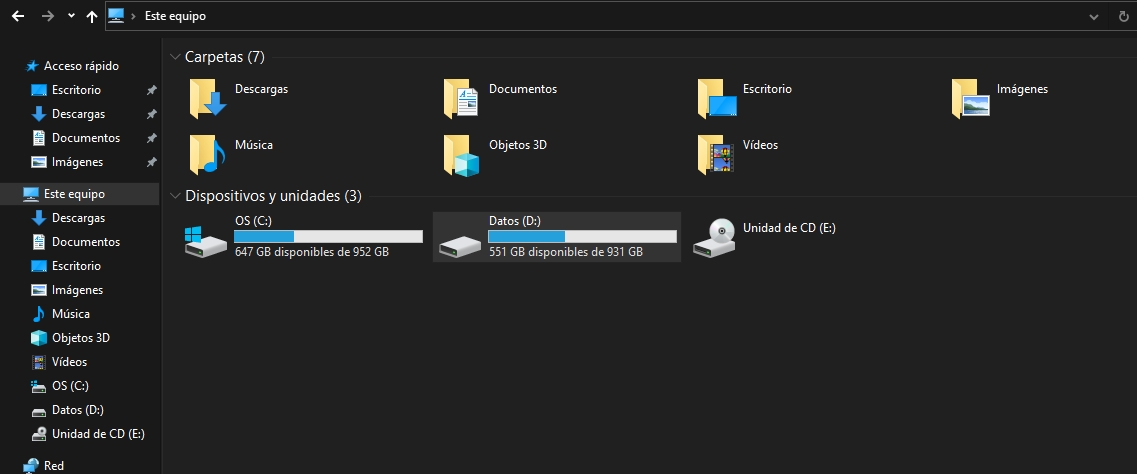
**Maximice** usted la pantalla y mándeme usted una **Captura completa** con todo lo que se refleje!
**Quedo a la espera de su respuesta!**
---
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [9 Mayo, 2023 04:04 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/26 "2023-05-09T04:04:56Z")
Hola Chicloi, aqui tiene usted, lo que ha pedido, un saludo
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [9 Mayo, 2023 12:33 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/27 "2023-05-09T12:33:18Z")
Ahora en primer lugar, **realice usted lo siguiente:**
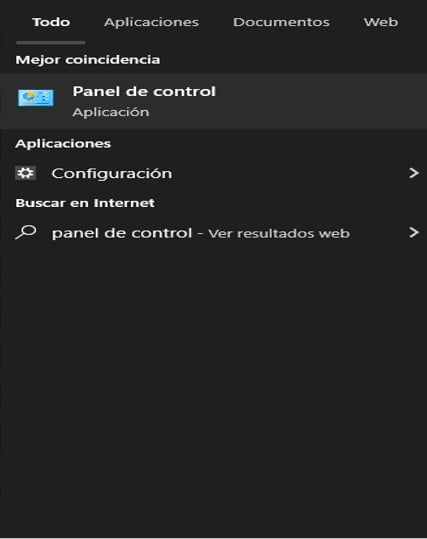
1️⃣ **Un click** en el botón: **Inicio** ( ) **\>\>**** escriba usted lo siguiente: ****Panel de Control** tal como se indica a continuación: 
2️⃣ Aparecerá una pantalla similar a esta:
3️⃣ **Un click** en donde aparece:  tal como aparece en la pantalla anterior.
4️⃣ Aparecerá una pantalla similar a esta:
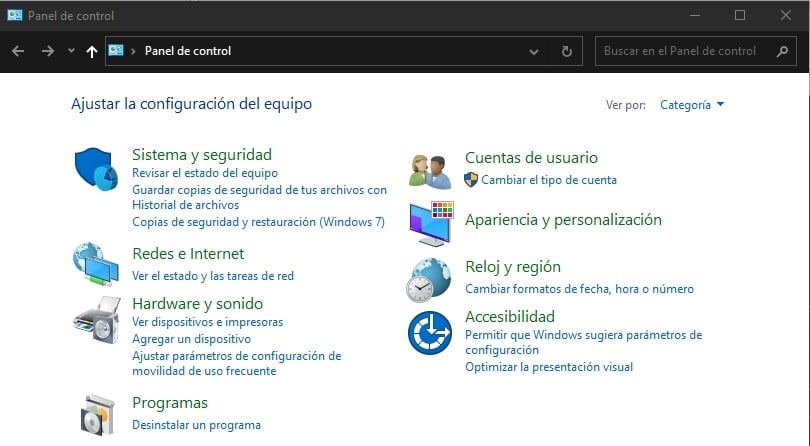
5️⃣ De toda esa lista que aparece en la pantalla anterior **busque** y **un click** en donde pone:  **\>\>** **Busque** y **un click** en donde pone: 
6️⃣ Aparecerá una pantalla similar a esta:
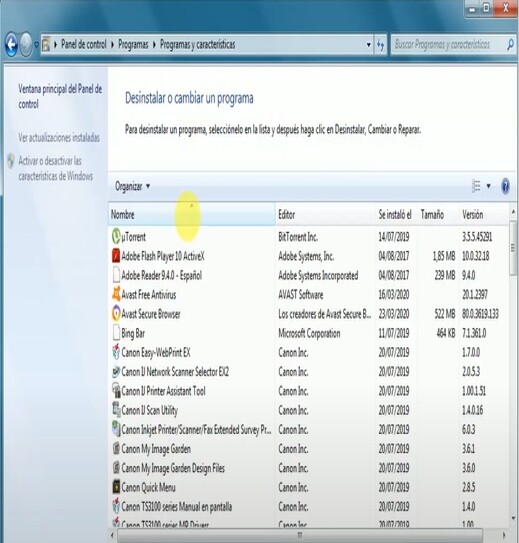
**Maximice** usted la pantalla y me manda usted **una** ó **varias** **Capturas de Pantalla** con todo lo que se refleje!
**Quedo a la espera de su respuesta!**
---
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [9 Mayo, 2023 16:49 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/28 "2023-05-09T16:49:21Z")
Hola Chicloi, lo que usted ha pedido, un saludo:

---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [9 Mayo, 2023 17:12 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/29 "2023-05-09T17:12:16Z")
Buenas @hermanet, discúlpeme usted, tengo que salir a realizar unas gestiones, en breve estoy con usted.
Salu2.
---
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [10 Mayo, 2023 04:29 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/30 "2023-05-10T04:29:26Z")
Hola Chicloi, a modo de informacion, le dire que a veces cuando quiero entrar en alguna web me sale esto directamente:

---
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [10 Mayo, 2023 04:35 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/31 "2023-05-10T04:35:45Z")
Otras veces esto:
Y siempre cuando accedo a (sitio no seguro), voy siempre a la primera pantalla, espero haber aportado algo de informacion. Un saludo
---
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [11 Mayo, 2023 04:34 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/32 "2023-05-11T04:34:53Z")
Hola Chicloi, ya solamente tengo acceso a la web por mediacion del celular, tendre que formatear, veremos…
---
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [11 Mayo, 2023 04:43 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/33 "2023-05-11T04:43:59Z")
He instalado Tor y ya puedo entrar otra vez, espero contestacion
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [13 Mayo, 2023 00:43 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/34 "2023-05-13T00:43:57Z")
> [@hermanet](#):
>
> Hola Chicloi, a modo de información, le diré que a veces cuando quiero entrar en alguna web me sale esto directamente:
>
> 
@hermanet, no se preocupe usted, lo que usted me comenta será solucionado y para ello tiene usted que seguir todos mis pasos y procedimientos que yo le indique a continuación:
Ahora, @hermanet, **realice usted los siguientes pasos que le indico a continuación:**
**IMPORTANTE:**
1️⃣ **SIGA USTED LAS INDICACIONES DADAS Y SU** **MANUAL** **QUE LE DEJO JUNTO AL PROGRAMA EN ESTE TEMA** , **EN EL ORDEN INDICADO Y SIN INVERTIR EL ORDEN EN ESTE TEMA**.
2️⃣ QUE SU ORDENADOR **NO** SE PONGA EN **ESTADO DE SUSPENSIÓN** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE TEMA, ES DECIR, QUE SU ORDENADOR **NO SE APAGUE LA PANTALLA** YA QUE **PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS** Y **NO** **ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE LA SUITE DE SEGURIDAD QUE SE LE INDICA EN ESTE TEMA.**
3️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE DIGA EN ESTE TEMA **YA LOS TUVIERA INSTALADO EN SU ORDENADOR** , **NO** HACE FALTA QUE LO INSTALE USTED DE NUEVO, SIMPLEMENTE SIGA SU **MANUAL** QUE SE LE DEJA JUNTO AL PROGRAMA EN ESTE TEMA.
4️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUEN EN ESTE TEMA LE PIDE **REINICIAR!** PROCEDES! PERO **SÓLO** **SI SE LO SOLICITA EL DICHO PROGRAMA.**
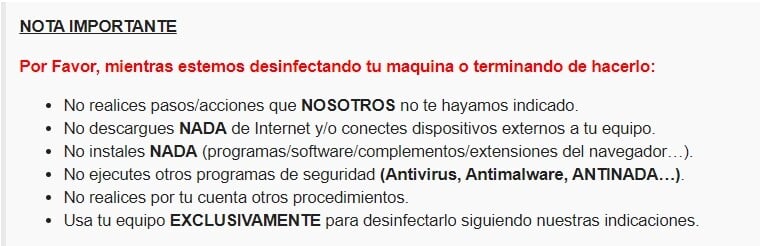
Una vez aclarado todo esto, @hermanet, **realice usted lo siguiente:**
**5️⃣ EN BUSCA / ELIMINACIÓN DE MALWARE**
**(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
**Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.**
Ahora @hermanet, realice usted **todos los pasos que te pongo a continuación, ´´sin cambiar el orden´´ y síguelos usted ´´al pie de la letra tal como le indico a usted a continuación´´:**
6️⃣ Como usted ya tiene instalado el siguiente programa en su ordenador:  **no** hace falta que lo instale usted de nuevo el dicho programa sólo **ejecuta:** usted el dicho programa: . Aquí le dejo su **Manual** del: , para que sepas cómo utilizar el programa y configurarlo correctamente: [Click aquí: **Manual del Malwarebytes**](https://forospyware.com/t/manual-de-malwarebytes-anti-malware/113) y seguidamente realice usted los siguientes pasos que le indico a continuación:
- Realizas un Análisis **PERSONALIZADO** , marcando **Todas las casillas** de la Derecha y de la Izquierda, actualizando si te lo pide. Es decir: **conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas, incluida la que me has dicho anteriormente** y marcas todas las **unidades de disco disponibles** y las siguientes casillas:
1. **Analizar objetos en memoria**
2. **Analizar configuracion de inicio y registro**
3. **Analizar dentro de los archivos**
4. **NO** **activar** la opción que pone:
- (Si dicha opción está activada muy probablemente se produzca una lentitud en el **Proceso de Análisis** que tarde muchas horas en realizar el **Análisis Personalizado** del **MalwareBytes**. **(Pues esta puede hacer que el programa se cuelgue y no finalice el análisis o hacer que este tarde muchísimo.)**
- Finalizado el **Proceso de Análisis** por completo, si encuentra Amenazas **Pulsar en** **Cuarentena** para enviar las infecciones a la cuarentena y si el programa te pide que **reinicies** , procedes! pero **SÓLO** si te lo solicita dicho programa.)
- Para acceder posteriormente al **Informe** del análisis te diriges a: **Informes** **\>\>** **Registro de análisis** **\>\>** pulsas en **Exportar** \>\> **Copiar al Portapapeles** y pones el **Informe** en tu próxima respuesta.
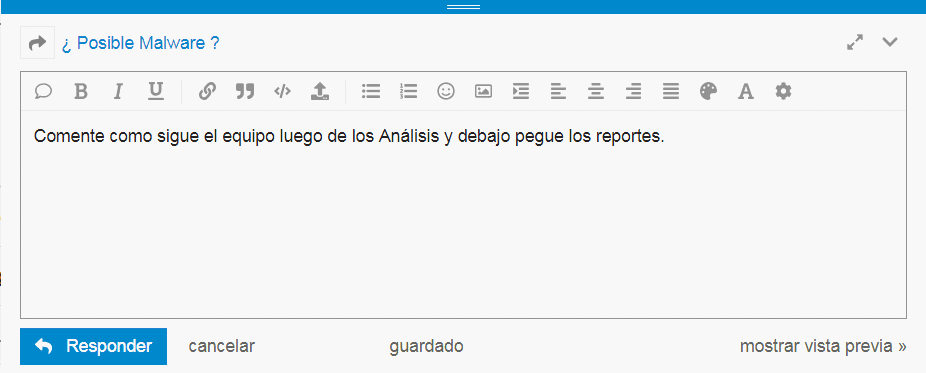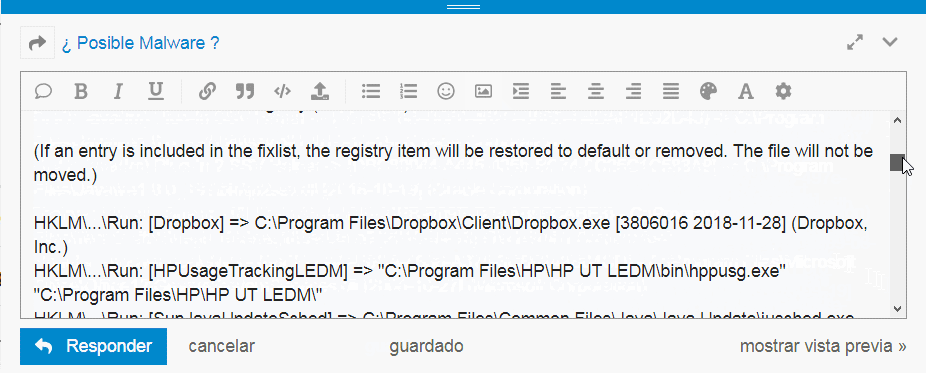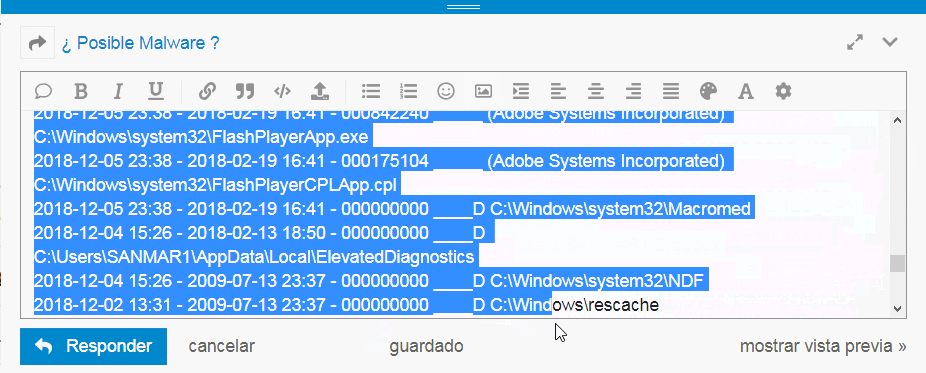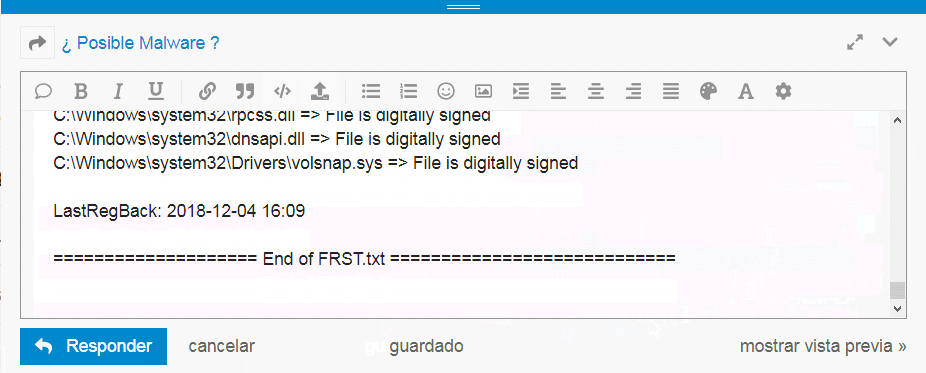
Para poder enviarme el **Informe** y/o **Reporte** correctamente que le solicito a usted en este tema realice usted los siguientes pasos que le indico a continuación:
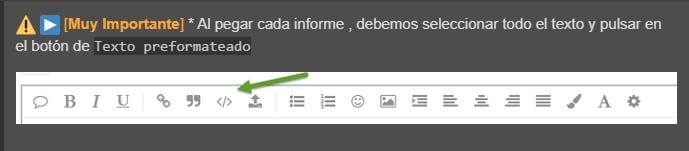
Como se muestra en el siguiente **EJEMPLO:**
**Quedo a la espera de su respuesta!**
---
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [13 Mayo, 2023 15:42 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/35 "2023-05-13T15:42:51Z")
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 14/4/23
Hora del análisis: 19:40
Archivo de registro: 70661bc6-daeb-11ed-8cf3-00ff2398ff50.json
-Información del software-
Versión: 4.5.25.256
Versión de los componentes: 1.0.1957
Versión del paquete de actualización: 1.0.68013
Licencia: Gratis
-Información del sistema-
SO: Windows 8.1
CPU: x64
Sistema de archivos: NTFS
Usuario: PC-Jeronimo\Jeronimo
-Resumen del análisis-
Tipo de análisis: Análisis personalizado
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 91010
Amenazas detectadas: 0
Amenazas en cuarentena: 0
Tiempo transcurrido: 1 min, 49 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 0
(No hay elementos maliciosos detectados)
Valor del registro: 0
(No hay elementos maliciosos detectados)
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 0
(No hay elementos maliciosos detectados)
Archivo: 0
(No hay elementos maliciosos detectados)
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
---
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [13 Mayo, 2023 15:44 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/36 "2023-05-13T15:44:47Z")
Hola Chicloi, aqui tiene el reporte, muchas gracias por seguir
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [15 Mayo, 2023 16:53 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/37 "2023-05-15T16:53:14Z")
Ahora, **realice usted los siguientes pasos a seguir:**
**IMPORTANTE:**
1️⃣ **SIGA USTED LAS INDICACIONES DADAS Y SU MANUAL QUE LE DEJO JUNTO AL PROGRAMA EN ESTE TEMA Y SIGA LOS PASOS SIN INVERTIR EL ORDEN Y EN EL ORDEN INDICADO QUE SE LE INDICA EN ESTE TEMA.**
2️⃣ DURANTE TODO EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR, QUE **NO** SE APAGUE LA PANTALLA, ES DECIR, QUE SU PANTALLA **NO** SE PONGA EN **ESTADO DE SUSPENSION** YA QUE **PUEDE INTERRUMPIRSE EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR** Y **NO** ELIMINAR LAS AMENAZAS E INFECCIONES QUE ENCUENTRE.
3️⃣ SI LOS PROGRAMAS QUE SE LE INDIQUEN EN ESTE FORO QUE SE LE PASEN A SU ORDENADOR **YA LOS TUVIERA INSTALADOS** , **NO** HACE FALTA **QUE LOS INSTALE DE NUEVO** , SIMPLEMENTE **EJECUTE** EL PROGRAMA QUE SE LE INDIQUE EN ESTE TEMA Y SIGA **LAS INDICACINES Y EL MANUAL** QUE SE LE DEJA **JUNTO AL PROGRAMA** EN ESTE TEMA.
4️⃣ SI ALGUNO DE LOS PROGRAMA DE LOS QUE **SE LE INDIQUE EN ESTE TEMA** , **UNA VEZ FINALIZADO EL PROCESO DE ANALISIS** , LE INDICA QUE DEBE **REINICIAR!** PROCEDES! **PERO** **SÓLO SI SE LO INDICA DICHO PROGRAMA**.

Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
0️⃣ Descargue el programa de la siguiente Url: Le dejo **“2 Url de Descarga”** por si uno no le funciona el proceso de Instalación pueda probar con la segunda **Url de Descarga:**
**Url descarga 1:** [Click aquí: RogueKiller x64 Bits](https://www.adlice.com/download-start/?app=roguekiller&type=x64)
**Url descarga 2:** [Click aquí: RogueKiller x82 Bits](https://www.adlice.com/download-start/?app=roguekiller&type=x86)
Aquí le dejo su **manual** del: **RogueKiller** **para que sepas cómo utilizarlo y configurarlo correctamente:** Siga usted el siguiente tutorial que le dejo a continuación:
1️⃣ **Abra** usted el programa: **RogueKiller** que ha descargado.
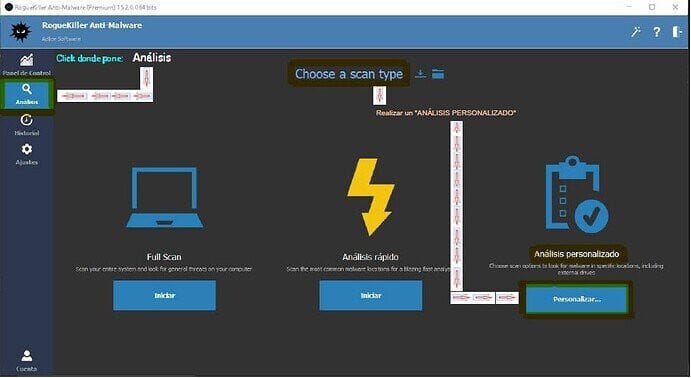
2️⃣ **Clikea** usted en la pestaña que pone: **Analizar.** , **click** en donde pone: **Análisis Completo (Full Scan)**. **Nota:** Si **NO** le deja realizar a usted un **“Análisis Personalizado”** realice usted un **Análisis Completo (Full Scan)** (Tal y cómo se muestra en la imagen):
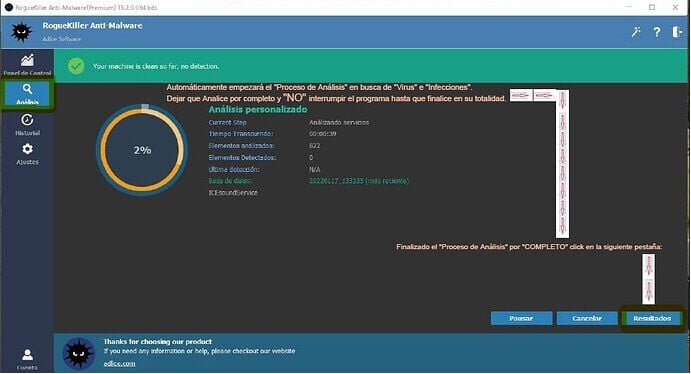
3️⃣ Automáticamente empezará el Proceso de Análisis en busca de **Virus** e **Infecciones** dejar que analice por completo y **NO** interrumpir el programa hasta que finalice en su totalidad. Finalizado el Proceso de Análisis por completo **clickea** usted en la pestaña que pone: **Resultados:** (Proceso tal y como se indica en la siguiente pantalla):
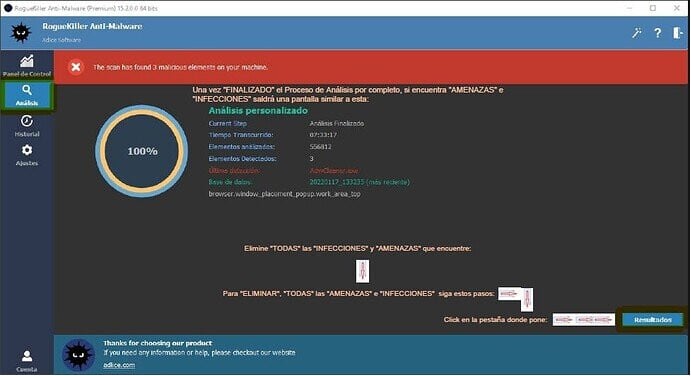
4️⃣ Una vez finalizado el Proceso de Análisis por completo, si encuentra **AMENAZAS** e **INFECCIONES** saldrá una pantalla similar a esta, **clicka** usted en la pestaña que pone: **Resultados** para poder eliminar dichas **INFECCIONES.** (Tal y como se muestra en esta pantalla):
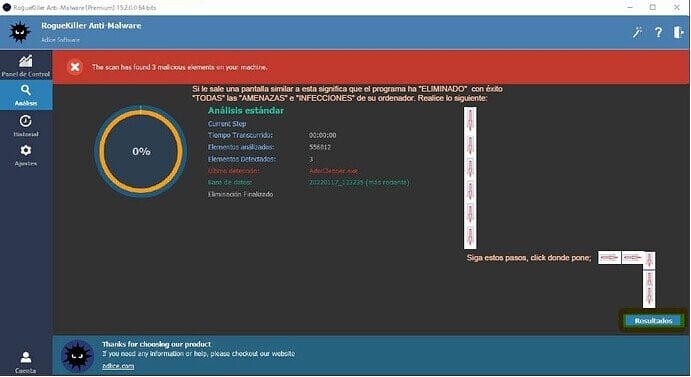
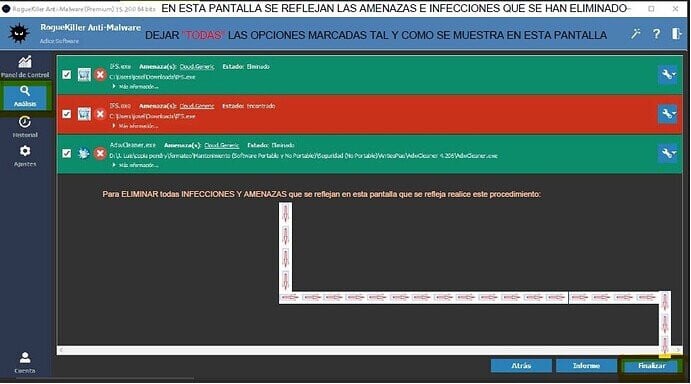
5️⃣ Si le sale una pantalla similar a esta significa que el programa ha **ELIMINADO** con éxito **TODAS** las **AMENAZAS** e **INFECCIONES** de su ordenador. Clickea en la pestaña que pone: **Resultados.** (Tal y cómo se indica en esta página):
6️⃣ Para **ELIMINAR** las **AMENAZAS** e **INFECCIONES** clickea usted en la pestaña que pone: **Eliminación.** (Tal y como se muestra en esta pantalla):
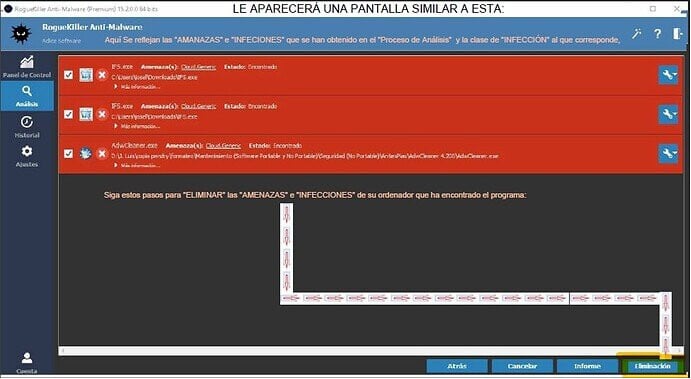
7️⃣ Le aparecerá una pantalla similar a esta, dejar **TODAS** las opciones marcadas que te salgan a ti. Para **ELIMINAR** todas las **INFECCIONES** clikea usted en la pestaña que pone: **Finalizar.** (Tal y cómo se muestra en la pantalla):
8️⃣ Para enviarme el **Informe** que ha generado el programa cuando haya finalizado por completo de Analizar siga estos pasos que se reflejan a continuación:
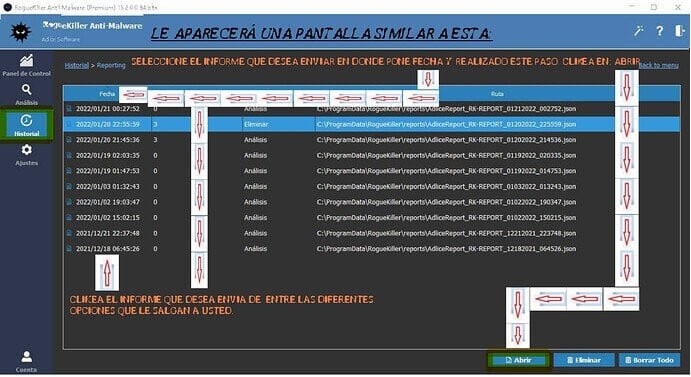
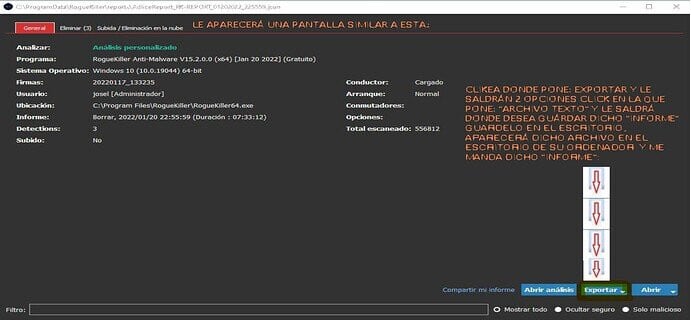
Para poder enviarme el **Informe** y/o **Reporte** correctamente que le solicito a usted en este tema realice usted los siguientes pasos que le indico a continuación:

Tal como se muestra en el siguiente **EJEMPLO:**

**Quedo a la espera de su respuesta!**
---
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [15 Mayo, 2023 19:46 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/38 "2023-05-15T19:46:24Z")
```auto
Program : RogueKiller Anti-Malware
Version : 15.9.0.0
x64 : Yes
Program Date : Apr 24 2023
Location : C:\Users\Jeronimo\Desktop\RogueKiller_portable64.exe
Premium : No
Company : Adlice Software
Website : https://www.adlice.com/
Contact : https://adlice.com/contact/
Website : https://adlice.com/download/roguekiller/
Operating System : Windows 8.1 (6.3.9600) 64-bit
64-bit OS : Yes
Startup : 0
WindowsPE : No
User : Jeronimo
User is Admin : Yes
Date : 2023/05/15 19:24:51
Type : Scan
Aborted : No
Scan Mode : Standard
Duration : 2149
Found items : 0
Total scanned : 68330
Signatures Version : 20221213_101756
Truesight Driver : Yes
Updates Count : 8
*************************Warnings*************************
*************************Updates*************************
WinRAR 6.11 (64-bit) (64-bit), version 6.11.0
[+] Available Version : 6.21
[+] Wow6432 : No
[+] Portable : No
[+] update_location : C:\Program Files\WinRAR\
Google Chrome (64-bit), version 109.0.5414.141
[+] Available Version : 113.0.5672.93
[+] Size : 90,9 MB
[+] Wow6432 : No
[+] Portable : No
Malwarebytes version 4.5.26.259 (64-bit), version 4.5.26.259
[+] Available Version : 4.5.27
[+] Wow6432 : No
[+] Portable : No
[+] update_location : C:\Program Files\Malwarebytes\Anti-Malware
K-Lite Codec Pack 17.3.0 Full (32-bit), version 17.3.0
[+] Available Version : 17.5.5
[+] Size : 137 MB
[+] Wow6432 : Yes
[+] Portable : No
[+] update_location : C:\Program Files (x86)\K-Lite Codec Pack\
Microsoft OneDrive (32-bit), version 21.220.1024.0005
[+] Available Version : 23.081.0416.0001
[+] Size : 169 MB
[+] Wow6432 : Yes
[+] Portable : No
Spotify (32-bit), version 1.1.4.197.g92d52c4f
[+] Available Version : 1.2.8.923.g4f94bf0d
[+] Size : 187 MB
[+] Wow6432 : Yes
[+] Portable : No
[+] update_location : C:\Users\Jeronimo\AppData\Roaming\Spotify\
TeamViewer (32-bit), version 15.16.8
[+] Available Version : 15.41.9
[+] Wow6432 : Yes
[+] Portable : No
[+] update_location : C:\Program Files (x86)\TeamViewer
Opera Stable 95.0.4635.84 (64-bit), version 95.0.4635.84
[+] Available Version : 97.0.4719.83
[+] Wow6432 : No
[+] Portable : No
[+] update_location : C:\Users\Jeronimo\AppData\Local\Programs\Opera
*************************Processes*************************
*************************Modules*************************
*************************Services*************************
*************************Scheduled Tasks*************************
*************************Registry*************************
*************************WMI*************************
*************************Hosts File*************************
is_too_big : No
hosts_file_path : C:\Windows\System32\drivers\etc\hosts
*************************Filesystem*************************
*************************Web Browsers*************************
*************************Antirootkit*************************
```
```auto
escribe o pega el código aquí
```
---
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [15 Mayo, 2023 19:47 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/39 "2023-05-15T19:47:43Z")
Hola Chicloi aqui tiene su informe
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [15 Mayo, 2023 21:22 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/40 "2023-05-15T21:22:51Z")
Ahora, **realice usted los siguientes pasos:**
**IMPORTANTE:**
1️⃣ **SIGA USTED LAS INDICACIONES DADAS Y SU MANUAL QUE LE DEJO EN ESTE TEMA Y EN EL ORDEN INDICADO Y SIN INVERTIR EL ORDEN EN ESTE TEMA**
2️⃣ QUE SU ORDENADOR **NO** SE PONGA EN **ESTADO DE SUSPENSIÓN** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE FORO, ES DECIR, QUE SU ORDENADOR **NO SE APAGUE LA PANTALLA** YA QUE **PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS** Y **NO** **ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.**
3️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUEN EN ESTE FORO LE PIDE **REINICIAR** PROCEDES! PERO **SÓLO** **SI SE LO SOLICITA DICHO PROGRAMA.**

Aclarado todo esto, **realice usted lo siguiente:**
**4️⃣ EN BUSCA / ELIMINACIÓN DE MALWARE**
**(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
**Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.**
Ahora, realice usted los pasos que le pongo a continuación, **sin cambiar el orden y síguelos al pie de la letra:**
6️⃣ **Descarga** , **Instala** , y **ejecuta:** **Eset Online Scaner**. Aquí le dejo la **Url de Descarga** del: **Eset Online Scaner** , para que sepa cómo descargar e instalar el programa correctamente: [Click aquí: Eset Online Scaner](https://download.eset.com/com/eset/tools/online_scanner/latest/esetonlinescanner_esl.exe). Es **MUY IMPORTANTE** que usted siga el: **Manual** que le dejo a continuación: Aquí le dejo su **Manual** del: **Eset Online Scaner** , para que sepa cómo utilizar el programa y configurarlo correctamente: [Click aquí: Manual de Eset Online Scaner](https://forospyware.com/t/manual-de-eset-online-scanner/971). ( **IMPORTANTE:** **Elimine** **TODO** lo que encuentre! y **NO** restaure **NADA** ).
**Finalizado el dicho programa completamente** envíeme usted **sólo** una **Captura de Pantalla** **reflejando** **´´todas´´** las infecciones y virus **que refleje** que haya eliminado **el dicho programa**.
**Quedo a la espera de su respuesta!**
---
### Author:  [@hermanet](https://forospyware.com/u/hermanet)
#### Post date: [16 Mayo, 2023 21:35 UTC](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591/41 "2023-05-16T21:35:45Z")
Hola Chicloi, aqui tiene su captura

```auto
escribe o pega el código aquí
```
[Página anterior](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591.md?page=1)
[Página siguiente](https://forospyware.com/t/open-captcha-heretop-ayuda-por-favor/30591.md?page=3)