# Malware en mi portátil. Por favor necesito ayuda
**URL:** https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068
**Category:** Eliminar Malwares
**Created:** [15 Diciembre, 2022 15:23 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068 "2022-12-15T15:23:41Z")
**Posts on this page:** 20
**Page:** 2
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [16 Diciembre, 2022 19:30 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/21 "2022-12-16T19:30:34Z")
Ahora, **realice usted los siguientes procedimientos:**
**IMPORTANTE:**
1️⃣ PASALE CADA PROGRAMA POR SEPARADO Y HASTA QUE **NO** ACABE EL PRIMER PROGRAMA DE ANALIZAR POR COMPLETO, **SIGUIENDO LAS INDICACIONES DADAS Y SU MANUAL QUE LE DEJO JUNTO AL PROGRAMA** , **NO** LE PASES EL SIGUIENTE Y ASÍ CON EL RESTO DE PROGRAMA.
2️⃣ QUE SU ORDENADOR **NO** SE PONGA EN **ESTADO DE SUSPENSIÓN** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE FORO, ES DECIR, QUE SU ORDENADOR **NO SE APAGUE LA PANTALLA** YA QUE **PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS** Y **NO** **ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.**
3️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUEN EN ESTE FORO LE PIDE **REINICIAR!** PROCEDES! PERO **SÓLO** **SI SE LO SOLICITA EL DICHO PROGRAMA O SE LO SOLICITE YO Y ES MUY IMPORTANTE ´´QUE ME INFORMES DE ELLO´´.**
Una vez aclarado todo esto, **realice lo siguiente:**
4️⃣ **EN BUSCA / ELIMINACIÓN DE MALWARE**
**(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
Realiza los pasos que te pongo a continuación, sin cambiar el orden y síguelos al pie de la letra:
Seguidamente **realice los siguientes pasos:**
5️⃣ **Descarga** , **Instala** , y **ejecuta:** **Kaspersky Virus Removal Tool**. Aquí le dejo la **Url de Descarga** del: **Kaspersky Virus Removal Tool** , para que sepa cómo descargar e instalar el programa correctamente: [Click aquí: Kaspersky Virus Removal Tool](https://devbuilds.s.kaspersky-labs.com/devbuilds/KVRT/latest/full/KVRT.exe). Aquí le dejo su **Manual** del: **Kaspersky Virus Removal Tool** , para que sepa cómo utilizar el programa y configurarlo correctamente: [Click aquí: Manual del Kaspersky Virus Removal Tool](https://forospyware.com/t/manual-de-kaspersky-virus-removal-tool/1623). ( **IMPORTANTE:** **Elimine** **TODO** lo que encuentre! y **NO** restaure **NADA** ).
```
MUY IMPORTANTE:
```
✅ Una vez terminado el proceso, se abrirá una ventana donde se muestraran las incfecciones halladas y usted tiene que elegir y seleccionar **en todos los parámetros y opciones que le salgan a usted** la siguiente opción: 
Una vez elegida la acción, la herramienta pedirá **reiniciar** el sistema, lo cual hay que aceptar clikeando en la siguiente opción que se le refleja en el dicho programa:  tal y como se muestra en la siguiente pantalla:
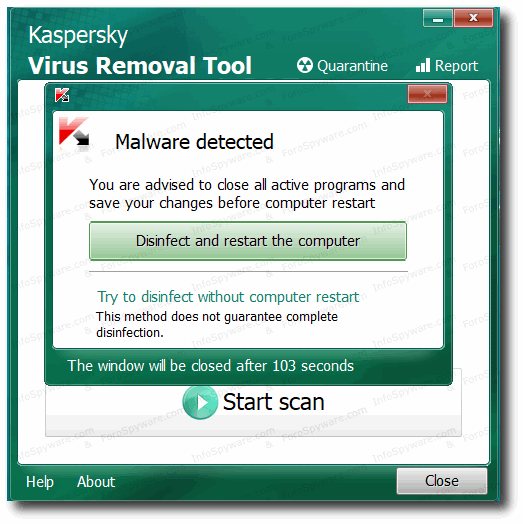
Seguidamente, me manda usted una **Captura de Pantalla** con **todas las infecciones y virus que refleje que haya eliminado el dicho programa.**
5️⃣ . 1️⃣ Siga su **Manual** al pie de la letra y me manda una **Captura de Pantalla** y el **Informe** con **todas** las amenazas e infecciones que refleje que haya eliminado el dicho programa.
Para poder enviarme el **Informe** y/o **Reporte** correctamente que le solicito acceda y abra la siguiente **Url** que le dejo a continuación y siga los pasos que se le indica:
**Url:** [¿Como Pegar Reportes en el Foro?](https://forospyware.com/t/%C2%BFcomo-pegar-reportes-en-el-foro/3497)
**Quedo a la espera de su respuesta!**
---
### Author:  [@Gastron](https://forospyware.com/u/Gastron)
#### Post date: [17 Diciembre, 2022 14:22 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/22 "2022-12-17T14:22:31Z")
Una pregunta chicloi; ¿Puedo desinstalar los programas que he usado Malwarebytes, etc?
Te muestro una captura de la lista de archivos que tengo en cuarentena tras un análisis de Eset Online Scanner el pasado 21 de septiembre. Al parecer, no puedo eliminar los archivos que están en cuarentena.

---
### Author:  [@Gastron](https://forospyware.com/u/Gastron)
#### Post date: [17 Diciembre, 2022 14:29 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/23 "2022-12-17T14:29:55Z")
Te muestro otra captura de la amenaza que detectó Windows Defender. Actualmente tengo la amenaza bajo cuarentena.

---
### Author:  [@Gastron](https://forospyware.com/u/Gastron)
#### Post date: [17 Diciembre, 2022 15:08 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/24 "2022-12-17T15:08:09Z")
Resultados de Kaspersky Virus Removal Tool:


---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [17 Diciembre, 2022 20:25 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/25 "2022-12-17T20:25:28Z")
> [@Gastron](#):
>
> Una pregunta chicloi; ¿Puedo desinstalar los programas que he usado Malwarebytes, etc?
Buenas @Gastron, en respuesta a su pregunta todos los programas que estamos utilizando para la desinfección de su ordenador serán eliminados al final de dicha desinfección.
> [@Gastron](#):
>
> Te muestro una captura de la lista de archivos que tengo en **cuarentena** tras un análisis del: **Eset Online Scanner** el **pasado 21 de septiembre.**
Con respecto a esta cuestión que me pregunta usted lo que necesito es que me realice nuevamente un proceso de Análisis con el: Eset Online Scanner con la fecha actual y no con las fechas anteriores para poder ver si realmente su ordenador pueda estar infectado y se puedan desinfectar todas las infecciones y virus que estén en su ordenador.
Por ello, repita usted de nuevo los pasos que le indico a continuación:
Ahora, **realice usted los siguientes pasos:**
**IMPORTANTE:**
1️⃣ PASALE CADA PROGRAMA POR SEPARADO Y HASTA QUE **NO** ACABE EL PRIMER PROGRAMA DE ANALIZAR POR COMPLETO, **SIGUIENDO LAS INDICACIONES DADAS Y SU MANUAL QUE LE DEJO JUNTO AL PROGRAMA** , **NO** LE PASES EL SIGUIENTE Y ASÍ CON EL RESTO DE PROGRAMA.
2️⃣ QUE SU ORDENADOR **NO** SE PONGA EN **ESTADO DE SUSPENSIÓN** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE FORO, ES DECIR, QUE SU ORDENADOR **NO SE APAGUE LA PANTALLA** YA QUE **PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS** Y **NO** **ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.**
3️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE DIGA EN ESTE FORO **YA LOS TUVIERA INSTALADO EN SU ORDENADOR** , **NO** HACE FALTA QUE LO INSTALE DE NUEVO, SIMPLEMENTE SIGA SU **MANUAL** QUE SE LE DEJA JUNTO AL PROGRAMA.
4️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUEN EN ESTE FORO LE PIDE **REINICIAR** PROCEDES! PERO **SÓLO** **SI SE LO SOLICITA DICHO PROGRAMA.**

Aclarado todo esto, **realice lo siguiente:**
**5️⃣ EN BUSCA / ELIMINACIÓN DE MALWARE**
**(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
**Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.**
Realiza los pasos que te pongo a continuación, sin cambiar el orden y síguelos al pie de la letra:
6️⃣ **Descarga** , **Instala** , y **ejecuta:** **Eset Online Scaner**. Aquí le dejo la **Url de Descarga** del: **Eset Online Scaner** , para que sepa cómo descargar e instalar el programa correctamente: [Click aquí: Eset Online Scaner](https://download.eset.com/com/eset/tools/online_scanner/latest/esetonlinescanner_esl.exe). Aquí le dejo su **Manual** del: **Eset Online Scaner** , para que sepa cómo utilizar el programa y configurarlo correctamente: [Click aquí: Manual de Eset Online Scaner](https://forospyware.com/t/manual-de-eset-online-scanner/971). ( **IMPORTANTE:** **Elimine** **TODO** lo que encuentre! y **NO** restaure **NADA** ).
Finalizado el dicho programa completamente envíeme usted solamente una **Captura de Pantalla** **reflejando** **todas** las infecciones y virus que refleje que haya eliminado **el dicho programa**.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Gastron](https://forospyware.com/u/Gastron)
#### Post date: [18 Diciembre, 2022 12:09 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/26 "2022-12-18T12:09:16Z")
Resultados del análisis eset online scanner de hoy:

---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [18 Diciembre, 2022 14:17 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/27 "2022-12-18T14:17:10Z")
Ahora, **realice usted los siguientes pasos:**
**IMPORTANTE:**
1️⃣ PASALE CADA PROGRAMA **POR SEPARADO** Y HASTA QUE **NO** ACABE EL PRIMER PROGRAMA DE ANALIZAR POR COMPLETO, **SIGUIENDO LAS INDICACIONES DADAS** , **NO** LE PASE EL SIGUIENTE Y **ASÍ CON EL RESTO DE PROGRAMAS.**
2️⃣ DURANTE TODO EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR, QUE **NO** SE APAGUE LA PANTALLA, ES DECIR, QUE SU PANTALLA **NO** SE PONGA EN **ESTADO DE SUSPENSION** YA QUE **PUEDE INTERRUMPIRSE EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR** Y **NO** ELIMINAR LAS AMENAZAS E INFECCIONES QUE ENCUENTRE.
3️⃣ SI LOS PROGRAMAS QUE SE LE INDIQUEN EN ESTE FORO QUE SE LE PASEN A SU ORDENADOR **YA LOS TUVIERA INSTALADOS** , **NO** HACE FALTA **QUE LOS INSTALE DE NUEVO** , SIMPLEMENTE **EJECUTE** EL PROGRAMA QUE SE LE INDIQUE EN ESTE FORO Y SIGA **LAS INDICACINES Y EL MANUAL** QUE SE LE DEJA **JUNTO AL PROGRAMA.**
4️⃣ SI ALGUNO DE LOS PROGRAMA DE LOS QUE **SE LE INDIQUE EN ESTE FORO** , **UNA VEZ FINALIZADO EL PROCESO DE ANALISIS** , LE INDICA QUE DEBE **REINICIAR!** PUES **REINICIE,** **PERO** **SÓLO SI SE LO INDICA DICHO PROGRAMA**.

Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
5️⃣ **Descargue,** **Instale** y **ejecute** el siguiente programa: **MalwareBytes Anti-Rootkit Beta**. A continuación, le dejo la **Url de Descarga** del programa: **MalwareBytes Anti-Rootkit Beta** , para que sepas cómo descargarlo e instalarlo correctamente y su **Manual** del: **MalwareBytes Anti-Rootkit Beta** , para que sepas cómo utilizarlo y configurarlo correctamente:
5️⃣ . 1️⃣. **Url de Descarga** del: **MalwareBytes Anti-Rootkit Beta:** , para que sepas cómo descargarlo e instalarlo correctamente: [MalwareBytes Anti-Rootkit Beta](https://downloads.malwarebytes.com/file/mbar/).
5️⃣ . 2️⃣. **Manual** del: **MalwareBytes Anti-Rootkit Beta** , para que sepas cómo utilizarlo y configurarlo correctamente: [Click aquí: Manual del MalwareBytes Anti-Rootkit Beta](https://forospyware.com/t/manual-malwarebytes-anti-rootkit-beta/143) ( **IMPORTANTE:** Elimine **TODAS** las amenazas e infecciones que encuentre y **NO** restaure **NADA** ).
```
MUY IMPORTANTE:
```
✅ Una vez finalizado el dicho programa, si encuentra amenazas, veremos una pantalla similar a esta:
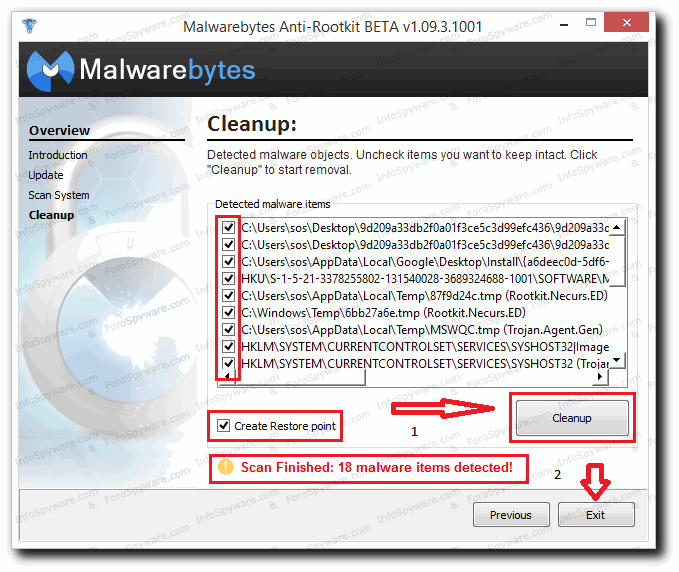
✅ Nos aseguraremos que **todas las casillas** están marcadas de los elementos detectados y que la casilla esta tildada **como en la imagen.**
✅ A continuación, para eliminar las amenazas, pulsamos el botón: 
✅ Una vez finalizada la desinfección, pulsamos el botón:  y **reiniciamos** el PC.
5️⃣ . 3️⃣. Siga su **Manual** del: **MalwareBytes Anti-Rootkit Beta** al pie de la letra y me manda una **Captura de Pantalla** con todas las amenazas e infecciones **que se refleje que ´´haya eliminado´´** el dicho programa.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Gastron](https://forospyware.com/u/Gastron)
#### Post date: [18 Diciembre, 2022 15:56 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/28 "2022-12-18T15:56:45Z")
He aquí el resultado del análisis:

Paralelamente al problema, tengo una pregunta chicloi; ¿Es posible que esa carpeta sospechosa en mi escritorio contenga archivos de una licencia digital pirata de office, y en base a eso, da como resultado un falso positivo?
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [18 Diciembre, 2022 16:07 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/29 "2022-12-18T16:07:36Z")
> [@Gastron](#):
>
> Paralelamente al problema, tengo una pregunta chicloi; ¿Es posible que esa carpeta sospechosa en mi escritorio contenga archivos de una licencia digital pirata de office, y en base a eso, da como resultado un falso positivo?
Buenas @Gastron, en respuesta a su pregunta en dicha **carpeta sospechosa en su escritorio al ser pirata y no ser original y al estar modificada por el desarrollador que realizó el dicho contenido que pueda contener la dicha carpeta lo más probable es que pueda estar infectada** por ello el realizarle **en primer lugar** los procesos de desinfección de su ordenador para **poder eliminar todas las amenazas e infecciones que se encuentren en su ordenador y puedan ser eliminadas dichas infecciones** por ello usted **NO** abra la dicha carpeta que usted comenta que se encuentra en su **escritorio** de su ordenador hasta que yo le indique que acción debe de realizar usted con la dicha carpeta que usted comenta!
Sigamos!
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [18 Diciembre, 2022 16:14 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/30 "2022-12-18T16:14:49Z")
Ahora, **realice usted los siguientes pasos:**
**IMPORTANTE:**

**IMPORTANTE:**
1️⃣ **PASELE CADA PROGRAMA POR SEPARADO, ES DECIR, PASALE EL PRIMER PROGRAMA Y UNA VEZ QUE HAYA REALIZADO POR COMPLETO EL PROCESO DE ANALISIS Y SIGUIENDO SU MANUAL, PASELE EL SEGUNDO PROGRAMA Y ASÍ CON EL RESTO DE PROGRAMAS.**
2️⃣ **RESPETE EL ORDEN DE LOS PROGRAMAS EN DICHO PROCESO DE ANALISIS.**
3️⃣ **SI ALGÚN PROGRAMA LE PIDE REINICIAR, PROCEDES! PERO SOLO SI SE LO SOLICITA EL PROGRAMA.**
**Aclarado esto, realice lo siguiente:**
4️⃣ **Descargue** , **Instale** y **ejecute** el siguiente programa: **TDSSKiller**. A continuación, le dejo la **Url de Descarga** del programa: **TDSSKiller** , para que pueda ejecutar e instalar el programa correctamente y su **Manual** del: **TDSSKiller** , para que sepas cómo utilizarlo y configurarlo correctamente:
4️⃣ . 1️⃣. **Url del Descarga** del: **TDSSKiller** , para que pueda ejecutar e instalar el programa correctamente: [Cick aquí: TDSSKiller](https://media.kaspersky.com/utilities/VirusUtilities/EN/tdsskiller.exe). ( **IMPORTANTE:** Descárguelo en su: **escritorio** ):
4️⃣ . 2️⃣ **Manual** del: **TdssKiller** para que sepa usted cómo configurarlo y utilizarlo correctamente:
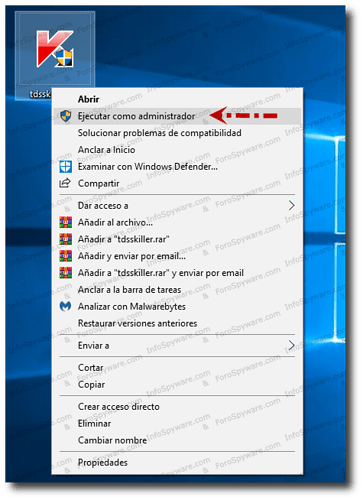
4️⃣ . 3️⃣ Seleccione la herramienta con un clic izquierdo y ejecútela presionando el **botón derecho** sobre ella **\>\>\>** elegir  tal y como se muestra en la pantalla:
4️⃣ . 4️⃣ Se iniciará el **Control de Cuentas de Usuario (UAC)** , presione en  tal y como se muestra en la pantalla:
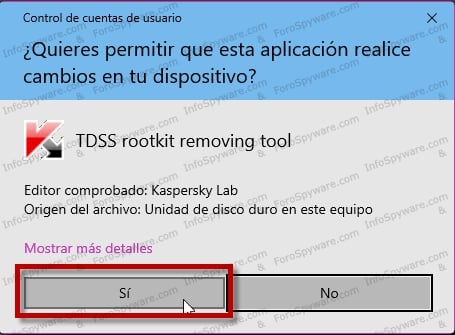
- Una pequeña ventana se abrirá iniciando la búsqueda de actualizaciones:
4️⃣ . 5️⃣ En la próxima pantalla verá el **“Acuerdo de licencia de usuario final”** , presione en :
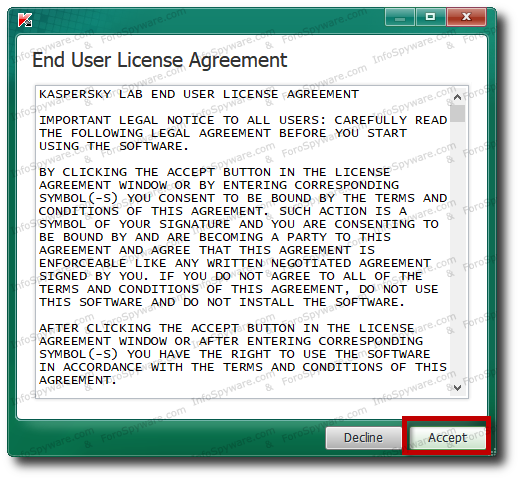
4️⃣ . 6️⃣ La siguiente pantalla será la de **kaspersky Security Network Statement** , presione en :
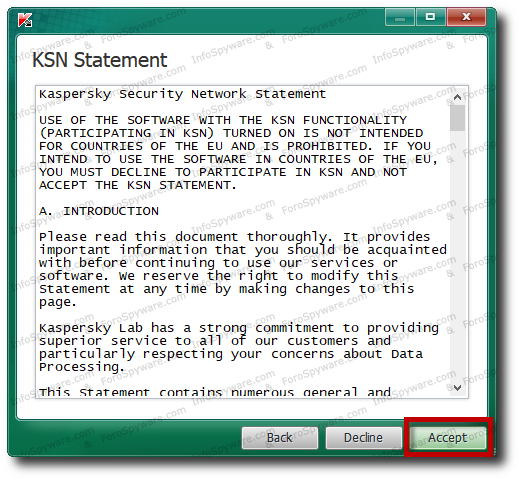
4️⃣ . 7️⃣ Se abrirá la ventana principal del programa:
- Presione sobre :
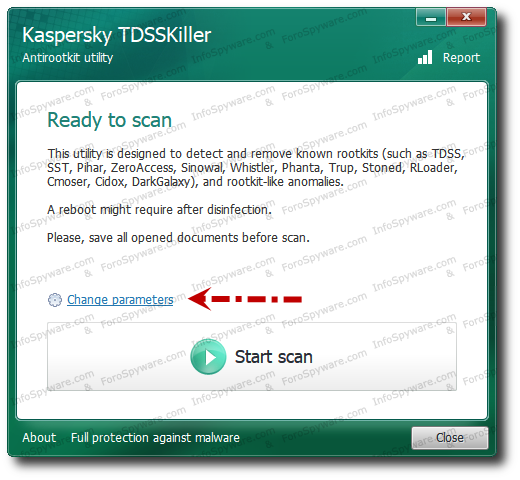
4️⃣ . 8️⃣ deje marcadas ( **habilitte** ) en dicho programa **todas** estas casillas que se reflejan a continuación tal y como se refleja en la siguiente pantalla:
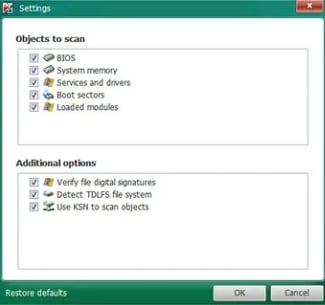
- Si te pide que debe de **reiniciar** dicho programa procedes!
4️⃣ . 9️⃣ Si el equipo **está infectado:**
- Se mostrará una pantalla **similar** a esta:
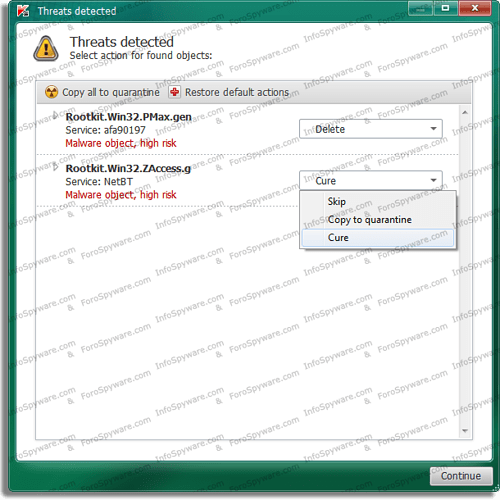
- Seleccione usted en **todas las columnas** que le aparezcan a usted la siguiente opción: 
- Presione para que se aplique la acción.
- Para desinfectar correctamente el Sistema se le puede solicitar que reinicie el equipo, presione el botón 
- Me manda usted una **Captura de Pantalla** que **refleje** **todas las infecciones y virus** **que haya eliminado el dicho programa**
**Quedo a la espera de su respuesta!**
---
### Author:  [@Gastron](https://forospyware.com/u/Gastron)
#### Post date: [18 Diciembre, 2022 16:31 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/31 "2022-12-18T16:31:29Z")
Hola chicloi, aquí está el resultado:

---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [18 Diciembre, 2022 16:47 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/32 "2022-12-18T16:47:32Z")
Ahora, diríjase usted a la siguiente ubicación en su ordenador:

**Maximice** usted la pantalla y me manda una o varias **Capturas de Pantalla** con **todo** lo que se refleje.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Gastron](https://forospyware.com/u/Gastron)
#### Post date: [18 Diciembre, 2022 16:58 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/33 "2022-12-18T16:58:15Z")


---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [18 Diciembre, 2022 17:29 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/34 "2022-12-18T17:29:03Z")
Ahora, **realice usted los siguientes pasos:**
1️⃣ En esta pantalla en la que se encuentra usted:

2️⃣ De todas las carpetas que salen **busque** y **botón secundario** sobre esta carpeta:

3️⃣ Le saldrá una lista similar a esta:

4️⃣ Seguidamente, **un click** en la pestaña que pone:  y elimine dicha carpeta!
5️⃣ Seguidamente, diríjase usted a la **pantalla inicial** de su: **escritorio** y **botón derecho** ( **botón secundario** ) sobre esta carpeta:

- Le aparecerán las siguientes opciones:
7️⃣ Seguidamente, **un click** en la pestaña que pone: 
- Le saldrá una pantalla similar a esta:

- Un click en la pestaña que pone: 
Se eliminará dicha carpeta!
8️⃣ Cuando haya realizado usted dicho procedimiento diríjase de nuevo usted a la siguiente ubicación:

**Maximice** usted la pantalla y me manda una o varias **Capturas de Pantalla** de todo lo que se refleje!
**Quedo a la espera de su respuesta!**
---
### Author:  [@Gastron](https://forospyware.com/u/Gastron)
#### Post date: [18 Diciembre, 2022 17:41 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/35 "2022-12-18T17:41:50Z")
He aquí las capturas chicloi 🙂


---
### Author:  [@Gastron](https://forospyware.com/u/Gastron)
#### Post date: [18 Diciembre, 2022 18:00 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/36 "2022-12-18T18:00:19Z")
Cada vez que abro un tema de estudio de powerpoint, se me abre esta ventana y la cierro:

---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [18 Diciembre, 2022 18:06 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/37 "2022-12-18T18:06:48Z")
> [@Gastron](#):
>
> Cada vez que abro un tema de estudio de powerpoint, se me abre esta ventana y la cierro:
>
> 
Buenas @Gastron, en respuesta a su pregunta, ¿Cuando usted abre un tema de estudio de **PowerPoint** se le abre el documento de **PowerPoint** y le deja utilizarlo o **se le cierra el** **PowerPoint** **cada vez que lo abre sin que llegue a salir la página de** **PowerPoint**?
**Quedo a la espera de su respuesta!**
---
### Author:  [@Gastron](https://forospyware.com/u/Gastron)
#### Post date: [18 Diciembre, 2022 18:13 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/38 "2022-12-18T18:13:23Z")
Cuando abro el documento, pues me sale esa ventana, la cierro y entonces solo puedo hacer una lectura del documento pero sin poder utilizar las funciones de office.
---
### Author:  [@Gastron](https://forospyware.com/u/Gastron)
#### Post date: [18 Diciembre, 2022 18:14 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/39 "2022-12-18T18:14:43Z")
Me pone (error de activación del producto) en el nombre del documento. Le doy a habilitar edición pero no puedo hacer uso de las utilidades de Office.
---
### Author:  [@Gastron](https://forospyware.com/u/Gastron)
#### Post date: [18 Diciembre, 2022 18:17 UTC](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068/40 "2022-12-18T18:17:54Z")
Tengo que enseñarte una captura de lo que acabo de ver en administrador de tareas. Del proceso Widgets.exe Me ha parecido sospechoso y necesario compartirlo.

Por otro lado, en este momento no me funciona el panel táctil, y dejó de funcionar después de eliminar la carpeta supuestamente infectada.
[Página anterior](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068.md?page=1)
[Página siguiente](https://forospyware.com/t/malware-en-mi-port%C3%A1til-por-favor-necesito-ayuda/29068.md?page=3)