# Infección con Ramsoware. Archivo QQJJ
**URL:** https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464
**Category:** Eliminar Malwares
**Created:** [15 Octubre, 2022 02:08 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464 "2022-10-15T02:08:39Z")
**Posts on this page:** 20
**Page:** 2
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [24 Octubre, 2022 02:54 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/24 "2022-10-24T02:54:16Z")
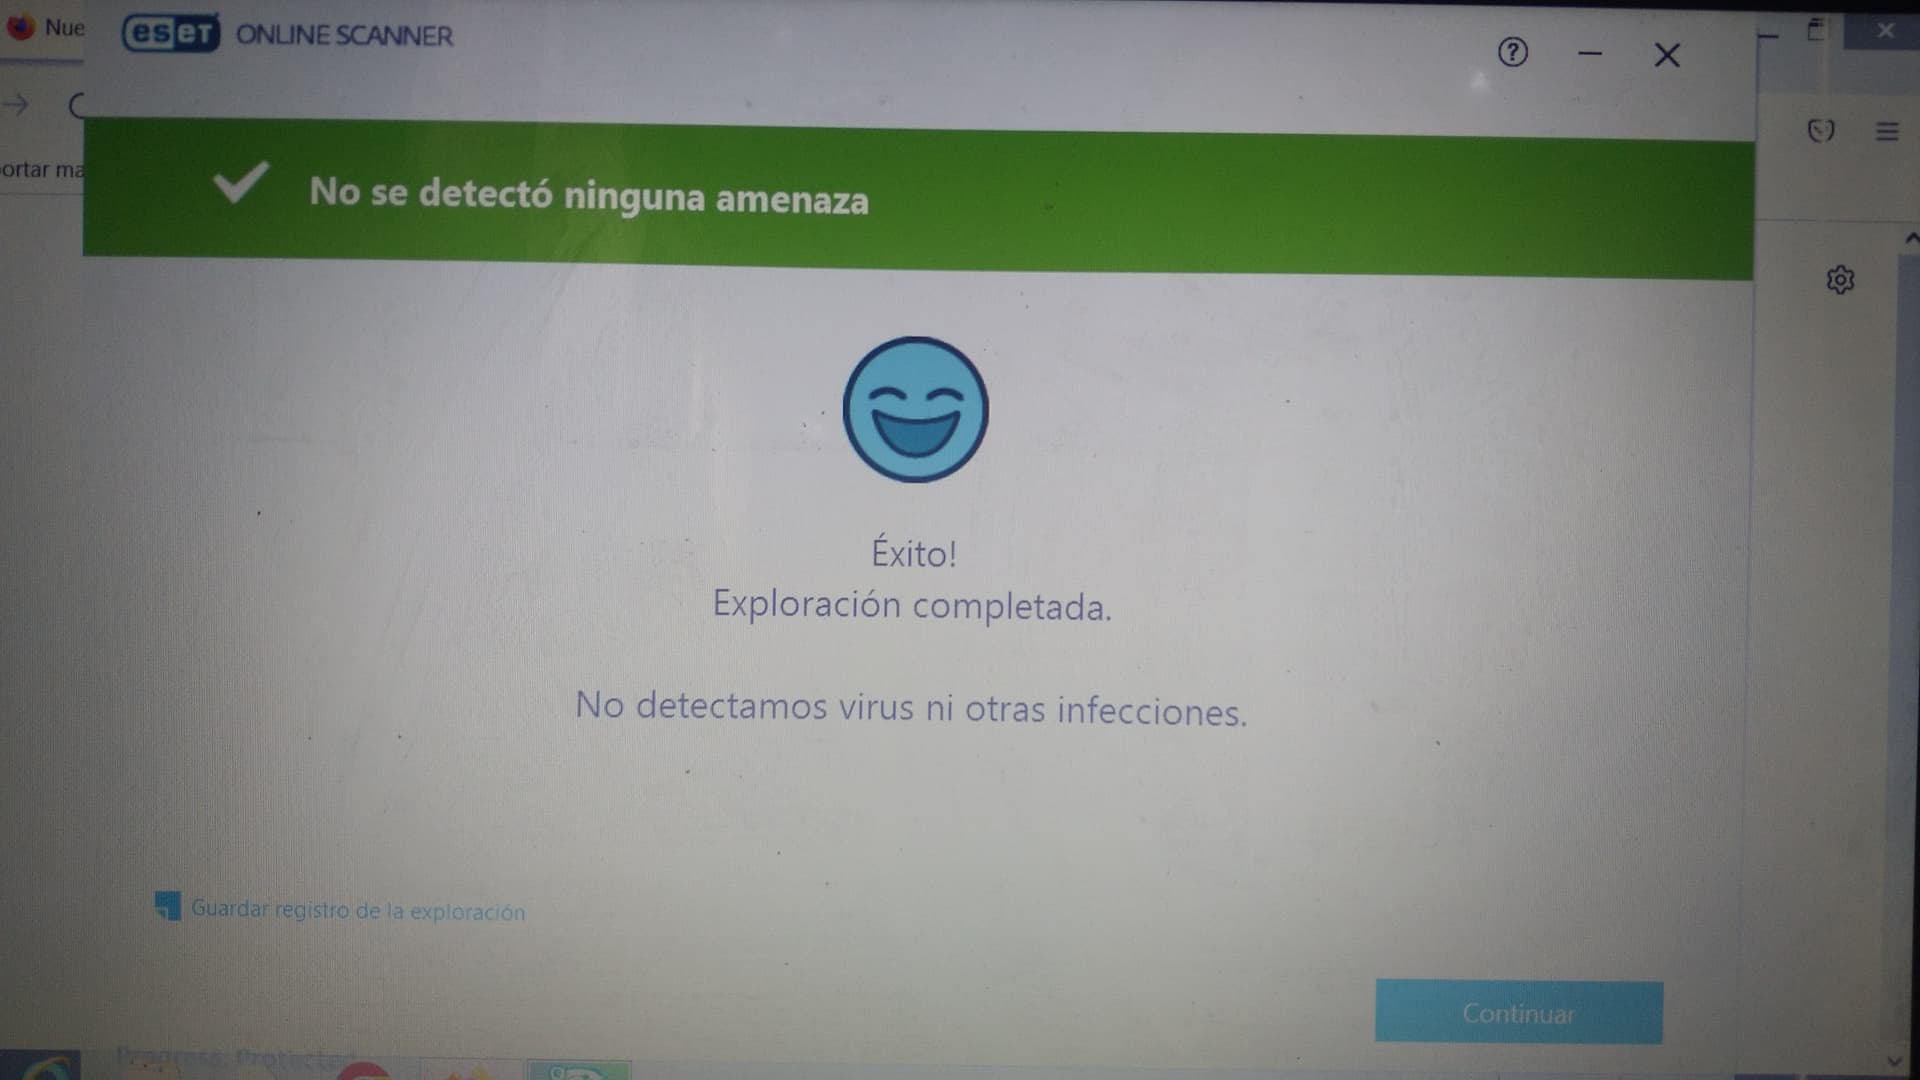
Por ello le comento @Marypaullater que repita de nuevo el proceso de análisis del: **Eset Online Scanner** siguiendo su **manual** que le he dejado junto al dicho programa y me manda usted **sólo** una: **CAPTURA DE PANTALLA** con **todo** lo que se refleje cuando haya **finalizado** completamente el proceso de análisis.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Marypaullater](https://forospyware.com/u/Marypaullater)
#### Post date: [24 Octubre, 2022 16:44 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/25 "2022-10-24T16:44:27Z")
Buen día Chicloi. Te envío lo solicitado.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [24 Octubre, 2022 17:03 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/26 "2022-10-24T17:03:15Z")
**Realice los siguientes pasos:**
3️⃣ **Descarga** , **Instala** , y **ejecuta:** **Dr.Web Cureit!**. Aquí te dejo la **Url de Descarga** del: **Dr.Web Cureit!, para que sepa cómo instalarlo y descargarlo correctamente:** [Click aquí: Dr.Web Cureit!](https://free.drweb.com/download+cureit/gr/?lng=es). Aquí te dejo su **Manual** del: **Dr.Web Cureit!** , para que sepa cómo utilizar el programa y configurarlo correctamente: [Click aquí: Manual de Uso del Dr.Web Cureit!](https://forospyware.com/t/manual-dr-web-curelt/142). (Elimine **TODO** lo que encuentre! y **NO** restaure **NADA** ).
```auto
Nota:
```
✅ **NO** cancele, **NO** interrumpa el proceso de análisis del dicho programa ya que si no **no** se eliminarán correctamente las infecciones y virus que encuentre el dicho programa.
✅ Siga el **manual** que se le ha dejado junto al dicho programa. (Elimine **TODO** lo que encuentre! y **NO** restaure **NADA** ).
✅ Si durante el proceso de desinfección del dicho programa le solicita **reiniciar** para poder eliminar las infecciones y virus que encuentre en su ordenador **procedes**!
✅ Finalizado el proceso de análisis me manda una **Captura de Pantalla** con **todas** las infecciones y virus que refleje el dicho programa **que haya eliminado**!
**P.D:** Para poder enviarme el **Informe** y/o **Reporte** que genera el: **Dr.Web Cureit!** , realice el siguiente procedimiento que se le indica a continuación:
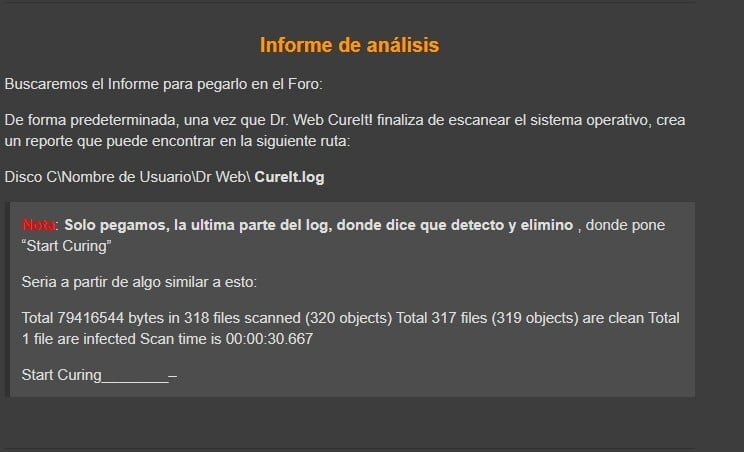
Para poder enviarme el **Informe** y/o **Reporte** que le solicito en este foro acceda y abra la siguiente Url que le dejo a continuación y elija el método que le resulte más adecuado a usted:
**Url:** [¿Como Pegar Reportes en el Foro?](https://forospyware.com/t/%C2%BFcomo-pegar-reportes-en-el-foro/3497)
**Quedo a la espera de su respuesta!**
---
### Author:  [@Marypaullater](https://forospyware.com/u/Marypaullater)
#### Post date: [25 Octubre, 2022 00:23 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/29 "2022-10-25T00:23:46Z")
```auto
Total 415839760416 bytes in 367282 files scanned (502717 objects)
Total 367069 files (502413 objects) are clean
Total 23 files (30 objects) are infected
Total 24 files (25 objects) are neutralized
Total 259 files are raised error condition
Scan time is 04:28:51.672
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Octubre, 2022 00:30 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/30 "2022-10-25T00:30:39Z")
Buenas @Marypaullater el Informe que me ha mandado está correcto, si me puede enviar la **Captura de Pantalla** cuando ha finalizado el dicho programa donde se refleje las infecciones y virus que ha detectado el dicho programa.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Marypaullater](https://forospyware.com/u/Marypaullater)
#### Post date: [25 Octubre, 2022 12:03 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/31 "2022-10-25T12:03:45Z")
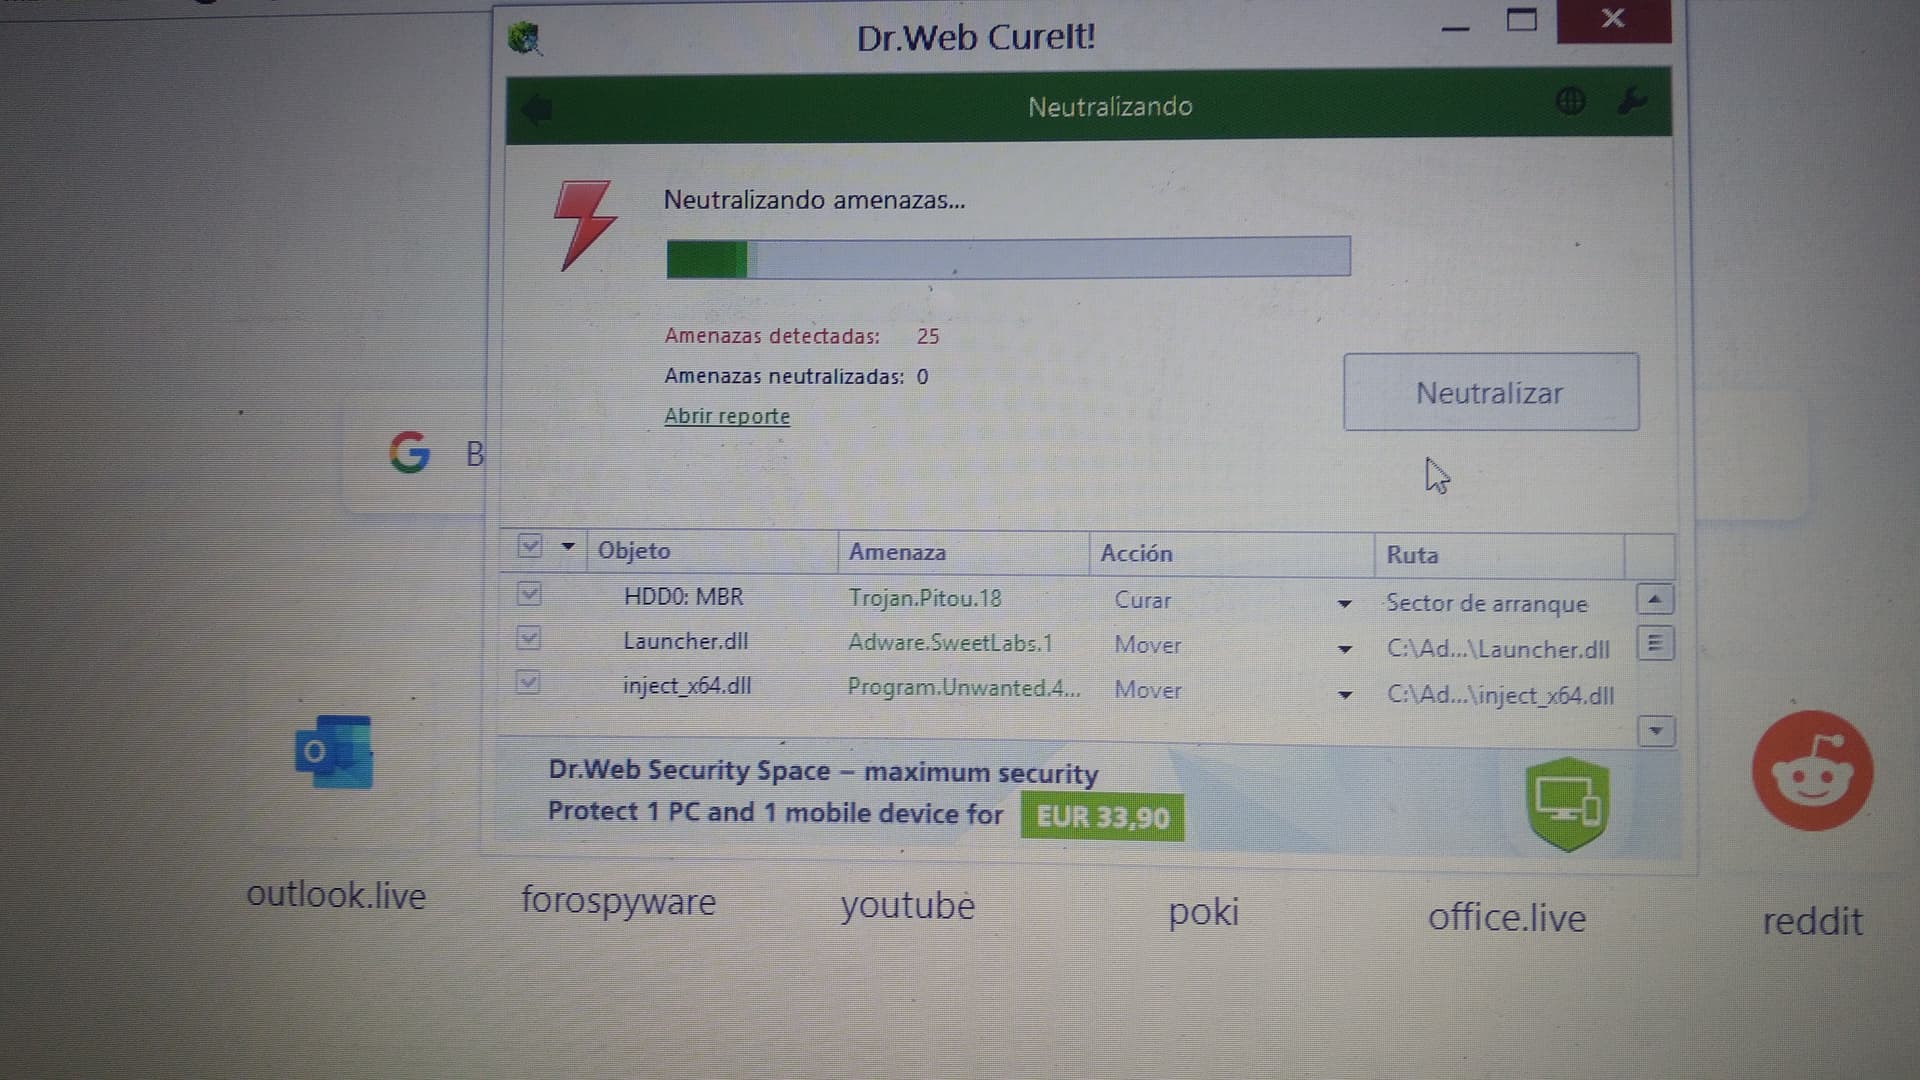
Buen día Chicloi. Ayer seguí las instrucciones del manual, y no hice captura de pantalla. Sólo, por las dudas, tomé una foto en donde se ve muy poco. Ahora, ingresé al programa para ver si estaba guardado el análisis y no. Entonces fui a la carpeta de Usuario, pero ya se había borrado el reporte de ayer, y había una carpeta que mostraba el ingreso de hoy al programa. Le pido mil disculpas si no hago las cosas del todo bien.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Octubre, 2022 13:06 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/32 "2022-10-25T13:06:29Z")
Si no sigue mis indicaciones @Marypaullater al pie de la letra así no vamos a poder seguir con la reparación de su ordenador ya que en el programa se ha detectado que ha detectado **25 infecciones** y usted **no** ha tomado **ninguna acción al respecto** por lo tanto **dichas infecciones siguen activas en su ordenador**.
Si a todos los pasos que le vaya indicando va a realizar los procedimientos de la forma que usted considere y **no** de la forma que **yo le estoy indicando** **me lo comunica por aquí** y **dejamos su reparación aquí.**
Todo esto lo que nos lleva es **demorar mucho más los procedimientos que se le están realizando a su ordenador** , y lo que **no se puede hacer es que yo le mande que usted realice unos procedimientos y usted realice otros por su cuenta y no siga ni el manual ni mis indicaciones que yo le he indicado que debe de seguir.**
Si usted **no** sigue mis indicaciones y el **manual** que le he dejado junto al dicho programa me lo comunica por aquí y dejamos su reparación aquí.
En dicho **manual** que le he enviado pone muy claro lo siguiente:
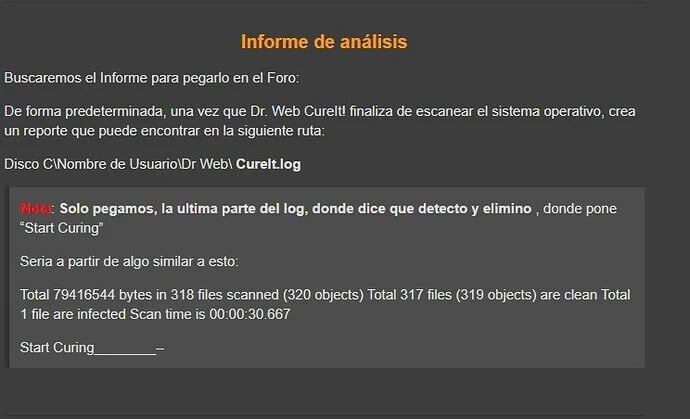
El **Reporte** y/o **Informe** **no** se borra de dicha ubicación automáticamente sino que permanece en esa ubicación!
**Quedo a la espera de su respuesta!**
---
### Author:  [@Marypaullater](https://forospyware.com/u/Marypaullater)
#### Post date: [25 Octubre, 2022 13:32 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/34 "2022-10-25T13:32:52Z")
Chicloi, soy una persona de 49 años, te pido un poco de paciencia. Trato de hacer lo mejor que puedo. Además que seguí paso a paso las instrucciones del manual. De hecho, te envié el informe que se pide.
`Total 415839760416 bytes in 367282 files scanned (502717 objects) Total 367069 files (502413 objects) are clean Total 23 files (30 objects) are infected Total 24 files (25 objects) are neutralized Total 259 files are raised error condition Scan time is 04:28:51.672`
Las infecciones se habrán borrado ya que apreté en Neutralizar, como decía el manual.
Lo que me pedís es el nombre exacto de cada virus, y en las instrucciones del manual no decía que había que hacer eso.
Por eso, al entrar hoy, al programa, me hizo una carpeta nueva, ua que tiene la fecha de hoy. Y no está el reporte de ayer. Ahora te mando foto. Quiero continuar. Es muy importante para mí recuperar mis archivos. Si hay alguna forma de acceder al análisis de ayer, no la encuentro.
Acá está la carpeta que encontré. Tiene fecha de hoy. Y ya no está la de ayer.

---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Octubre, 2022 22:05 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/36 "2022-10-25T22:05:38Z")
> [@Marypaullater](#):
>
> **Quiero continuar.** **Es muy importante para mí recuperar mis archivos**. Si hay alguna forma de acceder al análisis de ayer, no la encuentro.
Buenas @Marypaullater solo le pido que si le pido que me mande usted una: **Captura de Pantalla** al finalizar **todo** el proceso de análisis del programa que le mande que **refleje las infecciones y virus que haya eliminado el dicho programa me lo manda** , solo eso y si le pido que me mande el **Informe** y/o **Reporte** me lo manda usted y listo!
También quiero que tenga en cuenta que si le dejo una **Url** **para que acceda y sepa como debe de enviarme el dicho** **Informe** y/o **Reporte** **que lo haga usted y me lo mande usted** ya que si usted **no** me manda correctamente el **Informe** y/o **Reporte** como **yo le indico** este foro no identifica bien el dicho **informe** y/o **Reporte** y puede dar lugar a error de interpretación de dicho **Informe** y/o **Reporte** y no se eliminen correctamente las Infecciones y Virus que puedan encontrarse en su ordenador.
Quedando esto claro, vamos a intentar seguir ayudándole pero sea consciente de lo que le he mencionado anteriormente.
Le estoy preparando los siguientes pasos a seguir y si le comento a usted que realice los pasos que le indico realizalos usted para poder agilizar el proceso de la reparación de su ordenador.
**Realice los siguientes pasos:**
**IMPORTANTE:**
**IMPORTANTE:**
1️⃣ **PASELE CADA PROGRAMA POR SEPARADO, ES DECIR, PASALE EL PRIMER PROGRAMA Y UNA VEZ QUE HAYA REALIZADO POR COMPLETO EL PROCESO DE ANALISIS Y SIGUIENDO SU MANUAL, PASELE EL SEGUNDO PROGRAMA Y ASÍ CON EL RESTO DE PROGRAMAS.**
2️⃣ **RESPETE EL ORDEN DE LOS PROGRAMAS EN DICHO PROCESO DE ANALISIS.**
3️⃣ **SI ALGÚN PROGRAMA LE PIDE REINICIAR, REINICIAS PERO SOLO SI SE LO SOLICITA EL PROGRAMA.**
**Aclarado esto, realice lo siguiente:**
1️⃣ **Descargue** , **instale** y **ejecute** el siguiente programa: **Kaspersky Virus Removal Tool**. A continuación, le dejo la **Url de Descarga** del programa: **Kaspersky Virus Removal Tool** , para que pueda ejecutar e instalar el programa correctamente y su **Manual** del: **Kaspersky Virus Removal Tool** , para que sepas cómo utilizarlo y configurarlo correctamente:
1️⃣ . 1️⃣. **Url de Descarga** del: **Kaspersky Virus Removal Tool** , para que pueda ejecutar e instalar el programa correctamente: [Click aquí: Kaspersky Virus Removal Tool](https://devbuilds.s.kaspersky-labs.com/devbuilds/KVRT/latest/full/KVRT.exe).
1️⃣ . 2️⃣. **Manual** del: **Kaspersky Virus Removal Tool** , para que sepas cómo utilizarlo y configurarlo correctamente: [Click aquí: Manual del Kaspersky Virus Removal Tool](https://forospyware.com/t/manual-de-kaspersky-virus-removal-tool/1623). ( **IMPOTANTE:** Elimine **TODAS** las amenazas e infecciones que encuentre).
1️⃣ . 3️⃣ Finaliado el proceso de análisis completo me manda usted una **Captura de Pantalla** con **todas** las amenazas e infecciones que refleje que haya eliminado el dicho programa.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Marypaullater](https://forospyware.com/u/Marypaullater)
#### Post date: [28 Octubre, 2022 13:25 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/38 "2022-10-28T13:25:20Z")
Buenos días Chicloi. He terminado el análisis de Kaspersky. Según el manual, la herramienta me ofrecerá una acción a realizar, pero no me ofrece ninguna, la tengo que seleccionar. Me podrías decir cuál elijo entre Skip, Copy to quarantine y Delete? Te envío captura. Muchas gracias!
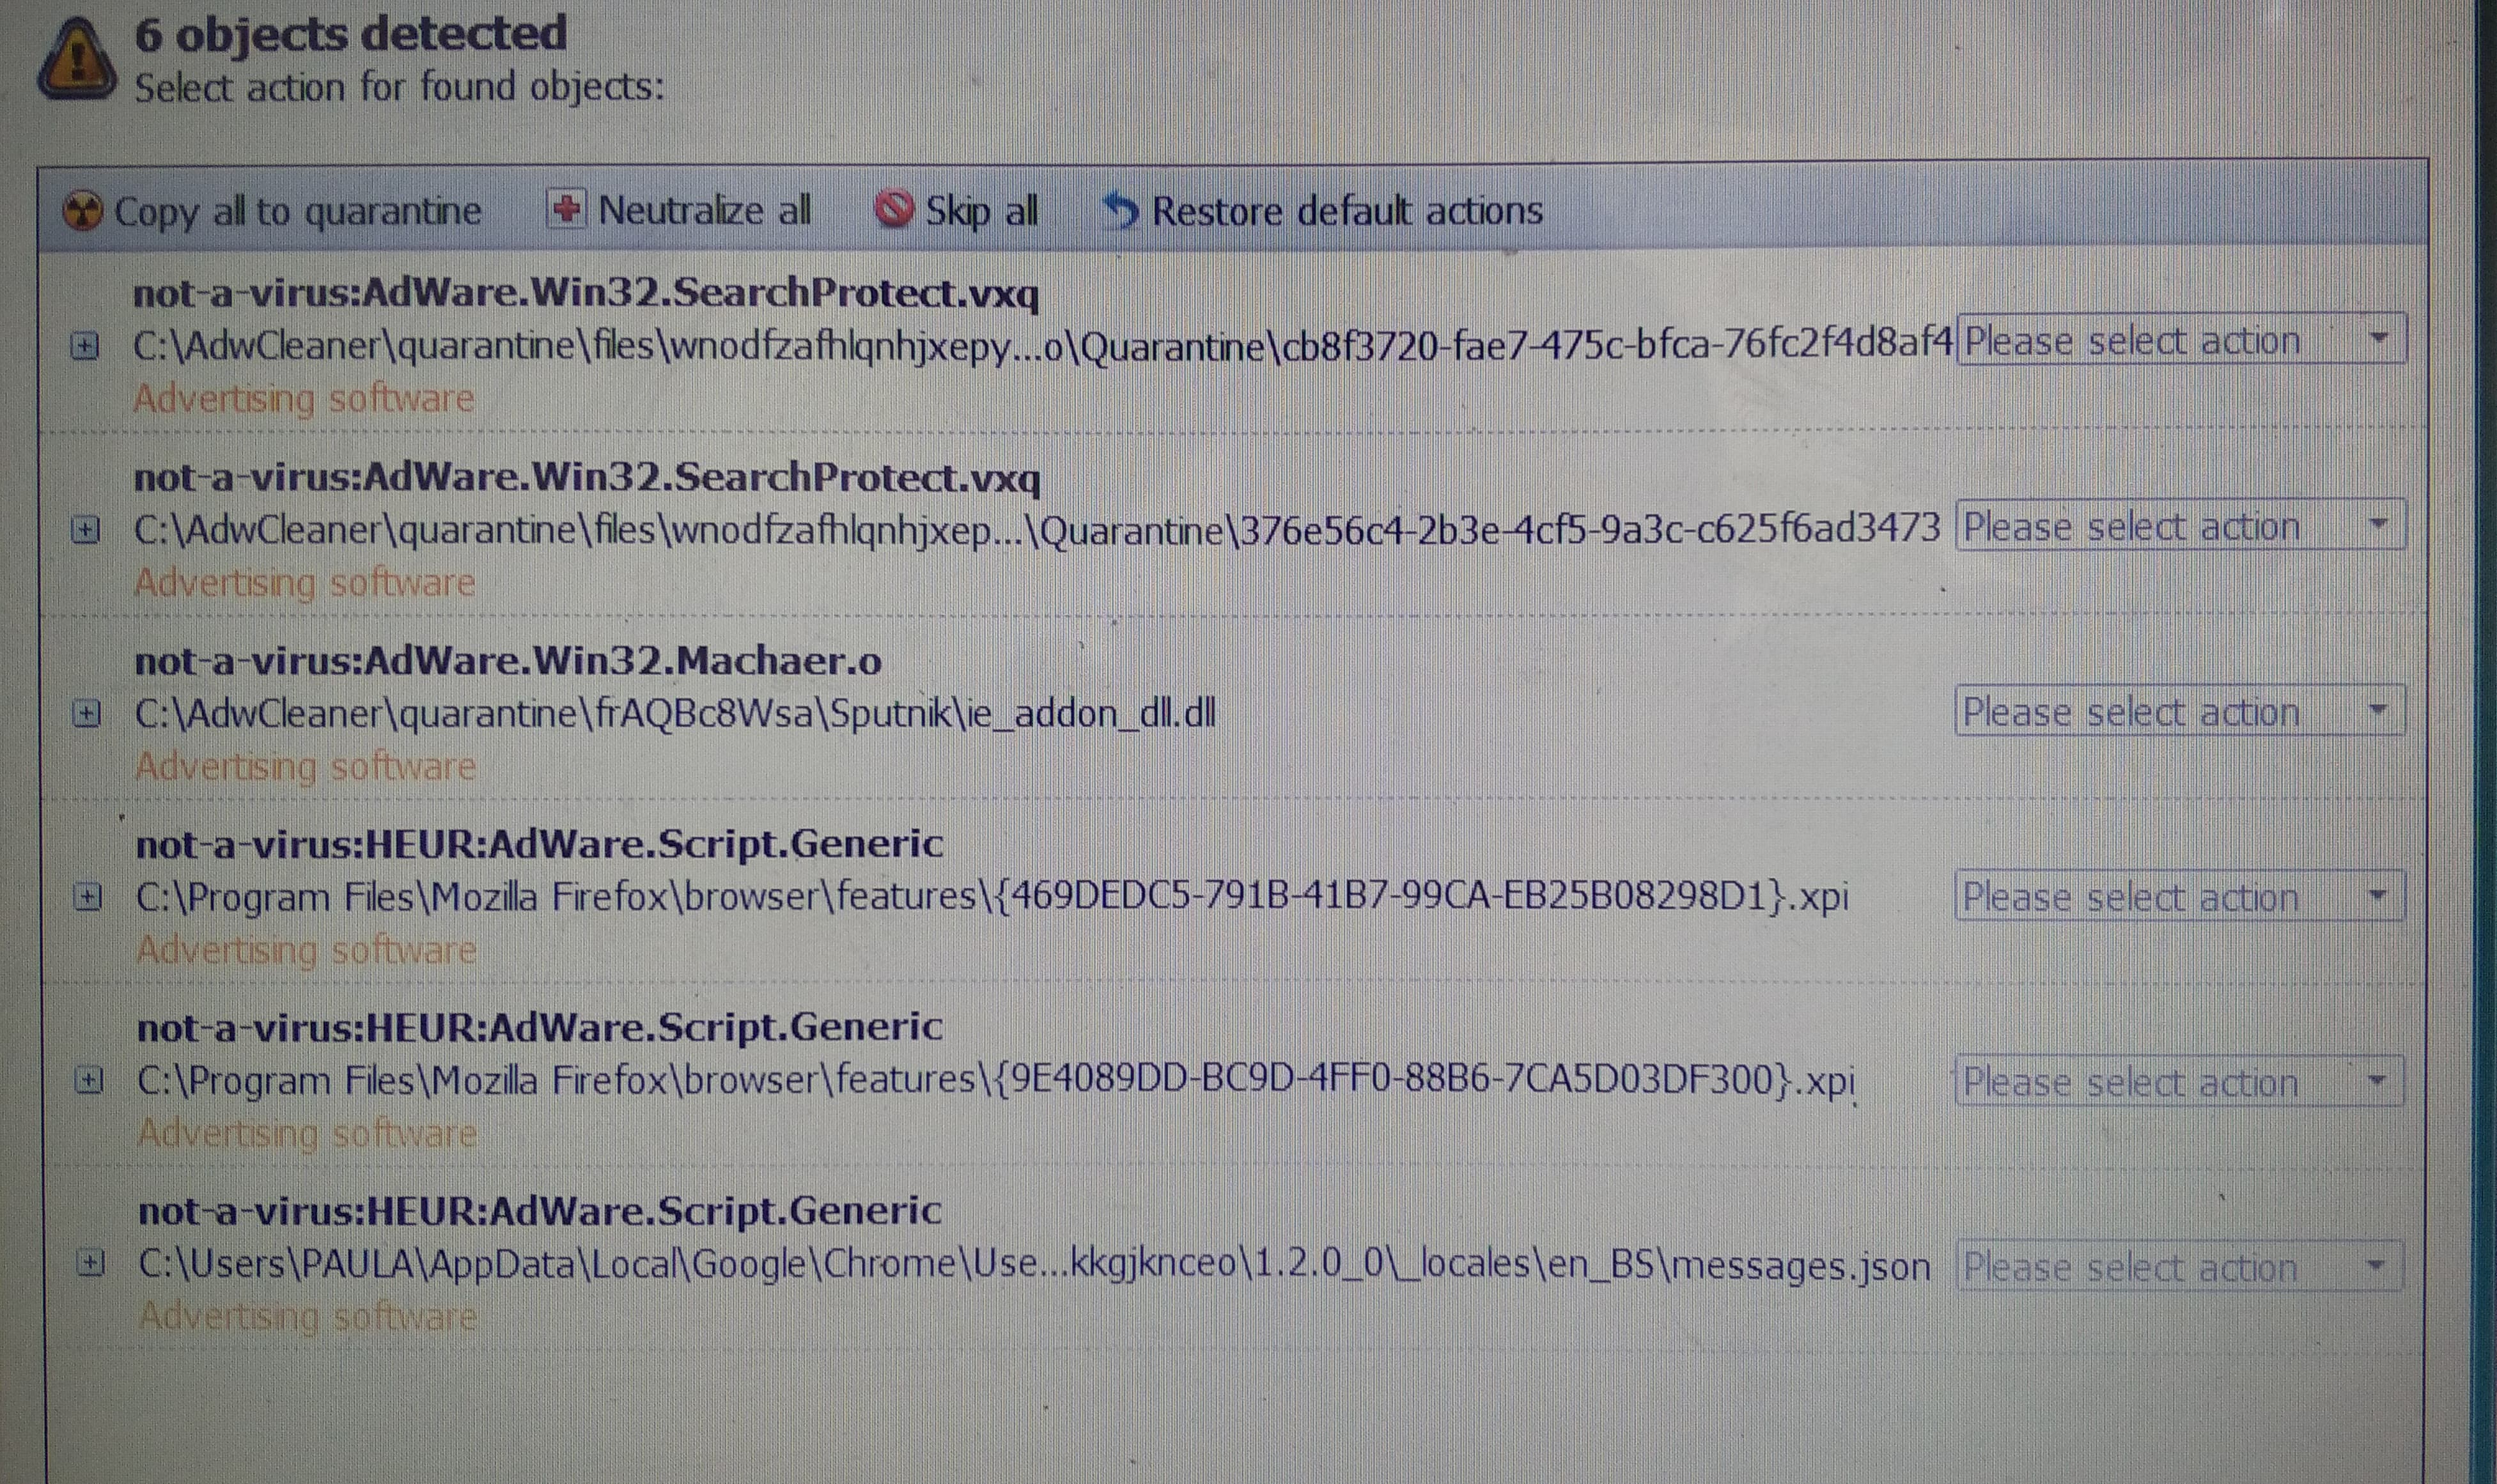
Buenos días Chicloi. Seleccioné Delete. Te envío el reporte.

---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [8 Noviembre, 2022 01:06 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/43 "2022-11-08T01:06:21Z")
Realice usted los siguientes pasos:
**IMPORTANTE:**

**IMPORTANTE:**
1️⃣ **PASELE CADA PROGRAMA POR SEPARADO, ES DECIR, PASALE EL PRIMER PROGRAMA Y UNA VEZ QUE HAYA REALIZADO POR COMPLETO EL PROCESO DE ANALISIS Y SIGUIENDO SU MANUAL, PASELE EL SEGUNDO PROGRAMA Y ASÍ CON EL RESTO DE PROGRAMAS.**
2️⃣ **RESPETE EL ORDEN DE LOS PROGRAMAS EN DICHO PROCESO DE ANALISIS.**
3️⃣ **SI ALGÚN PROGRAMA LE PIDE REINICIAR, REINICIAS PERO SOLO SI SE LO SOLICITA EL PROGRAMA.**
**Aclarado esto, realice lo siguiente:**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
1️⃣ **Descargue,** **Instale** y **ejecute** el siguiente programa: **MalwareBytes Anti-Rootkit Beta**. A continuación, le dejo la **Url de Descarga** del programa: **MalwareBytes Anti-Rootkit Beta** , para que sepas cómo descargarlo e instalarlo correctamente y su **Manual** del: **MalwareBytes Anti-Rootkit Beta** , para que sepas cómo utilizarlo y configurarlo correctamente:
1️⃣ . 1️⃣. **Url de Descarga** del: **MalwareBytes Anti-Rootkit Beta:** , para que sepas cómo descargarlo e instalarlo correctamente: [MalwareBytes Anti-Rootkit Beta](https://downloads.malwarebytes.com/file/mbar/).
1️⃣ . 2️⃣. **Manual** del: **MalwareBytes Anti-Rootkit Beta** , para que sepas cómo utilizarlo y configurarlo correctamente: [Manual de Uso del MalwareBytes Anti-Rootkit Beta](https://forospyware.com/t/manual-malwarebytes-anti-rootkit-beta/143) ( **IMPORTANTE:** Elimine **TODAS** las amenazas e infecciones que encuentre y **NO** restaure **NADA** ).
1️⃣ . 3️⃣. Siga su **Manual** del: **MalwareBytes Anti-Rootkit Beta** al pie de la letra y me manda una **Captura de Pantalla** con todas las amenazas e infecciones que refleje que haya eliminado el dicho programa.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Marypaullater](https://forospyware.com/u/Marypaullater)
#### Post date: [9 Noviembre, 2022 11:54 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/44 "2022-11-09T11:54:26Z")
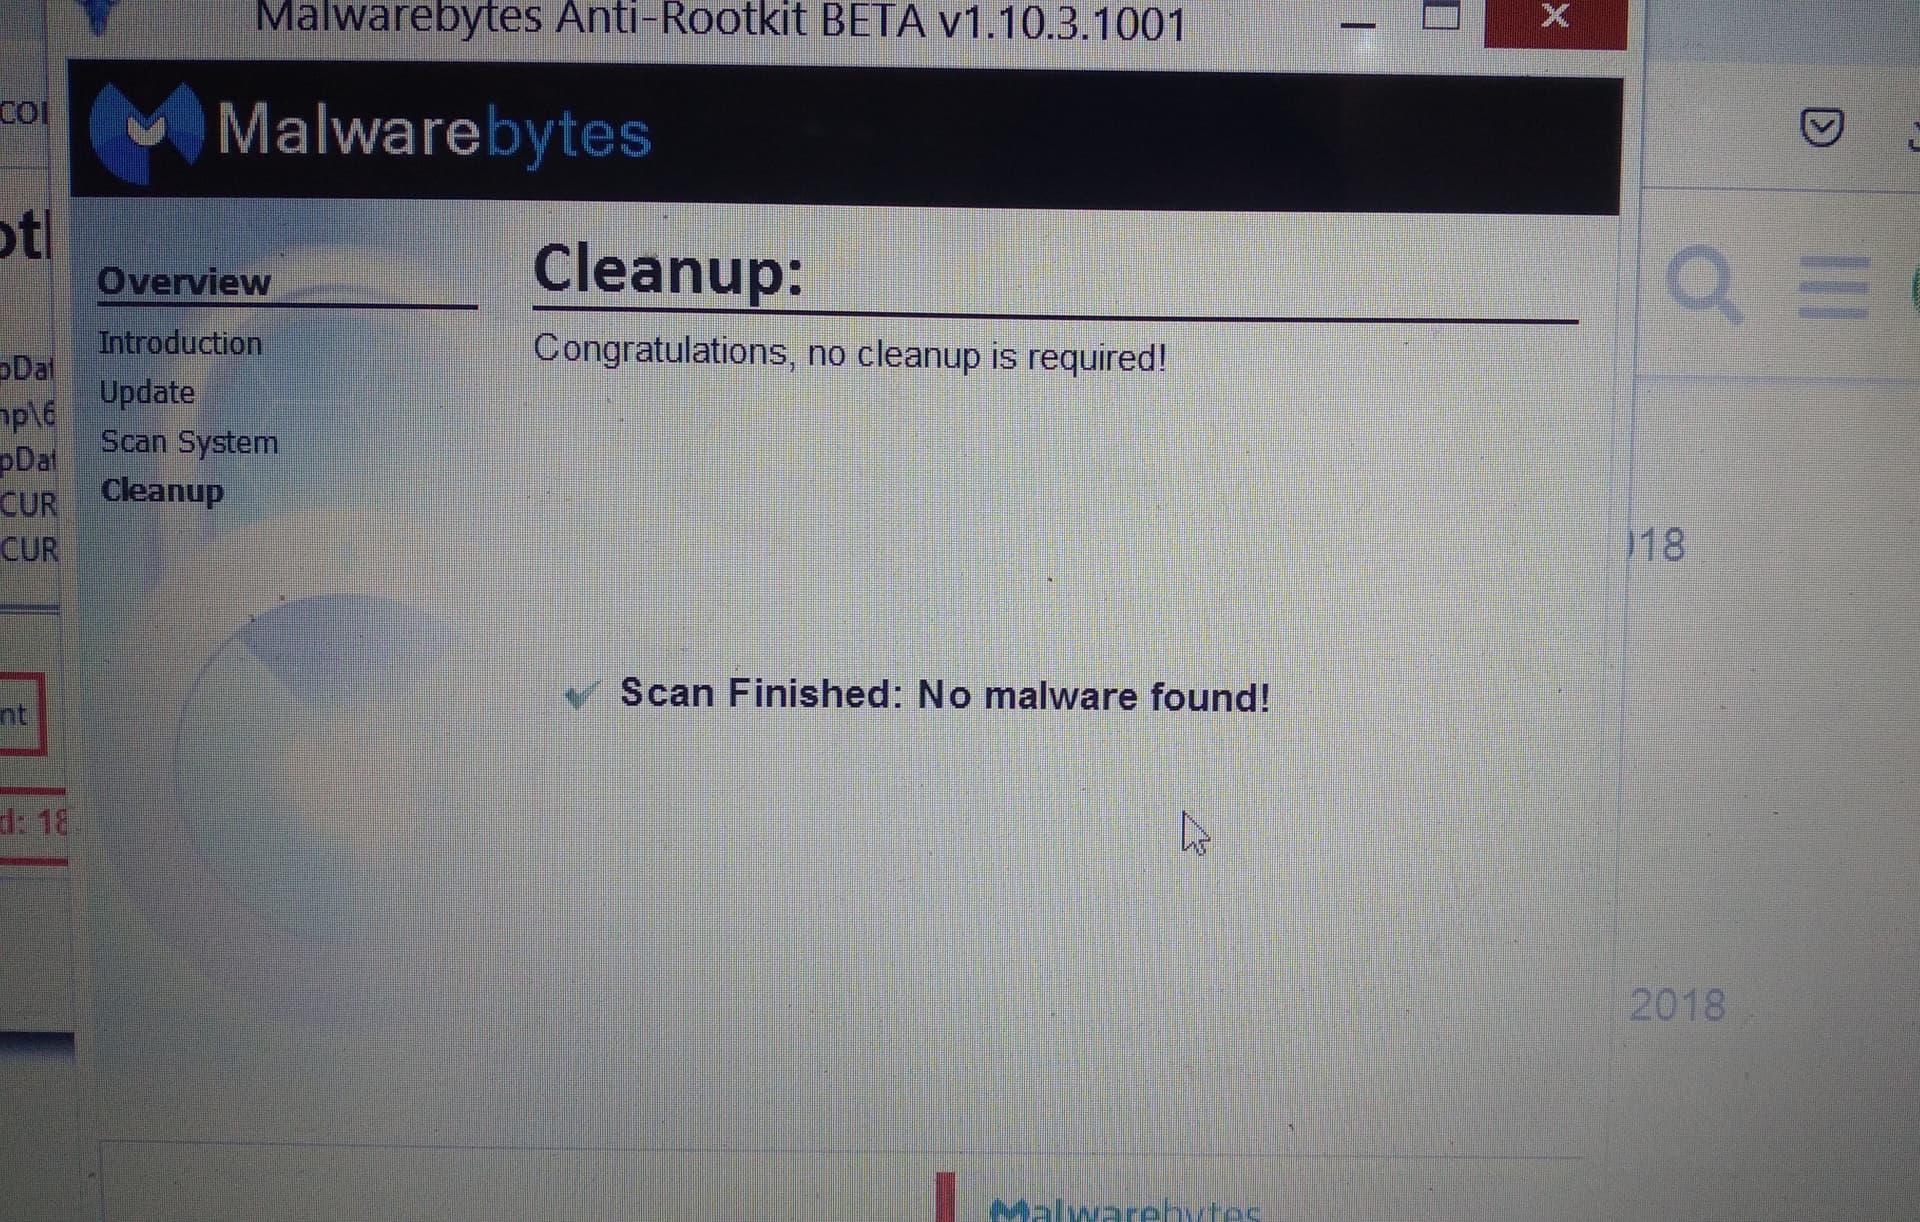
Buenos dias Chicloi. Me alegro que hayas podido solucionar el problema con tu ordenador. Te paso el informe:
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [9 Noviembre, 2022 16:08 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/45 "2022-11-09T16:08:57Z")
**Realice los siguientes pasos:**
**IMPORTANTE:**

**IMPORTANTE:**
1️⃣ **PASELE CADA PROGRAMA POR SEPARADO, ES DECIR, PASALE EL PRIMER PROGRAMA Y UNA VEZ QUE HAYA REALIZADO POR COMPLETO EL PROCESO DE ANALISIS Y SIGUIENDO SU MANUAL, PASELE EL SEGUNDO PROGRAMA Y ASÍ CON EL RESTO DE PROGRAMAS.**
2️⃣ **RESPETE EL ORDEN DE LOS PROGRAMAS EN DICHO PROCESO DE ANALISIS.**
3️⃣ **SI ALGÚN PROGRAMA LE PIDE REINICIAR, PROCEDES! PERO SOLO SI SE LO SOLICITA EL DICHO PROGRAMA.**
**Aclarado esto, realice lo siguiente:**
1️⃣ **Descargue** , **Instale** y **ejecute** el siguiente programa: **TDSSKiller**. A continuación, le dejo la **Url de Descarga** del programa **TDSSKiller** , para que pueda ejecutar e instalar el programa correctamente y su **Manual** del **TDSSKiller** , para que sepas cómo utilizarlo y configurarlo correctamente:
1️⃣ . 1️⃣. **Url de Descarga** del: **TDSSKiller** , para que pueda ejecutar e instalar el programa correctamente: [Click aquí: TDSSKiller](https://media.kaspersky.com/utilities/VirusUtilities/EN/tdsskiller.exe).
1️⃣ . 2️⃣. **Manual** del: **TDSSKiller** , para que sepas cómo utilizarlo y configurarlo correctamente: [Click aquí: Manual del TDSSKiller](https://forospyware.com/t/manual-de-tdsskiller/5059). ( **IMPORTANTE:** Elimine **TODAS** las amenazas e infecciones que refleje que encuentre dicho programa).
**IMPORTANTE:**
Una vez acceda al **Manual** del: **TDSSKiller** deje marcadas ( **habilitte** ) en dicho programa **todas** estas casillas que se reflejan a continuación:
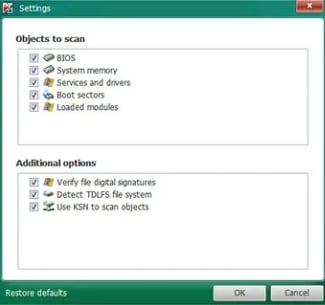
Si te pide que debe de **reiniciar** el dicho programa procedes!
Seguidamente, **siga el resto de pasos que se le indican en dicho** **Manual** del: **TDSSKiller.**
1️⃣ . 3️⃣. Siga su **manual** al pie de la letra y las indicaciones que le he indicado previamente y me manda una **Captura de Pantalla** del dicho programa que refleje **todas las amenazas e infecciones** que haya eliminado el dicho programa.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [10 Noviembre, 2022 16:28 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/48 "2022-11-10T16:28:54Z")
**Ahora @Marypaullater realice usted los siguientes pasos:**
**IMPORTANTE:**
1️⃣ PASALE CADA PROGRAMA **POR SEPARADO** Y HASTA QUE **NO** ACABE EL PRIMER PROGRAMA DE ANALIZAR POR COMPLETO, **SIGUIENDO LAS INDICACIONES DADAS** , **NO** LE PASE EL SIGUIENTE Y **ASÍ CON EL RESTO DE PROGRAMAS.**
2️⃣ DURANTE TODO EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR, QUE **NO** SE APAGUE LA PANTALLA, ES DECIR, QUE SU PANTALLA **NO** SE PONGA EN **ESTADO DE SUSPENSION** YA QUE **PUEDE INTERRUMPIRSE EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR** Y **NO** ELIMINAR LAS AMENAZAS E INFECCIONES QUE ENCUENTRE.
3️⃣ SI ALGUNO DE LOS PROGRAMA DE LOS QUE **SE LE INDIQUE EN ESTE FORO** , **UNA VEZ FINALIZADO EL PROCESO DE ANALISIS** , LE INDICA QUE DEBE **REINICIAR!** PUES **REINICIE,** **PERO** **SÓLO SI SE LO INDICA DICHO PROGRAMA**.

Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
Descargue el programa de la siguiente Url: Le dejo **“2 Url de Descarga”** por si uno no le funciona el proceso de Instalación pueda probar con la segunda **Url de Descarga:**
**Url descarga 1:** [RogueKiller x64 Bits](https://download.adlice.com/api?action=download&app=roguekiller&type=x64)
**Url descarga 2:** [RogueKiller x82 Bits](https://download.adlice.com/api?action=download&app=roguekiller&type=x86)
Aquí le dejo su **manual** de **RogueKiller** **para que sepas cómo utilizarlo y configurarlo correctamente:** Siga el siguiente tutorial que le dejo a continuación:
1️⃣ **Abra** el programa: **RogueKiller** que ha descargado.
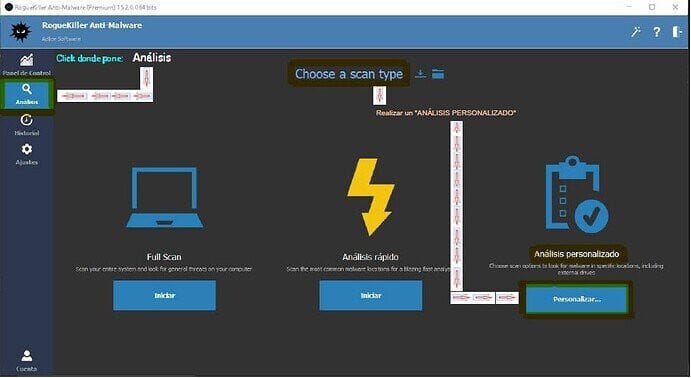
2️⃣ Clikea en la pestaña que pone: **Analizar.** , click en donde pone: **Análisis Completo (Full Scan)**. **Nota:** Si **NO** le deja realizar un **Análisis Personalizado** realice un Análisis **Análisis Completo (Full Scan)** (Tal y cómo se muestra en la imagen):
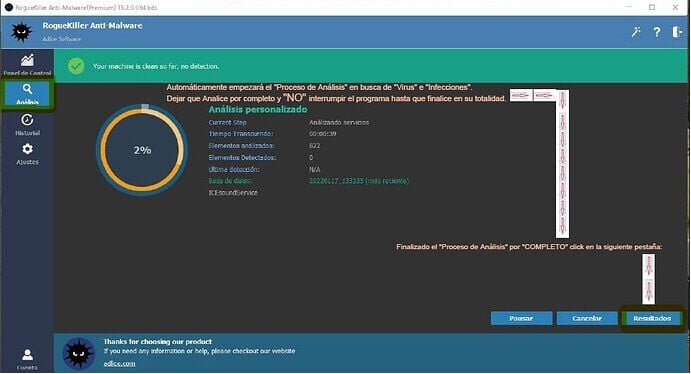
3️⃣ Automáticamente empezará el Proceso de Análisis en busca de **Virus** e **Infecciones** dejar que analice por completo y **NO** interrumpir el programa hasta que finalice en su totalidad. Finalizado el Proceso de Análisis por completo clickea en la pestaña que pone: **Resultados:** (Proceso tal y como se indica en la siguiente pantalla):
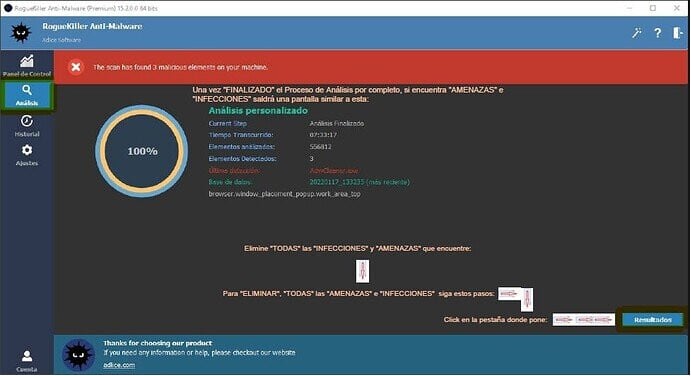
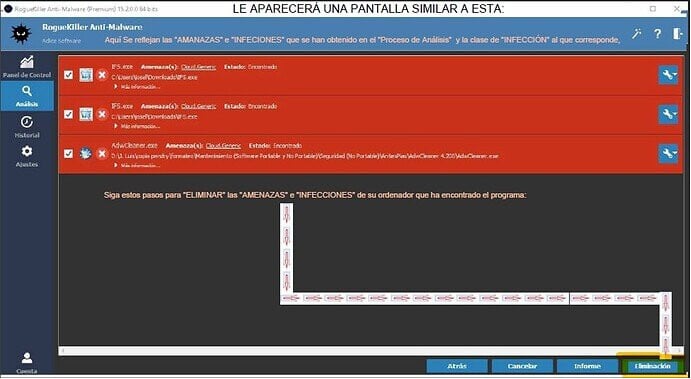
4️⃣ Una vez finalizado el Proceso de Análisis por completo, si encuentra **AMENAZAS** e **INFECCIONES** saldrá una pantalla similar a esta, clicka en la pestaña que pone: **Resultados** para poder eliminar dichas **INFECCIONES.** (Tal y como se muestra en esta pantalla):
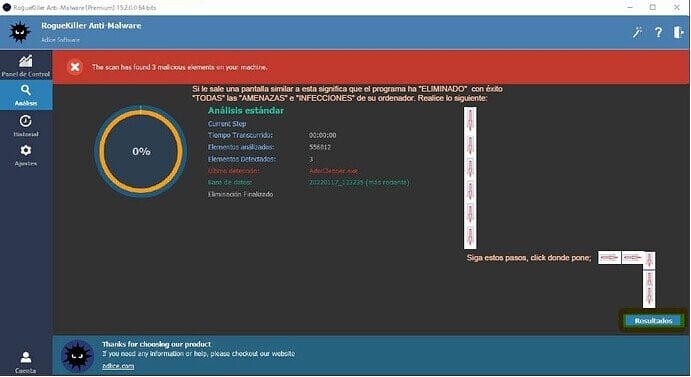
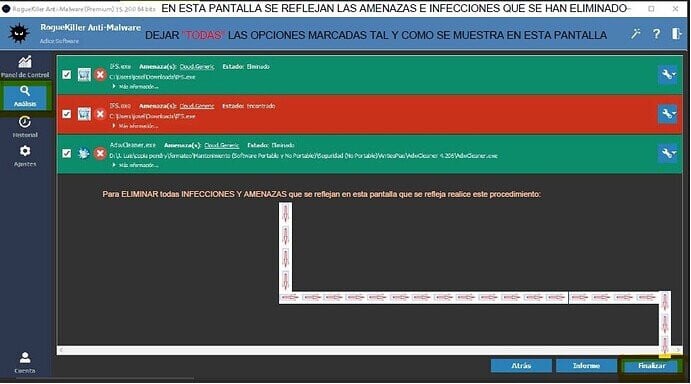
5️⃣ Si le sale una pantalla similar a esta significa que el programa ha **ELIMINADO** con éxito **TODAS** las **AMENAZAS** e **INFECCIONES** de su ordenador. Clickea en la pestaña que pone: **Resultados.** (Tal y cómo se indica en esta página):
6️⃣ Para **ELIMINAR** las **AMENAZAS** e **INFECCIONES** clickea en la pestaña que pone: **Eliminación.** (Tal y como se muestra en esta pantalla):
7️⃣ Le aparecerá una pantalla similar a esta, dejar **TODAS** las opciones marcadas que te salgan a ti. Para **ELIMINAR** todas las **INFECCIONES** clikea en la pestaña que pone: **Finalizar.** (Tal y cómo se muestra en la pantalla):
8️⃣ Para enviarme el **Informe** y/o **Reporte** que ha generado el programa cuando haya finalizado por completo de Analizar siga estos pasos que se reflejan a continuación:
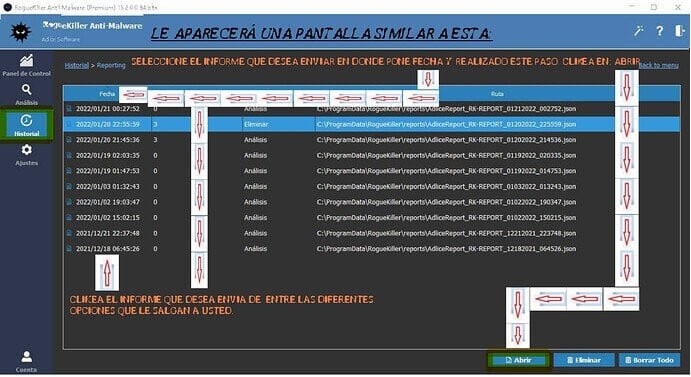
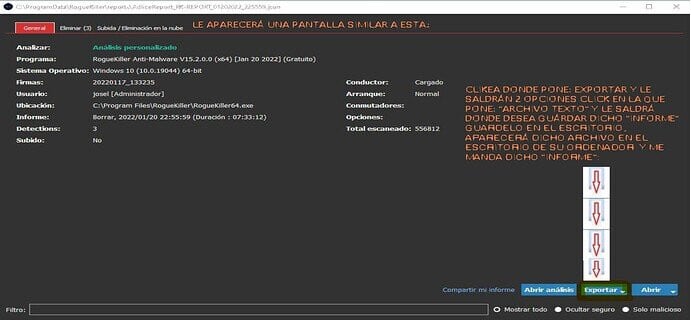
Para poder enviarme el **Informe** y/o **Reporte** correctamente que se le solicito acceda y abra la siguiente Url que le dejo a continuación y siga los pasos que se le indican:
**Url:** [¿Como Pegar Reportes en el Foro?](https://forospyware.com/t/%C2%BFcomo-pegar-reportes-en-el-foro/3497)
**Quedo a la espera de su respuesta!**
---
### Author:  [@Marypaullater](https://forospyware.com/u/Marypaullater)
#### Post date: [12 Noviembre, 2022 12:42 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/49 "2022-11-12T12:42:55Z")
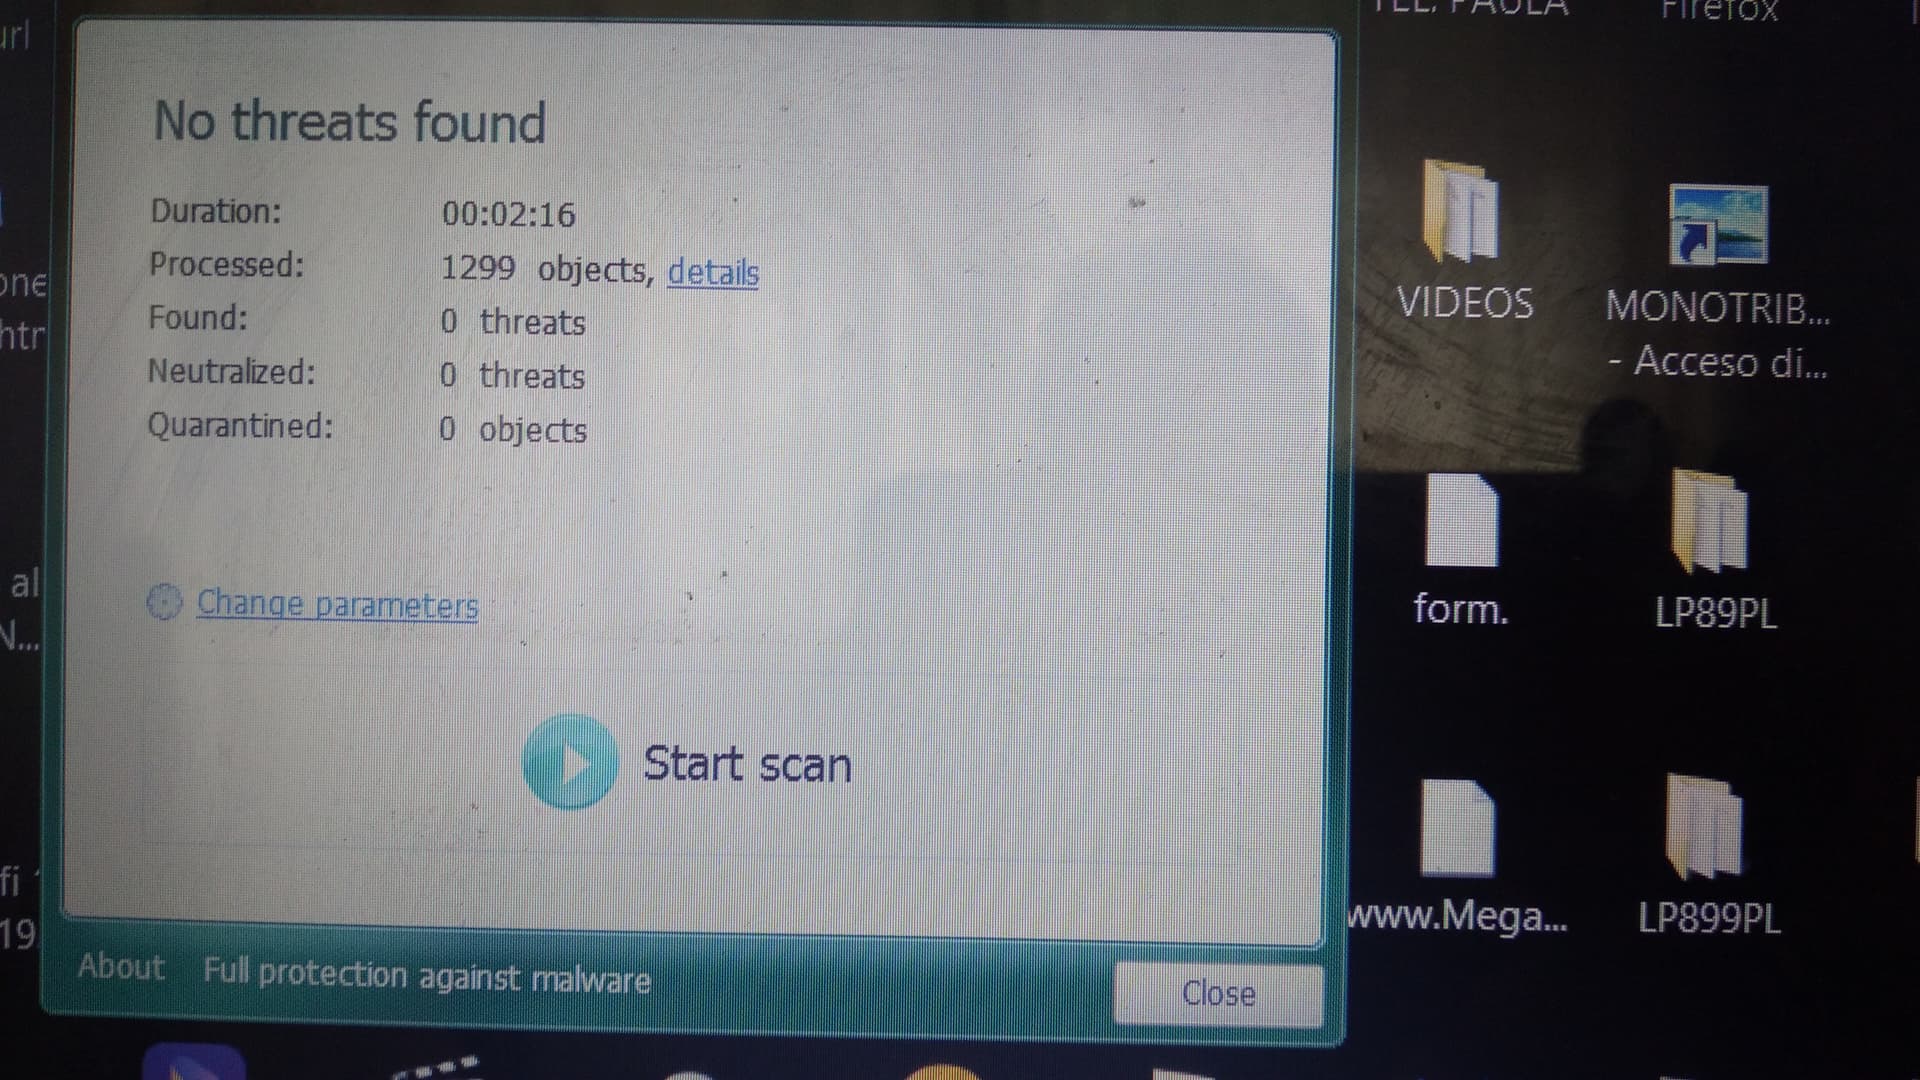
Buen día Chicloi. Este programa no encontró ninguna infección.
---
### Author:  [@Marypaullater](https://forospyware.com/u/Marypaullater)
#### Post date: [12 Noviembre, 2022 13:36 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/50 "2022-11-12T13:36:40Z")
```auto
Program : RogueKiller Anti-Malware
Version : 15.6.2.0
x64 : Yes
Program Date : Oct 10 2022
Location : C:\Users\PAULA\Downloads\RogueKiller_portable64.exe
Premium : No
Company : Adlice Software
Website : https://www.adlice.com/
Contact : https://adlice.com/contact/
Website : https://adlice.com/download/roguekiller/
Operating System : Windows 8.1 (6.3.9600) 64-bit
64-bit OS : Yes
Startup : 0
WindowsPE : No
User : Fabian
User is Admin : Yes
Date : 2022/11/12 13:25:02
Type : Scan
Aborted : No
Scan Mode : Standard
Duration : 2180
Found items : 27
Total scanned : 74069
Signatures Version : 20221107_130612
Truesight Driver : Yes
Updates Count : 1
*************************Warnings*************************
*************************Updates*************************
MPC-HC 1.9.22.2 (4f989c3b1) Nightly (64-bit) (64-bit), version 1.9.22.2
[+] Available Version : 1.9.23
[+] Size : 58,2 MB
[+] Wow6432 : No
[+] Portable : No
[+] update_location : C:\Program Files\MPC-HC\
*************************Processes*************************
*************************Modules*************************
*************************Services*************************
[PUP.Gen0 (Potencialmente Malicioso)] VDWFP (0) -- \??\C:\WINDOWS\system32\Drivers\VDWFP64.sys -> Encontrado
*************************Scheduled Tasks*************************
[Tr.Chapak (Malicioso)] \csrssc -- "C:\ESD\csrss.exe" -> Encontrado
[Tr.Gen (Malicioso)] \igfxHKi -- "C:\SystemID\igfxHK.exe" -> Encontrado
[Hj.Name (Malicioso)] \conhostc -- "C:\swsetup\sp79243\conhost.exe" -> Encontrado
[Tr.Gen (Malicioso)] \SearchProtocolHostS -- "C:\SystemID\SearchProtocolHost.exe" -> Encontrado
[PUP.SweetLabs (Potencialmente Malicioso)] \SweetLabs App Platform -- %LOCALAPPDATA%\SweetLabs App Platform\Engine\ServiceHostAppUpdater.exe [/LOGON] -> Encontrado
[Suspicious.Path (Potencialmente Malicioso)] \NLSSRV32N -- "C:\FRST\Quarantine\C\Users\PAULA\AppData\NLSSRV32.exe" -> Encontrado
[Hj.Name (Malicioso)] \SearchFilterHostS -- "C:\Downloads\SearchFilterHost.exe" -> Encontrado
[Suspicious.Path (Potencialmente Malicioso)] \ServiceHostAppUpdaterS -- "C:\Wondershare UniConverter 13\Downloaded\temp\ServiceHostAppUpdater.exe" -> Encontrado
*************************Registry*************************
>>>>>> O101 - Clsid
└── [PUP.Gen0 (Potencialmente Malicioso)] (X64) (Wondershare Technology Co.,Ltd) HKEY_CLASSES_ROOT\CLSID\{A43DE495-3D00-47d4-9D2C-303115707939} -- N/A -> Encontrado
>>>>>> XX - Software
└── [PUP.SweetLabs|PUP.Gen1 (Potencialmente Malicioso)] (X64) HKEY_USERS\S-1-5-21-3338954880-3571543164-912866969-1001\Software\SweetLabs App Platform -- N/A -> Encontrado
>>>>>> XX - Uninstall
├── [PUP.Gen1 (Potencialmente Malicioso)] (X64) HKEY_USERS\S-1-5-21-3338954880-3571543164-912866969-1001\Software\Microsoft\Windows\CurrentVersion\Uninstall\SweetLabs_Start_Menu -- N/A -> Encontrado
└── [PUP.Gen1 (Potencialmente Malicioso)] (X64) HKEY_USERS\S-1-5-21-3338954880-3571543164-912866969-1001\Software\Microsoft\Windows\CurrentVersion\Uninstall\SweetLabs_AP -- N/A -> Encontrado
>>>>>> O4 - Run
├── [Adw.Gen (Malicioso)] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Run|Wondershare Helper Compact.exe -- C:\Program Files\Common Files\Wondershare\Wondershare Helper Compact\WSHelper.exe (missing) -> Encontrado
├── [Adw.Gen (Malicioso)] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Run|Wondershare Helper Compact.exe -- C:\Program Files (x86)\Common Files\Wondershare\Wondershare Helper Compact\WSHelper.exe -> Encontrado
└── [Tr.Gen (Malicioso)] (X64) HKEY_USERS\S-1-5-21-3338954880-3571543164-912866969-1001\Software\Microsoft\Windows\CurrentVersion\Run|msvcrt -- wscript.exe "C:\Users\PAULA\AppData\Roaming\Microsoft\Windows NT\msvcrt.js" -> Encontrado
>>>>>> O23 - Services
└── [PUP.Gen0 (Potencialmente Malicioso)] (X64) HKEY_LOCAL_MACHINE\System\ControlSet001\Services\VDWFP -- (missing) -> Encontrado
*************************WMI*************************
*************************Hosts File*************************
is_too_big : No
hosts_file_path : C:\Windows\System32\drivers\etc\hosts
*************************Filesystem*************************
[Tr.Gen (Malicioso)] (folder) SystemID -- C:\SystemID -> Encontrado
[PUP.SweetLabs (Potencialmente Malicioso)] (shortcut) Start Menu.lnk -- C:\Users\PAULA\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\Start Menu.lnk => C:\Users\PAULA\AppData\Local\SweetLabs App Platform\Engine\ServiceHostApp.exe -> Encontrado
[Tr.Gen (Malicioso)] (folder) Windows NT -- C:\Users\PAULA\AppData\Roaming\Microsoft\Windows NT -> Encontrado
[PUP.SweetLabs (Potencialmente Malicioso)] (shortcut) Lenovo Web Start.lnk -- C:\Users\PAULA\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Lenovo Web Start.lnk => C:\Users\PAULA\AppData\Local\SweetLabs App Platform\Engine\ServiceHostApp.exe -> Encontrado
[PUP.SweetLabs (Potencialmente Malicioso)] (shortcut) PC App Store.lnk -- C:\Users\PAULA\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\PC App Store.lnk => C:\Users\PAULA\AppData\Local\SweetLabs App Platform\Engine\ServiceHostApp.exe -> Encontrado
[PUP.SweetLabs (Potencialmente Malicioso)] (shortcut) Start Menu.lnk -- C:\Users\PAULA\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Start Menu.lnk => C:\Users\PAULA\AppData\Local\SweetLabs App Platform\Engine\ServiceHostApp.exe -> Encontrado
[PUP.SweetLabs (Potencialmente Malicioso)] (folder) SweetLabs App Platform -- C:\Users\PAULA\AppData\Local\SweetLabs App Platform -> Encontrado
[PUP.Pokki (Potencialmente Malicioso)] (folder) Pokki -- C:\ProgramData\Pokki -> Encontrado
[Adw.Gen (Malicioso)] (folder) Wondershare Helper Compact -- C:\Program Files (x86)\Common Files\Wondershare\Wondershare Helper Compact -> Encontrado
[Tr.Gen (Malicioso)] (folder) PowerControl -- C:\Program Files (x86)\PowerControl -> Encontrado
*************************Web Browsers*************************
*************************Antirootkit*************************
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [12 Noviembre, 2022 15:21 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/51 "2022-11-12T15:21:47Z")
Buenas @Marypaullater, acabo de revisar los **Informes** que usted me ha enviado y le dicho programa: **RogueKiller** muestra que ha encontrado **infecciones y virus** **el dicho programa** y en el **Informe** que usted me ha enviado refleja que usted **no ha eliminado dichas infecciones** que ha encontrado el dicho programa por lo tanto, dichas infecciones **se encuentran activas todavía en su ordenador**.
Realice de nuevo el proceso de análisis con el programa: RogueKiller que le he dejado previamente en este foro y **SIGA EL MANUAL** al **PIE DE LA LETRA** , que le he dejado junto al dicho programa y **FINALIZADO** el proceso de análisis completo del dicho programa me manda de nuevo el **INFORME** y/o **REPORTE** siguiendo los siguientes pasos que le indico a continuación:
Para poder enviarme el **Informe** y/o **Reporte** correctamente que le solicito acceda y abra la siguiente **Url** que le dejo a continuación y siga los pasos que se le indican:
**Url:** [¿Como Pegar Reportes en el Foro?](https://forospyware.com/t/%C2%BFcomo-pegar-reportes-en-el-foro/3497)
**Quedo a la espera de su respuesta!**
---
### Author:  [@Marypaullater](https://forospyware.com/u/Marypaullater)
#### Post date: [12 Noviembre, 2022 18:36 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/52 "2022-11-12T18:36:23Z")
Buenas tardes Chicloi. No puedo acceder al manual por más que clickee. Está en amarillo, y no en celeste que es como accedí a los otros manuales.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [12 Noviembre, 2022 18:59 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/53 "2022-11-12T18:59:37Z")
Buenas @Marypaullater, cuando me refiero que siga usted el **manual** del programa: **RogueKiller** a lo que me refiero es que usted debe de seguir los pasos del: 1️⃣ al 8️⃣ en lo referente al **tutorial** que le he dejado en este foro ya que el dicho **tutorial** lo he realizado yo personalmente para usted.
Realice usted el dicho procedimiento que le he indicado y me manda usted lo que le he solicitado!
**Quedo a la espera de su respuesta!**
---
### Author:  [@Marypaullater](https://forospyware.com/u/Marypaullater)
#### Post date: [15 Noviembre, 2022 15:31 UTC](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464/54 "2022-11-15T15:31:01Z")
```auto
Program : RogueKiller Anti-Malware
Version : 15.6.2.0
x64 : Yes
Program Date : Oct 10 2022
Location : C:\Users\PAULA\Downloads\RogueKiller_portable64(1).exe
Premium : No
Company : Adlice Software
Website : https://www.adlice.com/
Contact : https://adlice.com/contact/
Website : https://adlice.com/download/roguekiller/
Operating System : Windows 8.1 (6.3.9600) 64-bit
64-bit OS : Yes
Startup : 0
WindowsPE : No
User : Fabian
User is Admin : Yes
Date : 2022/11/15 15:22:25
Type : Removal
Aborted : No
Scan Mode : Standard
Duration : 3829
Found items : 2
Total scanned : 74090
Signatures Version : 20221114_084434
Truesight Driver : Yes
Updates Count : 1
*************************Warnings*************************
(17:0) C:\Windows\CbsTemp, LONG_FOLDER_SCAN
[+] path : C:\Windows\CbsTemp
[+] message : LONG_FOLDER_SCAN
[+] int1 : 17
[+] int2 : 0
*************************Removal*************************
[Tr.Gen (Malicioso)] HKEY_USERS\S-1-5-21-3338954880-3571543164-912866969-1001\Software\Microsoft\Windows\CurrentVersion\Run|riched20 -- [%_Fabian_appdata%\Microsoft\Windows NT\riched20.js] -> Borrado
[+] scan_what : 1
[+] vendors : Tr.Gen
[+] Name : HKEY_USERS\S-1-5-21-3338954880-3571543164-912866969-1001\Software\Microsoft\Windows\CurrentVersion\Run|riched20
[+] value : [%_Fabian_appdata%\Microsoft\Windows NT\riched20.js]
[+] Type : Registry
[+] file_hash : A804712FE7FADA817BEF0FECB1242ACAD610420E20EECFF5CE7D310B7A3DA2C9
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 2
[+] id : 0
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[Tr.Gen (Malicioso)] Windows NT -- %_Fabian_appdata%\Microsoft\Windows NT -> Borrado
[+] scan_what : 1
[+] vendors : Tr.Gen
[+] Name : Windows NT
[+] value : %_Fabian_appdata%\Microsoft\Windows NT
[+] Type : File/Folder
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 2
[+] id : 1
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
```
[Página anterior](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464.md?page=1)
[Página siguiente](https://forospyware.com/t/infecci%C3%B3n-con-ramsoware-archivo-qqjj/28464.md?page=3)