# Fotos cambiada extension
**URL:** https://forospyware.com/t/fotos-cambiada-extension/29134
**Category:** Eliminar Malwares
**Created:** [20 Diciembre, 2022 17:11 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134 "2022-12-20T17:11:39Z")
**Posts on this page:** 20
**Page:** 3
### Author:  [@Bobby1](https://forospyware.com/u/Bobby1)
#### Post date: [11 Enero, 2023 12:38 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/41 "2023-01-11T12:38:51Z")

```auto
Malwarebytes Anti-Rootkit BETA 1.10.3.1001
www.malwarebytes.org
Database version:
main: v2023.01.11.03
rootkit: v2023.01.11.03
Windows 10 x64 NTFS
Internet Explorer 11.789.19041.0
mmuno :: LAPTOP-HKJ5OOUL [administrator]
11/01/2023 12:02:00
mbar-log-2023-01-11 (12-02-00).txt
Scan type: Quick scan
Scan options enabled: Anti-Rootkit | Drivers | MBR | Physical Sectors | Memory | Startup | Registry | File System | Heuristics/Extra | Heuristics/Shuriken
Scan options disabled:
Objects scanned: 169498
Time elapsed: 6 minute(s), 23 second(s)
Memory Processes Detected: 0
(No malicious items detected)
Memory Modules Detected: 0
(No malicious items detected)
Registry Keys Detected: 0
(No malicious items detected)
Registry Values Detected: 0
(No malicious items detected)
Registry Data Items Detected: 0
(No malicious items detected)
Folders Detected: 0
(No malicious items detected)
Files Detected: 0
(No malicious items detected)
Physical Sectors Detected: 0
(No malicious items detected)
(end)
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [11 Enero, 2023 13:11 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/42 "2023-01-11T13:11:02Z")
Ahora, **realice usted los siguientes pasos:**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales**.
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
**IMPORTANTE:**
1️⃣ PASALE CADA PROGRAMA POR SEPARADO Y HASTA QUE **NO** ACABE EL PRIMER PROGRAMA DE ANALIZAR POR COMPLETO, **SIGUIENDO LAS INDICACIONES DADAS Y SU MANUAL QUE LE DEJO JUNTO AL PROGRAMA** , **NO** LE PASES EL SIGUIENTE Y ASÍ CON EL RESTO DE PROGRAMA.
2️⃣ QUE SU ORDENADOR **NO** SE PONGA EN **ESTADO DE SUSPENSIÓN** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE FORO, ES DECIR, QUE SU ORDENADOR **NO SE APAGUE LA PANTALLA** YA QUE **PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS** Y **NO** **ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.**
3️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUEN EN ESTE FORO LE PIDE **REINICIAR!** PROCEDES! PERO **SÓLO** **SI SE LO SOLICITA EL DICHO PROGRAMA O SE LO SOLICITE YO Y ES MUY IMPORTANTE ´´QUE ME INFORMES DE ELLO´´.**
Una vez aclarado todo esto, **realice lo siguiente:**
4️⃣ **EN BUSCA / ELIMINACIÓN DE MALWARE**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
Realice usted los pasos que te pongo a continuación, sin cambiar el orden y síguelos al pie de la letra:
5️⃣ **Descarga** , **Instala** , y **ejecuta:** **Kaspersky Virus Removal Tool**. Aquí le dejo la **Url de Descarga** del: **Kaspersky Virus Removal Tool** , para que sepa cómo descargar e instalar el programa correctamente: [Click aquí: Kaspersky Virus Removal Tool](https://devbuilds.s.kaspersky-labs.com/devbuilds/KVRT/latest/full/KVRT.exe). Aquí le dejo su **Manual** del: **Kaspersky Virus Removal Tool** , para que sepa cómo utilizar el programa y configurarlo correctamente: [Click aquí: Manual del Kaspersky Virus Removal Tool](https://forospyware.com/t/manual-de-kaspersky-virus-removal-tool/1623). ( **IMPORTANTE:** **Elimine** **TODO** lo que encuentre! y **NO** restaure **NADA** ).
```
MUY IMPORTANTE:
```
✅ Una vez terminado el proceso, se abrirá una ventana donde se mostrarán las infecciones halladas y usted tiene que elegir y seleccionar **en ´´todos los parámetros y opciones´´ que le salgan a usted** la siguiente opción: 
✅ Una vez elegida la acción, la herramienta pedirá **reiniciar** el sistema, lo cual hay que aceptar clikeando en la siguiente opción que se le refleja en el dicho programa:  tal y como se muestra en la siguiente pantalla:
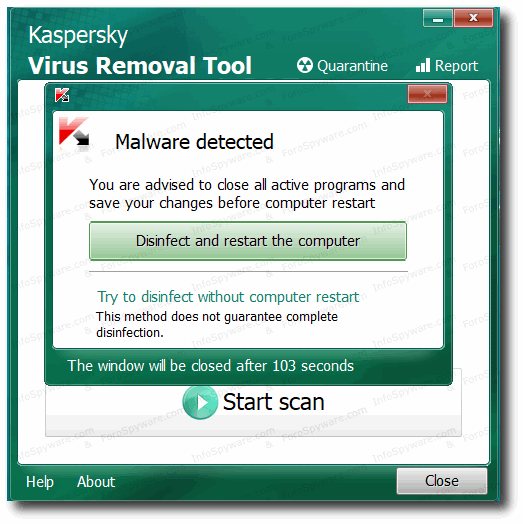
✅ **Luego de reiniciar** , la herramienta se ejecutara nuevamente. Presione usted el botón  para abrir el cuadro del **´´REPORTE´´** que genera para que me lo pueda enviar usted, tal y como se refleja en la siguiente pantalla:
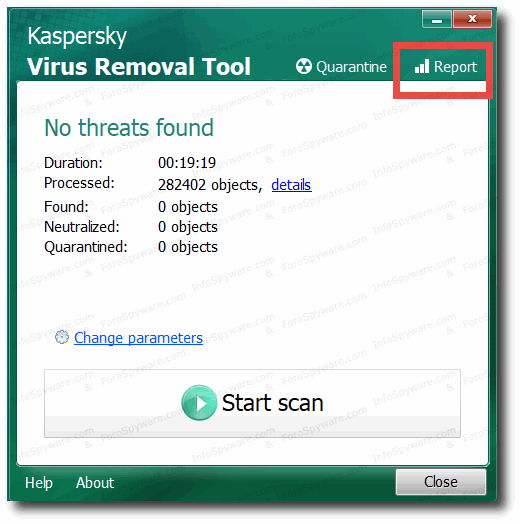
✅ Para poder enviarme usted el **Informe** y/o **Reporte** correctamente que le solicito realice usted los siguientes pasos que le indico a continuación:
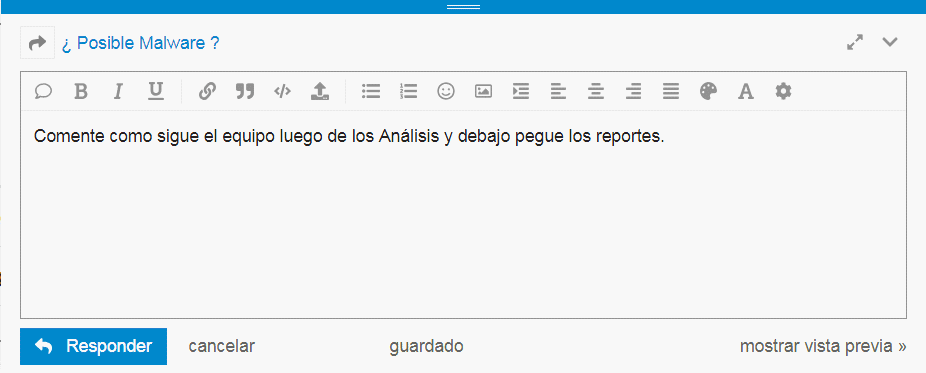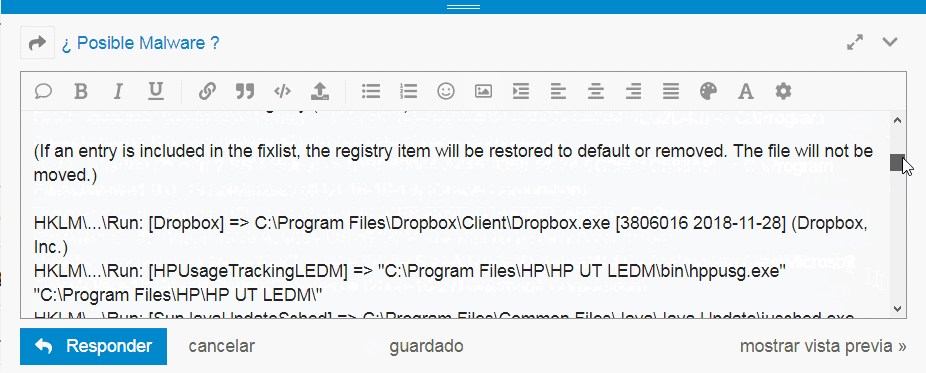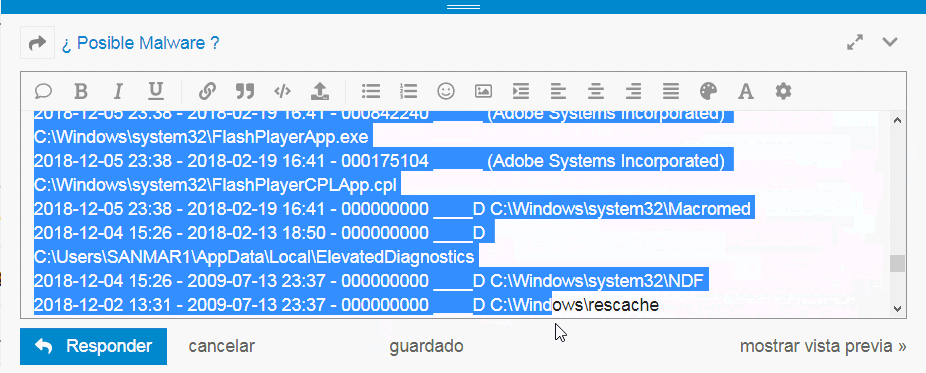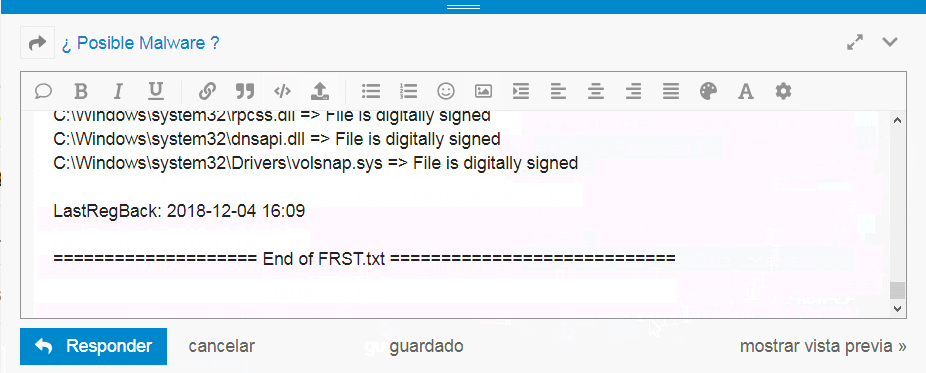
**Url:** [¿Como Pegar Reportes en el Foro?](https://forospyware.com/t/%C2%BFcomo-pegar-reportes-en-el-foro/3497)
**Quedo a la espera de su respuesta!**
---
### Author:  [@Bobby1](https://forospyware.com/u/Bobby1)
#### Post date: [11 Enero, 2023 16:40 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/43 "2023-01-11T16:40:09Z")

reiniciando
---
### Author:  [@Bobby1](https://forospyware.com/u/Bobby1)
#### Post date: [11 Enero, 2023 18:13 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/44 "2023-01-11T18:13:06Z")
el programa no me pidió reiniciar, reinicié y no ha vuelto a arrancar para poner el reporte.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [11 Enero, 2023 19:22 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/45 "2023-01-11T19:22:59Z")
1️⃣ Buenas @Bobby1 en esta pantalla en la que se refleja a continuación:

reiniciando
2️⃣ ¿Usted le pulsó en la siguiente pestaña que pone:  y reinició su ordenador?
**Quedo a la espera de su respuesta!**
---
### Author:  [@Bobby1](https://forospyware.com/u/Bobby1)
#### Post date: [12 Enero, 2023 09:33 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/47 "2023-01-12T09:33:06Z")
si, pulsé continue, pero no me pidió reiniciar, reinicié yo pq vi en el manual que había q reiniciar y ya no arrancó el programa para poner el reporte.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [12 Enero, 2023 11:17 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/48 "2023-01-12T11:17:35Z")
Ahora, **realice usted los siguientes pasos que le indico a continuación:**
**IMPORTANTE:**
1️⃣ SIGA LAS INDICACIONES QUE SE LE INDIQUEN EN ESTE FORO JUNTO CON EL **MANUAL** QUE LE HE DEJADO JUNTO AL PROGRAMA .
2️⃣ QUE SU ORDENADOR **NO** SE PONGA EN **ESTADO DE SUSPENSIÓN** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE FORO, ES DECIR, QUE SU ORDENADOR **NO SE APAGUE LA PANTALLA** YA QUE **PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS** Y **NO** **ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE.**
3️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE DIGA EN ESTE FORO **YA LOS TUVIERA INSTALADO EN SU ORDENADOR** , **NO** HACE FALTA QUE LO INSTALE DE NUEVO, SIMPLEMENTE SIGA SU **MANUAL** QUE SE LE DEJA JUNTO AL PROGRAMA.
4️⃣ SI DICHO PROGRAMA LE PIDE **REINIICAR!** PROCEDES! PERO **SÓLO** **SI SE LO SOLICITA DICHO PROGRAMA**.
**Realice los siguientes pasos:**
5️⃣ **Descarga** , **Instala** , y **ejecuta:** **Dr.Web Cureit!**. Aquí te dejo la **Url de Descarga** del: **Dr.Web Cureit!, para que sepa cómo instalarlo y descargarlo correctamente:** [Click aquí: Dr.Web Cureit!](https://free.drweb.com/download+cureit/gr/?lng=es). Aquí te dejo su **Manual** del: **Dr.Web Cureit!** , para que sepa cómo utilizar el programa y configurarlo correctamente: [Click aquí: Manual del Dr.Web Cureit!](https://forospyware.com/t/manual-dr-web-curelt/142). (Elimine **TODO** lo que encuentre! y **NO** restaure **NADA** ).
```
MUY IMPORTANTE:
```
✅ Cuando finalice el **proceso completo de análisis** el programa: **Dr.Web Cureit!,** en donde pone:  **un click** en la siguiente pestaña:  de la lista de opciones que ofrece el programa: **Dr.Web Cureit!** **un click** en la opción que pone: **Eliminar** ó **Delete** en: **´´TODOS´´** **los recuadros que le aparezcan a usted en dicho programa**. Si usted **no** está seguro de la acción a tomar **me lo comunica usted por aquí!** y aparecerá una pantalla **similar** a esta:
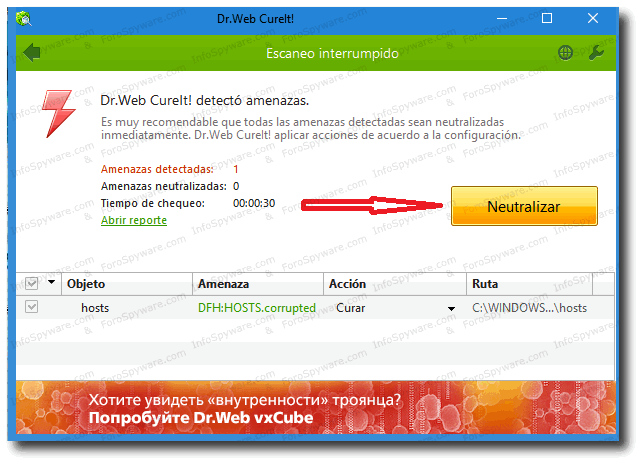
Pulsamos en donde pone: 
✅ Ahora, me manda usted una **Captura de Pantalla** con **´´todas´´** las infecciones y virus que **´´refleje´´** **el programa** : **Dr.Web Cureit!** que haya **´´eliminado´´.**
✅ Una vez finalizada la desinfección, **reiniciamos** el pc.
**P.D:** Para poder enviarme usted el **Informe** que genera el: **Dr.Web Cureit!** , realice usted el siguiente procedimiento que le indico a continuación:
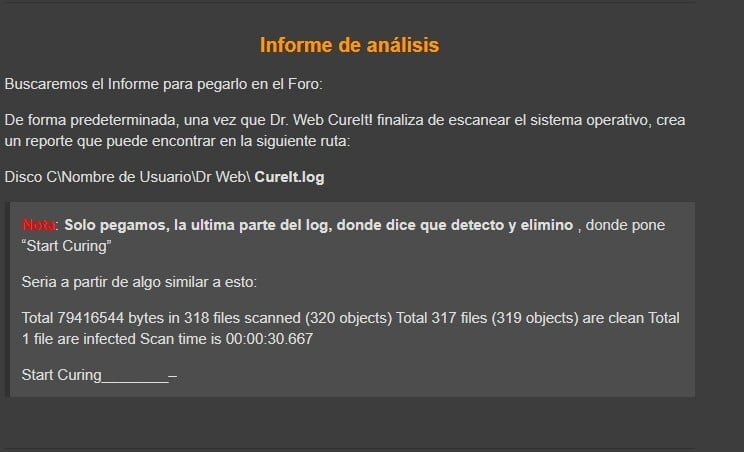
Para poder enviarme el **Informe** y/o **Reporte** correctamente que le solicito realice usted los siguientes pasos que le indico a continuación:

**Url:** [¿Como Pegar Reportes en el Foro?](https://forospyware.com/t/%C2%BFcomo-pegar-reportes-en-el-foro/3497)
**Quedo a la espera de su respuesta!**
---
### Author:  [@Bobby1](https://forospyware.com/u/Bobby1)
#### Post date: [13 Enero, 2023 10:14 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/49 "2023-01-13T10:14:47Z")

---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [20 Enero, 2023 07:24 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/50 "2023-01-20T07:24:07Z")
Ahora, **realice usted el siguiente procedimiento:**
1️⃣ **Descargue** , **instale** y **ejecute** **en el escritorio:** **AdwCleaner**. Aquí le dejo la **Url de Descarga** del: **AdwCleaner** , para que puedas instalarlo y descargarlo correctamente: **[Click aquí: Adwcleaner](https://www.infospyware.com/Software/click.php?id=5)**. Aquí le dejo su **Manual del:** **AdwCleaner** , para que sepas cómo utilizarlo y configurarlo correctamente: Siga usted los pasos del **manual** que le dejo a continuación:
- Desactiva tu antivirus **[Como deshabilitar temporalmente un antivirus](https://forospyware.com/t/como-deshabilitar-temporalmente-su-antivirus/82/2)** y cualquier programa de seguridad que tengas activado.
- Ejecuta **Adwcleaner.exe** **(Si usas Windows Vista/7/8 u 10 presiona clic derecho y selecciona Ejecutar como Administrador.)**
- Pulsar en el botón **Analizar Ahora** , y espera a que se termine el análisis. Inmediatamente pulsa sobre el botón **Iniciar Reparación**.
- Espera a que termine y sigue las instrucciones que te aparezcan. Si te pidiera **Reiniciar** , pues **reinicias** el ordenador pulsando en **Aceptar**. Si dicho programa **“NO”** te pide reiniciar **NO** reinicies.
- Si no encuentra nada, pulsa en **Omitir Reparación**.
- Activa de nuevo tu antivirus y cualquier programa de seguridad que tengas activado.
- El log lo encontrarás en la pestaña **Informes** , volviendo a abrir el programa, si es necesario o en la siguiente ubicación: **C:\AdwCleaner\Logs\AdwCleaner[C0].txt**.
- Para más información aquí te dejo su **Manual del:** **AdwCleaner** , para que sepas cómo utilizarlo y configurarlo correctamente: **[Click aquí: Manual del Adwcleaner.](https://forospyware.com/t/manual-de-adwcleaner/98)**
Para poder enviarme usted el **Informe** y/o **Reporte** correctamente que se le solicito en este foro realice usted los siguientes pasos que le indico a continuación:

**Url:** [¿Como Pegar Reportes en el Foro?](https://forospyware.com/t/%C2%BFcomo-pegar-reportes-en-el-foro/3497)
**Quedo a la espera de su respuesta!**
---
### Author:  [@Bobby1](https://forospyware.com/u/Bobby1)
#### Post date: [23 Enero, 2023 10:04 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/51 "2023-01-23T10:04:22Z")
Perdón por tardar, pero he estado de viaje unos días. Dejo el informe, pero me ha extrañado que haya tardado solo 5" el análisis.
```auto
# -------------------------------
# Malwarebytes AdwCleaner 8.4.0.0
# -------------------------------
# Build: 08-30-2022
# Database: 2022-10-10.1 (Cloud)
# Support: https://www.malwarebytes.com/support
#
# -------------------------------
# Mode: Scan
# -------------------------------
# Start: 01-03-2023
# Duration: 00:00:04
# OS: Windows 10 (Build 19044.2364)
# Scanned: 32089
# Detected: 0
*****[Services]*****
No malicious services found.
*****[Folders]*****
No malicious folders found.
*****[Files]*****
No malicious files found.
*****[DLL]*****
No malicious DLLs found.
*****[WMI]*****
No malicious WMI found.
*****[Shortcuts]*****
No malicious shortcuts found.
*****[Tasks]*****
No malicious tasks found.
*****[Registry]*****
No malicious registry entries found.
*****[Chromium (and derivatives)]*****
No malicious Chromium entries found.
*****[Chromium URLs]*****
No malicious Chromium URLs found.
*****[Firefox (and derivatives)]*****
No malicious Firefox entries found.
*****[Firefox URLs]*****
No malicious Firefox URLs found.
*****[Hosts File Entries]*****
No malicious hosts file entries found.
*****[Preinstalled Software]*****
No Preinstalled Software found.
########## EOF - C:\AdwCleaner\Logs\AdwCleaner[S00].txt ##########
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [23 Enero, 2023 17:31 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/52 "2023-01-23T17:31:54Z")
Ahora, **realice usted los siguientes pasos:**
**IMPORTANTE:**

**IMPORTANTE:**
1️⃣ **PASELE CADA PROGRAMA POR SEPARADO, ES DECIR, PASALE EL PRIMER PROGRAMA Y UNA VEZ QUE HAYA REALIZADO POR COMPLETO EL PROCESO DE ANALISIS Y SIGUIENDO SU MANUAL, PASELE EL SEGUNDO PROGRAMA Y ASÍ CON EL RESTO DE PROGRAMAS.**
2️⃣ **RESPETE EL ORDEN DE LOS PROGRAMAS EN DICHO PROCESO DE ANALISIS.**
3️⃣ **SI ALGÚN PROGRAMA LE PIDE REINICIAR, PROCEDES! PERO SOLO SI SE LO SOLICITA EL PROGRAMA.**
**Aclarado esto, realice lo siguiente:**
4️⃣ **Descargue** , **Instale** y **ejecute** el siguiente programa: **TDSSKiller**. A continuación, le dejo la **Url de Descarga** del programa **TDSSKiller** , para que pueda ejecutar e instalar el programa correctamente y su **Manual** del: **TDSSKiller** , para que sepas cómo utilizarlo y configurarlo correctamente:
4️⃣ . 1️⃣. **Url del Descarga** del: **TDSSKiller** , para que pueda ejecutar e instalar el programa correctamente: [Cick aquí: TDSSKiller](https://media.kaspersky.com/utilities/VirusUtilities/EN/tdsskiller.exe). ( **IMPORTANTE:** Descárguelo en su: **escritorio** ):
4️⃣ . 2️⃣ **Manual** del: **TdssKiller** para que sepa usted cómo configurarlo y utilizarlo correctamente:
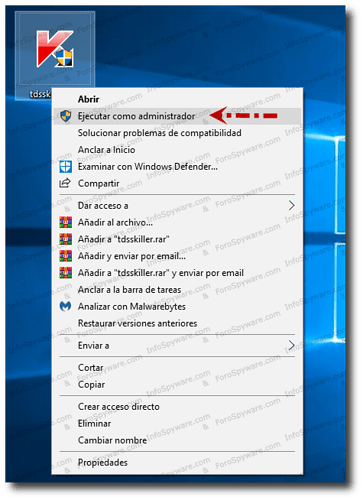
4️⃣ . 3️⃣ Seleccione la herramienta con un clic izquierdo y ejecútela presionando el **botón derecho** sobre ella **\>\>\>** elegir  tal y como se muestra en la pantalla:
4️⃣ . 4️⃣ Se iniciará el **Control de Cuentas de Usuario (UAC)** , presione en  tal y como se muestra en la pantalla:
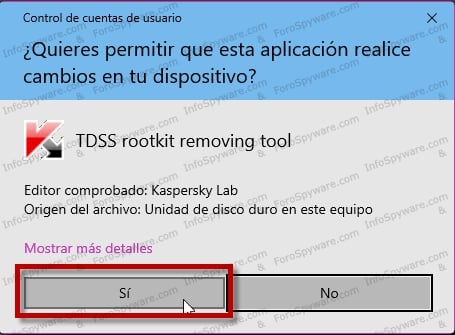
- Una pequeña ventana se abrirá iniciando la búsqueda de actualizaciones:
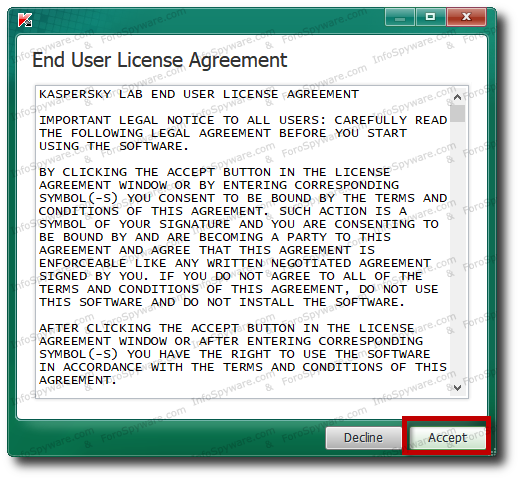
4️⃣ . 5️⃣ En la próxima pantalla verá el **“Acuerdo de licencia de usuario final”** , presione en :
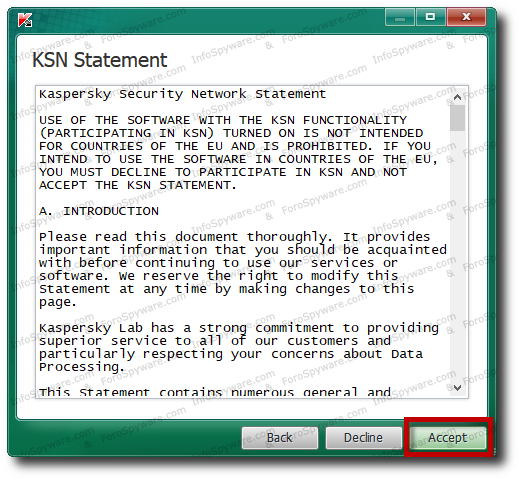
4️⃣ . 6️⃣ La siguiente pantalla será la de **kaspersky Security Network Statement** , presione en :
4️⃣ . 7️⃣ Se abrirá la ventana principal del programa:
- Presione sobre :
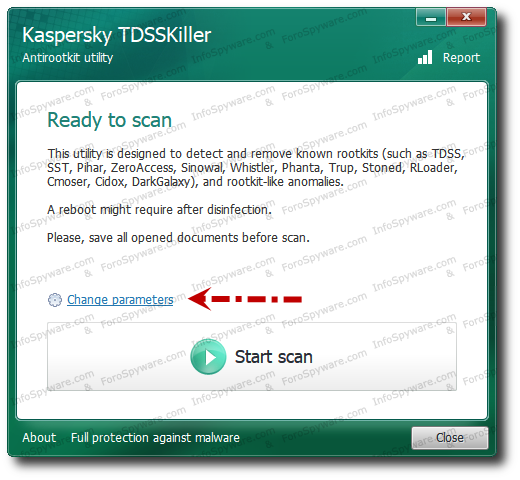
4️⃣ . 8️⃣ deje marcadas ( **habilitte** ) en dicho programa **todas** estas casillas que se reflejan a continuación tal y como se refleja en la siguiente pantalla:
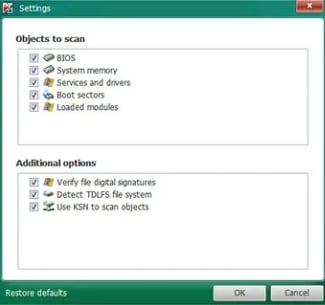
- Si te pide que debe de **reiniciar** dicho programa procedes!
4️⃣ . 9️⃣ Si el equipo **está infectado:**
- Se mostrará una pantalla **similar** a esta:
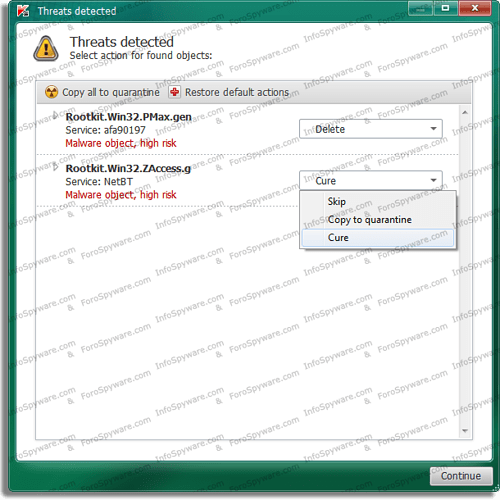
- Seleccione usted en **todas las columnas** que le aparezcan a usted la siguiente opción: 
- Presione para que se aplique la acción.
- Para desinfectar correctamente el Sistema se le puede solicitar que reinicie el equipo, presione el botón 
- Me manda usted una **Captura de Pantalla** que **refleje** **todas las infecciones y virus** **que haya eliminado el dicho programa**
**Quedo a la espera de su respuesta!**
---
### Author:  [@Bobby1](https://forospyware.com/u/Bobby1)
#### Post date: [24 Enero, 2023 10:52 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/53 "2023-01-24T10:52:03Z")
De nuevo ha tardado solo 9 segundos en hacer el Scan

---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [24 Enero, 2023 15:05 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/54 "2023-01-24T15:05:29Z")
Buenas @Bobby1 realice usted de nuevo un proceso de análisis con el programa: **TDSSkiller** siguendo las indicaciones que le he indicado así como siguiendo su manual y me manda de nuevo lo que le he solicitado.
**Quedo a la espera de su respuesta**
---
### Author:  [@Bobby1](https://forospyware.com/u/Bobby1)
#### Post date: [24 Enero, 2023 17:09 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/55 "2023-01-24T17:09:37Z")
Lo sigo paso a paso y me hace lo mismo, pone BIOS, 9 segundos .

---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [24 Enero, 2023 17:28 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/56 "2023-01-24T17:28:41Z")
**IMPORTANTE:**
1️⃣ Si alguno de los programas de los que se le indiquen en este foro ya los tuviera instalados, **NO** hace falta que los instale de nuevo, simplemente lo **ejecuta** y siga las indicaciones dadas y su **Manual** que le dejo junto al programa.
2️⃣ Pásele cada programa por separado y hasta que **NO** termine el programa de pasarse por completo, siguiendo los pasos indicados y su **Manual** , **NO** le pase usted el siguiente programa y así con el resto de programas que se le indiquen en este foro.
Aclarado todo esto, **siga usted los siguientes pasos que se le indican a continuación:**
3️⃣ **Descargue** , **instale** y **Ejecute:** **Ccleaner**. Aquí le dejo la **Url de Descarga,** para que pueda instalarlo y descargarlo correctaente: **[Click aquí: Ccleaner.](https://www.infospyware.com/Software/click.php?id=24)** Aquí te dejo su **Manual** del: **Ccleaner** , para que sepa cómo utilizarlo y configurarlo correctamente: [**Manual de CCleaner**](https://forospyware.com/t/ccleaner-manual-de-uso-simple-y-avanzado/103).
**MUY IMPORTANTE:**
En estas últimas versiones de **CCleaner** , junto al instalador del programa, viene añadida la opción de instalar el software **Avast antivirus**. **Recomendamos DESTILDAR esa opción** para hacer una instalación limpia solo de **CCleaner** y para ello debe de realizar una una instalación personalizada haciendo un click en la pestaña que pone:  y siguiendo el proceso de instalación que le vaya indicando en tal proceso de instalación:
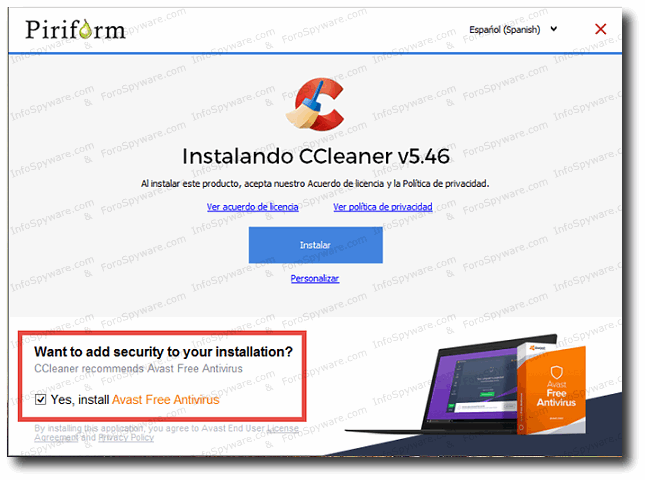
Tal como lo muestra la siguiente imagen, **DESTILDAMOS** la opción de **Avast** cuando se **INICIE EL PROGRAMA** por primera vez que ha instalado usted clickeando en la pestaña que pone: **Recharzar o un mensaje similar** y presionamos el botón **rechazar** o un mensaje similar tal.
**Aclarado todo esto debe de seguir los siguientes pasos a seguir:**
Aquí te dejo su **Manual** del: **Ccleaner** , para que sepa cómo utilizarlo y configurarlo correctamente: [**Click aquí: Manual de CCleaner**](https://forospyware.com/t/ccleaner-manual-de-uso-simple-y-avanzado/103) y **seguidamente realice usted los siguientes pasos que se le indican a continuación:**
Lo instalas y lo ejecutas. En la pestaña **Limpieza personalizada** dejas la configuración predeterminada. Haces clic en **Analizar** y esperas a que termine. Seguidamente haz clic en **Ejecutar Limpiador**. Clic en la pestaña **Registro** \> clic en **Buscar Problemas** esperas que termine. Finalmente clic en **Reparar Seleccionadas** y realizas una **Copia de Seguridad** del registro de Windows. ( **IMPORTANTE:** En la opción de **Registro** pásele varias veces dicho procedimiento hasta que se refleje que: **NO SE HAN ENCONTRADO PROBLEMAS** ó **TODOS LOS PROBLEMAS HAN SIDO RESUELTOS** o un mensaje similar).
Finalizado el proceso completo me manda usted **sólo** una **Captura de Pantalla** en el que refleje el dicho programa el siguiente mensaje: **NO SE HAN ENCONTRADO PROBLEMAS** ó **TODOS LOS PROBLEMAS HAN SIDO RESUELTOS** o un mensaje similar).
**Quedo a la espera de su respuesta!**
Ahora, **realice usted los siguientes paso que le indico a continuación:**
4️⃣ **Descargue,** **instale** y **Ejecute:** **Glary Utilities**. Aquí le dejo la **Url de Descarga** del: **Glary Utilities** , para que pueda descargarse el programa e instalarlo correctamente: [Click aquí: Glary Utilities.](https://www.infospyware.com/Software/click.php?id=23)
Aquí le dejo su: **Manual** del: **Glary Utilities,** para que sepa usted cómo utilizarlo y configurarlo correctamente: siga usted los siguientes pasos del **manual** :
1. Abrir el programa: **Glary Utilities** con **Derechos de Administrador.**
2. Click donde pone la opción **Mantenimiento en 1-Click** y dejar **Todas las opciones Habilitadas** como se puede observar en esta imagen y clickea en la pestaña que pone **Buscar problemas** tal y como se refleja en la siguiente imagen:
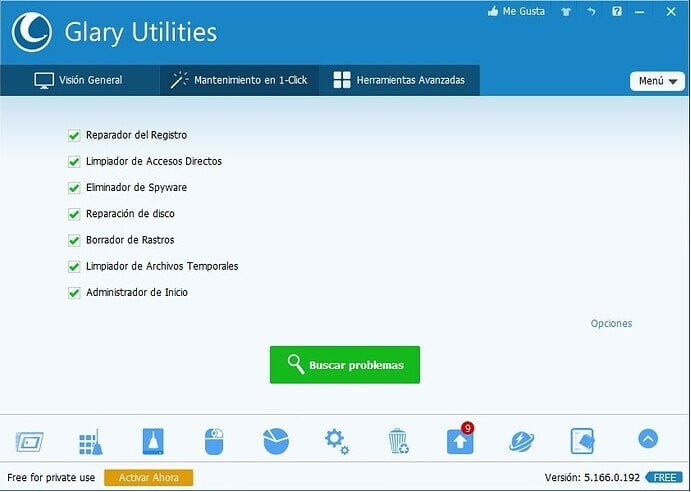
1. Empezará el proceso. Una vez finalizado dicho proceso click en la pestaña que pone: **Reparar Problemas**. Dejar que termine dicho proceso, empezará a solucionar los problemas encontrados.
Repetir nuevamente todo este procedimiento desde el principio hasta que en todos los recuadros ponga que: **NO se han encontrado problemas ó todos los problemas han sido resueltos ó un mensaje similar.**
Me manda usted **sólo** una **Captura de Pantalla** en donde se refleje que: **todos los problemas han sido reparados ó un mensaje similar.**
**Quedo a la espera de su respuesta!**
---
### Author:  [@Bobby1](https://forospyware.com/u/Bobby1)
#### Post date: [25 Enero, 2023 10:21 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/57 "2023-01-25T10:21:43Z")


---
### Author:  [@Bobby1](https://forospyware.com/u/Bobby1)
#### Post date: [25 Enero, 2023 10:30 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/58 "2023-01-25T10:30:54Z")

---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Enero, 2023 10:40 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/59 "2023-01-25T10:40:37Z")
Buenas @Bobby1 acabo de revisar las **Capturas de Pantalla** que usted me ha enviado y ambos programas tanto el programa: **Ccleaner** como el programa: **Glary Utilities** han realizado correctamente su función.
Lo único que he observado es que con respecto al programa del: **Ccleaner** he observado en la dicha **Captura de Pantalla** del: **Registro del Ccleaner** que le ha salido un error.
No se preocupe @Bobby1, en breve le pongo los pasos a usted que debe de seguir para poder solucionar dicho error del: **Registro del Ccleaner** para que pueda usted solucionar el dicho problema.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [25 Enero, 2023 11:46 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/60 "2023-01-25T11:46:43Z")
**SOLUCIÓN AL PROBLEMA DEL REGISTRO DEL:** **CCLEANER:**
**No se preocupe para solucionar el problema que me comenta siga estos pasos que le indico a continuación:**
0️⃣ Realice el mismo procedimientos que ha estado realizando correctamente, pásele de nuevo el programa del **Ccleaner** , siguiendo su **manual** , y una vez que le salga dicho problema realice el siguiente procedimiento:
1️⃣ **Botón secundario** sobre el archivo que pone:
**P.D.:** **IMPORTANTE:** **NO** **SE EQUIVOQUE DE ARCHIVO SELECCIONE ESTE ARCHIVO, QUE SE INDICA A CONTINUACIÓN:**
**LocalServer32\C:\Windows\SysWOW64\Speech\_OneCore\Common\SpeechRuntime.exe-ToastNotofier HKCR\CLSID{265b1075-d22b-41eb-bc97-87568f3e6dab}**
2️⃣ De la lista de opciones que da: **Elegir la opción que pone:**
**Abrir en Regedit**
3️⃣ En la parte izquierda, **botón derecho (Clic derecho)** en el color que aparece en gris el que se refleja resaltado de color gris que es esta clave de registro:
**P.D.:** **IMPORTANTE:** **NO** **SE EQUIVOQUE DE ARCHIVO SELECCIONE ESTE ARCHIVO, QUE SE INDICA A CONTINUACIÓN:**
**{265b1075-d22b-41eb-bc97-87568f3e6dab}**
4️⃣ De la lista que sale elegir la siguiente opción que pone: **Permisos**
Click donde pone: **Opciones avanzadas**
En donde pone: **Propietarios** click en donde pone: **Cambiar**
Click en la pestaña que pone: **Opciones avanzadas** y click en la pestaña que pone: **Buscar** ahora click en la pestaña donde pone: **Administradores** y click en la pestaña que pone: **Aceptar** y click de nuevo en la pestaña que pone: **Aceptar**
5️⃣ **Marcar (Tildar)** donde pone lo siguiente: - **Reemplazar propietario en subcontenedores y objetos** – y click donde pone: **Administradores**
**Marque (Habilite)** la opción que dice: **Reemplazar todas las entradas de permisos de objetos secundarios por entradas de permisos heredables de este objeto** – y click en la pestaña que pone: **Aplicar**
**Si te sale una notificación que dice lo siguiente:**
**Esto reemplazará permisos definidos explícitamente en todos los descendientes de este objeto con permisos heredables de {265b1075-d22b-41eb-bc97-87568f3e6dab}, ¿Desea continuar?**
**Click en la pestaña que pone:** **Sí** y click en la pestaña que pone: **Aceptar** y click de nuevo en la pestaña que pone: **Aceptar**
6️⃣ **Cerrar Regedit**
7️⃣ En **CCleaner** , seleccione: **Solucionar problema(s)**
Escanear en busca de problemas: problema(s) solucionado(s) y **coménteme si se solucionó el problema.**
**Quedo a la espera de su respuesta!**
---
### Author:  [@Bobby1](https://forospyware.com/u/Bobby1)
#### Post date: [25 Enero, 2023 18:43 UTC](https://forospyware.com/t/fotos-cambiada-extension/29134/61 "2023-01-25T18:43:17Z")
solucionado, ya no encuentra el problema
[Página anterior](https://forospyware.com/t/fotos-cambiada-extension/29134.md?page=2)
[Página siguiente](https://forospyware.com/t/fotos-cambiada-extension/29134.md?page=4)