# Crasheos en mi PC
**URL:** https://forospyware.com/t/crasheos-en-mi-pc/26280
**Category:** Eliminar Malwares
**Created:** [18 Febrero, 2022 20:51 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280 "2022-02-18T20:51:53Z")
**Posts on this page:** 20
**Page:** 1
### Author:  [@gothnito](https://forospyware.com/u/gothnito)
#### Post date: [18 Febrero, 2022 20:51 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/1 "2022-02-18T20:51:53Z")
Saludos a todos, desde ayer tengo problemas con mi PC mientras veo videos en youtube y twitch, por momentos se ralentiza y después se congela mi pantalla forzando a reiniciarla apagando y volviendo a encender el supresor de picos.
De antemano, muchas gracias.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [18 Febrero, 2022 22:18 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/2 "2022-02-18T22:18:07Z")
Buenas compañero @gothnito voy a intentar ayudarte, pero antes quiero que me respondas a algunas preguntas:
1. ¿Has descargado algún programa últimamente de alguna página poco fiable?
2. ¿Le has pasado algún escaneo con algún Programa de Seguridad? En caso afirmativo, mándeme el Informe que haya generado dicho programa para que pueda revisarlo.
3. ¿Desde cuanto te lleva pasando dicho problema que comentas?
4. Cuéntame acerca más del problema que le ocurre a tu ordenador, síntomas…
Mándeme el **Informe** que generen todos los programas siguiendo su **Manual** que le he dejado!
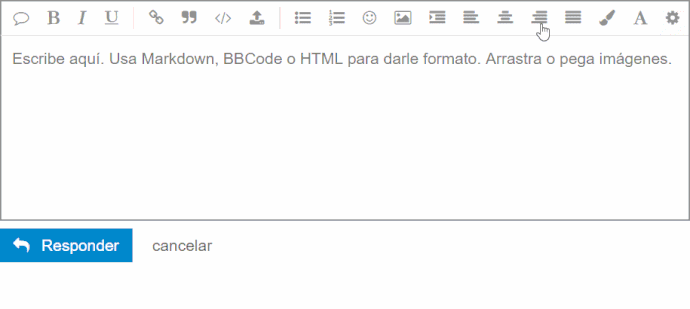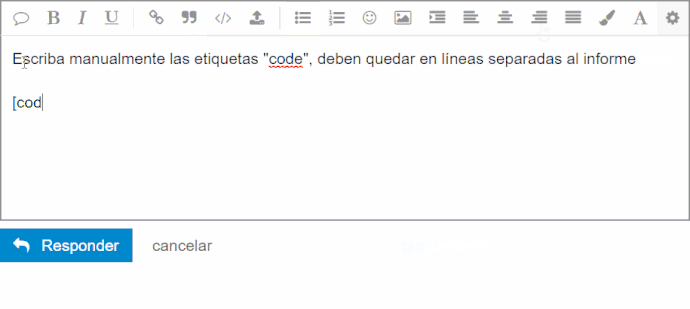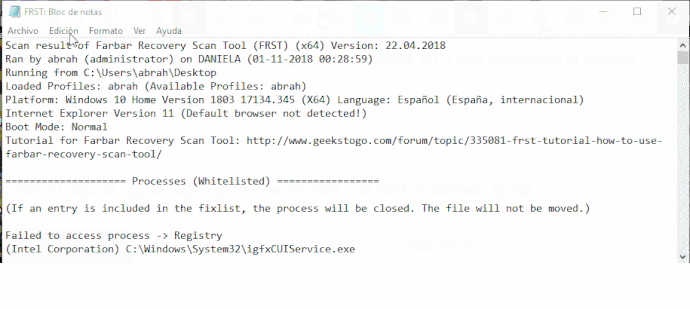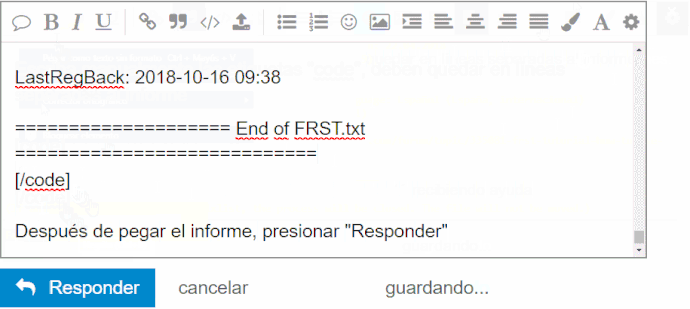
Aplique estos códigos seguido en el **Ejemplo:** que se le indica más abajo para poder enviarme el **Informe** que le he solicitado:
“Copie” y “pegue” estos códigos en el Proceso de Envío del **Informe** que le he solicitado:
[code]
[/code].
**Ejemplo:**
**Quedo a la espera de su respuesta!**
---
### Author:  [@gothnito](https://forospyware.com/u/gothnito)
#### Post date: [18 Febrero, 2022 23:03 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/3 "2022-02-18T23:03:35Z")
Gracias por responder, con respecto a las preguntas:
1. No he descargado programas ultimamente.
2. Solo he utilizado el windows defender y no ha encontrado amenazas
3. Desde el día de ayer.
4. Se ralentiza por momentos, el administrador de tareas me indica 100% Disco
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [18 Febrero, 2022 23:09 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/6 "2022-02-18T23:09:09Z")
**Lo primero que vamos a hacer es realizarle un chequeo para comprobar que esos problemas que están sucediendo en su ordenador no sean problemas de infección y luego iremos viendo otras opciones para poder solucionar su problema.**
**IMPORTANTE:**
PASALE CADA PROGRAMA POR SEPARADO Y HASTA QUE **"NO"** ACABE EL PRIMER PROGRAMA DE ANALIZAR POR COMPLETO, SIGUIENDO LAS INDICACIONES DADAS, NO LE PASES EL SIGUIENTE Y ASÍ CON EL RESTO DE PROGRAMAS.
**1️⃣ EN BUSCA / ELIMINACIÓN DE MALWARE**
**(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
**Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.**
Realiza los pasos que te pongo a continuación, sin cambiar el orden y síguelos al pie de la letra:
**1)** **Descarga** , **instala** y **Ejecuta:** **Malwarebytes’ Anti-Malware**. Aquí te dejo su manual: [**Manual de Malwarebytes**](https://forospyware.com/t/manual-de-malwarebytes-anti-malware/113), para que sepas como usarlo y configurarlo correctamente.
- Realizas un Análisis **Personalizado** , marcando **“Todas las casillas”** de la Derecha y de la Izquierda, actualizando si te lo pide. Es decir: **conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas, incluida la que me has dicho anteriormente** y marcas todas las **unidades de disco disponibles** y las siguientes casillas:
1. **Analizar objetos en memoria**
2. **Analizar configuracion de inicio y registro**
3. **Analizar dentro de los archivos**
4. **"NO"** **activar** la opción que pone:
- (Si dicha opción está activada muy probablemente se produzca una lentitud en el **Proceso de Análisis** que tarde muchas horas en realizar el **Análisis Personalizado** del **MalwareBytes**. **(Pues esta puede hacer que el programa se cuelgue y no finalice el análisis o hacer que este tarde muchísimo.)**
- Finalizado el **"Proceso de Análisis"** por completo, si encuentra Amenazas **Pulsar en** **"Eliminar Seleccionados"** para enviar las infecciones a la cuarentena y si el programa te pide que reinicies, **Reinicias** pero **"SÓLO"** si te lo pide dicho programa.)
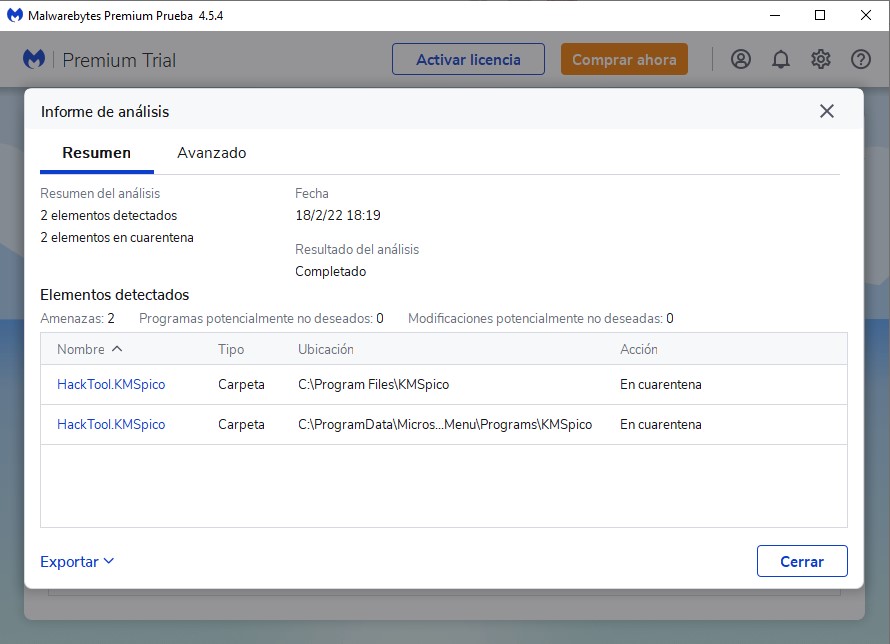
- Para acceder posteriormente al informe del análisis te diriges a: **Informes** \>\> **Registro de análisis** \>\> pulsas en **Exportar** \>\> **Copiar al Portapapeles** y pones el **informe** en tu próxima respuesta.
**2)** **Descarga** , **Instala** , y **ejecuta:** **Eset Online Scaner**. Aquí te dejo su **manual:** [Manual de Eset Online Scaner](https://www.infospyware.com/eset-online-scanner/), para que sepas como usarlo y configurarlo correctamente. (Elimine **"TODO"** lo que encuentre! y **"NO"** restaure **"NADA"** ).
**3)** **Descarga** , **Instala** , y **ejecuta** \*\* Url de Descarga Dr. Web Cureit!: [Url de Descarga: Dr.Web Cureit!](https://free.drweb-av.es/download+cureit+free/?ph=2ed84f7ee06dfd81407413b312e4156e)\*\*. Aquí te dejo su manual: [Manual de Dr.Web Cureit!](https://forospyware.com/t/manual-dr-web-curelt/142), para que sepas como usarlo y configurarlo correctamente.
(Elimine **"TODO"** lo que encuentre! y **"NO"** restaure **"NADA"** ).
**P.D:** Para poder enviarme el **Informe** que genere el programa: **Dr.Web Cureit!** realice el siguiente procedimiento que se indica a continuación:
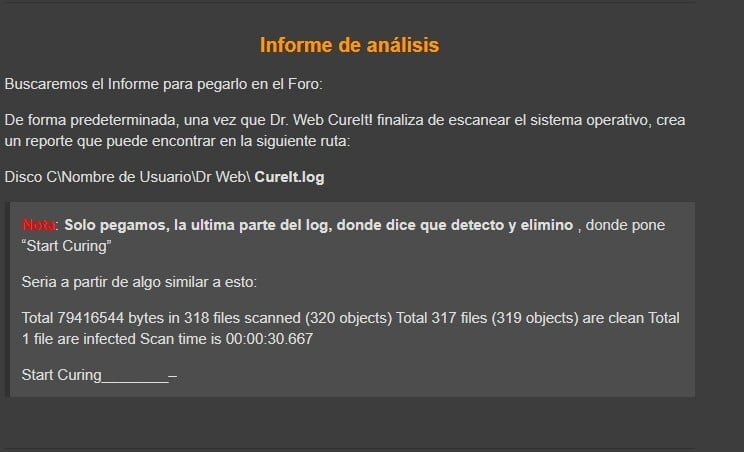
Para poder enviarme los **Informes** que se le soliciten en este foro con respecto a los diferentes programas siga estos pasos:
Aquí le dejo los **Códigos** para que me pueda enviar el **Informe** que se le solicite en este mismo foro como se refleja en el: **Ejemplo:**
[code]
[/code].
**Ejemplo:**

Me mandas dichos **Informes** y una **Captura de Pantalla** cuando finalicen dichos **Procesos de Análisis**.
**Quedo a la espera de su respuesta!**
---
### Author:  [@gothnito](https://forospyware.com/u/gothnito)
#### Post date: [19 Febrero, 2022 05:27 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/7 "2022-02-19T05:27:45Z")
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 18/2/22
Hora del análisis: 18:19
Archivo de registro: 44da1504-9111-11ec-8979-14dda9dc8063.json
-Información del software-
Versión: 4.5.4.168
Versión de los componentes: 1.0.1599
Versión del paquete de actualización: 1.0.51323
Licencia: Prueba
-Información del sistema-
SO: Windows 10 (Build 19042.1526)
CPU: x64
Sistema de archivos: NTFS
Usuario: DESKTOP-UEAB8BB\NIVARDO M
-Resumen del análisis-
Tipo de análisis: Análisis personalizado
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 541946
Amenazas detectadas: 2
Amenazas en cuarentena: 0
Tiempo transcurrido: 1 hr, 36 min, 45 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 0
(No hay elementos maliciosos detectados)
Valor del registro: 0
(No hay elementos maliciosos detectados)
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 2
HackTool.KMSpico, C:\Program Files\KMSpico, Sin acciones por parte del usuario, 6840, 921550, 1.0.51323, , ame, , ,
HackTool.KMSpico, C:\ProgramData\Microsoft\Windows\Start Menu\Programs\KMSpico, Sin acciones por parte del usuario, 6840, 921555, 1.0.51323, , ame, , ,
Archivo: 0
(No hay elementos maliciosos detectados)
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
```auto
18/02/2022 22:47:09
Archivos explorados: 416779
Archivos detectados: 0
Archivos desinfectados: 0
Tiempo total de exploración: 02:17:09
Estado de la exploración: Finalizado
20:05:38 CmlLineScanner cannot load dll:C:\Users\NIVARDO M\AppData\Local\ESET\ESETOnlineScanner\esets_apiW No se puede encontrar el módulo especificado.
20:05:40 # product=EOS
# version=8
# ESETOnlineScanner.exe=3.6.6.0
# EOSSerial=d35c7e787a7bc94994354183b915abd5
# end=init
# country="Peru"
# lang=10250
20:11:04 Updating
20:11:04 Update Init
20:11:06 Update Download
20:24:11 esets_scanner_update returned -1 esets_gle=12
20:24:11 Update Finalize
20:24:11 Call m_esets_charon_send
20:24:11 Call m_esets_charon_destroy
20:24:11 Retrying Update
20:24:11 Updating
20:24:11 Update Init
20:24:18 Update Download
20:27:45 esets_scanner_reload returned 0
20:27:45 g_uiModuleBuild: 52561
20:27:45 Update Finalize
20:27:45 Call m_esets_charon_send
20:27:45 Call m_esets_charon_destroy
20:27:45 Updated modules version: 52561
20:27:56 Scanner engine: 52561
22:49:04 RecursiveRemoveDirectoryAndAllFiles: C:\Users\NIVARDO M\AppData\Local\ESET\ESETOnlineScanner\Quarantine\
22:49:04 Cleaning up
22:49:04 RecursiveRemoveDirectoryAndAllFiles: C:\Users\NIVARDO M\AppData\Local\ESET\ESETOnlineScanner\Modules\
22:49:05 RecursiveRemoveDirectoryAndAllFiles: C:\Users\NIVARDO M\AppData\Local\ESET\ESETOnlineScanner\OldModules\
22:49:05 DeleteEstsApi: C:\Users\NIVARDO M\AppData\Local\ESET\ESETOnlineScanner
22:49:05 DeleteApiStgFile: C:\Users\NIVARDO M\AppData\Local\ESET\ESETOnlineScanner
22:49:05 DeletePeriodicNotifyFiles: C:\Users\NIVARDO M\AppData\Local\ESET\ESETOnlineScanner
22:49:05 RecursiveRemoveDirectoryAndAllFiles: C:\Users\NIVARDO M\AppData\Local\ESET\ESETOnlineScanner\Char_Cache\
22:49:07 Call m_esets_charon_send
22:49:07 Call m_esets_charon_destroy

```
```auto
Start curing
-----------------------------------------------------------------------------
C:\WINDOWS\system32\drivers\etc\hosts - cured
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [19 Febrero, 2022 11:48 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/11 "2022-02-19T11:48:51Z")
Perfecto! los programas han realizado correctamente su función!
**IMPORTANTE:**
1. **PASELE CADA PROGRAMA POR SEPARADO, ES DECIR, PASALE EL PRIMER PROGRAMA Y UNA VEZ QUE HAYA REALIZADO POR COMPLETO EL PROCESO DE ANALISIS Y SIGUIENDO SU MANUAL PASELE EL SEGUNDO PROGRAMA Y ASÍ CON EL RESTO DE PROGRAMAS.**
2. **RESPETE EL ORDEN DE LOS PROGRAMAS EN DICHO PROCESO DE ANALISIS.**
3. **SI ALGÚN PROGRAMA LE PIDE REINICIAR, REINICIAS PERO SOLO SI SE LO SOLICITA EL PROGRAMA.**
**Aclarado esto, siga estos procedimientos:**
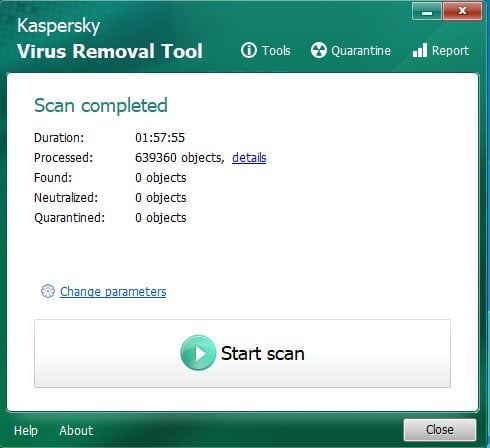
1️⃣ **Descargue** , **instale** y **ejecute** el siguiente programa: **Kaspersky Virus Removal Tool**. Aquí le dejo su **manual** para que sepa cómo utilizarlo y configurarlo correctamente: [Manual Kaspersky Virus Removal Tool](https://forospyware.com/t/manual-de-kaspersky-virus-removal-tool/1623) (Elimine **TODAS** las amenazas e infecciones que encuentre).
2️⃣ **Descargue** , **Instale** y **ejecute** el siguiente programa: **TDSSKiller**. Aquí te dejo su **manual:** [Manual TDSSKiller](https://forospyware.com/t/manual-de-tdsskiller/5059/2) para que sepas cómo instalar el programa y configurarlo correctamente. (Elimine **TODAS** las amenazas e infecciones que encuentre).
3️⃣ **Descargue,** **Instale** y **ejecute** el siguiente programa: **MALWAREBYTES ANTI-ROOTKIT BETA**. Aquí le dejo la **Url de Descarga** para que pueda descargar el programa correctamente: [Url de Descarga: MalwareBytes Anti-Rootkit Beta](https://es.malwarebytes.com/antirootkit/). Aquí le dejo el **manual** del **MALWAREBYTES ANTI-ROOKIT BETA:** [manual MALWAREBYTES ANTI-ROOTKIT BETA](https://forospyware.com/t/manual-malwarebytes-anti-rootkit-beta/143) para que sepa como utilizarlo y configurarlo correctamente. (Elimine **TODAS** las amenazas e infecciones que encuentre).
Al finalizar los Procesos de Análisis por completo, siguiendo su **manual** , mándeme los **Informes** que generen cada uno de los programas que le he solicitado y una **Captura de Pantalla** de cada uno de ellos.
**Quedo a la espera de su respuesta!**
---
### Author:  [@gothnito](https://forospyware.com/u/gothnito)
#### Post date: [19 Febrero, 2022 19:18 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/12 "2022-02-19T19:18:08Z")
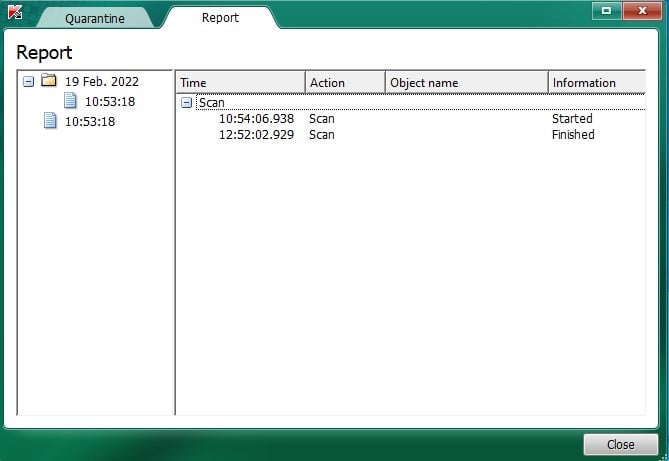
---
### Author:  [@gothnito](https://forospyware.com/u/gothnito)
#### Post date: [19 Febrero, 2022 19:23 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/13 "2022-02-19T19:23:53Z")
```auto
13:15:32.0482 0x1820 TDSS rootkit removing tool 3.1.0.28 Apr 9 2019 21:11:46
13:15:45.0860 0x1820 ============================================================
13:15:45.0860 0x1820 Current date / time: 2022/02/19 13:15:45.0860
13:15:45.0860 0x1820 SystemInfo:
13:15:45.0860 0x1820
13:15:45.0860 0x1820 OS Version: 10.0.19042 ServicePack: 0.0
13:15:45.0860 0x1820 Product type: Workstation
13:15:45.0860 0x1820 ComputerName: DESKTOP-UEAB8BB
13:15:45.0860 0x1820 UserName: NIVARDO M
13:15:45.0860 0x1820 Windows directory: C:\WINDOWS
13:15:45.0860 0x1820 System windows directory: C:\WINDOWS
13:15:45.0860 0x1820 Running under WOW64
13:15:45.0860 0x1820 Processor architecture: Intel x64
13:15:45.0860 0x1820 Number of processors: 2
13:15:45.0860 0x1820 Page size: 0x1000
13:15:45.0860 0x1820 Boot type: Normal boot
13:15:45.0860 0x1820 CodeIntegrityOptions = 0x00000001
13:15:45.0860 0x1820 ============================================================
13:15:47.0897 0x1820 KLMD registered as C:\WINDOWS\system32\drivers\23545496.sys
13:15:47.0897 0x1820 KLMD ARK init status: drvProperties = 0xF0F02, osBuild = 19042.0, osProperties = 0x1D
13:15:50.0343 0x1820 System UUID: {A2CC19F2-830B-B65E-262C-EF58F234F302}
13:15:53.0063 0x1820 !crdlk
13:15:53.0227 0x1820 Drive \Device\Harddisk0\DR0 - Size: 0xE8E0DB6000 ( 931.51 Gb ), SectorSize: 0x200, Cylinders: 0x1DB01, SectorsPerTrack: 0x3F, TracksPerCylinder: 0xFF, Type 'A'
13:15:53.0269 0x1820 ============================================================
13:15:53.0269 0x1820 \Device\Harddisk0\DR0:
13:15:53.0269 0x1820 MBR partitions:
13:15:53.0269 0x1820 \Device\Harddisk0\DR0\Partition1: MBR, Type 0x7, StartLBA 0x800, BlocksNum 0xFA000
13:15:53.0269 0x1820 \Device\Harddisk0\DR0\Partition2: MBR, Type 0x7, StartLBA 0xFA800, BlocksNum 0x744FDA35
13:15:53.0269 0x1820 ============================================================
13:15:53.0330 0x1820 C: <-> \Device\Harddisk0\DR0\Partition2
13:15:53.0330 0x1820 ============================================================
13:15:53.0330 0x1820 Initialize success
13:15:53.0330 0x1820 ============================================================
13:17:06.0515 0x01dc ============================================================
13:17:06.0515 0x01dc Scan started
13:17:06.0515 0x01dc Mode: Manual;
13:17:06.0515 0x01dc ============================================================
13:17:06.0515 0x01dc KSN ping started
13:17:06.0763 0x01dc KSN ping finished: true
13:18:18.0896 0x01dc ================ Scan BIOS =================================
13:18:18.0896 0x01dc BIOS info: vendor = American Megatrends Inc., version = 1103, releaseDate = 05/14/2015
13:18:18.0896 0x01dc Base board info: manufacturer = ASUSTeK COMPUTER INC., product = H81M-K, version = Rev X.0x
13:18:20.0240 0x01dc [2CD0272E7503E912C86FD4F3F9BECDBB, 4E4C1C609325D8D203574CE67B6B2A41FBC8FC4504EBF3441FACEC3A802D40D3] BIOS
13:18:20.0240 0x01dc BIOS - ok
13:18:20.0240 0x01dc ================ Scan system memory ========================
13:18:20.0240 0x01dc System memory - ok
13:18:20.0240 0x01dc ================ Scan services =============================
13:18:20.0411 0x01dc [AF50A9D10FF7B1D999BA99D00CC128B3, 3D6E0579821BFA91B7F0A6E6DDC6E03BD3389202AD1A079B825D18D2A76250A0] 1394ohci C:\WINDOWS\System32\drivers\1394ohci.sys
13:18:20.0427 0x01dc 1394ohci - ok
13:18:20.0505 0x01dc [1C29610EDF5FE3C9D313207BD65BCDD0, 5A29D80AF47D08998125CB81BC1D4E84093291A74DE422B63F7BBDA7BDE95311] 3ware C:\WINDOWS\system32\drivers\3ware.sys
13:18:20.0521 0x01dc 3ware - ok
13:18:20.0568 0x01dc [8EE76295B4D0D5ED3B941856934C74E9, 2ADB9DC74DD971D325EF962EF8572915BF93A54B312A11EEAA9B98272CAA5C34] AarSvc C:\WINDOWS\System32\AarSvc.dll
13:18:20.0583 0x01dc AarSvc - ok
13:18:20.0677 0x01dc [43FB8BB52B9333E8C6A76DDEC0BF8CFC, 37328E9BDF7242B8A44CE71A2750FFB7BB7B3C761BD3214C16A36D4E2944840B] ACPI C:\WINDOWS\system32\drivers\ACPI.sys
13:18:20.0693 0x01dc ACPI - ok
13:18:20.0693 0x01dc [6A424E6ABD1970E23ECF3DA85725B6BF, 1D576471A8035AD3FF5B0616F47B79E43AA367ECDF009D7CADDA0F11F13A1345] AcpiDev C:\WINDOWS\System32\drivers\AcpiDev.sys
13:18:20.0708 0x01dc AcpiDev - ok
13:18:20.0736 0x01dc [70D9FC69CED08E86B888717CC5C37367, 34856C805B67F3EE4ABFD81B61879112344C343BC7E76A7A466FAD276E0E5165] acpiex C:\WINDOWS\system32\Drivers\acpiex.sys
13:18:20.0736 0x01dc acpiex - ok
13:18:20.0752 0x01dc [EF7CB34FB2D56305EF942012499AB8F7, 3A9A504797FD22BB5447BB36597D5001320ABC0D4A1853D478C038EAC6847913] acpipagr C:\WINDOWS\System32\drivers\acpipagr.sys
13:18:20.0752 0x01dc acpipagr - ok
13:18:20.0783 0x01dc [33B5ED555018128792AFFCDC9AF7AFD2, 1E7C5FADA2486EE31289A4BEFB70AEA173190671C64995441651903CF31E5033] AcpiPmi C:\WINDOWS\System32\drivers\acpipmi.sys
13:18:20.0783 0x01dc AcpiPmi - ok
13:18:20.0783 0x01dc [85A86944A6163F0B7A8B10203B70CB9A, 72D35F5DB8714D38E4050A7F7A457C4AD99E3EA212040704F1C1ECBB70E865E9] acpitime C:\WINDOWS\System32\drivers\acpitime.sys
13:18:20.0783 0x01dc acpitime - ok
13:18:20.0814 0x01dc [494072BF9EC1FDFFD54C47A80821FE6E, 8F302F43314C2F5C80E1D22B17C0246EF8A275C63FDB3C1CDC0DD999C4715A77] Acx01000 C:\WINDOWS\system32\drivers\Acx01000.sys
13:18:20.0830 0x01dc Acx01000 - ok
13:18:20.0939 0x01dc [437A1C97D7A8A11006C4458408DE4A9E, 8771A5C865FBD2B1FF9315665BB17A87B3D22C237A35A1A22B72C64326A48700] AdobeARMservice C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe
13:18:20.0955 0x01dc AdobeARMservice - ok
13:18:21.0041 0x01dc [B4B75D49BFBCFB2762593F77E5BD7789, B83072D77685F973701EC6629D8AC2626FDEFD657A4DB9AA7D532960A29FC67C] ADP80XX C:\WINDOWS\system32\drivers\ADP80XX.SYS
13:18:21.0072 0x01dc ADP80XX - ok
13:18:21.0119 0x01dc [7ED7173309D68A454B3107009660AD0D, EC04DF25E0189EFE9BEE04158642B6E321A45A8E8E8981B30833C07BD6CE4726] AFD C:\WINDOWS\system32\drivers\afd.sys
13:18:21.0150 0x01dc AFD - ok
13:18:21.0166 0x01dc [A4640B17A07A42820E634930067079F0, 6BFDEF1D94497260160EE2F4E4A4D02D16BEDE802E76DB52365628BEBBCB7177] afunix C:\WINDOWS\system32\drivers\afunix.sys
13:18:21.0181 0x01dc afunix - ok
13:18:21.0228 0x01dc [E6C21EB564C1A177B484C3A53AEA49BF, F2BBD6F46E55B64F0F5798A029DD51433E961712C1FED12999199FA49058776D] ahcache C:\WINDOWS\system32\DRIVERS\ahcache.sys
13:18:21.0244 0x01dc ahcache - ok
13:18:21.0275 0x01dc [526FE18DB976D9A1AE19FBC53FA690B1, 4E2623243A9BB61F7211E591C24EDB70B07974A7FA21E3F14C683F27E975777F] AJRouter C:\WINDOWS\System32\AJRouter.dll
13:18:21.0275 0x01dc AJRouter - ok
13:18:21.0306 0x01dc [551C155F4FCE82BBA4CC92E56F1ECB84, 6ABE94DF833EC0E6D145429BBA99FDCA9AD3FCBB685A432B20C04F74DE9A42A5] ALG C:\WINDOWS\System32\alg.exe
13:18:21.0306 0x01dc ALG - ok
13:18:21.0337 0x01dc [55578CF027B0AE9F0D653B209C9F1B6D, 46A53925BAA34FA9D87E7C3157504A4557D81CD8B8608E7AB6CAF02F482F7792] amdgpio2 C:\WINDOWS\System32\drivers\amdgpio2.sys
13:18:21.0337 0x01dc amdgpio2 - ok
13:18:21.0353 0x01dc [D0E26E590DE1424CCC4F77D1687049EF, 387811D57DEF06C9736D9F0BAB0DFB0F83DBAB19E5489BF9A6DCDCBD682DD8FE] amdi2c C:\WINDOWS\System32\drivers\amdi2c.sys
13:18:21.0353 0x01dc amdi2c - ok
13:18:21.0384 0x01dc [532C470012279A4E43BB2ECFB5485F95, 1DE9419C351546F4B8747AA46422311F8D1610CCA4FD050D2E2D63B6A5A839C3] AmdK8 C:\WINDOWS\System32\drivers\amdk8.sys
13:18:21.0400 0x01dc AmdK8 - ok
13:18:21.0416 0x01dc [6EAC24D762ED653A5FB78B9BD871C200, DBAA893F1889C5B433786A1F0A5491389A8ED465E1BF2E9C486605F0D4F054CF] AmdPPM C:\WINDOWS\System32\drivers\amdppm.sys
13:18:21.0416 0x01dc AmdPPM - ok
13:18:21.0447 0x01dc [70D7BE6BB8D22A38AD0040A1EC41C1FE, D5231F97E5432234A8A19904E59C324E825AF04881AA195C19CCC9E6A7684B14] amdsata C:\WINDOWS\system32\drivers\amdsata.sys
13:18:21.0447 0x01dc amdsata - ok
13:18:21.0462 0x01dc [C47EDC5D81546677A772CFC86281ED29, 71C7E7E5AA74596A6725D8F70F1DE9A0C63D3C3E120D9CCF8A508854AC340A23] amdsbs C:\WINDOWS\system32\drivers\amdsbs.sys
13:18:21.0478 0x01dc amdsbs - ok
13:18:21.0478 0x01dc [F1A1CA86A1E3782A0CABB07EF3663C70, 1FC1D4287DB56A387BDF917C0CB3BFC30CA5D792A350E2EDBBDDEBF8127E1AF9] amdxata C:\WINDOWS\system32\drivers\amdxata.sys
13:18:21.0494 0x01dc amdxata - ok
13:18:21.0541 0x01dc [073186A55E60479C11D1E1DB8126CD50, F2CA3533F63456C48BAD5ED38761DDBEF0161CDA7DB942F80D0FCAF201EB41DF] AppID C:\WINDOWS\system32\drivers\appid.sys
13:18:21.0541 0x01dc AppID - ok
13:18:21.0572 0x01dc [E77EEABBECF7F3E761A3665E2D55A9B8, 22B178A762B301C87214E067C5D9FFEE464D48047170B58B97D1EDE3F2097C7E] AppIDSvc C:\WINDOWS\System32\appidsvc.dll
13:18:21.0572 0x01dc AppIDSvc - ok
13:18:21.0603 0x01dc [88D8CC430978EA865CA77D1D31D92921, E12074A9C73F9D1089E057EE7BDAA95E3AD9EBDF8BAD8B69829136ACBF490640] Appinfo C:\WINDOWS\System32\appinfo.dll
13:18:21.0619 0x01dc Appinfo - ok
13:18:21.0634 0x01dc [2CC49C9DCDDD8C2A5292E9DC7631724F, 4FDDCACD7B74F79C92F265F4977784C0A8DCAD9D5AEFC401BFD3FA0972AE6CA0] applockerfltr C:\WINDOWS\system32\drivers\applockerfltr.sys
13:18:21.0634 0x01dc applockerfltr - ok
13:18:21.0666 0x01dc [9F7F9EF3CB7B2DB1DE97A8DC2A8053E7, 51EB3E2C8266AE07FDB1B69E3550FFD7B8500E0469A33D2064C4ECCAA942988C] AppMgmt C:\WINDOWS\System32\appmgmts.dll
13:18:21.0666 0x01dc AppMgmt - ok
13:18:21.0712 0x01dc [188973F42C88B759B60AB3C39231C9DC, C406658C076AB5295F5B3830125D39E3A8049EF4E01C453FE4CB411C31D50C78] AppReadiness C:\WINDOWS\system32\AppReadiness.dll
13:18:21.0728 0x01dc AppReadiness - ok
13:18:21.0759 0x01dc [7E0ED6B4BA3F0AAC1C861E8A875FCFF8, 6E17899E7D3C7BF80CDC31DBDDA8E9B880B54ECBF5842C907E764A267ADFFCC0] AppVClient C:\WINDOWS\system32\AppVClient.exe
13:18:21.0775 0x01dc AppVClient - ok
13:18:21.0791 0x01dc [BDA55F89B69757320BC125FF1CB53B26, 60C3C1F6FBB8B96773F3E66B7FCDA732EF64DD628A86F570D63C7A36F08BDCE9] AppvStrm C:\WINDOWS\system32\drivers\AppvStrm.sys
13:18:21.0791 0x01dc AppvStrm - ok
13:18:21.0806 0x01dc [E70EE9B57F8D771E2F4D6E6B535F6757, B0711E3B3062504065F08CC094DE6E8C0E4DBAF734E52E85A3C2D363B3665A84] AppvVemgr C:\WINDOWS\system32\drivers\AppvVemgr.sys
13:18:21.0806 0x01dc AppvVemgr - ok
13:18:21.0822 0x01dc [2CBABD729D5E746B6BD8DC1B4B4DB1E1, 8B1A73AFD300E0212E37F866029D5EF0505BAB733F7FBF628611554FEDECE8F2] AppvVfs C:\WINDOWS\system32\drivers\AppvVfs.sys
13:18:21.0822 0x01dc AppvVfs - ok
13:18:21.0916 0x01dc [C6F42EBCB40EE1B96C173EB7DDF1450A, E7F5FA00130159DE851C6116121C0193CD31AB2705C93F2B0588A913283B5910] AppXSvc C:\WINDOWS\system32\appxdeploymentserver.dll
13:18:21.0978 0x01dc AppXSvc - ok
13:18:21.0994 0x01dc [46FD8469080917EE12425AF692C4BC20, 96DCA25AE619F38640B22702A10BC3191626F3A36DE0E1B0EDA3B079EA9DEB24] arcsas C:\WINDOWS\system32\drivers\arcsas.sys
13:18:22.0009 0x01dc arcsas - ok
13:18:22.0056 0x01dc [BBF8F831C7720DD5135D8C4C8325187A, 2630C68200D7BD49A5772830D6B369C0EC337C2558A9562DD564DF042249ECC0] asComSvc C:\Program Files (x86)\ASUS\AXSP\1.02.00\atkexComSvc.exe
13:18:22.0119 0x01dc asComSvc - ok
13:18:22.0197 0x01dc [798DE15F187C1F013095BBBEB6FB6197, 436CCAB6F62FA2D29827916E054ADE7ACAE485B3DE1D3E5C6C62D3DEBF1480E7] AsIO C:\WINDOWS\syswow64\drivers\AsIO.sys
13:18:22.0197 0x01dc AsIO - ok
13:18:22.0275 0x01dc [24E63139A0618426066F5A3E78464DB0, DCD46105FFFCE1275C0B4492F6A6104F2F04A1B40E09F89E3E19278C64B6E7AA] AssignedAccessManagerSvc C:\WINDOWS\System32\assignedaccessmanagersvc.dll
13:18:22.0291 0x01dc AssignedAccessManagerSvc - ok
13:18:22.0291 0x01dc [D930AAE80A55116D07C41E95DE5671DB, 14985D6D2D52689C1B012F64ED0D7C9C5F6BADB51C4528BF6456D3EAE2FE69A7] AsyncMac C:\WINDOWS\System32\drivers\asyncmac.sys
13:18:22.0291 0x01dc AsyncMac - ok
13:18:22.0337 0x01dc [AF0AA60DD36E4FA227F3C441B008336E, 60B57B228841F81D26E6025094211596BB725F79033A439E3F19394A3A5BDC30] atapi C:\WINDOWS\system32\drivers\atapi.sys
13:18:22.0337 0x01dc atapi - ok
13:18:22.0369 0x01dc [E1B50482D6D705573FF4EB77A8D83566, 69B0F97D95E16BA7693F41DCC57EA30D3347359733C7FC4F2D4F2E5C075F90C6] AudioEndpointBuilder C:\WINDOWS\System32\AudioEndpointBuilder.dll
13:18:22.0384 0x01dc AudioEndpointBuilder - ok
13:18:22.0431 0x01dc [E4E25118BFA0D162148B7C05BC966508, CB5DB504CD5713B48CFC2EA4A15E25BFFAE4BD0DF89BC52808A4270C15461FFB] Audiosrv C:\WINDOWS\System32\Audiosrv.dll
13:18:22.0462 0x01dc Audiosrv - ok
13:18:22.0494 0x01dc [A0F7C552FA2B0D848758F5010A7B3AE3, 7DBF94761B806AB47DBC948E723D718852416DC0E311CB40F31A55DA0DCB267F] autotimesvc C:\WINDOWS\System32\autotimesvc.dll
13:18:22.0494 0x01dc autotimesvc - ok
13:18:22.0525 0x01dc [FCE104053ECADACF4AFAFEC2FE805DBB, EB39D46FA07E7DC9028C671F45C5B51D8DC9B41977AC26D318AB39CD4382A0FB] AxInstSV C:\WINDOWS\System32\AxInstSV.dll
13:18:22.0525 0x01dc AxInstSV - ok
13:18:22.0556 0x01dc [638C59D330A7AF943074678A70F22E7C, FEB2771428706126FEA1CC9A50EBE3CF4F8E8FB6FCB3CA19996497CA44FDAC45] b06bdrv C:\WINDOWS\system32\drivers\bxvbda.sys
13:18:22.0572 0x01dc b06bdrv - ok
13:18:22.0603 0x01dc [26E2320D24C66EB72B36EB71EBEF2558, 7D06B6499FE915480DF4DAD658281C8B85F7AD71F49B089A270AE0B45713F2E9] bam C:\WINDOWS\system32\drivers\bam.sys
13:18:22.0603 0x01dc bam - ok
13:18:22.0666 0x01dc [22AB02CEB277A793603A1AF748D2486D, 9AAC2211BE296E8F5DD105CA6F06BA590B005BEFF1DB32E5D163151143BCCB90] BasicDisplay C:\WINDOWS\System32\DriverStore\FileRepository\basicdisplay.inf_amd64_65ab9a260dbf7467\BasicDisplay.sys
13:18:22.0697 0x01dc BasicDisplay - ok
13:18:22.0712 0x01dc [045E627AE5033B924B79CB451A792EE5, 215FF8E0F393DF8992BF2A278F581F62A8D2ED0A10B30A45FBD96242B468BD27] BasicRender C:\WINDOWS\System32\DriverStore\FileRepository\basicrender.inf_amd64_df49c4daa6251397\BasicRender.sys
13:18:22.0728 0x01dc BasicRender - ok
13:18:22.0759 0x01dc [09391BA416AA29682298A612FDFDD7B8, D889679C25DA37212E2E0E08E4B2CF774FFF395E83BCD168B240A59E74204070] BazisVirtualCDBus C:\WINDOWS\System32\drivers\BazisVirtualCDBus.sys
13:18:22.0775 0x01dc BazisVirtualCDBus - ok
13:18:22.0853 0x01dc [FE15FF2E506D865BE2F793267A2325A5, 076ADEF84623BA977DD86CE5FC47D19A95E986FE5A394B423D5E4A21F3672000] BcastDVRUserService C:\WINDOWS\System32\BcastDVRUserService.dll
13:18:22.0869 0x01dc BcastDVRUserService - ok
13:18:22.0916 0x01dc [739D089777D2B66DBE7201E5EA4BA2D7, 9AD12E18A042C5B8EFB19297BC2E7BD1FEF75A138FEFB64C6BF0261FD3E53AB1] bcmfn2 C:\WINDOWS\System32\drivers\bcmfn2.sys
13:18:22.0916 0x01dc bcmfn2 - ok
13:18:22.0962 0x01dc [774E0D8A4A85CCA3397B29FC5138A9BC, 0A032E51962A3459BB9F6B320DF1AB74BC38D0A67CB00ACCCD8999068C1E4F76] BDESVC C:\WINDOWS\System32\bdesvc.dll
13:18:22.0978 0x01dc BDESVC - ok
13:18:22.0994 0x01dc [4280B427B81EB8C265F3206E2298761E, 121AF03BBE6ECC1622C2540805A30AE9555EB5D5FE25B55939C045ECE7FC37EB] Beep C:\WINDOWS\system32\drivers\Beep.sys
13:18:22.0994 0x01dc Beep - ok
13:18:23.0041 0x01dc [01AAEE5C5C7EFCA83E92D913070842F4, 7E8B331CCAA80CB9E003DBCA4C5A9CD15F44DDB1DDF5C1EFC26291F8D36C1521] BFE C:\WINDOWS\System32\bfe.dll
13:18:23.0056 0x01dc BFE - ok
13:18:23.0087 0x01dc [BB9F9C688592E67A2C33C8453AE1D99C, 2E196811D670D3E48D29B467BF36865524BE3D4ADB303DFF72C307E3D060E0BA] bindflt C:\WINDOWS\system32\drivers\bindflt.sys
13:18:23.0087 0x01dc bindflt - ok
13:18:23.0134 0x01dc [3BDAEF58FB1CE7B0A4580E59BD7D6911, 23564C36F4DC2FFDC5FB165BEE0B6F73684C86A1F871FA9A3020C5A1F19CCAEC] BITS C:\WINDOWS\System32\qmgr.dll
13:18:23.0322 0x01dc BITS - ok
13:18:23.0353 0x01dc [399F428646DE8D9B82B9C833FD9DBC32, E8034B600E9E1A56A8DE14988476B8C5556128E35967F95EBAF8DF153FA9ECB6] BluetoothUserService C:\WINDOWS\System32\Microsoft.Bluetooth.UserService.dll
13:18:23.0353 0x01dc BluetoothUserService - ok
13:18:23.0400 0x01dc [1D80B5B997D6BCC6844C30A9066A9006, 2E2A8606AC938D08BB7480D00925281D25C3C5F9C3A0CF54A1B2E32C9ED8F126] bowser C:\WINDOWS\system32\DRIVERS\bowser.sys
13:18:23.0416 0x01dc bowser - ok
13:18:23.0462 0x01dc [666794D3C28A67355B71406ACAC34C54, 172A1392937C7B8BEB91427918B5A47B1AD7FC329AD410527C3683289C739AA5] BrokerInfrastructure C:\WINDOWS\System32\psmsrv.dll
13:18:23.0478 0x01dc BrokerInfrastructure - ok
13:18:23.0509 0x01dc [9E2CDC49C6C39D3A95B227E18DADD3CB, 497918C046F9970D82A708DDCDC677BE006297EC543EEEE84DFBFF282F461AA5] Browser C:\WINDOWS\System32\browser.dll
13:18:23.0525 0x01dc Browser - ok
13:18:23.0556 0x01dc [B3EEA459B367A168F8769625A76BF792, 0002AEED8641E41CB078E421177E359B801776206582FA0BE0EF7AF01D6ACC8A] BTAGService C:\WINDOWS\System32\BTAGService.dll
13:18:23.0572 0x01dc BTAGService - ok
13:18:23.0603 0x01dc [7F09708B8C651A0C0E2A2725136BA254, 0442A18BBED4E323265C66561C8F8C171D8E934E9089C12B94D1DFDBB057B737] BthA2dp C:\WINDOWS\System32\drivers\BthA2dp.sys
13:18:23.0603 0x01dc BthA2dp - ok
13:18:23.0650 0x01dc [B5A2928B43DDD07B8DFEB3F325A0F7DC, 4FB4F9CD18C90B7D4804CC973CDFD5F81C24DA48ACD490A02541D9221BB70B70] BthAvctpSvc C:\WINDOWS\System32\BthAvctpSvc.dll
13:18:23.0650 0x01dc BthAvctpSvc - ok
13:18:23.0666 0x01dc [80DADE804876B949FF026FE4D931B54C, 21A7C74DFD6FEDD96570C17E0953238391C5ABFE51293B482990088C67EF4114] BthEnum C:\WINDOWS\System32\drivers\BthEnum.sys
13:18:23.0666 0x01dc BthEnum - ok
13:18:23.0697 0x01dc [7AE44E94C6B1DF488AA309824DEAD643, 91C72C54142A0D4E5A5F33268850CEB8315AA30C2F0B74A9FFA962887ABAC797] BthHFEnum C:\WINDOWS\System32\drivers\bthhfenum.sys
13:18:23.0712 0x01dc BthHFEnum - ok
13:18:23.0744 0x01dc [0825C3B0D4A788E95DE80739E52C9174, 7B2C116DB586ADF3175AE4DC630C2BB9043CF3EE57A22A8DBFE55127F6065A51] BthLEEnum C:\WINDOWS\System32\drivers\Microsoft.Bluetooth.Legacy.LEEnumerator.sys
13:18:23.0744 0x01dc BthLEEnum - ok
13:18:23.0759 0x01dc [B07835410281BF0AC818535AF6431958, 501BD8D65FAAF3434539C7F42C13B1F98D61FF83D34F4348F96A59E9677DA13E] BthMini C:\WINDOWS\System32\drivers\BTHMINI.sys
13:18:23.0759 0x01dc BthMini - ok
13:18:23.0791 0x01dc [11D609CC74F0EB1DF6C0171331CDE9A1, 9412DC92F16C0B8A937D6FB1AD83D7169F4EC0F08FAE0E2B244346428CE99EE1] BTHMODEM C:\WINDOWS\System32\drivers\bthmodem.sys
13:18:23.0791 0x01dc BTHMODEM - ok
13:18:23.0869 0x01dc [20F27FDDFC48F8F46CD8D90111F227A0, F0B9E8463E46ED2E7876918800D37710AEC802800E02B8A3A8473355007AE4B0] BTHPORT C:\WINDOWS\System32\drivers\BTHport.sys
13:18:23.0884 0x01dc BTHPORT - ok
13:18:23.0916 0x01dc [D293AC628357F2F75B8579087F732970, 1E536D8863D695944214D55E9B0B4BFE04F705DB7ECA18A0CF8B37AAF4893B1E] bthserv C:\WINDOWS\system32\bthserv.dll
13:18:23.0931 0x01dc bthserv - ok
13:18:23.0931 0x01dc [F58F1CD41A5AA48E1BEAC1944834C66B, D8B08FD511DD64BF4C53B62F56A20B8F1C46836B600CCE750014596B345E6BAE] BTHUSB C:\WINDOWS\System32\drivers\BTHUSB.sys
13:18:23.0931 0x01dc BTHUSB - ok
13:18:23.0962 0x01dc [4FF20E869FE2B5A0B8CE2E8BE61C7F7F, 8DE3B7C87D88CF375417355A7C5052B2DE38805B563D61D0E483DB4AD96BD741] bttflt C:\WINDOWS\system32\drivers\bttflt.sys
13:18:23.0962 0x01dc bttflt - ok
13:18:23.0994 0x01dc [EF2A1F3C5EC4EFFFBE9A69B892FBA29C, 16A900FBAB30D008F01F4CAE96347BF313D9D13C7FE430249A0BF4322534CB18] buttonconverter C:\WINDOWS\System32\drivers\buttonconverter.sys
13:18:23.0994 0x01dc buttonconverter - ok
13:18:24.0009 0x01dc [E7690568D2A5FA3D4E6D28B42358A122, CDBD820B6D383EC0A8151EA4300435C2BAD085EC55DB185C5E16CAF961443888] CAD C:\WINDOWS\System32\drivers\CAD.sys
13:18:24.0009 0x01dc CAD - ok
13:18:24.0041 0x01dc [54C6958CF06D6BB1776844811C34868C, D3681399A0458B9183C12B7F26980959EBD4BB0AEA1084497F2436339AD9E758] camsvc C:\WINDOWS\system32\CapabilityAccessManager.dll
13:18:24.0056 0x01dc camsvc - ok
13:18:24.0087 0x01dc [D73124119E80A2E13A1D5A7B7CD00889, 196215BFE0F198C8201B407C7E39A15E3180E8D03A051B3CEBE88FFFAB4072CE] CaptureService C:\WINDOWS\System32\CaptureService.dll
13:18:24.0087 0x01dc CaptureService - ok
13:18:24.0150 0x01dc [37A8837CC731399AE7B3D141CF4ABF87, 9B1172915398724B30516A5A268FF25C19D35EF7A4C1BD39CF2366F565001FCF] cbdhsvc C:\WINDOWS\System32\cbdhsvc.dll
13:18:24.0181 0x01dc cbdhsvc - ok
13:18:24.0197 0x01dc [764FE2149251A246F6B047A0F09F5F0B, 9E0B3102BE75FB571A884D8CDD79F3A104DD63A53C8A6815C0992232A888321E] cdfs C:\WINDOWS\system32\DRIVERS\cdfs.sys
13:18:24.0197 0x01dc cdfs - ok
13:18:24.0228 0x01dc [6B63D9B10FA9DB29E21CF24704A1D31A, 083E401584A137B4B9F181BC2D8E0DE0FB9826ADD3642B40F5933DA5EFE3F2FB] CDPSvc C:\WINDOWS\System32\CDPSvc.dll
13:18:24.0244 0x01dc CDPSvc - ok
13:18:24.0259 0x01dc [2E11334C23BBC5B3EDC2D850AC66E006, D2C2C55D1973AF685F1B4B8BF01465A77EB5F1494C0EFE5F8145940D63FBAE7C] CDPUserSvc C:\WINDOWS\System32\CDPUserSvc.dll
13:18:24.0275 0x01dc CDPUserSvc - ok
13:18:24.0306 0x01dc [054ABC6C64AE969D033B7876C04D52B4, 492E4FD7A7CCE38D5A7E51C7B069FC0497BE3EFD2EEFEB6AFA3EA81D2A11BC0F] cdrom C:\WINDOWS\System32\drivers\cdrom.sys
13:18:24.0306 0x01dc cdrom - ok
13:18:24.0337 0x01dc [90A4F493C691ABF5A0C231A62F309D88, 9319B5AA78248E53DA529567CBA4D57DD7D93A43218FD66C9EFE2A10C7430581] CertPropSvc C:\WINDOWS\System32\certprop.dll
13:18:24.0337 0x01dc CertPropSvc - ok
13:18:24.0369 0x01dc [198D403332FB8F2DA289BEBFEC8199AD, 5A7FD2D58C433B9B498A1B37A2F2D877061215360D8E6A752601F2ED4F283A8F] cht4iscsi C:\WINDOWS\system32\drivers\cht4sx64.sys
13:18:24.0384 0x01dc cht4iscsi - ok
13:18:24.0431 0x01dc [77065056FBE4E29054CB1D20303B9F59, 83E2C81274DDBE695EF845E541F7A2DB60EF5E195AE14FACDEEEBD30C0EF4E67] cht4vbd C:\WINDOWS\System32\drivers\cht4vx64.sys
13:18:24.0462 0x01dc cht4vbd - ok
13:18:24.0494 0x01dc [93313CD150F319BE934495E0D9347E04, 6B931C6FBB18086A26279C368C228732A9EB7739E0D46B68D12F52EB5403C24E] CimFS C:\WINDOWS\system32\drivers\CimFS.sys
13:18:24.0494 0x01dc CimFS - ok
13:18:24.0509 0x01dc [115CC1E142CE29C9006D59943108DF47, 564FA08C5BEC6DAF1A83C80C9139A6E1AA7E05D251DB3BA379B57C9FDAE83E1B] circlass C:\WINDOWS\System32\drivers\circlass.sys
13:18:24.0509 0x01dc circlass - ok
13:18:24.0556 0x01dc [7FB6BC2BA1D70CAA89B17D152B6FA128, 69F5AF846903C5D68BDAD686EBB6FD6A122CFED613EDE1101CD01805DA44438D] CldFlt C:\WINDOWS\system32\drivers\cldflt.sys
13:18:24.0556 0x01dc CldFlt - ok
13:18:24.0572 0x01dc [E9242C7755CCCA6B8A7520753D188C36, 40FA616CE45F74E7876A46CAD7A21CE1D7E6F59B2A726BA38FF8CD908558A834] CLFS C:\WINDOWS\system32\drivers\CLFS.sys
13:18:24.0587 0x01dc CLFS - ok
13:18:24.0900 0x01dc [9AF1A2A7CDF7521012E843A2C0C94D02, 4171A5C572164DA622A1CC2C7D6C029D481971B07A1447FD04FEA7DC473F4C92] ClickToRunSvc C:\Program Files\Common Files\Microsoft Shared\ClickToRun\OfficeClickToRun.exe
13:18:25.0181 0x01dc ClickToRunSvc - ok
13:18:25.0244 0x01dc [565DB02DB9A872658321EF57FC534A0C, FE4B3476508094DAF7A7B64E13F10144AF76FB7E5FF149A08B4E29B95D7F3228] ClipSVC C:\WINDOWS\System32\ClipSVC.dll
13:18:25.0259 0x01dc ClipSVC - ok
13:18:25.0291 0x01dc [14922B86135A5FE433FA9B0B23DB7E0E, 6CCC073FDDF755E8D7B8DE3DE154F869873DE23C79632785CBD70CE4801EAE80] cloudidsvc C:\WINDOWS\system32\cloudidsvc.dll
13:18:25.0291 0x01dc cloudidsvc - ok
13:18:25.0322 0x01dc [E127E772A705CD32BE34166F679C61C8, 209723632369404308EF6DF734077A99A295C2E380DB85AD1F8498CC8DFBC88A] CmBatt C:\WINDOWS\System32\drivers\CmBatt.sys
13:18:25.0322 0x01dc CmBatt - ok
13:18:25.0353 0x01dc [770EA637733278A115E730F335C34DBD, 8898D567060F4DEB19E263E953532A6F6CCECB13FA73691403331C5C1D318993] CNG C:\WINDOWS\system32\Drivers\cng.sys
13:18:25.0369 0x01dc CNG - ok
13:18:25.0400 0x01dc [A46B4D1484227900F7615FE2A569D828, A06B8002E7A708890222C777DDF8B67FED7015C0943C1FC4F9036E9F9DC14494] cnghwassist C:\WINDOWS\system32\DRIVERS\cnghwassist.sys
13:18:25.0400 0x01dc cnghwassist - ok
13:18:25.0431 0x01dc [99392FDADF3CE5EB47403E5A52866E6F, 63CEF51971EB85D9823CE9A95F1ED9907D20525ED8E32230068CC36E9082A8C3] CompositeBus C:\WINDOWS\System32\DriverStore\FileRepository\compositebus.inf_amd64_7500cffa210c6946\CompositeBus.sys
13:18:25.0447 0x01dc CompositeBus - ok
13:18:25.0462 0x01dc COMSysApp - ok
13:18:25.0494 0x01dc [37BAC4413D147BAC2C0DDA67890F0F10, E4AE23EB73BB9F525822DFAB09D3DED0E921255467FA1341267B6AE9BCAA01F7] condrv C:\WINDOWS\system32\drivers\condrv.sys
13:18:25.0494 0x01dc condrv - ok
13:18:25.0525 0x01dc [30567F197E1E1415FD5813FCE895E332, CAAC41134F6E01815888707D2FB76703B7A869912832D2173726B17511C3B17F] ConsentUxUserSvc C:\WINDOWS\System32\ConsentUxClient.dll
13:18:25.0525 0x01dc ConsentUxUserSvc - ok
13:18:25.0603 0x01dc [724677D5055D40798DB093C26CEFD179, C01C15C82A8568BA99BF193FBC4893D990102B0CBAAFE04F4F02B9FE44AE6C76] CoreMessagingRegistrar C:\WINDOWS\system32\coremessaging.dll
13:18:25.0619 0x01dc CoreMessagingRegistrar - ok
13:18:25.0697 0x01dc [A9491A82A5A303604A784648200AE74B, CC15038D7ADAB4A77AD68791A9B7D25F2C49AF09D7B99981280DA27A5F0AFF6D] cphs C:\WINDOWS\SysWow64\IntelCpHeciSvc.exe
13:18:25.0728 0x01dc cphs - ok
13:18:25.0806 0x01dc [33915D0533AE7883BD50657C99EA45A4, 2063A8145D63798B948ECF755D2592B4751D8386B2B47B3D13D42B5D95557DCF] CredentialEnrollmentManagerUserSvc C:\WINDOWS\system32\CredentialEnrollmentManager.exe
13:18:25.0806 0x01dc CredentialEnrollmentManagerUserSvc - ok
13:18:25.0822 0x01dc [33915D0533AE7883BD50657C99EA45A4, 2063A8145D63798B948ECF755D2592B4751D8386B2B47B3D13D42B5D95557DCF] CredentialEnrollmentManagerUserSvc_2d5bc C:\WINDOWS\system32\CredentialEnrollmentManager.exe
13:18:25.0837 0x01dc CredentialEnrollmentManagerUserSvc_2d5bc - ok
13:18:25.0869 0x01dc [8AB3568419872D1A8A7B45153AF7B3D4, 5171ED876E0EC5CAE2BE9161ACC90F4865FF6416EFA376C82D8A5B65724A8910] CryptSvc C:\WINDOWS\system32\cryptsvc.dll
13:18:25.0884 0x01dc CryptSvc - ok
13:18:25.0931 0x01dc [B0DFE56C4F3D365E30CE29FB894C3F09, F6AAA2BFE41DD0A44EBC7C82107923B45D7509280250B52C5F565D1A04768FC5] CSC C:\WINDOWS\system32\drivers\csc.sys
13:18:25.0931 0x01dc CSC - ok
13:18:25.0978 0x01dc [26FC0AFFBA1051FEF73BBA040ACC6D12, 0BBBFDE91B48844B38B5C9A515D759C9D686CA1C22E835DA306C97CA1C1A1250] CscService C:\WINDOWS\System32\cscsvc.dll
13:18:25.0994 0x01dc CscService - ok
13:18:26.0018 0x01dc [4233BF1BA4FDD55A14DA16BE864B7504, 7B34CD50996D7F1B9636C8CD6612991039C4806B7094CC66CEECBB28E5F8D3F3] dam C:\WINDOWS\system32\drivers\dam.sys
13:18:26.0034 0x01dc dam - ok
13:18:26.0084 0x01dc [A581987DEF38785B8D86B949DFB7426A, 95811EC7C652A0BC805AC80345B273D8474C214658330894DB228D95C3046CE0] DcomLaunch C:\WINDOWS\system32\rpcss.dll
13:18:26.0102 0x01dc DcomLaunch - ok
13:18:26.0133 0x01dc [AE765527B071D717CA592B8A807AE249, 7147A58EB9BB4D3B524408F35CD9D5B3D3D06733CDF30A851BFD19D5D45A8019] defragsvc C:\WINDOWS\System32\defragsvc.dll
13:18:26.0149 0x01dc defragsvc - ok
13:18:26.0165 0x01dc [972BAD4EF3561D3E8E5B34C1E563D9A9, 8ECC1BFC020320F45AB8CC8CDDFF36E0A656C013C6777A1F5CF3644B48C7143C] DeviceAssociationBrokerSvc C:\WINDOWS\System32\deviceaccess.dll
13:18:26.0180 0x01dc DeviceAssociationBrokerSvc - ok
13:18:26.0227 0x01dc [0CE0E536400C33F01675B1B553388338, 50663E38F9E5207F3F4B57AEDD6710DC7326514F8CE8A220C8046108A5B46128] DeviceAssociationService C:\WINDOWS\system32\das.dll
13:18:26.0274 0x01dc DeviceAssociationService - ok
13:18:26.0305 0x01dc [47997A891009AD881DFA69E018D3DF41, 954BBFB9E4C7FF79A811123D31954840590837ECDC9108161717EE29C8EFB676] DeviceInstall C:\WINDOWS\system32\umpnpmgr.dll
13:18:26.0305 0x01dc DeviceInstall - ok
13:18:26.0352 0x01dc [E028B669FEC9762B5D7D93E5933BBBBA, 284C05EEF03BC72B5C2E847B83476328DDDE1063C77E711925F1D1992EC689F9] DevicePickerUserSvc C:\WINDOWS\System32\Windows.Devices.Picker.dll
13:18:26.0383 0x01dc DevicePickerUserSvc - ok
13:18:26.0430 0x01dc [1FB4EE20C9D333C3F8D90C3726C60E3E, 1B5B06E47CBEFA8495BEF86F00AF926D3039039CCE8DB740537F757907BDE475] DevicesFlowUserSvc C:\WINDOWS\System32\DevicesFlowBroker.dll
13:18:26.0446 0x01dc DevicesFlowUserSvc - ok
13:18:26.0462 0x01dc [F8BE99B9EA9B110F7CB3F46BA844C1FF, EABF953864C0AE4FB6426C0B7E92DD81EE4A8852081F9D2EA02B61D4C8DB6188] DevQueryBroker C:\WINDOWS\system32\DevQueryBroker.dll
13:18:26.0477 0x01dc DevQueryBroker - ok
13:18:26.0508 0x01dc [3D3CCAFC76E02403E2963A2CB45D61F7, 32B76819586DEE9C50215CC74E2BCD41F29BD29A5225F67A363FA40EC93F7E21] Dfsc C:\WINDOWS\system32\Drivers\dfsc.sys
13:18:26.0508 0x01dc Dfsc - ok
13:18:26.0540 0x01dc [8AC7ACB73C07E9AEAE67CF340B2E465B, 27249AD224AE3017638E3F39411B7F2DD200F65F18484CD234D819E913AA25EF] Dhcp C:\WINDOWS\system32\dhcpcore.dll
13:18:26.0540 0x01dc Dhcp - ok
13:18:26.0618 0x01dc [834FFB6194446D80212613701D50A07D, BF3B5723E80356CAF6777462705398DA52981FC7D80C467AA3BE6A5F06B36887] diagnosticshub.standardcollector.service C:\WINDOWS\system32\DiagSvcs\DiagnosticsHub.StandardCollector.Service.exe
13:18:26.0618 0x01dc diagnosticshub.standardcollector.service - ok
13:18:26.0665 0x01dc [35E000747F640BB0B7D6927412DC2DE5, B2D45086057136680551D9A0FC18A15764F020483D69C4C23FDD9D59DCE3BF70] diagsvc C:\WINDOWS\system32\DiagSvc.dll
13:18:26.0680 0x01dc diagsvc - ok
13:18:26.0790 0x01dc [1C2C461A6E3BB8FA3847DF367B012034, 8630025E90FEDE2476C7DD3BF2EDCF3F69EC06C56ED984EBEFC6329FF8EA08BE] DiagTrack C:\WINDOWS\system32\diagtrack.dll
13:18:26.0852 0x01dc DiagTrack - ok
13:18:26.0883 0x01dc [8E04A5BA1CAE5C84D0038AF531388647, 2111D2A37B7BD024C16C8B15F4F11B7874E5AD87EBE528B4B2A99AD7C64B8C2F] DialogBlockingService C:\WINDOWS\System32\DialogBlockingService.dll
13:18:26.0883 0x01dc DialogBlockingService - ok
13:18:26.0915 0x01dc [E16969E7B0C2759CBFA48DDFF758FD9B, 30451B36BB163EF5C03EA596B3DE1C658326094FDAF3BEF712D1660CF64F2D4A] disk C:\WINDOWS\system32\drivers\disk.sys
13:18:26.0915 0x01dc disk - ok
13:18:26.0962 0x01dc [DDF114FF09E178EC8483EC487778081B, 543EF2A924F1E7800C9D8A093763F40DD610D2DCEAC17693C722E5148703753A] DispBrokerDesktopSvc C:\WINDOWS\System32\DispBroker.Desktop.dll
13:18:26.0962 0x01dc DispBrokerDesktopSvc - ok
13:18:27.0055 0x01dc [38D8C032C7AFBA2725A98719C2E03FCE, 43E01AEC265954E5E47EED1F9CA4872A1AEE9DCCE8536993AEA2CD5440BAF2CA] DisplayEnhancementService C:\WINDOWS\system32\Microsoft.Graphics.Display.DisplayEnhancementService.dll
13:18:27.0071 0x01dc DisplayEnhancementService - ok
13:18:27.0134 0x01dc [3FD0BC3295409554FAB710F585240395, EE9296E6B430F5323A29B9B697AF0336286354EE664C415A75E0D238C53F07FF] DmEnrollmentSvc C:\WINDOWS\system32\Windows.Internal.Management.dll
13:18:27.0165 0x01dc DmEnrollmentSvc - ok
13:18:27.0180 0x01dc [48AA813AAA7E347CD7D6D56FE32144C6, 6604DC0E7607E46B83F1239934646AC4ADF5CA4CC463FB9DF521B243F434579B] dmvsc C:\WINDOWS\System32\drivers\dmvsc.sys
13:18:27.0180 0x01dc dmvsc - ok
13:18:27.0227 0x01dc [2E8A026D6680C301ADF6D4B301A4CE8B, 2FDB34E2A61457308B0FEC938A2D6351F63D02BB67DC87FE4F2534E0048C8E89] dmwappushservice C:\WINDOWS\system32\dmwappushsvc.dll
13:18:27.0227 0x01dc dmwappushservice - ok
13:18:27.0243 0x01dc [F444D39DFB66A7546C1D2948F7F75719, 5C14715B7FECADB03A66410322DE191245E42FD1C0CD52C866BF327600983BA4] Dnscache C:\WINDOWS\System32\dnsrslvr.dll
13:18:27.0243 0x01dc Dnscache - ok
13:18:27.0274 0x01dc [B7E8A053B906DD10077571FAC5E89A81, 5FFEDF20BAC06D5287D892001C88BF505FF83B0A61F329D4E38695156895913C] dot3svc C:\WINDOWS\System32\dot3svc.dll
13:18:27.0274 0x01dc dot3svc - ok
13:18:27.0305 0x01dc [9E65C33CB7FB50453F7F4407070EAF53, A8707BD19D584DAECA39990A2E791194140AFCA4FCE31F23CC7E931DF8C17361] DPS C:\WINDOWS\system32\dps.dll
13:18:27.0305 0x01dc DPS - ok
13:18:27.0337 0x01dc [6ADB3F56899519673D735C3C09476234, 8A97F4C5FC8BB83C819409B1E3F70F87D13034B9E6F8F0A041E38ADAADED1D8D] drmkaud C:\WINDOWS\System32\drivers\drmkaud.sys
13:18:27.0337 0x01dc drmkaud - ok
13:18:27.0430 0x01dc [E7CAB267FCF93136B98E19B6B8D54284, 3F8E80257221D71205BFDCA9198880D72E7C70D5C377F8716D602570DCE1C0CC] DSAService C:\Program Files (x86)\Intel\Driver and Support Assistant\DSAService.exe
13:18:27.0430 0x01dc DSAService - ok
13:18:27.0446 0x01dc [9F9B7C332235B60E2419CC320CD621F1, 51BE50A004ECF013CECFD6BC68997068C02230C57706E0F4D5D4F625E1ED609E] DSAUpdateService C:\Program Files (x86)\Intel\Driver and Support Assistant\DSAUpdateService.exe
13:18:27.0462 0x01dc DSAUpdateService - ok
13:18:27.0508 0x01dc [25260949377D51A7DF55CC4116D1E328, 3C0FE5F039318C57C06FE733FAC00C2753B25905833DC4D76304757EBA5155A5] DsmSvc C:\WINDOWS\System32\DeviceSetupManager.dll
13:18:27.0508 0x01dc DsmSvc - ok
13:18:27.0540 0x01dc [4B903583999E571ED2B3B1CB6D694605, 30B4DD37228E0FE50C200F511505C09D3FD5B3395E5AE49931E752463424C302] DsSvc C:\WINDOWS\System32\DsSvc.dll
13:18:27.0540 0x01dc DsSvc - ok
13:18:27.0587 0x01dc [81DF23EC4009D307479D5C169539CD67, 65AEE1E876CBE801A763F14930D15CF2E6A10697620B5903AA04BA30585A5676] DusmSvc C:\WINDOWS\System32\dusmsvc.dll
13:18:27.0587 0x01dc DusmSvc - ok
13:18:27.0727 0x01dc [D0727B110830569EEF875B0E19593193, B1DD59BC0FAEEA99C3FEC5123B007F97245921F19B49A94BBBE0CFB33351A43B] DXGKrnl C:\WINDOWS\System32\drivers\dxgkrnl.sys
13:18:27.0790 0x01dc DXGKrnl - ok
13:18:27.0821 0x01dc [AF7B5676A104F8A7D87DDA84DDFD5240, C89BE2506C647924E94FA2F44AA4AF9EAA2F794FA444C8854FEA5B3F563AC185] Eaphost C:\WINDOWS\System32\eapsvc.dll
13:18:27.0821 0x01dc Eaphost - ok
13:18:27.0899 0x01dc [E7B7E38AD720352CFE9A5FF3A82AB124, 48D9F61E943A7855562950FF26B866BD51A27D980757B065504FCD3F1A1D6F07] ebdrv C:\WINDOWS\system32\drivers\evbda.sys
13:18:27.0962 0x01dc ebdrv - ok
13:18:28.0008 0x01dc [D21437C262283650E8349AFA573AC03A, 9C256D462F0640855E1AB3D2C658CB4EDD7E061EB2782FD03481196D5ED93DB5] edgeupdate C:\Program Files (x86)\Microsoft\EdgeUpdate\MicrosoftEdgeUpdate.exe
13:18:28.0008 0x01dc edgeupdate - ok
13:18:28.0008 0x01dc [D21437C262283650E8349AFA573AC03A, 9C256D462F0640855E1AB3D2C658CB4EDD7E061EB2782FD03481196D5ED93DB5] edgeupdatem C:\Program Files (x86)\Microsoft\EdgeUpdate\MicrosoftEdgeUpdate.exe
13:18:28.0008 0x01dc edgeupdatem - ok
13:18:28.0040 0x01dc [8EA6FE0CDAC6DD3BAE1FADC04D168A4F, B77AA726ACD44C7C89D32DD46AA07583B88FBE2C34AED394EB6E005824E40893] EFS C:\WINDOWS\System32\lsass.exe
13:18:28.0040 0x01dc EFS - ok
13:18:28.0071 0x01dc [75335F1918D78A10B8DBD220F394FA75, 7F5E80B866BAF62CD4A5667F91F05B6AF094BE2EBD4067BBBABA7A9C1C1E6ECB] EhStorClass C:\WINDOWS\system32\drivers\EhStorClass.sys
13:18:28.0071 0x01dc EhStorClass - ok
13:18:28.0102 0x01dc [9F04CF369B93A78B2E56A3DF9B41F25F, 514A0687D2ABE6C52D6BFF8F0F5E47DD77EBEEDC4E6C6539B05BD0EC27B6704D] EhStorTcgDrv C:\WINDOWS\system32\drivers\EhStorTcgDrv.sys
13:18:28.0102 0x01dc EhStorTcgDrv - ok
13:18:28.0118 0x01dc [8B08EA281F2A2BB749AF85BB0D7AACCA, 72C8FFD5F87A7D13B9BE37456381D7CE1536F9900FDFFBE9174A222A09C2153F] ElbyCDIO C:\WINDOWS\system32\Drivers\ElbyCDIO.sys
13:18:28.0118 0x01dc ElbyCDIO - ok
13:18:28.0149 0x01dc [4778EEECB75C6FB419745BEED3530B9D, 8683639FF5CC4DB9955C61C28922637D10BB9CDAA20AD260292F8E90DE198205] ElRawDisk C:\WINDOWS\system32\drivers\rsdrvx64.sys
13:18:28.0149 0x01dc ElRawDisk - ok
13:18:28.0196 0x01dc [48066A0A516271CF80868075216A7A41, DEC15E25420771EC4CB2D724D5F5B8627E9DFA3F56C4ACFFB01D8DF688D3617F] embeddedmode C:\WINDOWS\System32\embeddedmodesvc.dll
13:18:28.0196 0x01dc embeddedmode - ok
13:18:28.0227 0x01dc [3516194A9D8FD789E0CCFD41618242B3, 34FE8619C698B597D574DC758FAD86EA9EAB0BC9E44C208E0F1D636323A72D82] EntAppSvc C:\WINDOWS\system32\EnterpriseAppMgmtSvc.dll
13:18:28.0259 0x01dc EntAppSvc - ok
13:18:28.0274 0x01dc [E87F3FA1F9133DEEC1B3692976487777, BF14DB2762B48ACE54977E98DC2A4060B8B1122B58FDEFBB4C84546ABEB410A5] ErrDev C:\WINDOWS\System32\drivers\errdev.sys
13:18:28.0274 0x01dc ErrDev - ok
13:18:28.0430 0x01dc [A2F2DF9ACA6D7152BD40BC75774BE215, D4A3B8BB4265CFAC3BA70CDE5FB6D642A43365F8F602CFA269BD38DFE4C0D0E1] ESRV_SVC_QUEENCREEK C:\Program Files\Intel\SUR\QUEENCREEK\x64\esrv_svc.exe
13:18:28.0462 0x01dc ESRV_SVC_QUEENCREEK - ok
13:18:28.0540 0x01dc [9953CBD94AAE8954807F2796BFDDFCE0, 77D1E26B90711C538183C37F6214F50322AE2498BA97A1BA99B25F5AF10D6208] EventLog C:\WINDOWS\System32\wevtsvc.dll
13:18:28.0571 0x01dc EventLog - ok
13:18:28.0602 0x01dc [05A5DD3CE32301182B329D837D245A67, 9C739F0D994793D05F3D74AB5027BB79ADE64444172C885E9A42224328622F7D] EventSystem C:\WINDOWS\system32\es.dll
13:18:28.0618 0x01dc EventSystem - ok
13:18:28.0649 0x01dc [860FF8700CB98BA523EAC763E71BCD03, 6C3C3355384E8BBDB7F65CAD976973974AD3755586A2107359DEF1150FB3EC1F] exfat C:\WINDOWS\system32\drivers\exfat.sys
13:18:28.0665 0x01dc exfat - ok
13:18:28.0680 0x01dc [774EAF51818C419710A94333840902E3, 47F0183670A9191EE15D00DA4AB04361E51642BD7D118FA1946D48AA0036A05D] fastfat C:\WINDOWS\system32\drivers\fastfat.sys
13:18:28.0680 0x01dc fastfat - ok
13:18:28.0727 0x01dc [BAF9A183EB3A3BF5EC0F2137BF389922, F5F1381269A303798D5C879CCA0F7F627BE5081AB292FE652A86564010CD7E6E] Fax C:\WINDOWS\system32\fxssvc.exe
13:18:28.0743 0x01dc Fax - ok
13:18:28.0774 0x01dc [F567A0C101AECF4548E0BF61EE25D332, 26BC9C2F1D42CE5BEF55E98DC0DA557F09B747186580C796003CF84229F6D151] fdc C:\WINDOWS\System32\drivers\fdc.sys
13:18:28.0774 0x01dc fdc - ok
13:18:28.0805 0x01dc [0439B82F6034ADA3E71C0C9F169082BD, 0918728669077235B2F2DB7EE22CE819FA570D8A7A497BA5F11E76774EA75099] fdPHost C:\WINDOWS\system32\fdPHost.dll
13:18:28.0805 0x01dc fdPHost - ok
13:18:28.0821 0x01dc [AD64C91B3CC71226785DCE688842E5AB, 056E1091468D268E7970045AB329EB3DFF48BB6B22448046A14C309678847B6E] FDResPub C:\WINDOWS\system32\fdrespub.dll
13:18:28.0821 0x01dc FDResPub - ok
13:18:28.0852 0x01dc [3AA883D460D1A6169A2A654C9596172F, 737195664878BBB629F731DC9805754FD42CABA36F9D72EAF562DDCC3E7AD567] fhsvc C:\WINDOWS\system32\fhsvc.dll
13:18:28.0852 0x01dc fhsvc - ok
13:18:28.0883 0x01dc [8E59D944EE4EFAED65A341A71297C4CD, CFFFD7007AB7FB04ECB44D0079BFE8EEB53AECC988135199C388AF425EBCF2AD] FileCrypt C:\WINDOWS\system32\drivers\filecrypt.sys
13:18:28.0883 0x01dc FileCrypt - ok
13:18:28.0899 0x01dc [EE7605E60374CBD2DDAAA120FA2E458A, 832BF32B9EFA04FBDD9638D00B209DFC88C4C69E0AEC7FF1B5AD4DDEC0F20878] FileInfo C:\WINDOWS\system32\drivers\fileinfo.sys
13:18:28.0899 0x01dc FileInfo - ok
13:18:28.0915 0x01dc [C7F6F4B73E410087C6DE5658AAD70232, 42C56B93FF52CAC5B74CE0A16D9D4425E8B3E690B3BD76A5A3C657655B62A34A] Filetrace C:\WINDOWS\system32\drivers\filetrace.sys
13:18:28.0915 0x01dc Filetrace - ok
13:18:28.0915 0x01dc [C867FE1865F45469DD96957900073361, 1534A840C56912D34DEC8F487683C0A782070A89726BF87DFAAF7F953A18A1DA] flpydisk C:\WINDOWS\System32\drivers\flpydisk.sys
13:18:28.0930 0x01dc flpydisk - ok
13:18:28.0946 0x01dc [725631B0B848B0208F19B829E044633F, EBA437BDFEAF9AEDA05B29A237718A00918BD0ED48897B8880202BD389F9426C] FltMgr C:\WINDOWS\system32\drivers\fltmgr.sys
13:18:28.0946 0x01dc FltMgr - ok
13:18:28.0993 0x01dc [6FDD08ECE908B078B92E67A05E1D6C84, AC6019DE98C410EE8069F20216404629D3EE5BDD2BAC6F3C42E4B37E4F7F607F] FontCache C:\WINDOWS\system32\FntCache.dll
13:18:29.0024 0x01dc FontCache - ok
13:18:29.0118 0x01dc [91857D4F6633493CF03C22BD86ED7F81, 80982C4DA12FDD501C234782A14243DFFA8AA4D6EB94BA5E37E3575ADE53000D] FontCache3.0.0.0 C:\WINDOWS\Microsoft.Net\Framework64\v3.0\WPF\PresentationFontCache.exe
13:18:29.0165 0x01dc FontCache3.0.0.0 - ok
13:18:29.0243 0x01dc [A3CCAE333F3637080D5E3DD984EA4985, 067EE83B82B524802EB8954B631A055101E980A19DD359224EDC501E7E493A0B] FrameServer C:\WINDOWS\system32\FrameServer.dll
13:18:29.0274 0x01dc FrameServer - ok
13:18:29.0305 0x01dc [D444357297A81C6A23BFF8090F03DBC7, A5BBD7AC9F33D59DA8DB084E24EB7DA9EC76BB25A27A511FF0271EFC9B590A7D] FsDepends C:\WINDOWS\system32\drivers\FsDepends.sys
13:18:29.0305 0x01dc FsDepends - ok
13:18:29.0305 0x01dc [A3631ADDD926826110A436D6A04B31CA, 2073327E5C1E542EA2740CA0D43204940EB72652619B5209A2E4A4A0FB18D20A] Fs_Rec C:\WINDOWS\system32\drivers\Fs_Rec.sys
13:18:29.0321 0x01dc Fs_Rec - ok
```
---
### Author:  [@gothnito](https://forospyware.com/u/gothnito)
#### Post date: [19 Febrero, 2022 19:25 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/14 "2022-02-19T19:25:41Z")
```auto
13:18:29.0352 0x01dc [65A59E501FECEEEDAC7BCCC4030F5DC7, 0C485DF04F54D2ADBBCD41C7A73CDFE3578D245872C2C92A5AD811A2EB13E86B] fvevol C:\WINDOWS\system32\DRIVERS\fvevol.sys
13:18:29.0368 0x01dc fvevol - ok
13:18:29.0399 0x01dc [A1E06E4E8CB863C74DE428D4D6681185, DA46502C009FD4C847A547610DEE2684A5A583467BF76009BD46104AAE2F6B1B] gencounter C:\WINDOWS\System32\drivers\vmgencounter.sys
13:18:29.0399 0x01dc gencounter - ok
13:18:29.0446 0x01dc [DF2344160D1E58AB5E1DDB174D46853D, B263D352479812A4DEB6BB8AF573150491EA9F5D55DCD00185AF6759FF2601F6] genericusbfn C:\WINDOWS\System32\DriverStore\FileRepository\genericusbfn.inf_amd64_53931f0ae21d6d2c\genericusbfn.sys
13:18:29.0446 0x01dc genericusbfn - ok
13:18:29.0587 0x01dc [2BBEA463B65B3569E34E0FA97D38E3AC, 352EE971D152DB7A10EAD25EA4B53113674E3FB675910E2E06E9BDF0AFD77688] GoogleChromeElevationService C:\Program Files (x86)\Google\Chrome\Application\98.0.4758.102\elevation_service.exe
13:18:29.0618 0x01dc GoogleChromeElevationService - ok
13:18:29.0649 0x01dc [E0C0B02E56EE1E639CA3928F55D59D59, 1019FF6F1B423CBF1512F15EA72536F93D0380B052D5C679313F5FFF8BB0A4DF] GPIOClx0101 C:\WINDOWS\system32\Drivers\msgpioclx.sys
13:18:29.0665 0x01dc GPIOClx0101 - ok
13:18:29.0696 0x01dc [1ECDBE132F5964885C76EE597E88F07C, 1FCDCEB07D52260F50D32399297BE9FE01FEA5F9D068F9D6C5A413FAF4C03AEF] gpsvc C:\WINDOWS\System32\gpsvc.dll
13:18:29.0727 0x01dc gpsvc - ok
13:18:29.0759 0x01dc [8C06046B6A8C1ACDAEA15682058FDFB4, 3E0CC301249B7D8D5BEB932F4DFD1EAB8037679EC153772F63B430713903B0AC] GpuEnergyDrv C:\WINDOWS\system32\drivers\gpuenergydrv.sys
13:18:29.0759 0x01dc GpuEnergyDrv - ok
13:18:29.0790 0x01dc [98C05369D9E8AFF249F6AB0837E87912, 7C059098A69C513CB93BF15583C9D11E4E83096FB94FD5C46584E74A988D6828] GraphicsPerfSvc C:\WINDOWS\System32\GraphicsPerfSvc.dll
13:18:29.0790 0x01dc GraphicsPerfSvc - ok
13:18:29.0821 0x01dc [605CCC9CE1839BC5583017DF7CAE27A6, F1F67830FC3531DFBDAF5315F59422438AB9F243D89491AC75D1818E7ED98B5D] gupdate C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
13:18:29.0837 0x01dc gupdate - ok
13:18:29.0852 0x01dc [605CCC9CE1839BC5583017DF7CAE27A6, F1F67830FC3531DFBDAF5315F59422438AB9F243D89491AC75D1818E7ED98B5D] gupdatem C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
13:18:29.0852 0x01dc gupdatem - ok
13:18:29.0884 0x01dc [6A3D89AC2F01A375CC6F12FEC588EFC9, 3BAB7BEB30ED64634587B6EBE625FB78A8C58058AED4151FF83231E0D5CBEFDE] HdAudAddService C:\WINDOWS\System32\drivers\HdAudio.sys
13:18:29.0899 0x01dc HdAudAddService - ok
13:18:29.0915 0x01dc [DE91793D8101F7D3B93D461EA1B56FC5, 9966D998035DAAE02622E88657F848E6CD2FF8205A9C391B2C9C9F024F20D8DF] HDAudBus C:\WINDOWS\System32\drivers\HDAudBus.sys
13:18:29.0915 0x01dc HDAudBus - ok
13:18:29.0930 0x01dc [05FC1B768ACB2D5CADDCA2F2E89F579C, D773640F980BF832D74FBB5E19FC1FFC06F9401C10698C0C26CFB7C067F3DB73] HidBatt C:\WINDOWS\System32\drivers\HidBatt.sys
13:18:29.0930 0x01dc HidBatt - ok
13:18:29.0962 0x01dc [BAA82FAEFCCA50270C6F38D4108403A3, 7704F6F7716D9DF1C3CD81A228B361574A5783DC89A8DFE9B27318EBE3131345] HidBth C:\WINDOWS\System32\drivers\hidbth.sys
13:18:29.0962 0x01dc HidBth - ok
13:18:29.0993 0x01dc [1E129E905072A79282D6CC929284DFE5, C161D2122638690CE4DA546CE8827B4BBD96747A4A7D799A776FEC5BC57D1582] hidi2c C:\WINDOWS\System32\drivers\hidi2c.sys
13:18:29.0993 0x01dc hidi2c - ok
13:18:30.0024 0x01dc [1E9F3C9B201614CF4816C5D5B6C570D8, 60CF06F1668FFFB870E76D8231A090AB3AD7EA44F1F45A36FC28814CC845B94D] hidinterrupt C:\WINDOWS\System32\drivers\hidinterrupt.sys
13:18:30.0024 0x01dc hidinterrupt - ok
13:18:30.0040 0x01dc [6B46E3061EC0523CB46ED28060FCD946, 6089305AF73CC584963865482448CD5CA4252EC9BD3E72AF16D45E4F95C3EBF2] HidIr C:\WINDOWS\System32\drivers\hidir.sys
13:18:30.0040 0x01dc HidIr - ok
13:18:30.0087 0x01dc [2A41AF60430E686985E9101C07A77B80, 2B6EC0692A09E5943C5BBA0E3AEFC746E96412E1836C84B1857B4DCF242DD28B] hidserv C:\WINDOWS\system32\hidserv.dll
13:18:30.0087 0x01dc hidserv - ok
13:18:30.0102 0x01dc [8E8C163D599B0F075841893DB1CAFB4B, EBE1B4498E2214AFD03B6FD8BEF52E07017A45BC7AB1501BA4BEC563C2F16F0D] hidspi C:\WINDOWS\System32\drivers\hidspi.sys
13:18:30.0102 0x01dc hidspi - ok
13:18:30.0134 0x01dc [F59F3C6CAD709A8EFAFC60F989A466EC, 3D7E7BCE4A5654AEEC62482C850869E20A1AB505B16BD690BA63886C20F25D1D] HidUsb C:\WINDOWS\System32\drivers\hidusb.sys
13:18:30.0134 0x01dc HidUsb - ok
13:18:30.0149 0x01dc [530C0E730B5E6BA332FB4AC98F760789, 0ADE20523619D5705B941591DF0C19D6B0030F96FECEBBC7A4ADEF963A476383] HpSAMD C:\WINDOWS\system32\drivers\HpSAMD.sys
13:18:30.0165 0x01dc HpSAMD - ok
13:18:30.0243 0x01dc [B4F3BA699A0F04BD306AA2DA6A7A80B8, 5039D9B96B7EE78F77BA6034DC3C3E82541C5B3584C50E5654D73AB690F25D01] HTTP C:\WINDOWS\system32\drivers\HTTP.sys
13:18:30.0274 0x01dc HTTP - ok
13:18:30.0321 0x01dc [849A66D34BC2DAD0044FAC2FEE1AF956, A5F6858AA556D9180C303EA3ED02EB6D6D8EB55A100B3918654281A01198D8E8] hvcrash C:\WINDOWS\System32\drivers\hvcrash.sys
13:18:30.0337 0x01dc hvcrash - ok
13:18:30.0368 0x01dc [855F55BB462B7D8B6BC31A94A592DF3D, 776C772E69CF9D81D8511201813DD79F2106DC7D2547B4FA700432AE9B73C202] HvHost C:\WINDOWS\System32\hvhostsvc.dll
13:18:30.0368 0x01dc HvHost - ok
13:18:30.0399 0x01dc [E439B7A591769246660DD0AD08FF9EB9, 0CBCDBFAD47F23A98AAD357838675F63B4FB8EAF5893A6220231057FB04D9D09] hvservice C:\WINDOWS\system32\drivers\hvservice.sys
13:18:30.0415 0x01dc hvservice - ok
13:18:30.0446 0x01dc [5DC7DFED5FEDD923B874B51D0C6752BB, 69714A8B74EB02282572B34E156051FFC10693B816905CE18A8C6C8CCB95B846] HwNClx0101 C:\WINDOWS\system32\Drivers\mshwnclx.sys
13:18:30.0446 0x01dc HwNClx0101 - ok
13:18:30.0493 0x01dc [D734926DC33F9D7E306F8B3BF68EAC57, F1CCE47AEC0E653CA6DC04C21CBC78EC6C6D74D4BF329D50BE9A7497ADD1FB3F] hwpolicy C:\WINDOWS\system32\drivers\hwpolicy.sys
13:18:30.0493 0x01dc hwpolicy - ok
13:18:30.0508 0x01dc [22362F7C8B7B1456DDF019BFB0523C26, 3DCA435A621FC3CD786E02D013B363ADA9399839E0A31F2969E094F69AD3A183] hyperkbd C:\WINDOWS\System32\drivers\hyperkbd.sys
13:18:30.0524 0x01dc hyperkbd - ok
13:18:30.0540 0x01dc [BE7559280E3327E9B35E843414957438, 157D5626090149A2F71BB483C57CB20259B98C61C35185AA7C6FCD533ABE7D90] HyperVideo C:\WINDOWS\System32\drivers\HyperVideo.sys
13:18:30.0540 0x01dc HyperVideo - ok
13:18:30.0555 0x01dc [E4B36C6EAAAB703CBFECB92EE590FB31, E1887A4E678BBA7226E7EBE5B49EC821C2F23642D321A9E1513F7477E4B9340D] i8042prt C:\WINDOWS\System32\drivers\i8042prt.sys
13:18:30.0571 0x01dc i8042prt - ok
13:18:30.0587 0x01dc [9E5AECAB5F05218D9AC923E7CEA1CE15, FAAA46F22944E043A90AE6E9F0F86AF187FC2819C563DA375B2A409347BB2C35] iagpio C:\WINDOWS\System32\drivers\iagpio.sys
13:18:30.0587 0x01dc iagpio - ok
13:18:30.0602 0x01dc [48EDB9B5DAB7D294951A520330F13715, 9296A14590DFD94A3C728CAF3CA91BA211F27974F9CFF8417CDDC00D1453315C] iai2c C:\WINDOWS\System32\drivers\iai2c.sys
13:18:30.0602 0x01dc iai2c - ok
13:18:30.0633 0x01dc [6C3EDE394C71D5A67A504F55E35B6F47, 6FF5D13EF69E8FBCB4772C7B5C4D5770C78E0B29F9164FA1611EFDE91CE876BE] iaLPSS2i_GPIO2 C:\WINDOWS\System32\drivers\iaLPSS2i_GPIO2.sys
13:18:30.0633 0x01dc iaLPSS2i_GPIO2 - ok
13:18:30.0633 0x01dc [806D14CEAF25E5F2DFCBA8E7E33B86BB, 2141DE558461B592D4111A0388D1AAC8062FA72CD1E2A2D2D68279A9633288E9] iaLPSS2i_GPIO2_BXT_P C:\WINDOWS\System32\drivers\iaLPSS2i_GPIO2_BXT_P.sys
13:18:30.0649 0x01dc iaLPSS2i_GPIO2_BXT_P - ok
13:18:30.0665 0x01dc [87DDDAE1693484BD0A210C877BDA00C2, E353D90D0B79A70F976FD5EA1CB7E25A97835E25116962EA035424715B2F43FE] iaLPSS2i_GPIO2_CNL C:\WINDOWS\System32\drivers\iaLPSS2i_GPIO2_CNL.sys
13:18:30.0665 0x01dc iaLPSS2i_GPIO2_CNL - ok
13:18:30.0696 0x01dc [8D3E3C431367E3BA632B4396CA662E1A, 71FDC25244298D62A335769D6ED43394C33FBD8DB05AA54CA924A2977F37858F] iaLPSS2i_GPIO2_GLK C:\WINDOWS\System32\drivers\iaLPSS2i_GPIO2_GLK.sys
13:18:30.0696 0x01dc iaLPSS2i_GPIO2_GLK - ok
13:18:30.0712 0x01dc [149F1260537C4F68C3F67C363B62F3C5, 3F1F9EC7571D0F82D3F5BBA298965491260708F05EBAAA2CC23483521A5FF079] iaLPSS2i_I2C C:\WINDOWS\System32\drivers\iaLPSS2i_I2C.sys
13:18:30.0712 0x01dc iaLPSS2i_I2C - ok
13:18:30.0743 0x01dc [3E641E905A6DBF29CBA1E72BBE349808, BF354297A55713D9E2DD4044D42810C007733EE54D5A80D58B96DD279D92C716] iaLPSS2i_I2C_BXT_P C:\WINDOWS\System32\drivers\iaLPSS2i_I2C_BXT_P.sys
13:18:30.0743 0x01dc iaLPSS2i_I2C_BXT_P - ok
13:18:30.0759 0x01dc [897478D8FACEAE8681F6F3502201EC68, F105EDD16E38F5C0044CC7139E4084A04B0AE3212171A1C7F6FE759F3F5F77FC] iaLPSS2i_I2C_CNL C:\WINDOWS\System32\drivers\iaLPSS2i_I2C_CNL.sys
13:18:30.0774 0x01dc iaLPSS2i_I2C_CNL - ok
13:18:30.0790 0x01dc [2ED3B41C7CB4101ACB15D84D8AB5AA9D, A92487129B81376471C842B9932FF3A7B3ABBBB89797978E3FDEAF71A6FD5E3F] iaLPSS2i_I2C_GLK C:\WINDOWS\System32\drivers\iaLPSS2i_I2C_GLK.sys
13:18:30.0790 0x01dc iaLPSS2i_I2C_GLK - ok
13:18:30.0805 0x01dc [16A10CCEDCF5AC4CAAE43DC9FC40392F, F77696AE55B992154A3B35F7660BD73E0AB35A6ECEEC1931C0D35748CFA605C0] iaLPSSi_GPIO C:\WINDOWS\System32\drivers\iaLPSSi_GPIO.sys
13:18:30.0821 0x01dc iaLPSSi_GPIO - ok
13:18:30.0837 0x01dc [EB82A11613326691508D9ED9A4FE29E7, 8445E41BAB21964C7F014742795E462BDDC6C37A261990B3D6BF4E637A719547] iaLPSSi_I2C C:\WINDOWS\System32\drivers\iaLPSSi_I2C.sys
13:18:30.0837 0x01dc iaLPSSi_I2C - ok
13:18:30.0915 0x01dc [57CD95DEB3529181BCC931DD2DFB2341, 03ACF906E4C3CF954F503900F42C7A60FCD5624772B90A956F032484146E42B7] iaStorA C:\WINDOWS\system32\drivers\iaStorA.sys
13:18:30.0930 0x01dc iaStorA - ok
13:18:30.0977 0x01dc [E2E64636CD6A6902BD81AC3B90089484, 7274F33E5EED8AF739FFCC80B9A62CDF12553EBD2724E2F8E93FD67376CC6E84] iaStorAVC C:\WINDOWS\system32\drivers\iaStorAVC.sys
13:18:30.0993 0x01dc iaStorAVC - ok
13:18:31.0071 0x01dc [20E83F4632E15A5E9E716FF2E8AC7FAE, 7CA1A4924F432AD30ED7FA6247C6513DA173EE31132AE115E85C0ED7E5971029] IAStorDataMgrSvc C:\Program Files\Intel\Intel(R) Rapid Storage Technology\IAStorDataMgrSvc.exe
13:18:31.0087 0x01dc IAStorDataMgrSvc - ok
13:18:31.0180 0x01dc [D99413F5A881DF748C45039028F00975, 7FA75DAFBBB6A2C8B3AA6EE6F42DC015D9DADA7131AA346CFFE34E6B7408B7BC] iaStorE C:\WINDOWS\system32\drivers\iaStorE.sys
13:18:31.0227 0x01dc iaStorE - ok
13:18:31.0259 0x01dc [215525477CBDCD07A82AC518BAE3DEC3, 30BEE94794953E2DBF0FC5AFCE0566F335AF022E89819DE145329E7C09C636BD] iaStorV C:\WINDOWS\system32\drivers\iaStorV.sys
13:18:31.0274 0x01dc iaStorV - ok
13:18:31.0290 0x01dc [329F2FEC47FD8754FC44A8F3F283C915, 0F3E4F33B019B278B6657B4ECEC25D04B128578622539FF5855330BDB6537545] ibbus C:\WINDOWS\System32\drivers\ibbus.sys
13:18:31.0305 0x01dc ibbus - ok
13:18:31.0352 0x01dc [933AB796194214F99353FE2525942BC9, 12AD73C3C3D5354AFF5284590288D3C664F40AA2437FBCB619F90C2F678CF9A3] icssvc C:\WINDOWS\System32\tetheringservice.dll
13:18:31.0352 0x01dc icssvc - ok
13:18:31.0540 0x01dc [A399883566D6724F8736F63E02CF7BCD, 646BE8F2FB135756D49755CA9FFB1289B8046EE9CA390E97912FC1C962D7113D] igfx C:\WINDOWS\system32\DRIVERS\igdkmd64.sys
13:18:31.0665 0x01dc igfx - ok
13:18:31.0696 0x01dc [13951D5221D4B0A1BC936065CB9204A1, CB25D5209B1CF6D31FD88928571A094C8D019AC7055CB830EBEC8EC6E1103656] igfxCUIService2.0.0.0 C:\WINDOWS\system32\igfxCUIService.exe
13:18:31.0696 0x01dc igfxCUIService2.0.0.0 - ok
13:18:31.0743 0x01dc [BE3632930A6A5D3A176D255CC3B00A1D, 03C52E6F99E3D2C3DD13B960271735A65490574DEF52479CFD9662834C437436] IKEEXT C:\WINDOWS\System32\ikeext.dll
13:18:31.0759 0x01dc IKEEXT - ok
13:18:31.0790 0x01dc [9B943585EF2A4917E1BC2186045E4B64, 2F4FE50C3ABB7A37E0ADB4429F18B8067EDE0608BC4539BAC626C2C6D75844B7] IndirectKmd C:\WINDOWS\System32\drivers\IndirectKmd.sys
13:18:31.0790 0x01dc IndirectKmd - ok
13:18:31.0852 0x01dc [AFCCE75801AAB7D8A039E8D3223ED170, B5FD6D3B1E4A413BE6EA3B2ED61172F95B3BF7AE74FA679465076CDE3D06E999] InstallService C:\WINDOWS\system32\InstallService.dll
13:18:31.0899 0x01dc InstallService - ok
13:18:32.0087 0x01dc [570FB9A8FBD83018C900DA7CCC9A55D6, A17E8118ED03AC1A45C4DE2218F1F23158DB53CD05499DD98DA3DD071B3BA74B] IntcAzAudAddService C:\WINDOWS\system32\drivers\RTKVHD64.sys
13:18:32.0180 0x01dc IntcAzAudAddService - ok
13:18:32.0243 0x01dc [DAE6C3099D291EED8922A65C29ABCF52, AD0A932345382824122F84AF97A8609BAE1B916A3B9FD608779A1411E37D3643] Intel(R) Capability Licensing Service Interface C:\Program Files\Intel\iCLS Client\HeciServer.exe
13:18:32.0274 0x01dc Intel(R) Capability Licensing Service Interface - ok
13:18:32.0321 0x01dc [CDADE447E264EB2148AF86DAC64C9101, EE29911B31296F1A1042F54E4727774C16BAE4278FB2A939742009B25B4BDFD8] Intel(R) Capability Licensing Service TCP IP Interface C:\Program Files\Intel\Intel(R) Management Engine Components\iCLS\SocketHeciServer.exe
13:18:32.0337 0x01dc Intel(R) Capability Licensing Service TCP IP Interface - ok
13:18:32.0477 0x01dc [E742335AC8A1552182EB4DE460473E3A, 612F4493A116945A09EECA694443E141EAF0936DC74B8045D91D0ADCCE0E4A66] Intel(R) SUR QC SAM C:\Program Files\Intel\SUR\QUEENCREEK\Updater\bin\IntelSoftwareAssetManagerService.exe
13:18:32.0524 0x01dc Intel(R) SUR QC SAM - ok
13:18:32.0555 0x01dc [9FAECCAD082919FA297B52F6CC77D367, FA1619D9232E863018AFC0EEF425A506EBFBEA0512B70232464180D4042F2817] Intel(R) TPM Provisioning Service C:\Program Files\Intel\Intel(R) Management Engine Components\iCLS\TPMProvisioningService.exe
13:18:32.0571 0x01dc Intel(R) TPM Provisioning Service - ok
13:18:32.0587 0x01dc [EC569D717E34C17B47A1F5C69F1B1B20, 82576D48A855AEBE80CFE6AB506D974EA982533BA8D45586E2AF38F0BF916210] intelide C:\WINDOWS\system32\drivers\intelide.sys
13:18:32.0587 0x01dc intelide - ok
13:18:32.0618 0x01dc [4B8355CFE8040201551215F760B051A8, 5D6958F2C527D465AED88B6604F9527B4612B4B5BC4F9F234E5200DEF7438BAD] intelpep C:\WINDOWS\system32\drivers\intelpep.sys
13:18:32.0633 0x01dc intelpep - ok
13:18:32.0665 0x01dc [AECBF5BE2F9A2A50B978E0BF31041A81, A62F436C66DEFEB438A7891857DFB830995714A7E4FE4BDCA6B4EB1606BD2101] intelpmax C:\WINDOWS\System32\drivers\intelpmax.sys
13:18:32.0665 0x01dc intelpmax - ok
13:18:32.0696 0x01dc [CDB9CAF7DDFF9B44D568D2CF42C32243, 4827A84CDF5276A12DD1EC09596C29CE9A2A931313CAADEABE2232A0F470CEC0] intelppm C:\WINDOWS\System32\drivers\intelppm.sys
13:18:32.0696 0x01dc intelppm - ok
13:18:32.0727 0x01dc [BCDEA9631377ADEC401C734B48FD5E40, CD855142F264A9756ED8DF075C044C82117C1C0EAB84A1567EF3DC3B8E9CE1FF] iorate C:\WINDOWS\system32\drivers\iorate.sys
13:18:32.0727 0x01dc iorate - ok
13:18:32.0759 0x01dc [5C153A211F3D8B8E69CABFBA2BF5BD7E, 5372C765D38376F62C0CE77E7BB0A9A79069826F507A9B096E8EA9FFCB6A23BA] IpFilterDriver C:\WINDOWS\system32\DRIVERS\ipfltdrv.sys
13:18:32.0759 0x01dc IpFilterDriver - ok
13:18:32.0805 0x01dc [7AE6EF6CEF7A49A5199C59899FE2AE51, A3C3388D631F1A3E06F2677B3B72BE019C256224E4AC769BE85B7E7F562F0333] iphlpsvc C:\WINDOWS\System32\iphlpsvc.dll
13:18:32.0821 0x01dc iphlpsvc - ok
13:18:32.0868 0x01dc [401845D7F55CD1EB6AC00DEBCA3FB0B5, B3B22C1098303A89A8BD15157C899634475AAC18A4A25383BC7D4C7185AD1B90] IPMIDRV C:\WINDOWS\System32\drivers\IPMIDrv.sys
13:18:32.0868 0x01dc IPMIDRV - ok
13:18:32.0915 0x01dc [F63572DF4295C78B3F7036AEDA878176, B71EB3CC4EC95BC9A3FA217736C6C36C756935714D7E16E34C05D913B829CB9C] IPNAT C:\WINDOWS\system32\drivers\ipnat.sys
13:18:32.0930 0x01dc IPNAT - ok
13:18:32.0977 0x01dc [B5B6D1F86E40E785D6650DB923DB6BEA, 7A2D92A2274E0379B5FA6351D18E2F0DD55960BB783EA3528FE9E303E1A4256D] IPT C:\WINDOWS\System32\drivers\ipt.sys
13:18:32.0977 0x01dc IPT - ok
13:18:33.0009 0x01dc [77494E26B28465D2A09B9455F8A3B34E, B778D4BC71A5F5CF687175CA53AC342E4740156D4B96E6E96D918BD46C2C1459] IpxlatCfgSvc C:\WINDOWS\System32\IpxlatCfg.dll
13:18:33.0024 0x01dc IpxlatCfgSvc - ok
13:18:33.0055 0x01dc [7CD67E281BAAA6FB6509B1383BE5C8A9, 1C5E077FC688F309EA0EC052E2A94AEF18CF940C67A2251A3D69EF3426147973] isapnp C:\WINDOWS\system32\drivers\isapnp.sys
13:18:33.0055 0x01dc isapnp - ok
13:18:33.0102 0x01dc [FB464357FD21D4931B84AD1DB6933FBA, D293B163B6233A5B1AA1F8783AE1C4EFF56D06AF3E83FD0695BBED094074284C] iScsiPrt C:\WINDOWS\System32\drivers\msiscsi.sys
13:18:33.0118 0x01dc iScsiPrt - ok
13:18:33.0165 0x01dc [2DAB988FDD06CACD99B9DB2A05569449, A66C90009C7B20736A8B291889C518CBAF9D0C32A5EC720330EF25F30C056F1B] ItSas35i C:\WINDOWS\system32\drivers\ItSas35i.sys
13:18:33.0180 0x01dc ItSas35i - ok
13:18:33.0196 0x01dc [C2BC9AC9C6514230A481BDCA6A24BEFD, 84E41675D11EF2EEECED23C8469503C8D12810A2C6B6743D7AA322EB6DF7E68D] iwdbus C:\WINDOWS\System32\drivers\iwdbus.sys
13:18:33.0196 0x01dc iwdbus - ok
13:18:33.0290 0x01dc [52069AEB42D3D0F97CBCA1085EBF55E6, ADB2EFFF563B3FE113FCD156FD1E469BC24FC1D68AFEDCA21306F76592C9FF88] jhi_service C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\DAL\jhi_service.exe
13:18:33.0290 0x01dc jhi_service - ok
13:18:33.0321 0x01dc [02A6967D5AEF2F15AA9C838DBF3E1C04, 7639DCD4328C14F3FB522EC501F4DF374CCBE87699EB4A2B238C9F9C526FDF59] kbdclass C:\WINDOWS\System32\drivers\kbdclass.sys
13:18:33.0321 0x01dc kbdclass - ok
13:18:33.0337 0x01dc [DD56D35E1708207B5006B491AFBD47D7, 4DDDE0AF2816A5302511E99FD26F77517EA5C2C6D9BE76D70199A33BF3EE9FE3] kbdhid C:\WINDOWS\System32\drivers\kbdhid.sys
13:18:33.0337 0x01dc kbdhid - ok
13:18:33.0368 0x01dc [F0B7FEB4D627FAA3E2BF8764D83F7479, 0E483D46D22A2171DC844B53D31BC44E73DB90FAD7602E20FDDF3051FD2278D9] kbldfltr C:\WINDOWS\system32\drivers\kbldfltr.sys
13:18:33.0368 0x01dc kbldfltr - ok
13:18:33.0391 0x01dc [6B7422A382C1788AAF7C6CE6D4A4B375, F14AC6EF3695E05CD2D5CD9524AF7D0327E11A8B2BA9315A1EBF53828A608D33] kdnic C:\WINDOWS\System32\drivers\kdnic.sys
13:18:33.0391 0x01dc kdnic - ok
13:18:33.0422 0x01dc [8EA6FE0CDAC6DD3BAE1FADC04D168A4F, B77AA726ACD44C7C89D32DD46AA07583B88FBE2C34AED394EB6E005824E40893] KeyIso C:\WINDOWS\system32\lsass.exe
13:18:33.0438 0x01dc KeyIso - ok
13:18:33.0453 0x01dc [F43B5BB53E5823CF21BCDC75C2A3D4DA, 4F0362285CEF6E0F0CA326507744420202898123CF7C3C749673EB42C9701042] KSecDD C:\WINDOWS\system32\Drivers\ksecdd.sys
13:18:33.0453 0x01dc KSecDD - ok
13:18:33.0485 0x01dc [D36DD4DEA23561A005D19864345CA7E4, 839481BC8B9C591D6C10410730B965C706AEAC723D7FA55113501D3A690A0FB1] KSecPkg C:\WINDOWS\system32\Drivers\ksecpkg.sys
13:18:33.0500 0x01dc KSecPkg - ok
13:18:33.0531 0x01dc [E5304DE29BB9666DF0E57E5BA71C0E10, 491802A11F9E563369DB69E1D838C6F0F54F69F31BDC14018339CEE1B6C9C3CA] ksthunk C:\WINDOWS\system32\drivers\ksthunk.sys
13:18:33.0531 0x01dc ksthunk - ok
13:18:33.0563 0x01dc [DAE67BD7EC6ED569438F5CA38BFBB458, 672CA98525D6DD799A01A3BC3A62AB7B4544D62ECEB3615FAC05BFB97B389D23] KtmRm C:\WINDOWS\system32\msdtckrm.dll
13:18:33.0578 0x01dc KtmRm - ok
13:18:33.0594 0x01dc [65D4FD6E7B152A55ED61457EF522DDEC, A5404A5F4898BE271D545C4897EE3AFABA9EC76873C628DF0F36FF1EAF5F836D] LanmanServer C:\WINDOWS\system32\srvsvc.dll
13:18:33.0610 0x01dc LanmanServer - ok
13:18:33.0641 0x01dc [8AEE351D8B37FB53D6C3EE485175CD4E, BC8B5C8BB32835491FFAB5DAC35CE432C3D283554170B4AB0EC3670EF68BEFDC] LanmanWorkstation C:\WINDOWS\System32\wkssvc.dll
13:18:33.0656 0x01dc LanmanWorkstation - ok
13:18:33.0688 0x01dc [A997488F4EDAAD59C748CF9FB1D9DAC0, A0B145041F984DD4E0A6F8D0E9C8363DA6F2DA7460E140F028C320CEAC03759C] lfsvc C:\WINDOWS\System32\lfsvc.dll
13:18:33.0703 0x01dc lfsvc - ok
13:18:33.0750 0x01dc [98B6DF0BC14DC6BE7FEF49998FA36896, 2146FE84B3AC6EB3D91AC56F5A4A25D005E36FF7A1B01E1051271776C59538F6] LicenseManager C:\WINDOWS\system32\LicenseManagerSvc.dll
13:18:33.0766 0x01dc LicenseManager - ok
13:18:33.0797 0x01dc [78779BD92081CB27967E77561683AFBE, 05EC91E194336D1BB1EE323E70FAC54F6DC0CEF53FD4925F394399531A37A0DD] lltdio C:\WINDOWS\system32\drivers\lltdio.sys
13:18:33.0797 0x01dc lltdio - ok
13:18:33.0828 0x01dc [199738EF3AFC628823A7A5C74D5CA887, 164B6C738FC416143C49BF0D1CFDCC952360693F41F799B79FEBA72CD542F9B6] lltdsvc C:\WINDOWS\System32\lltdsvc.dll
13:18:33.0844 0x01dc lltdsvc - ok
13:18:33.0875 0x01dc [4A501E9429650B678610ABCCAD1D2609, 71F33FD997D36B8CFB7FD36397CB768AEF1B6329B3882D445B72246621F3BD7E] lmhosts C:\WINDOWS\System32\lmhsvc.dll
13:18:33.0875 0x01dc lmhosts - ok
13:18:33.0922 0x01dc [3DE66F47365AA8CEB18B1EE272F4FEBA, 8DDD6AB4AEDE3B2FEA0D3B63DD24E3F3422D6ADE067756A3919FCED53C349167] LMS C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe
13:18:33.0969 0x01dc LMS - ok
13:18:34.0000 0x01dc [89EB90814DA5FB6F5299240AD8B9C7A7, 36857AFABD064196B7D2A7CFAE3696D96C1FE13431DB49ACE161E706680231DA] LSI_SAS C:\WINDOWS\system32\drivers\lsi_sas.sys
13:18:34.0000 0x01dc LSI_SAS - ok
13:18:34.0016 0x01dc [2FD85E518EA97BB642B018EEB453401A, 7EA218BB57843B80AB5A987BA915829B8262629F72EEC84238634A016D05504E] LSI_SAS2i C:\WINDOWS\system32\drivers\lsi_sas2i.sys
13:18:34.0016 0x01dc LSI_SAS2i - ok
13:18:34.0047 0x01dc [8B7995D9E487C8F90BEA8F1EF6331C10, 2EE68AFEB6D5EC98A996C1722057275C1648411898359248D390B6AA9F697AB5] LSI_SAS3i C:\WINDOWS\system32\drivers\lsi_sas3i.sys
13:18:34.0047 0x01dc LSI_SAS3i - ok
13:18:34.0063 0x01dc [ED902EBC8DEEF6E5FC00D0816DDFFB42, FFDDB7BA54C999D5689152E4EDACC838A769B6C479F0A0FCF294C8632F4E4C1F] LSI_SSS C:\WINDOWS\system32\drivers\lsi_sss.sys
13:18:34.0063 0x01dc LSI_SSS - ok
13:18:34.0141 0x01dc [36D10AB7BF67E637C98DDA0E105970EB, 3B36938C2DE29A53CFB2F8FCF9AC777344FB7D56F062282C0D0B4C4684809C98] LSM C:\WINDOWS\System32\lsm.dll
13:18:34.0156 0x01dc LSM - ok
13:18:34.0188 0x01dc [C6B6FB92C850206A5701F353047FD530, 907EFCD1CEB5ECAFCCF11DCA8489E9C5335E876D0B6F422D9EA1EBE573C8707B] luafv C:\WINDOWS\system32\drivers\luafv.sys
13:18:34.0188 0x01dc luafv - ok
13:18:34.0219 0x01dc [56FBEA44FE310698220D2194FF15267E, D6E70EE54A15198C628A48D3D763DC80967E5EE081DEB7CDB82A9576DBD545BE] LxpSvc C:\WINDOWS\System32\LanguageOverlayServer.dll
13:18:34.0235 0x01dc LxpSvc - ok
13:18:34.0266 0x01dc [AE03D8F1B7863268EAED2FE0105ED75F, F5172A1A3E24FC5271FCB0118861EA0EC33AA8ABB01AE9CAD50E2F032B92486C] MapsBroker C:\WINDOWS\System32\moshost.dll
13:18:34.0266 0x01dc MapsBroker - ok
13:18:34.0297 0x01dc [6C965A0AC264AF1A8E0A69882A7EAFDC, DA40E73A7F584D944F58C7F489B701315B8D30A29E5A6C840C9D291302271834] mausbhost C:\WINDOWS\System32\drivers\mausbhost.sys
13:18:34.0297 0x01dc mausbhost - ok
13:18:34.0313 0x01dc [6C6C1EFC46A62091224333E1E9304FBC, AEADB11E2BE2EEB4BB5E4E13ADDA4633475022312AEE777CFE7FEB27C490B54C] mausbip C:\WINDOWS\System32\drivers\mausbip.sys
13:18:34.0313 0x01dc mausbip - ok
13:18:34.0360 0x01dc [AD612DE8392B729E2713DC46D7786029, C87EF8A05EECB066A7FD65F8F8BF9D3474800C48910CD6463B4EDB38AA466710] MBAMChameleon C:\WINDOWS\System32\Drivers\MbamChameleon.sys
13:18:34.0375 0x01dc MBAMChameleon - ok
13:18:34.0391 0x01dc [BF46AFE0CC03D9A5883E74438170B841, 43309A4DBCF15F09AB3066E96C498785C4F41DBCA8467B0385FCA467AE370980] MbamElam C:\WINDOWS\system32\DRIVERS\MbamElam.sys
13:18:34.0391 0x01dc MbamElam - ok
13:18:34.0656 0x01dc [B10655826D20DFB8A460D22CE688F10C, E2B5CDCEC868A3FB2910AA8B0F86D80D6DAEEF0967DD62EF636C867E468080CC] MBAMService C:\Program Files\Malwarebytes\Anti-Malware\MBAMService.exe
13:18:34.0797 0x01dc MBAMService - ok
13:18:34.0813 0x01dc [0B17A8F4956ABD5FA1A0851B59FF960E, 1B62082ACA96EF78A61AFDB33EF77260292C5D08E5E35B56F7F8F0A3A837ED9B] MBAMSwissArmy C:\WINDOWS\System32\Drivers\mbamswissarmy.sys
13:18:34.0828 0x01dc MBAMSwissArmy - ok
13:18:34.0860 0x01dc [6A113AA145E508B50D85BD219C6EA3DE, D55A8233B61AAFC7669404A45C371A656C2E1B9334C7A76FA30BD76B31295479] MbbCx C:\WINDOWS\system32\drivers\MbbCx.sys
13:18:34.0860 0x01dc MbbCx - ok
13:18:34.0875 0x01dc [CE4B01081B8FD211A7A34219D5E8154A, 9041FDEB932F2CBBCE4A017256C81B3733604403AA343D4532910436E8288CA9] megasas C:\WINDOWS\system32\drivers\megasas.sys
13:18:34.0906 0x01dc megasas - ok
13:18:34.0953 0x01dc [F3C6B901E3FF70F27A17CFDDD7BA85AA, 6D67F52F0B63724126DD7B75B3489D14A6CBC3BD1E0D19188026DA21E85A620A] megasas2i C:\WINDOWS\system32\drivers\MegaSas2i.sys
13:18:34.0953 0x01dc megasas2i - ok
13:18:34.0985 0x01dc [EB84966D14F9342C8AD3D78BA9AA8754, 83C982FC61094A9E9F3E3CB5174B7409698C12FE3B6BF9B2F4C9365E56C642B2] megasas35i C:\WINDOWS\system32\drivers\megasas35i.sys
13:18:34.0985 0x01dc megasas35i - ok
13:18:35.0031 0x01dc [A4DC7070D92AD82A7BDF2F69C155AF69, 8A902DDB6016E4D5C28808FBA5741751D94FFBD4B55724D47BBA0A8C29900E53] megasr C:\WINDOWS\system32\drivers\megasr.sys
13:18:35.0047 0x01dc megasr - ok
13:18:35.0063 0x01dc [6671D24AB5EA0BE6C6CA963A243E8896, 01C713110E466A3EE1AE4DB44CF5B089BE6BD0EAC48637B109972B29B0FE5F7D] MEIx64 C:\WINDOWS\System32\drivers\TeeDriverW8x64.sys
13:18:35.0063 0x01dc MEIx64 - ok
13:18:35.0125 0x01dc [38A4736FC5B74F176BDD592EF95AB035, 10411BA97B3479F22655C4A9949DFBD037843030538FAA881529048D28E8FC4E] MessagingService C:\WINDOWS\System32\MessagingService.dll
13:18:35.0141 0x01dc MessagingService - ok
13:18:35.0328 0x01dc [26C98603E9EB50375FBDBFF05C369816, 3C5EF890A635084E5CEE6FFC5D659AE60834AFF0FBFBBF518AD20BDEBE4A1C5F] MicrosoftEdgeElevationService C:\Program Files (x86)\Microsoft\Edge\Application\98.0.1108.56\elevation_service.exe
13:18:35.0344 0x01dc MicrosoftEdgeElevationService - ok
13:18:35.0391 0x01dc [B74FFC6301B3312A9F59E04E487BC72A, 76F71824E80D10EB71BEDE5EE3A64CAD7CAC3DDFBB6670D1537E6B75FF0217E9] Microsoft_Bluetooth_AvrcpTransport C:\WINDOWS\System32\drivers\Microsoft.Bluetooth.AvrcpTransport.sys
13:18:35.0391 0x01dc Microsoft_Bluetooth_AvrcpTransport - ok
13:18:35.0422 0x01dc [AF70C76096A5C905D195ED0F40E0A294, 2E78475D0F618A2F988727F5C21DC083546A6DDAB24E1152DCBF9C993EE419C7] MixedRealityOpenXRSvc C:\WINDOWS\System32\MixedRealityRuntime.dll
13:18:35.0422 0x01dc MixedRealityOpenXRSvc - ok
13:18:35.0453 0x01dc [517DC2DF12A391699F8432AF89947F2B, 2C6B268486AD0F3BFB82DE0F61D076DF7C334C1C94A0316084713EBDB0C9C518] mlx4_bus C:\WINDOWS\System32\drivers\mlx4_bus.sys
13:18:35.0485 0x01dc mlx4_bus - ok
13:18:35.0500 0x01dc [F087703FAC478379323262C54CE85DD4, 56AC6F16B94E9BF9EB140B21C8397CBBE2DB9D6C6B01D2879C5ABEE060631138] MMCSS C:\WINDOWS\system32\drivers\mmcss.sys
13:18:35.0500 0x01dc MMCSS - ok
13:18:35.0531 0x01dc [BF7ECB119071501EAB6C01374CBD25A0, F1DBC9307B3FCA67CFBF3DE4F1FF62B25B85BC832B2C05B96CA5EC0130B41108] Modem C:\WINDOWS\system32\drivers\modem.sys
13:18:35.0531 0x01dc Modem - ok
13:18:35.0563 0x01dc [D279BFB856809EB1C2E1CED379DF897A, 7C8F7839463AB2ED09F8D8AA2D2910624BE18199FB197CF12D0D99BBDDEDDD57] monitor C:\WINDOWS\System32\drivers\monitor.sys
13:18:35.0563 0x01dc monitor - ok
13:18:35.0563 0x01dc [4352C109DD892A5A5413897A74103024, DB5D99DBFF8C84A7D87109DFB71396DF8E0F0754FC0D263E45116915A39735CE] mouclass C:\WINDOWS\System32\drivers\mouclass.sys
13:18:35.0578 0x01dc mouclass - ok
13:18:35.0594 0x01dc [66E41E31DEBD4E1A2762945B4F15C780, 3A05D657E03B6CD9D62023061F9C652357F16DA2F2337FB6C617AEEFFAD794B4] mouhid C:\WINDOWS\System32\drivers\mouhid.sys
13:18:35.0594 0x01dc mouhid - ok
13:18:35.0610 0x01dc [180D9E273A958B6D2B55410DB2C431C4, EE3598DECA591E8735DE0F449F292E9DDDBCE28A8A7B814E78DFD90AC867B7F2] mountmgr C:\WINDOWS\system32\drivers\mountmgr.sys
13:18:35.0610 0x01dc mountmgr - ok
13:18:35.0625 0x01dc [19623B4213820840730EF00BA52201B6, E9AF731D982F2E6D6DEF9239E4912881043804E6C557C6DBA9B16AD6AE0473F7] mpsdrv C:\WINDOWS\system32\drivers\mpsdrv.sys
13:18:35.0625 0x01dc mpsdrv - ok
13:18:35.0672 0x01dc [EFFDD519B2BCB47E25A441F8A0F9D74A, 57083885BC5248592F02589F92F9B475D0BEADA21C4357ACDF8291EC0198973C] mpssvc C:\WINDOWS\system32\mpssvc.dll
13:18:35.0688 0x01dc mpssvc - ok
13:18:35.0735 0x01dc [759BF2FA80F4832E76DDCA56914F99F7, 3E35D85E98AA3319288A63A9A9EA8F40B9FB821C8B2AA41E8F653950D14F18FA] MRxDAV C:\WINDOWS\system32\drivers\mrxdav.sys
13:18:35.0735 0x01dc MRxDAV - ok
13:18:35.0766 0x01dc [91F89F987BD04BBD7703422371D64756, 813621F99A0CFA8C24F67FE1E9CFA694BB928F479E0B3F6BFBE0E20C563EE727] mrxsmb C:\WINDOWS\system32\DRIVERS\mrxsmb.sys
13:18:35.0781 0x01dc mrxsmb - ok
13:18:35.0797 0x01dc [D87F5442B66DC9C6E9ABD71048321D27, 5E9B1785FE927446CD38A652ABA33C2D23046BAA859B002638AA1010A3C20DE5] mrxsmb20 C:\WINDOWS\system32\DRIVERS\mrxsmb20.sys
13:18:35.0797 0x01dc mrxsmb20 - ok
13:18:35.0828 0x01dc [E587396A4C8151ABBF13A96C4465DE31, A3AA5D51E34657479CFCDC3DBB7821B7255F7CB57D5686B7F709A7953AD537EB] MsBridge C:\WINDOWS\system32\drivers\bridge.sys
13:18:35.0828 0x01dc MsBridge - ok
13:18:35.0860 0x01dc [2EF846AC66E181BE820B513DBC15B5D2, EDFE71025C352D0DABEC7B9506C5945BB0EC11F8DB540DB8CB1116C2EA1648A8] MSDTC C:\WINDOWS\System32\msdtc.exe
13:18:35.0860 0x01dc MSDTC - ok
13:18:35.0891 0x01dc [4D8C5C0B06D8F4B28AAD865ACA6C5494, 8AC1A5358691DA4FBEC7BAA3711321EAD20439029031696F12BB287771E82893] Msfs C:\WINDOWS\system32\drivers\Msfs.sys
13:18:35.0891 0x01dc Msfs - ok
13:18:35.0938 0x01dc [6092FD060EC4132A799BDAD61845DDB7, B45F9D3A71FC8A73AED3C5B8CF6F14A25EBDD3D4D47C9F39FFCD75C7D22F4A9E] msgpiowin32 C:\WINDOWS\System32\drivers\msgpiowin32.sys
13:18:35.0938 0x01dc msgpiowin32 - ok
13:18:35.0938 0x01dc [78689B7121F3DA06A879FBBD039B29AA, C656B13E0329B86663C2382943B1DD6F6E5080FAC71E3FEFA056D261F30E273E] mshidkmdf C:\WINDOWS\System32\drivers\mshidkmdf.sys
13:18:35.0938 0x01dc mshidkmdf - ok
13:18:35.0953 0x01dc [9E90FE6DF363D2427A5C773120E7B27D, 1FDB7E28CCAF757603C4B754E1AC9C470E5E60E85DE067375902F108F5E34608] mshidumdf C:\WINDOWS\System32\drivers\mshidumdf.sys
13:18:35.0953 0x01dc mshidumdf - ok
13:18:35.0953 0x01dc [0C95F1C9D1ABF88CB82E5831E8CCE9AF, 46B2C56F21291D6375FBE33D8D48D0662BDD4770B8962D1D1AAA540893897A9A] msisadrv C:\WINDOWS\system32\drivers\msisadrv.sys
13:18:35.0953 0x01dc msisadrv - ok
13:18:36.0000 0x01dc [7643DE5E3FD4BE1917B8D830E67E79E5, 7202B00E92DCA1232E93D04E1FA695281132E4EFEE325EEFF34B872B000922F7] MSiSCSI C:\WINDOWS\system32\iscsiexe.dll
13:18:36.0000 0x01dc MSiSCSI - ok
13:18:36.0000 0x01dc msiserver - ok
13:18:36.0047 0x01dc [AFA20446786F24DA3794B6DC4F20DE32, 4EA2051094AA70102C672E797D6E603F6A7A82189AB8DC9B67B5945D0635E9DE] MsKeyboardFilter C:\WINDOWS\System32\KeyboardFilterSvc.dll
13:18:36.0063 0x01dc MsKeyboardFilter - ok
13:18:36.0094 0x01dc [26854C1F5500455757BC00365CEF9483, 82C74A2AAACC3CD06187365D40EC1C122A01CDB6915B18FE2DD97E17764DAF21] MSKSSRV C:\WINDOWS\System32\drivers\MSKSSRV.sys
13:18:36.0094 0x01dc MSKSSRV - ok
13:18:36.0125 0x01dc [9FB5040C8CEAE4C32B7884ECBBCAFDAF, 0EC3E53C5B1B202440DE22A5BF7E1EBE9AF5BBB6BA69DB9D018A6D8EC97B477E] MsLldp C:\WINDOWS\system32\drivers\mslldp.sys
13:18:36.0141 0x01dc MsLldp - ok
13:18:36.0172 0x01dc [4B5CD00DEAB6BC5FE650D5E90BA5719A, 6E5DAA5D9826A3165514CE2AC4AEC23033D7BA993F06D2BDFFC68052CA71C4A0] MSPCLOCK C:\WINDOWS\System32\drivers\MSPCLOCK.sys
13:18:36.0172 0x01dc MSPCLOCK - ok
13:18:36.0172 0x01dc [3FC09B334BB53D2EB289887CFBD79D0B, AD55F307A8146BC2ACB1B2437C19B405F7BC3F5E4A81DB685B0C046FEC4C30BC] MSPQM C:\WINDOWS\System32\drivers\MSPQM.sys
13:18:36.0172 0x01dc MSPQM - ok
13:18:36.0219 0x01dc [1B9172B25182BE5F3560F76F4085A5B7, 65739D981DFD66C092F781FE1CB1BF07FCF4CD0DA969103E527D4982CA3A30AB] MsQuic C:\WINDOWS\system32\drivers\msquic.sys
13:18:36.0235 0x01dc MsQuic - ok
13:18:36.0266 0x01dc [67B5A67F5AF03C13853936D0D1420ED8, CFED3B0876CAD540032647BA4D4E187432416AD0FC3671AEC2F7ED509D7705D8] MsRPC C:\WINDOWS\system32\drivers\MsRPC.sys
13:18:36.0281 0x01dc MsRPC - ok
13:18:36.0313 0x01dc [05C01E91D5B3E4F1329E87AE5A5C2701, 9B58E3CE98274D732CF5EA5EC6DF601E8A464530A83B42604FB2864AE7563477] MsSecFlt C:\WINDOWS\system32\drivers\mssecflt.sys
13:18:36.0313 0x01dc MsSecFlt - ok
13:18:36.0328 0x01dc [DB89919F84809686BD4F8C24EB6CB3FA, 360A199A6D4690FE248C6EAA4E84673F299FA4CA6C21E940F4DF1B28216BA23C] mssmbios C:\WINDOWS\System32\drivers\mssmbios.sys
13:18:36.0328 0x01dc mssmbios - ok
13:18:36.0328 0x01dc [244C73253E165582DDC43AF4467D23DF, 808FF81F0030CC7390B4790F91CE1763EAC02CCECA6014A2D9D990A40DBD0580] MSTEE C:\WINDOWS\System32\drivers\MSTEE.sys
13:18:36.0344 0x01dc MSTEE - ok
13:18:36.0344 0x01dc [8EE2EEE12398FEA5BC8E37AAAFE59852, E37965B9EFD9ADA6A81585DD792A20CD03BFC28512E92FC63CD2CBAE9A41AD1A] MTConfig C:\WINDOWS\System32\drivers\MTConfig.sys
13:18:36.0344 0x01dc MTConfig - ok
13:18:36.0375 0x01dc [6AD1255EDF789EDB771EB04B062BF007, 757E91D214B38D75819B8FE0E0D9D10E648660244CBEA79C588C9E62CB71AC74] Mup C:\WINDOWS\system32\Drivers\mup.sys
13:18:36.0375 0x01dc Mup - ok
13:18:36.0406 0x01dc [82B656712713424A707F1E127C68E02F, 69FBB0692C37DA498014CC6CDC609E612A3207A17B280EDE5C02248571F91F11] mvumis C:\WINDOWS\system32\drivers\mvumis.sys
13:18:36.0422 0x01dc mvumis - ok
13:18:36.0453 0x01dc [8CA2DD9A18327EFBD5D7E8E099E36BD4, 9784443A7CF84479DA31BE0A53CAE1443B3A0474D27A4DEE2CF28A4DCB332D07] NativeWifiP C:\WINDOWS\system32\DRIVERS\nwifi.sys
13:18:36.0469 0x01dc NativeWifiP - ok
13:18:36.0516 0x01dc [1E641165EADCE9085810CCD4E1AAF443, 9C7EC8118B3550829215665F2C7D537E691BA6035432CC36834039D8D64D8A60] NaturalAuthentication C:\WINDOWS\System32\NaturalAuth.dll
13:18:36.0531 0x01dc NaturalAuthentication - ok
13:18:36.0672 0x01dc [2637F26312ECCEEB6F110E95F1ECE243, 356B7EF0C2A2BD88D9584EDEAC49B25A7872096F606E6E2A5E5F9B880C27EE96] NBService C:\Program Files (x86)\Nero\Nero 7\Nero BackItUp\NBService.exe
13:18:36.0688 0x01dc NBService - ok
13:18:36.0719 0x01dc [D47A20839608B8213065D7AFC8C42195, 7B0187BE9705ED2F925616C13B3744BAC0A9C96B21BE503D96BC9EE7EE125B33] NcaSvc C:\WINDOWS\System32\ncasvc.dll
13:18:36.0719 0x01dc NcaSvc - ok
13:18:36.0750 0x01dc [9CC607630F19847E887D4846D8AF9BEC, 3022760F2DB65A4ECBEDAF0E60BF2733391ADF2F323014693BC6735789578E06] NcbService C:\WINDOWS\System32\ncbservice.dll
13:18:36.0766 0x01dc NcbService - ok
13:18:36.0781 0x01dc [8C938E851CDF2CE30BBEA14555B61820, F853F526C811893BD40B1124BAEC543099381E7BF091729B6A6665DF3CE10B94] NcdAutoSetup C:\WINDOWS\System32\NcdAutoSetup.dll
13:18:36.0781 0x01dc NcdAutoSetup - ok
13:18:36.0797 0x01dc [D62777BD13AC73F8FB20039B701D5292, E3708D62DEA31BA03D7CE7EEF6A270DA2B3556559140B556F5AB4EA289F921E2] ndfltr C:\WINDOWS\System32\drivers\ndfltr.sys
13:18:36.0797 0x01dc ndfltr - ok
13:18:36.0844 0x01dc [BE9D5B1670123A10905DE3CF80563F1E, 9268405FEACC07B4C64E7D913F41884BB925F15F6B6F56A2D5EE1FA4E9ACE947] NDIS C:\WINDOWS\system32\drivers\ndis.sys
13:18:36.0860 0x01dc NDIS - ok
13:18:36.0906 0x01dc [6BEC0929C7A7BF2A7C44F585ECC7DAEB, 5F6395268CBD26A4B90960479040C114B2C8A3F24C188C2D5F62D6AB43A637D1] NdisCap C:\WINDOWS\system32\drivers\ndiscap.sys
13:18:36.0906 0x01dc NdisCap - ok
13:18:36.0938 0x01dc [FF4D48CB9B1FA642E9DE8C4EAF05C980, A8C470C3429D693678F16CE47BD104B8F1E8870600C54F81058951D4A0C8A125] NdisImPlatform C:\WINDOWS\system32\drivers\NdisImPlatform.sys
13:18:36.0938 0x01dc NdisImPlatform - ok
13:18:36.0969 0x01dc [8F6BC1F9E7331F564367456649CD3C84, 58FDA9DC5748D4F102F6B9BC6EEED687244ED74B32D584119750BF964ECD807E] NdisTapi C:\WINDOWS\system32\DRIVERS\ndistapi.sys
13:18:36.0969 0x01dc NdisTapi - ok
13:18:36.0985 0x01dc [09BD40437780ED584D06519373ACEDC7, 3D7685D3960382FB102E225634D54A2370DA53DEB89CAE4765AD00C9AFE030B7] Ndisuio C:\WINDOWS\system32\drivers\ndisuio.sys
13:18:36.0985 0x01dc Ndisuio - ok
13:18:36.0985 0x01dc [31AE9050FF9D6CBE1BC2A7EA5F98D6A3, 2960AF22637EDA95DF6ED154278B23AC157AF2DE6F342DA7D8083E4F7F70730F] NdisVirtualBus C:\WINDOWS\System32\drivers\NdisVirtualBus.sys
13:18:37.0000 0x01dc NdisVirtualBus - ok
13:18:37.0031 0x01dc [18ED5ACB3E4C931CDBC4F1DEDC9E1E7F, 2098CD56DA3F4650F655B63E10435768C99F368854D761865151FABAA87CA936] NdisWan C:\WINDOWS\System32\drivers\ndiswan.sys
13:18:37.0031 0x01dc NdisWan - ok
13:18:37.0031 0x01dc [18ED5ACB3E4C931CDBC4F1DEDC9E1E7F, 2098CD56DA3F4650F655B63E10435768C99F368854D761865151FABAA87CA936] ndiswanlegacy C:\WINDOWS\system32\DRIVERS\ndiswan.sys
13:18:37.0031 0x01dc ndiswanlegacy - ok
13:18:37.0063 0x01dc [33CDAEDC7CBE8339A8324CEC2461BFB4, DAAEACDB4506D2BDDED61957D92FB4983E11D9CE6E7B25119B4CBFB431C945F4] NDKPing C:\WINDOWS\system32\drivers\NDKPing.sys
13:18:37.0063 0x01dc NDKPing - ok
13:18:37.0094 0x01dc [EBB9D06E3C9F01FE299E9508D5B19BEB, 502AE6F59243354366ABE8DDB1F26BA79C5A08E56F9369525678CC072CF65486] ndproxy C:\WINDOWS\system32\DRIVERS\NDProxy.sys
13:18:37.0110 0x01dc ndproxy - ok
13:18:37.0156 0x01dc [77621E74FD79B267071A0D12C643A48A, 8228B7D1237A0FFABCCC150B299EA494C8F0CB4CCB51AB0DBFF08CBAA9EFC4BB] Ndu C:\WINDOWS\system32\drivers\Ndu.sys
13:18:37.0172 0x01dc Ndu - ok
13:18:37.0188 0x01dc [8FBD24446A47CA78A8537B214103A36A, 24861B0718B71030A1961B9DEB713509A39F833A8BDB7B72A6CD760254CED7DE] NetAdapterCx C:\WINDOWS\system32\drivers\NetAdapterCx.sys
13:18:37.0203 0x01dc NetAdapterCx - ok
13:18:37.0203 0x01dc [4687FAC962855BDB1896C02334E95D54, E7F7F30D9513FDD2236FCFD5549DCD93101562BA1117213EA4DF32B70BB48A73] NetBIOS C:\WINDOWS\system32\drivers\netbios.sys
13:18:37.0203 0x01dc NetBIOS - ok
13:18:37.0235 0x01dc [49F7DE6F689C47B64A2C2D46CD98E327, 679A89E9078D5865C52FCAE3A86D5AD252BF22B819901303F186D55EC976E1CD] NetBT C:\WINDOWS\system32\DRIVERS\netbt.sys
13:18:37.0235 0x01dc NetBT - ok
13:18:37.0250 0x01dc [8EA6FE0CDAC6DD3BAE1FADC04D168A4F, B77AA726ACD44C7C89D32DD46AA07583B88FBE2C34AED394EB6E005824E40893] Netlogon C:\WINDOWS\system32\lsass.exe
13:18:37.0250 0x01dc Netlogon - ok
13:18:37.0266 0x01dc [62D46DA273CB543BB1671FE708A280CA, 4AB8B86B076320DE116F42DACC83DC95C635CB32392F3EBBE0FC64F22E7BF70A] Netman C:\WINDOWS\System32\netman.dll
13:18:37.0266 0x01dc Netman - ok
13:18:37.0328 0x01dc [A510EE633987CE98E6389E5D8F3DF91D, CA78A64A86D8875DEB9C9E8E7CA8A6E36A7BDE222698F187BAEEEB5A023DE0DD] netprofm C:\WINDOWS\System32\netprofmsvc.dll
13:18:37.0328 0x01dc netprofm - ok
13:18:37.0375 0x01dc [9A463661B49A26DF55772846A4515757, 486D00CC8D94B4AEA3BEE6E80524B5B5BF3861B91163DDB82949108B1FAB4E5E] NetSetupSvc C:\WINDOWS\System32\NetSetupSvc.dll
13:18:37.0375 0x01dc NetSetupSvc - ok
13:18:37.0485 0x01dc [B9D455C60292DF5FCB064834CA5802AA, 75DCE4E5FA08CCEAF4D3D30FE8E26903FCDD14CC852E820F63B40F374C706DBD] NetTcpPortSharing C:\WINDOWS\Microsoft.NET\Framework64\v4.0.30319\SMSvcHost.exe
13:18:37.0516 0x01dc NetTcpPortSharing - ok
13:18:37.0563 0x01dc [FE927ABE9187AC6F3461F3BF9EBB8066, 987A21BBD65687B4EFCC0A9ADE5338D74355BA35E68FA55D3E68958FFBA904E2] netvsc C:\WINDOWS\System32\drivers\netvsc.sys
13:18:37.0578 0x01dc netvsc - ok
13:18:37.0641 0x01dc [D40B980DE8558BF6E7C544646BBEDCBE, F83EEB4AF60071254FEDAA137D9CAA6E76EBB95CD3E70C66C5DE032A7AE17BD6] NgcCtnrSvc C:\WINDOWS\System32\NgcCtnrSvc.dll
13:18:37.0656 0x01dc NgcCtnrSvc - ok
13:18:37.0688 0x01dc [E0C994104E4CDFE71481E9D58D49A73C, F50279A546FE1482806CF441D2E52B6285376CEC8C08BC98F34B2F5CDC6BFF1A] NgcSvc C:\WINDOWS\system32\ngcsvc.dll
13:18:37.0703 0x01dc NgcSvc - ok
13:18:37.0750 0x01dc [EDB7CF6CBECE6558E23159E68E690B71, 237475AF94FACA05327E88F2A19A3462BE3242B7635D63321074820CD03FF631] NlaSvc C:\WINDOWS\System32\nlasvc.dll
13:18:37.0750 0x01dc NlaSvc - ok
13:18:37.0766 0x01dc [833D836C1589DCB023382FA1178EADB2, 9E3C3E5E7C33DACC77D347DAD2CD37043F47E0DD93DBB6EE7710BD68AEE0B30B] Npfs C:\WINDOWS\system32\drivers\Npfs.sys
13:18:37.0766 0x01dc Npfs - ok
13:18:37.0797 0x01dc [B2B57F620C085F2EA764BDF79AF7BE30, CA3657D9365D34FFECF6B5DE8E5905A2491756B1CC227D9AB8762B09111E9860] npsvctrig C:\WINDOWS\System32\drivers\npsvctrig.sys
13:18:37.0797 0x01dc npsvctrig - ok
13:18:37.0828 0x01dc [0FA6DD9E38FF747C54FF5AE05F304327, 85449DBDBD24D72E0BAD82C81306F5AEC18F7CF23631BCFC09E8AEE4C7C646BE] nsi C:\WINDOWS\system32\nsisvc.dll
13:18:37.0844 0x01dc nsi - ok
13:18:37.0875 0x01dc [099D027B23831D009DEB40031795A915, 4E6E391847B90C796BC7B208614F66F48BD0A6CE253295DC24DFA47E9D214151] nsiproxy C:\WINDOWS\system32\drivers\nsiproxy.sys
13:18:37.0875 0x01dc nsiproxy - ok
13:18:37.0969 0x01dc [2DA3324CAF9E54AB24488921361EE50A, 7E4856DFD7063B55709097D90131F05649F8D4E1EB2A001A31F3DD7FBC9BCBBB] Ntfs C:\WINDOWS\system32\drivers\Ntfs.sys
13:18:38.0000 0x01dc Ntfs - ok
13:18:38.0016 0x01dc [2CB7C3B739D8D34B9249F7DC6C8B5C1A, 318DD3D989EBED3F29A4C3F6FA819F060BE9C14C549B7DAD8ECA2B73C7932722] Null C:\WINDOWS\system32\drivers\Null.sys
13:18:38.0016 0x01dc Null - ok
13:18:38.0031 0x01dc [BEB8637D4B098B286B8B4F46E88A57AD, C0515F0F429A3B60AEC5F9F2AEDCF387CF941D306A21C9BCB56571C83560C6C1] nvdimm C:\WINDOWS\system32\drivers\nvdimm.sys
13:18:38.0047 0x01dc nvdimm - ok
13:18:38.0047 0x01dc [5281A4F23E594AE6EDE1E38B1F8518E0, 628927EB91C6A323CA67B97EF743775B68D30599A0F0593BC3B5C0BA6C5AB82C] nvraid C:\WINDOWS\system32\drivers\nvraid.sys
13:18:38.0063 0x01dc nvraid - ok
13:18:38.0078 0x01dc [A11D15751217EEB734033BB5A929B1CD, F07CD88B7939C53DF83E93D40FB5AB115946393AFBE8DBA75FEE7247BF3063A9] nvstor C:\WINDOWS\system32\drivers\nvstor.sys
13:18:38.0078 0x01dc nvstor - ok
13:18:38.0110 0x01dc [8BBF06E5B2A4E5A1A74230003F6AAAA7, CE1B45DC50B6D82D85DAE5EEED4EA2A7D3E5AFAB24957437679CB366B6BE33C4] OneSyncSvc C:\WINDOWS\System32\APHostService.dll
13:18:38.0125 0x01dc OneSyncSvc - ok
13:18:38.0172 0x01dc [62EB907977348EFFBCF671A31B911089, 95F7521556593B9DD4CB39D3521B8F10AF37C4414E48AF124C116D7F55B60CB8] ose C:\Program Files (x86)\Common Files\Microsoft Shared\Source Engine\OSE.EXE
13:18:38.0188 0x01dc ose - ok
13:18:38.0235 0x01dc [F8CE0B4F1BC5E4FBDD66C1CAC4D58314, E7DC2FBA4CDBB0A35CC58E0FDF37D68891F18A80E449C0AA2C66C43A596EC4A9] p2pimsvc C:\WINDOWS\system32\pnrpsvc.dll
13:18:38.0250 0x01dc p2pimsvc - ok
13:18:38.0297 0x01dc [DA97CD5815EC123BC88382C08D465B9E, 46F5EA2E3D590FB10E14BC811612B6EF87C805B359A652D2C6BFE4840D5D6AA2] p2psvc C:\WINDOWS\system32\p2psvc.dll
13:18:38.0328 0x01dc p2psvc - ok
13:18:38.0344 0x01dc [138FDB1EBCB61287A645BD3B06DBED5E, 1E59DE429B54E910688BF917F2AD97E66241EE3FB924C24E3627E9603E8A9C5D] Parport C:\WINDOWS\System32\drivers\parport.sys
13:18:38.0344 0x01dc Parport - ok
13:18:38.0360 0x01dc [97589D185D58AEDD6EBF8331266D84F5, 019D3DAF773B2D347CC2C59117FF983CDE48C673A6ED042C8C02010BBD6BBC1B] partmgr C:\WINDOWS\system32\drivers\partmgr.sys
13:18:38.0360 0x01dc partmgr - ok
13:18:38.0422 0x01dc [34B4E3B3E24177A942060608162F2F9F, BE9FD699AC6126C859D1FFE293B271420C17E7FBE2A733C7396D2F4B78EF7E82] PcaSvc C:\WINDOWS\System32\pcasvc.dll
13:18:38.0422 0x01dc PcaSvc - ok
13:18:38.0453 0x01dc [F9A4C69FC460710FA13CE42E5E923171, 9CB8BA2527E650FDC30B7DDF15960706B8E643A13D8AEF5FC1D8A9336BFD4E7F] pci C:\WINDOWS\system32\drivers\pci.sys
13:18:38.0453 0x01dc pci - ok
13:18:38.0485 0x01dc [81CF1B9032766FDAD358467639FC437D, 52C944D7F7C5081FB6743266AEB54ABC27931286F4E501AAF70C5CA37297AFC9] pciide C:\WINDOWS\system32\drivers\pciide.sys
13:18:38.0485 0x01dc pciide - ok
13:18:38.0500 0x01dc [0543F01C97CE2D3ABB4F8CEA56B99721, CD84890DEB63C782A51A7F4D962B88CAC9AA226C3C7DDC2D2B0A56E81B00B07C] pcmcia C:\WINDOWS\system32\drivers\pcmcia.sys
13:18:38.0500 0x01dc pcmcia - ok
13:18:38.0547 0x01dc [326227732A3E3B65DE837CF7D8119747, 88192C4EEBD3F1D692EEEA47A6D0D48A64B69441EFAA82FAC7CE61DD1FD5BAE1] pcw C:\WINDOWS\system32\drivers\pcw.sys
13:18:38.0547 0x01dc pcw - ok
13:18:38.0563 0x01dc [7C5587B5911A96C10E670DFA54C9BB91, D9D4EC0EC8E7419263DC95F5CEBC24FD5F19E9FE902E902D45FAC46F4FA8E5E3] pdc C:\WINDOWS\system32\drivers\pdc.sys
13:18:38.0578 0x01dc pdc - ok
13:18:38.0594 0x01dc [9D1A6A91D88D59F394D1F6D48995D6BD, BC094B57D6AC5997BAD388E9DAF8EF961B72E159922EC36259A8E4F8CF4C6149] PEAUTH C:\WINDOWS\system32\drivers\peauth.sys
13:18:38.0610 0x01dc PEAUTH - ok
13:18:38.0703 0x01dc [0C92E48F3A4A9337916D42E132DBAD96, 058E062DBF4820F5893C8059E9F17AAAB1361F4D950E7EA6B01807FCFEE2396D] PeerDistSvc C:\WINDOWS\system32\peerdistsvc.dll
13:18:38.0735 0x01dc PeerDistSvc - ok
13:18:38.0781 0x01dc [217DD189B66B68149ED4F7E8C9BA1DD9, F4A1550BFEFBDC09DA82F53CE94EF3261C75DB1CC7C1EDD1074D31F828A47316] perceptionsimulation C:\WINDOWS\system32\PerceptionSimulation\PerceptionSimulationService.exe
13:18:38.0781 0x01dc perceptionsimulation - ok
13:18:38.0797 0x01dc [2E2E8BA514A93C297F124BAB53F4E921, D6B8116E5C920032A5926D5D047BFD72B05ACBB08E26F177A0B0E6B4EC735FA1] percsas2i C:\WINDOWS\system32\drivers\percsas2i.sys
13:18:38.0797 0x01dc percsas2i - ok
13:18:38.0813 0x01dc [1C6720616FF300235509D5EFBB2CAE20, 92017ECB36EAA35AC454E890734915A658EB898C95970531D43C19461BE6562B] percsas3i C:\WINDOWS\system32\drivers\percsas3i.sys
13:18:38.0813 0x01dc percsas3i - ok
13:18:38.0891 0x01dc [2FC7CFCEDBF7E038351C7CEB1036D2E1, 41D7DA706F0CF613DF768B6795CD09C5C1035F9F101051FB58F5042EB4352DB6] PerfHost C:\WINDOWS\SysWow64\perfhost.exe
13:18:38.0906 0x01dc PerfHost - ok
13:18:38.0985 0x01dc [1D3DD2C778ABFA5AC62B995ACE39CEFB, 8CC03BB83DAC8E988A3F9BE5D895F34708EF0B0AA579899C1E1504D125529B17] PhoneSvc C:\WINDOWS\System32\PhoneService.dll
13:18:39.0016 0x01dc PhoneSvc - ok
13:18:39.0047 0x01dc [D6784996CCCF3CE1FCFB692D74F639D3, EF9BD3DA0E2BF4BE221D8EBD846EFB511E3AAB5AE35BEBE5588E4BBBA8D50D02] PimIndexMaintenanceSvc C:\WINDOWS\System32\PimIndexMaintenance.dll
13:18:39.0063 0x01dc PimIndexMaintenanceSvc - ok
13:18:39.0094 0x01dc [38AC9B3F1CE10D909EFB103E3D43A8BB, 5A29A6C7D897D10626798E81220917ED2EB4D55F854A999B5E583F6020C2D29E] PktMon C:\WINDOWS\system32\drivers\PktMon.sys
13:18:39.0094 0x01dc PktMon - ok
13:18:39.0188 0x01dc [9E431A5D697432DD6F4DB48C9A185104, 44C16E194258C9143A45F4022F9C5DE229E217D6FF7F944F105FE631BE9EF4A7] pla C:\WINDOWS\system32\pla.dll
13:18:39.0203 0x01dc pla - ok
13:18:39.0235 0x01dc [47997A891009AD881DFA69E018D3DF41, 954BBFB9E4C7FF79A811123D31954840590837ECDC9108161717EE29C8EFB676] PlugPlay C:\WINDOWS\system32\umpnpmgr.dll
13:18:39.0235 0x01dc PlugPlay - ok
13:18:39.0266 0x01dc [8D8575D069381877BAED88D2FC98EC11, 0C0C05CD071BADD691C99CB08EF6CEEB1DF9B0F011F4499C22BBE4636E7521A3] pmem C:\WINDOWS\system32\drivers\pmem.sys
13:18:39.0266 0x01dc pmem - ok
13:18:39.0313 0x01dc [2769F200292C0F941A10BD60C33EA4A6, B8345C32585C45E6248D7194B1071F2B8617718E7C9B270AAF44C132D029DB4C] PNPMEM C:\WINDOWS\System32\drivers\pnpmem.sys
13:18:39.0313 0x01dc PNPMEM - ok
13:18:39.0328 0x01dc [6AAAC8AD69AEFBE5FE04738B687EE85E, 83427082298E2FC021D5D39A43DB4A5783D95213F2CA8D3A997DB6C815BD9CB2] PNRPAutoReg C:\WINDOWS\system32\pnrpauto.dll
13:18:39.0328 0x01dc PNRPAutoReg - ok
13:18:39.0344 0x01dc [F8CE0B4F1BC5E4FBDD66C1CAC4D58314, E7DC2FBA4CDBB0A35CC58E0FDF37D68891F18A80E449C0AA2C66C43A596EC4A9] PNRPsvc C:\WINDOWS\system32\pnrpsvc.dll
13:18:39.0344 0x01dc PNRPsvc - ok
13:18:39.0391 0x01dc [B142CEA84B7894B529333184C282E0A7, 3A44DE9764FA279CA56BBD5850CAD9CECF38F96AA858A725E283AE094B4C1964] PolicyAgent C:\WINDOWS\System32\ipsecsvc.dll
13:18:39.0391 0x01dc PolicyAgent - ok
13:18:39.0406 0x01dc [562B9409AA8777204E78C629647344EC, 65C33D25E0C00731D7DEF3F127523AA5178133481915287F3267A52C74577572] portcfg C:\WINDOWS\System32\drivers\portcfg.sys
13:18:39.0406 0x01dc portcfg - ok
13:18:39.0453 0x01dc [FFDECF73BCDC6E124ACCEA0A3DC6DB3D, EE47BBDB755155592EC9D0C203E14D9E48CD3DC8FC9F9A136548046BF34FBEA7] Power C:\WINDOWS\system32\umpo.dll
13:18:39.0469 0x01dc Power - ok
13:18:39.0485 0x01dc [CC6EDCFAF5A19B948C46F92791AC452F, 9124AF703B5032254AAA9F42A2CC9FE5B26C0048B4C21FF14382935797F4D245] PptpMiniport C:\WINDOWS\System32\drivers\raspptp.sys
13:18:39.0485 0x01dc PptpMiniport - ok
13:18:39.0610 0x01dc [FFAF27C034A64E23EEB0256BE77FA8B0, 10C7AB907B5DBBC604AEB7D0FC5B2CE271BDF82431682C9C4C3D20AFAD876DF5] PrintNotify C:\WINDOWS\system32\spool\drivers\x64\3\PrintConfig.dll
13:18:39.0750 0x01dc PrintNotify - ok
13:18:39.0766 0x01dc [415528FD79A105F4C16FD25526D0F6BB, B3DF926CD3FEC9B8C9AC1FDB57393824BAEE84DBFB2F9789BD7C63862C344217] PrintWorkflowUserSvc C:\WINDOWS\System32\PrintWorkflowService.dll
13:18:39.0766 0x01dc PrintWorkflowUserSvc - ok
13:18:39.0813 0x01dc [60D37A270C6787EE0A1B6C88DD221A55, CCA7B29F8C552E48FD6B4D45DDDB2A8428E82747FB2ED847F3A54F87B4325DC8] Processor C:\WINDOWS\System32\drivers\processr.sys
13:18:39.0813 0x01dc Processor - ok
13:18:39.0844 0x01dc [E1AE48273DB6BE87900968B8EB6D04AA, 872F0FD24495CF98D6BE8605D2BA7B1FEA45B648B9687A2E120FA6C1546F6A3D] ProfSvc C:\WINDOWS\system32\profsvc.dll
13:18:39.0860 0x01dc ProfSvc - ok
13:18:39.0906 0x01dc [4E750557E2310F3875CC8CEAB4CCA2CB, 7906E70262F7D47A22CC18361749106E5B377660EF17A0F2AEB44B019F825A95] Psched C:\WINDOWS\system32\drivers\pacer.sys
13:18:39.0922 0x01dc Psched - ok
13:18:39.0953 0x01dc [73A65238244564A2E52D4E2AECC386A6, FBCD3BBD6FCEF4DF306B384FF50787E21ACF827F6650BE34F86AE9E147FCBB99] PushToInstall C:\WINDOWS\system32\PushToInstall.dll
13:18:39.0969 0x01dc PushToInstall - ok
13:18:40.0000 0x01dc [C32ECB99AD25E9A04F01C8665DF29EF8, 0489B3DEC6A33E50D8A48A8DAD3F5B923A81F7300E4A71358D90D2879BAC9AA2] pwdrvio C:\WINDOWS\system32\pwdrvio.sys
13:18:40.0016 0x01dc pwdrvio - ok
13:18:40.0031 0x01dc [D619356B955EEFA642F5FF72755E8B3C, 1FD54978A77ACD6FBF1236E177ED074894743A9141E4169FE9AFE28680FC93C5] pwdspio C:\WINDOWS\system32\pwdspio.sys
13:18:40.0031 0x01dc pwdspio - ok
13:18:40.0078 0x01dc [2F3808790D517E5E5E6ABF7177875C02, BE1A79A6498697EB86FC29638324A853197B49BC06AE3EB1130793F710926998] QWAVE C:\WINDOWS\system32\qwave.dll
13:18:40.0094 0x01dc QWAVE - ok
13:18:40.0125 0x01dc [CE51A9A997D2830C6C64A36D7F8D8879, 706D683CAF92C259C121222446D34ED43F6E8872407C3615E2ED118ACD24D21D] QWAVEdrv C:\WINDOWS\system32\drivers\qwavedrv.sys
13:18:40.0125 0x01dc QWAVEdrv - ok
13:18:40.0156 0x01dc [9D377A5872A0A7A33E258FFCBDB3F25F, D461798C6348C5D96EA002E4A1AC588B87A1A9B01AD84AB1FA6D9C6393616892] Ramdisk C:\WINDOWS\system32\DRIVERS\ramdisk.sys
13:18:40.0156 0x01dc Ramdisk - ok
13:18:40.0203 0x01dc [9500BA0F8F8E48449810BA0E802DF2CA, 3A79A1C48768C72B49913647336BF75CAFC10DCB8C6C54E4D05FBDC88FDADBCA] RasAcd C:\WINDOWS\system32\DRIVERS\rasacd.sys
13:18:40.0203 0x01dc RasAcd - ok
13:18:40.0235 0x01dc [C2795FC5704A83CFB86A97475AD074B3, 39B9D79ABD610EC1D9575F1DACF0ED5DFC637248B9EF658648B4F75480C47DAE] RasAgileVpn C:\WINDOWS\System32\drivers\AgileVpn.sys
13:18:40.0235 0x01dc RasAgileVpn - ok
13:18:40.0266 0x01dc [AC0179CC701DEBE60FF3ABACF1EFE18E, B9970819DB91FDF78D655A9A8A03ED9EE020B1F722DC4AB9D003CA0B3287FCCD] RasAuto C:\WINDOWS\System32\rasauto.dll
13:18:40.0266 0x01dc RasAuto - ok
13:18:40.0281 0x01dc [40CBDB4B80284451536C8CA49561E5CD, 69F7181CB25E6E32E7B9C68BC76F21A5C7311ADAF6CD35B0B54EC4B7095B46CC] Rasl2tp C:\WINDOWS\System32\drivers\rasl2tp.sys
13:18:40.0281 0x01dc Rasl2tp - ok
13:18:40.0328 0x01dc [630B7590756C7180AC9A5D6F896BC1FB, 1760709C83314B61DA6CF357AC557137B829D1AFCFCFCEF947151889C9DAB951] RasMan C:\WINDOWS\System32\rasmans.dll
13:18:40.0344 0x01dc RasMan - ok
13:18:40.0360 0x01dc [E250ADBB0C3E564BAF7CBBA4BAFE0A60, 83B6ABFC0C5700089EA967939564EF5FA2F5C40D2CA378D427CE59FFACD99D71] RasPppoe C:\WINDOWS\system32\DRIVERS\raspppoe.sys
13:18:40.0360 0x01dc RasPppoe - ok
13:18:40.0360 0x01dc [FCF941424AB1AB3EF57B0ABE6DBCDF77, 6EC56F7E87D4D6241DD0E94148E388816EF9613B482DBD1891E698B2E7F0F585] RasSstp C:\WINDOWS\System32\drivers\rassstp.sys
13:18:40.0375 0x01dc RasSstp - ok
13:18:40.0406 0x01dc [774A4AA0581A6189D15BEFD871FF6561, 42D9CA56EE3A5617C560C9DE2371956F83D909BDAC6D129F548E0C0D2A8840E7] rdbss C:\WINDOWS\system32\DRIVERS\rdbss.sys
13:18:40.0406 0x01dc rdbss - ok
13:18:40.0438 0x01dc [B7BAD23CA994EFF8EA11261626326004, 056495FB4A54984CE9D28D7B45550990D4A4B0736669F0F69138BEF51A695EFA] rdpbus C:\WINDOWS\System32\drivers\rdpbus.sys
13:18:40.0438 0x01dc rdpbus - ok
13:18:40.0469 0x01dc [64991B36F0BD38026F7589572C98E3D6, 9580C67C2891C34A23970B705BC64AC19CCA16AE5A6F141F59FA6AFD89F7EC44] RDPDR C:\WINDOWS\system32\drivers\rdpdr.sys
13:18:40.0469 0x01dc RDPDR - ok
13:18:40.0516 0x01dc [6B4EC3A25A2FB3C15084B54FE58C5D2F, 60B3F1FC04D77283A88963EF6BDE5AECACC814A8779DDA833D208044B564E365] RdpVideoMiniport C:\WINDOWS\system32\drivers\rdpvideominiport.sys
13:18:40.0516 0x01dc RdpVideoMiniport - ok
13:18:40.0547 0x01dc [B4A6F3BFB5A07DAF4E18C14A6337A226, F906865E349390D24A3DCBC563154BBB9F307B97361832BE93BC9D44A9F3B486] rdyboost C:\WINDOWS\system32\drivers\rdyboost.sys
13:18:40.0547 0x01dc rdyboost - ok
13:18:40.0610 0x01dc [36BEFBEDD75D4678B86DBA92889C5212, 8A77B8AAC37BB7DBCAB62156E8A6E2169108DAC6423D0C985E4EFAF0912091D9] ReFS C:\WINDOWS\system32\drivers\ReFS.sys
13:18:40.0641 0x01dc ReFS - ok
13:18:40.0688 0x01dc [986822649671559AC722746CE9A37E3D, 0BC5FA256455EFB2A5C965A4B5456F810DD0169487E7F3A095D7F8BC25667250] ReFSv1 C:\WINDOWS\system32\drivers\ReFSv1.sys
13:18:40.0703 0x01dc ReFSv1 - ok
```
---
### Author:  [@gothnito](https://forospyware.com/u/gothnito)
#### Post date: [19 Febrero, 2022 19:27 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/15 "2022-02-19T19:27:07Z")
```auto
13:18:40.0735 0x01dc [2D9357418363BC846737F1CCC186FC65, 3C81C83912306F51BBB0EFE514FFAA1A7B84C1A308197FED1C7BA6294F1BEE91] RemoteAccess C:\WINDOWS\System32\mprdim.dll
13:18:40.0750 0x01dc RemoteAccess - ok
13:18:40.0781 0x01dc [58B3C0A2B0C130838588EF519ADCE495, 60360DD8EA1802C8F95EB93531FF9666BE1148253E6A1BD706D4CA98955C0F6E] RemoteRegistry C:\WINDOWS\system32\regsvc.dll
13:18:40.0781 0x01dc RemoteRegistry - ok
13:18:40.0828 0x01dc [3432CBF3D68E3DC486BAA84B3DA715B2, 12C6773C1ADBB53F55900F751D5717D754D57E51A2FBFE5D53436910A677DE51] RetailDemo C:\WINDOWS\system32\RDXService.dll
13:18:40.0828 0x01dc RetailDemo - ok
13:18:40.0860 0x01dc [D2EE9CCE0187C616E50D61EB30ECA262, 825C918D22FC8DBF3EE9BDB41D121A0AC3CCBFFBA147E2B26F0197552E0675DE] RFCOMM C:\WINDOWS\System32\drivers\rfcomm.sys
13:18:40.0875 0x01dc RFCOMM - ok
13:18:40.0891 0x01dc [4DD0EFE49F0C020DAFEAE6F5F231362C, DF04978AF6CD34C8251B3DDE381CD77518684DCB1D2B16BD2DAFEE63AC9D5858] rhproxy C:\WINDOWS\System32\drivers\rhproxy.sys
13:18:40.0906 0x01dc rhproxy - ok
13:18:40.0938 0x01dc [2A10F8D56DB7BA8FD83FD7BAD2F9E94F, 0257C0CFBE9001DFC51D382977C77BB1B52984D01BE38E47C6B8A0018AF1CAB0] RmSvc C:\WINDOWS\System32\RMapi.dll
13:18:40.0938 0x01dc RmSvc - ok
13:18:40.0969 0x01dc [E54BB972A5D80219D640F4C8FEB5D05A, 3B39E86C0434EE91765BF818B8D1001AC0B44B86665EDE87E770302D4102574E] RpcEptMapper C:\WINDOWS\System32\RpcEpMap.dll
13:18:40.0969 0x01dc RpcEptMapper - ok
13:18:41.0000 0x01dc [D45676C47616B9ABBFAEC97DD3B240A8, E13985D667F66B7A0082356F23270F61A57B8C2DD211B1E09D66D7970D7B4D6A] RpcLocator C:\WINDOWS\system32\locator.exe
13:18:41.0000 0x01dc RpcLocator - ok
13:18:41.0047 0x01dc [A581987DEF38785B8D86B949DFB7426A, 95811EC7C652A0BC805AC80345B273D8474C214658330894DB228D95C3046CE0] RpcSs C:\WINDOWS\system32\rpcss.dll
13:18:41.0063 0x01dc RpcSs - ok
13:18:41.0094 0x01dc [EABD30C39742A79913B595A5B6F809D4, 9067160F566220A2B21FEEE181729A796A3F3EECF75FFB75815BE5CCC7BBA64F] rspndr C:\WINDOWS\system32\drivers\rspndr.sys
13:18:41.0094 0x01dc rspndr - ok
13:18:41.0141 0x01dc [C8970FD48EEB56B2E2F0803D983CE0BC, 26B653E45129D2615FB71301D47E30D099A6A1AB1DE09ACDF950D9556DF425E8] rt640x64 C:\WINDOWS\System32\drivers\rt640x64.sys
13:18:41.0156 0x01dc rt640x64 - ok
13:18:41.0172 0x01dc [5914CC0C1E99A3C1711BDB1E224526D1, 54BB8636F27282B396D487B3FEA8BD73F2F6FE6DA4DE8D718EE498F75A6A5DCE] s3cap C:\WINDOWS\System32\drivers\vms3cap.sys
13:18:41.0172 0x01dc s3cap - ok
13:18:41.0203 0x01dc [8EA6FE0CDAC6DD3BAE1FADC04D168A4F, B77AA726ACD44C7C89D32DD46AA07583B88FBE2C34AED394EB6E005824E40893] SamSs C:\WINDOWS\system32\lsass.exe
13:18:41.0203 0x01dc SamSs - ok
13:18:41.0250 0x01dc [4CA372523A260F7DF3D9B3A931FB0ADC, 7C80A1D636C94918A14A3A58A818DFE94C0FCFA8BD152AE2B0A31D3F081E8914] sbp2port C:\WINDOWS\system32\drivers\sbp2port.sys
13:18:41.0250 0x01dc sbp2port - ok
13:18:41.0297 0x01dc [51EB2F7EE69BC9ED017D60441F0D1CE5, 7D40987B55BE7BA484E33CF60B63197059A3B92BBE84B3BD28CD0C25F6B02F92] SCardSvr C:\WINDOWS\System32\SCardSvr.dll
13:18:41.0328 0x01dc SCardSvr - ok
13:18:41.0344 0x01dc [238D26351D9394A1A4A1682CEC9BD868, 1C656503302139A11BAE19BBDBEAABF5B31F292BFA7D952E8B4693FB59018FAA] ScDeviceEnum C:\WINDOWS\System32\ScDeviceEnum.dll
13:18:41.0360 0x01dc ScDeviceEnum - ok
13:18:41.0360 0x01dc [EC9BDBAF319AB30D1BB25A478E169CEF, B4A2BFADDA5925DD02FBDBE9CD3F508840F8F241EA4C2E11FC35CDBC4C576F1A] scfilter C:\WINDOWS\system32\DRIVERS\scfilter.sys
13:18:41.0375 0x01dc scfilter - ok
13:18:41.0422 0x01dc [1AFC01C57C5538D313BB7BE93B56A82D, F0C608933AAE705071B0ECE642BE4FCE159D6D9F633EE8C03B0A30FD697498C0] Schedule C:\WINDOWS\system32\schedsvc.dll
13:18:41.0438 0x01dc Schedule - ok
13:18:41.0469 0x01dc [7CA616D43C32CA2608D826EB8AB0D5C5, 0424A4B8F03F8EAD874C6A78190BA94781FB8E0BB7966109610CE4C653102A56] scmbus C:\WINDOWS\system32\drivers\scmbus.sys
13:18:41.0469 0x01dc scmbus - ok
13:18:41.0485 0x01dc [90A4F493C691ABF5A0C231A62F309D88, 9319B5AA78248E53DA529567CBA4D57DD7D93A43218FD66C9EFE2A10C7430581] SCPolicySvc C:\WINDOWS\System32\certprop.dll
13:18:41.0485 0x01dc SCPolicySvc - ok
13:18:41.0531 0x01dc [A97C8FF1615960B453EF511BED5735ED, 65D81CB144754C3A5B472E7869C5C9504A560C0014527B007B51D77995AF359D] sdbus C:\WINDOWS\System32\drivers\sdbus.sys
13:18:41.0547 0x01dc sdbus - ok
13:18:41.0578 0x01dc [3200667DB433F0A2032FAF4DC02E2089, 5E940CA63AD21CEA08C334AC61D985BAFDBA7DCB2D388F355B5C72EFA3E23E0A] SDFRd C:\WINDOWS\System32\drivers\SDFRd.sys
13:18:41.0578 0x01dc SDFRd - ok
13:18:41.0625 0x01dc [7D630290A1CB82946484DEC5F8EFD295, 13C5BE584FE5F9F991338E9F1CC538B8C4F389E897E48DD7BA13DEC2CA56032A] SDRSVC C:\WINDOWS\System32\SDRSVC.dll
13:18:41.0625 0x01dc SDRSVC - ok
13:18:41.0656 0x01dc [7688976856AB4B99BAA49C6D9FD54CFF, 32D055054EDB9D10C76AF7459DC39C6A119FF87022096F8CB4DFBCFE07EFB58A] sdstor C:\WINDOWS\System32\drivers\sdstor.sys
13:18:41.0656 0x01dc sdstor - ok
13:18:41.0688 0x01dc [016706A76857F914C99D2472B1E79BF9, 39A114EB591E243E0429DA7279413F046626DE7B52E057DDBCD26A0A1BF327FB] seclogon C:\WINDOWS\system32\seclogon.dll
13:18:41.0688 0x01dc seclogon - ok
13:18:41.0750 0x01dc [94B8446E3604994CE76CC0A7E0A5A783, 344ED052C6B66CF6C11CFCFF15F8F314C2D1BAF061B474BCBEC95E05160BA2BA] SecurityHealthService C:\WINDOWS\system32\SecurityHealthService.exe
13:18:41.0813 0x01dc SecurityHealthService - ok
13:18:41.0844 0x01dc [323BAD3E91131A26987CF9DED320EE52, 3395D4290EF4EF9F09A5DA974E74A6B7292C85E30055A9231D58C873FB74133F] semav6msr64 C:\WINDOWS\system32\drivers\semav6msr64.sys
13:18:41.0860 0x01dc semav6msr64 - ok
13:18:41.0906 0x01dc [E580AAE89E9AD4190DEF77BD9F7180F9, 0FAAA993D43EE8F397A8B05B38F4C5D20F310F66FD6DB9AE335B3DB294D4BFD4] SEMgrSvc C:\WINDOWS\system32\SEMgrSvc.dll
13:18:41.0938 0x01dc SEMgrSvc - ok
13:18:41.0969 0x01dc [1EA7972A4C7163FF1D3EFE9988404D4E, 56A94B1617815C1E8A79D832B0F0CBA683C3080105CC4C87DBB9B8EAB4CD2690] SENS C:\WINDOWS\System32\sens.dll
13:18:41.0969 0x01dc SENS - ok
13:18:42.0000 0x01dc Sense - ok
13:18:42.0063 0x01dc [5A3B2A346DD3822803FAE613842839BE, C3DE970DAA10864AD81F1D9B264C2043F7C7C77288E4F7CC38A56E0C724CCFFC] SensorDataService C:\WINDOWS\System32\SensorDataService.exe
13:18:42.0078 0x01dc SensorDataService - ok
13:18:42.0141 0x01dc [207FA2E4C1C74D930C61F01E3DD8EAD6, FD98FF3DF2A33E4893D0E8E8E48F88DEC42443B9CDA289EA755D53471988488A] SensorService C:\WINDOWS\system32\SensorService.dll
13:18:42.0156 0x01dc SensorService - ok
13:18:42.0188 0x01dc [0BCFFAD6F3B180DD60C941B01768F733, A0B73C1BF636F14504B69606999287B6FE148C958A4F6E31E9022FF129A048E0] SensrSvc C:\WINDOWS\system32\sensrsvc.dll
13:18:42.0203 0x01dc SensrSvc - ok
13:18:42.0235 0x01dc [22068CA363EAF69A8EF6EBBBD580A8E8, 45F87C7D04B8F20290BBA8517BACE138D1E2112A268CCFFC2DFC407A81C0A197] SerCx C:\WINDOWS\system32\drivers\SerCx.sys
13:18:42.0235 0x01dc SerCx - ok
13:18:42.0250 0x01dc [A5E6D99D319610030C3CA982DCAA3624, 8F1BCEDC5FEA5AF0260B573EE171E1D895EBAB5A51BEA1F84D3043F6612050A9] SerCx2 C:\WINDOWS\system32\drivers\SerCx2.sys
13:18:42.0250 0x01dc SerCx2 - ok
13:18:42.0266 0x01dc [7A289A4FFAA43D81F091A302512059A6, 9A4EC5EAF65ECB6518C462E837EB76286F1BA7A8C9E26DC46586DC4F189BD1B7] Serenum C:\WINDOWS\System32\drivers\serenum.sys
13:18:42.0266 0x01dc Serenum - ok
13:18:42.0281 0x01dc [DCE5D050F3B06D30985EE126257DEEB6, 024C1F9FBEFDCBC174733A5C97B121A6D7AD30E836C1820054BCB45F99FB4373] Serial C:\WINDOWS\System32\drivers\serial.sys
13:18:42.0281 0x01dc Serial - ok
13:18:42.0297 0x01dc [B13F5A8574F0B71B2E4C84B171C28724, C812F61726BDFEFFE468DFA3491E5F465D22835C54E3559E04B452940C0EEEEE] sermouse C:\WINDOWS\System32\drivers\sermouse.sys
13:18:42.0297 0x01dc sermouse - ok
13:18:42.0328 0x01dc [2A22DD7A1CDA78F3725D203F49C465EE, FEAB610F6B5E644D961B43C225A04F635F429F3BC8375BC704797F80FFF05076] SessionEnv C:\WINDOWS\system32\sessenv.dll
13:18:42.0344 0x01dc SessionEnv - ok
13:18:42.0360 0x01dc [AD1B790A42984A825068B849A88AD322, 63881202D6D900656F50A0E40CB743D0769C2AD9810FE96387E9DAF2BC89E4C5] sfloppy C:\WINDOWS\System32\drivers\sfloppy.sys
13:18:42.0360 0x01dc sfloppy - ok
13:18:42.0391 0x01dc [C05648C2BE6176BE557D9C7F02916388, C65D8FEDDCD9A52B04F42C64DAD2A499BF51246D36042E8DC09DD04C4C0B7BEE] SgrmAgent C:\WINDOWS\system32\drivers\SgrmAgent.sys
13:18:42.0391 0x01dc SgrmAgent - ok
13:18:42.0422 0x01dc [3BA1A18A0DC30A0545E7765CB97D8E63, F9CBF1FF87D6F11920C4B7367EA2178BF13AA276C65D918950683983F268BC1F] SgrmBroker C:\WINDOWS\system32\SgrmBroker.exe
13:18:42.0438 0x01dc SgrmBroker - ok
13:18:42.0469 0x01dc [12C9DC58F761E72F9C889B213698AB67, 8BC382EC4102A118006E8CC67763198852BEB1DEE40184FDB384744D782C62A4] SharedAccess C:\WINDOWS\System32\ipnathlp.dll
13:18:42.0485 0x01dc SharedAccess - ok
13:18:42.0531 0x01dc [5A908C65D3CFF0236DF9B9D49514283B, 8E8EB9441DCB707810D64B6D30D1CADE1268A209C14D7F1353176F974CCF3235] SharedRealitySvc C:\WINDOWS\System32\SharedRealitySvc.dll
13:18:42.0531 0x01dc SharedRealitySvc - ok
13:18:42.0578 0x01dc [BE44F2B19C4F61FED874C7FE26DF92AA, 07888C7575A1D7D46AE375B1CE6C13665CCEE0F0672EA8FDE71B955B5BC0EA70] ShellHWDetection C:\WINDOWS\System32\shsvcs.dll
13:18:42.0594 0x01dc ShellHWDetection - ok
13:18:42.0625 0x01dc [D2A2FDF78F17AD1008EDC20F1D2105FB, CB736807C5442177DA7FAFE1BD9CB7BB7216C2613B592B1D5A1018EBDAFF3DE8] shpamsvc C:\WINDOWS\system32\Windows.SharedPC.AccountManager.dll
13:18:42.0641 0x01dc shpamsvc - ok
13:18:42.0641 0x01dc [9AB1BADC5A324DA39186B81BC6CE6E2E, 567710C90BD71600A31A3408DB065B43C844DCFD12045FDE04CD59D932DC8353] SiSRaid2 C:\WINDOWS\system32\drivers\SiSRaid2.sys
13:18:42.0641 0x01dc SiSRaid2 - ok
13:18:42.0656 0x01dc [60213AF297023C005453E1CBF7CB6FE7, 718C833E5EDFE642F3B254515E29641BF2D8E56E22F6B795024BF64721AB874E] SiSRaid4 C:\WINDOWS\system32\drivers\sisraid4.sys
13:18:42.0656 0x01dc SiSRaid4 - ok
13:18:42.0688 0x01dc [196A46BA842A219EC6DE7B7B7D9AAB7E, 4EF7BE37F92557C8B0D30999541F284CC4A3E8FD98E0D78146F9F00D54E11BB9] SmartSAMD C:\WINDOWS\system32\drivers\SmartSAMD.sys
13:18:42.0688 0x01dc SmartSAMD - ok
13:18:42.0735 0x01dc [67C32A981B42CD5243D4B5EA54A29734, 0144030B5513E7B8A71A8D600EAE8301F29F18D8675F757A774E7FC690B838AD] smphost C:\WINDOWS\System32\smphost.dll
13:18:42.0735 0x01dc smphost - ok
13:18:42.0813 0x01dc [BCD29154C362FB5A145841160AE82BFE, 1AF244270C17F0EEEDAEBA8144C7AB8D6E2196D64F4A626D6B177B8AD7C743BE] SmsRouter C:\WINDOWS\system32\SmsRouterSvc.dll
13:18:42.0828 0x01dc SmsRouter - ok
13:18:42.0860 0x01dc [1971BBC71602B928CF9257759E3C05E8, 9D665698FF26ED333AD385B4B7A6C0F2B6806371D278E281FA4188002A5317E8] SNMPTRAP C:\WINDOWS\System32\snmptrap.exe
13:18:42.0860 0x01dc SNMPTRAP - ok
13:18:42.0875 0x01dc [27B7D9E872939EBB34C30343F991893D, 879AFDC8C50487ED0D3CB58C70A206E185F94BE75C25C31C387F3F08740771F9] spaceparser C:\WINDOWS\system32\drivers\spaceparser.sys
13:18:42.0875 0x01dc spaceparser - ok
13:18:42.0906 0x01dc [76C79989189BF6099F1AC1E3867ECD00, C71C730A6AC6CEB66BBA8D55B93CF10B0196F3F91027633A889D931D68F6091B] spaceport C:\WINDOWS\system32\drivers\spaceport.sys
13:18:42.0906 0x01dc spaceport - ok
13:18:42.0953 0x01dc [AB3BDEC793187CEDF1229AC98BB7DEDF, D2EA0C5FC534C89310207AA26A8816B30FEEF3F2708A067D8BB93D3CFF9C3936] SpatialGraphFilter C:\WINDOWS\system32\drivers\SpatialGraphFilter.sys
13:18:42.0953 0x01dc SpatialGraphFilter - ok
13:18:42.0969 0x01dc [B6029A86D8DE5AE85E01506E0222A491, E8A7BB7D299B457EF9E3E32893E5DCF3DEE1704B9E02A0583439941CA6E1C9AD] SpbCx C:\WINDOWS\system32\drivers\SpbCx.sys
13:18:42.0969 0x01dc SpbCx - ok
13:18:43.0000 0x01dc [49417A7FD84876FCE07948389D330569, 12E96BB53A1E11750C7AFCA449EBD0FF340A6088E1FA4B4CC0A448E50E557E98] spectrum C:\WINDOWS\system32\spectrum.exe
13:18:43.0016 0x01dc spectrum - ok
13:18:43.0047 0x01dc [A536376B6AC02D8ACD7AB2A2102D1EFA, 4B2368DB1A1ACF21206CA06EF893D08830EF2EE836F45524F73FA2FFD4DDD724] Spooler C:\WINDOWS\System32\spoolsv.exe
13:18:43.0063 0x01dc Spooler - ok
13:18:43.0203 0x01dc [1C1C6FEAF5B1E9660144A1D5FE7F9CF4, EE14A5708556641738BD586F8B3157333D1602B483CD93B892E059336CC9A20F] sppsvc C:\WINDOWS\system32\sppsvc.exe
13:18:43.0266 0x01dc sppsvc - ok
13:18:43.0313 0x01dc [089C111730B5B8E89889755CE5868D2D, 9020EAF1FFCFE8096DD0F026EED9F417A8859190398B791518F11302EA751D87] srv2 C:\WINDOWS\system32\DRIVERS\srv2.sys
13:18:43.0328 0x01dc srv2 - ok
13:18:43.0360 0x01dc [C563F1743D05977EE8F295165ED5CBE1, 4141ED779A2B6576DCB2ABF11912D3635E15EDE66B532C6009E9A42FAF9B81F2] srvnet C:\WINDOWS\system32\DRIVERS\srvnet.sys
13:18:43.0391 0x01dc srvnet - ok
13:18:43.0469 0x01dc [6802F8C81BF1D335096C14D19EA36588, 86F80C452B6B1DD27F8BE7FA612C464D99141C5DC35B08417B8EE8509A5D6DE6] SSDPSRV C:\WINDOWS\System32\ssdpsrv.dll
13:18:43.0500 0x01dc SSDPSRV - ok
13:18:43.0610 0x01dc [66969AA56E77953E596470C73A9004E0, 71F4CC7595C6D5E93AAA14259DF817C6C1D4BBCF285545FD980F6DBC86A30379] ssh-agent C:\WINDOWS\System32\OpenSSH\ssh-agent.exe
13:18:43.0625 0x01dc ssh-agent - ok
13:18:43.0656 0x01dc [2775EF3E0E76D9A44AB60D6143FA92A5, EDAE87919A509204967AFD9500021DCAE4EE9DC2D89DEF7960D5DDB1A594C9D3] SstpSvc C:\WINDOWS\system32\sstpsvc.dll
13:18:43.0656 0x01dc SstpSvc - ok
13:18:43.0813 0x01dc [5F753A28D314C0081AE23BACBBB02501, D966B22E347B5B7EA5F9D110A9D139827597521973A1BC94EEF35AC658C4C816] StateRepository C:\WINDOWS\system32\windows.staterepository.dll
13:18:43.0891 0x01dc StateRepository - ok
13:18:43.0906 0x01dc [09DC471B4573F3D01D7E448B526AE70A, 766FD1E1D2F73DE202FB337F6A6A5BA0317772AAAA644E9103BB5DF438162F51] stexstor C:\WINDOWS\system32\drivers\stexstor.sys
13:18:43.0922 0x01dc stexstor - ok
13:18:43.0985 0x01dc [27CCDFB300302826F5CCFF0678F20D80, 84816CB7033FDEDA560E03995C254577E5BB23E15C7C03FB68074C2E60F31B66] stisvc C:\WINDOWS\System32\wiaservc.dll
13:18:44.0016 0x01dc stisvc - ok
13:18:44.0047 0x01dc [DACE45A20E7652955BC153EE3E755D18, 688665B39022B82314F50D4D39C254F66E4AA7943F89A09AFEBB18ED049DC509] storahci C:\WINDOWS\system32\drivers\storahci.sys
13:18:44.0047 0x01dc storahci - ok
13:18:44.0078 0x01dc [5A129E186A7A4E3CCBF090682D48F8EB, EEF4D748F421A65B0CEECC3F499574FD1B4B2E654428C0693D76074A2BC257B7] storflt C:\WINDOWS\system32\drivers\vmstorfl.sys
13:18:44.0078 0x01dc storflt - ok
13:18:44.0094 0x01dc [EA723788D2CC8C2787E903A3A46DBBD0, B51AE620435251BEDBB901AD34C07E43DFB4D24709C77538BB8C048863DD2407] stornvme C:\WINDOWS\system32\drivers\stornvme.sys
13:18:44.0110 0x01dc stornvme - ok
13:18:44.0156 0x01dc [995F082126674C6D1423E29FBCEA9F39, E86386156F982B59C00991D40A6E1862CA322F151BF965B14572D13AA207D614] storqosflt C:\WINDOWS\system32\drivers\storqosflt.sys
13:18:44.0156 0x01dc storqosflt - ok
13:18:44.0235 0x01dc [C6658A172A9C7C8C83119AFEDD8F5615, C596AE886F5E0BD8DF78F8583608F24FE08BB5BF936DA2635B0A0102E7339FDE] StorSvc C:\WINDOWS\system32\storsvc.dll
13:18:44.0266 0x01dc StorSvc - ok
13:18:44.0297 0x01dc [4983FFDDC6A1F665DACAB0D4C0A1933D, E2B00D19901A2910905974BD26F414342F6D4CB7CBC793A0E232A12B197A023A] storufs C:\WINDOWS\system32\drivers\storufs.sys
13:18:44.0297 0x01dc storufs - ok
13:18:44.0297 0x01dc [0A13C67C267BFA1A0D1FE72A9D65BD5F, B44327F3134FA0166ED9E31BC724120B642AE5E96CEFF599867F03463ABB1406] storvsc C:\WINDOWS\system32\drivers\storvsc.sys
13:18:44.0313 0x01dc storvsc - ok
13:18:44.0328 0x01dc [D73F83E795F3BC100C21EDA2BD6DE307, 0DC828C46E057ADA9934424BF00067B17EEB8E0108CE1E309C8DEA4CC42448BA] svsvc C:\WINDOWS\system32\svsvc.dll
13:18:44.0328 0x01dc svsvc - ok
13:18:44.0375 0x01dc [0547BB19EFA07BEF0F679A054EB5CFEC, D618F57B78B3FFEC29E8C4472E0AA72EF1CA0C83DE968373B818ABA4D9747E2D] swenum C:\WINDOWS\System32\DriverStore\FileRepository\swenum.inf_amd64_16a14542b63c02af\swenum.sys
13:18:44.0391 0x01dc swenum - ok
13:18:44.0453 0x01dc [0FECA6E87E5E0E145608522B27C4202E, D1523A403A7AFBD72B0E0061B27666B2121897AB4C65A945453A80BB34F8F0D4] swprv C:\WINDOWS\System32\swprv.dll
13:18:44.0469 0x01dc swprv - ok
13:18:44.0500 0x01dc [B39DC667DF14C7F1B9A58DE17BD45BE3, 52A4DBA20C16B2E34FBDDDE966700A3E8E183011A44ABECADCD4D3F93D29637B] Synth3dVsc C:\WINDOWS\System32\drivers\Synth3dVsc.sys
13:18:44.0500 0x01dc Synth3dVsc - ok
13:18:44.0547 0x01dc [6C608C28F3469A3FBB1FC762945AED44, 07F5694D440B9807DB933E7091BC002C395B99F01A4423316118F1A860B60C1E] SysMain C:\WINDOWS\system32\sysmain.dll
13:18:44.0563 0x01dc SysMain - ok
13:18:44.0610 0x01dc [423D06D055EF34814B8670C69452A6BD, 8FA9EFF2DDACF339499977D3602998150FC8CE0C62BE30CD390F98F95998ED76] SystemEventsBroker C:\WINDOWS\System32\SystemEventsBrokerServer.dll
13:18:44.0625 0x01dc SystemEventsBroker - ok
13:18:44.0735 0x01dc [ED4B2A110367BB949B0470E9E8B1DD6A, D70DD015BF0372632B9FDE9E0FF10FCB43D9218827EA3C5109EE7F16313C54D6] SystemUsageReportSvc_QUEENCREEK C:\Program Files\Intel\SUR\QUEENCREEK\SurSvc.exe
13:18:44.0766 0x01dc SystemUsageReportSvc_QUEENCREEK - ok
13:18:44.0797 0x01dc [055070E3AC1F342125E3296641BDC4D3, 6385EE02D392FCFFB41CE5C5D4CD03C245828D98DCB01F0B4358B431257F9F5B] TabletInputService C:\WINDOWS\System32\TabSvc.dll
13:18:44.0813 0x01dc TabletInputService - ok
13:18:44.0844 0x01dc [20CEAECE4ECDEBC89C82F1998696D596, 439559DE34BE096824CB70A97524E843CE2802092A9C882167F4CB08FE9664A7] TapiSrv C:\WINDOWS\System32\tapisrv.dll
13:18:44.0860 0x01dc TapiSrv - ok
13:18:44.0922 0x01dc [CCD573D72A24EB316646D347EAFB8BC9, 737C6A8F36FE50E03F60388A9DFFF7652789B475B32E093B396560E65216AE2F] Tcpip C:\WINDOWS\system32\drivers\tcpip.sys
13:18:44.0969 0x01dc Tcpip - ok
13:18:45.0016 0x01dc [CCD573D72A24EB316646D347EAFB8BC9, 737C6A8F36FE50E03F60388A9DFFF7652789B475B32E093B396560E65216AE2F] Tcpip6 C:\WINDOWS\system32\drivers\tcpip.sys
13:18:45.0047 0x01dc Tcpip6 - ok
13:18:45.0078 0x01dc [57BE670CF1D93717B628271B404D658A, EDD4C58EDAB985C87D6101D9CA5620146EE2BB8A1B899C635DD4CD36541DD46E] tcpipreg C:\WINDOWS\system32\drivers\tcpipreg.sys
13:18:45.0094 0x01dc tcpipreg - ok
13:18:45.0125 0x01dc [2A8B28579A4964AA7EA8CEB1AC121243, BB34DC5199DE15F7D57AE52DF427C39D2FD34FAFA8136F783F2F089CDEBA0130] tdx C:\WINDOWS\system32\DRIVERS\tdx.sys
13:18:45.0125 0x01dc tdx - ok
13:18:45.0188 0x01dc [2213610676B404B157ADFFE312567458, B2E02C5049357A2DFF1CF4F6F64AC6E1DCCEDC245E96D5BC0585E88E7622D1B9] Telemetry C:\WINDOWS\system32\drivers\IntelTA.sys
13:18:45.0188 0x01dc Telemetry - ok
13:18:45.0235 0x01dc [C225B94F2B27AC97C3E66C0550AEA249, 6F88375DD12A648B77BB6EB4BE527FF6678EE76A2059DB5B4CC971CDB31D0DB8] terminpt C:\WINDOWS\System32\drivers\terminpt.sys
13:18:45.0235 0x01dc terminpt - ok
13:18:45.0297 0x01dc [6BC88A5AB387B66B8FDE6D0269AED81E, 4FB2163EED6C3DBAD673DB64CC27A22ABE4BA05FC78A7B2C020B6209CB542234] TermService C:\WINDOWS\System32\termsrv.dll
13:18:45.0313 0x01dc TermService - ok
13:18:45.0360 0x01dc [8EC4197962A0349DFFBDC11586099DB8, 8DD5348A4983C376F63E6B209227D4D02300555F8C80A0E0DB2EA16074ABC334] Themes C:\WINDOWS\system32\themeservice.dll
13:18:45.0360 0x01dc Themes - ok
13:18:45.0375 0x01dc [761EBB96C8217CF5795ACF429BDF9E88, 4CCDB591EE16507879D8F12C0BDD40FACBEEF03BFC553A84270284D4930B433F] TieringEngineService C:\WINDOWS\system32\TieringEngineService.exe
13:18:45.0391 0x01dc TieringEngineService - ok
13:18:45.0422 0x01dc [6B761253F07F46BE2B16C768B1F22551, C4E63135EB9BAAB1B7DE928C914CACEAB1E4862D6C5913B23EFC5B8986B1D91E] TimeBrokerSvc C:\WINDOWS\System32\TimeBrokerServer.dll
13:18:45.0438 0x01dc TimeBrokerSvc - ok
13:18:45.0516 0x01dc [B281101183C1EC2405A7AC555283AB45, E6B4FCC66A709A7CDA9C8C624043C55D647E4B5C91C6BA5E023B276A51E2C188] TokenBroker C:\WINDOWS\System32\TokenBroker.dll
13:18:45.0578 0x01dc TokenBroker - ok
13:18:45.0610 0x01dc [8D0C4B0F6D48CF4750403971D7BF494D, 62ECE387CEAAD6296A35632AFC96E8A4E7018BD0A1037CD4AF8951F833AC38DA] TPM C:\WINDOWS\System32\drivers\tpm.sys
13:18:45.0625 0x01dc TPM - ok
13:18:45.0656 0x01dc [6B7A6ABB160045852805449227F4F93D, 135192B2D889D498A1F2F27BDE332FDA75C36CF9267E69A4953718EFFDEAA374] TrkWks C:\WINDOWS\System32\trkwks.dll
13:18:45.0672 0x01dc TrkWks - ok
13:18:45.0750 0x01dc [732BA88A47C0713AE45986C65AF49E67, FD8EE86BB5319D97FB517658C5F41501ED6DE5D19C49437EDE906B68B21263BC] TroubleshootingSvc C:\WINDOWS\system32\MitigationClient.dll
13:18:45.0781 0x01dc TroubleshootingSvc - ok
13:18:45.0844 0x01dc [51580374EA03F479E427CBBF96E32F37, 881E41E920C14BAA6D7BF2C7C8424DBC41B848E2634B6489401F5F9EF1086490] TrustedInstaller C:\WINDOWS\servicing\TrustedInstaller.exe
13:18:45.0860 0x01dc TrustedInstaller - ok
13:18:45.0891 0x01dc [F613A8618CC19DD96D1E0C81C5DCB7D1, AD6DE675AC033BE6BF75FF6303EAED4B5C672689D3AEC6DB94816D60E19B7030] TsUsbFlt C:\WINDOWS\system32\drivers\tsusbflt.sys
13:18:45.0906 0x01dc TsUsbFlt - ok
13:18:45.0938 0x01dc [7845DD22FA7B91FDF0522344B1BDA012, 161A01BAC7E84B72BC6C2E83A63CC9E1DC7E2E9104C1645CD098D14094D2AC79] TsUsbGD C:\WINDOWS\System32\drivers\TsUsbGD.sys
13:18:45.0938 0x01dc TsUsbGD - ok
13:18:45.0969 0x01dc [300FA7244B794F0322F1B245C2AE3F9E, D23B10BFCFCEEB5538ED8A34F97576EC3FB63FEB47F39C29E8FFA3BE811B3E5F] tsusbhub C:\WINDOWS\System32\drivers\tsusbhub.sys
13:18:45.0969 0x01dc tsusbhub - ok
13:18:46.0016 0x01dc [6244FD1056BF170E38245B4B9042BFDF, C32908B3C5800CD52EF9BDD26C77B8162831CFD19DBF1D399941B17FB909AD94] tunnel C:\WINDOWS\system32\drivers\tunnel.sys
13:18:46.0040 0x01dc tunnel - ok
13:18:46.0087 0x01dc [A7C58987094E1EEBD63FB94BBE5FBC2C, 1E2E68E68380CFE42C2D975E826F6301AA7F35566E9A733B881BDC6271EC1981] tzautoupdate C:\WINDOWS\system32\tzautoupdate.dll
13:18:46.0102 0x01dc tzautoupdate - ok
13:18:46.0133 0x01dc [EB7C07C41F8B2907F40540FA0BF98071, 63A6158F57D05DB58C45C6D14232B7BC810A9FA534807FE21E50B1A6DE653AA8] UASPStor C:\WINDOWS\System32\drivers\uaspstor.sys
13:18:46.0133 0x01dc UASPStor - ok
13:18:46.0180 0x01dc [1020E0CEB0EC9FB54F0A2C8E8D4CDA62, 6D952B704BF08DDF4740796230751027143F9434D651962E8CDDB8F6FE5F5A8A] UcmCx0101 C:\WINDOWS\system32\Drivers\UcmCx.sys
13:18:46.0180 0x01dc UcmCx0101 - ok
13:18:46.0227 0x01dc [229B33B8499F4F2AAB1F3B590423611F, E70A2D9EEEF0C6894A0DB7990CFF6ECE3B8F389FD30B7B1949FCBDD3300B6148] UcmTcpciCx0101 C:\WINDOWS\system32\Drivers\UcmTcpciCx.sys
13:18:46.0227 0x01dc UcmTcpciCx0101 - ok
13:18:46.0258 0x01dc [7FDC3A6FD8547468CE554C8821640103, 3626760AEE42EE36E047DA6899A81E0646DFBA344A234270EAE5D635F049BE37] UcmUcsiAcpiClient C:\WINDOWS\System32\drivers\UcmUcsiAcpiClient.sys
13:18:46.0258 0x01dc UcmUcsiAcpiClient - ok
13:18:46.0274 0x01dc [1ADE4D1F65B4A1E52F701C69FB455769, 3E5CDCC098149853A7EFA05EA1B714182C82E4153F2DA3C50BA30DF2B3E05EB6] UcmUcsiCx0101 C:\WINDOWS\system32\Drivers\UcmUcsiCx.sys
13:18:46.0290 0x01dc UcmUcsiCx0101 - ok
13:18:46.0321 0x01dc [D6BEDCCB2E48589944EDC675D335677E, 2F5A5BA7AEC40C1A440C8DFF81DCE5AB0BDF9CC70ADDE48F8B652665B61F9915] Ucx01000 C:\WINDOWS\system32\drivers\ucx01000.sys
13:18:46.0321 0x01dc Ucx01000 - ok
13:18:46.0337 0x01dc [6861422B7FFADDEAAA64A0539C910178, 4F8193C0A3525B78CA3CAF4731AE997A214F3DF180F0A3ADCEB2D31D3217850C] UdeCx C:\WINDOWS\system32\drivers\udecx.sys
13:18:46.0337 0x01dc UdeCx - ok
13:18:46.0352 0x01dc [26D2727935221EFB0063B43A74B375BE, AB809F7EDC5C8A6EEE9610477A79131EA6C3D1BDD3D837B56B6AFF3572923DB7] udfs C:\WINDOWS\system32\DRIVERS\udfs.sys
13:18:46.0352 0x01dc udfs - ok
13:18:46.0430 0x01dc [78AB56D9436D5F5BF967E939308041DE, 1571BDF4F97C16E2A119CD99E4CFF18EC744E37FB5C06AB2C053C6AAF288A111] UdkUserSvc C:\WINDOWS\System32\windowsudk.shellcommon.dll
13:18:46.0462 0x01dc UdkUserSvc - ok
13:18:46.0477 0x01dc [264C183C222EF95D4C64DFA8BA5F0479, 3EF244E91851E03BE77DE49FA7E36769DE287B0CB732CD0140C39FE5118D80B9] UEFI C:\WINDOWS\System32\DriverStore\FileRepository\uefi.inf_amd64_c1628ffa62c8e54c\UEFI.sys
13:18:46.0477 0x01dc UEFI - ok
13:18:46.0509 0x01dc [2EA13303C6C6071DB50A009248E6C53D, 144E970717517193390885971380828825F7955C215867D39DC5BF3D695312A0] UevAgentDriver C:\WINDOWS\system32\drivers\UevAgentDriver.sys
13:18:46.0540 0x01dc UevAgentDriver - ok
13:18:46.0602 0x01dc [6F8A08B50ABD7AE2CCE7D67974A9E446, DEB395C767289E14D2DE98E0DB4945D8FD50707C06C352EE1A814887C2C66041] UevAgentService C:\WINDOWS\system32\AgentService.exe
13:18:46.0634 0x01dc UevAgentService - ok
13:18:46.0665 0x01dc [01951AA29AC2A4E4EB957BA167044C27, 5F97E9D1343FE739E35B65CFA659037421A2E0A4081CF10AD4CE94B915C02BC2] Ufx01000 C:\WINDOWS\system32\drivers\ufx01000.sys
13:18:46.0665 0x01dc Ufx01000 - ok
13:18:46.0696 0x01dc [EEEECAFD642DB20A8470090C2ACAA6AC, 70FEAD3371792160701D47A808FC78786766E4C7CA7C5ED8DA356BFC991A275A] UfxChipidea C:\WINDOWS\System32\DriverStore\FileRepository\ufxchipidea.inf_amd64_1c78775fffab6a0a\UfxChipidea.sys
13:18:46.0696 0x01dc UfxChipidea - ok
13:18:46.0743 0x01dc [E884B3B8DDA9442F58E41C2ADE3C4234, 51F112449305C5F03FEA6F046CA007A8056A65EF84986393A1B4203F53A08833] ufxsynopsys C:\WINDOWS\System32\drivers\ufxsynopsys.sys
13:18:46.0759 0x01dc ufxsynopsys - ok
13:18:46.0821 0x01dc [4B8467237DC0E03BCE48873027E726EF, 37F4D302F1752FC83438384E580E3594E95CE45C5008E6B508D3E258538D4878] uhssvc C:\Program Files\Microsoft Update Health Tools\uhssvc.exe
13:18:46.0837 0x01dc uhssvc - ok
13:18:46.0868 0x01dc [E0E764F688DCACBA011BAEB2017B903F, 7802DCDA6F49494245EC9304AECED7BB2E90908BED25A4D47F1FF4615B03DED0] umbus C:\WINDOWS\System32\DriverStore\FileRepository\umbus.inf_amd64_b78a9c5b6fd62c27\umbus.sys
13:18:46.0899 0x01dc umbus - ok
13:18:46.0930 0x01dc [493AF687E60E144F59E3F5B7E27AA39B, 3062B25A7747BC417E1D498DB1B11C9631D80F57E4A048101EF5AA26206AE838] UmPass C:\WINDOWS\System32\drivers\umpass.sys
13:18:46.0930 0x01dc UmPass - ok
13:18:46.0993 0x01dc [A4AA744447EEB2B46EC60C7AA487B072, C55B91BBA36FBD18C43FC367C54267EF28CEB5CCCF04EA7E44FB4778748DF005] UmRdpService C:\WINDOWS\System32\umrdp.dll
13:18:47.0009 0x01dc UmRdpService - ok
13:18:47.0071 0x01dc [DA04AA3DA8CD89AC26095DFCABA7740E, 971440911B04DAD4F9F7C5621EBFE5C1E69B7A8455F2F3D33A1D96FFA1171A81] UnistoreSvc C:\WINDOWS\System32\unistore.dll
13:18:47.0102 0x01dc UnistoreSvc - ok
13:18:47.0149 0x01dc [8BFFE0333C9EA9C54797C7F0E6F7769A, 0C0C7524F1A6D375D5D60DC8C602A75CB79B7311C0735956A2F42152A15C5F40] upnphost C:\WINDOWS\System32\upnphost.dll
13:18:47.0196 0x01dc upnphost - ok
13:18:47.0212 0x01dc [5C33B91675BE0C9693358C1AAA723D20, A5BB54ABBB0F7B13ACCA0997F567A81395688C6D68EB87F67F688737DC16918F] UrsChipidea C:\WINDOWS\System32\DriverStore\FileRepository\urschipidea.inf_amd64_78ad1c14e33df968\urschipidea.sys
13:18:47.0227 0x01dc UrsChipidea - ok
13:18:47.0274 0x01dc [ADFAB87405AE22290E24D0E8E6141AF1, BC0982BEFE4CABEA1E260C8A3266EA18A4CA158A07D1C5176890A04CC3B6A84A] UrsCx01000 C:\WINDOWS\system32\drivers\urscx01000.sys
13:18:47.0274 0x01dc UrsCx01000 - ok
13:18:47.0321 0x01dc [BBDE7BF496327115DD744E7D4105C7BC, 5A8CC47603A1C9D58A30A5E897F1BCDC56199B08317B9FF319D469D6DD6CAAF0] UrsSynopsys C:\WINDOWS\System32\DriverStore\FileRepository\urssynopsys.inf_amd64_057fa37902020500\urssynopsys.sys
13:18:47.0321 0x01dc UrsSynopsys - ok
13:18:47.0368 0x01dc [E62AFA2B16CC60C9116A4BAC253F10D7, FEA5A990BFC63AF6617B16C3542D68FDD3244DA9C37C0E2293C9B7F86B1277F9] usbaudio C:\WINDOWS\system32\drivers\usbaudio.sys
13:18:47.0384 0x01dc usbaudio - ok
13:18:47.0430 0x01dc [FB9F25ACEBCBAEABFE30CACCB17D4EE6, 7D38FA294DA179E5535E3E481746F07E2AE47CE57192C2D1C5B780B583FD9C6D] usbaudio2 C:\WINDOWS\System32\drivers\usbaudio2.sys
13:18:47.0446 0x01dc usbaudio2 - ok
13:18:47.0462 0x01dc [C6D1E24E96FCE7662F7C09394241CC8F, D49772661BABE6FF688F6C1D21BA04BC0E0492432664C413F851264695A3D3A2] usbccgp C:\WINDOWS\System32\drivers\usbccgp.sys
13:18:47.0462 0x01dc usbccgp - ok
13:18:47.0493 0x01dc [11561FC5BAA2DEB5AC8B179B591A882E, 2AD595BF4ABC146D8F533981848FF8271E983038566937BEB48A6A8F09BC60FB] usbcir C:\WINDOWS\System32\drivers\usbcir.sys
13:18:47.0493 0x01dc usbcir - ok
13:18:47.0509 0x01dc [D1E576C8A94A27D896B56F923ED4E4D6, 3AE5ED5EAFBC52028D082D3EC04B526EF60F5D74BBC79DD210A22D9238C61262] usbehci C:\WINDOWS\System32\drivers\usbehci.sys
13:18:47.0509 0x01dc usbehci - ok
13:18:47.0540 0x01dc [804C51B11057869624D9292040B45E56, 42404EC0F658121F6553B7DAA3511ED512B7F4B336C2032BA85CD91E8879EEAE] usbhub C:\WINDOWS\System32\drivers\usbhub.sys
13:18:47.0540 0x01dc usbhub - ok
13:18:47.0571 0x01dc [2FCA9E51CFD11C0734D76013B6493C22, 54C736C9A40A769CEB7BC094D5458F2EC4FA2A5128ECB86DBCE2F2A83EAEB203] USBHUB3 C:\WINDOWS\System32\drivers\UsbHub3.sys
13:18:47.0571 0x01dc USBHUB3 - ok
13:18:47.0587 0x01dc [4E8C3BD185042836203F3AA26B1DE6BC, 8E2B1A8E3F8E1F88E73AE2A34B1726B5C5F6753BAE3FAB1E7CC82C53FF7EE891] usbohci C:\WINDOWS\System32\drivers\usbohci.sys
13:18:47.0602 0x01dc usbohci - ok
13:18:47.0634 0x01dc [1FE857B82E34F31C2BED1B997549C467, 7D84EF54EC74220157DA3E3E0C65B91542A4311137EFBB753002BA73A5C9A23C] usbprint C:\WINDOWS\System32\drivers\usbprint.sys
13:18:47.0634 0x01dc usbprint - ok
13:18:47.0665 0x01dc [4D073745FA6C40483A3EF02225D20B19, 3FE72BE1BD429697DB8142A582455CD3341DE798D32EA780ACFA01904437A0D7] usbscan C:\WINDOWS\System32\drivers\usbscan.sys
13:18:47.0665 0x01dc usbscan - ok
13:18:47.0680 0x01dc [C21F9951C7B603A27FB2C76917024337, 99EC8725AC46A0AE377E8D02573B71E922C638DE56005437C629EAEB6BD2E1E4] usbser C:\WINDOWS\System32\drivers\usbser.sys
13:18:47.0680 0x01dc usbser - ok
13:18:47.0712 0x01dc [57F5D02E6CB366700AF36AD22A081118, D4FFB3A16CB42C7CB6BB9C75DED63EABF3BED6BF4BF0AB35800B63490E51E849] USBSTOR C:\WINDOWS\System32\drivers\USBSTOR.SYS
13:18:47.0712 0x01dc USBSTOR - ok
13:18:47.0727 0x01dc [3D45E616CC66D475E7261875344622F1, 3D602EA3F0A83F8FA7B9FED579B21881BB92272307634B24E0423A9A482D2CD6] usbuhci C:\WINDOWS\System32\drivers\usbuhci.sys
13:18:47.0727 0x01dc usbuhci - ok
13:18:47.0759 0x01dc [413067E09806E5D70AFB28CA604E0915, 41A982EA858274B1336C16C25FA6404C83E98C20E2BFCB97E392CC828085AF14] usbvideo C:\WINDOWS\System32\Drivers\usbvideo.sys
13:18:47.0759 0x01dc usbvideo - ok
13:18:47.0790 0x01dc [D7318F3C397227C3A0F36D6FFE8E6329, 08CED92692A87F4075B45730275B2A018B04DD2C0ECA9572A9214C60DB97A6D4] USBXHCI C:\WINDOWS\System32\drivers\USBXHCI.SYS
13:18:47.0805 0x01dc USBXHCI - ok
13:18:47.0837 0x01dc [B1F3989A13B65D3CAD4778F9D92418AC, 45B8C4BE560AB5C7BDF250DB4CB68FA4712570B841A11BB43722A14812376DCC] UserDataSvc C:\WINDOWS\System32\userdataservice.dll
13:18:47.0868 0x01dc UserDataSvc - ok
13:18:47.0993 0x01dc [BFC95B747840A714F99F9CE6752396A3, E8D1A863662EFF200AD32434769299C07E903B01AD8FB1ADDE14983A5B287D46] UserManager C:\WINDOWS\System32\usermgr.dll
13:18:48.0024 0x01dc UserManager - ok
13:18:48.0071 0x01dc [A2F2DF9ACA6D7152BD40BC75774BE215, D4A3B8BB4265CFAC3BA70CDE5FB6D642A43365F8F602CFA269BD38DFE4C0D0E1] USER_ESRV_SVC_QUEENCREEK C:\Program Files\Intel\SUR\QUEENCREEK\x64\esrv_svc.exe
13:18:48.0087 0x01dc USER_ESRV_SVC_QUEENCREEK - ok
13:18:48.0134 0x01dc [A825CE2C31CEF356B31888C0A01909B1, E3051AA443162B7C0E0953F8E685A97F1DA20963086710C74F84B23B125B5BFD] UsoSvc C:\WINDOWS\system32\usosvc.dll
13:18:48.0134 0x01dc UsoSvc - ok
13:18:48.0180 0x01dc [5C5DC8E40CFC3979E793348A009434B7, 97AA8A487DAF0699E569B3E657EAC605302C74B75DAF2058856D799D32EA8026] VacSvc C:\WINDOWS\System32\vac.dll
13:18:48.0180 0x01dc VacSvc - ok
13:18:48.0212 0x01dc [8EA6FE0CDAC6DD3BAE1FADC04D168A4F, B77AA726ACD44C7C89D32DD46AA07583B88FBE2C34AED394EB6E005824E40893] VaultSvc C:\WINDOWS\system32\lsass.exe
13:18:48.0212 0x01dc VaultSvc - ok
13:18:48.0243 0x01dc [CDAC8F581BE08ED9EC3F336141C1635B, EB8A66F2319E508F333EE59B933ECF10A1A93C4E48114D1DD92694E805EF19DA] VClone C:\WINDOWS\System32\drivers\VClone.sys
13:18:48.0243 0x01dc VClone - ok
13:18:48.0243 0x01dc [661233B58190B487682839F1559A7962, 2BE132106C26A9073B6E9CB646E6A2C003558B8924ED0BDC3A0533FC98E03BF4] vdrvroot C:\WINDOWS\system32\drivers\vdrvroot.sys
13:18:48.0259 0x01dc vdrvroot - ok
13:18:48.0290 0x01dc [C3DB7ABC637F7C820F605B91FA6E1717, D10944C16053504739AF3F1F2620FA652B2191622E826199AA69F19467AA494D] vds C:\WINDOWS\System32\vds.exe
13:18:48.0305 0x01dc vds - ok
13:18:48.0321 0x01dc [46684A95E908F0A6A2355AA46A3B2A77, A25DFDA0572EF014905619DF21427518EA5C01CFB13B9927ADA305B29DBBFEFE] VerifierExt C:\WINDOWS\system32\drivers\VerifierExt.sys
13:18:48.0321 0x01dc VerifierExt - ok
13:18:48.0352 0x01dc [1FC58132D901715A0787F869EB7C4527, 8D6BBCA25A0B0AB4DB4497E9699F68741A3A3447DE9B2AE7B3D70BDDFE5F94CD] vhdmp C:\WINDOWS\System32\drivers\vhdmp.sys
13:18:48.0368 0x01dc vhdmp - ok
13:18:48.0368 0x01dc [7F2F04A354582D3D34F5B2B4EFF07189, 98188182D328414832D06E957601A997AD2B2B0F088B089181EDE8FAB0AF733C] vhf C:\WINDOWS\System32\drivers\vhf.sys
13:18:48.0368 0x01dc vhf - ok
13:18:48.0415 0x01dc [B061B0986AE9946E4E19D9200F446C66, BB313E7DB32AC8CA3F3849E9CC71F6BC7A654ADB46FBFB2414036A85EE31AAD6] Vid C:\WINDOWS\System32\drivers\Vid.sys
13:18:48.0415 0x01dc Vid - ok
13:18:48.0462 0x01dc [B37F0BF662BB504F0A9C247F24C281AD, 6281D573D9AD9AA204778C3823737726E882B17657B23CF5458C012FF7990E52] VirtualRender C:\WINDOWS\System32\DriverStore\FileRepository\vrd.inf_amd64_81fbd405ff2470fc\vrd.sys
13:18:48.0462 0x01dc VirtualRender - ok
13:18:48.0477 0x01dc [8E58CC58C95EF60E07BB6CB64F5C0D26, 28C4290C9AB4EDBB5432A540F0BD2295AAF6F5B0E593CA1F754D8A68E971BFBC] vmbus C:\WINDOWS\system32\drivers\vmbus.sys
13:18:48.0477 0x01dc vmbus - ok
13:18:48.0509 0x01dc [C29F63BB3B99B3F2030113160A741684, 43DF7A6DD305D1696D28A54E12B75AE041B075E789DB5D0C8DDF250E75585AA1] VMBusHID C:\WINDOWS\System32\drivers\VMBusHID.sys
13:18:48.0509 0x01dc VMBusHID - ok
13:18:48.0540 0x01dc [E5BB075B6B5A1DA3C3F48CA5DFF54E77, E13E8F9523F51F976084561C9D0A843CAF550FA233521FF13FFE1C5634CA6472] vmgid C:\WINDOWS\System32\drivers\vmgid.sys
13:18:48.0540 0x01dc vmgid - ok
13:18:48.0555 0x01dc [8486D6F63D5CF87CA08E3B3604DCB631, BD96CD0EF7B84C55DB525D655F19DE7B63756B7F3554AEBDF8F4A7A0BF2507FC] vmicguestinterface C:\WINDOWS\System32\icsvc.dll
13:18:48.0571 0x01dc vmicguestinterface - ok
13:18:48.0571 0x01dc [8486D6F63D5CF87CA08E3B3604DCB631, BD96CD0EF7B84C55DB525D655F19DE7B63756B7F3554AEBDF8F4A7A0BF2507FC] vmicheartbeat C:\WINDOWS\System32\icsvc.dll
13:18:48.0587 0x01dc vmicheartbeat - ok
13:18:48.0587 0x01dc [8486D6F63D5CF87CA08E3B3604DCB631, BD96CD0EF7B84C55DB525D655F19DE7B63756B7F3554AEBDF8F4A7A0BF2507FC] vmickvpexchange C:\WINDOWS\System32\icsvc.dll
13:18:48.0587 0x01dc vmickvpexchange - ok
13:18:48.0618 0x01dc [D222598C027A7D87382C0CB8D0CD3994, FB6CA91F6F3FC650A9D12D54CFD25331A31404181755E7CADBC80A0A57327AEA] vmicrdv C:\WINDOWS\System32\icsvcext.dll
13:18:48.0634 0x01dc vmicrdv - ok
13:18:48.0634 0x01dc [8486D6F63D5CF87CA08E3B3604DCB631, BD96CD0EF7B84C55DB525D655F19DE7B63756B7F3554AEBDF8F4A7A0BF2507FC] vmicshutdown C:\WINDOWS\System32\icsvc.dll
13:18:48.0649 0x01dc vmicshutdown - ok
13:18:48.0649 0x01dc [8486D6F63D5CF87CA08E3B3604DCB631, BD96CD0EF7B84C55DB525D655F19DE7B63756B7F3554AEBDF8F4A7A0BF2507FC] vmictimesync C:\WINDOWS\System32\icsvc.dll
13:18:48.0649 0x01dc vmictimesync - ok
13:18:48.0665 0x01dc [8486D6F63D5CF87CA08E3B3604DCB631, BD96CD0EF7B84C55DB525D655F19DE7B63756B7F3554AEBDF8F4A7A0BF2507FC] vmicvmsession C:\WINDOWS\System32\icsvc.dll
13:18:48.0665 0x01dc vmicvmsession - ok
13:18:48.0680 0x01dc [D222598C027A7D87382C0CB8D0CD3994, FB6CA91F6F3FC650A9D12D54CFD25331A31404181755E7CADBC80A0A57327AEA] vmicvss C:\WINDOWS\System32\icsvcext.dll
13:18:48.0680 0x01dc vmicvss - ok
13:18:48.0712 0x01dc [0733F8C791B54D422EA7D44CDF009EC3, A03B110C6711EFBD8BCF4391941A2E77AEDAC5462C10479050F9318E94C62CED] volmgr C:\WINDOWS\system32\drivers\volmgr.sys
13:18:48.0712 0x01dc volmgr - ok
13:18:48.0727 0x01dc [796F1C83861C02A97571D0EDAB490B70, 71CE8D930AE82C2B2628CBF3BB3AE1A8CF039BD702BDE912D499FCF45332F5A6] volmgrx C:\WINDOWS\system32\drivers\volmgrx.sys
13:18:48.0743 0x01dc volmgrx - ok
13:18:48.0774 0x01dc [988A7A685BB51BAC62F4E176BE5432AC, CFEE4616C10EB0CDA65D4FCC2488B879D577E0F95B5E9AB9B61258F249ED6AC6] volsnap C:\WINDOWS\system32\drivers\volsnap.sys
13:18:48.0790 0x01dc volsnap - ok
13:18:48.0790 0x01dc [770E710BEA3CCC595EE3703297B40D76, C03E3367B92307993BC169583CB298265FC1C35CF5973EC352C1E08FFCFD1928] volume C:\WINDOWS\system32\drivers\volume.sys
13:18:48.0790 0x01dc volume - ok
13:18:48.0805 0x01dc [A37A7788DABE4FF6E33FE50D7A33D8E8, 9E99D9D27BA3DFA6F89C77B9AD91BE495F15E4F612BB63B209157DFA13BCD7E0] vpci C:\WINDOWS\system32\drivers\vpci.sys
13:18:48.0805 0x01dc vpci - ok
13:18:48.0821 0x01dc [1A4D9FAED669BC42E5A1CD8442729AB2, E70778AF6B0C9709CB8CEF655C6DD8B5A61CC70BFD35A43304C1308EA478C550] vsmraid C:\WINDOWS\system32\drivers\vsmraid.sys
13:18:48.0821 0x01dc vsmraid - ok
13:18:48.0868 0x01dc [EADA1457DC8B1C8282A1927D3DD739A5, 468BE66CBBEEAA949E70A93B9C1B5A2E1924807789D729E5324998784246D142] VSS C:\WINDOWS\system32\vssvc.exe
13:18:48.0884 0x01dc VSS - ok
13:18:48.0915 0x01dc [6E0092973E35BE6A1F5ED5CBDD202036, 33DAF53C81D5BAF9337192A84DF50C108BAE9B8A858081E2208939CCFF2622F8] VSTXRAID C:\WINDOWS\system32\drivers\vstxraid.sys
13:18:48.0915 0x01dc VSTXRAID - ok
13:18:48.0930 0x01dc [7BC30ADCCC9BCF2B0A29A320A395EC3B, 373C85F659F07366649697823B4A8B14313F0042A7A04E932429D049D18C7646] vwifibus C:\WINDOWS\System32\drivers\vwifibus.sys
13:18:48.0930 0x01dc vwifibus - ok
13:18:48.0946 0x01dc [C111EE25F5130811A398B1F1496AD1C1, 13C3B69A5D0179ED3CC2C999FF97EDBAEDD63DA55DDB74427251C360706A3820] vwififlt C:\WINDOWS\system32\drivers\vwififlt.sys
13:18:48.0946 0x01dc vwififlt - ok
13:18:48.0977 0x01dc [B4BFABB288E8A082F08B3629BE2816D2, 9854DECE57652ADCB4F0077BD2B57FB045AD626C8A58983EB30AC1D5BB614A41] W32Time C:\WINDOWS\system32\w32time.dll
13:18:48.0993 0x01dc W32Time - ok
13:18:49.0055 0x01dc [D50822160C9897B219687F36813E1C73, CF3BEDA9D6D58870DC2EEE07E57638BD949626268F6CCE54FDC7103DFE2CF6E4] WaaSMedicSvc C:\WINDOWS\System32\WaaSMedicSvc.dll
13:18:49.0071 0x01dc WaaSMedicSvc - ok
13:18:49.0087 0x01dc [1F16C8283230EF1F1C4E135D1C2C859B, E4F672C7E58490F82F859CAEEDD57D8ABCC31DE62A42A956BEE47113D365BE35] WacomPen C:\WINDOWS\System32\drivers\wacompen.sys
13:18:49.0087 0x01dc WacomPen - ok
13:18:49.0134 0x01dc [D765B98325D89C076FEEAB1282CD08EA, AC2F0A68A2BCAAF2DECB0AAF1B50D652ED8B631B08D06B910B407FEF9069412E] WalletService C:\WINDOWS\system32\WalletService.dll
13:18:49.0134 0x01dc WalletService - ok
13:18:49.0180 0x01dc [438B3E55D9D700C1C0424642872C2E28, 161F9F1F666717D95AF7EC984DDDC4D7E13844617108346FFC49A4EE99AE812F] wanarp C:\WINDOWS\system32\DRIVERS\wanarp.sys
13:18:49.0180 0x01dc wanarp - ok
13:18:49.0196 0x01dc [438B3E55D9D700C1C0424642872C2E28, 161F9F1F666717D95AF7EC984DDDC4D7E13844617108346FFC49A4EE99AE812F] wanarpv6 C:\WINDOWS\system32\DRIVERS\wanarp.sys
13:18:49.0196 0x01dc wanarpv6 - ok
13:18:49.0227 0x01dc [8449398F11D49864117105679B539816, 8FD3B9C72066D6A983D062DE72EEF9769339EACBF4E0D303B9E12343C9D5DE6C] WarpJITSvc C:\WINDOWS\System32\Windows.WARP.JITService.dll
13:18:49.0243 0x01dc WarpJITSvc - ok
13:18:49.0290 0x01dc [17270A354A66590953C4AAC1CF54E507, 9954394B43783061F9290706320CC65597C29176D5B8E7A26FA1D6B3536832B4] wbengine C:\WINDOWS\system32\wbengine.exe
13:18:49.0321 0x01dc wbengine - ok
13:18:49.0352 0x01dc [E817EEA1E3ACE6A811FE476827FFBC72, 393B550A0075BADB016C10952B1F6DCBCFAF838A101D8AE52ECF2BE728CB51FB] WbioSrvc C:\WINDOWS\System32\wbiosrvc.dll
13:18:49.0368 0x01dc WbioSrvc - ok
13:18:49.0446 0x01dc [418302F3916FEB31C6F9312D91DDE11C, AEAE4B987730AD269D73141AE10B23985FD2001FBBE9920C2EB5538C1793DC9C] wcifs C:\WINDOWS\system32\drivers\wcifs.sys
13:18:49.0462 0x01dc wcifs - ok
13:18:49.0524 0x01dc [6ACCA84ADBEB0586314D166F0D5DD413, C7D05C150B83D00B0C1F22ED304A15FF00E940316F7935564B1229FA1BD978D8] Wcmsvc C:\WINDOWS\System32\wcmsvc.dll
13:18:49.0555 0x01dc Wcmsvc - ok
13:18:49.0587 0x01dc [6CDE91D497A3EC19796DE53DEBD74FB0, ACBBCBFE7A953F3CFF10A035A52984D7DB0C0B4C6B735F53006036F4CCC15059] wcncsvc C:\WINDOWS\System32\wcncsvc.dll
13:18:49.0602 0x01dc wcncsvc - ok
13:18:49.0634 0x01dc [2F814379FE1FF9DC891953674406BCA1, ACC9B126A8A5D58AF76F0A492C0EBC75925C3B59EAE89062AEF0FFADF60E3A2B] wcnfs C:\WINDOWS\system32\drivers\wcnfs.sys
13:18:49.0634 0x01dc wcnfs - ok
13:18:49.0680 0x01dc [797FE221D5027BBF48009642C9ABC32B, 08085B16C926A46E1898C5C6DBC1A4FB81D2A472D08FFD63B1BA774C75CA7A5E] WdBoot C:\WINDOWS\system32\drivers\wd\WdBoot.sys
13:18:49.0680 0x01dc WdBoot - ok
13:18:49.0759 0x01dc [A2BE2A68E2AB620E1B320E3CD6E6478D, EDA73955AB1A7CB19EDDD8BD9F2EEF477B839E17266B1677C0DA75F17E0E54DC] Wdf01000 C:\WINDOWS\system32\drivers\Wdf01000.sys
13:18:49.0790 0x01dc Wdf01000 - ok
13:18:49.0805 0x01dc [BDFACC50A7D9222AC7EAC37B372D0853, D774208A478AB199A419339CF5C57DCF724662957E9FE9582126E5E275866C34] WdFilter C:\WINDOWS\system32\drivers\wd\WdFilter.sys
13:18:49.0837 0x01dc WdFilter - ok
13:18:49.0868 0x01dc [BB37AF6E45E0F69222E057A74B4AFE1E, 4662064205BEC0DB7B10F1412E0A09A6E5E3B16DE443AEF7F79ACA3ACE24A51D] WdiServiceHost C:\WINDOWS\system32\wdi.dll
13:18:49.0884 0x01dc WdiServiceHost - ok
13:18:49.0884 0x01dc [BB37AF6E45E0F69222E057A74B4AFE1E, 4662064205BEC0DB7B10F1412E0A09A6E5E3B16DE443AEF7F79ACA3ACE24A51D] WdiSystemHost C:\WINDOWS\system32\wdi.dll
13:18:49.0899 0x01dc WdiSystemHost - ok
13:18:49.0930 0x01dc [CE772158E0F6F92F648E70DD976411F0, 9A6E232923CB70F891330FC0685BE05F70C996176683D6D490DB8A529932FE95] wdiwifi C:\WINDOWS\system32\DRIVERS\wdiwifi.sys
13:18:49.0946 0x01dc wdiwifi - ok
13:18:49.0977 0x01dc [A6C92A5F2982EBB8788E0690C19048C4, 85C54A99DD43DC1FAC7FD2A31288CEC7501F795DE8FA86857790F4CCD5AF7C18] WdmCompanionFilter C:\WINDOWS\system32\drivers\WdmCompanionFilter.sys
13:18:49.0993 0x01dc WdmCompanionFilter - ok
13:18:50.0009 0x01dc [8542EAE47D35CB658614C1813C7599A2, 67AEB01B5D4E6CA8C669EFB12A7876A378CEA4CAE2810DD790D2DAC5F07D6E52] wdm_usb C:\WINDOWS\system32\DRIVERS\usb2ser.sys
13:18:50.0009 0x01dc wdm_usb - ok
13:18:50.0024 0x01dc [DE4B496D6E2449C87627BC5E87423A57, EFC368BD8C793D8DD0DEC3F40944733D01AB1E3926629202107DCFCF6AF68501] WdNisDrv C:\WINDOWS\system32\drivers\wd\WdNisDrv.sys
13:18:50.0040 0x01dc WdNisDrv - ok
13:18:50.0212 0x01dc [A04BE276532F0150AC00697D7777D9FD, C788D9CE513A335F859D0648CCD3247FFE895D77B12520BD23F91C9C0AEC06A3] WdNisSvc C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.2201.10-0\NisSrv.exe
13:18:50.0321 0x01dc WdNisSvc - ok
13:18:50.0352 0x01dc [ED357D32D965B13DC0C9E00B0E1D41A5, 9371B259BC8EB10E3F01369FAE73EC3DB3E5547522CCC3FE85F705B74A69BBBB] WebClient C:\WINDOWS\System32\webclnt.dll
13:18:50.0368 0x01dc WebClient - ok
13:18:50.0399 0x01dc [BDD1061D880EC049CC42E5AED90AF4C6, B78334BEB2E83564A0775133F517D545B580ED14408D91F6C03A01C8AA8283EF] Wecsvc C:\WINDOWS\system32\wecsvc.dll
13:18:50.0415 0x01dc Wecsvc - ok
13:18:50.0446 0x01dc [CBA85827716DE89106F8E4AD7430620C, EF2FEAD68FE003DAC52BC2098962F397DF80B7DCD79A8F45012A050C7C0E2DB1] WEPHOSTSVC C:\WINDOWS\system32\wephostsvc.dll
13:18:50.0446 0x01dc WEPHOSTSVC - ok
13:18:50.0477 0x01dc [55294A6A51AA9101D58C59FD7403273E, C4E298B1EF8B81F92EF1AF5CDD688EA03068E59946D3D4082112F358CBB74EC6] wercplsupport C:\WINDOWS\System32\wercplsupport.dll
13:18:50.0493 0x01dc wercplsupport - ok
13:18:50.0540 0x01dc [D1CDAAFD502B245EAD3B014280D1FD7B, 3F50340CBC0D4FB09C541E1834CFB43CFD9B304B22F4935EC78F900C0BC4F0C7] WerSvc C:\WINDOWS\System32\WerSvc.dll
13:18:50.0540 0x01dc WerSvc - ok
13:18:50.0571 0x01dc [0B82A5E82CB96CDCFAE97C0F5DCB1B13, 1A6EB6464662F8EA5BA9AA9FA6B9E5A085F3931B1813F2E7C784F9AD4AB036B2] WFDSConMgrSvc C:\WINDOWS\System32\wfdsconmgrsvc.dll
13:18:50.0602 0x01dc WFDSConMgrSvc - ok
13:18:50.0634 0x01dc [9E33332F0E4593256514BA60E5D50724, C58E0261E82F5CA655A1E8B1DB6E4E253BC6E7F6E691BA07F74641FA1805B6E7] WFPLWFS C:\WINDOWS\system32\drivers\wfplwfs.sys
13:18:50.0649 0x01dc WFPLWFS - ok
13:18:50.0665 0x01dc [7AE4D5A054C5EEF9EF9F42926B52FA47, A58CB62992AB846A31E197DF5161F50323D120DF73B7D33FE7D5F5B1AF209291] WiaRpc C:\WINDOWS\System32\wiarpc.dll
13:18:50.0665 0x01dc WiaRpc - ok
13:18:50.0712 0x01dc [416B0938189ED0D4A8B5BBBE3F045269, 74B32619BE246D7DD6D520309692C32EE922852405DAB432CAF6012E72B495FF] WIMMount C:\WINDOWS\system32\drivers\wimmount.sys
13:18:50.0712 0x01dc WIMMount - ok
13:18:50.0743 0x01dc [8DACCFD6B64A3A5F5E3F4AE4805564C0, 5C67C47CA7D382E4F23B702A1CAD70EE5E10D380D43D8BC9B903475246E8CE97] Win10Pcap C:\WINDOWS\system32\DRIVERS\Win10Pcap.sys
13:18:50.0759 0x01dc Win10Pcap - ok
13:18:50.0790 0x01dc [DFC9FBFFC76890BC1A60681B895A035B, 2D637FB909E593998AEE4541CA38704E4286EA5F2F80F5DB98A8EB4299ED2508] WinDefend C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.2201.10-0\MsMpEng.exe
13:18:50.0821 0x01dc WinDefend - ok
13:18:50.0868 0x01dc [B434A84F46C70F4E67B70ED70F024B7F, 64EEB8093BA2590E83D83C5AF7C2A025B88AF5681143BCA83671104266FEEA99] WindowsTrustedRT C:\WINDOWS\system32\drivers\WindowsTrustedRT.sys
13:18:50.0868 0x01dc WindowsTrustedRT - ok
13:18:50.0915 0x01dc [982774B74EE1419D641CEB66E394A4BA, 090C4CE6B76B3904B5AE73E4F1EEBCE619194C358874D7584537012F954C54BE] WindowsTrustedRTProxy C:\WINDOWS\system32\drivers\WindowsTrustedRTProxy.sys
13:18:50.0915 0x01dc WindowsTrustedRTProxy - ok
13:18:50.0977 0x01dc [B307C771E725E9B6AB53303BE999F114, 2963D94BC71EC0999171DCF521433B043710AF0157E0210BE1032E841CB5B2AE] WinHttpAutoProxySvc C:\WINDOWS\system32\winhttp.dll
13:18:50.0993 0x01dc WinHttpAutoProxySvc - ok
13:18:51.0040 0x01dc [0816C30E3395E667EFFFB92B4EA66A05, F6A9E7026AA60A6627680F232AE785EA9CF55FE970708E6E49151F601CC42FEE] WinMad C:\WINDOWS\System32\drivers\winmad.sys
13:18:51.0040 0x01dc WinMad - ok
13:18:51.0118 0x01dc [E2376F73AAA2A4BBEF5F94DE095C788A, 65E8FAF81245C08B6668EFB5B7264B2EEBCC90F30F714E1B60C2F7B60AE070C5] Winmgmt C:\WINDOWS\system32\wbem\WMIsvc.dll
13:18:51.0134 0x01dc Winmgmt - ok
13:18:51.0180 0x01dc [AB1A7D11929CD46B2F19E3F7A13D1B1D, 792262E4D54A5EF050BEBC199A7F7D235B685A136C6DDBB5A5AADAEEE3D4D7AB] WinNat C:\WINDOWS\system32\drivers\winnat.sys
13:18:51.0196 0x01dc WinNat - ok
13:18:51.0290 0x01dc [96ECFACB9C5DCB9ED7AEDCEB54C62745, 2B6E8C883226FF3B0260344124ECDB3AE95E85B0AAFE57DC4DD4EA56484D0646] WinRM C:\WINDOWS\system32\WsmSvc.dll
13:18:51.0337 0x01dc WinRM - ok
13:18:51.0352 0x01dc [91D3DC62C6EDDB6554CE14C0E0B4290F, 6F8F89B350FC6BC0D23A50C593F02514854AB7D6CD234D8C8AD4B5DDDD586BA0] WINUSB C:\WINDOWS\System32\drivers\WinUSB.SYS
13:18:51.0368 0x01dc WINUSB - ok
13:18:51.0368 0x01dc [F4C4FD42F8DD657157823DB617CC3A3D, D2A5ED039ED83010E0BB4BB1A69F9D142D42BE2C75E56CFCF3F157A735CB688E] WinVerbs C:\WINDOWS\System32\drivers\winverbs.sys
13:18:51.0384 0x01dc WinVerbs - ok
13:18:51.0415 0x01dc [884A5A529ED0F4AA2E3B2E67DECD578E, 3E40DF32E63E9885AB66E4329C98D4E32E9A985C5F049A48A5082E8CDB4B74AD] wisvc C:\WINDOWS\system32\flightsettings.dll
13:18:51.0430 0x01dc wisvc - ok
13:18:51.0524 0x01dc [5A69C4B2641EEDA2B0E3BFD1DF31A753, EE3FA31688D3FFC012DC6823A519AB8D95BABD48AAA727CFC7E74069BCA4FE70] WlanSvc C:\WINDOWS\System32\wlansvc.dll
13:18:51.0555 0x01dc WlanSvc - ok
13:18:51.0602 0x01dc [5D90C1ECA5164D1C4552A8A16EA1A899, A508871C60D57007EFFDEF05735F394B9DCD47914A533AA9233765EC22C81D9B] wlidsvc C:\WINDOWS\system32\wlidsvc.dll
13:18:51.0649 0x01dc wlidsvc - ok
13:18:51.0712 0x01dc [1B279ADD6A4150FD49A6276147098803, 6CC12957A0E7FF3DCCA28D8B715EDE9C94F329FD5BAB3366D4C70362325B31CE] wlpasvc C:\WINDOWS\System32\lpasvc.dll
13:18:51.0727 0x01dc wlpasvc - ok
13:18:51.0774 0x01dc [84C7EA19752BD318ECA1F8BAA55FF238, EC6E49B6C641E94A0A7BC55CD56141C0BA987341A414D3F0D2244D45B12CEC49] WManSvc C:\WINDOWS\system32\Windows.Management.Service.dll
13:18:51.0790 0x01dc WManSvc - ok
13:18:51.0821 0x01dc [E4F25E6E790747073A09F9F8C997889C, 98455DD24AE076A2413EA599F83E0894F608C335F3FF2F3624A17E8EAF3B3C42] WmiAcpi C:\WINDOWS\System32\drivers\wmiacpi.sys
13:18:51.0821 0x01dc WmiAcpi - ok
13:18:51.0868 0x01dc [9A48D32D7DBA794A40BF030DA500603B, CBF60ED17A5B9CF79523F1493BCCD52B3C39632C4C83DE1FD49CFD2B70F01530] wmiApSrv C:\WINDOWS\system32\wbem\WmiApSrv.exe
13:18:51.0868 0x01dc wmiApSrv - ok
13:18:51.0930 0x01dc WMPNetworkSvc - ok
13:18:51.0977 0x01dc [9405C703D91F07F1F181DE916594EED3, 7626111256C3BECD0EE9E299A41149A367A28BACEE89CC2CDD46D7499B1B7D34] Wof C:\WINDOWS\system32\drivers\Wof.sys
13:18:51.0993 0x01dc Wof - ok
13:18:52.0102 0x01dc [0C47396732A10A530F63D159C4F1E5CB, 23614DBDC243375115880CF26B2A018E2DD006FB4F31B6BA65FB192AEF0076C5] workfolderssvc C:\WINDOWS\system32\workfolderssvc.dll
13:18:52.0134 0x01dc workfolderssvc - ok
13:18:52.0196 0x01dc [826C08B9171039E9EB96006454FAD728, 5E68E1A53B669C2782878BC37FF21B4FEB0A9EA68A52CF3E830BC771BE70222F] WpcMonSvc C:\WINDOWS\System32\WpcDesktopMonSvc.dll
13:18:52.0227 0x01dc WpcMonSvc - ok
13:18:52.0259 0x01dc [BF4CA66C2EF62BD7DE8D4A66CC9C79FF, 74DD4FBF70452D5B8029979AFCA1CE800EE72750F3E90B2F74355A2290AD6BE8] WPDBusEnum C:\WINDOWS\system32\wpdbusenum.dll
13:18:52.0274 0x01dc WPDBusEnum - ok
13:18:52.0305 0x01dc [024924C9E79F51560B9133EEAB866BBF, F4D464BC02C7B96EF72AA9229A99A1AD32F56390F97972C33525EF0D85304261] WpdUpFltr C:\WINDOWS\system32\drivers\WpdUpFltr.sys
13:18:52.0305 0x01dc WpdUpFltr - ok
13:18:52.0337 0x01dc [B12FDDFD619C354D798E9E1C9FCF4642, 66F024A993834812277FB08AAD36FD69F79A92B403131FEB76E212ACFB58AB02] WpnService C:\WINDOWS\system32\WpnService.dll
13:18:52.0352 0x01dc WpnService - ok
13:18:52.0368 0x01dc [3D1B4E335BB9CA8A998CD5E1B2EDE855, ECD704FE62C8920D7AC2B3DC040E9D41D8A6BEBCB457888B411D133635291F36] WpnUserService C:\WINDOWS\System32\WpnUserService.dll
13:18:52.0368 0x01dc WpnUserService - ok
13:18:52.0384 0x01dc [2B98DFC181823C8D8AA39C4CC577DE3E, DAFF7CE8868299AF5EFA844C2E1F84B7EE7E498B1AFF16965CE41C2E75B2F4E4] ws2ifsl C:\WINDOWS\system32\drivers\ws2ifsl.sys
13:18:52.0384 0x01dc ws2ifsl - ok
13:18:52.0415 0x01dc [C952ED0821656E1AC89E199DC73FD612, 235805F2C3A2793DA78174C8E2357FA898E7CAC02FB5FEFB7B0C611BE64FD6E3] wscsvc C:\WINDOWS\System32\wscsvc.dll
13:18:52.0430 0x01dc wscsvc - ok
13:18:52.0430 0x01dc WSearch - ok
13:18:52.0555 0x01dc [CBD095290A7B0970D87AEB53A44D9018, A479A368F3FE3C57304681993C345713B4A82D88058D5F1C3D6BD0E0F24B2E10] wuauserv C:\WINDOWS\system32\wuaueng.dll
13:18:52.0602 0x01dc wuauserv - ok
13:18:52.0649 0x01dc [897A17C3B7474B3CA2BA7B5A0FE5FEBF, DF5BB68CB2ED6AA7FB21BD5F399846A812E57E2AE51B47C95FAD5F324944D365] WudfPf C:\WINDOWS\system32\drivers\WudfPf.sys
13:18:52.0649 0x01dc WudfPf - ok
13:18:52.0680 0x01dc [19E5827542EC4D6008C82873F772BA95, BA4DB58A59A53009320E7E999D1609947790AE8CCEC0C681C71EB9CF3FCECEEC] WUDFRd C:\WINDOWS\System32\drivers\WUDFRd.sys
13:18:52.0696 0x01dc WUDFRd - ok
13:18:52.0712 0x01dc [19E5827542EC4D6008C82873F772BA95, BA4DB58A59A53009320E7E999D1609947790AE8CCEC0C681C71EB9CF3FCECEEC] WUDFWpdFs C:\WINDOWS\system32\DRIVERS\WUDFRd.sys
13:18:52.0712 0x01dc WUDFWpdFs - ok
13:18:52.0727 0x01dc [19E5827542EC4D6008C82873F772BA95, BA4DB58A59A53009320E7E999D1609947790AE8CCEC0C681C71EB9CF3FCECEEC] WUDFWpdMtp C:\WINDOWS\system32\DRIVERS\WUDFRd.sys
13:18:52.0727 0x01dc WUDFWpdMtp - ok
13:18:52.0774 0x01dc [D377C36F197968D8EB9C3467038E90FD, 71CEF7FCA83AB7C02EE1FD939A32CF1F88B84E67EF49035592EAC723DD242AED] WwanSvc C:\WINDOWS\System32\wwansvc.dll
13:18:52.0805 0x01dc WwanSvc - ok
13:18:52.0852 0x01dc [75EBC3A65D03A7F9395B63AD77C2757B, DBC40FA04195FC2FAFD404993187E50BF5CA40B7256F3F415AB3AE475A656F49] XblAuthManager C:\WINDOWS\System32\XblAuthManager.dll
13:18:52.0868 0x01dc XblAuthManager - ok
13:18:52.0977 0x01dc [E079354E7F1DEA98C8F1A6AF3F0618C3, 78BBC0FDCBD91394E2C74205568703FD5AEE39C54BA43AA78E95ADE9DC75A8E6] XblGameSave C:\WINDOWS\System32\XblGameSave.dll
13:18:53.0024 0x01dc XblGameSave - ok
13:18:53.0087 0x01dc [6B7B171D20B1D5BE12E27B7F39FAF3B7, B0233C0CEA76482D32020E26BDA0442F63BB4C9A396FE6CC578E3C343757101F] xboxgip C:\WINDOWS\System32\drivers\xboxgip.sys
13:18:53.0087 0x01dc xboxgip - ok
13:18:53.0102 0x01dc [04BE9428D1E276DF3F6A7A5552AAB546, ACC3A8180601054BFD8FBE743A7F9CB5F2398FD463FD7EA5EF2EF78953BADBBD] XboxGipSvc C:\WINDOWS\System32\XboxGipSvc.dll
13:18:53.0102 0x01dc XboxGipSvc - ok
13:18:53.0149 0x01dc [5A4F5B800B1AE1B196D3D09D1E973C9F, 8BB5D0ABF6DF5E48F17480AE72D568EBBF59E2D69E359AD951970A5BF35BFDD8] XboxNetApiSvc C:\WINDOWS\system32\XboxNetApiSvc.dll
13:18:53.0180 0x01dc XboxNetApiSvc - ok
13:18:53.0196 0x01dc [C73809EA08CF05A9A78E7F65F63D3294, 4754266D964B7C2B7C4BF16B96FBBF790D90C2A96394544272444ECE9FF97DE6] xinputhid C:\WINDOWS\System32\drivers\xinputhid.sys
13:18:53.0196 0x01dc xinputhid - ok
13:18:53.0212 0x01dc ================ Scan global ===============================
13:18:53.0243 0x01dc [522F9EFF8C957F906154B91A8DA698AE, FCB686BB58782506BA6A8C4F924B0872608249091C8FF9DD7129D0146ACC2BFE] C:\WINDOWS\system32\basesrv.dll
13:18:53.0274 0x01dc [19979E1729CFA0E56EB4CCCB198DFD05, 7F2A683F28877562409D810946DDCA2F069715CDFB249602251DFA50065FFF7A] C:\WINDOWS\system32\winsrv.dll
13:18:53.0305 0x01dc [1985068B049D1FFBB8D3F837393DF81F, B99151A18AAA83C0D6931245E6DA250346F1A61B0F8F058123E47D9BC5C12BE8] C:\WINDOWS\system32\sxssrv.dll
13:18:53.0337 0x01dc [D8E577BF078C45954F4531885478D5A9, DFBEA9E8C316D9BC118B454B0C722CD674C30D0A256340200E2C3A7480CBA674] C:\WINDOWS\system32\services.exe
13:18:53.0352 0x01dc [Global] - ok
13:18:53.0352 0x01dc ================ Scan MBR ==================================
13:18:53.0352 0x01dc [A36C5E4F47E84449FF07ED3517B43A31] \Device\Harddisk0\DR0
13:18:53.0634 0x01dc \Device\Harddisk0\DR0 - ok
13:18:53.0634 0x01dc ================ Scan VBR ==================================
13:18:53.0634 0x01dc [626208224F842E4D2CBDB6DE6315F36B] \Device\Harddisk0\DR0\Partition1
13:18:53.0634 0x01dc \Device\Harddisk0\DR0\Partition1 - ok
13:18:53.0634 0x01dc [16C2C34FDEA88C6F8083337C42551C69] \Device\Harddisk0\DR0\Partition2
13:18:53.0634 0x01dc \Device\Harddisk0\DR0\Partition2 - ok
13:18:53.0634 0x01dc ================ Scan generic autorun ======================
13:18:53.0680 0x01dc [783C99AFD4C2AE6950FA5694389D2CFA, 570B37A7A3FFDAFCCECCC33CBC1968FEB857B73CA3CB4DFFEDC2E67E9ABD0878] C:\WINDOWS\system32\SecurityHealthSystray.exe
13:18:53.0712 0x01dc SecurityHealth - ok
13:18:54.0055 0x01dc [1893FA0E5E06ACC8E1B5B749AB749416, A95F4A64C51F6A2498C17E8101A48A24ECD0DEDD9AF008CAA57BCE08E05F880D] C:\Program Files\Realtek\Audio\HDA\RtkNGUI64.exe
13:18:54.0259 0x01dc RTHDVCPL - ok
13:18:54.0290 0x01dc [3E553991D1811C097ACF259F883D8AC6, 46F0EFE792A3C870B0C58C081E5AD936DF66368D56C1E732890847AC75D59C95] C:\Windows\system32\igfxtray.exe
13:18:54.0305 0x01dc IgfxTray - ok
13:18:54.0368 0x01dc [4A0477ADCD07EC9D21257A2E456B16C5, CEF9C81730C12283A7600C3D921D89A62B14D1C46544B493F3AF7520DD2D1F79] C:\Program Files\Intel\Intel(R) Rapid Storage Technology\IAStorIconLaunch.exe
13:18:54.0368 0x01dc IAStorIcon - ok
13:18:54.0415 0x01dc [EE037574C705EE756191CF50D5AA00AD, C489E8D27EE5D6B2E0F5D97C46EC2CE6FE171988EE684AAFEAB845181EE883F0] C:\Program Files (x86)\CyberLink\PowerDVD\PDVDServ.exe
13:18:54.0415 0x01dc RemoteControl - ok
13:18:54.0477 0x01dc [89920E0387622B41EE619FD7E2BF82D2, 8E31E7F4EAAE65C608F4B49218A006C1E61537D82075C0E0FC9EE8FF092C2EDA] C:\Program Files (x86)\CyberLink\PowerDVD\Language\Language.exe
13:18:54.0477 0x01dc LanguageShortcut - ok
13:18:54.0540 0x01dc [34D296AFC913E302953C70463EF09A48, BC413307CBC56C039EE8A05B51A56E14EF59678FBB33815AEB320078056C8CE7] C:\Program Files (x86)\Hp\HP Software Update\HPWuSchd2.exe
13:18:54.0571 0x01dc HP Software Update - ok
13:18:54.0665 0x01dc [8226EC0AD344C257961E049FFC5ADBEF, 66665D06B3F5AC1704FF8C59E25AB67E505B5F4132F5268F3C360FF527DC78CB] C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe
13:18:54.0680 0x01dc SunJavaUpdateSched - ok
13:18:54.0791 0x01dc [1FBDD4C1DE66054D48BD22C4A8DF7718, 4D01A7911F664EEB1D7B3AB88D1F2ECA0CA80395B256502CCA25A3F69D3D69FE] C:\Program Files (x86)\Intel\Driver and Support Assistant\DSATray.exe
13:18:54.0806 0x01dc Intel Driver & Support Assistant - ok
13:18:54.0869 0x01dc OneDriveSetup - ok
13:18:54.0900 0x01dc [251E51E2FEDCE8BB82763D39D631EF89, 2682086ACE1970D5573F971669591B731F87D749406927BD7A7A4B58C3C662E9] C:\Program Files (x86)\Windows Mail\wab.exe
13:18:54.0916 0x01dc WAB Migrate - ok
13:18:54.0916 0x01dc OneDriveSetup - ok
13:18:54.0931 0x01dc [251E51E2FEDCE8BB82763D39D631EF89, 2682086ACE1970D5573F971669591B731F87D749406927BD7A7A4B58C3C662E9] C:\Program Files (x86)\Windows Mail\wab.exe
13:18:54.0947 0x01dc WAB Migrate - ok
13:18:54.0978 0x01dc CCleaner Smart Cleaning - ok
13:18:54.0978 0x01dc Waiting for KSN requests completion. In queue: 25
13:18:56.0384 0x01dc AV detected via SS2: Windows Defender, windowsdefender:// ( ), 0x61100 ( enabled : updated )
13:18:56.0525 0x01dc AV detected via SS2: Malwarebytes, C:\Program Files\Malwarebytes\Anti-Malware\MBAMWsc.exe ( 3.0.0.207 ), 0x60000 ( disabled : updated )
13:18:56.0681 0x01dc Win FW state via NFP2: enabled ( trusted )
13:18:56.0978 0x01dc ============================================================
13:18:56.0978 0x01dc Scan finished
13:18:56.0978 0x01dc ============================================================
13:18:57.0002 0x2594 Detected object count: 0
13:18:57.0002 0x2594 Actual detected object count: 0
```
---
### Author:  [@gothnito](https://forospyware.com/u/gothnito)
#### Post date: [19 Febrero, 2022 19:29 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/16 "2022-02-19T19:29:00Z")
```auto
Malwarebytes Anti-Rootkit BETA 1.10.3.1001
www.malwarebytes.org
Database version:
main: v2022.02.19.02
rootkit: v2022.02.19.02
Windows 10 x64 NTFS
Internet Explorer 11.789.19041.0
NIVARDO M :: DESKTOP-UEAB8BB [administrator]
19/02/2022 13:25:55
mbar-log-2022-02-19 (13-25-55).txt
Scan type: Quick scan
Scan options enabled: Anti-Rootkit | Drivers | MBR | Physical Sectors | Memory | Startup | Registry | File System | Heuristics/Extra | Heuristics/Shuriken
Scan options disabled:
Objects scanned: 186437
Time elapsed: 38 minute(s), 34 second(s)
Memory Processes Detected: 0
(No malicious items detected)
Memory Modules Detected: 0
(No malicious items detected)
Registry Keys Detected: 0
(No malicious items detected)
Registry Values Detected: 0
(No malicious items detected)
Registry Data Items Detected: 0
(No malicious items detected)
Folders Detected: 0
(No malicious items detected)
Files Detected: 0
(No malicious items detected)
Physical Sectors Detected: 0
(No malicious items detected)
(end)
Malwarebytes Anti-Rootkit BETA 1.10.3.1001
(c) Malwarebytes Corporation 2011-2012
OS version: 10.0.9200 Windows 10 x64
Account is Administrative
Internet Explorer version: 11.789.19041.0
File system is: NTFS
Disk drives: C:\ DRIVE_FIXED
CPU speed: 3.200000 GHz
Memory total: 4160581632, free: 1460453376
Downloaded database version: v2022.02.19.02
Downloaded database version: v2022.02.19.02
Downloaded database version: v2018.01.20.01
=======================================
Initializing...
Driver version: 4.3.0.15
------------ Kernel report ------------
02/19/2022 13:25:43
------------ Loaded modules -----------
\SystemRoot\system32\ntoskrnl.exe
\SystemRoot\system32\hal.dll
\SystemRoot\system32\kd.dll
\SystemRoot\system32\mcupdate_GenuineIntel.dll
\SystemRoot\System32\drivers\CLFS.SYS
\SystemRoot\System32\drivers\tm.sys
\SystemRoot\system32\PSHED.dll
\SystemRoot\system32\BOOTVID.dll
\SystemRoot\System32\drivers\FLTMGR.SYS
\SystemRoot\System32\drivers\msrpc.sys
\SystemRoot\System32\drivers\ksecdd.sys
\SystemRoot\System32\drivers\clipsp.sys
\SystemRoot\System32\drivers\cmimcext.sys
\SystemRoot\System32\drivers\werkernel.sys
\SystemRoot\System32\drivers\ntosext.sys
\SystemRoot\system32\CI.dll
\SystemRoot\System32\drivers\cng.sys
\SystemRoot\system32\drivers\Wdf01000.sys
\SystemRoot\system32\drivers\WDFLDR.SYS
\SystemRoot\system32\drivers\WppRecorder.sys
\SystemRoot\system32\drivers\SleepStudyHelper.sys
\SystemRoot\System32\Drivers\acpiex.sys
\SystemRoot\system32\drivers\mssecflt.sys
\SystemRoot\system32\drivers\SgrmAgent.sys
\SystemRoot\System32\drivers\ACPI.sys
\SystemRoot\System32\drivers\WMILIB.SYS
\SystemRoot\System32\drivers\intelpep.sys
\SystemRoot\system32\drivers\WindowsTrustedRT.sys
\SystemRoot\System32\drivers\IntelTA.sys
\SystemRoot\System32\drivers\WindowsTrustedRTProxy.sys
\SystemRoot\System32\drivers\pcw.sys
\SystemRoot\System32\drivers\msisadrv.sys
\SystemRoot\System32\drivers\pci.sys
\SystemRoot\System32\drivers\vdrvroot.sys
\SystemRoot\system32\drivers\pdc.sys
\SystemRoot\system32\drivers\CEA.sys
\SystemRoot\System32\drivers\partmgr.sys
\SystemRoot\System32\drivers\spaceport.sys
\SystemRoot\System32\drivers\volmgr.sys
\SystemRoot\System32\drivers\volmgrx.sys
\SystemRoot\System32\drivers\mountmgr.sys
\SystemRoot\System32\drivers\iaStorE.sys
\SystemRoot\System32\drivers\storport.sys
\SystemRoot\System32\drivers\EhStorClass.sys
\SystemRoot\System32\drivers\fileinfo.sys
\SystemRoot\System32\Drivers\Wof.sys
\SystemRoot\System32\Drivers\Ntfs.sys
\SystemRoot\System32\Drivers\Fs_Rec.sys
\SystemRoot\system32\drivers\ndis.sys
\SystemRoot\system32\drivers\NETIO.SYS
\SystemRoot\System32\Drivers\ksecpkg.sys
\SystemRoot\System32\drivers\tcpip.sys
\SystemRoot\System32\drivers\fwpkclnt.sys
\SystemRoot\System32\drivers\wfplwfs.sys
\SystemRoot\System32\DRIVERS\fvevol.sys
\SystemRoot\System32\drivers\volume.sys
\SystemRoot\System32\drivers\volsnap.sys
\SystemRoot\System32\drivers\rdyboost.sys
\SystemRoot\system32\pwdrvio.sys
\SystemRoot\System32\Drivers\mup.sys
\SystemRoot\system32\drivers\iorate.sys
\SystemRoot\System32\drivers\disk.sys
\SystemRoot\System32\drivers\CLASSPNP.SYS
\SystemRoot\System32\Drivers\crashdmp.sys
\SystemRoot\System32\drivers\cdrom.sys
\SystemRoot\system32\drivers\filecrypt.sys
\SystemRoot\system32\drivers\tbs.sys
\SystemRoot\System32\Drivers\Null.SYS
\SystemRoot\System32\Drivers\Beep.SYS
\SystemRoot\System32\drivers\dxgkrnl.sys
\SystemRoot\System32\drivers\watchdog.sys
\SystemRoot\System32\DriverStore\FileRepository\basicdisplay.inf_amd64_65ab9a260dbf7467\BasicDisplay.sys
\SystemRoot\System32\DriverStore\FileRepository\basicrender.inf_amd64_df49c4daa6251397\BasicRender.sys
\SystemRoot\System32\Drivers\Npfs.SYS
\SystemRoot\System32\Drivers\Msfs.SYS
\SystemRoot\System32\Drivers\CimFS.SYS
\SystemRoot\system32\DRIVERS\tdx.sys
\SystemRoot\system32\DRIVERS\TDI.SYS
\SystemRoot\system32\DRIVERS\Win10Pcap.sys
\SystemRoot\System32\DRIVERS\netbt.sys
\SystemRoot\system32\drivers\afunix.sys
\SystemRoot\system32\drivers\afd.sys
\SystemRoot\System32\drivers\vwififlt.sys
\SystemRoot\System32\drivers\pacer.sys
\SystemRoot\System32\drivers\ndiscap.sys
\SystemRoot\system32\drivers\netbios.sys
\SystemRoot\System32\drivers\Vid.sys
\SystemRoot\System32\drivers\winhvr.sys
\SystemRoot\system32\DRIVERS\rdbss.sys
\SystemRoot\system32\drivers\csc.sys
\SystemRoot\system32\drivers\nsiproxy.sys
\SystemRoot\System32\drivers\npsvctrig.sys
\SystemRoot\System32\drivers\mssmbios.sys
\SystemRoot\System32\drivers\gpuenergydrv.sys
\??\C:\WINDOWS\system32\drivers\rsdrvx64.sys
\SystemRoot\System32\Drivers\ElbyCDIO.sys
\SystemRoot\System32\Drivers\dfsc.sys
\SystemRoot\system32\drivers\bam.sys
\SystemRoot\SysWow64\drivers\AsIO.sys
\SystemRoot\system32\DRIVERS\ahcache.sys
\SystemRoot\System32\DriverStore\FileRepository\compositebus.inf_amd64_7500cffa210c6946\CompositeBus.sys
\SystemRoot\System32\drivers\kdnic.sys
\SystemRoot\System32\DriverStore\FileRepository\umbus.inf_amd64_b78a9c5b6fd62c27\umbus.sys
\SystemRoot\system32\DRIVERS\igdkmd64.sys
\SystemRoot\System32\drivers\USBXHCI.SYS
\SystemRoot\system32\drivers\ucx01000.sys
\SystemRoot\System32\drivers\TeeDriverW8x64.sys
\SystemRoot\System32\drivers\usbehci.sys
\SystemRoot\System32\drivers\USBPORT.SYS
\SystemRoot\System32\drivers\HDAudBus.sys
\SystemRoot\System32\drivers\portcls.sys
\SystemRoot\System32\drivers\drmk.sys
\SystemRoot\System32\drivers\ks.sys
\SystemRoot\System32\drivers\rt640x64.sys
\SystemRoot\System32\drivers\i8042prt.sys
\SystemRoot\System32\drivers\kbdclass.sys
\SystemRoot\System32\drivers\intelppm.sys
\SystemRoot\System32\drivers\wmiacpi.sys
\SystemRoot\System32\drivers\NdisVirtualBus.sys
\SystemRoot\System32\DriverStore\FileRepository\swenum.inf_amd64_16a14542b63c02af\swenum.sys
\SystemRoot\System32\drivers\iwdbus.sys
\SystemRoot\System32\drivers\rdpbus.sys
\SystemRoot\System32\drivers\usbhub.sys
\SystemRoot\System32\drivers\USBD.SYS
\SystemRoot\System32\drivers\UsbHub3.sys
\SystemRoot\system32\drivers\RTKVHD64.sys
\SystemRoot\system32\drivers\ksthunk.sys
\SystemRoot\System32\drivers\hidusb.sys
\SystemRoot\System32\drivers\HIDCLASS.SYS
\SystemRoot\System32\drivers\HIDPARSE.SYS
\SystemRoot\System32\drivers\mouhid.sys
\SystemRoot\System32\drivers\mouclass.sys
\SystemRoot\System32\drivers\usbccgp.sys
\SystemRoot\System32\Drivers\usbvideo.sys
\SystemRoot\System32\win32k.sys
\SystemRoot\System32\win32kbase.sys
\SystemRoot\System32\win32kfull.sys
\SystemRoot\System32\Drivers\dump_diskdump.sys
\SystemRoot\System32\drivers\dump_iaStorE.sys
\SystemRoot\System32\Drivers\dump_dumpfve.sys
\SystemRoot\System32\drivers\dxgmms2.sys
\SystemRoot\System32\drivers\monitor.sys
\SystemRoot\System32\cdd.dll
\SystemRoot\System32\drivers\WUDFRd.sys
\SystemRoot\system32\drivers\luafv.sys
\SystemRoot\system32\drivers\wcifs.sys
\SystemRoot\system32\drivers\cldflt.sys
\SystemRoot\system32\drivers\storqosflt.sys
\SystemRoot\system32\drivers\mmcss.sys
\SystemRoot\system32\drivers\bindflt.sys
\SystemRoot\system32\drivers\mslldp.sys
\SystemRoot\system32\drivers\lltdio.sys
\SystemRoot\system32\drivers\rspndr.sys
\SystemRoot\system32\drivers\msquic.sys
\SystemRoot\system32\drivers\HTTP.sys
\SystemRoot\system32\DRIVERS\bowser.sys
\SystemRoot\System32\drivers\mpsdrv.sys
\SystemRoot\system32\DRIVERS\mrxsmb.sys
\SystemRoot\system32\DRIVERS\mrxsmb20.sys
\SystemRoot\system32\drivers\Ndu.sys
\SystemRoot\system32\drivers\peauth.sys
\SystemRoot\System32\drivers\tcpipreg.sys
\SystemRoot\System32\DRIVERS\srvnet.sys
\SystemRoot\System32\drivers\rassstp.sys
\SystemRoot\System32\DRIVERS\srv2.sys
\SystemRoot\System32\DRIVERS\NDProxy.sys
\SystemRoot\System32\drivers\AgileVpn.sys
\SystemRoot\System32\drivers\rasl2tp.sys
\SystemRoot\System32\drivers\raspptp.sys
\SystemRoot\System32\DRIVERS\raspppoe.sys
\SystemRoot\System32\DRIVERS\ndistapi.sys
\SystemRoot\System32\drivers\ndiswan.sys
\SystemRoot\System32\drivers\condrv.sys
\SystemRoot\System32\Drivers\mbamswissarmy.sys
\SystemRoot\System32\Drivers\MbamChameleon.sys
\SystemRoot\system32\DRIVERS\nwifi.sys
\SystemRoot\system32\drivers\ndisuio.sys
\??\C:\WINDOWS\system32\drivers\semav6msr64.sys
\SystemRoot\system32\drivers\wd\WdFilter.sys
\SystemRoot\system32\drivers\wd\WdNisDrv.sys
\SystemRoot\System32\Drivers\bc1026bc.sys
\SystemRoot\System32\Drivers\klupd_bc1026bca_mark.sys
\??\C:\KVRT2020_Data\Temp\F68CBDD9AE594B726FFD0FDB048B0239\klupd_bc1026bca_arkmon.sys
\SystemRoot\System32\Drivers\klupd_bc1026bca_klark.sys
\??\C:\WINDOWS\system32\drivers\371427BC.sys
----------- End -----------
Done!
Scan started
Database versions:
main: v2022.02.19.02
rootkit: v2022.02.19.02
<<<2>>>
Physical Sector Size: 512
Drive: 0, DevicePointer: 0xffff958488346060, DeviceName: \Device\Harddisk0\DR0\, DriverName: \Driver\disk\
--------- Disk Stack ------
DevicePointer: 0xffff9584882ea8d0, DeviceName: Unknown, DriverName: \Driver\partmgr\
DevicePointer: 0xffff958488346060, DeviceName: \Device\Harddisk0\DR0\, DriverName: \Driver\disk\
DevicePointer: 0xffff958482e8ace0, DeviceName: Unknown, DriverName: \Driver\ACPI\
DevicePointer: 0xffff958482e8aad0, DeviceName: Unknown, DriverName: \Driver\ACPI\
DevicePointer: 0xffff958482ea0050, DeviceName: \Device\0000002d\, DriverName: \Driver\iaStorE\
------------ End ----------
Alternate DeviceName: \Device\Harddisk0\DR0\, DriverName: \Driver\disk\
Upper DeviceData: 0x0, 0x0, 0x0
Lower DeviceData: 0x0, 0x0, 0x0
<<<3>>>
Volume: C:
File system type: NTFS
SectorSize = 512, ClusterSize = 4096, MFTRecordSize = 1024, MFTIndexSize = 4096 bytes
<<<2>>>
<<<3>>>
Volume: C:
File system type: NTFS
SectorSize = 512, ClusterSize = 4096, MFTRecordSize = 1024, MFTIndexSize = 4096 bytes
Scanning drivers directory: C:\WINDOWS\SYSTEM32\drivers...
Done!
Drive 0
This is a System drive
Scanning MBR on drive 0...
Inspecting partition table:
MBR Signature: 55AA
Disk Signature: F53FF045
Partition information:
Partition 0 type is Primary (0x7)
Partition is ACTIVE.
Partition starts at LBA: 2048 Numsec = 1024000
Partition is bootable
Partition file system is NTFS
Partition 1 type is Primary (0x7)
Partition is NOT ACTIVE.
Partition starts at LBA: 1026048 Numsec = 1951390261
Partition is not bootable
Partition file system is NTFS
Partition 2 type is Other (0x27)
Partition is NOT ACTIVE.
Partition starts at LBA: 1952417792 Numsec = 1101824
Partition is not bootable
Partition file system is NTFS
Partition 3 type is Empty (0x0)
Partition is NOT ACTIVE.
Partition starts at LBA: 0 Numsec = 0
Partition is not bootable
Disk Size: 1000204886016 bytes
Sector size: 512 bytes
Done!
File "C:\ProgramData\Microsoft\Network\Downloader\qmgr.db" is sparse (flags = 32768)
File "C:\Users\NIVARDO M\AppData\Local\Comms\UnistoreDB\store.vol" is sparse (flags = 32768)
Scan finished
=======================================
Removal queue found; removal started
Removing C:\ProgramData\Malwarebytes' Anti-Malware (portable)\MBR-0-i.mbam...
Removing C:\ProgramData\Malwarebytes' Anti-Malware (portable)\VBR-0-0-2048-i.mbam...
Removing C:\ProgramData\Malwarebytes' Anti-Malware (portable)\VBR-0-1-1026048-i.mbam...
Removing C:\ProgramData\Malwarebytes' Anti-Malware (portable)\VBR-0-2-1952417792-i.mbam...
Removing C:\ProgramData\Malwarebytes' Anti-Malware (portable)\MBR-0-r.mbam...
Removal finished
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [19 Febrero, 2022 19:37 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/18 "2022-02-19T19:37:11Z")
Los programas han realizado perfectamente su función!
Descargue el programa de la siguiente Url: Le dejo **"2 Url de Descarga"** por si uno no le funciona el proceso de Instalación pueda probar con la segunda **Url de Descarga:**
**Url descarga 1:** [RogueKiller x64 Bits](https://www.adlice.com/download-start/?app=roguekiller&type=x64)
**Url descarga 2:** [RogueKiller x82 Bits](https://www.adlice.com/download-start/?app=roguekiller&type=x86)
Aquí le dejo su **manual** de **RogueKiller** **para que sepas cómo utilizarlo y configurarlo correctamente:**
1️⃣ **"Abra"** el programa: **"RogueKiller"** que ha descargado.
2️⃣ Clikea en la pestaña que pone: **Analizar.** Donde pone: **"Análisis personalizado"** clicke en la pestaña: **"Personalizar".** Si **"NO"** le deja realizar un **"Análisis Personalizado"** realice un Análisis **"Full Scan"** (Tal y cómo se muestra en la imagen):
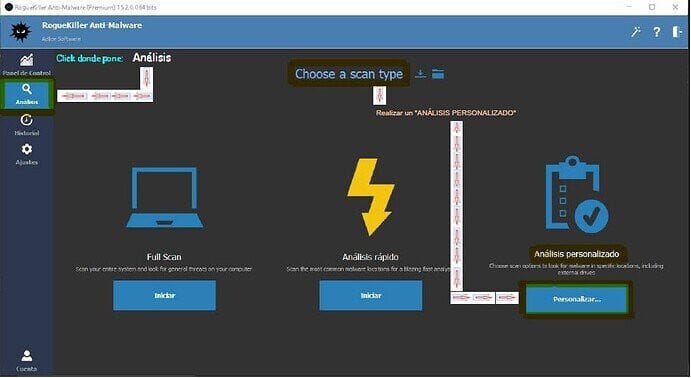
3️⃣ Dejar marcadas las opciones que se reflejan en la siguiente pantalla y clickea en la pestaña que pone: **Iniciar.** (Tal y como se muestra en la imagen):
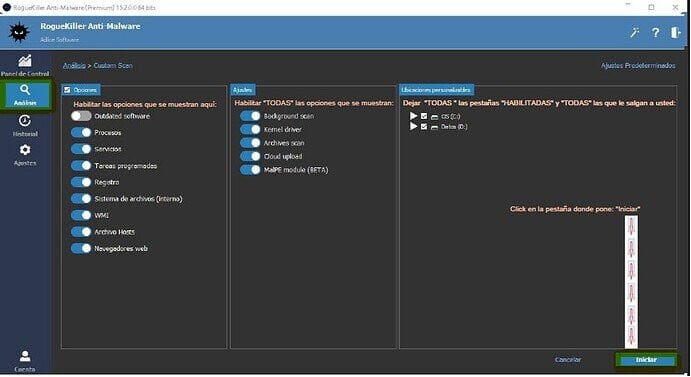
4️⃣ Automáticamente empezará el Proceso de Análisis en busca de **Virus** e **Infecciones** dejar que analice por completo y **"NO"** interrumpir el programa hasta que finalice en su totalidad. Finalizado el Proceso de Análisis por completo clickea en la pestaña que pone: **Resultados:** (Proceso tal y como se indica en la siguiente pantalla):
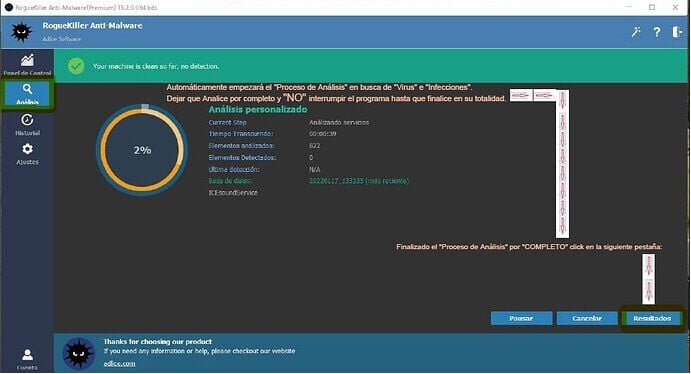
5️⃣ Una vez finalizado el Proceso de Análisis por completo, si encuentra **“AMENAZAS”** e **“INFECCIONES”** saldrá una pantalla similar a esta, clicka en la pestaña que pone: **Resultados** para poder eliminar dichas **“INFECCIONES.”** (Tal y como se muestra en esta pantalla):
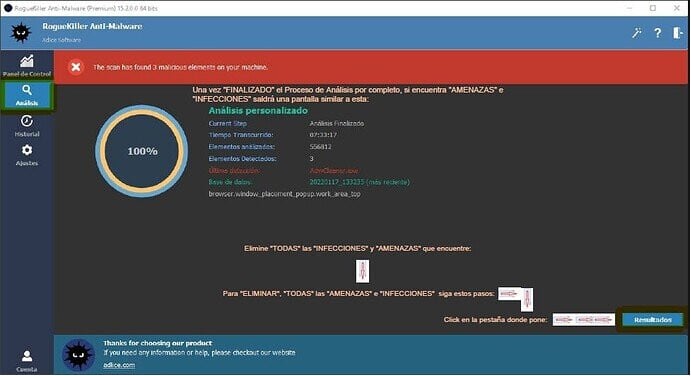
6️⃣ Si le sale una pantalla similar a esta significa que el programa ha **“ELIMINADO”** con éxito **“TODAS”** las **“AMENAZAS”** e **“INFECCIONES”** de su ordenador. Clickea en la pestaña que pone: **Resultados.** (Tal y cómo se indica en esta página):
7️⃣ Para **“ELIMINAR”** las **AMENAZAS** e **“INFECCIONES”** clickea en la pestaña que pone: **Eliminación.** (Tal y como se muestra en esta pantalla):
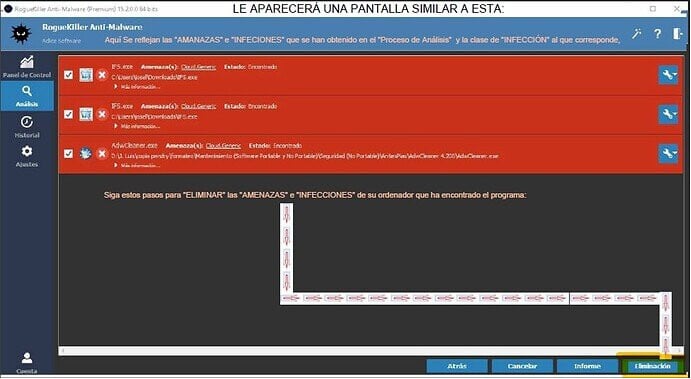
8️⃣ Le aparecerá una pantalla similar a esta, dejar **"TODAS"** las opciones marcadas que te salgan a ti. Para **“ELIMINAR”** todas las **“INFECCIONES”** clikea en la pestaña que pone: **Finalizar.** (Tal y cómo se muestra en la pantalla):
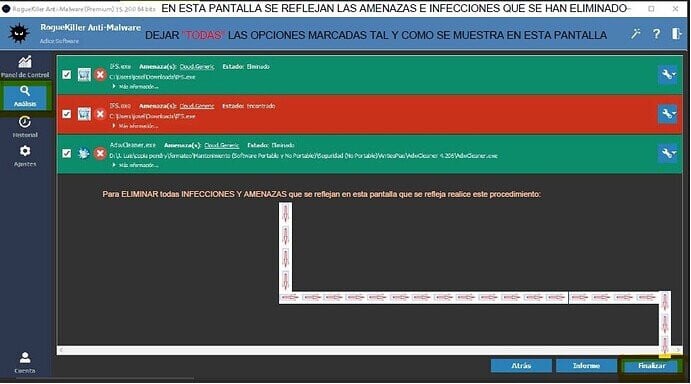
9️⃣ Para enviarme el **"Informe"** que ha generado el programa cuando haya finalizado por completo de Analizar siga estos pasos que se reflejan a continuación:
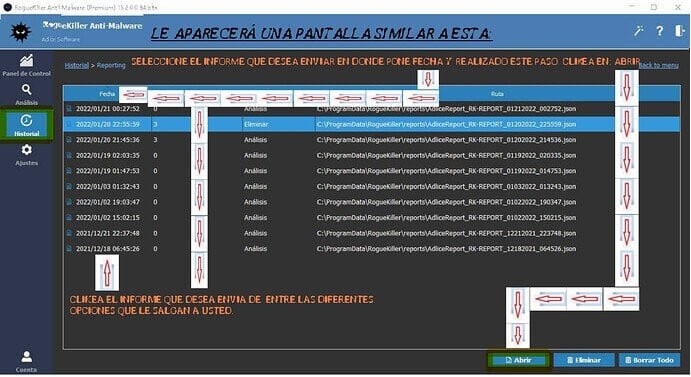
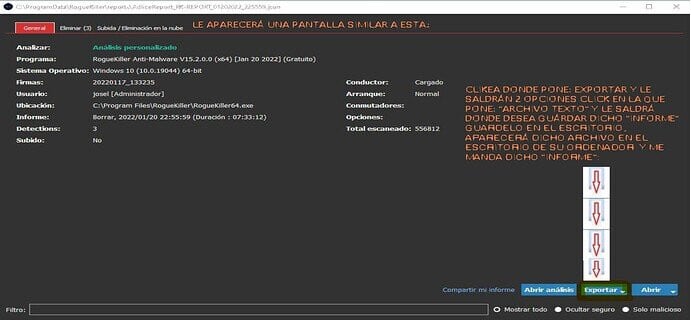
**Quedo a la espera de su respuesta!**
---
### Author:  [@gothnito](https://forospyware.com/u/gothnito)
#### Post date: [19 Febrero, 2022 21:47 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/19 "2022-02-19T21:47:37Z")
```auto
Program : RogueKiller Anti-Malware
Version : 15.3.0.0
x64 : Yes
Program Date : Feb 17 2022
Location : C:\Users\NIVARDO M\Downloads\RogueKiller_portable64.exe
Premium : No
Company : Adlice Software
Website : https://www.adlice.com/
Contact : https://adlice.com/contact/
Website : https://adlice.com/download/roguekiller/
Operating System : Windows 10 (10.0.19042) 64-bit
64-bit OS : Yes
Startup : 0
WindowsPE : No
User : NIVARDO M
User is Admin : Yes
Date : 2022/02/19 21:27:13
Type : Scan
Aborted : No
Scan Mode : Standard
Duration : 3252
Found items : 3
Total scanned : 77784
Signatures Version : 20220218_101851
Truesight Driver : Yes
Updates Count : 3
*************************Warnings*************************
*************************Updates*************************
WinRAR 5.20 (64-bit) (64-bit), version 5.20.0
[+] Available Version : 6.10
[+] Size : 5.13 MB
[+] Wow6432 : No
[+] Portable : No
[+] update_location : C:\Program Files\WinRAR\
Java 8 Update 211 (64-bit) (64-bit), version 8.0.2110.12
[+] Available Version : 8.0.3210.0
[+] Size : 43.8 MB
[+] Wow6432 : No
[+] Portable : No
[+] update_location : C:\Program Files\Java\jre1.8.0_211\
Zoom (64-bit), version 5.7.7 (1105)
[+] Available Version : 5.9.3
[+] Size : 9.76 MB
[+] Wow6432 : No
[+] Portable : No
[+] update_location : C:\Users\NIVARDO M\AppData\Roaming\Zoom\bin
*************************Processes*************************
*************************Modules*************************
*************************Services*************************
*************************Scheduled Tasks*************************
*************************Registry*************************
*************************WMI*************************
*************************Hosts File*************************
is_too_big : No
hosts_file_path : C:\Windows\System32\drivers\etc\hosts
*************************Filesystem*************************
[PUP.InstallCore (Potencialmente Malicioso)] (shortcut) aTube Catcher.lnk -- C:\Users\Public\Desktop\aTube Catcher.lnk => C:\PROGRA~2\DSNETC~1\ATUBEC~1.0\yct.exe -> Encontrado
[PUP.InstallCore (Potencialmente Malicioso)] (shortcut) aTube Catcher.lnk -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\aTube Catcher\aTube Catcher.lnk => C:\PROGRA~2\DSNETC~1\ATUBEC~1.0\yct.exe -> Encontrado
[PUP.InstallCore (Potencialmente Malicioso)] (folder) DsNET Corp -- C:\Program Files (x86)\DsNET Corp -> Encontrado
*************************Web Browsers*************************
*************************Antirootkit*************************
Program : RogueKiller Anti-Malware
Version : 15.3.0.0
x64 : Yes
Program Date : Feb 17 2022
Location : C:\Users\NIVARDO M\Downloads\RogueKiller_portable64.exe
Premium : No
Company : Adlice Software
Website : https://www.adlice.com/
Contact : https://adlice.com/contact/
Website : https://adlice.com/download/roguekiller/
Operating System : Windows 10 (10.0.19042) 64-bit
64-bit OS : Yes
Startup : 0
WindowsPE : No
User : NIVARDO M
User is Admin : Yes
Date : 2022/02/19 21:32:51
Type : Removal
Aborted : No
Scan Mode : Standard
Duration : 3252
Found items : 3
Total scanned : 77784
Signatures Version : 20220218_101851
Truesight Driver : Yes
Updates Count : 3
*************************Warnings*************************
*************************Removal*************************
[PUP.InstallCore (Potencialmente Malicioso)] aTube Catcher.lnk -- %SystemDrive%\Users\Public\Desktop\aTube Catcher.lnk (lnk => C:\PROGRA~2\DSNETC~1\ATUBEC~1.0\yct.exe []) -> Borrado
[+] scan_what : 1
[+] vendors : PUP.InstallCore
[+] Name : aTube Catcher.lnk
[+] value : %SystemDrive%\Users\Public\Desktop\aTube Catcher.lnk (lnk => C:\PROGRA~2\DSNETC~1\ATUBEC~1.0\yct.exe [])
[+] Type : File/Folder
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 0
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.InstallCore (Potencialmente Malicioso)] aTube Catcher.lnk -- %programdata%\Microsoft\Windows\Start Menu\Programs\aTube Catcher\aTube Catcher.lnk (lnk => C:\PROGRA~2\DSNETC~1\ATUBEC~1.0\yct.exe []) -> Borrado
[+] scan_what : 1
[+] vendors : PUP.InstallCore
[+] Name : aTube Catcher.lnk
[+] value : %programdata%\Microsoft\Windows\Start Menu\Programs\aTube Catcher\aTube Catcher.lnk (lnk => C:\PROGRA~2\DSNETC~1\ATUBEC~1.0\yct.exe [])
[+] Type : File/Folder
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 1
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.InstallCore (Potencialmente Malicioso)] DsNET Corp -- %programfiles(x86)%\DsNET Corp -> Borrado
[+] scan_what : 1
[+] vendors : PUP.InstallCore
[+] Name : DsNET Corp
[+] value : %programfiles(x86)%\DsNET Corp
[+] Type : File/Folder
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 2
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [19 Febrero, 2022 23:42 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/20 "2022-02-19T23:42:52Z")
**IMPORTANTE:**
PASALE CADA PROGRAMA POR SEPARADO Y HASTA QUE **"NO"** ACABE EL PRIMER PROGRAMA DE ANALIZAR POR COMPLETO, SIGUIENDO LAS INDICACIONES DADAS, NO LE PASES EL SIGUIENTE Y ASÍ CON EL RESTO DE PROGRAMA.
1️⃣ **Descargue** , **instale** y **ejecute** **[Adwcleaner](https://www.infospyware.com/antispyware/adwcleaner/)** **en el escritorio.** Aquí te dejo su **manual** para que sepas cómo utilizarlo y configurarlo correctamente:
- Desactiva tu antivirus **[Como deshabilitar temporalmente un antivirus](https://forospyware.com/t/como-deshabilitar-temporalmente-su-antivirus/82/2)** y cualquier programa de seguridad que tengas activado.
- Ejecuta **Adwcleaner.exe** **(Si usas Windows Vista/7/8 u 10 presiona clic derecho y selecciona “Ejecutar como Administrador.”)**
- Pulsar en el botón **Analizar Ahora** , y espera a que se termine el análisis. Inmediatamente pulsa sobre el botón **Iniciar Reparación**.
- Espera a que termine y sigue las instrucciones que te aparezcan. Si te pidiera **Reiniciar** , pues reinicias el ordenador pulsando en **Aceptar**. Si **“NO”** te pide reiniciar **“NO”** reinicies.
- Si no encuentra nada, pulsa en **Omitir Reparación**.
- Activa de nuevo tu antivirus y cualquier programa de seguridad que tengas activado.
- El log lo encontrarás en la pestaña **Informes** , volviendo a abrir el programa, si es necesario o en la siguiente ubicación: **C:\AdwCleaner\Logs\AdwCleaner[C0].txt**.
- Para más información aquí te dejo su manual: **[Manual de Adwcleaner.](https://forospyware.com/t/manual-de-adwcleaner/98)**
2️⃣ **Descargue** , **instale** y **Ejecute** el programa: [Junkware Removal Tool](https://www.bleepingcomputer.com/download/junkware-removal-tool/dl/293/). (Cuando acceda a la Url empezará **“Automáticamente”** el Proceso de Descarga). Aquí le dejo su **manual:** **Junkware Removal Tool** para que sepas como utilizarlo y configurarlo correctamente:
- Cierra todos los navegadores de internet que tengas abiertos.
- Ejecutar la herramienta en **“El Escritorio”** con “ **Derechos de Administrador** ” con clic derecho.
- Pulsar cualquier tecla.
- Esperar a que termine el proceso, puede demorar unos minutos.
- Guardar el **“Block de Notas”** que genera, guardarlo en el escritorio y mandarme dicho informe.
3️⃣ **Descargue** , **instale** y **Ejecute** **[Ccleaner.](https://www.infospyware.com/herramientas/ccleaner/)** Aquí te dejo su manual: [**Manual de CCleaner**](https://forospyware.com/t/ccleaner-manual-de-uso-simple-y-avanzado/103/2), para que sepas como usarlo y configurarlo correctamente.
Lo instalas y lo ejecutas. En la pestaña **Limpieza personalizada** dejas la configuración predeterminada. Haces clic en **Analizar** y esperas a que termine. Seguidamente haz clic en **Ejecutar Limpiador**. Clic en la pestaña **Registro** \> clic en **Buscar Problemas** esperas que termine. Finalmente clic en **Reparar Seleccionadas** y realizas una **Copia de Seguridad** del registro de Windows. ( **IMPORTANTE:** En la opción de **Registro** pásele varias veces dicho procedimiento hasta que se refleje que: **NO SE HAN ENCONTRADO PROBLEMAS** ó **TODOS LOS PROBLEMAS HAN SIDO RESUELTOS** o un mensaje similar).
4️⃣ **Descargue,** **instale** y **Ejecute:** **“Glary Utilities”.** Aquí le dejo la **Url de Descarga** para que pueda descargarse el programa correctamente: [Url de Descarga: Glary Utilities.](https://www.infospyware.com/herramientas/glary-utilities/)
Aquí le dejo el **manual** de: **“Glary Utilities”** para que sepas cómo utilizarlo y configurarlo correctamente:
1. Abrir el programa: **“Glary Utilities”** con **Derechos de Administrador.**
2. Click donde pone la opción **“Mantenimiento en 1-Click”** y dejar **“Todas las opciones Habilitadas”** como se puede observar en esta imagen y clickea en la pestaña que pone **Buscar problemas** tal y como se refleja en la siguiente imagen:
1. Empezará el proceso. Una vez finalizado dicho proceso click en la pestaña que pone: **“Reparar Problemas”**. Dejar que termine dicho proceso, empezará a solucionar los problemas encontrados.
Repetir nuevamente todo este procedimiento desde el principio hasta que en todos los recuadros ponga que **"NO se han encontrado problemas."**
Me mandas los **Informes** de todos los programas que se han pasado y una **Captura de Pantalla**
**Quedo a la espera de su respuesta!**
---
### Author:  [@gothnito](https://forospyware.com/u/gothnito)
#### Post date: [20 Febrero, 2022 01:04 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/21 "2022-02-20T01:04:55Z")
```auto
# -------------------------------
# Malwarebytes AdwCleaner 8.3.1.0
# -------------------------------
# Build: 11-18-2021
# Database: 2022-02-03.4 (Cloud)
# Support: https://www.malwarebytes.com/support
#
# -------------------------------
# Mode: Clean
# -------------------------------
# Start: 02-19-2022
# Duration: 00:00:39
# OS: Windows 10 Pro
# Cleaned: 4
# Failed: 0
*****[Services]*****
No malicious services cleaned.
*****[Folders]*****
No malicious folders cleaned.
*****[Files]*****
No malicious files cleaned.
*****[DLL]*****
No malicious DLLs cleaned.
*****[WMI]*****
No malicious WMI cleaned.
*****[Shortcuts]*****
No malicious shortcuts cleaned.
*****[Tasks]*****
No malicious tasks cleaned.
*****[Registry]*****
Deleted HKCU\Software\Lavasoft\Web Companion
Deleted HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings\ZoneMap\Domains\webcompanion.com
Deleted HKCU\Software\Sunisoft
Deleted HKLM\Software\Wow6432Node\Lavasoft\Web Companion
*****[Chromium (and derivatives)]*****
No malicious Chromium entries cleaned.
*****[Chromium URLs]*****
No malicious Chromium URLs cleaned.
*****[Firefox (and derivatives)]*****
No malicious Firefox entries cleaned.
*****[Firefox URLs]*****
No malicious Firefox URLs cleaned.
*****[Hosts File Entries]*****
No malicious hosts file entries cleaned.
*****[Preinstalled Software]*****
No Preinstalled Software cleaned.
*************************
[+] Delete Tracing Keys
[+] Reset Winsock
*************************
AdwCleaner[S00].txt - [1917 octets] - [19/02/2022 18:57:55]
########## EOF - C:\AdwCleaner\Logs\AdwCleaner[C00].txt ##########
```
```auto
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Junkware Removal Tool (JRT) by Malwarebytes
Version: 8.1.4 (07.09.2017)
Operating System: Windows 10 Enterprise x64
Ran by NIVARDO M (Administrator) on s b. 19/02/2022 at 19:25:04.03
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
File System: 0
Registry: 4
Successfully deleted: HKCU\Software\Microsoft\Internet Explorer\Main\\Start Page (Registry Value)
Successfully deleted: HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{1FD49718-1D00-4B19-AF5F-070AF6D5D54C} (Registry Key)
Successfully deleted: HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{1FD49718-1D00-4B19-AF5F-070AF6D5D54C} (Registry Key)
Successfully deleted: HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main\\Start Page (Registry Value)
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Scan was completed on s b. 19/02/2022 at 19:27:30.94
End of JRT log
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
```
Esta notificación siempre me sale por mas que le doy a solucionar el problema.

---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [20 Febrero, 2022 15:51 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/25 "2022-02-20T15:51:54Z")
> [@gothnito](#):
>
> 
>
> Esta notificación siempre me sale por mas que le doy a solucionar el problema.
**No se preocupe para solucionar el problema que me comenta siga estos pasos que le indico a continuación:**
0️⃣ Realice el mismo procedimientos que ha estado realizando correctamente, pásele de nuevo el programa del **Ccleaner** , siguiendo su **manual** , y una vez que le salga dicho problema realice el siguiente procedimiento:
1️⃣ **Botón secundario** sobre el archivo que pone:
**P.D.:** **IMPORTANTE:** **NO** **SE EQUIVOQUE DE ARCHIVO SELECCIONE ESTE ARCHIVO, QUE SE INDICA A CONTINUACIÓN:**
**LocalServer32\C:\Windows\SysWOW64\Speech\_OneCore\_\Common\SpeechRuntime.exe-ToastNotofier HKCR\CLSID{265b1075-d22b-41eb-bc97-87568f3e6dab}**
2️⃣ De la lista de opciones que da: **Elegir la opción que pone:**
**Abrir en Regedit**
3️⃣ En la parte izquierda, **botón derecho (Clic derecho)** en el color que aparece en gris el que se refleja resaltado de color gris que es esta clave de registro:
**P.D.:** **IMPORTANTE:** **NO** **SE EQUIVOQUE DE ARCHIVO SELECCIONE ESTE ARCHIVO, QUE SE INDICA A CONTINUACIÓN:**
**{265b1075-d22b-41eb-bc97-87568f3e6dab}**
4️⃣ De la lista que sale elegir la siguiente opción que pone: **Permisos**
Click donde pone: **Opciones avanzadas**
En donde pone: **Propietarios** click en donde pone: **Cambiar**
Click en la pestaña que pone: **Opciones avanzadas** y click en la pestaña que pone: **Buscar** ahora click en la pestaña donde pone: **Administradores** y click en la pestaña que pone: **Aceptar** y click de nuevo en la pestaña que pone: **Aceptar**
5️⃣ **Marcar (Tildar)** donde pone lo siguiente: - **Reemplazar propietario en subcontenedores y objetos** – y click donde pone: **Administradores**
**Marque (Habilite)** la opción que dice: **Reemplazar todas las entradas de permisos de objetos secundarios por entradas de permisos heredables de este objeto** – y click en la pestaña que pone: **Aplicar**
**Si te sale una notificación que dice lo siguiente:**
**Esto reemplazará permisos definidos explícitamente en todos los descendientes de este objeto con permisos heredables de {265b1075-d22b-41eb-bc97-87568f3e6dab}, ¿Desea continuar?**
**Click en la pestaña que pone:** **Sí** y click en la pestaña que pone: **Aceptar** y click de nuevo en la pestaña que pone: **Aceptar**
6️⃣ **Cerrar Regedit**
7️⃣ En **CCleaner** , seleccione: **Solucionar problema(s)**
Escanear en busca de problemas: problema(s) solucionado(s).
**Comente si se solucionó el problema.**
**Quedo a la espera de su respuesta!**
---
### Author:  [@gothnito](https://forospyware.com/u/gothnito)
#### Post date: [20 Febrero, 2022 18:47 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/26 "2022-02-20T18:47:17Z")
Ya se solucionó el problema con el CCleaner, gracias!!!
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [20 Febrero, 2022 19:19 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/27 "2022-02-20T19:19:58Z")
Ahora para proseguir realiza lo siguiente para asegurarnos que el sistema está bien como los últimos pasos de reparación:
1️⃣ Selecciona el botón **Inicio** y ve a **Configuración** \> **Actualización y seguridad** \> **Windows Update.**
Máximice la pantalla y mándeme una **Captura de Pantalla** de todo lo que salga.
**Quedo a la espera de su respuesta!**
---
### Author:  [@gothnito](https://forospyware.com/u/gothnito)
#### Post date: [20 Febrero, 2022 19:40 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/28 "2022-02-20T19:40:31Z")
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [20 Febrero, 2022 19:51 UTC](https://forospyware.com/t/crasheos-en-mi-pc/26280/29 "2022-02-20T19:51:55Z")
Deja que actualice el proceso que se está actualizando y una vez que se haya actualizado por completo dicho proceso, actualiza la actualización que pone:
**Actualización de Características a Windows 10, versión 21H2**
Y click donde pone: **Descargar e instalar**
Dejas que termine el procesos de Actualización por completo y si te pide que **reinicies** el ordenador, **reinicias** pero sólo si te lo pide el programa.
**Cuando termine de actualizar dicho proceso avísame por aquí!**
**Quedo a la espera de tu respuesta!**
[Página siguiente](https://forospyware.com/t/crasheos-en-mi-pc/26280.md?page=2)