# Avast detecta URL infectada en Mozilla Firefox a cada rato
**URL:** https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586
**Category:** Eliminar Malwares
**Created:** [4 Mayo, 2023 11:39 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586 "2023-05-04T11:39:01Z")
**Posts on this page:** 20
**Page:** 1
### Author:  [@Manu\_la\_de\_violeta](https://forospyware.com/u/Manu_la_de_violeta)
#### Post date: [4 Mayo, 2023 11:39 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/1 "2023-05-04T11:39:01Z")
Buen día compas! Hacía muchísimo que no me veía en la necesidad de postear por acá.
Ahora tengo este problema: tengo Antivirus free y desde hace unos días, me detecta continuamente urls infectadas por pishing. Cada vez que abro nueva pestaña o recargo alguna página me sale la alerta.
Intenté limpiar todo con varios programas: CCleaner, Eset online, Malwarebytes anti malware, ADWcleaner, ZHPCleaner. Se resolvieron ningunas amenazas pero ninguna en Firefox, y el problema persiste.
En el mensaje de avast aparecen los siguientes datos:
Nombre de la amenaza URL:Pishing URL [https://gstatix.lolii.net/s/roboto/v18/KFOmCNqEu92Fr!Mu4mxK.woff2](https://gstatix.lolii.net/s/roboto/v18/KFOmCNqEu92Fr!Mu4mxK.woff2) (esta url cambia en cada alerta)
Proceso C:\Program Files\Mozilla Firefox\firefox.exe
Detectada por Escudo Web
Estado Conexión anulada
Desde ya muchas gracias.
Manu
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [4 Mayo, 2023 22:25 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/2 "2023-05-04T22:25:10Z")
Hola, buenas @Manu_la_de_violeta bienvenid@ al **foro**. Al ser nuev@ le recomiendo que se lea usted las [Click aquí: políticas](https://forospyware.com/faq) de este. No porque haya hecho usted nada mal, sino para saber más acerca del funcionamiento de este.
Aclarado esto, voy a intentar ayudarle pero antes necesito que me responda usted a algunas preguntas:
1️⃣ Le hago una pregunta @Manu_la_de_violeta: Comenta usted que le ha realizado diferentes procesos de análisis con diferentes Suite de Seguridad a su ordenador: @Manu_la_de_violeta: ¿Dispone usted de los **Informes** y/o **Reportes** que le a generado las diferentes Suite de Seguridad cuando usted le ha realizado los procesos de análisis a su ordenador en busca de virus e infecciones? Mándeme usted los **Informes** y/o **Reportes** para que pueda revisarlos.
2️⃣ @Manu_la_de_violeta: ¿Se ha descargado e instalado usted algún programa en su ordenador de alguna página no fiable?
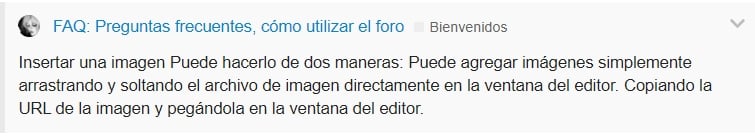 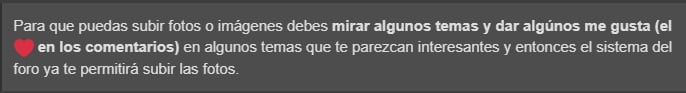
@Manu_la_de_violeta para poder enviarme usted el **Informe** y/o **Reporte** correctamente que le solicite a partir de ahora en este tema realice usted los siguientes pasos que le indico a continuación:
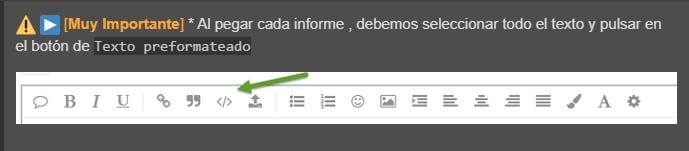
Como se muestra en el siguiente **EJEMPLO:**
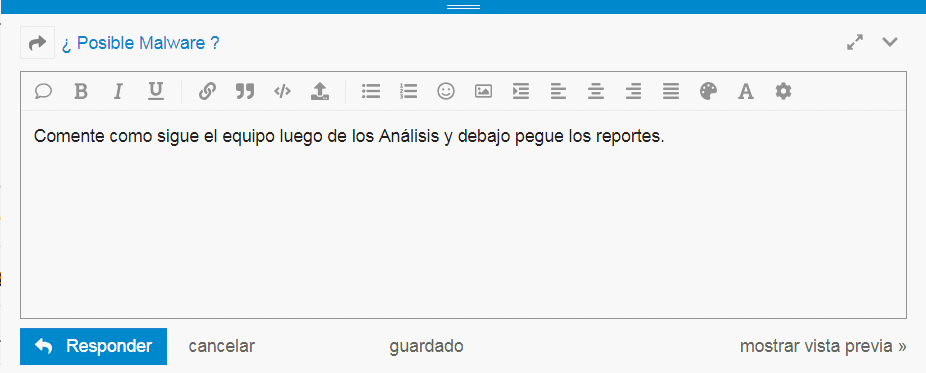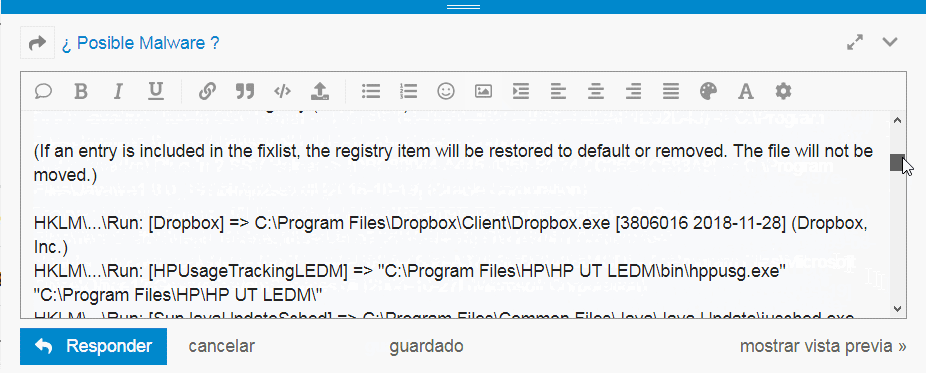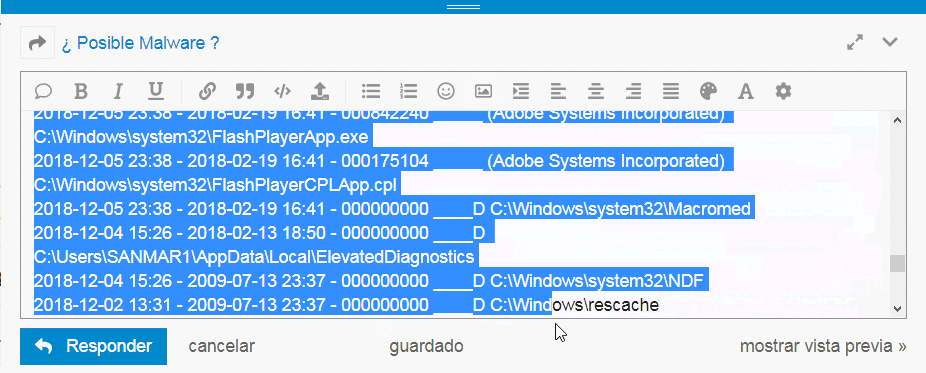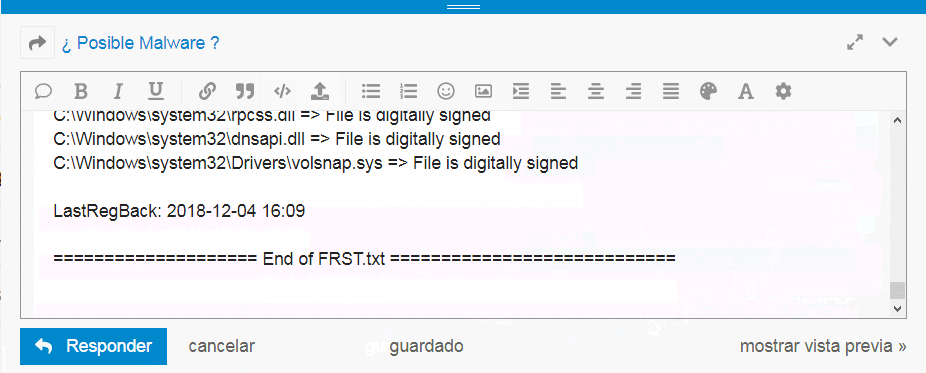
**Quedo a la espera de su respuesta!**
---
### Author:  [@Manu\_la\_de\_violeta](https://forospyware.com/u/Manu_la_de_violeta)
#### Post date: [5 Mayo, 2023 12:53 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/3 "2023-05-05T12:53:15Z")
Buenas, Chicloi, muchas gracias por la bienvenida y la información sobre las políticas.
En cuanto a descargar programas de páginas no fiables, en general me cuido mucho. Antes de que empezaran las alertas de este tipo, no tengo nada nuevo instalado. Sí agregué una extensión de Notion al Firefox. Desde su página oficial.
Por otro lado, éste es el log que rescaté del análisis del 03/05.
Desde ya mucha gracias Manu
AdwCleaner
```auto
# -------------------------------
# Malwarebytes AdwCleaner 8.4.0.0
# -------------------------------
# Build: 08-30-2022
# Database: 2022-10-10.1 (Cloud)
# Support: https://www.malwarebytes.com/support
#
# -------------------------------
# Mode: Scan
# -------------------------------
# Start: 05-03-2023
# Duration: 00:00:08
# OS: Windows 10 (Build 19044.2846)
# Scanned: 32100
# Detected: 0
*****[Services]*****
No malicious services found.
*****[Folders]*****
No malicious folders found.
*****[Files]*****
No malicious files found.
*****[DLL]*****
No malicious DLLs found.
*****[WMI]*****
No malicious WMI found.
*****[Shortcuts]*****
No malicious shortcuts found.
*****[Tasks]*****
No malicious tasks found.
*****[Registry]*****
No malicious registry entries found.
*****[Chromium (and derivatives)]*****
No malicious Chromium entries found.
*****[Chromium URLs]*****
No malicious Chromium URLs found.
*****[Firefox (and derivatives)]*****
No malicious Firefox entries found.
*****[Firefox URLs]*****
No malicious Firefox URLs found.
*****[Hosts File Entries]*****
No malicious hosts file entries found.
*****[Preinstalled Software]*****
No Preinstalled Software found.
########## EOF - C:\AdwCleaner\Logs\AdwCleaner[S00].txt ##########
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [5 Mayo, 2023 13:10 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/4 "2023-05-05T13:10:35Z")
Buenas @Manu_la_de_violeta en **primer lugar** se le va a realizar a su ordenador una serie de comprobaciones para poder realizar los pasos e indicaciones que yo le indique en este tema que usted va a tener que seguir **al pie de la letra, sin saltarse usted ningún paso, en el orden indicado y sin invertir el orden de todos los pasos que le indique a continuación en este tema**. En **segundo lugar** , se procederá a la realización de un proceso exhaustivo aplicando diferentes Suite de Seguridad para poder descartar que su ordenador esté libre de virus e infecciones y en el caso que su ordenador tuviera infecciones y/o Virus serán eliminadas de raíz, y en **tercer lugar** se procederá a solucionarle lo del: **Navegador Mozilla Firefox** que le está dando el dicho problema.
Empecemos!
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [5 Mayo, 2023 13:16 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/5 "2023-05-05T13:16:33Z")
Ahora, @Manu_la_de_violeta, **realice usted los siguientes pasos que le indico a continuación:**
1️⃣ Hacer **click derecho** sobre el botón de **Inicio** ( ) (Dicho botón se encuentra en la parte **posterior izquierda** ).
2️⃣ Seleccionar la opción **Sistema**. (Tal y como se refleja en la imagen siguiente):
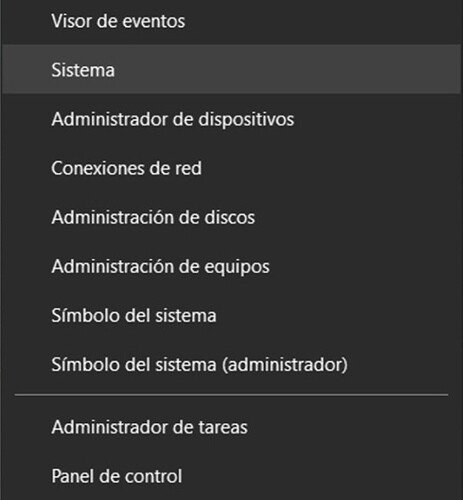
3️⃣ Aparecerá una pantalla similar a esta:
**Maximice** usted la pantalla y mándeme usted una **Captura completa** de **todo** lo que sale en **toda** la pantalla incluida si sale alguna notificación adicional y/o ventana adicional que te pueda salir al realizar dicho procedimiento que le he mencionado y envíemelo.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Manu\_la\_de\_violeta](https://forospyware.com/u/Manu_la_de_violeta)
#### Post date: [5 Mayo, 2023 13:52 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/6 "2023-05-05T13:52:04Z")
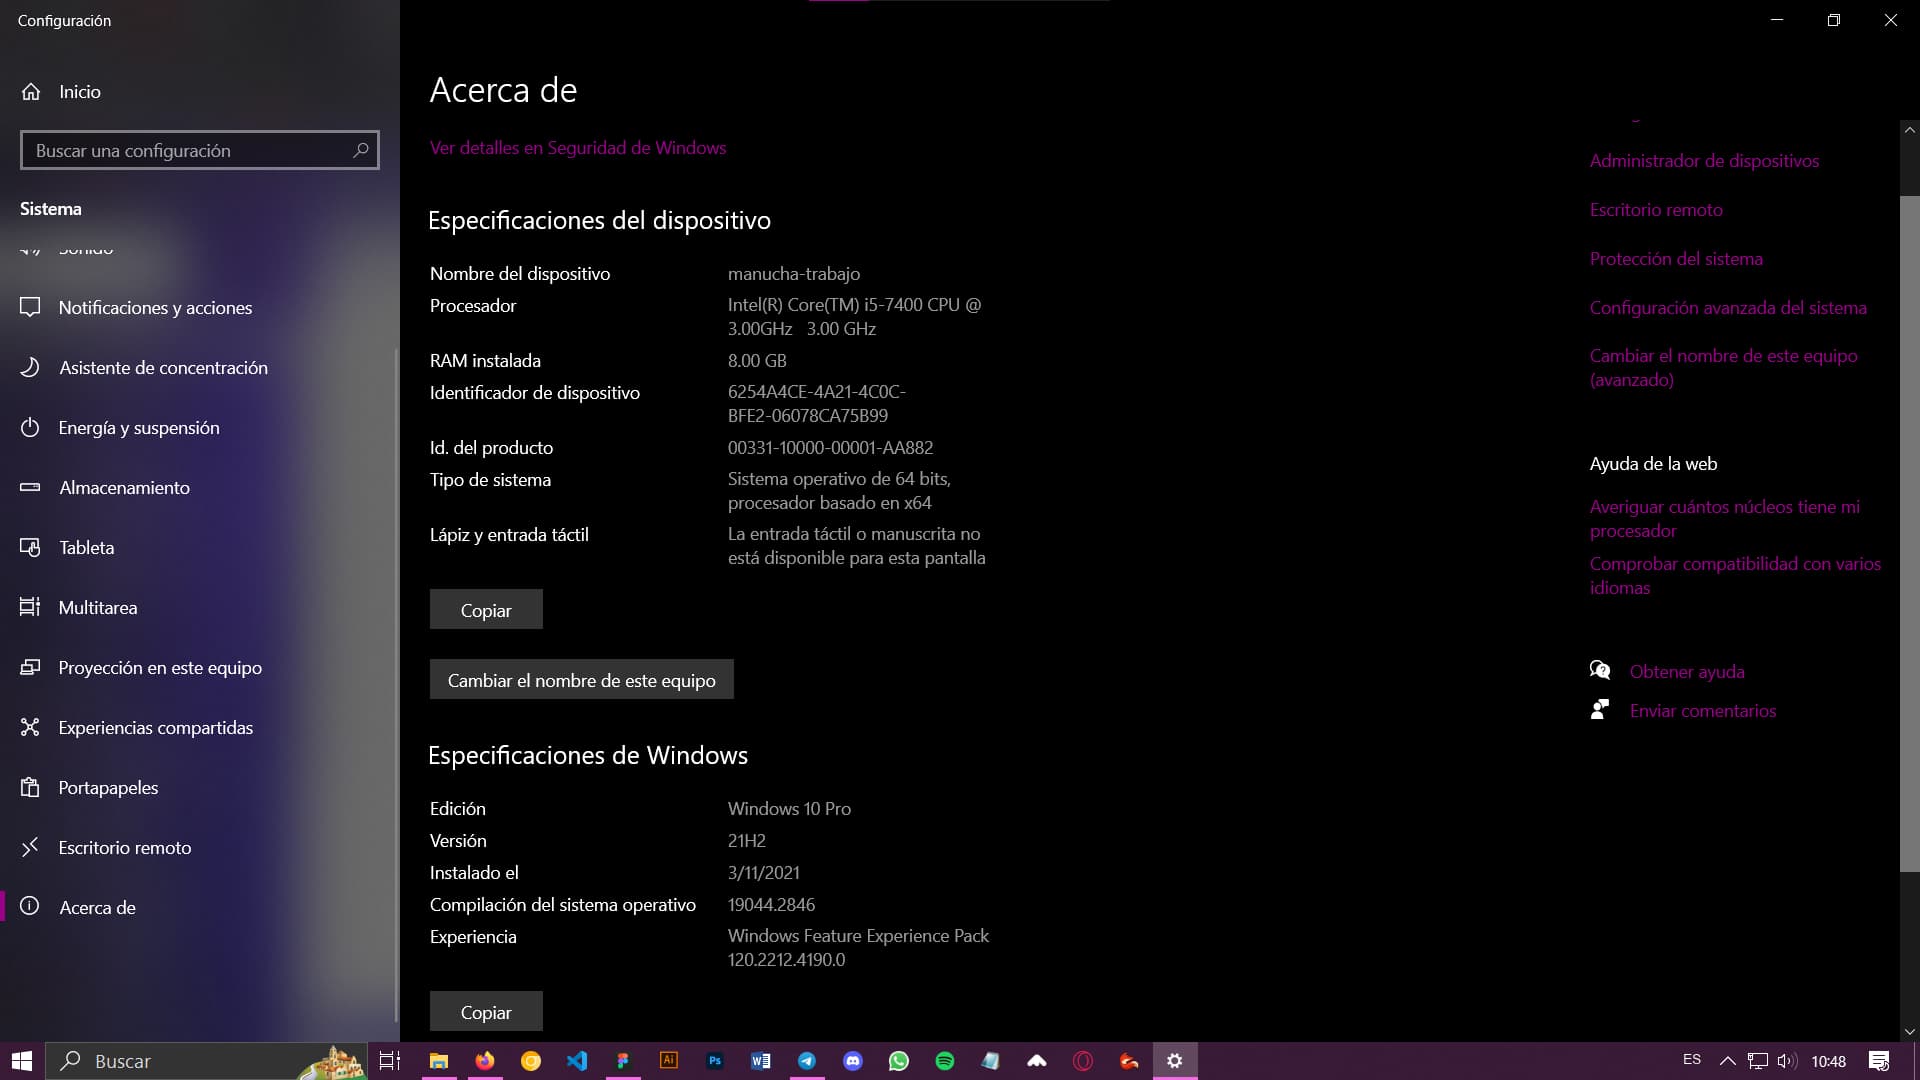
De acuerdo @Chicloi , envío la captura. No salieron pantallas adicionales.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [5 Mayo, 2023 13:54 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/7 "2023-05-05T13:54:43Z")
Ahora, **realice usted los siguientes pasos que le indico a continuación:**
1️⃣ **Clikea** usted los siguientes parámetros:
```
Win + X (Pulsar dichas teclas al mismo tiempo)
```
2️⃣ y en el menú desplegable que se te muestra, seleccione usted el siguiente parámetro:
```
Windows PowerShell (Administrador)
```
3️⃣ En la ventana emergente que se te abra **Click** en: “Copiar” y “Pegar” el siguiente comando:
```
Get-PhysicalDisk
```
4️⃣ Pulse la tecla: **Enter**
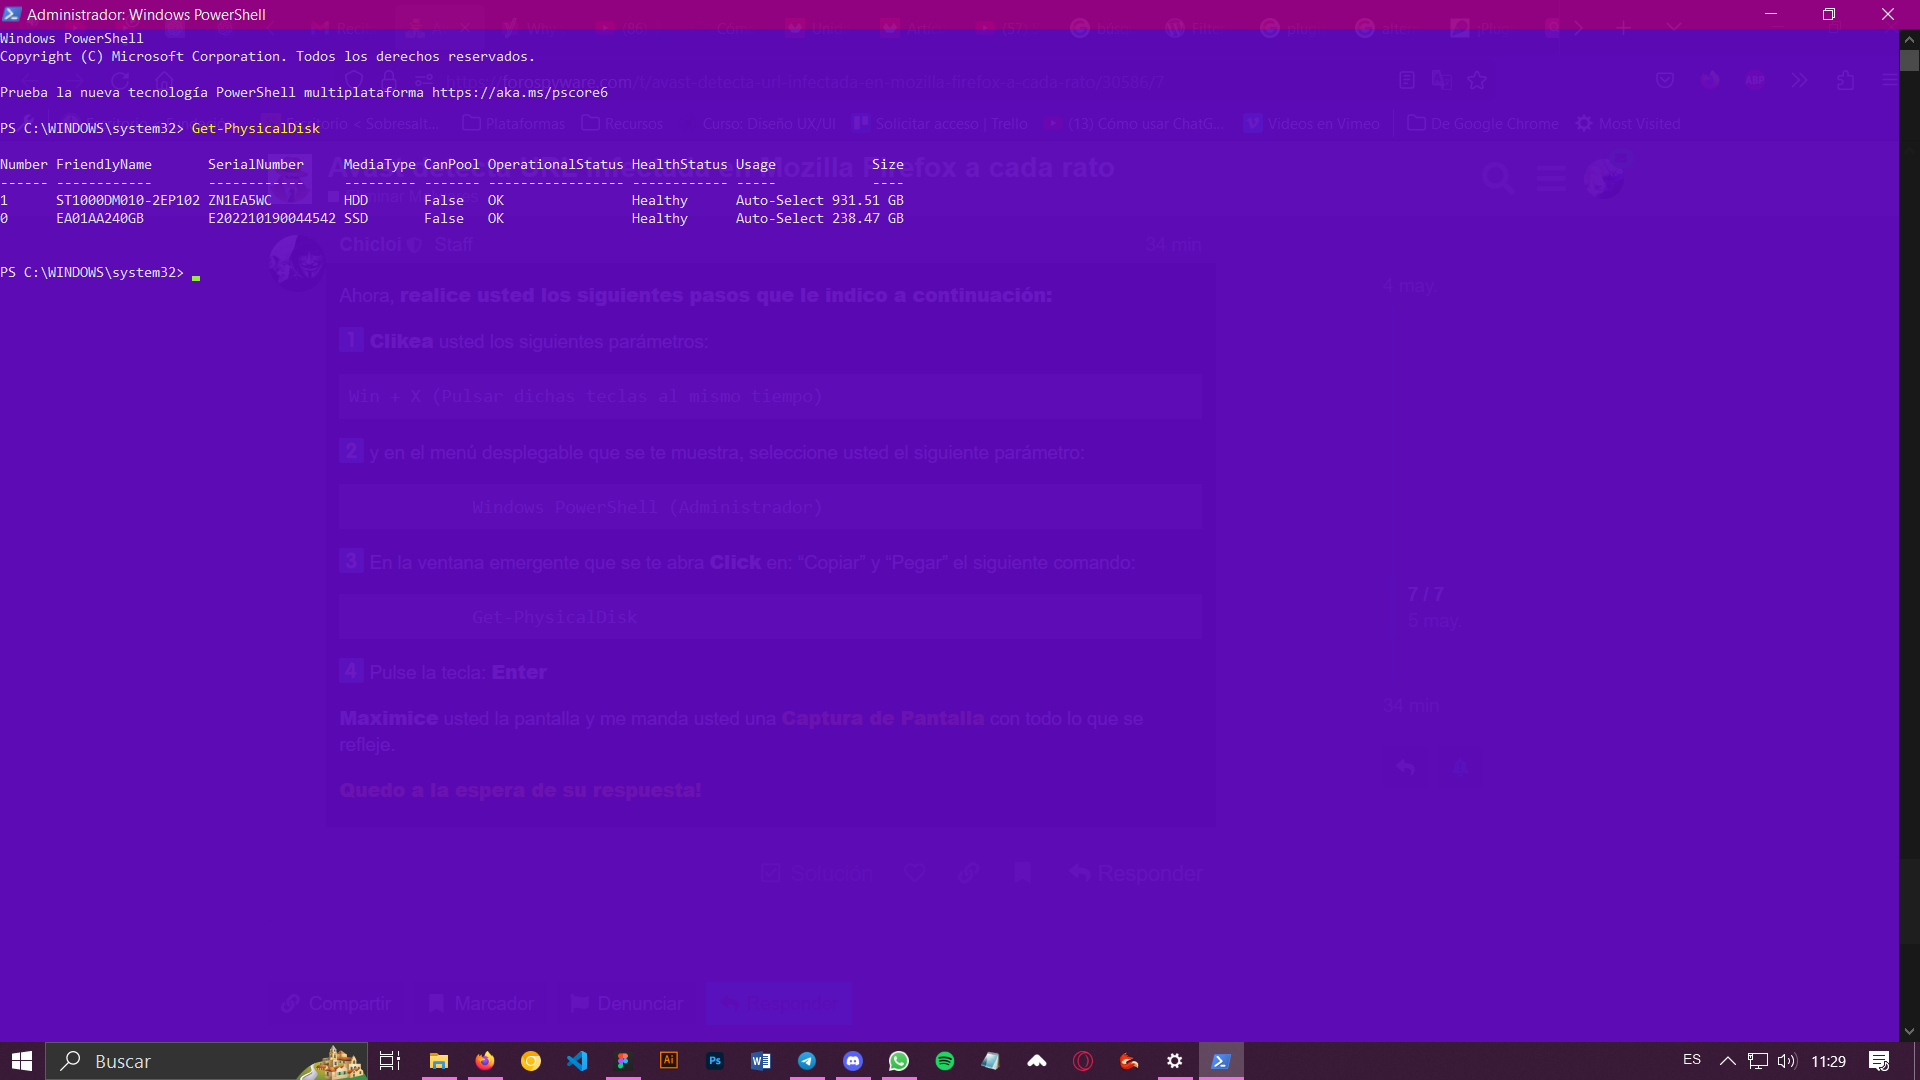
**Maximice** usted la pantalla y me manda usted una **Captura de Pantalla** con todo lo que se refleje.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Manu\_la\_de\_violeta](https://forospyware.com/u/Manu_la_de_violeta)
#### Post date: [5 Mayo, 2023 14:29 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/8 "2023-05-05T14:29:38Z")
Ok. Va la captura.
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [5 Mayo, 2023 14:45 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/9 "2023-05-05T14:45:01Z")
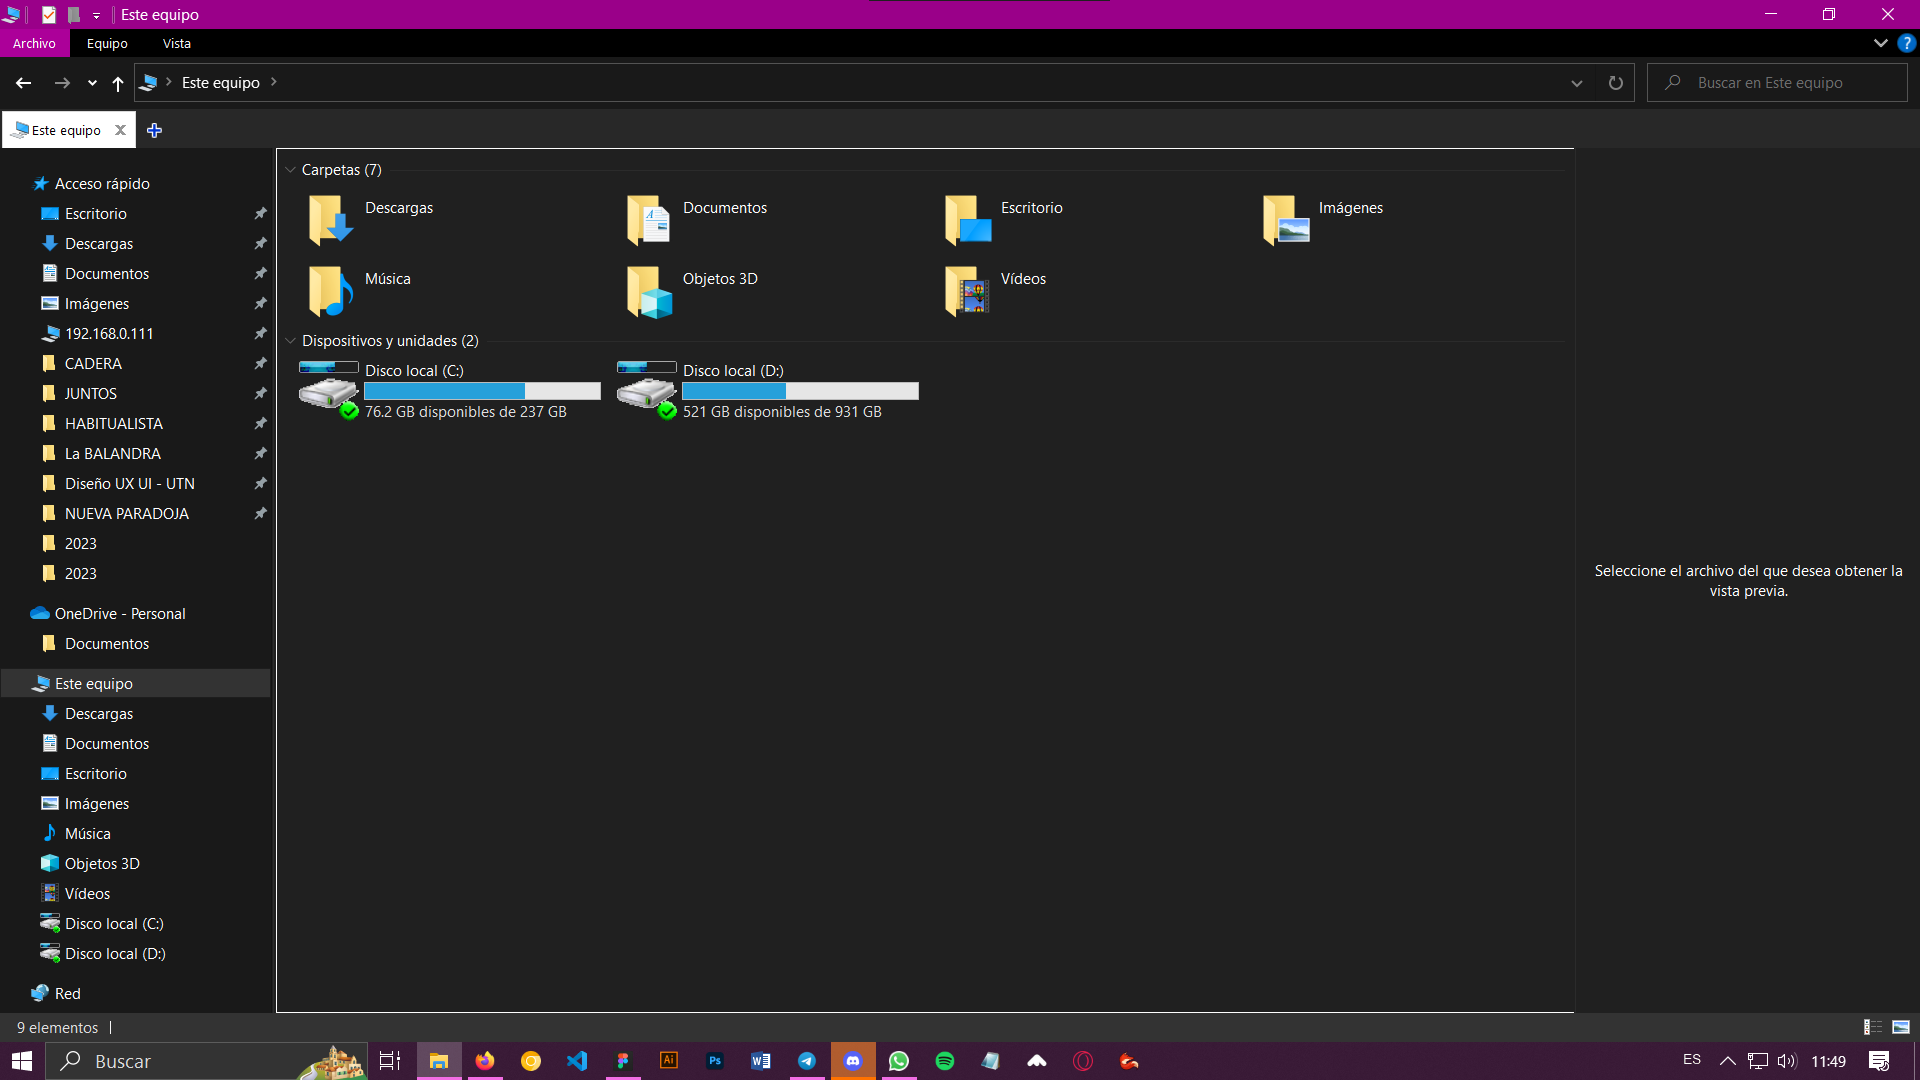
Ahora, **realice usted los siguientes pasos:**
1️⃣ Diríjase usted a la siguiente ubicación en su ordenador y le aparecerá una pantalla similar a esta:
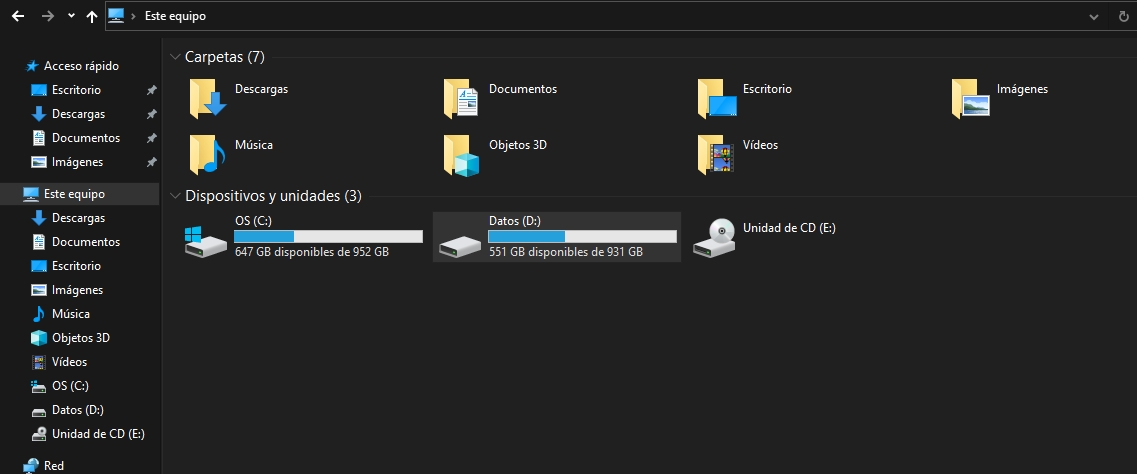
**Maximice** usted la pantalla y mándeme usted una **Captura completa** con todo lo que se refleje!
**Quedo a la espera de su respuesta!**
---
### Author:  [@Manu\_la\_de\_violeta](https://forospyware.com/u/Manu_la_de_violeta)
#### Post date: [5 Mayo, 2023 14:51 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/10 "2023-05-05T14:51:27Z")
Va
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [5 Mayo, 2023 15:26 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/11 "2023-05-05T15:26:39Z")
Ahora en primer lugar, **realice usted lo siguiente:**
1️⃣ **Un click** en el botón: **Inicio** ( ) **\>\>**** escriba: **** Panel de Control** tal como se indica a continuación: 
2️⃣ Aparecerá una pantalla similar a esta:
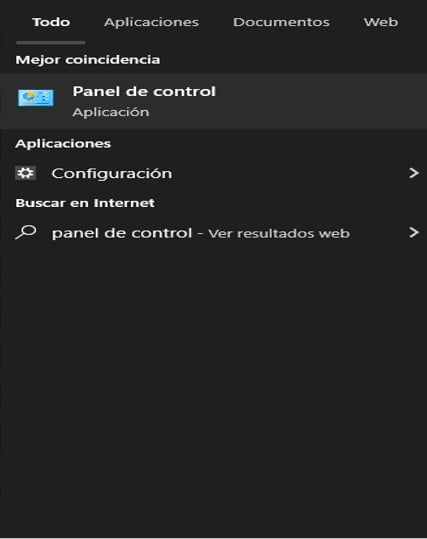
3️⃣ **Un click** en donde aparece:  tal y como aparece en la pantalla anterior.
4️⃣ Aparecerá una pantalla similar a esta:
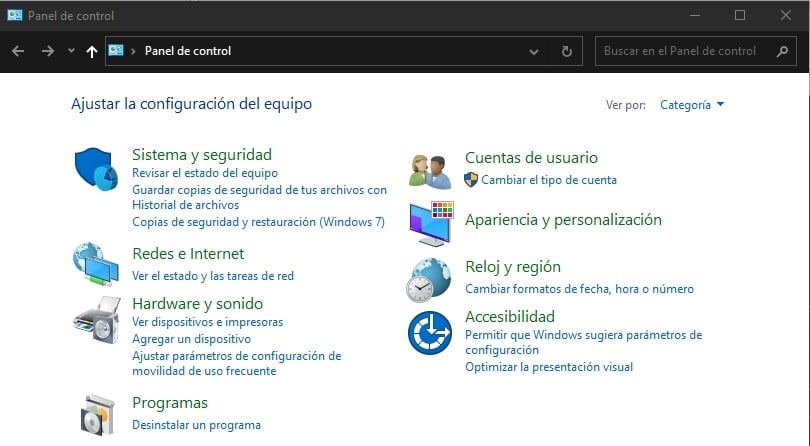
5️⃣ De toda esa lista que aparece **busque** y **un click** en donde pone:  **\>\>** **Busque** y **un click** en donde pone:  tal como aparece en la pantalla anterior.
6️⃣ Aparecerá una pantalla similar a esta:
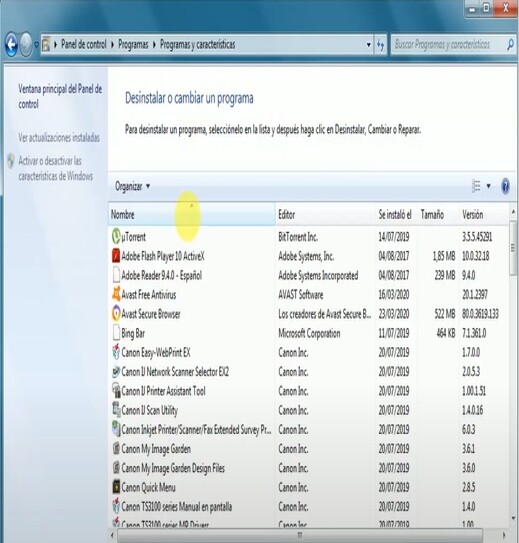
**Maximice** usted la pantalla y me manda usted **una** ó **varias** **Capturas de Pantalla** con todo lo que se refleje!
**Quedo a la espera de su respuesta!**
---
### Author:  [@Manu\_la\_de\_violeta](https://forospyware.com/u/Manu_la_de_violeta)
#### Post date: [5 Mayo, 2023 16:46 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/12 "2023-05-05T16:46:20Z")


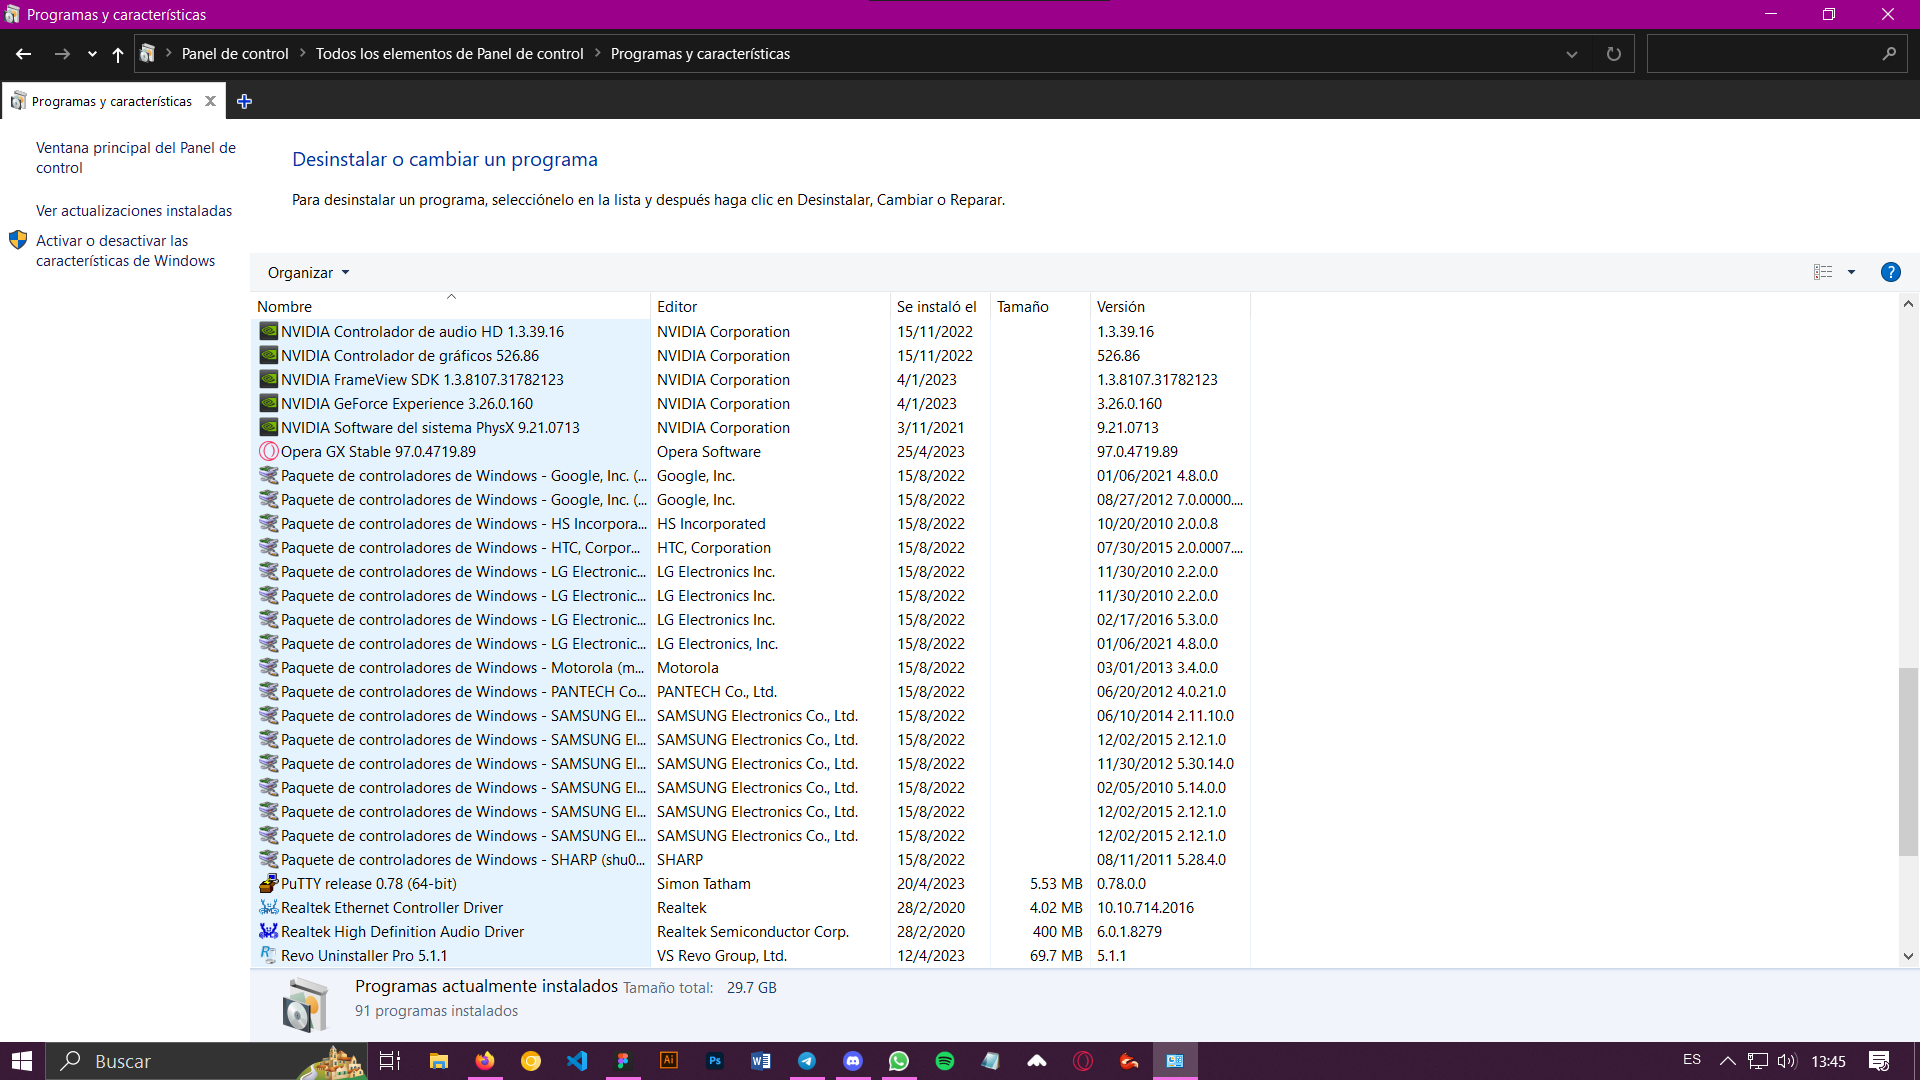
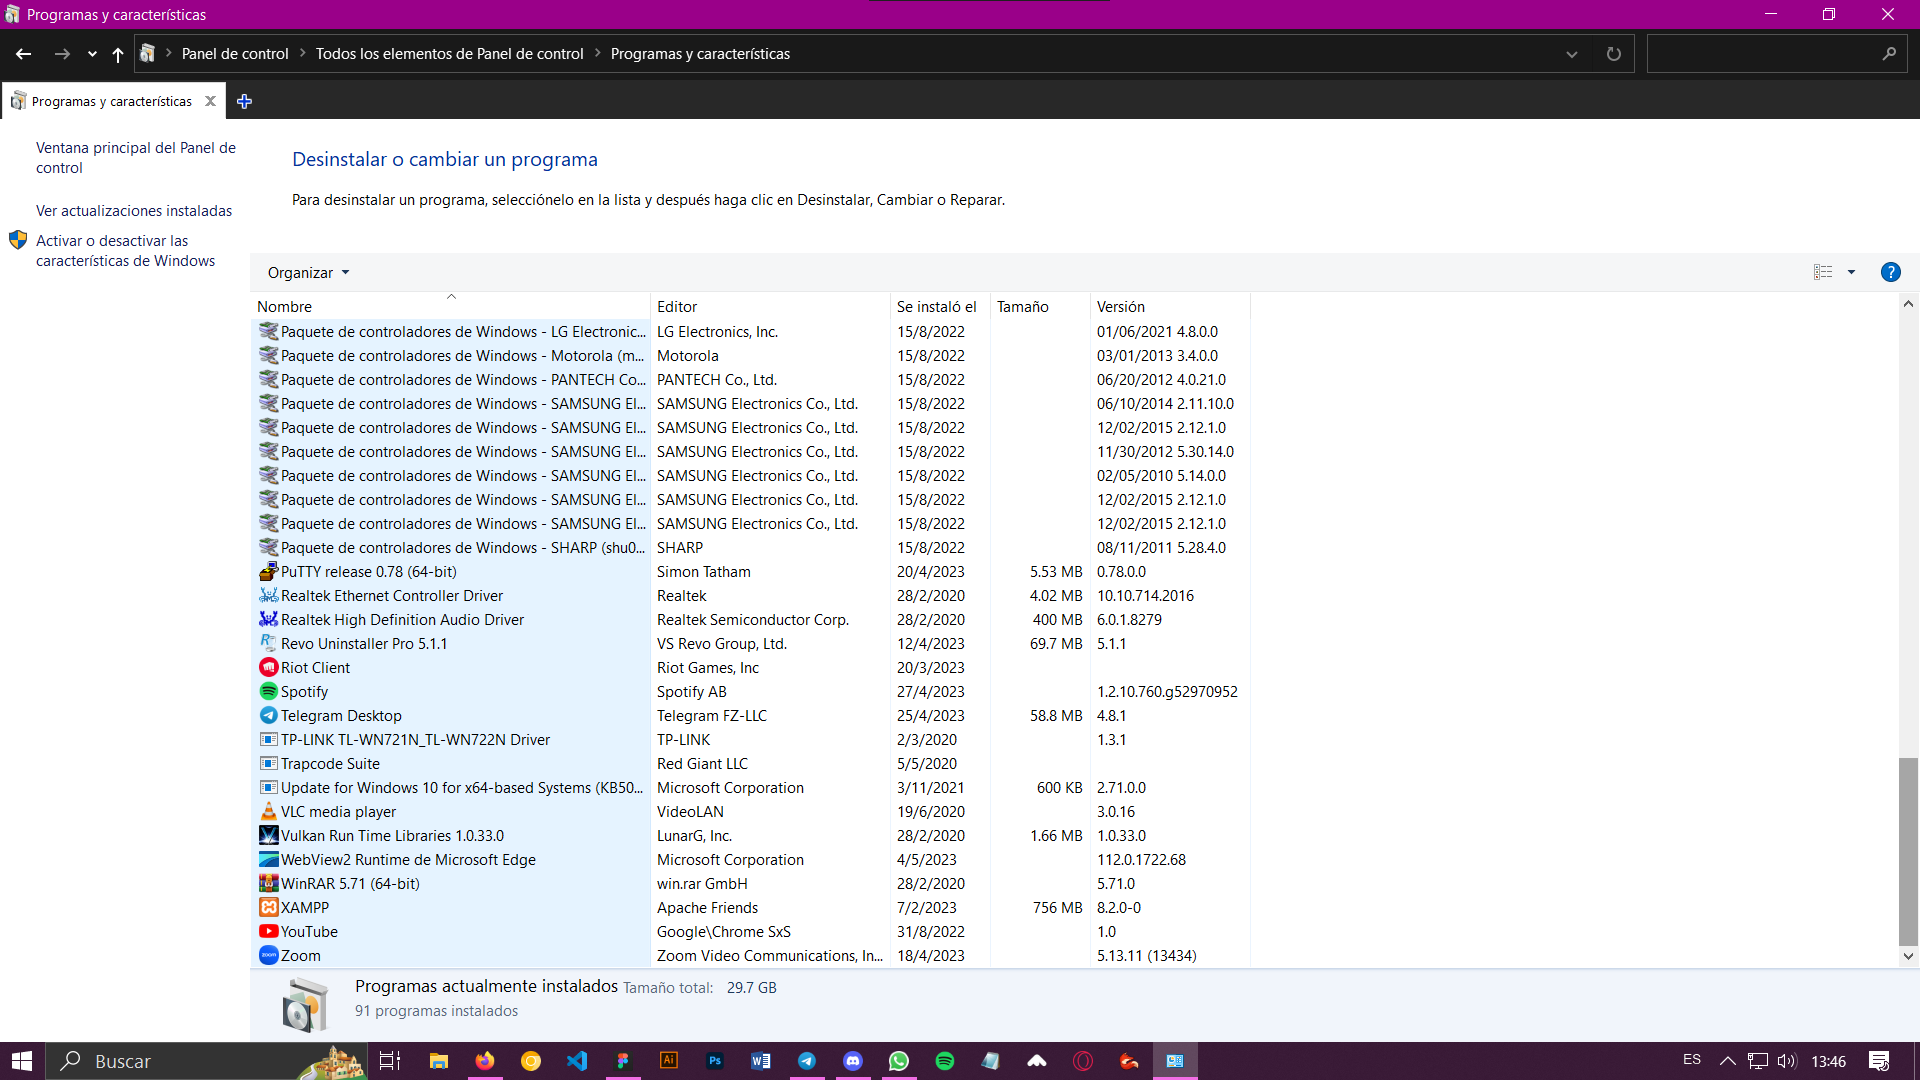
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [5 Mayo, 2023 18:45 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/13 "2023-05-05T18:45:50Z")
Ahora, **realice usted los siguientes pasos que le indico a continuación:**
**IMPORTANTE:**
1️⃣ **SIGA USTED LAS INDICACIONES DADAS Y SU** **MANUAL** **QUE LE DEJO JUNTO AL PROGRAMA EN ESTE TEMA** , **EN EL ORDEN INDICADO Y SIN INVERTIR EL ORDEN EN ESTE TEMA**.
2️⃣ QUE SU ORDENADOR **NO** SE PONGA EN **ESTADO DE SUSPENSIÓN** DURANTE TODO EL PROCESO DE ANALISIS QUE SE LE VAN A REALIZAR CON LOS DIFERENTES PROGRAMAS QUE SE LE INDIQUEN EN ESTE TEMA, ES DECIR, QUE SU ORDENADOR **NO SE APAGUE LA PANTALLA** YA QUE **PODRÍA INTERFERIR EN EL PROCESO DE ANALISIS** Y **NO** **ELIMINARSE CORRECTAMENTE LAS INFECCIONES Y VIRUS QUE ENCUENTRE LA SUITE DE SEGURIDAD QUE SE LE INDICA EN ESTE TEMA.**
3️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE DIGA EN ESTE TEMA **YA LOS TUVIERA INSTALADO EN SU ORDENADOR** , **NO** HACE FALTA QUE LO INSTALE USTED DE NUEVO, SIMPLEMENTE SIGA SU **MANUAL** QUE SE LE DEJA JUNTO AL PROGRAMA EN ESTE TEMA.
4️⃣ SI ALGÚN PROGRAMA DE LOS QUE SE LE INDIQUEN EN ESTE TEMA LE PIDE **REINICIAR!** PROCEDES! PERO **SÓLO** **SI SE LO SOLICITA EL DICHO PROGRAMA.**
Una vez aclarado todo esto, **realice usted lo siguiente:**
**5️⃣ EN BUSCA / ELIMINACIÓN DE MALWARE**
**(Mantén conectados todos tus dispositivos externos que tengas como: USBs, discos duros externos, etc)**
**Por favor, descarga todo el software de los enlaces que pongo/de sus respectivos manuales.**
Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
**Conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas y discos duros externos si también tienes.**
Realiza los pasos que te pongo a continuación, sin cambiar el orden y síguelos al pie de la letra:
6️⃣ Como usted ya tiene instalado el siguiente programa en su ordenador:  **no** hace falta que lo instale usted de nuevo el dicho programa sólo **ejecuta:** usted el dicho programa: . Aquí le dejo su **Manual** del: , para que sepas cómo utilizar el programa y configurarlo correctamente: [Click aquí: **Manual del Malwarebytes**](https://forospyware.com/t/manual-de-malwarebytes-anti-malware/113) y seguidamente realice usted los siguientes pasos que le indico a continuación:
- Realizas un Análisis **PERSONALIZADO** , marcando **Todas las casillas** de la Derecha y de la Izquierda, actualizando si te lo pide. Es decir: **conectas todos tus dispositivos externos (todos los discos duros externos que tengas, así como todas las USB que tengas, incluida la que me has dicho anteriormente** y marcas todas las **unidades de disco disponibles** y las siguientes casillas:
1. **Analizar objetos en memoria**
2. **Analizar configuracion de inicio y registro**
3. **Analizar dentro de los archivos**
4. **NO** **activar** la opción que pone:
- (Si dicha opción está activada muy probablemente se produzca una lentitud en el **Proceso de Análisis** que tarde muchas horas en realizar el **Análisis Personalizado** del **MalwareBytes**. **(Pues esta puede hacer que el programa se cuelgue y no finalice el análisis o hacer que este tarde muchísimo.)**
- Finalizado el **Proceso de Análisis** por completo, si encuentra Amenazas **Pulsar en** **Cuarentena** para enviar las infecciones a la cuarentena y si el programa te pide que **reinicies** , procedes! pero **SÓLO** si te lo solicita dicho programa.)
- Para acceder posteriormente al **Informe** del análisis te diriges a: **Informes** **\>\>** **Registro de análisis** **\>\>** pulsas en **Exportar** \>\> **Copiar al Portapapeles** y pones el **Informe** en tu próxima respuesta.
Para poder enviarme el **Informe** y/o **Reporte** correctamente que le solicito a usted en este tema realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente **EJEMPLO:**

**Quedo a la espera de su respuesta!**
---
### Author:  [@Manu\_la\_de\_violeta](https://forospyware.com/u/Manu_la_de_violeta)
#### Post date: [5 Mayo, 2023 19:31 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/14 "2023-05-05T19:31:24Z")
Va el informa de Malwarebytes
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 5/5/23
Hora del análisis: 16:27
Archivo de registro: e6ff645a-eb7a-11ed-9021-00d8612b8e5a.json
-Información del software-
Versión: 4.5.26.259
Versión de los componentes: 1.0.1976
Versión del paquete de actualización: 1.0.69068
Licencia: Gratis
-Información del sistema-
SO: Windows 10 (Build 19044.2846)
CPU: x64
Sistema de archivos: NTFS
Usuario: manucha-trabajo\Usuario
-Resumen del análisis-
Tipo de análisis: Análisis de amenazas
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 337518
Amenazas detectadas: 0
Amenazas en cuarentena: 0
Tiempo transcurrido: 2 min, 58 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 0
(No hay elementos maliciosos detectados)
Valor del registro: 0
(No hay elementos maliciosos detectados)
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 0
(No hay elementos maliciosos detectados)
Archivo: 0
(No hay elementos maliciosos detectados)
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [5 Mayo, 2023 19:45 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/15 "2023-05-05T19:45:25Z")
Buenas @Manu_la_de_violeta, acabo de revisar el **Informe** y/o **Reporte** que usted me ha enviado con la Suite de Seguridad: **MalwareBytes** y usted ha realizado un proceso de análisis de: **AMENAZAS** y yo le he indicado a usted en las indicaciones y pasos que le he indicado en este tema que usted tenía que realizarle un Proceso de Análisis: **PERSONALIZADO** con la dicha Suite de Seguridad: **MalwareBytes**
```
Resumen:
```
@Manu_la_de_violeta repita usted de nuevo el dicho Proceso de Análisis: **PRRSONALIZADO** con la.dicha Suite de Seguridad: **MalwareBytes** siguiendo usted todas las indicaciones y pasos que le he indicado en este tema y me manda usted de nuevo lo que le he solicitado!
**Quedo a la espera de su respuesta**
---
### Author:  [@Manu\_la\_de\_violeta](https://forospyware.com/u/Manu_la_de_violeta)
#### Post date: [5 Mayo, 2023 20:26 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/16 "2023-05-05T20:26:48Z")
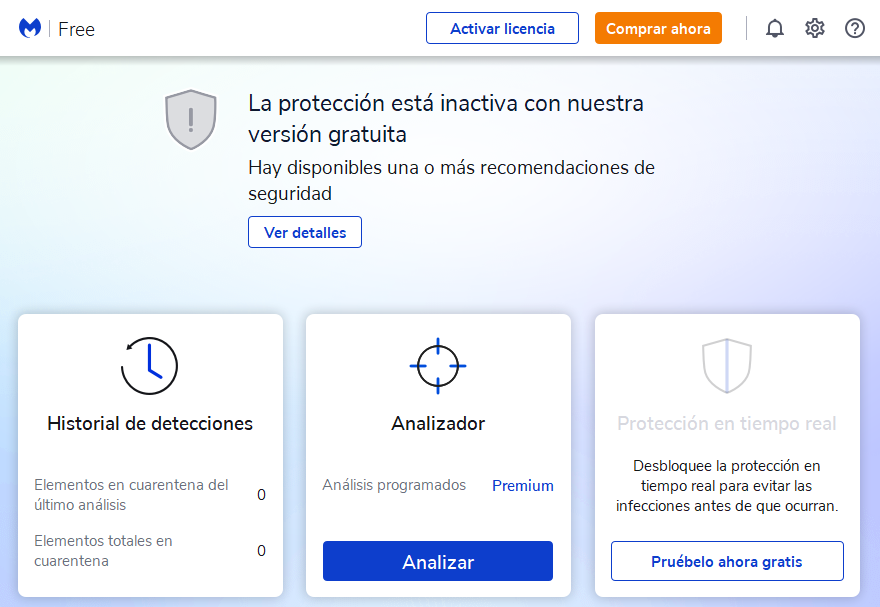
Buenas, @Chicloi , ahora que lo reviso, no me aparece la opción de realizar un análisis personalizado, o yo no sé encontrarlo. Tengo la versión Free del Malwarebytes, a lo mejor eso tiene algo que ver?
Te adjunto la pantalla que tengo al iniciar el programa.
Desde ya muchas gracias Manu
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [5 Mayo, 2023 22:47 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/17 "2023-05-05T22:47:26Z")
@Manu_la_de_violeta tal como viene en el **Manual** que le he dejado junto al programa:  en este tema se refleja lo siguiente para poder realizar un proceso de análisis: **PERSONALIZADO** que yo le solicito tal cual como se indica a continuación:
## Análisis **Personalizado:**
Con esta opción podemos seleccionar **ficheros** , **discos** , unidades **Usb** , **memorias** o **dispositivos** que queramos analizar.
Se recomienda usar esta opción cuando queramos buscar específicamente en algún lugar, disco o memoria usb de nuestro equipo.
Pulsaremos en cualquier parte en blanco del **“Analizador”** :
1. **Análisis Avanzado**.
2. **Configurar el análisis**.
3. Dejaremos las opciones que están marcadas por defecto, y seleccionaremos **TODAS** las unidades de **disco o usb** que tenemos conectadas en nuestro equipo
4. Por último clic en **“Analizar”**.
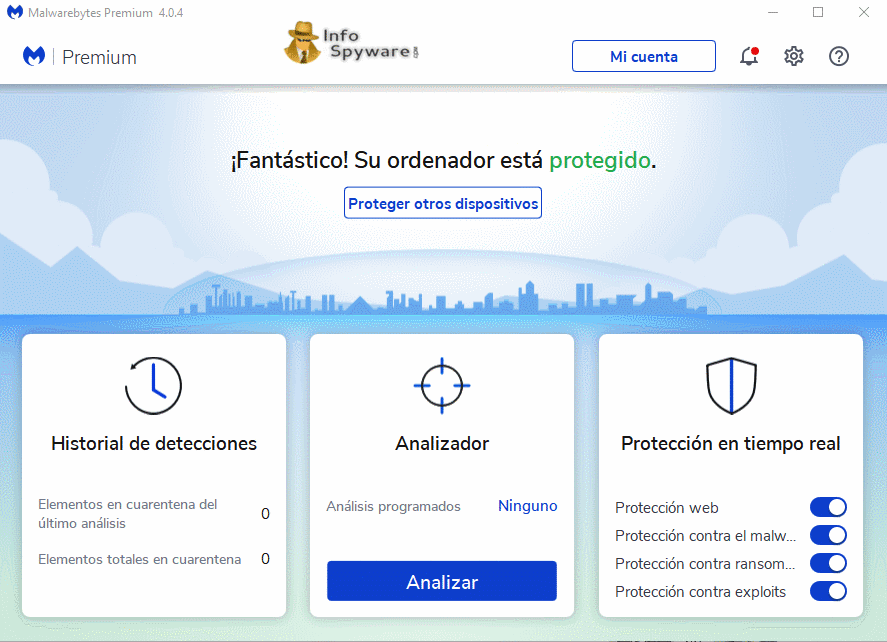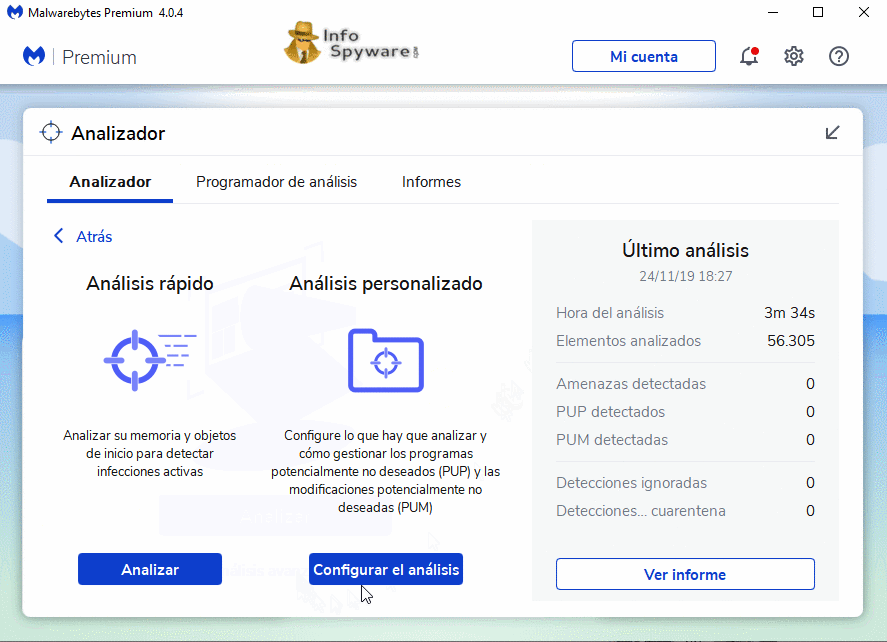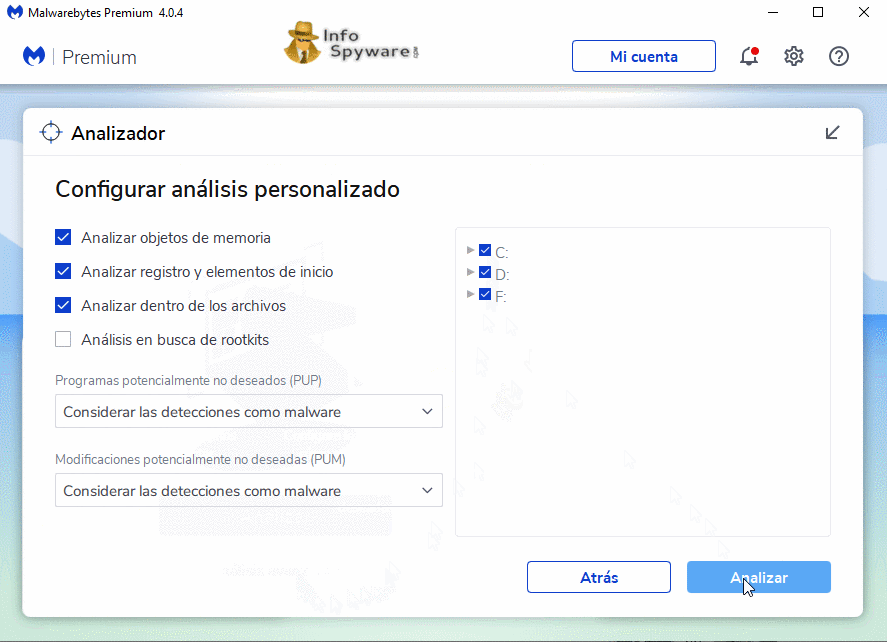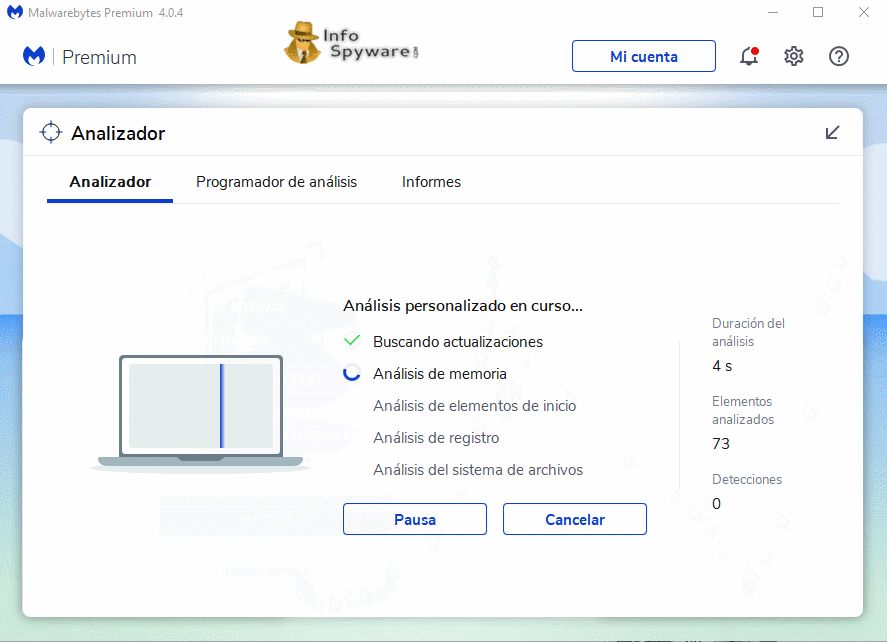
Seguidamente siga usted todas las indicaciones y pasos que le he dejado en este tema para poder realizar correctamente el proceso de análisis: **PERSONALIZADO** que le **HE DEJADO EN ESTE TEMA** y me manda usted lo que le he solicitado.
**Quedo a la espera de su respuesta!**
---
### Author:  [@Manu\_la\_de\_violeta](https://forospyware.com/u/Manu_la_de_violeta)
#### Post date: [6 Mayo, 2023 13:28 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/18 "2023-05-06T13:28:15Z")
Buen día @Chicloi , perdón por lo de ayer, no había entendido bien esa parte de la configuración de Malwarebyes. 🤦🏽♀️
Ahora sí, va el informe completo. Muchas gracias por la paciencia.
```auto
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 5/5/23
Hora del análisis: 20:01
Archivo de registro: c6283798-eb98-11ed-bc8e-00d8612b8e5a.json
-Información del software-
Versión: 4.5.26.259
Versión de los componentes: 1.0.1976
Versión del paquete de actualización: 1.0.69076
Licencia: Gratis
-Información del sistema-
SO: Windows 10 (Build 19044.2846)
CPU: x64
Sistema de archivos: NTFS
Usuario: manucha-trabajo\Usuario
-Resumen del análisis-
Tipo de análisis: Análisis personalizado
Análisis iniciado por:: Manual
Resultado: Completado
Objetos analizados: 854559
Amenazas detectadas: 0
Amenazas en cuarentena: 0
Tiempo transcurrido: 24 min, 45 seg
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivo: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detectar
PUM: Detectar
-Detalles del análisis-
Proceso: 0
(No hay elementos maliciosos detectados)
Módulo: 0
(No hay elementos maliciosos detectados)
Clave del registro: 0
(No hay elementos maliciosos detectados)
Valor del registro: 0
(No hay elementos maliciosos detectados)
Datos del registro: 0
(No hay elementos maliciosos detectados)
Secuencia de datos: 0
(No hay elementos maliciosos detectados)
Carpeta: 0
(No hay elementos maliciosos detectados)
Archivo: 0
(No hay elementos maliciosos detectados)
Sector físico: 0
(No hay elementos maliciosos detectados)
WMI: 0
(No hay elementos maliciosos detectados)
(end)
```
---
### Author:  [@Chicloi](https://forospyware.com/u/Chicloi)
#### Post date: [6 Mayo, 2023 14:49 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/19 "2023-05-06T14:49:34Z")
Ahora, @Manu_la_de_violeta, **realice usted los siguientes pasos a seguir:**
**IMPORTANTE:**
1️⃣ **SIGA USTED LAS INDICACIONES DADAS Y SU MANUAL QUE LE DEJO JUNTO AL PROGRAMA EN ESTE TEMA Y SIGA USTED TODOS LOS PASOS SIN INVERTIR EL ORDEN Y EN EL ORDEN INDICADO QUE LE DEJO EN ESTE TEMA.**
2️⃣ DURANTE TODO EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR, QUE **NO** SE APAGUE LA PANTALLA, ES DECIR, QUE SU PANTALLA **NO** SE PONGA EN **ESTADO DE SUSPENSION** YA QUE **PUEDE INTERRUMPIRSE EL PROCESO DE DESINFECCIÓN DE SU ORDENADOR** Y **NO** ELIMINAR LAS AMENAZAS E INFECCIONES QUE ENCUENTRE.
3️⃣ **EJECUTE** USTED EL PROGRAMA QUE SE LE INDIQUE EN ESTE TEMA Y SIGA USTED TODAS **LAS INDICACINES Y EL MANUAL** QUE SE LE DEJA **JUNTO AL PROGRAMA EN ESTE TEMA.**
4️⃣ SI ALGUNO DE LOS PROGRAMA DE LOS QUE **SE LE INDIQUE EN ESTE TEMA** , **UNA VEZ FINALIZADO EL PROCESO DE ANALISIS** , LE INDICA QUE DEBE USTED **REINICIAR** PROCEDES! **PERO** **SÓLO SI SE LO INDICA DICHO PROGRAMA**.

Ahora ejecutarás una serie de herramientas respetando el orden los pasos **con todos los programas cerrados incluidos los navegadores.**
0️⃣ Descargue el programa de la siguiente Url: Le dejo **“2 Url de Descarga”** por si uno no le funciona el proceso de Instalación pueda probar con la segunda **Url de Descarga:**
**Url descarga 1:** [Click aquí: RogueKiller x64 Bits](https://www.adlice.com/download-start/?app=roguekiller&type=x64)
**Url descarga 2:** [Click aquí: RogueKiller x82 Bits](https://www.adlice.com/download-start/?app=roguekiller&type=x86)
Aquí le dejo a usted el **manual** del: **RogueKiller** **para que sepas cómo utilizarlo y configurarlo correctamente:** Siga usted el siguiente tutorial que le dejo a continuación:
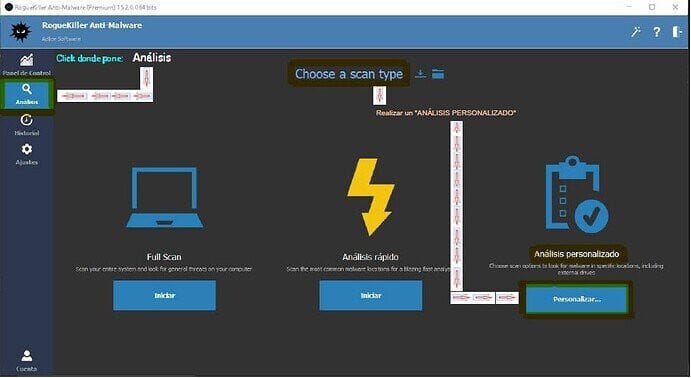
1️⃣ **Abra** usted el programa: **RogueKiller** que ha descargado.
2️⃣ **Clikea** usted en la pestaña que pone: **Analizar.** , **click** en donde pone: **Análisis Completo (Full Scan)**. **Nota:** Si **NO** le deja realizar un **“Análisis Personalizado”** realice usted un Análisis **Análisis Completo (Full Scan)** (Tal y cómo se muestra en la imagen):
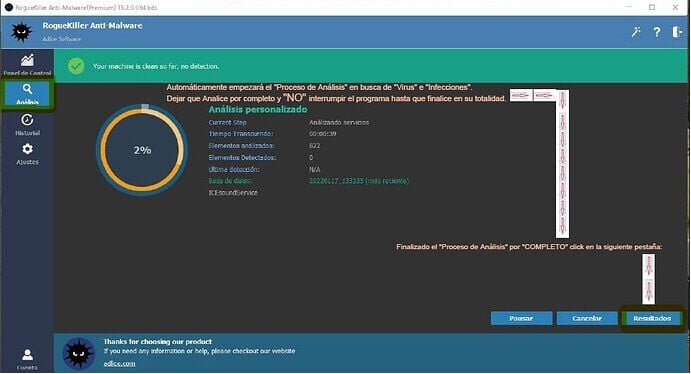
3️⃣ Automáticamente empezará el Proceso de Análisis en busca de **Virus** e **Infecciones** dejar que analice por completo y **NO** interrumpir el programa hasta que finalice en su totalidad. Finalizado el Proceso de Análisis por completo **clickea** en la pestaña que pone: **Resultados:** (Proceso tal y como se indica en la siguiente pantalla):
4️⃣ Una vez finalizado el Proceso de Análisis por completo, si encuentra **AMENAZAS** e **INFECCIONES** saldrá una pantalla similar a esta, **clicka** en la pestaña que pone: **Resultados** para poder eliminar dichas **INFECCIONES.** (Tal y como se muestra en esta pantalla):
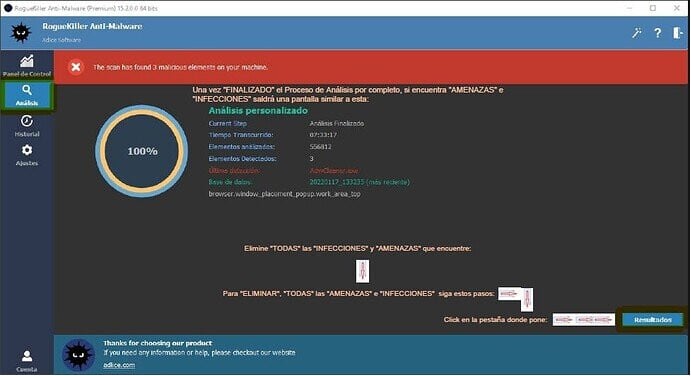
5️⃣ Si le sale una pantalla similar a esta significa que el programa ha **ELIMINADO** con éxito **TODAS** las **AMENAZAS** e **INFECCIONES** de su ordenador. Clickea en la pestaña que pone: **Resultados.** (Tal y cómo se indica en esta página):
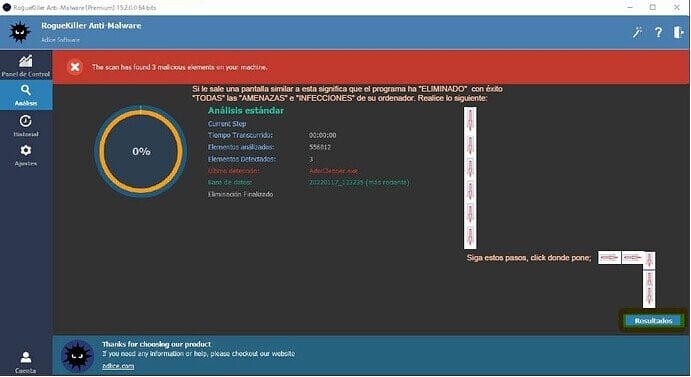
6️⃣ Para **ELIMINAR** las **AMENAZAS** e **INFECCIONES** clickea en la pestaña que pone: **Eliminación.** (Tal y como se muestra en esta pantalla):
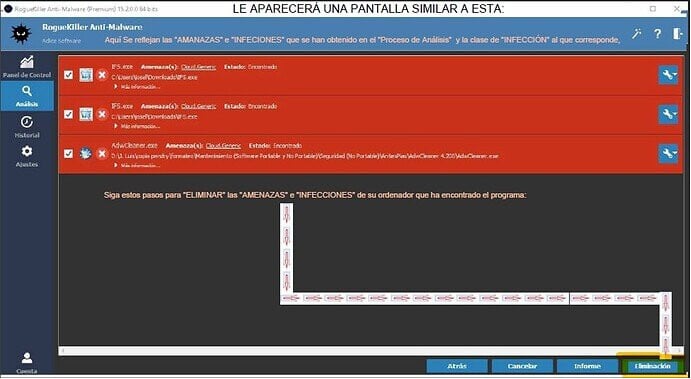
7️⃣ Le aparecerá una pantalla similar a esta, dejar **TODAS** las opciones marcadas que te salgan a ti. Para **ELIMINAR** todas las **INFECCIONES** clikea en la pestaña que pone: **Finalizar.** (Tal y cómo se muestra en la pantalla):
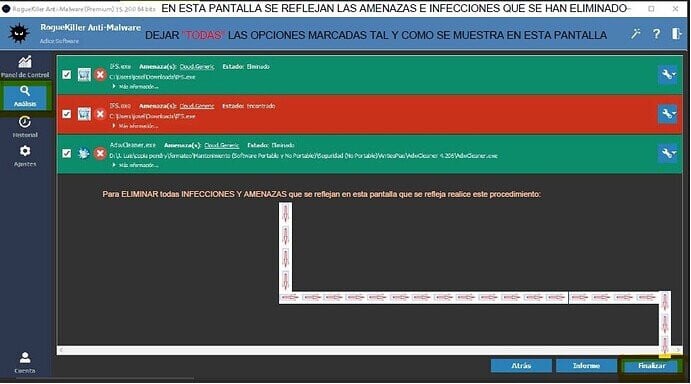
8️⃣ Para enviarme el **Informe** que ha generado el programa cuando haya finalizado por completo de Analizar siga estos pasos que se reflejan a continuación:
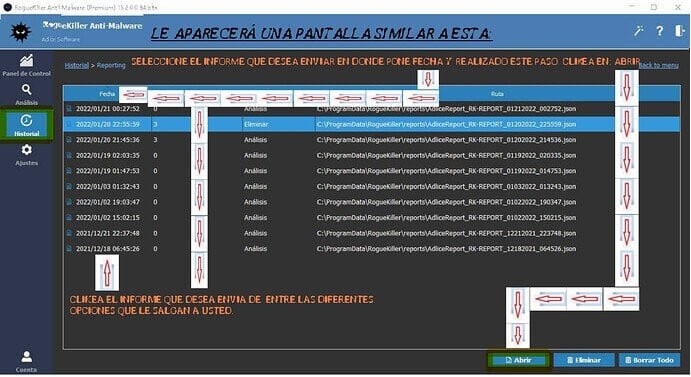
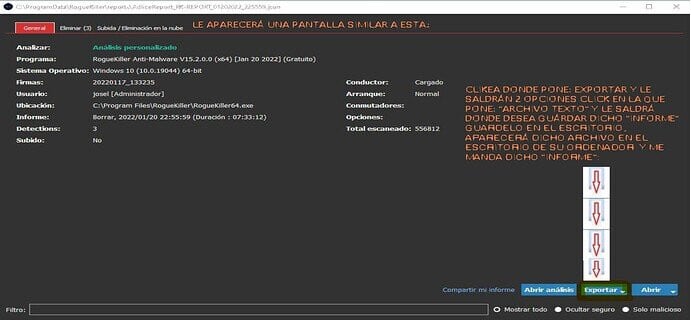
Para poder enviarme el **Informe** y/o **Reporte** correctamente que le solicito realice usted los siguientes pasos que le indico a continuación:

Como se muestra en el siguiente **EJEMPLO:**

**Quedo a la espera de su respuesta!**
---
### Author:  [@Manu\_la\_de\_violeta](https://forospyware.com/u/Manu_la_de_violeta)
#### Post date: [7 Mayo, 2023 00:14 UTC](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586/20 "2023-05-07T00:14:39Z")
Buenas noches @Chicloi , muchas gracias por tu mensaje.
Envío el informe del análisis con Rogue Killer. No me dejó poner el análisis personalizado, pero sí el “Análisis completo”, como usted indicó en su respuesta anterior.
```auto
Program : RogueKiller Anti-Malware
Version : 15.9.0.0
x64 : Yes
Program Date : Apr 24 2023
Location : C:\Users\Usuario\Desktop\RogueKiller_portable64.exe
Premium : No
Company : Adlice Software
Website : https://www.adlice.com/
Contact : https://adlice.com/contact/
Website : https://adlice.com/download/roguekiller/
Operating System : Windows 10 (10.0.19044) 64-bit
64-bit OS : Yes
Startup : 0
WindowsPE : No
User : Usuario
User is Admin : Yes
Date : 2023/05/07 00:10:31
Type : Removal
Aborted : No
Scan Mode : Standard
Duration : 520
Found items : 7
Total scanned : 46086
Signatures Version : 20230501_075410
Truesight Driver : Yes
Updates Count : 12
*************************Warnings*************************
*************************Removal*************************
[PUP.HackTool (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{081E4ACA-26F5-4453-B6BB-59E2B5121A0E} -- [%SystemRoot%\KMS-R@1n.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.HackTool
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{081E4ACA-26F5-4453-B6BB-59E2B5121A0E}
[+] value : [%SystemRoot%\KMS-R@1n.exe]
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 0
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUP.HackTool (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{F2E95C75-9B7B-49DA-941D-6C442788C10C} -- [%SystemRoot%\KMS-R@1n.exe] -> Borrado
[+] scan_what : 1
[+] vendors : PUP.HackTool
[+] Name : HKEY_LOCAL_MACHINE\System\ControlSet001\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules|{F2E95C75-9B7B-49DA-941D-6C442788C10C}
[+] value : [%SystemRoot%\KMS-R@1n.exe]
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 3
[+] id : 1
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUM.Policies (Potencialmente Malicioso)] HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\System|ConsentPromptBehaviorAdmin -- -> Reemplazado (2)
[+] scan_what : 1
[+] vendors : PUM.Policies
[+] Name : HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\System|ConsentPromptBehaviorAdmin
[+] Type : Registry
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 4
[+] id : 2
[+] status : 3
[+] status_str : Reemplazado (2)
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUM.SearchEngine (Potencialmente Malicioso)] browser.search.defaultenginename -- Default Search Engine -> Borrado
[+] scan_what : 2
[+] vendors : PUM.SearchEngine
[+] Name : browser.search.defaultenginename
[+] value : Default Search Engine
[+] Type : Browser
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 4
[+] id : 3
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUM.SearchEngine (Potencialmente Malicioso)] browser.search.selectedEngine -- Default Search Engine -> Borrado
[+] scan_what : 2
[+] vendors : PUM.SearchEngine
[+] Name : browser.search.selectedEngine
[+] value : Default Search Engine
[+] Type : Browser
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 4
[+] id : 4
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUM.SearchEngine (Potencialmente Malicioso)] browser.search.defaultenginename -- Default Search Engine -> Borrado
[+] scan_what : 2
[+] vendors : PUM.SearchEngine
[+] Name : browser.search.defaultenginename
[+] value : Default Search Engine
[+] Type : Browser
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 4
[+] id : 5
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
[PUM.SearchEngine (Potencialmente Malicioso)] browser.search.selectedEngine -- Default Search Engine -> Borrado
[+] scan_what : 2
[+] vendors : PUM.SearchEngine
[+] Name : browser.search.selectedEngine
[+] value : Default Search Engine
[+] Type : Browser
[+] file_vtscore : 0
[+] file_vttotal : 0
[+] is_malicious : Yes
[+] detection_level : 4
[+] id : 6
[+] status : 3
[+] status_str : Borrado
[+] removed : Yes
[+] status_choice : 2
[+] malpe_score : 0
```
[Página siguiente](https://forospyware.com/t/avast-detecta-url-infectada-en-mozilla-firefox-a-cada-rato/30586.md?page=2)